
Air-gap et environnements sensibles
Cyberwatch a été conçu pour s'adapter aux exigences de confidentialité et de sécurité maximales. Nous proposons des modes d'installation allant du SaaS souverain à l'on-premises, jusqu'au totalement déconnecté, pour correspondre à votre niveau d'exigence et garder la souveraineté de vos données.
Défis des environnements sensibles

Confidentialité des données de sécurité
Les résultats de scans de vulnérabilités sont des informations critiques. Leur exposition à un tiers (éditeur, hébergeur ou prestataire) représente un risque en soi. Les données doivent rester sous votre contrôle exclusif.

Exigences de conformité
OIV, défense, nucléaire, SSIV : les référentiels réglementaires imposent des architectures cloisonnées, des niveaux d'habilitation et des preuves d'audit spécifiques que les solutions SaaS classiques ne peuvent pas fournir.

Souveraineté face aux puissances étrangères
Les réglementations extraterritoriales (Cloud Act, FISA) permettent à des États tiers d'accéder aux données hébergées par leurs ressortissants. Utiliser un éditeur français hébergé en France élimine ce risque juridique.

Air-GAP
Mode totalement air-gap
Une console Cyberwatch complète, totalement isolée d'Internet
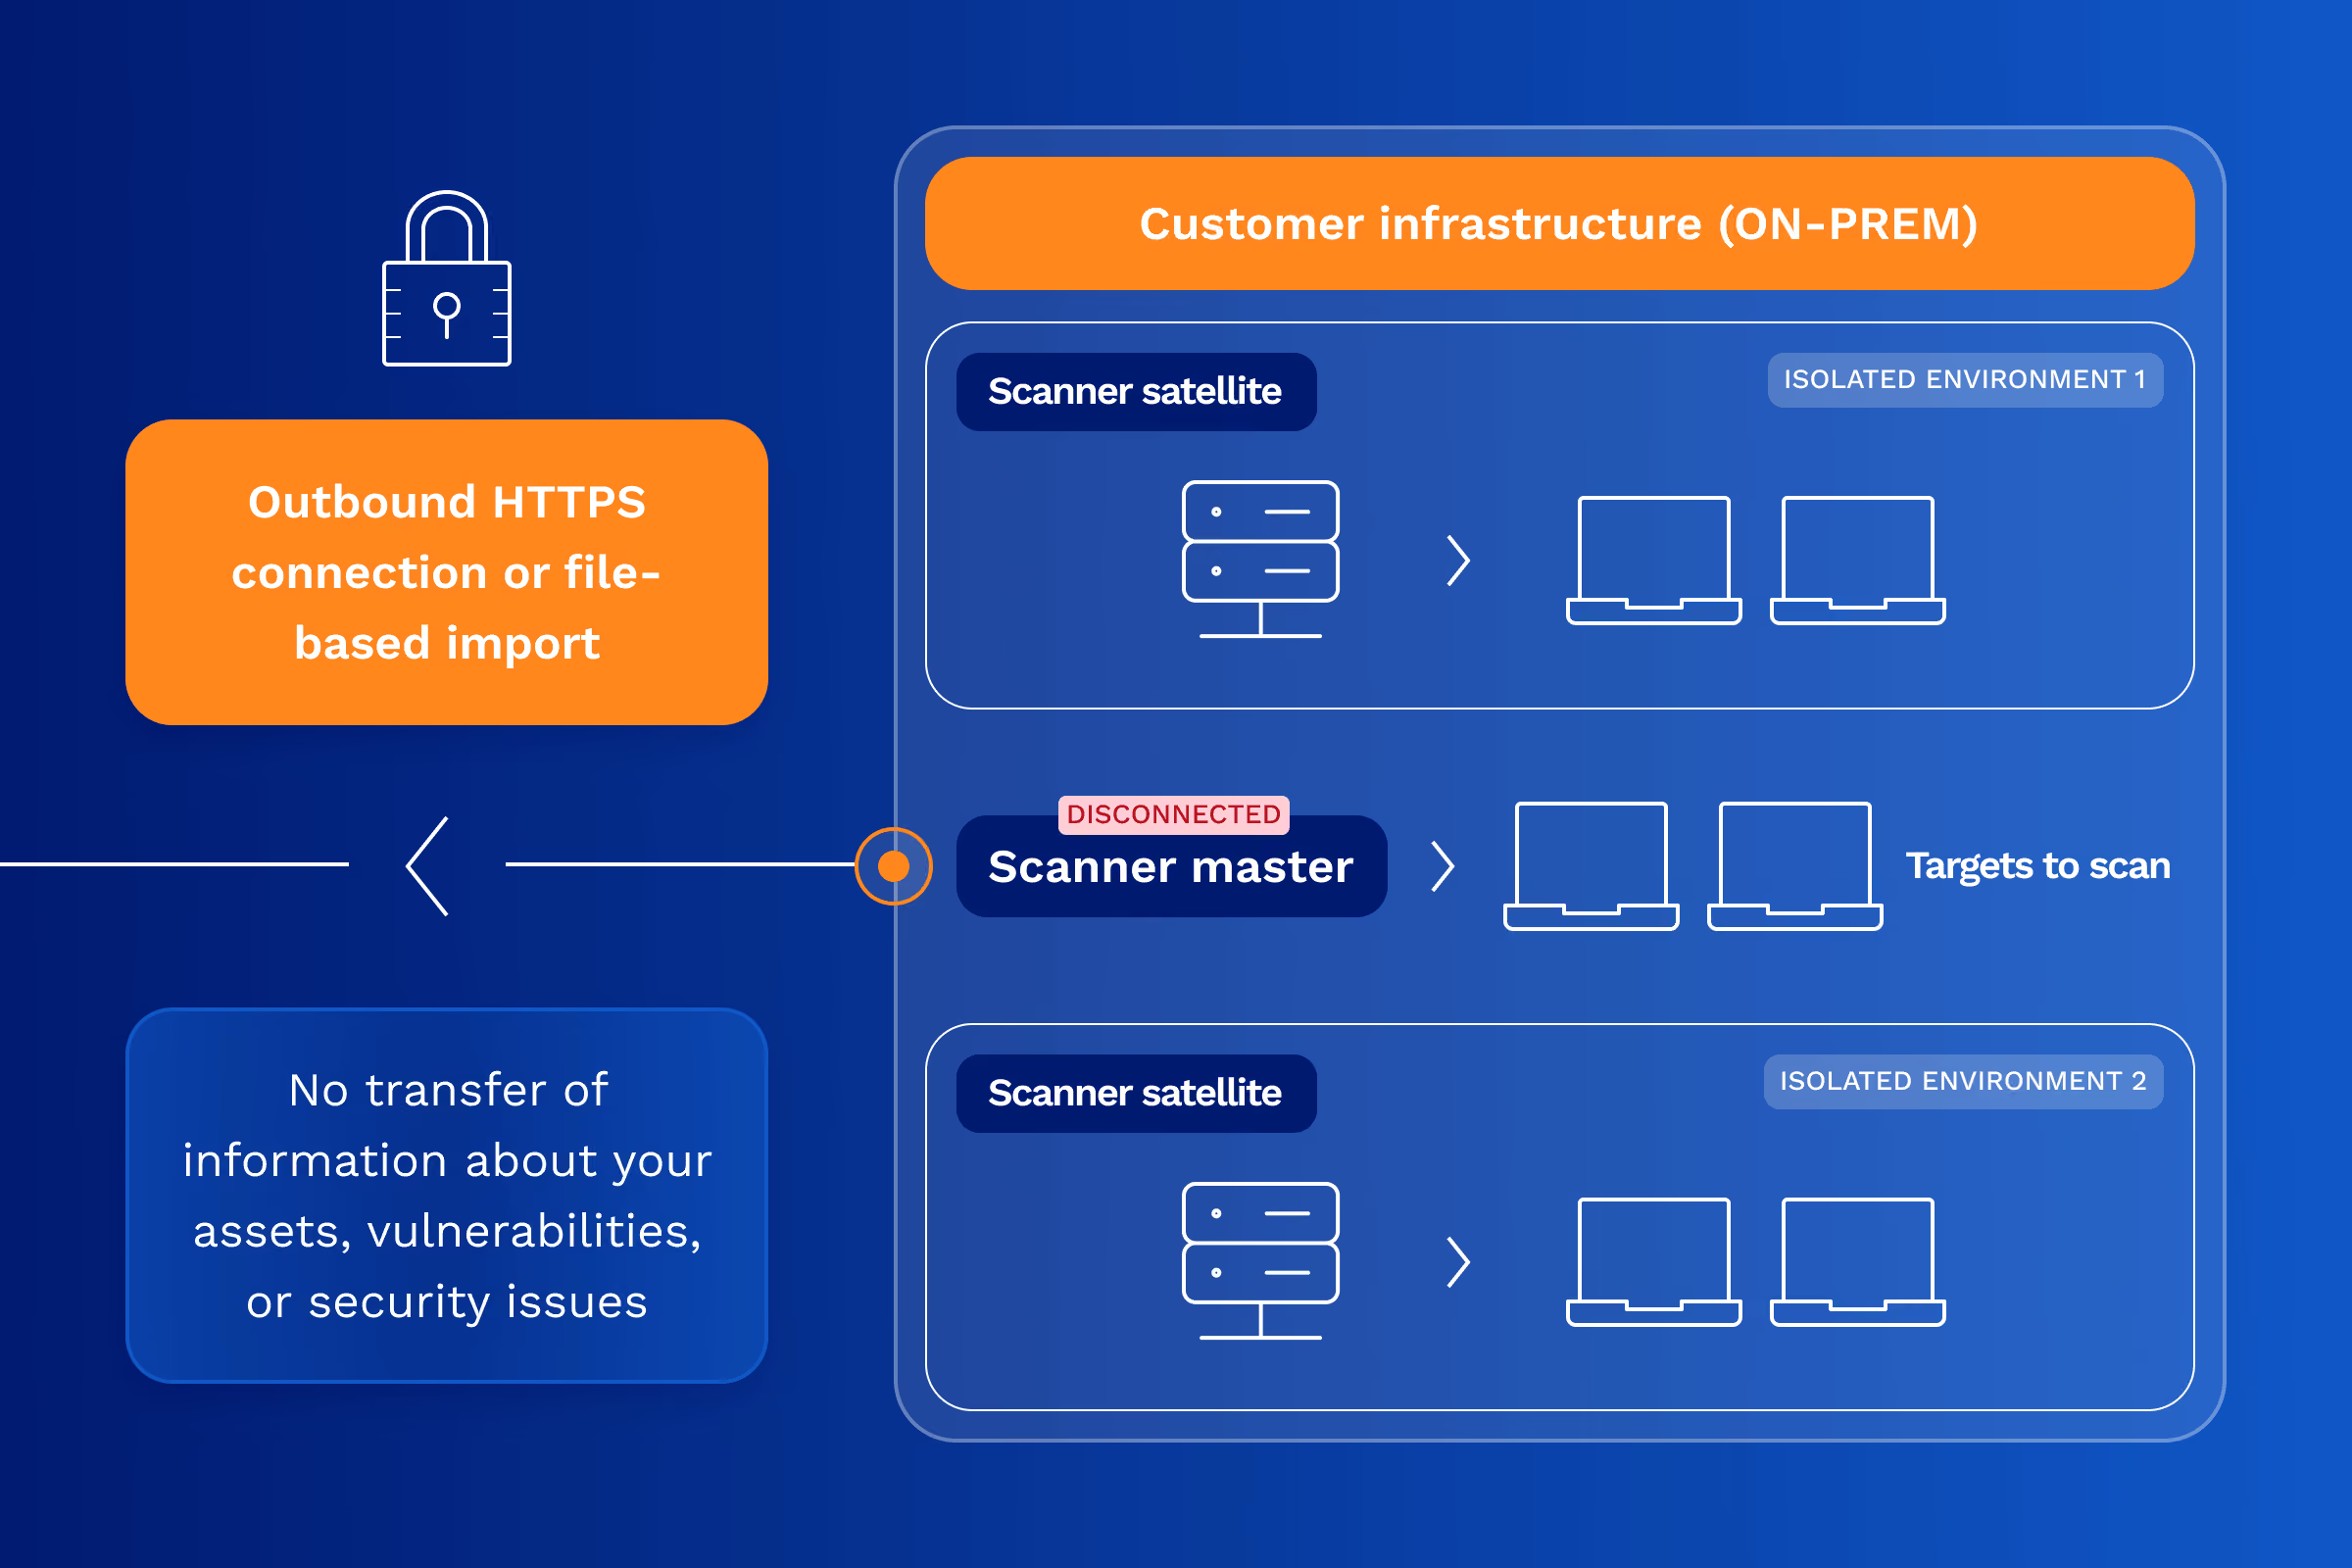
Cyberwatch s'installe intégralement à l'intérieur de votre réseau déconnecté, sans aucune connexion sortante. La base de vulnérabilités CVE est mise à jour par import manuel via médias sécurisés. Toutes les fonctionnalités sont disponibles : scans, conformité, reporting, patch management.
Zéro connexion Internet
Aucune dépendance réseau, fonctionnement autonome complet
- Item 1
- Item 2
- Item 3
Base CVE locale
Mise à jour via transfert sécurisé sur média amovible, sans exposition
- Item 1
- Item 2
- Item 3
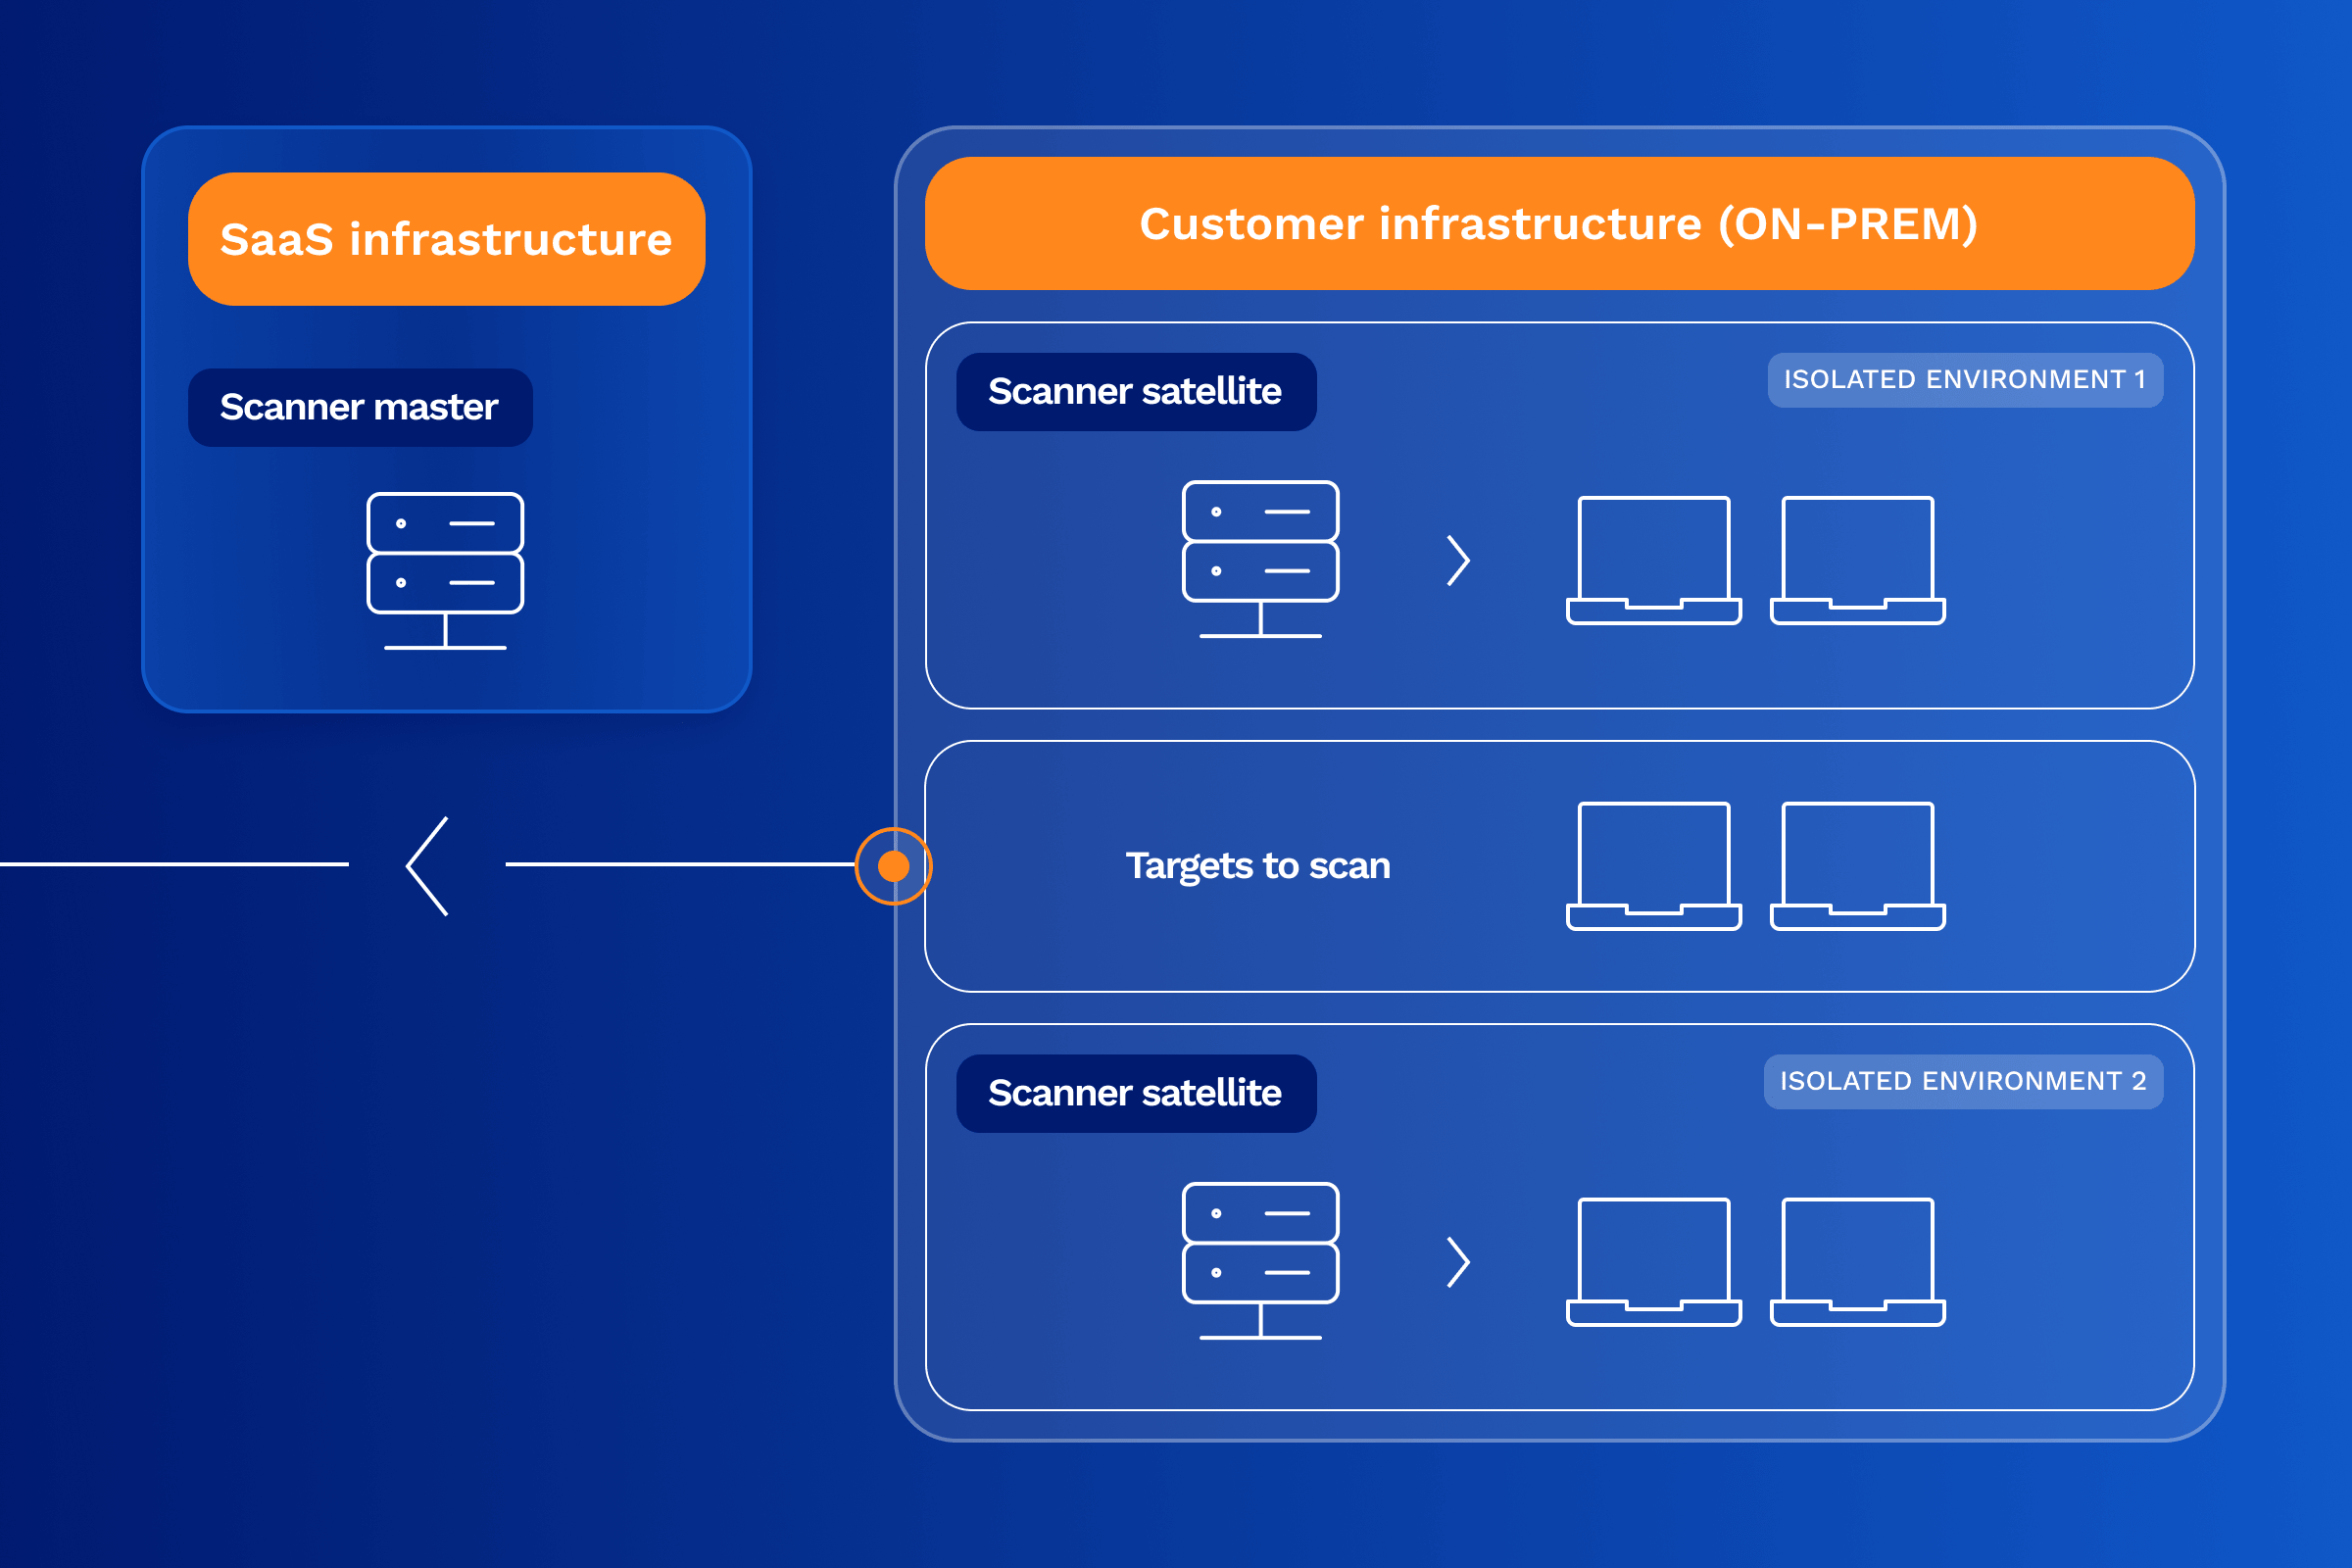
Architecture maître/satellites
Déployez des scanners distribués sur des réseaux segmentés, avec synchronisation chiffrée
- Item 1
- Item 2
- Item 3
Preuves d'audit locales
Rapports, journaux et tableaux de bord générés intégralement sur site
- Item 1
- Item 2
- Item 3
sous-systèmes
Sous-systèmes sensibles
Récupérez les données de sécurité sans rien installer sur vos actifs critiques
Pour les systèmes où l'installation d'un agent ou d'un scanner est exclue (automates industriels, équipements de sûreté, environnements SSIV ou nucléaires), Cyberwatch propose une collecte par scripts déportés ou par import manuel. Les informations sont remontées dans une console centrale pour analyse et reporting.
Scripts légers (PowerShell, Bash)
Exécutés ponctuellement sur les systèmes isolés, sans installation permanente
- Item 1
- Item 2
- Item 3
Remontée vers console centrale
Les résultats sont consolidés dans Cyberwatch pour corrélation, priorisation et reporting unifié
- Item 1
- Item 2
- Item 3
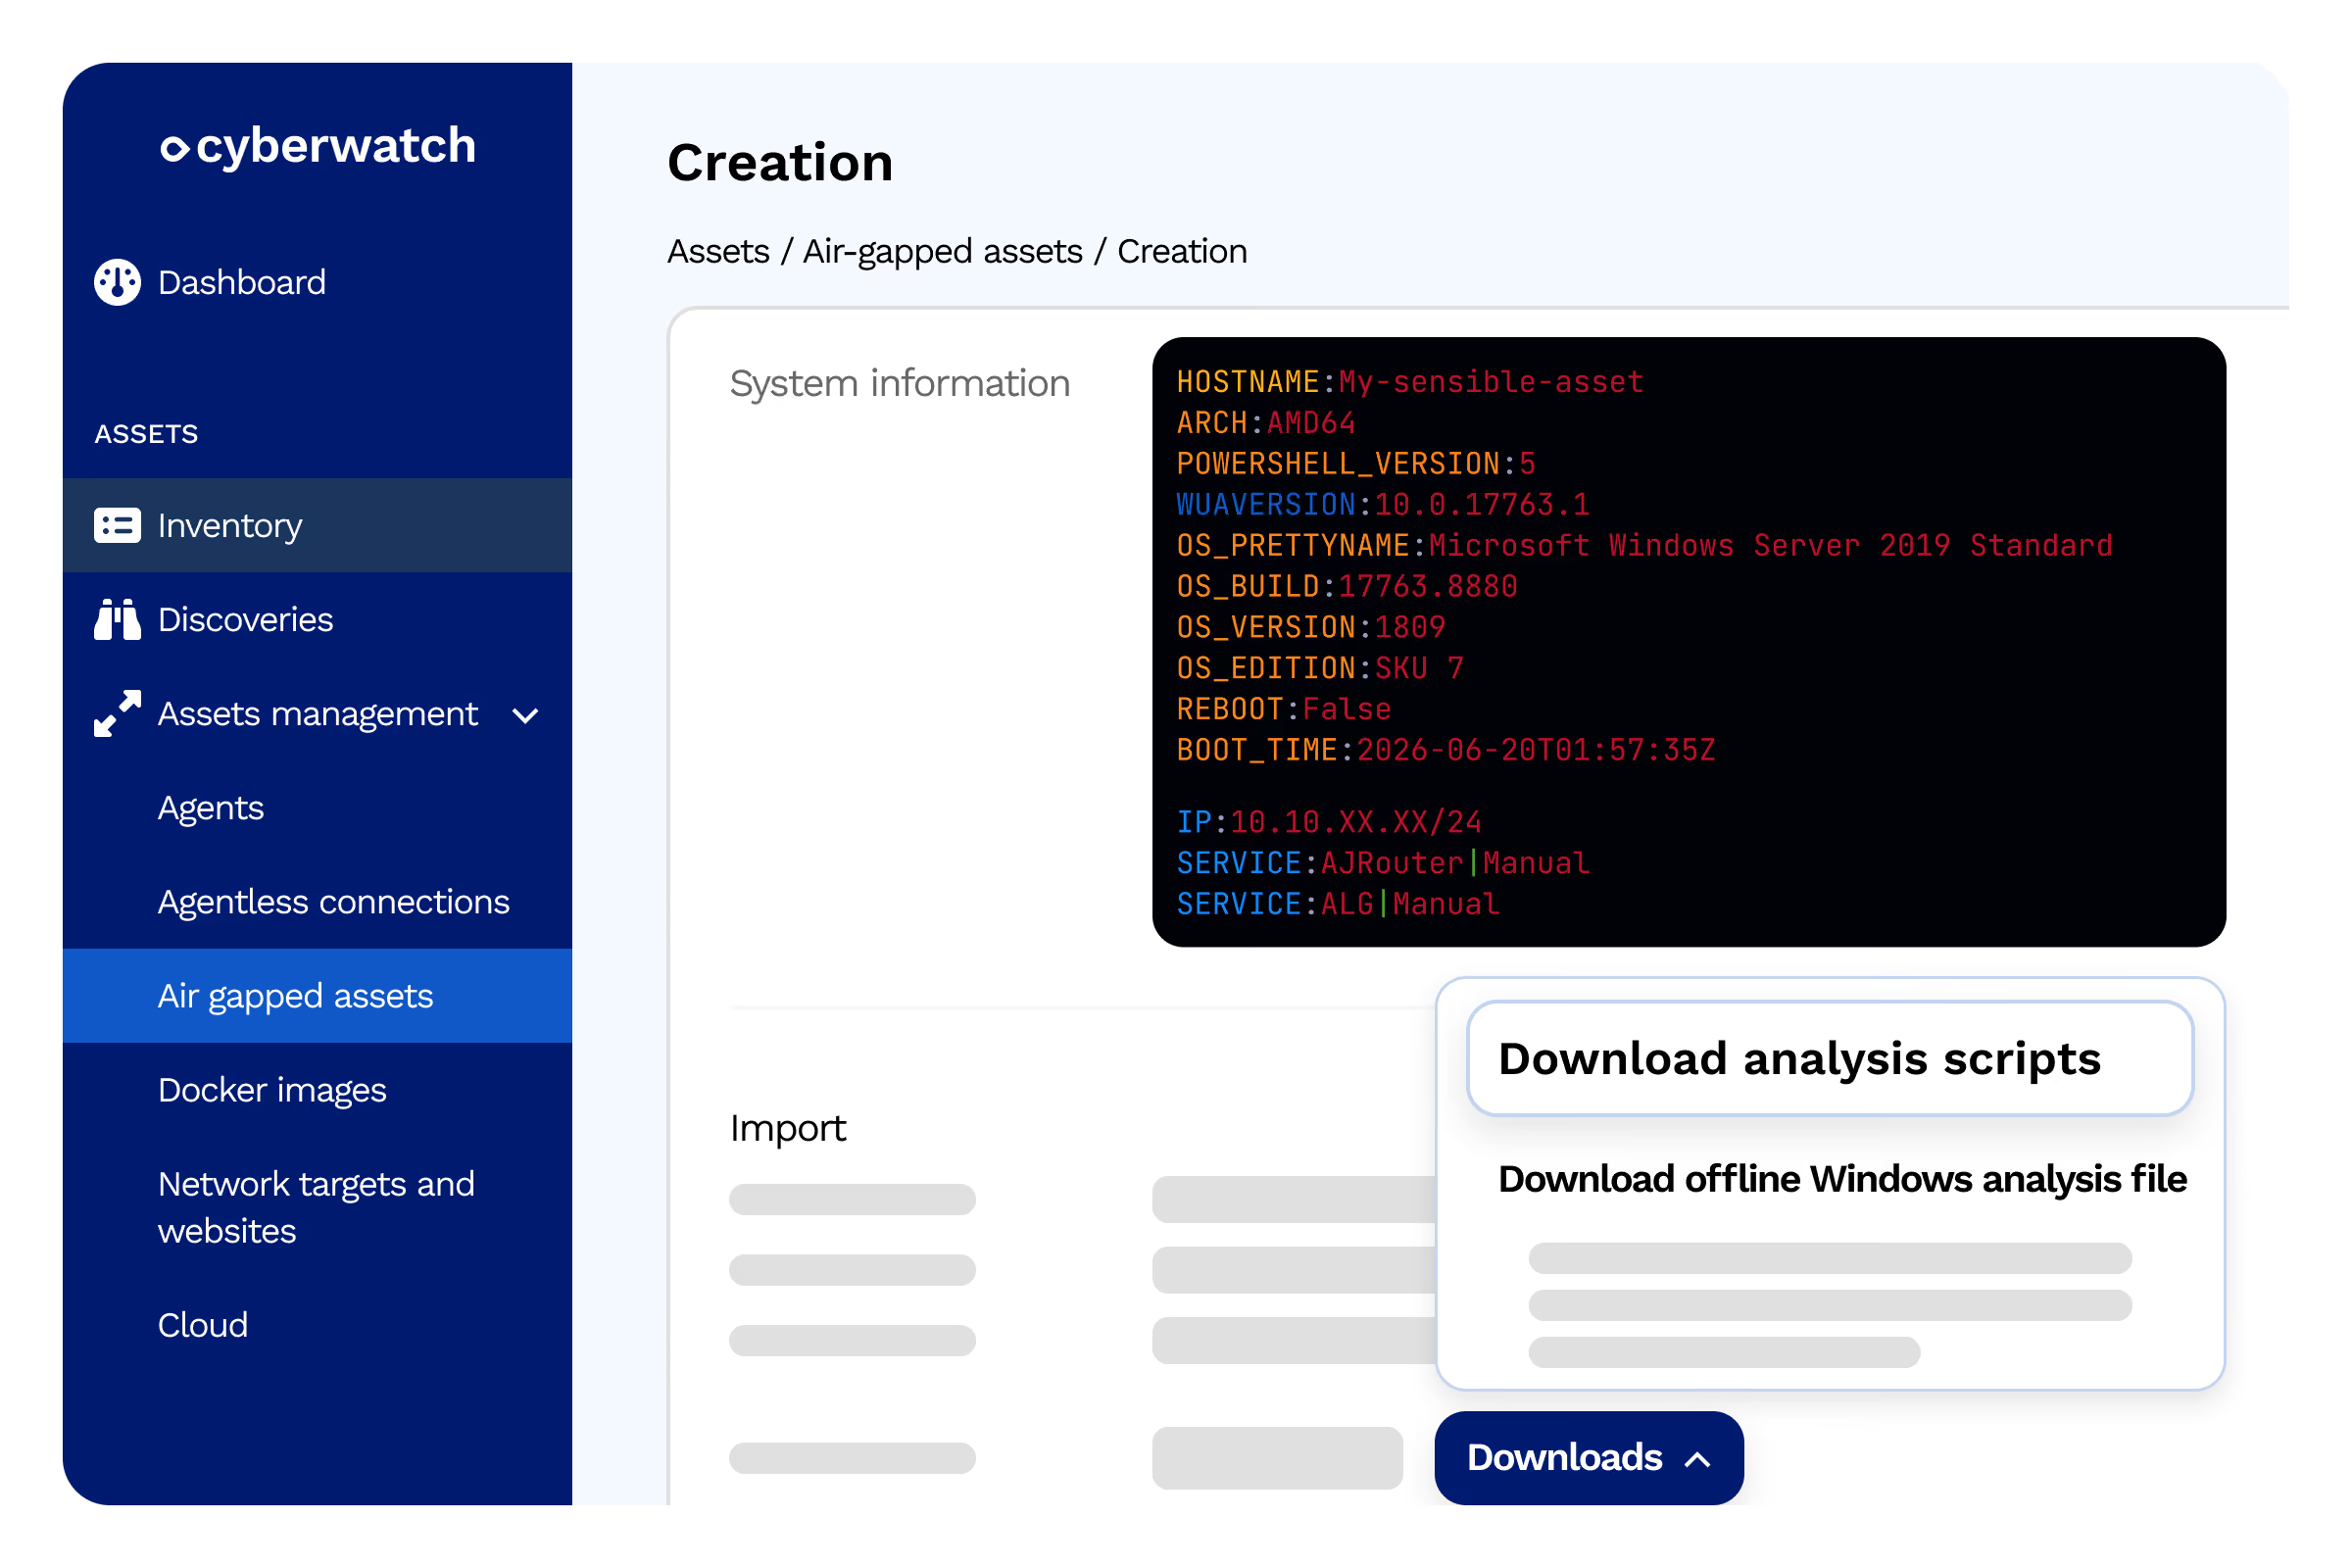
Import manuel CSV/JSON
Pour les actifs totalement déconnectés ou soumis à des procédures d'habilitation
- Item 1
- Item 2
- Item 3
Environnements OT et réglementés
Adapté aux contraintes des automates industriels, systèmes de sûreté nucléaire, SSIV et environnements nécessitant une conformité particulière
- Item 1
- Item 2
- Item 3
on-premises
Mode on-premises
Notre version principale et complète, déployée dans votre infrastructure
Le mode on-premises est le mode de déploiement historique et le plus utilisé par nos clients. Cyberwatch s'installe dans votre datacenter avec l'intégralité des fonctionnalités. Vous gardez le contrôle total sur les opérations, les données et la sécurité de la plateforme.
Contrôle des opérations
Vous décidez des mises à jour, des fenêtres de scan et des politiques de rétention
- Item 1
- Item 2
- Item 3
Contrôle des données
Vos données de vulnérabilité ne quittent jamais votre infrastructure
- Item 1
- Item 2
- Item 3
Contrôle de la sécurité
Intégration dans votre architecture réseau existante, vos règles de pare-feu et vos politiques d'accès
- Item 1
- Item 2
- Item 3
Fonctionnalités complètes
Toutes les capacités Cyberwatch disponibles : scans, conformité, patch management, SBOM, reporting, API
- Item 1
- Item 2
- Item 3
saas
Mode SaaS sur cloud souverain
Même en SaaS, vos données restent sur un cloud souverain
Pour les organisations qui souhaitent un déploiement managé sans gérer l'infrastructure, Cyberwatch propose une offre SaaS hébergée exclusivement sur des clouds souverains français et européens. Aucune donnée n'est exposée à des juridictions extraterritoriales.
OVHcloud
Hébergement souverain français, datacenters en France
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (via EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (via Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (via protocole S7)
Clouds qualifiés SecNumCloud
Pour les entités soumises aux exigences ANSSI les plus strictes
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (via EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (via Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (via protocole S7)
S3NS / Bleu
Clouds réglementés sous droit européen, opérés par des acteurs français
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (via EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (via Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (via protocole S7)
Garantie juridique
Aucune exposition au Cloud Act ou au FISA, données sous droit français exclusivement
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (via EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (via Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (via protocole S7)
Nozomi Networks
mport d'inventaire depuis les sondes Nozomi déjà déployées sur vos réseaux industriels
- Item 1
- Item 2
- Item 3
Allentis (filiale Framatome)
Connecteur natif avec les sondes NDR Allentis, qualifiées ANSSI, pour une cartographie IT/OT unifiée
- Item 1
- Item 2
- Item 3
Seckiot
Intégration avec les sondes Seckiot pour enrichir l'inventaire OT
- Item 1
- Item 2
- Item 3
Seckiot
Corrélation entre les données réseau (sondes) et les données système (Safe Query) pour un inventaire complet et dédupliqué
- Item 1
- Item 2
- Item 3
Testimonials
Pouvoir déployer une console complète isolée d'Internet, avec mise à jour manuelle de la base de vulnérabilités, était un prérequis pour certains de nos environnements les plus critiques.

Exemple à remplacer — Responsable sécurité, secteur public
Responsable sécurité des systèmes d'information

Le mode air-gap totalement déconnecté correspond exactement à nos exigences de sécurité pour les systèmes les plus sensibles, sans compromis sur la qualité de la détection.
Exemple à remplacer — Responsable SSI, défense
Responsable de la sécurité des systèmes d'information