
DevSecOps : sécurisez votre supply chain logicielle
Sécurisez votre chaîne d'approvisionnement logicielle. SCA (Software Composition Analysis), détection de composants en fin de vie, scan d'images de conteneurs, génération SBOM (CycloneDX, SPDX) et tests DAST intégrés à votre CI/CD.
Risques liés aux processus de développement de logiciels

Dépendances opaques
Composants inconnus et transitifs sans visibilité complète.

Images conteneurs non contrôlées
Sources douteuses, composition inconnue, vulnérabilités ignorées.

Attaques de la chaîne d'approvisionnement
Injection de code malveillant, compromission de dépôts, paquets compromis.
Supply Chain Security
Sécurisez votre supply chain logicielle
Analysez vos dépendances, détectez les composants obsolètes et compromis, générez vos SBOM et testez vos applications : une couverture complète de votre chaîne d'approvisionnement logicielle.
SCA : analyse des dépendances
Détectez les composants vulnérables dans npm, yarn, Maven, Composer, pip, NuGet, RubyGems et Go, y compris les dépendances transitives.
Multi-langage
Couverture des écosystèmes JavaScript (npm, yarn), Java (Maven), PHP (Composer), Python (pip), .NET (NuGet), Ruby (RubyGems) et Go
- Item 1
- Item 2
- Item 3
Dépendances transitives
Visibilité sur tous les niveaux de dépendances
- Item 1
- Item 2
- Item 3
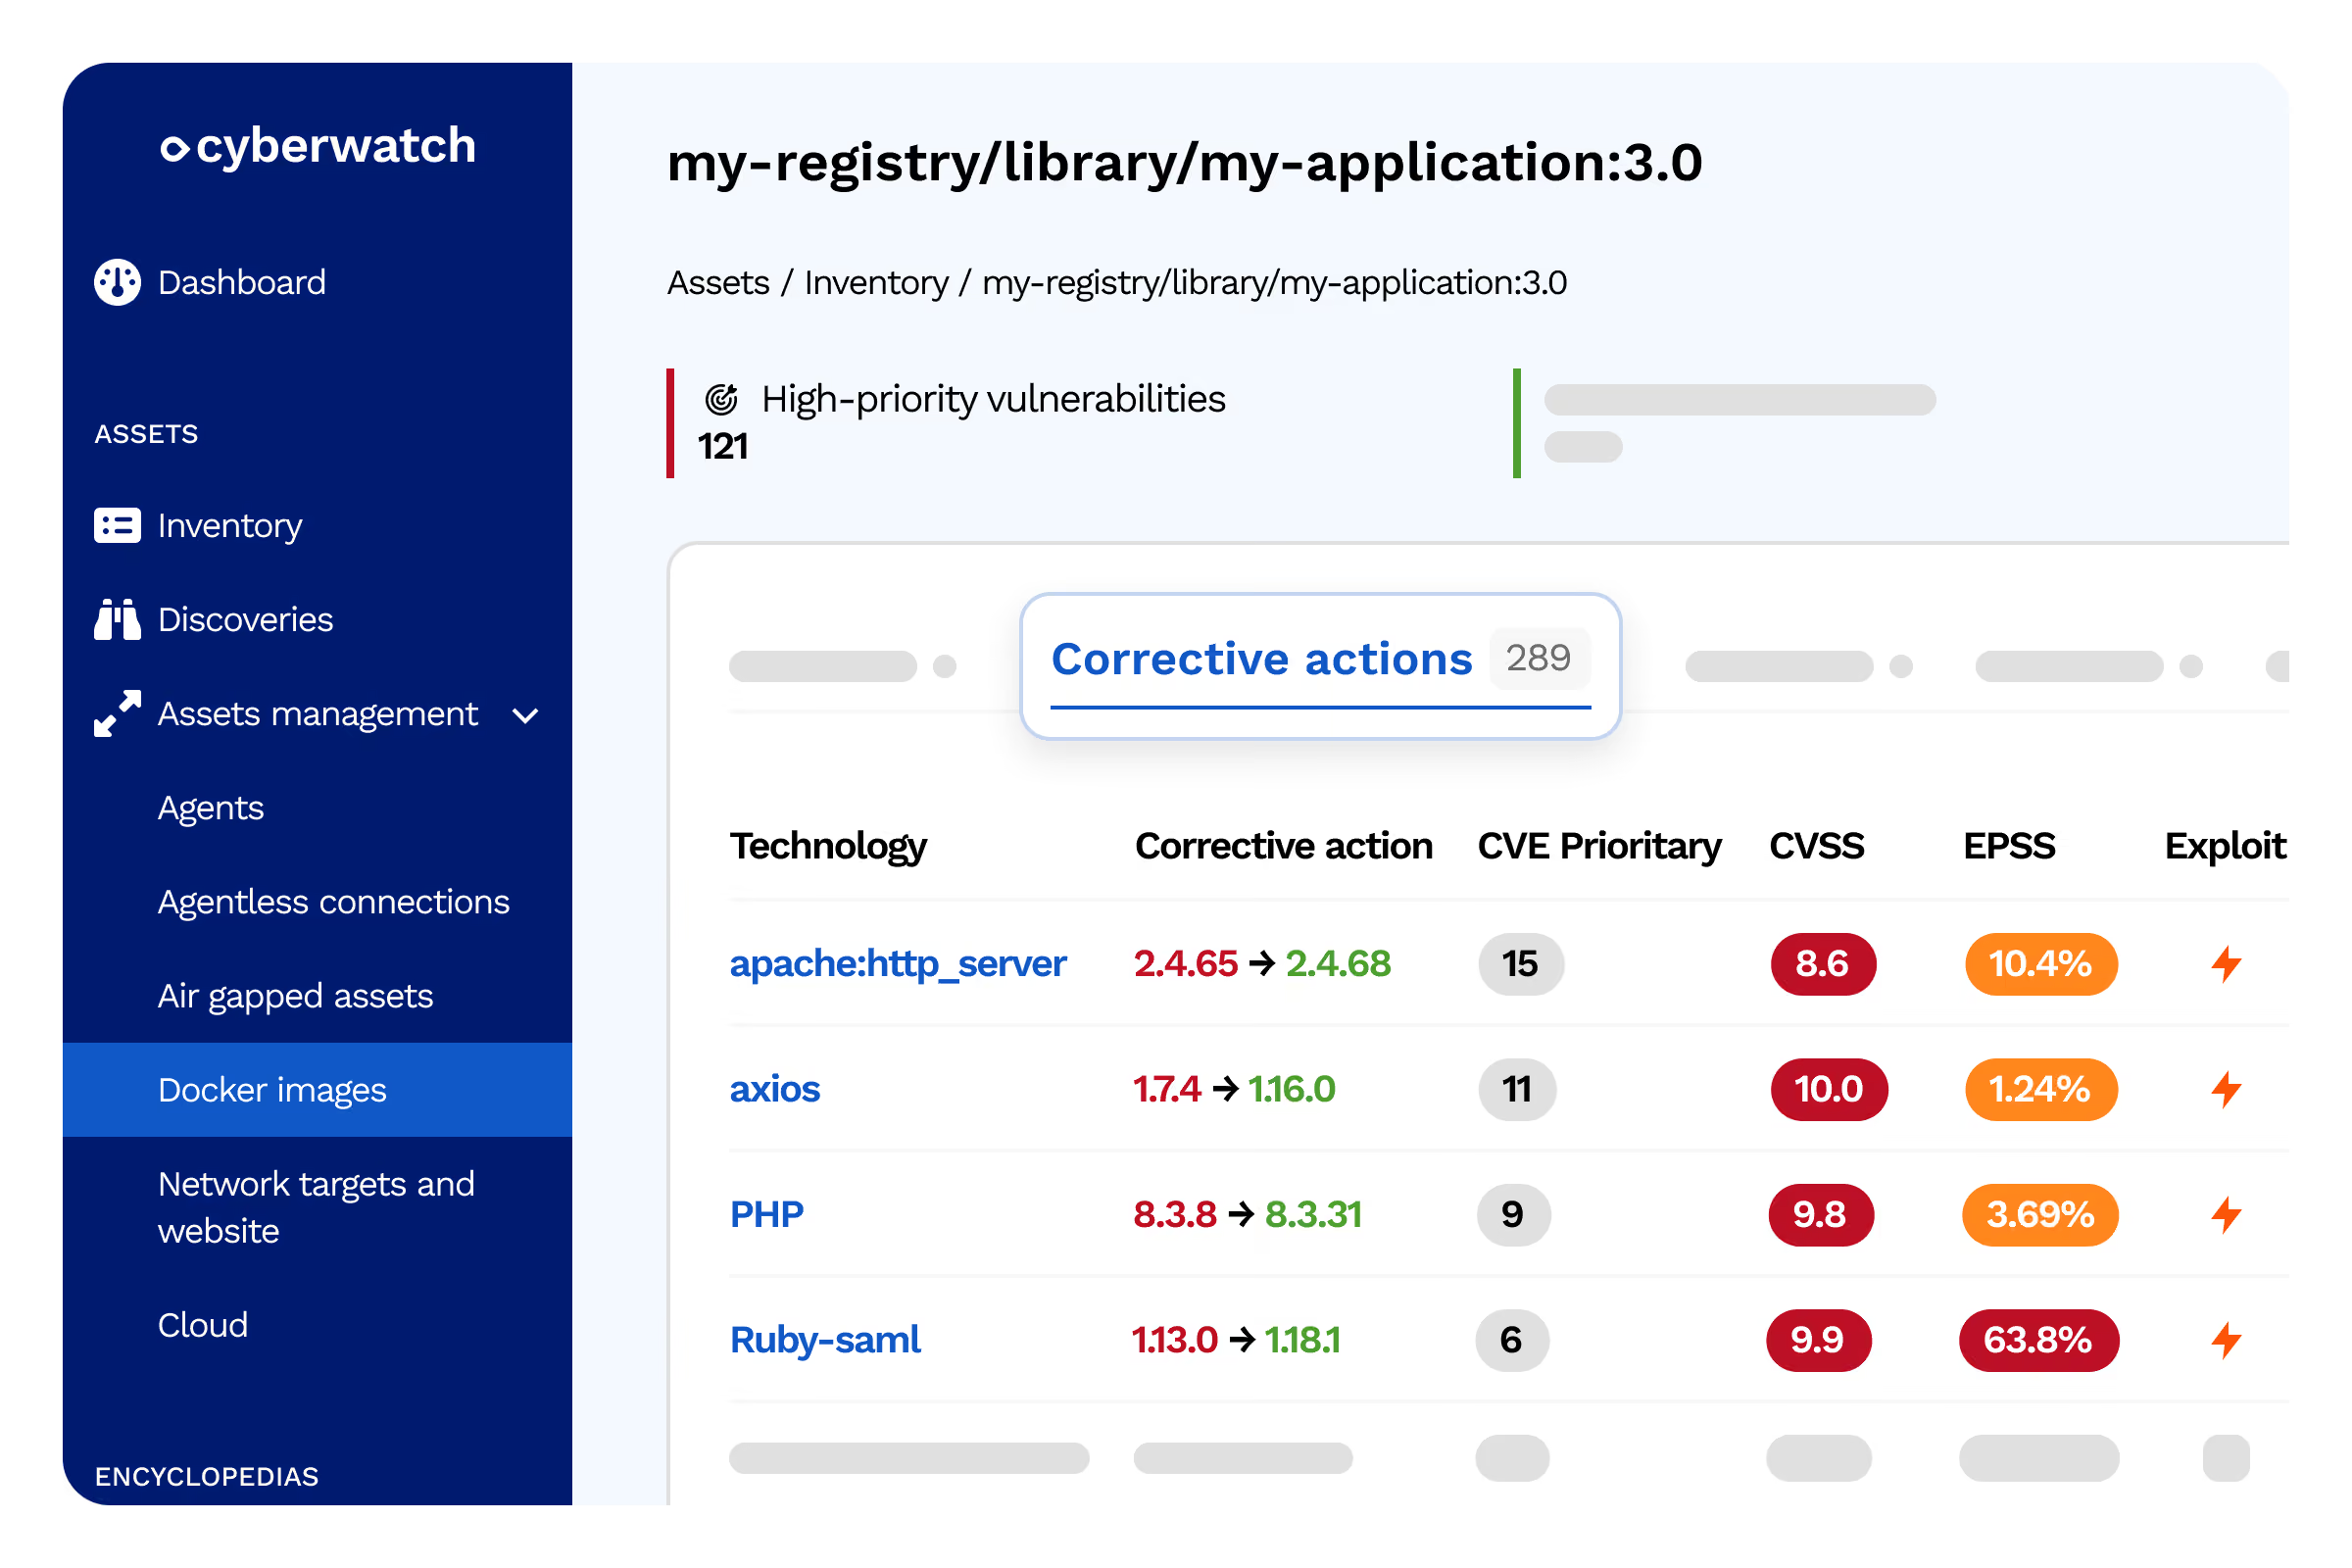
Dépendances transitives
Visibilité sur tous les niveaux de dépendances
- Item 1
- Item 2
- Item 3
CVE en temps réel
Appairage automatique avec les bases de vulnérabilités
- Item 1
- Item 2
- Item 3
Détection EOL — Fin de vie
Identifiez les composants en fin de vie et les frameworks non entretenus avant qu'ils ne deviennent une menace.
Identification des technologies
Reconnaissance des frameworks, CMS, librairies JavaScript et serveurs web
- Item 1
- Item 2
- Item 3
Base de données EOL
Suivi des dates de fin de support
- Item 1
- Item 2
- Item 3
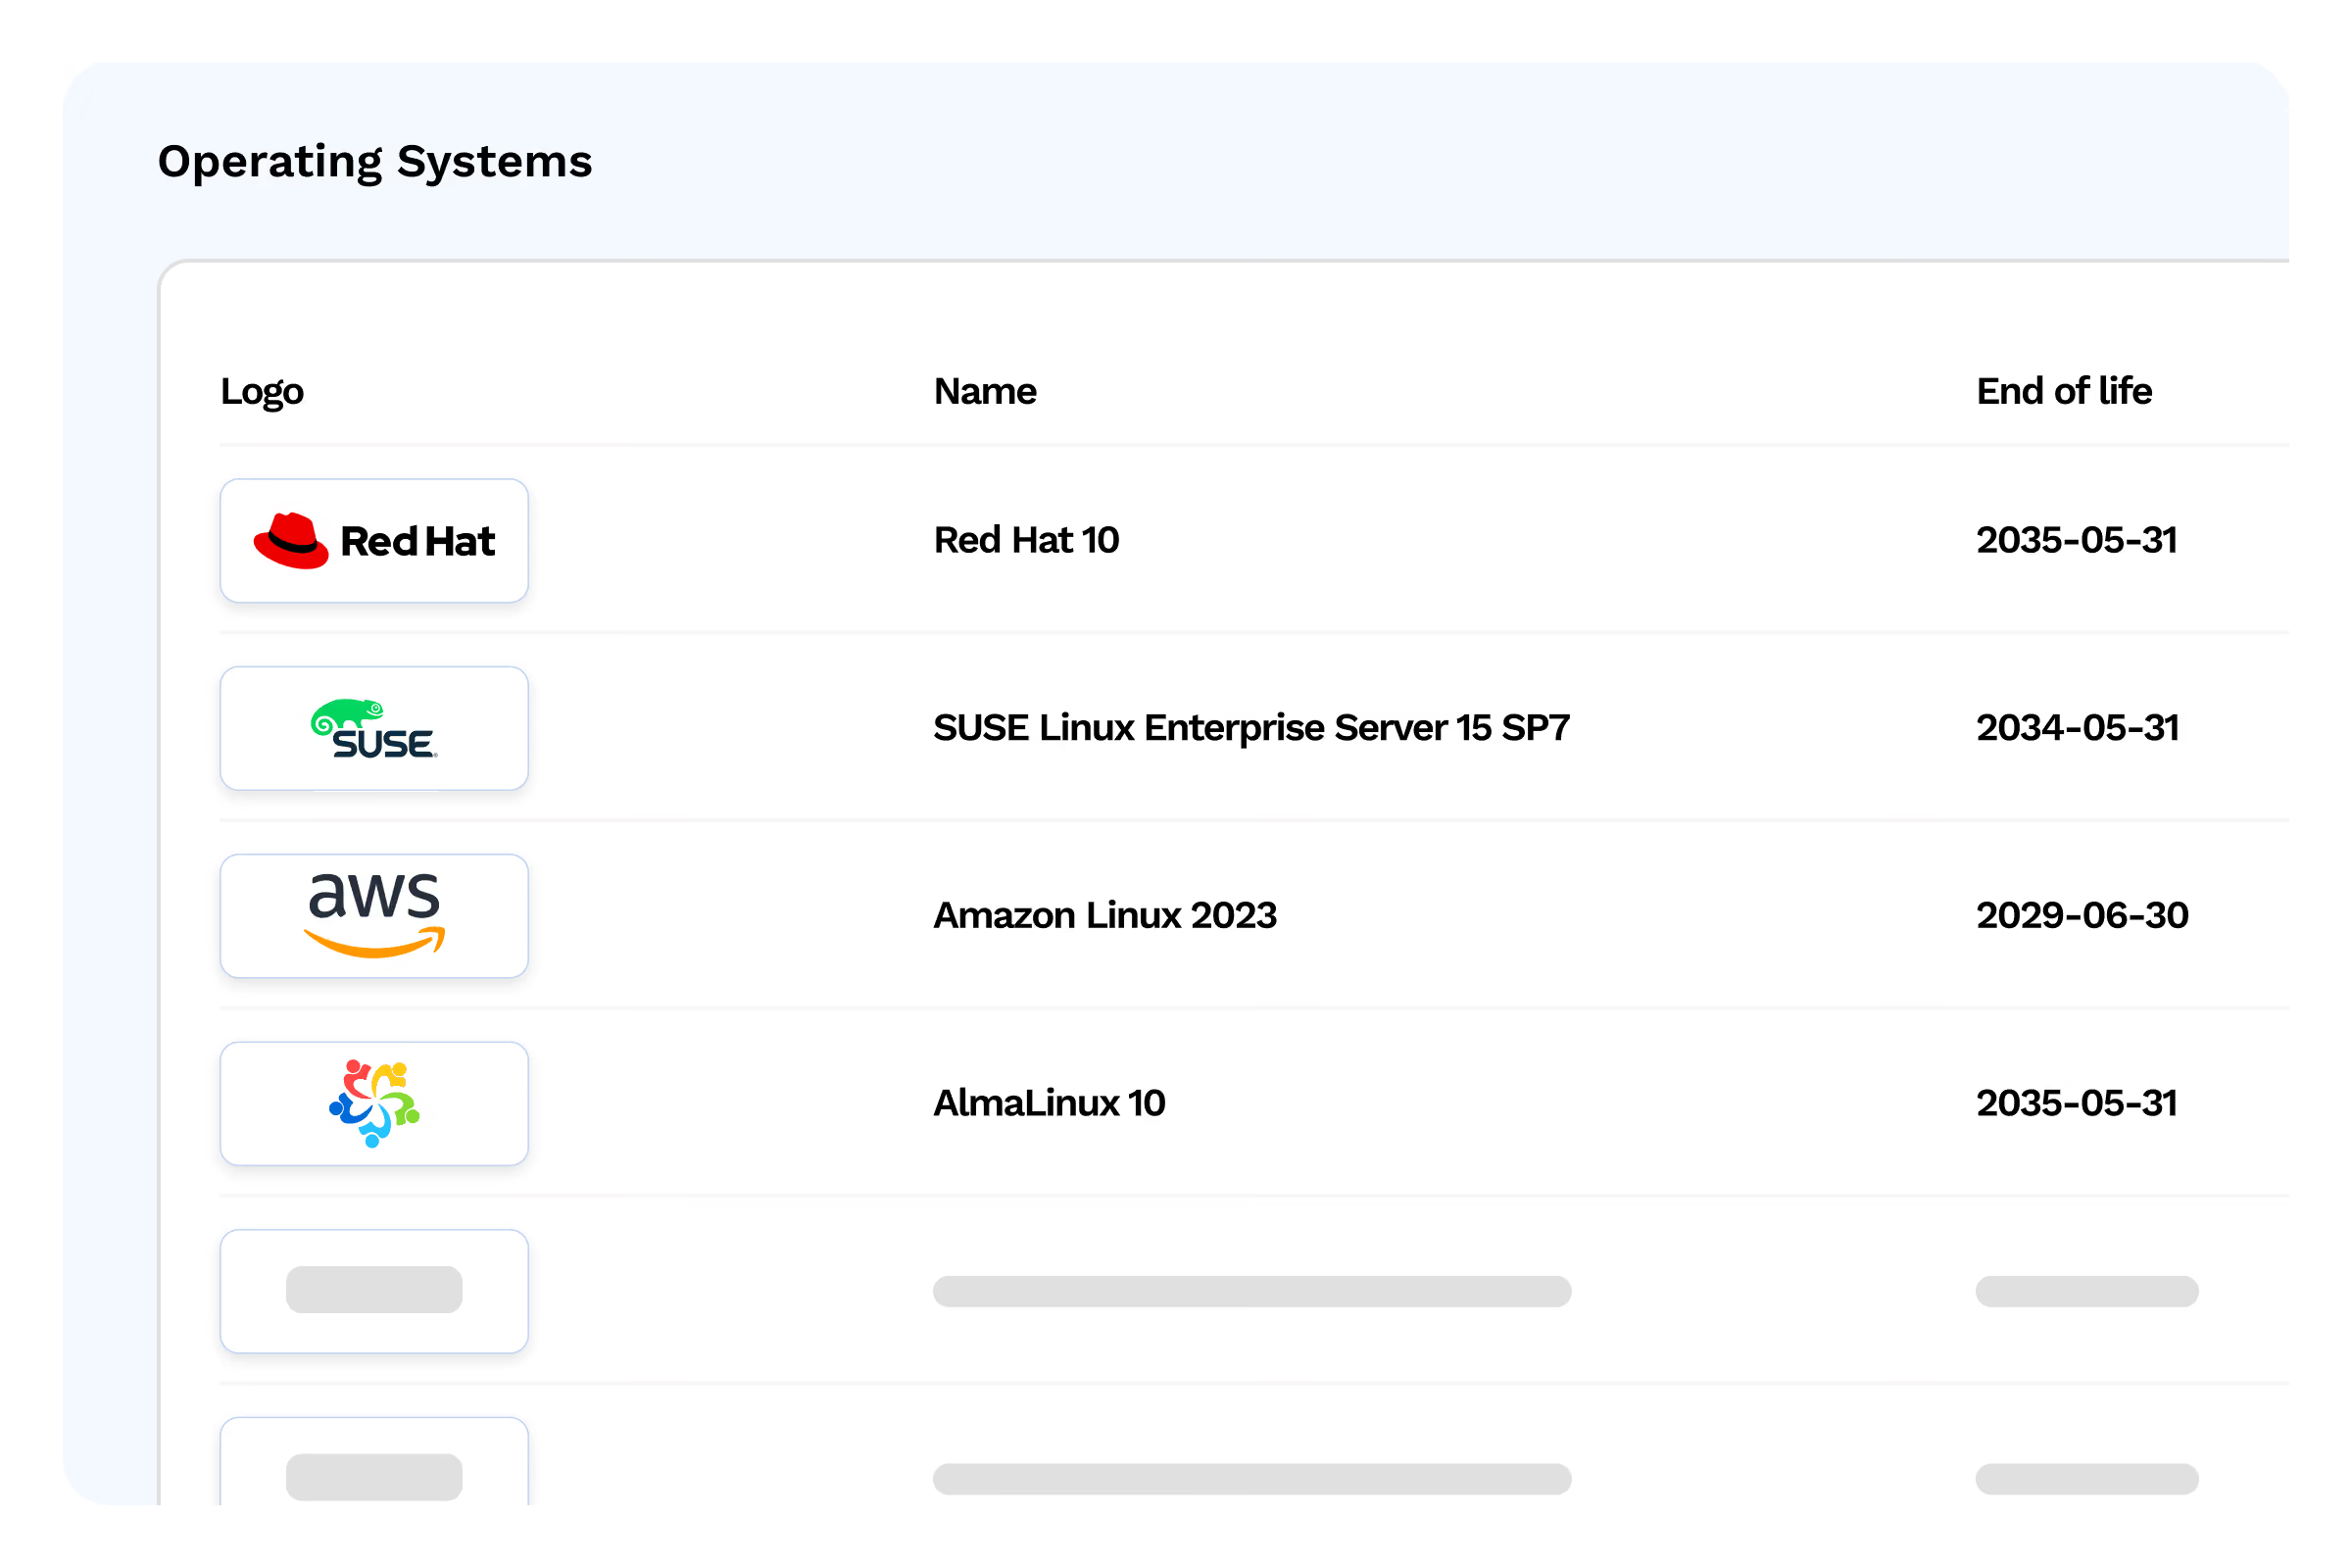
Alertes proactives
Notification avant la fin de vie officielle
- Item 1
- Item 2
- Item 3
Plan de migration
Recommandations de remplacement automatiques
- Item 1
- Item 2
- Item 3
Génération SBOM
Générez des manifestes de composants en CycloneDX, SPDX ou CSV pour la conformité NIS2 et CRA.
Identification des technologies
Reconnaissance des frameworks, CMS, librairies JavaScript et serveurs web
- Item 1
- Item 2
- Item 3
Formats standards
CycloneDX, SPDX, CSV pour la conformité réglementaire
- Item 1
- Item 2
- Item 3
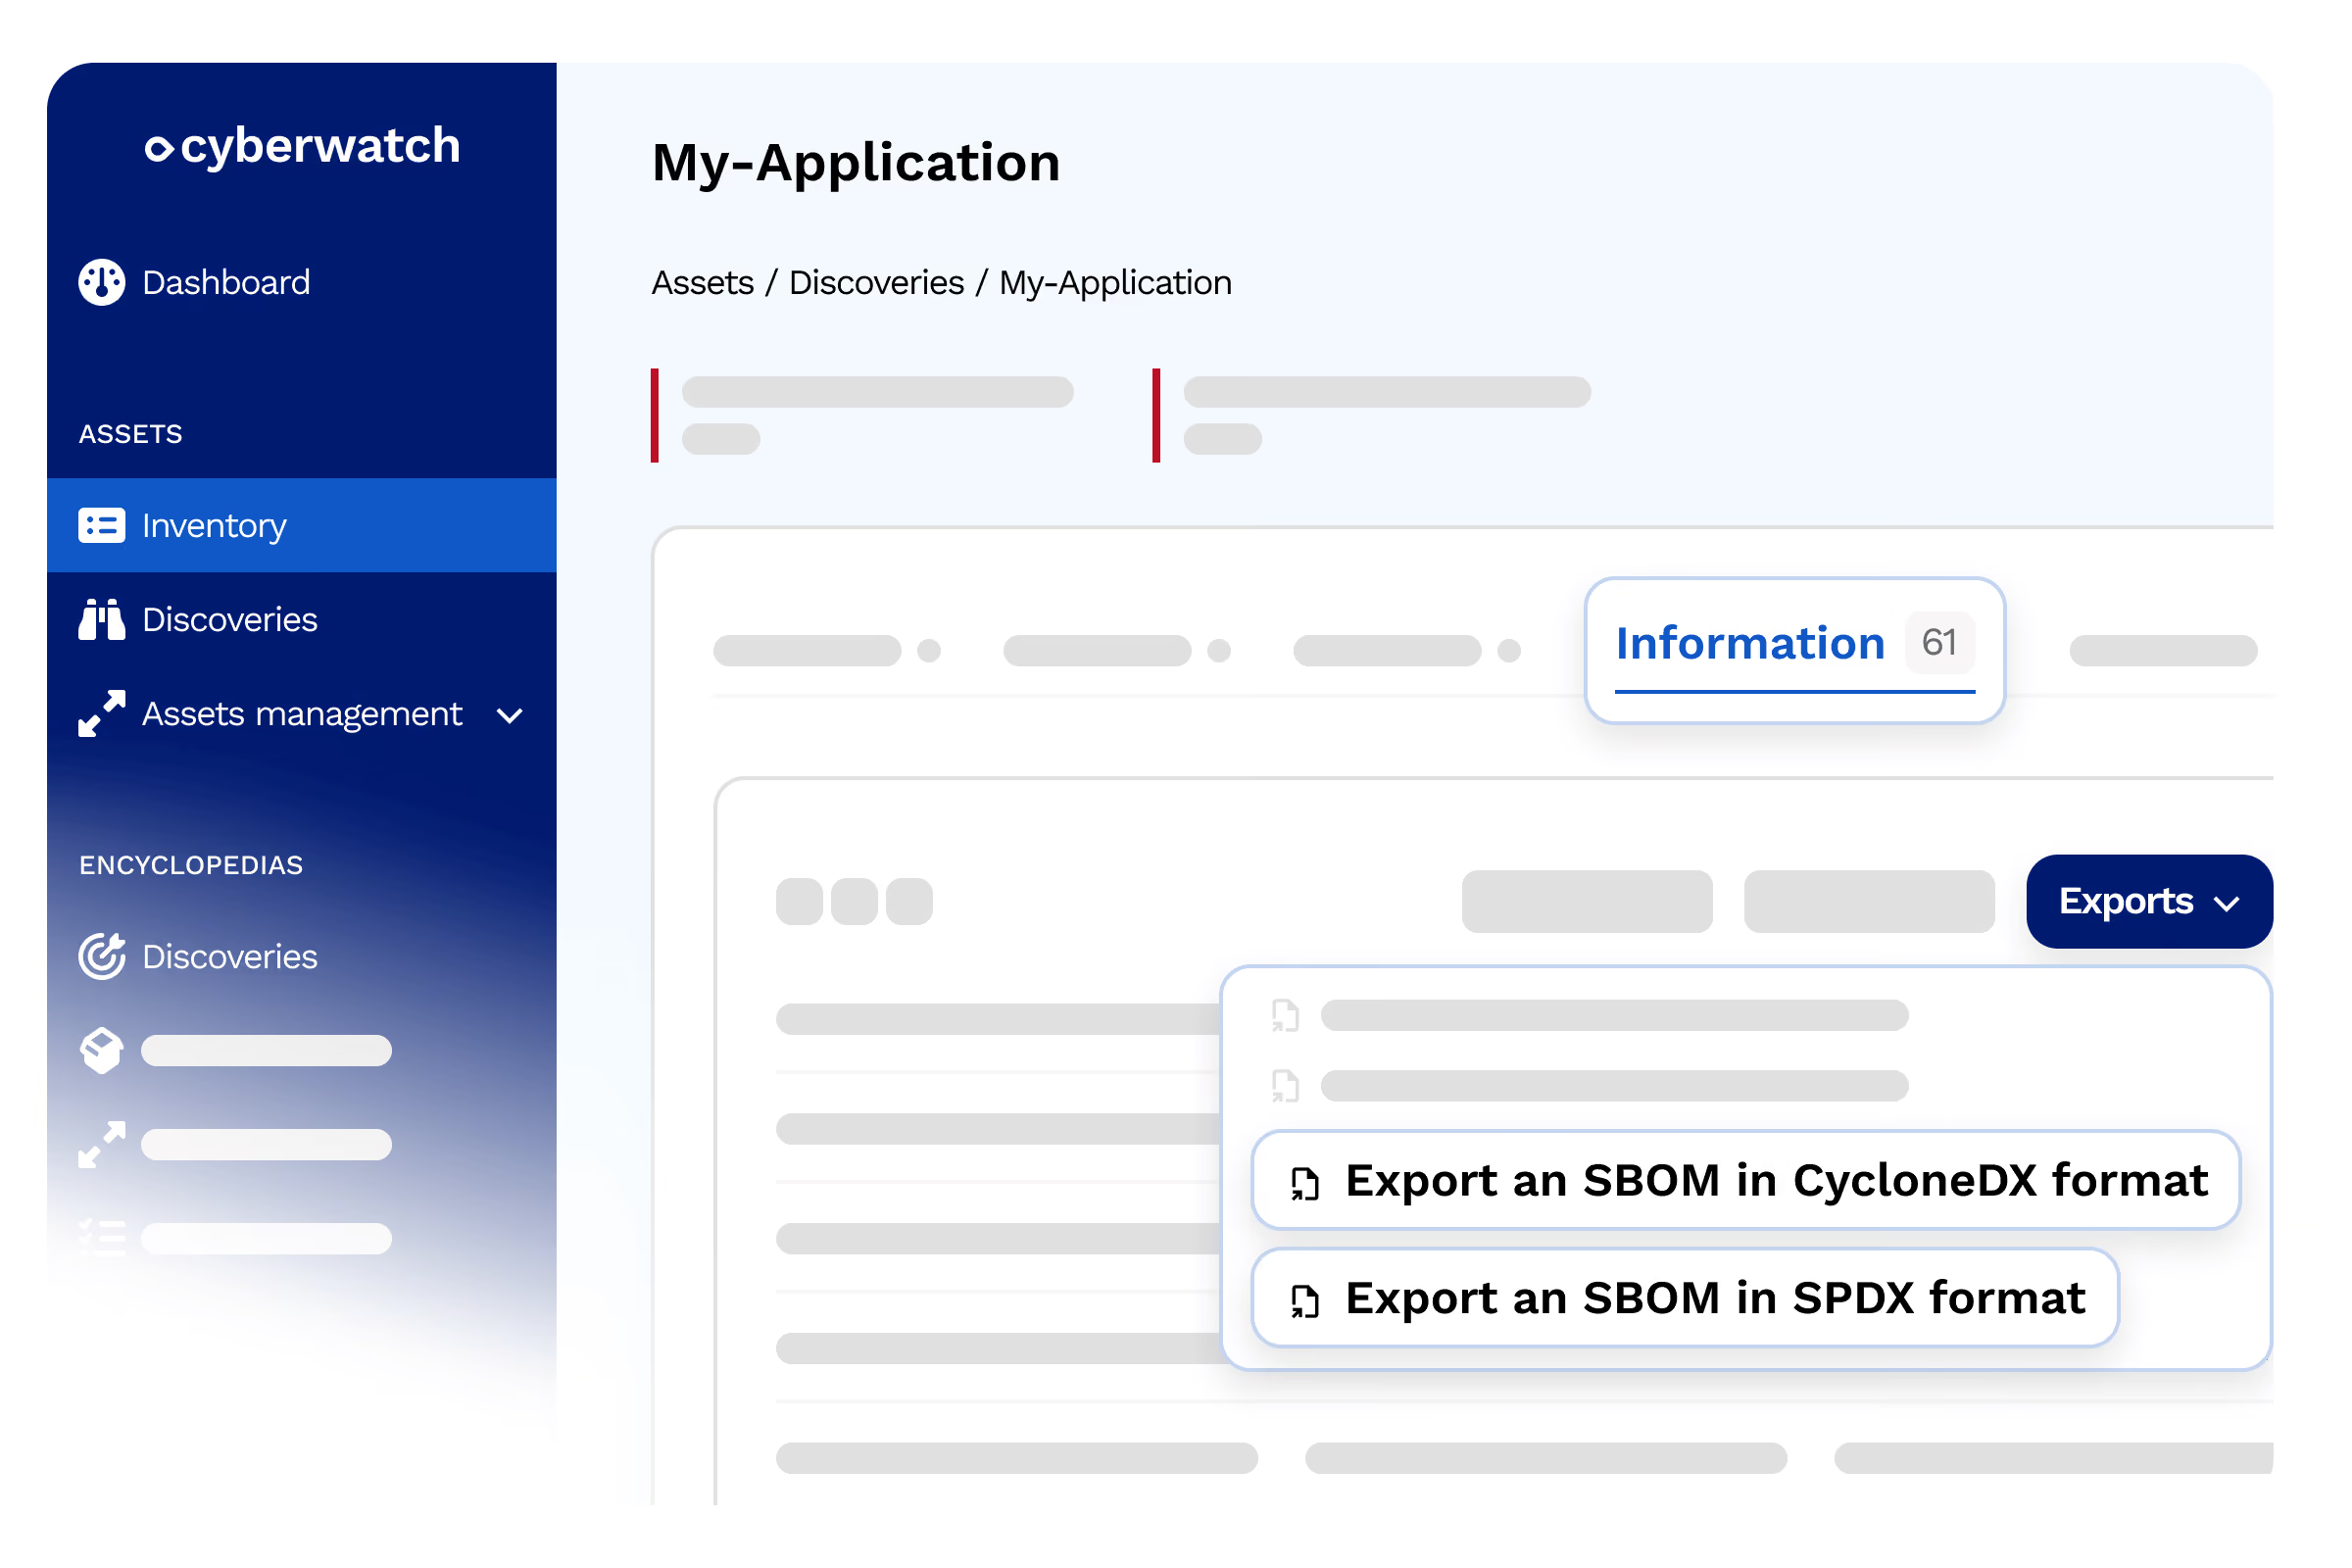
Inventaire complet
Toutes les dépendances directes et transitives
- Item 1
- Item 2
- Item 3
Automatisation
Génération sur chaque build sans efforts manuels
- Item 1
- Item 2
- Item 3
DAST — Tests dynamiques
Détectez les vulnérabilités applicatives OWASP Top 10 en testant l'application en exécution.
En-têtes HTTP & CSP
Détection des configurations non sécurisées (Content Security Policy, flags de cookies, headers manquants)
- Item 1
- Item 2
- Item 3
Identification des technologies
Reconnaissance des frameworks, CMS, librairies JavaScript et serveurs web
- Item 1
- Item 2
- Item 3
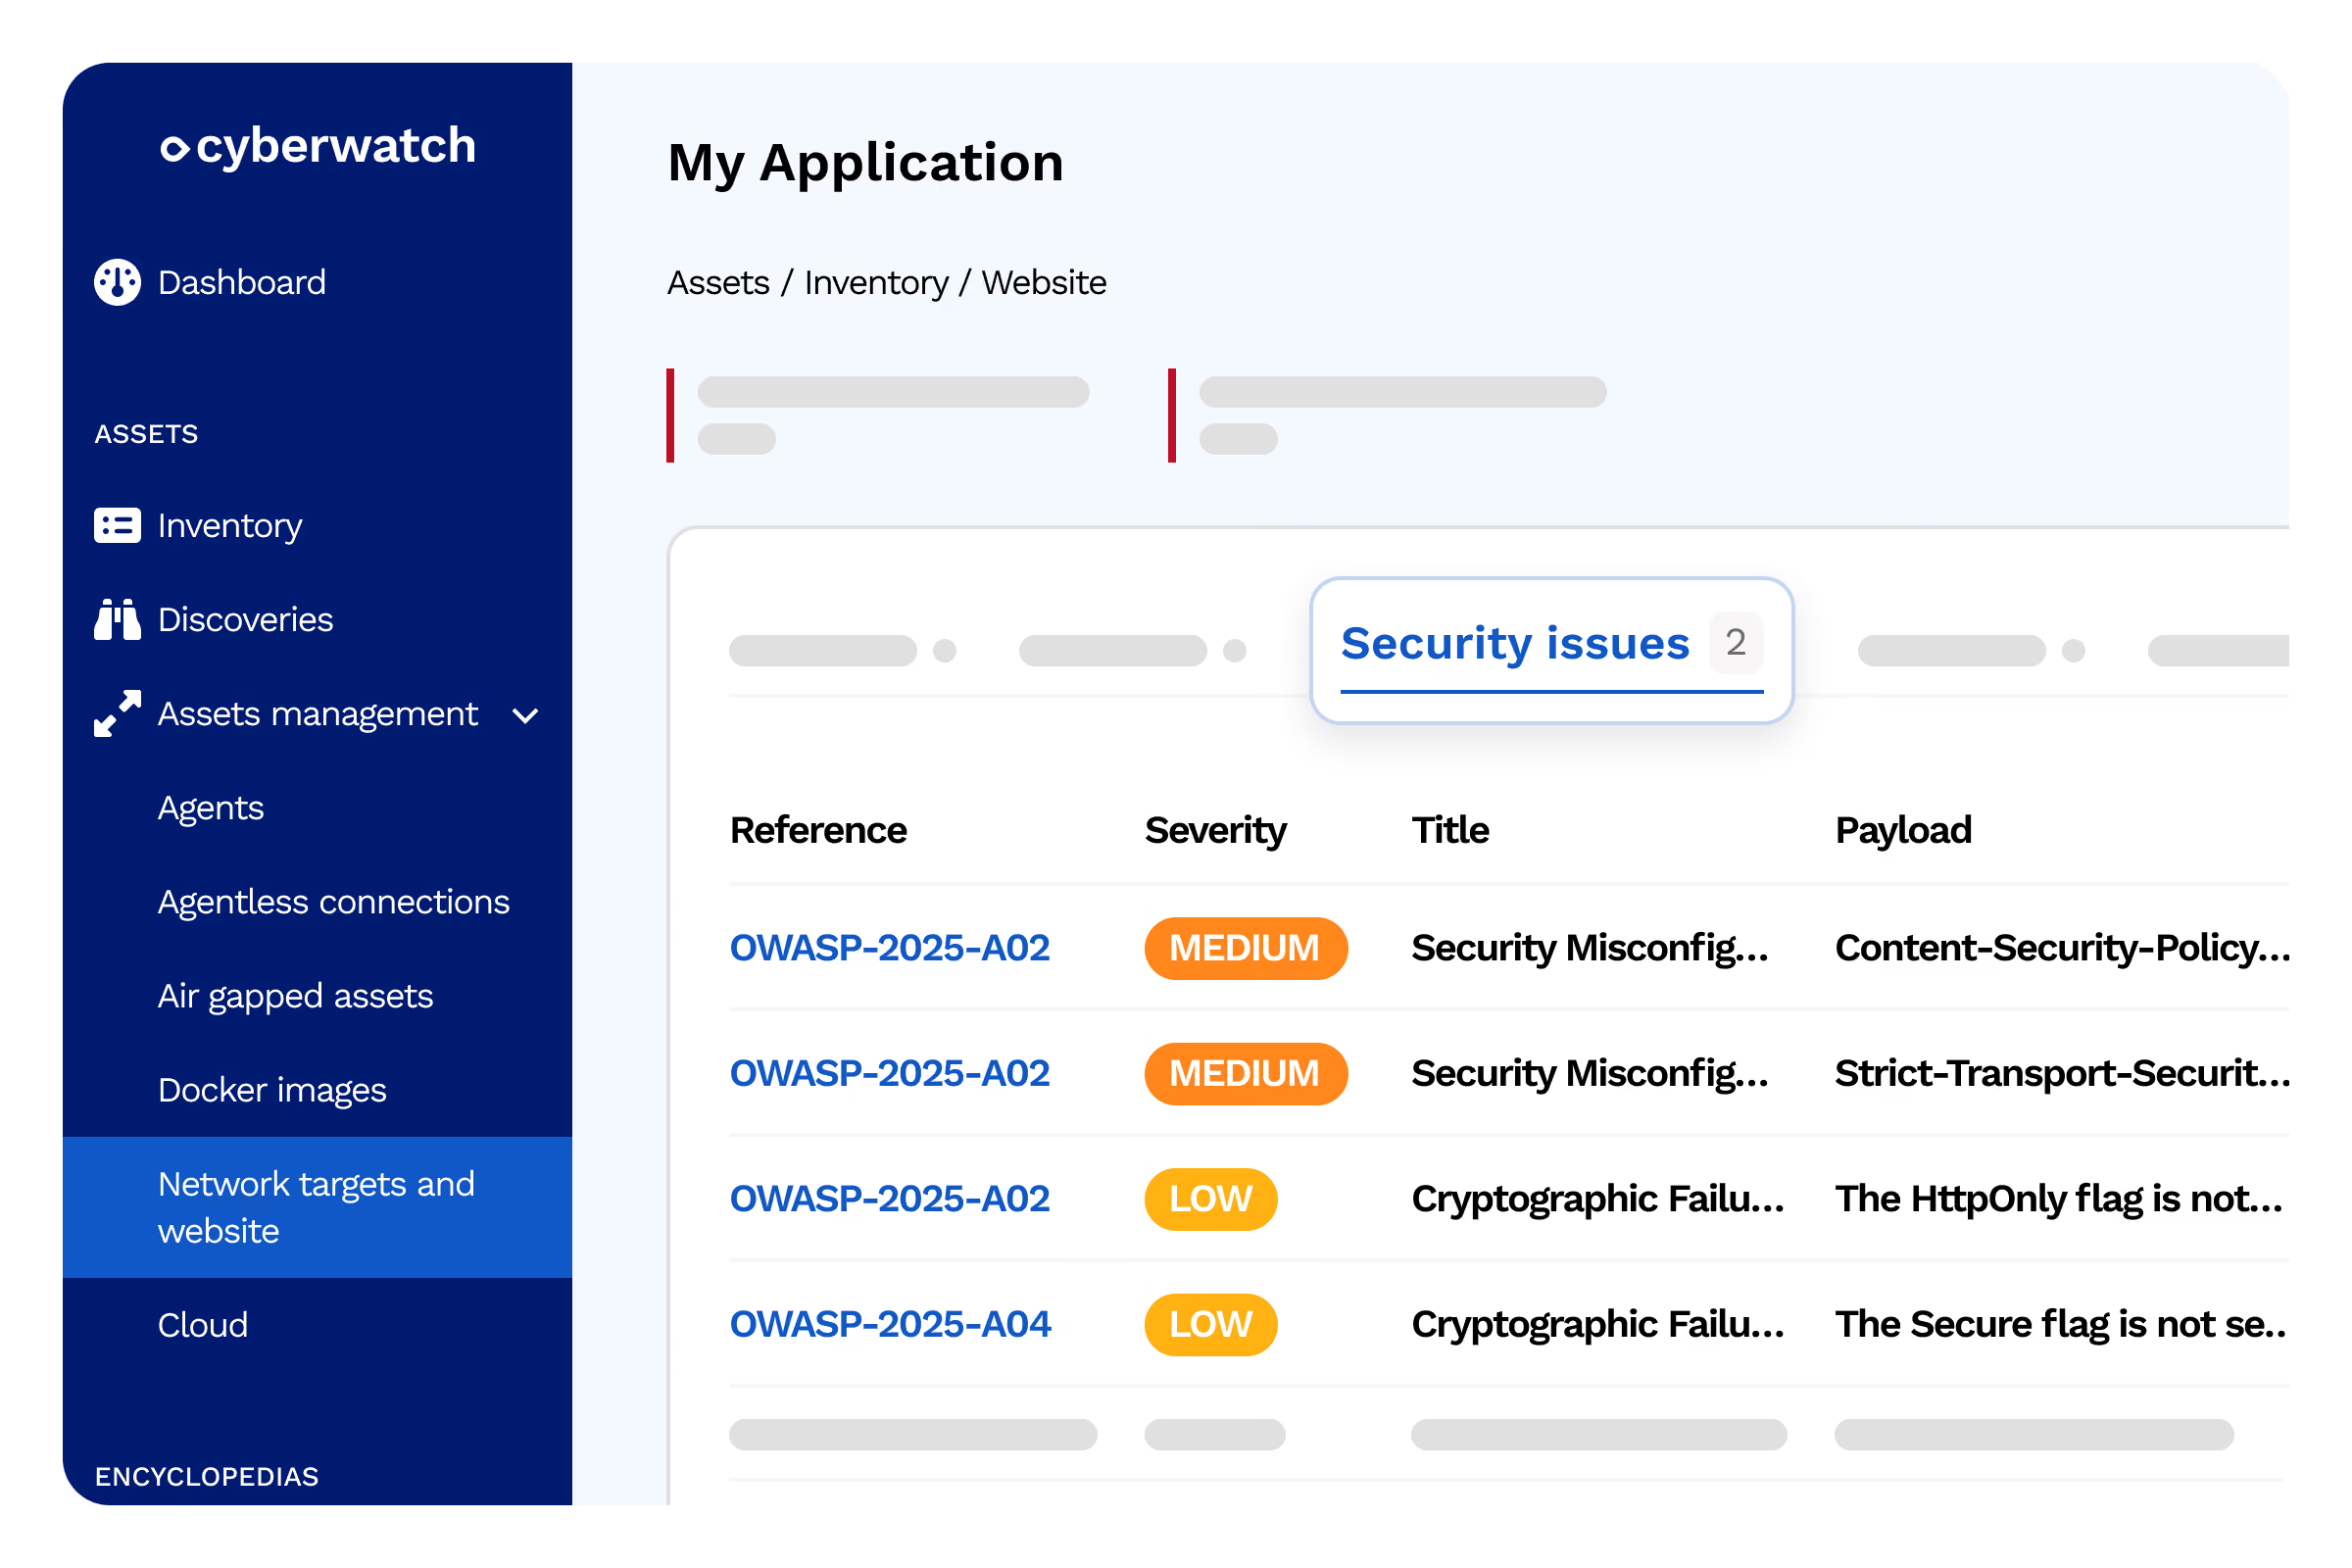
Couverture OWASP
Injection SQL, XSS, CSRF, authentification, session
- Item 1
- Item 2
- Item 3
Sans source
Pas d'accès au code source requis
- Item 1
- Item 2
- Item 3
Recommandations
Conseils de remédiation détaillés par vulnérabilité
- Item 1
- Item 2
- Item 3
Détection de paquets compromis
Vérifiez qu'aucun paquet malveillant n'est présent sur votre infrastructure de production. Analyse continue des dépendances installées sur npm, PyPI, NuGet, Maven et RubyGems.
En-têtes HTTP & CSP
Détection des configurations non sécurisées (Content Security Policy, flags de cookies, headers manquants)
- Item 1
- Item 2
- Item 3
Identification des technologies
Reconnaissance des frameworks, CMS, librairies JavaScript et serveurs web
- Item 1
- Item 2
- Item 3
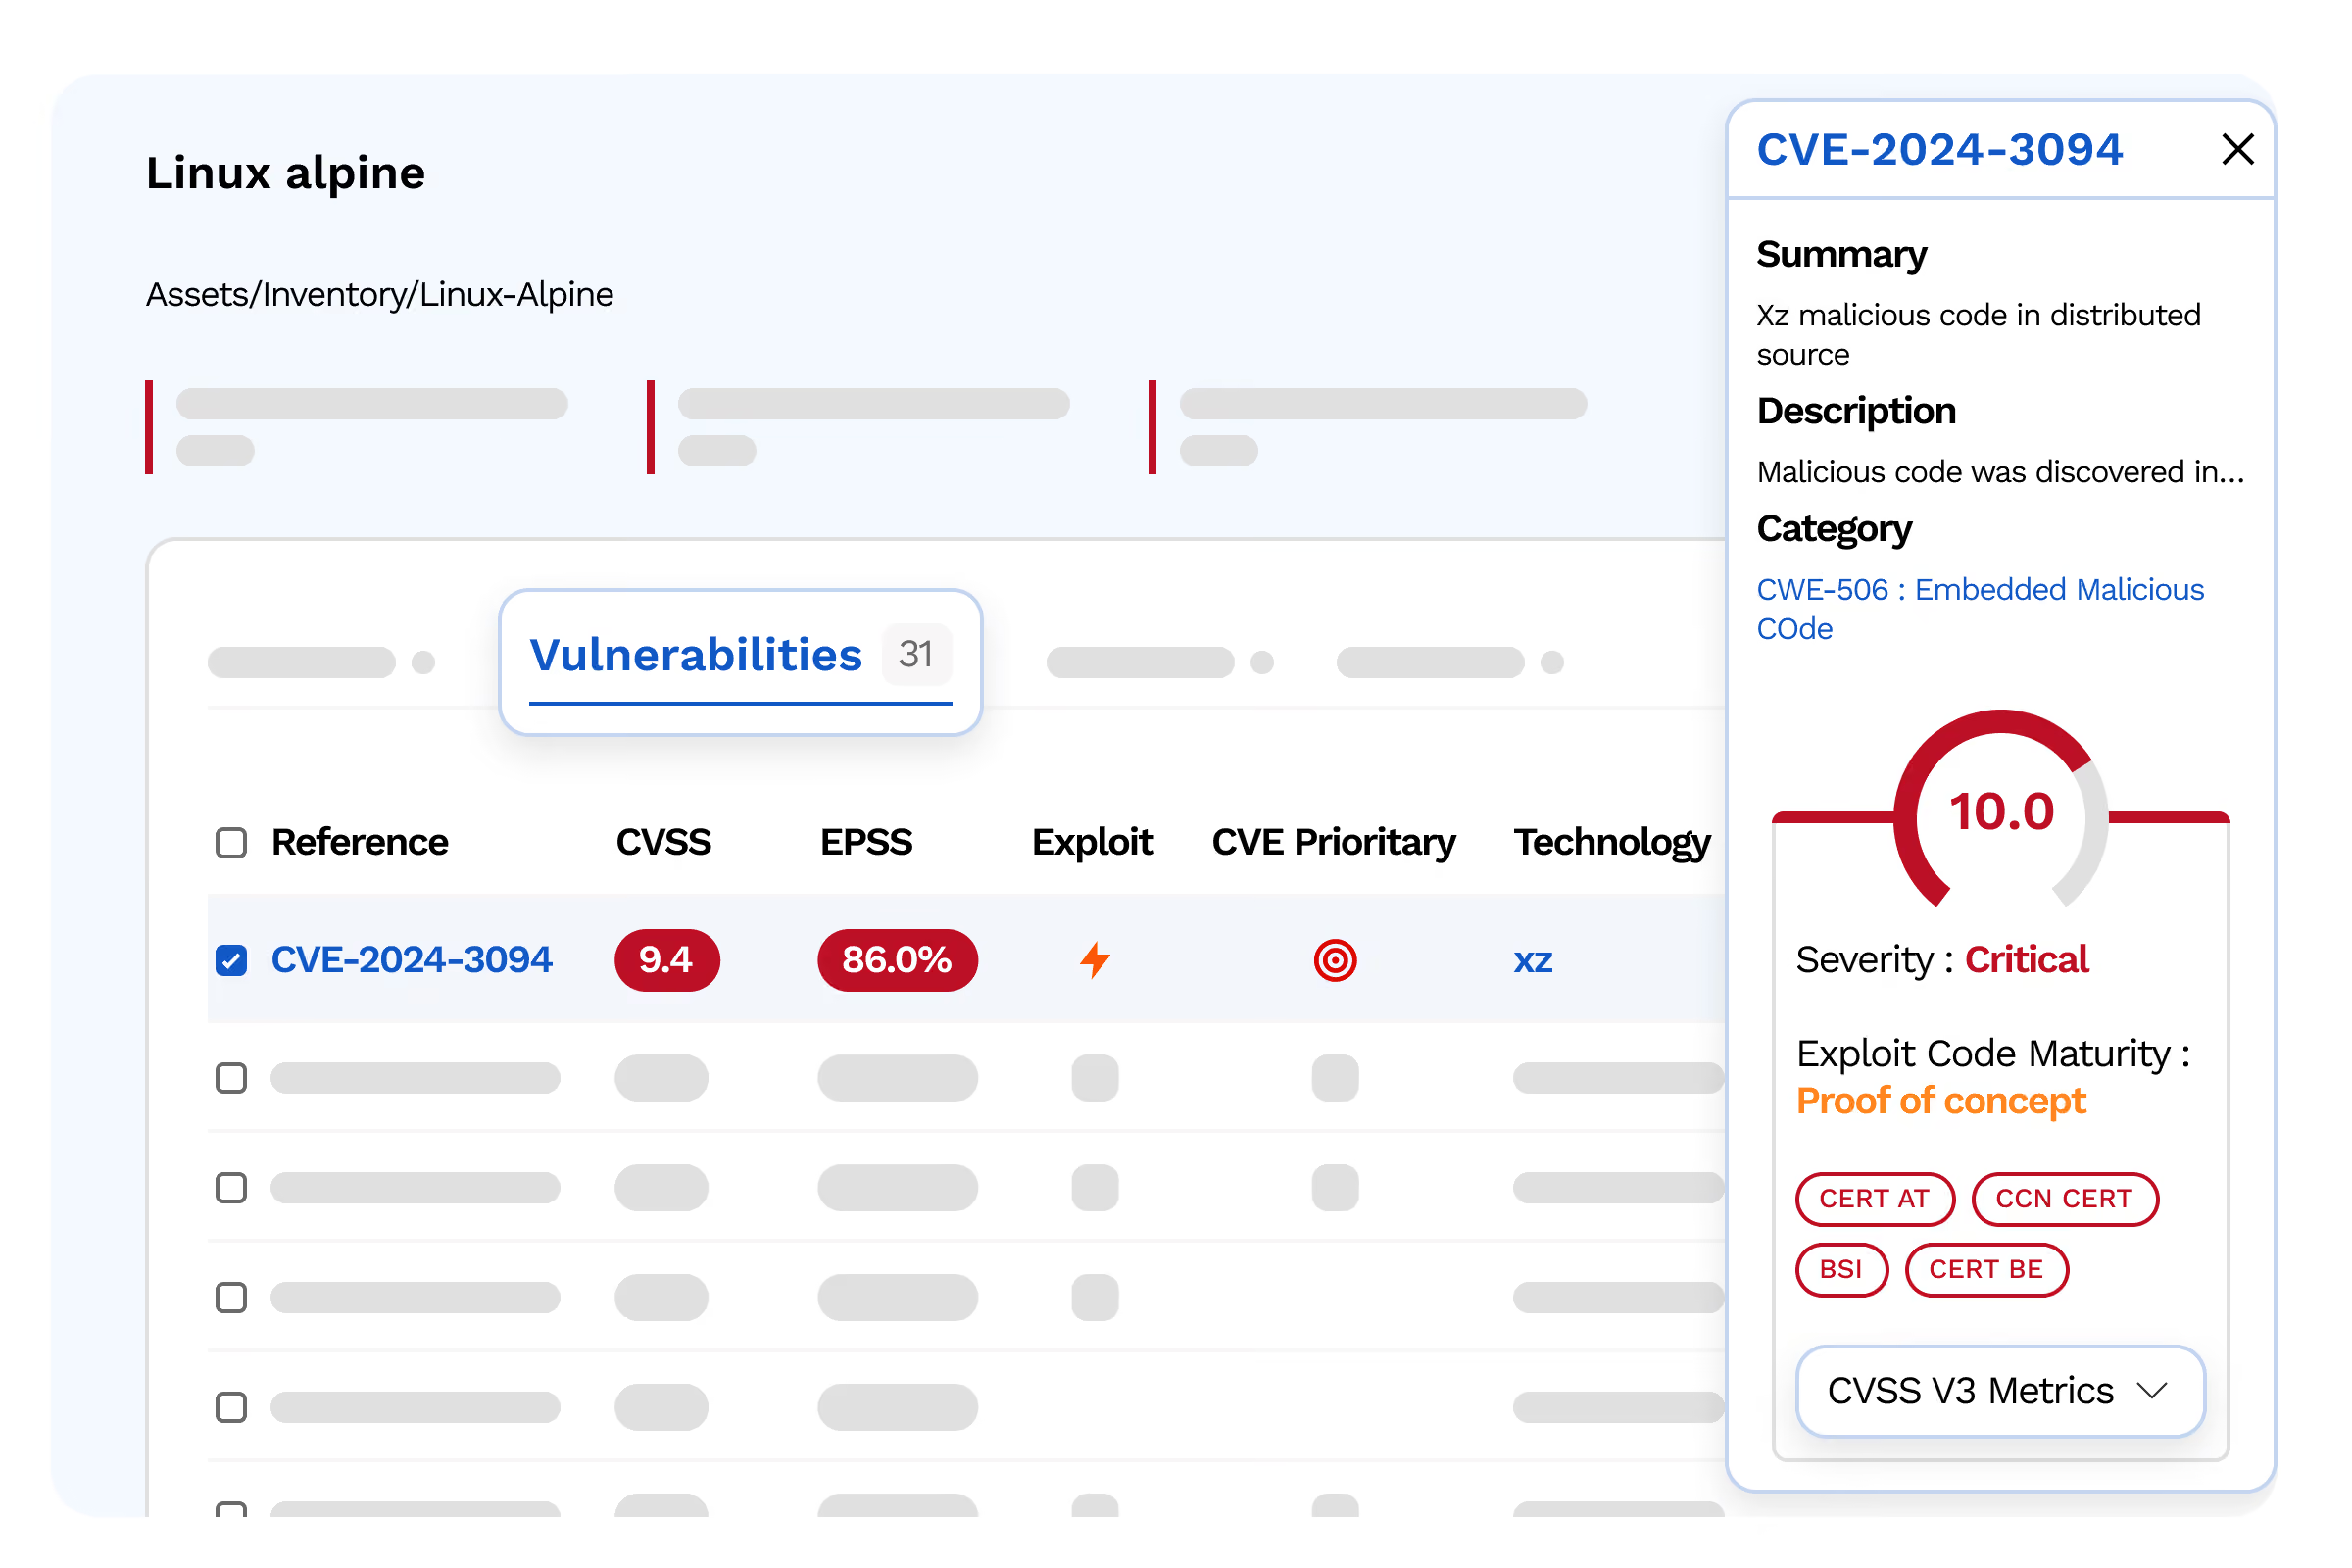
Audit de l'existant
Identifiez les paquets compromis déjà déployés dans vos environnements
- Item 1
- Item 2
- Item 3
Détection de code malveillant
Repérage des dépendances contenant du code obfusqué ou des comportements suspects
- Item 1
- Item 2
- Item 3
Alertes temps réel
Notification immédiate lorsqu'un paquet installé est signalé comme compromis
- Item 1
- Item 2
- Item 3
images et conteneurs
Scan d'images et conteneurs
Analysez les images Docker en registres ou en CI/CD et bloquez les déploiements non conformes.
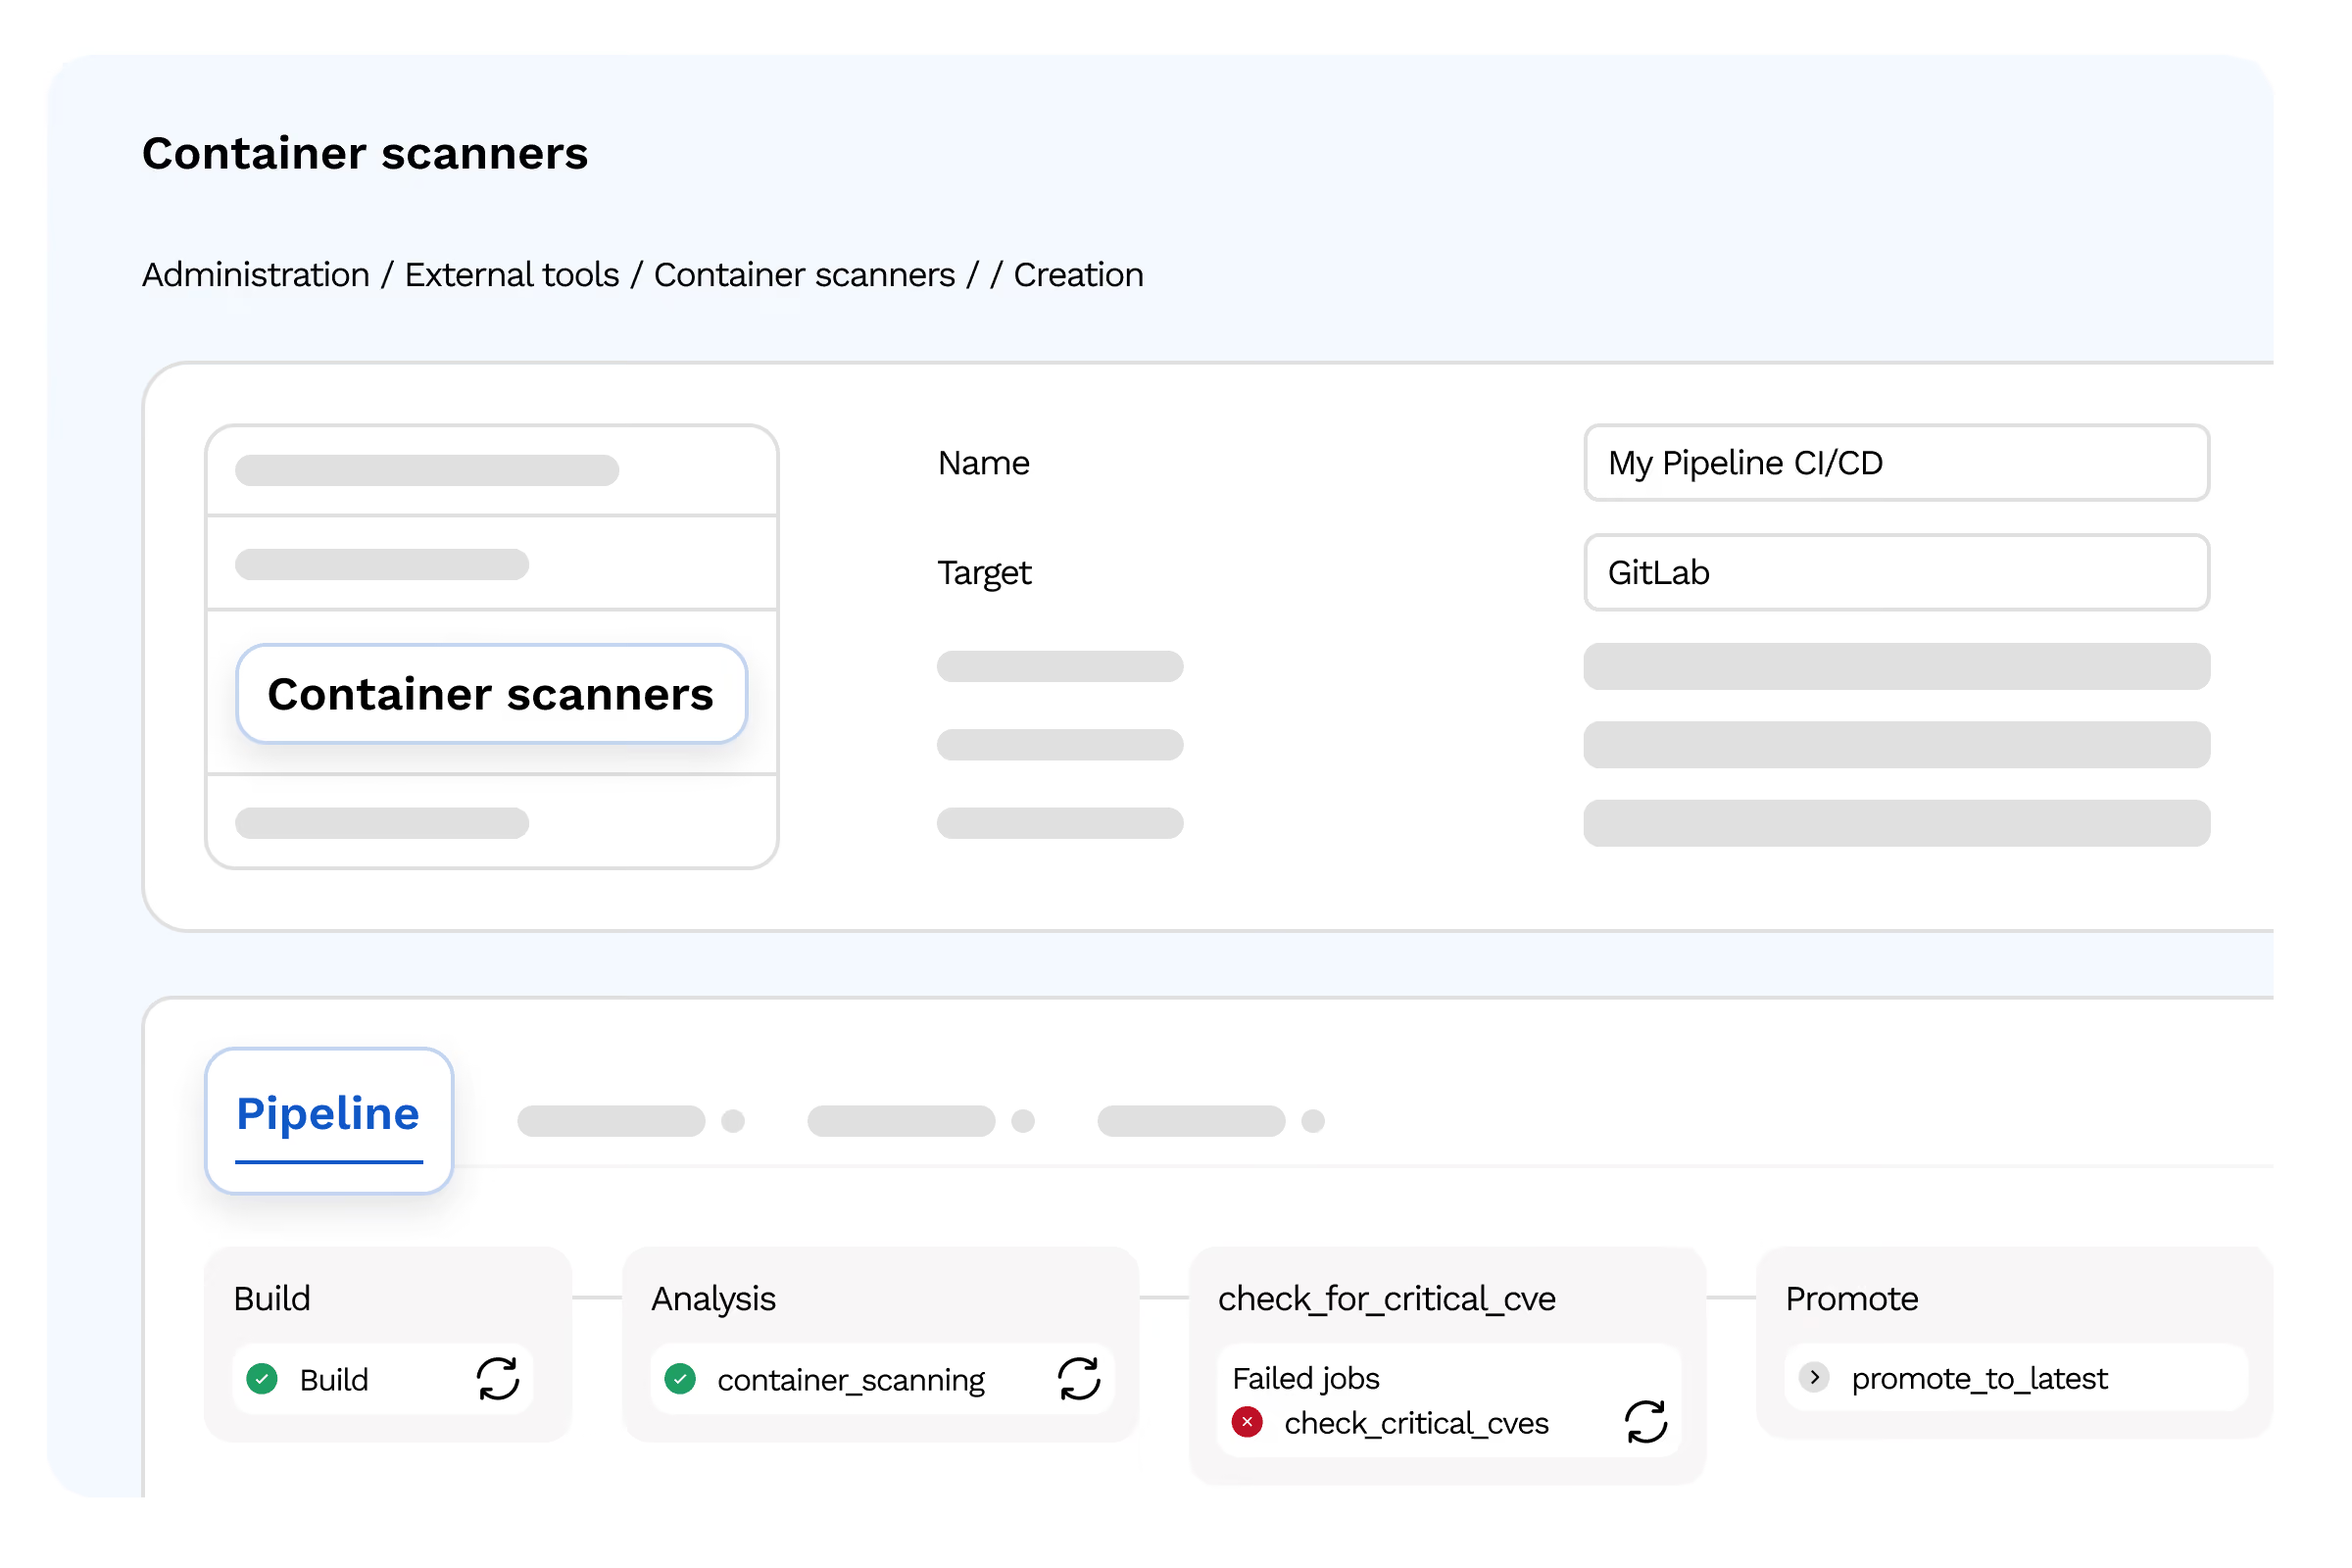
Intégration CI/CD
Hooks dans les pipelines Docker, Kubernetes, Harbor
- Item 1
- Item 2
- Item 3
Politiques seuil
Blocage automatique des déploiements non conformes
- Item 1
- Item 2
- Item 3
Historique d'images
Traçabilité complète des versions déployées
- Item 1
- Item 2
- Item 3
SBOM des images
Inventaire automatique des dépendances embarquées dans chaque image
- Item 1
- Item 2
- Item 3
Testimonials
La plateforme centralise à la fois notre conformité PCI sur nos activités de facturation en ligne et notre gestion des vulnérabilités IT plus large, ce qui simplifie notre pilotage sécurité.

RSSI, énergie
RSSI

Les scans ASV trimestriels et le pentest complémentaire nous donnent une vision complète de notre conformité PCI DSS, avec des rapports directement exploitables par nos auditeurs QSA.
Responsable sécurité paiement, finance
Responsable sécurité paiement
Le durcissement de nos configurations selon les CIS Benchmarks nous a permis de fermer des portes d'entrée que nous ne soupçonnions pas, sans interrompre notre production.
Administrateur systèmes, industrie
Administrateur systèmes et réseaux
L'audit continu de notre annuaire Active Directory a révélé plusieurs comptes à privilèges mal maîtrisés que nous avons pu corriger rapidement.
RSSI, santé
RSSI
Pouvoir déployer une console complète isolée d'Internet, avec mise à jour manuelle de la base de vulnérabilités, était un prérequis pour certains de nos environnements les plus critiques.
Exemple à remplacer — Responsable sécurité, secteur public
Responsable sécurité des systèmes d'information
Le mode air-gap totalement déconnecté correspond exactement à nos exigences de sécurité pour les systèmes les plus sensibles, sans compromis sur la qualité de la détection.
Exemple à remplacer — Responsable SSI, défense
Responsable de la sécurité des systèmes d'information
Le suivi de notre conformité NIS2 est désormais centralisé et actualisé en continu, ce qui simplifie considérablement nos rapports aux autorités compétentes.
Exemple à remplacer — RSSI, énergie
RSSI
La génération automatisée de preuves d'audit nous fait gagner un temps précieux lors de nos revues de conformité DORA et de nos échanges avec nos auditeurs.
Exemple à remplacer — Responsable conformité, finance
Responsable conformité
La formation Cyberwatch Certified Professional a permis à nos équipes de monter en compétence rapidement et d'exploiter pleinement les fonctionnalités de remédiation de la plateforme.
Exemple à remplacer — Responsable IT, industrie
Responsable infrastructure IT
Le patch management intégré et les tickets générés automatiquement dans notre outil ITSM ont nettement réduit nos délais de correction.
Exemple à remplacer — DSI, secteur public
DSI
Avec des centaines de dispositifs médicaux à surveiller, la priorisation par criticité métier nous permet de ne pas nous disperser tout en respectant la continuité des soins.
Exemple à remplacer — RSSI, santé
RSSI
Le scoring contextuel nous aide à concentrer nos équipes sur les vulnérabilités qui présentent un risque réel pour nos installations, plutôt que de traiter des milliers de CVE sans distinction.
Exemple à remplacer — Responsable cybersécurité, énergie
Responsable cybersécurité
Pouvoir cartographier nos environnements sensibles sans connexion réseau permanente était une exigence non négociable. Cyberwatch répond à cette contrainte tout en gardant un inventaire à jour.
Exemple à remplacer — Officier sécurité, défense
Officier de sécurité des systèmes d'information
La cartographie automatique de nos actifs nous a permis de découvrir des serveurs oubliés que nos audits précédents n'avaient jamais identifiés. C'est un vrai gain de visibilité sur notre Shadow IT.
Exemple à remplacer — Responsable sécurité, finance
Responsable sécurité IT
L'accompagnement de l'équipe Cyberwatch a été déterminant pour déployer la plateforme sur nos sites de production sans perturber nos lignes. Le support dédié répond vite et comprend nos contraintes industrielles.
Exemple à remplacer — DSI, industrie
DSI
Avec Cyberwatch, nous avons enfin une vue exhaustive de notre parc informatique et pouvons prioriser nos actions de remédiation selon un risque réel plutôt qu'une simple liste de CVE. La plateforme s'intègre bien à nos contraintes de souveraineté.
Exemple à remplacer — RSSI, secteur public
RSSI
FAQ
De la cartographie de vos actifs à la correction automatisée.
Qu’est-ce que le SecDevOps ?
Le SecDevOps consiste à intégrer la sécurité dans toute la chaîne DevOps, de la conception à l’exploitation d’un logiciel ou d’un service numérique. L’objectif est de ne pas traiter la sécurité comme une étape finale, mais comme une responsabilité partagée entre développeurs, équipes sécurité et exploitation. Cela passe par l’automatisation des contrôles, les tests de sécurité dans les pipelines CI/CD, la gestion des secrets, l’analyse de code et la surveillance continue des environnements.
Qu'est-ce que le SCA (Software Composition Analysis) ?
Le SCA est une démarche d’analyse des composants open source et tiers utilisés dans une application. Il permet d’identifier les composants vulnérables, de prioriser les mises à jour et de réduire les risques liés aux composants externes. Cyberwatch couvre les principaux écosystèmes (npm, yarn, Maven, Composer, pip, NuGet, RubyGems, Go) afin de détecter les failles connues avant qu'elles n'atteignent la production.
Qu'est-ce qu'un composant en fin de vie (EOL) et pourquoi le détecter ?
Un composant en fin de vie (End of Life, EOL) est un logiciel, une bibliothèque, un système ou une version qui n’est plus maintenu par son éditeur ou sa communauté. Il ne reçoit plus de correctifs, y compris de sécurité. Même sans vulnérabilité connue, il représente un risque. Cyberwatch identifie ces composants pour les remplacer avant qu'ils ne deviennent une menace exploitable.
Qu'est-ce qu'un SBOM et pourquoi est-il devenu quasi obligatoire ?
Un SBOM (Software Bill of Materials), ou "nomenclature logicielle" en français, est un inventaire exhaustif de tous les composants logiciels d'une application : bibliothèques open source, dépendances directes et transitives, versions exactes, licences, origine, et parfois hashs cryptographiques. Cyberwatch génère des SBOM aux formats CycloneDX, SPDX ou CSV. Les SBOM sont exigés par des réglementations comme NIS2 et le Cyber Resilience Act (CRA) pour garantir la traçabilité et la transparence de la supply chain logicielle.
Comment Cyberwatch détecte-t-il les paquets compromis ou malveillants ?
Cyberwatch analyse en continu les dépendances installées sur votre infrastructure de production face aux bases de paquets malveillants connus sur npm, PyPI, NuGet, Maven et RubyGems. Cette détection protège contre les attaques de supply chain comme l'injection de code ou le détournement de paquets légitimes par des acteurs malveillants.
Quelle est la différence entre SAST, DAST et SCA ?
Le SAST (Static Application Security Testing) analyse le code source, les binaires ou le bytecode sans exécuter l’application. Il détecte des failles dans la logique de développement, comme injections, mauvaises validations ou secrets exposés. Le DAST (Dynamic Application Security Testing) teste l’application en fonctionnement, depuis l’extérieur, comme le ferait un attaquant. Il identifie des vulnérabilités visibles à l’exécution. Le SCA (Software Composition Analysis) analyse les composants tiers et dépendances open source pour repérer les vulnérabilités connues, les licences à risque et les versions obsolètes.
Le DAST peut-il s'intégrer directement dans un pipeline CI/CD ?
Oui, le DAST de Cyberwatch teste l'application en cours d'exécution pour détecter les vulnérabilités OWASP Top 10, et peut être intégré nativement à votre pipeline CI/CD. Cela permet de bloquer automatiquement un déploiement non conforme avant la mise en production, conformément à une approche "Shift Left" de la sécurité applicative.
Cyberwatch peut-il scanner les images de conteneurs avant leur déploiement ?
Oui, Cyberwatch analyse les images Docker directement dans vos registres ou au sein de votre pipeline CI/CD, avant leur mise en production. Cette analyse détecte les vulnérabilités et composants à risque présents dans l'image, permettant de bloquer les déploiements non conformes et de sécuriser votre chaîne de livraison de bout en bout.