
Priorisation des vulnérabilités : de la détection à la décision
Des dizaines de milliers de CVE publiées chaque année, des milliers détectées sur votre parc. Comment décider lesquelles corriger en priorité ? Cyberwatch combine le contexte métier de vos actifs, les scores de risque et la threat intelligence pour transformer un volume ingérable de vulnérabilités en un plan d'action clair.
Le volume de CVE rend la gestion manuelle impossible
Depuis l'arrivé des nouveaux modèles d'IA, le nombre de CVE publiée augmente exponentiellement. Les équipes sécurité font face à un bruit constant : la majorité des vulnérabilités détectées ne sont pas exploitables dans votre contexte. Sans une politique de priorisation structurée, les ressources sont dispersées sur des correctifs à faible impact pendant que les failles critiques restent ouvertes.
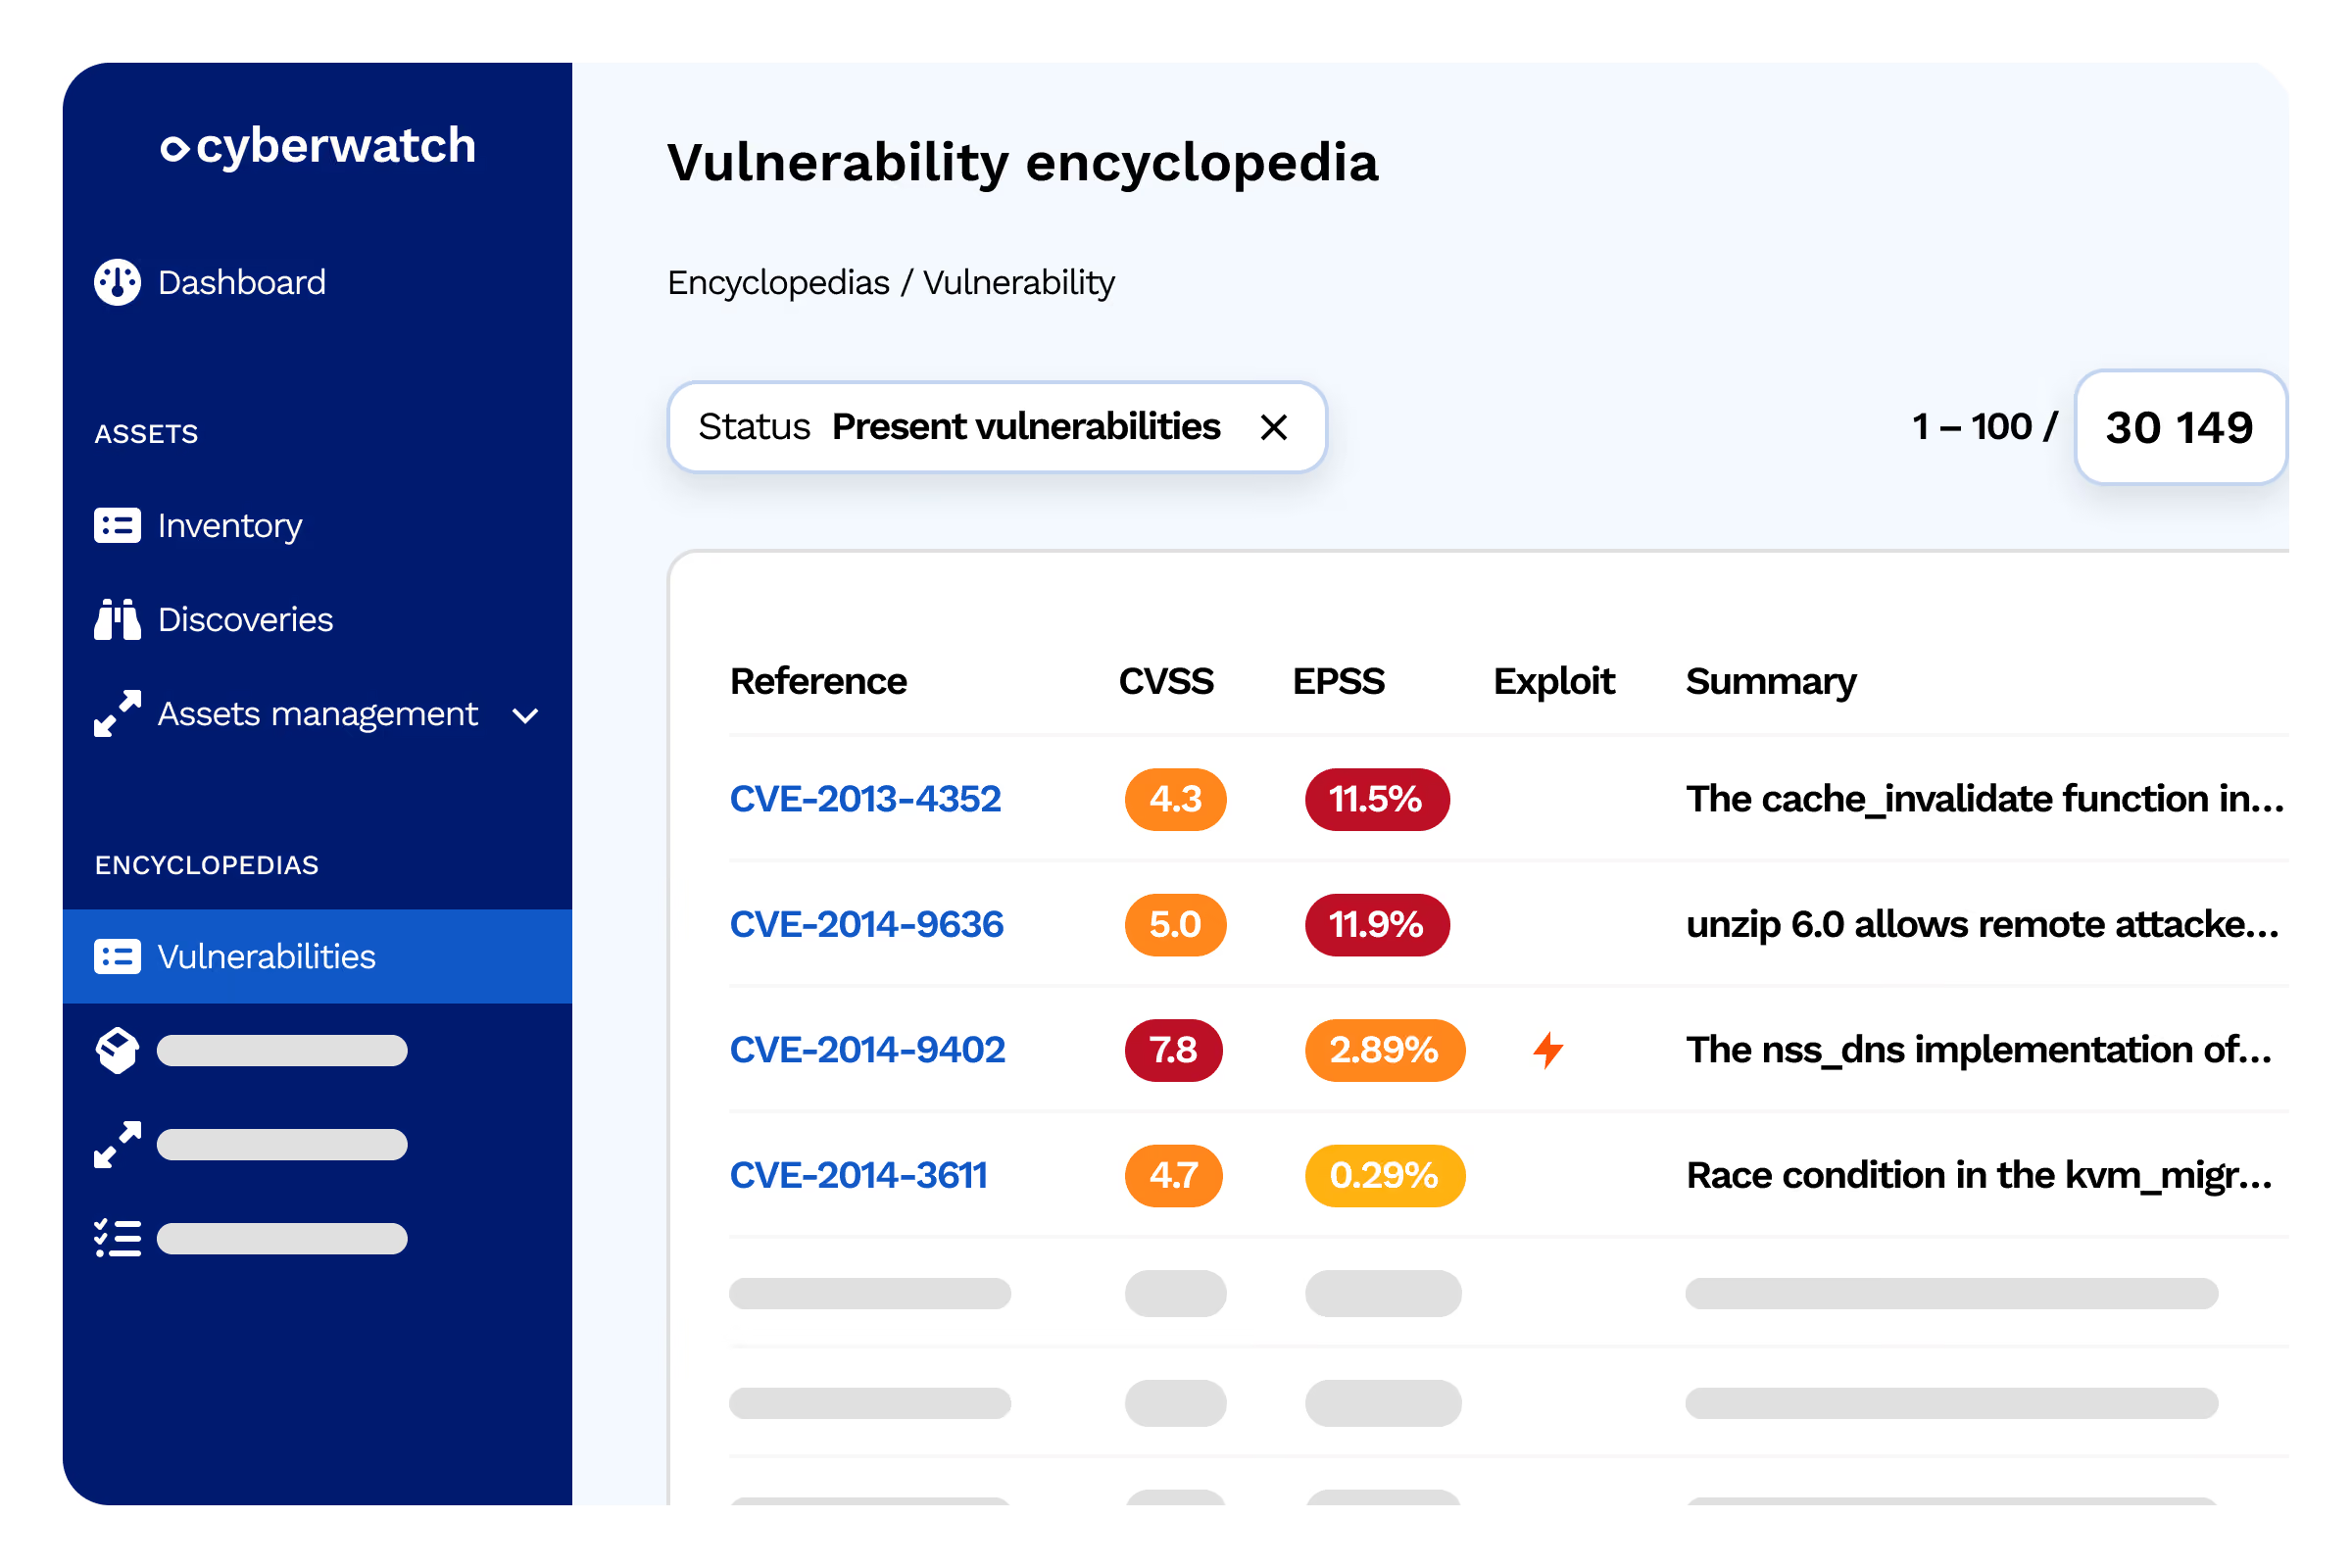
L'approche classique par score CVSS seul est insuffisante : un score de 9.8 sur un serveur de test isolé n'a pas le même impact qu'un 7.5 sur votre serveur de paiement en production.
Shadow IT / OT

Des équipements non répertoriés, connectés au réseau sans supervision, représentent des portes d'entrée invisibles pour les attaquants.
Inventaires manuels obsolètes

Les fichiers Excel et inventaires déclaratifs ne reflètent jamais la réalité du terrain. Les écarts se creusent avec chaque intervention de maintenance.
Réglementations exigeantes

NIS2, LPM, IEC 62443 : les réglementations imposent un inventaire à jour des actifs industriels critiques, avec traçabilité et preuves d'audit.
scoring
Scoring contextuel multi-critères
Chaque vulnérabilité est évaluée dans le contexte réel de votre infrastructure
Score CVSS v3/v4
Sévérité technique de la vulnérabilité selon la base NVD
- Item 1
- Item 2
- Item 3
Score EPSS
Probabilité d'exploitation active dans les 30 prochains jours, basée sur les données de la FIRST
- Item 1
- Item 2
- Item 3
Criticité métier de l'actif
Score CIA (Confidentialité, Intégrité, Disponibilité) défini par vos équipes selon l'importance business
- Item 1
- Item 2
- Item 3
Exploit disponible
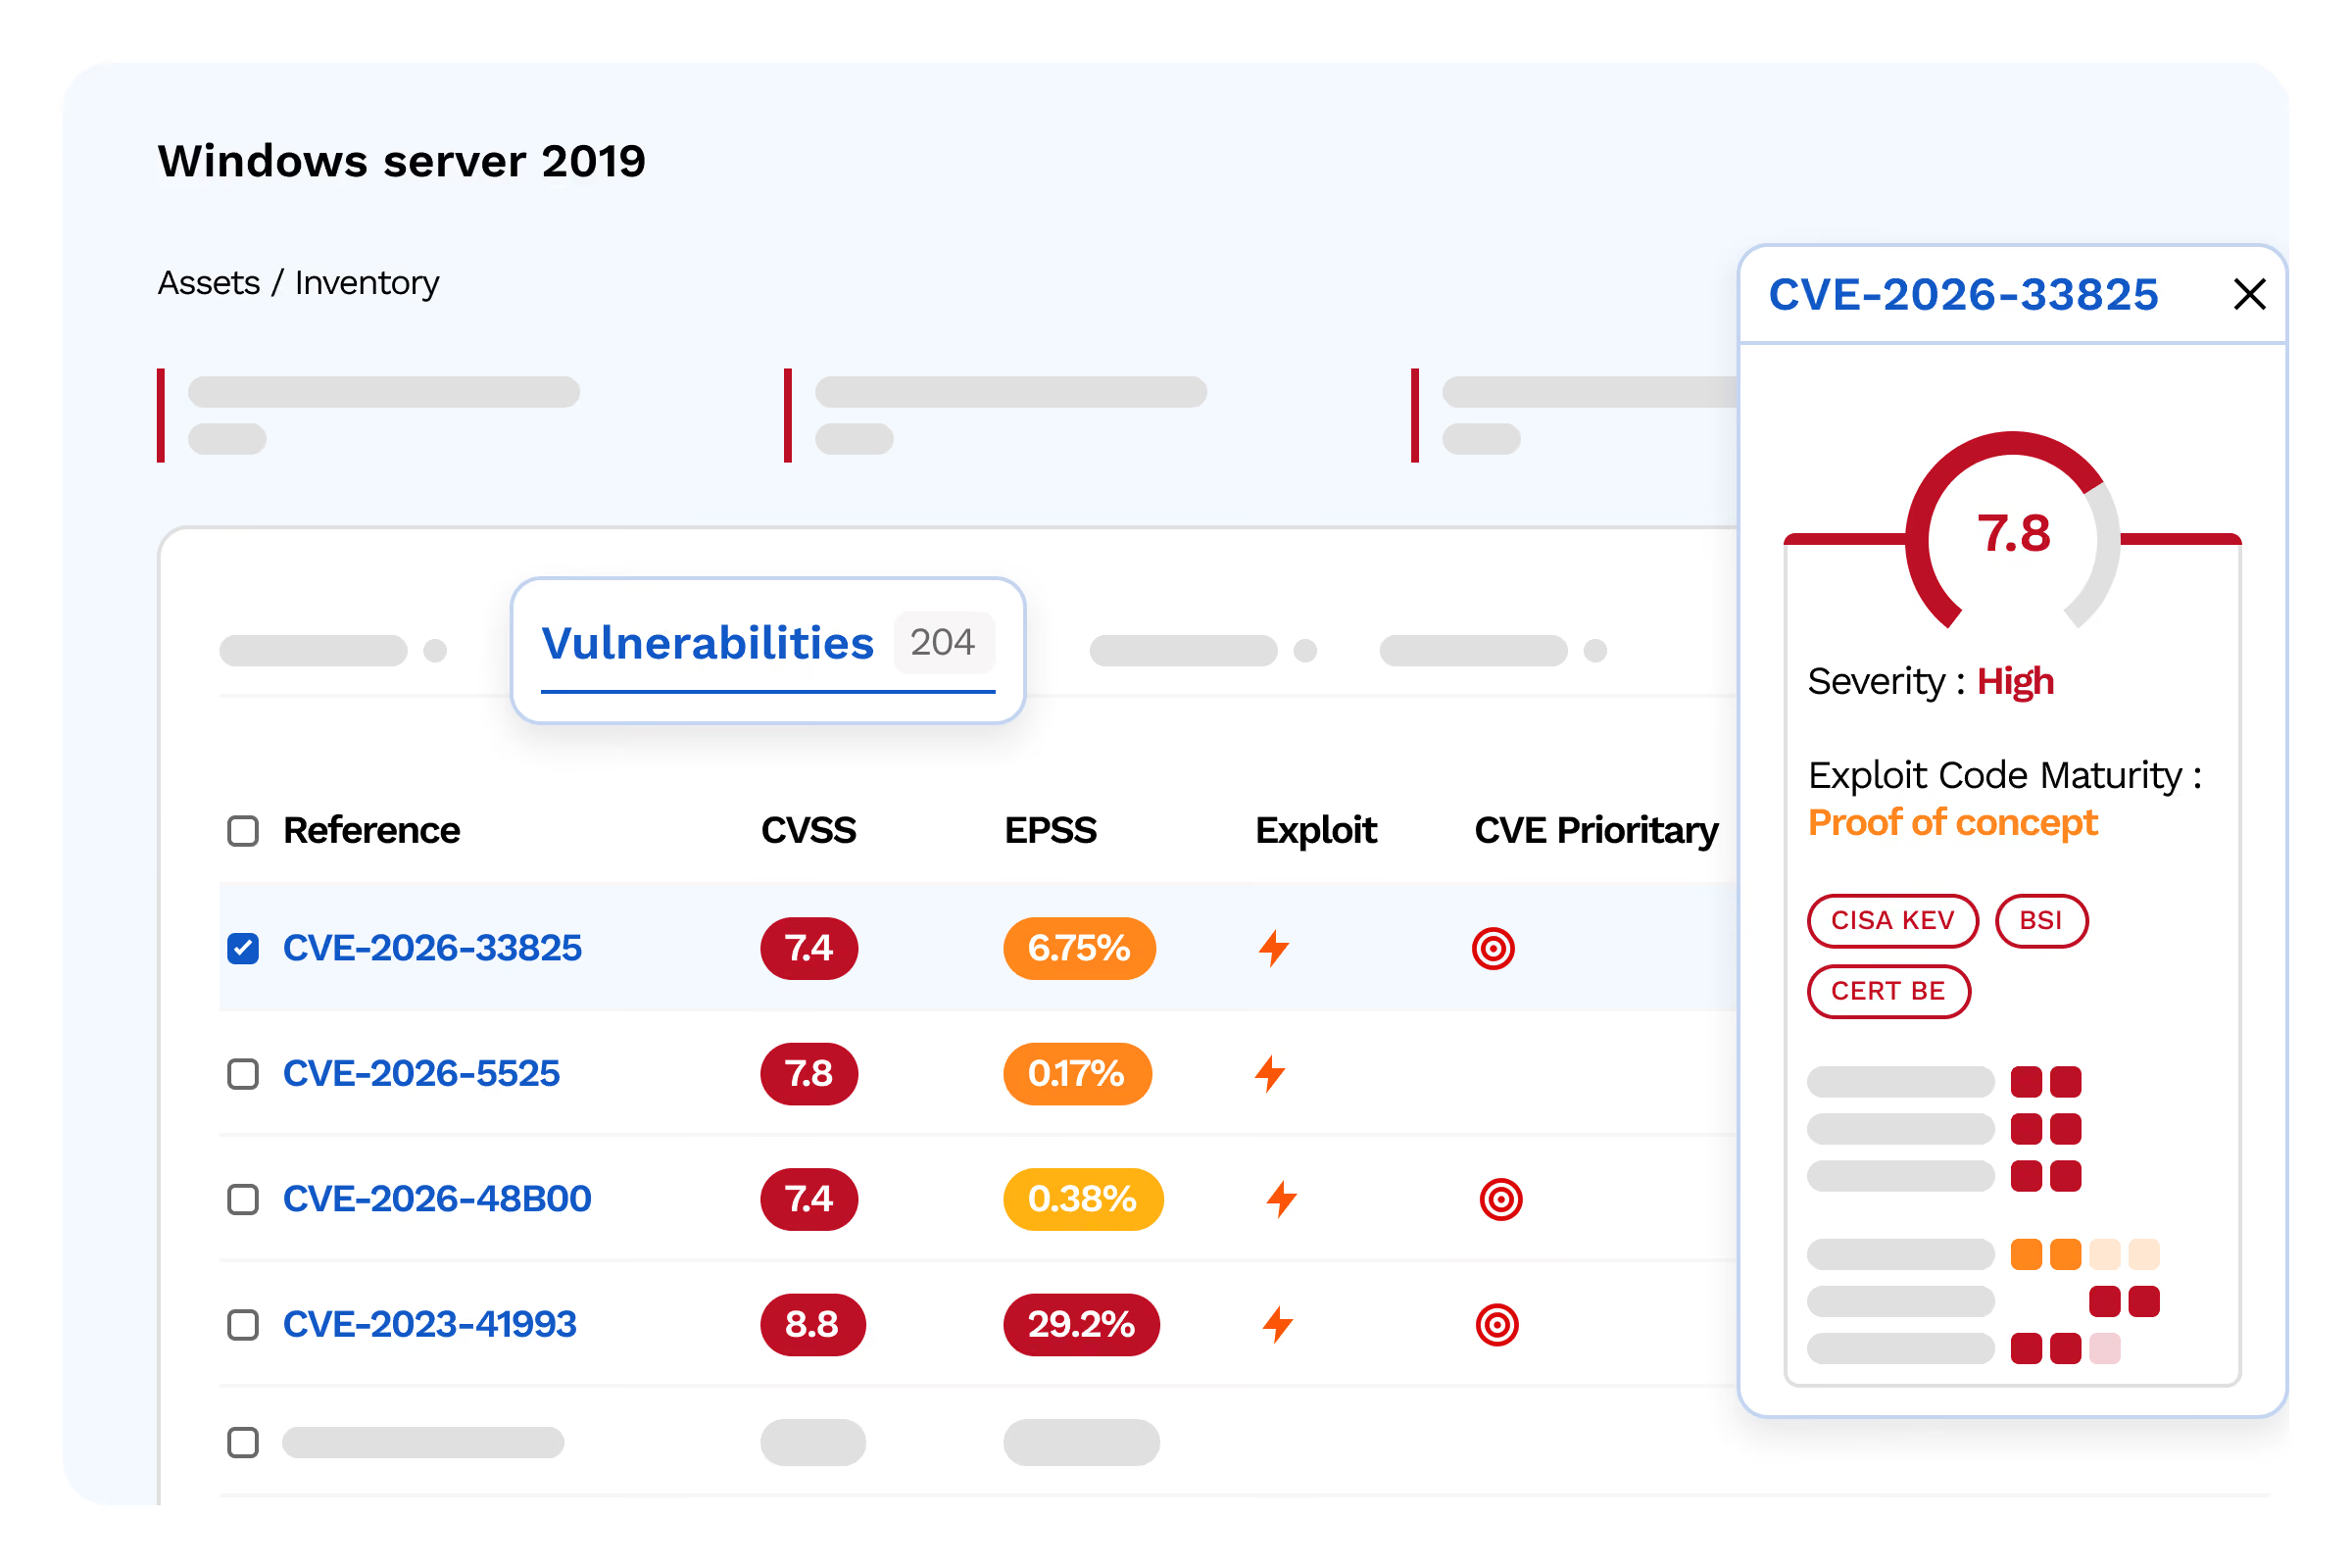
Détection des vulnérabilités disposant d'un exploit public (Metasploit, ExploitDB, PoC GitHub)
- Item 1
- Item 2
- Item 3
Exposition réseau
Les actifs exposés sur Internet sont priorisés par rapport aux actifs internes
- Item 1
- Item 2
- Item 3
Alertes CERT-FR et ANSSI
Les vulnérabilités faisant l'objet d'alertes des autorités françaises sont automatiquement remontées
- Item 1
- Item 2
- Item 3
priorisation
Stratégies de priorisation personnalisables
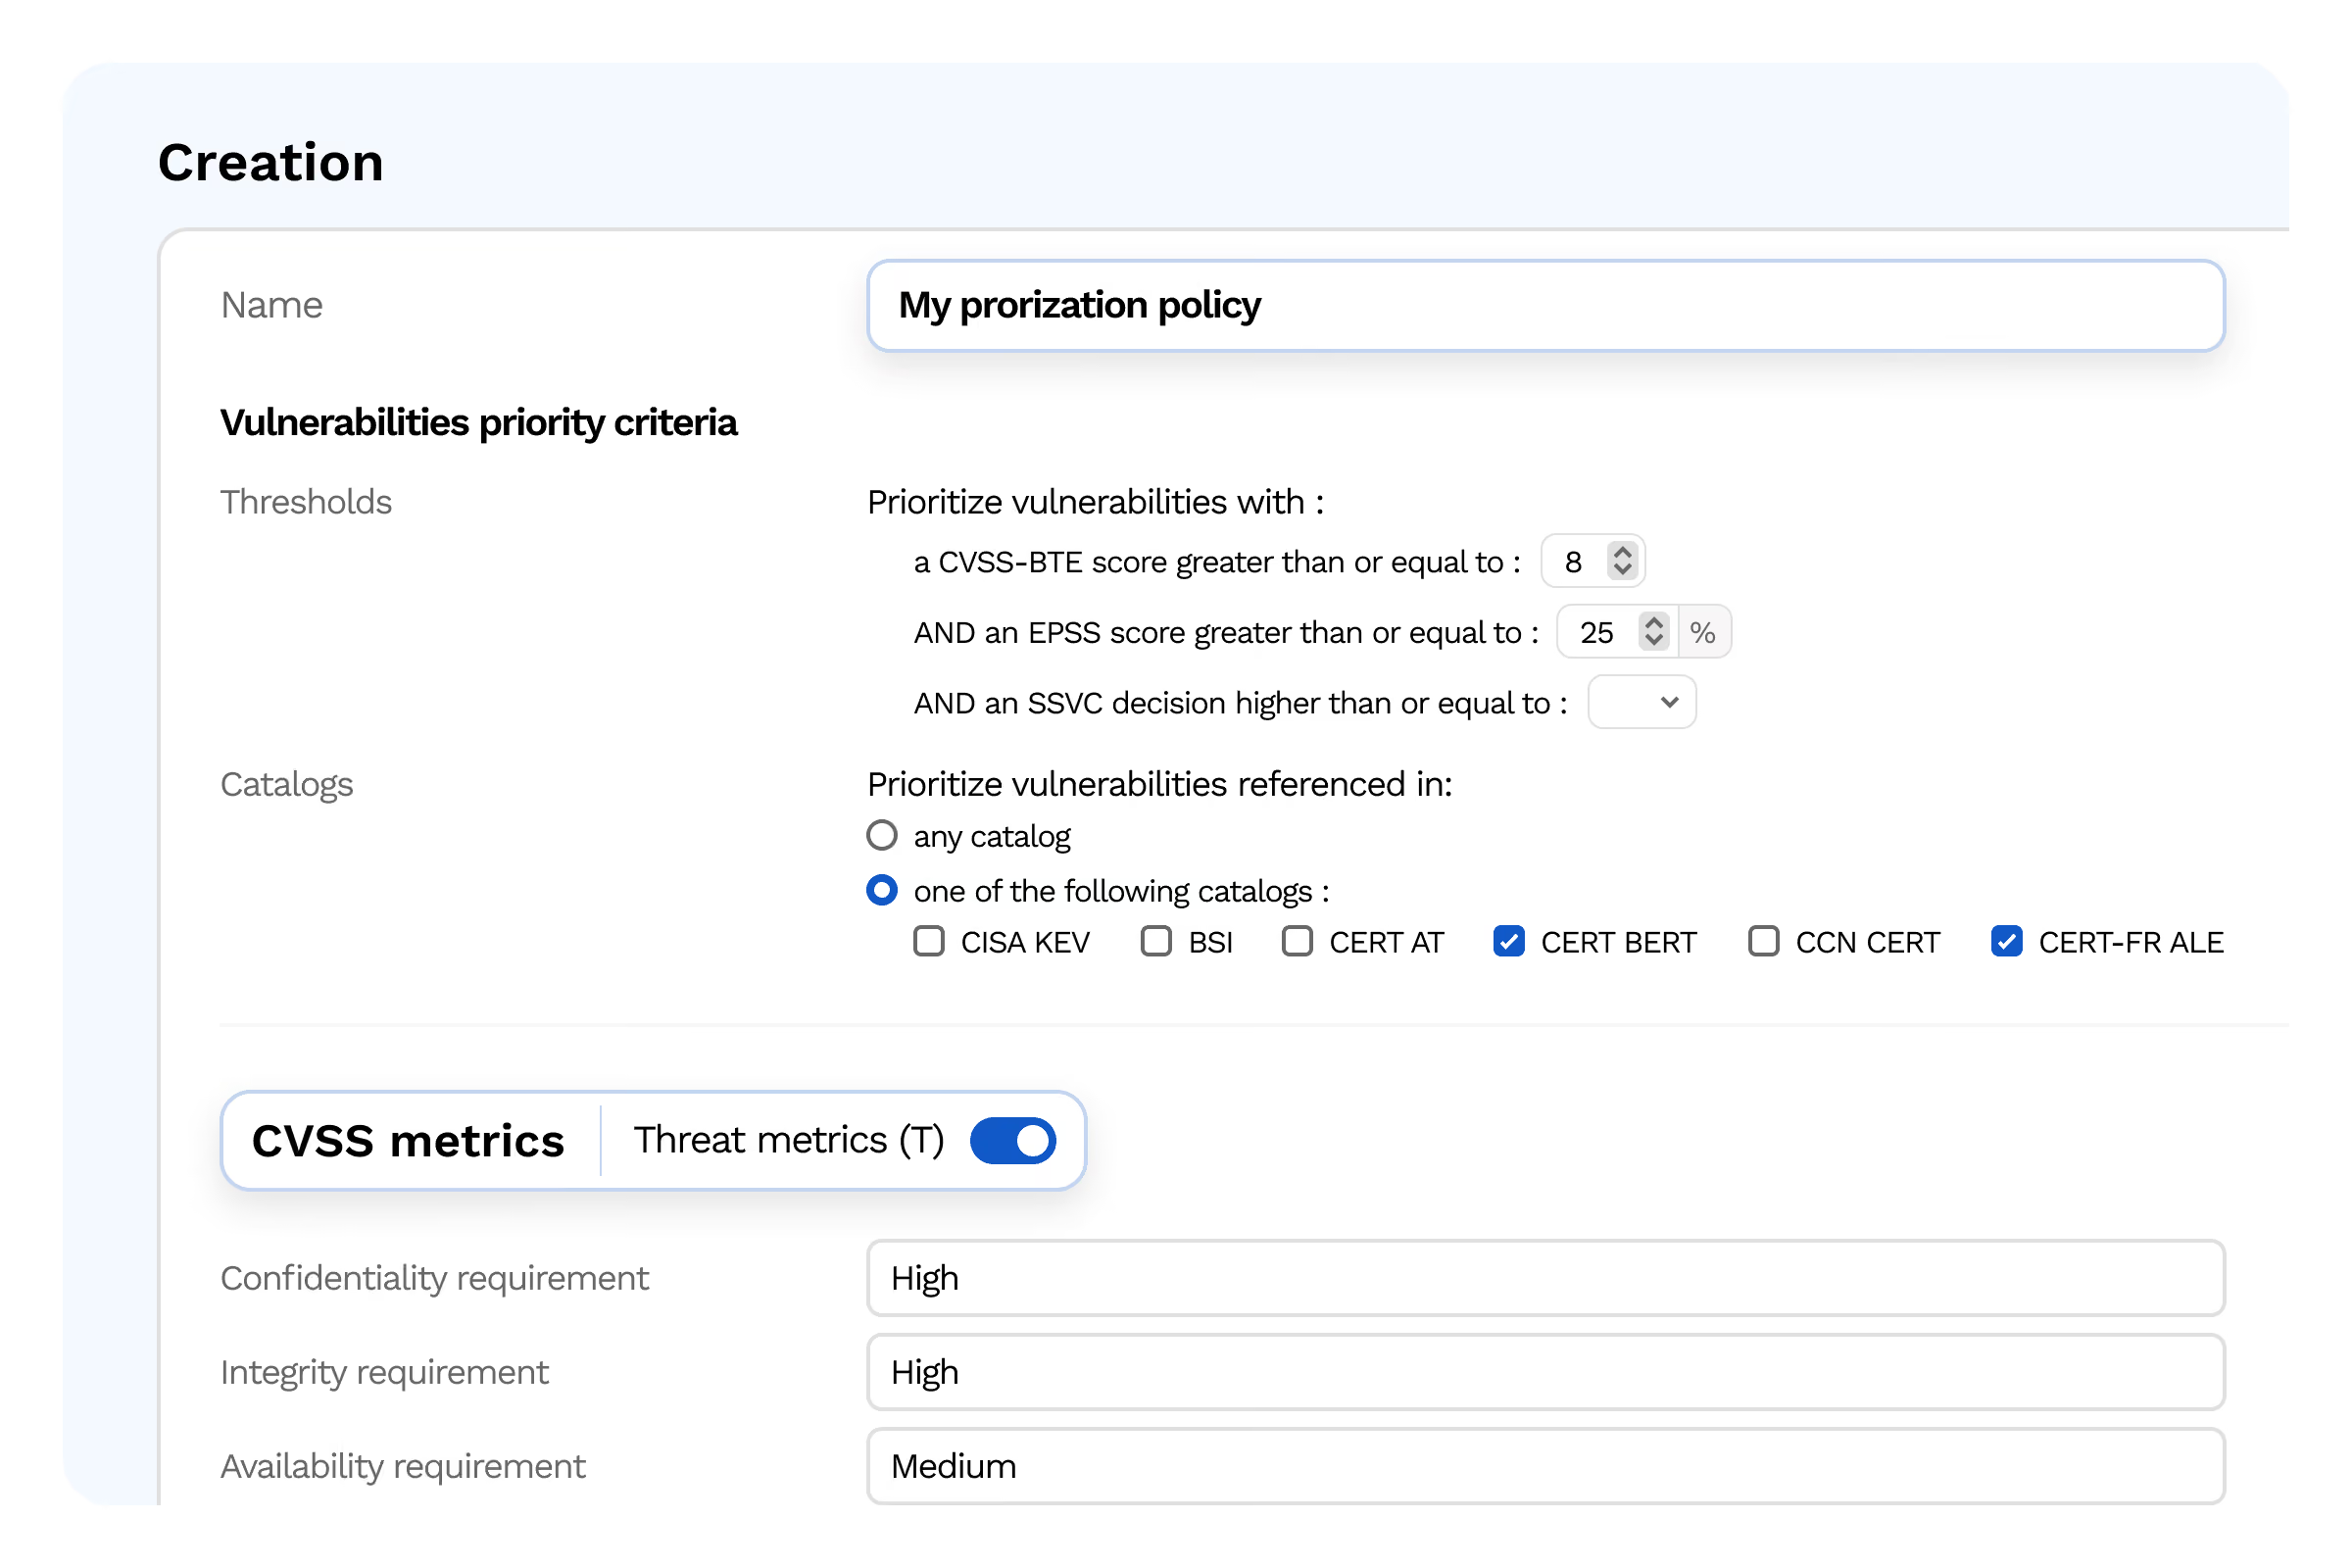
Cyberwatch vous permet de définir vos propres stratégies de priorisation adaptées à votre politique de sécurité et à vos contraintes opérationnelles.
Règles personnalisées
Créez des règles de scoring qui pondèrent les critères selon vos priorités : « toute vulnérabilité EPSS > 0.5 sur un actif de production = critique »
- Item 1
- Item 2
- Item 3
Groupes de priorisation
Appliquez des stratégies différentes par périmètre : la production est traitée en priorité, le dev avec un SLA plus souple
- Item 1
- Item 2
- Item 3
SLA de remédiation
Définissez des délais de correction par niveau de sévérité et suivez leur respect dans les tableaux de bord
- Item 1
- Item 2
- Item 3
Exceptions documentées
Acceptez le risque sur une vulnérabilité avec justification, responsable et date d'expiration
- Item 1
- Item 2
- Item 3
decision & pilotage
Aide à la décision et pilotage du risque
Tableaux de bord temps réel
Visualisez en temps réel l'ensemble de votre parc ou des groupes d'actifs, avec le suivi des KPI clés et de leur évolution dans le temps (CVE prioritaires, niveau de conformité, temps de remédiation, ...) pour un pilotage précis de la sécurité.
Plans de remédiation
Générez des plans d'action priorisés : quels correctifs déployer, dans quel ordre, sur quels actifs. Intégration ITSM pour créer automatiquement des tickets de remédiation.
Rapports pour la direction
Rapports exécutifs et opérationnels automatisés : évolution du risque, respect des SLA, couverture des scans, conformité réglementaire. Exports PDF et API.
La priorisation et la décision transforment les données brutes en actions concrètes — concentrez vos efforts là où le risque est réel.
Testimonials
Avec des centaines de dispositifs médicaux à surveiller, la priorisation par criticité métier nous permet de ne pas nous disperser tout en respectant la continuité des soins.

Exemple à remplacer — RSSI, santé
RSSI

FAQ
De la cartographie de vos actifs à la correction automatisée.
Qu'est-ce que le score EPSS et en quoi diffère-t-il du CVSS ?
L'EPSS (Exploit Prediction Scoring System) estime la probabilité qu'une vulnérabilité soit exploitée dans les 30 jours, à partir de données réelles d'exploitation observées. Contrairement au CVSS (Common Vulnerability Scoring System), qui mesure la sévérité théorique d'une faille, l'EPSS répond à une question différente et complémentaire : quelle est la probabilité réelle qu'elle soit utilisée par un attaquant ?
Qu'est-ce que le CVSS-BTE et pourquoi l'utiliser ?
Le CVSS-BTE (Base Temporal Environmental) enrichit le score CVSS de base avec des métriques temporelles (existence d'un exploit, disponibilité d'un correctif) et environnementales propres à votre contexte. Il permet d'ajuster la sévérité générique d'une CVE à la réalité de votre infrastructure, plutôt que de s'appuyer sur un score statique identique pour tous les environnements.
Qu'est-ce que le catalogue CISA-KEV ?
Le CISA-KEV (Known Exploited Vulnerabilities) est un catalogue maintenu par l'agence américaine CISA, recensant les vulnérabilités confirmées comme activement exploitées par des attaquants. Une vulnérabilité présente dans ce catalogue représente un risque immédiat et avéré, ce qui en fait un signal de priorisation fort, indépendamment de son score CVSS théorique.
Comment les alertes CERT-FR sont-elles intégrées à la priorisation ?
Le CERT-FR publie des avis et alertes de sécurité sur les vulnérabilités et campagnes d'attaque touchant les organisations françaises. Cyberwatch intègre cette source de threat intelligence nationale pour signaler en priorité les failles activement exploitées ou ciblées en France, complétant les sources internationales comme le CISA-KEV.
Comment Cyberwatch priorise les vulnérabilités ?
Cyberwatch priorise les vulnérabilités avec une politique configurable qui combine plusieurs critères : sévérité (CVSS), probabilité d’exploitation (EPSS), présence dans des catalogues de vulnérabilités exploitées ou surveillées, ou encore impacts sur la confidentialité, l’intégrité et la disponibilité. L’objectif est de faire ressortir les failles à traiter en premier, selon le risque réel pour l’organisation. Cette priorisation aide les équipes à concentrer leurs efforts sur les vulnérabilités critiques, exploitables ou exposant des actifs IT critiques ou sensibles.
Qu'est-ce que le scoring contextuel chez Cyberwatch ?
Le scoring contextuel évalue chaque vulnérabilité non pas isolément, mais selon la criticité métier de l'actif concerné, son exposition réelle (interne, externe, accès public) et les protections déjà en place. Deux vulnérabilités identiques peuvent ainsi recevoir une priorité très différente selon qu'elles touchent un serveur de test ou un système de production critique.
Comment la threat intelligence améliore-t-elle la priorisation des correctifs ?
La threat intelligence agrège des sources externes (CISA-KEV, CERT-FR, bases d'exploits publics) pour identifier les vulnérabilités activement exploitées dans le monde réel. Croisée avec le contexte de vos actifs IT, elle permet de distinguer les failles théoriquement graves des menaces concrètes, afin de concentrer les efforts de remédiation sur les risques réellement exploités.