
Gestion des vulnérabilités pour les environnements industriels (OT/ICS/SCADA)
Scanner de vulnérabilités pour environnements OT/ICS/SCADA. Inventaire automatique des automates industriels (Rockwell, Schneider, Siemens), connecteurs SNMP natifs, mode air-gap et supervision non intrusive. Cyberwatch sécurise vos réseaux industriels sans impacter vos processus de production.
L'inventaire des actifs: l'enjeu majeur de la sécurité OT
Les environnements industriels concentrent des équipements hétérogènes, souvent vieillissants, rarement documentés et de plus en plus connectés. Le shadow IT/OT, ces actifs non inventoriés, oubliés ou ajoutés sans validation, est le premier facteur de risque. Sans un inventaire exhaustif et à jour, il est impossible de savoir ce qui est vulnérable, ce qui est exposé ou ce qui doit être corrigé en priorité.

Shadow IT / OT

Des équipements non répertoriés, connectés au réseau sans supervision, représentent des portes d'entrée invisibles pour les attaquants.
Inventaires manuels obsolètes

Les fichiers Excel et inventaires déclaratifs ne reflètent jamais la réalité du terrain. Les écarts se creusent avec chaque intervention de maintenance.
Réglementations exigeantes

NIS2, LPM : les réglementations imposent un inventaire à jour des actifs industriels critiques, avec traçabilité et preuves d'audit.
Inventaire
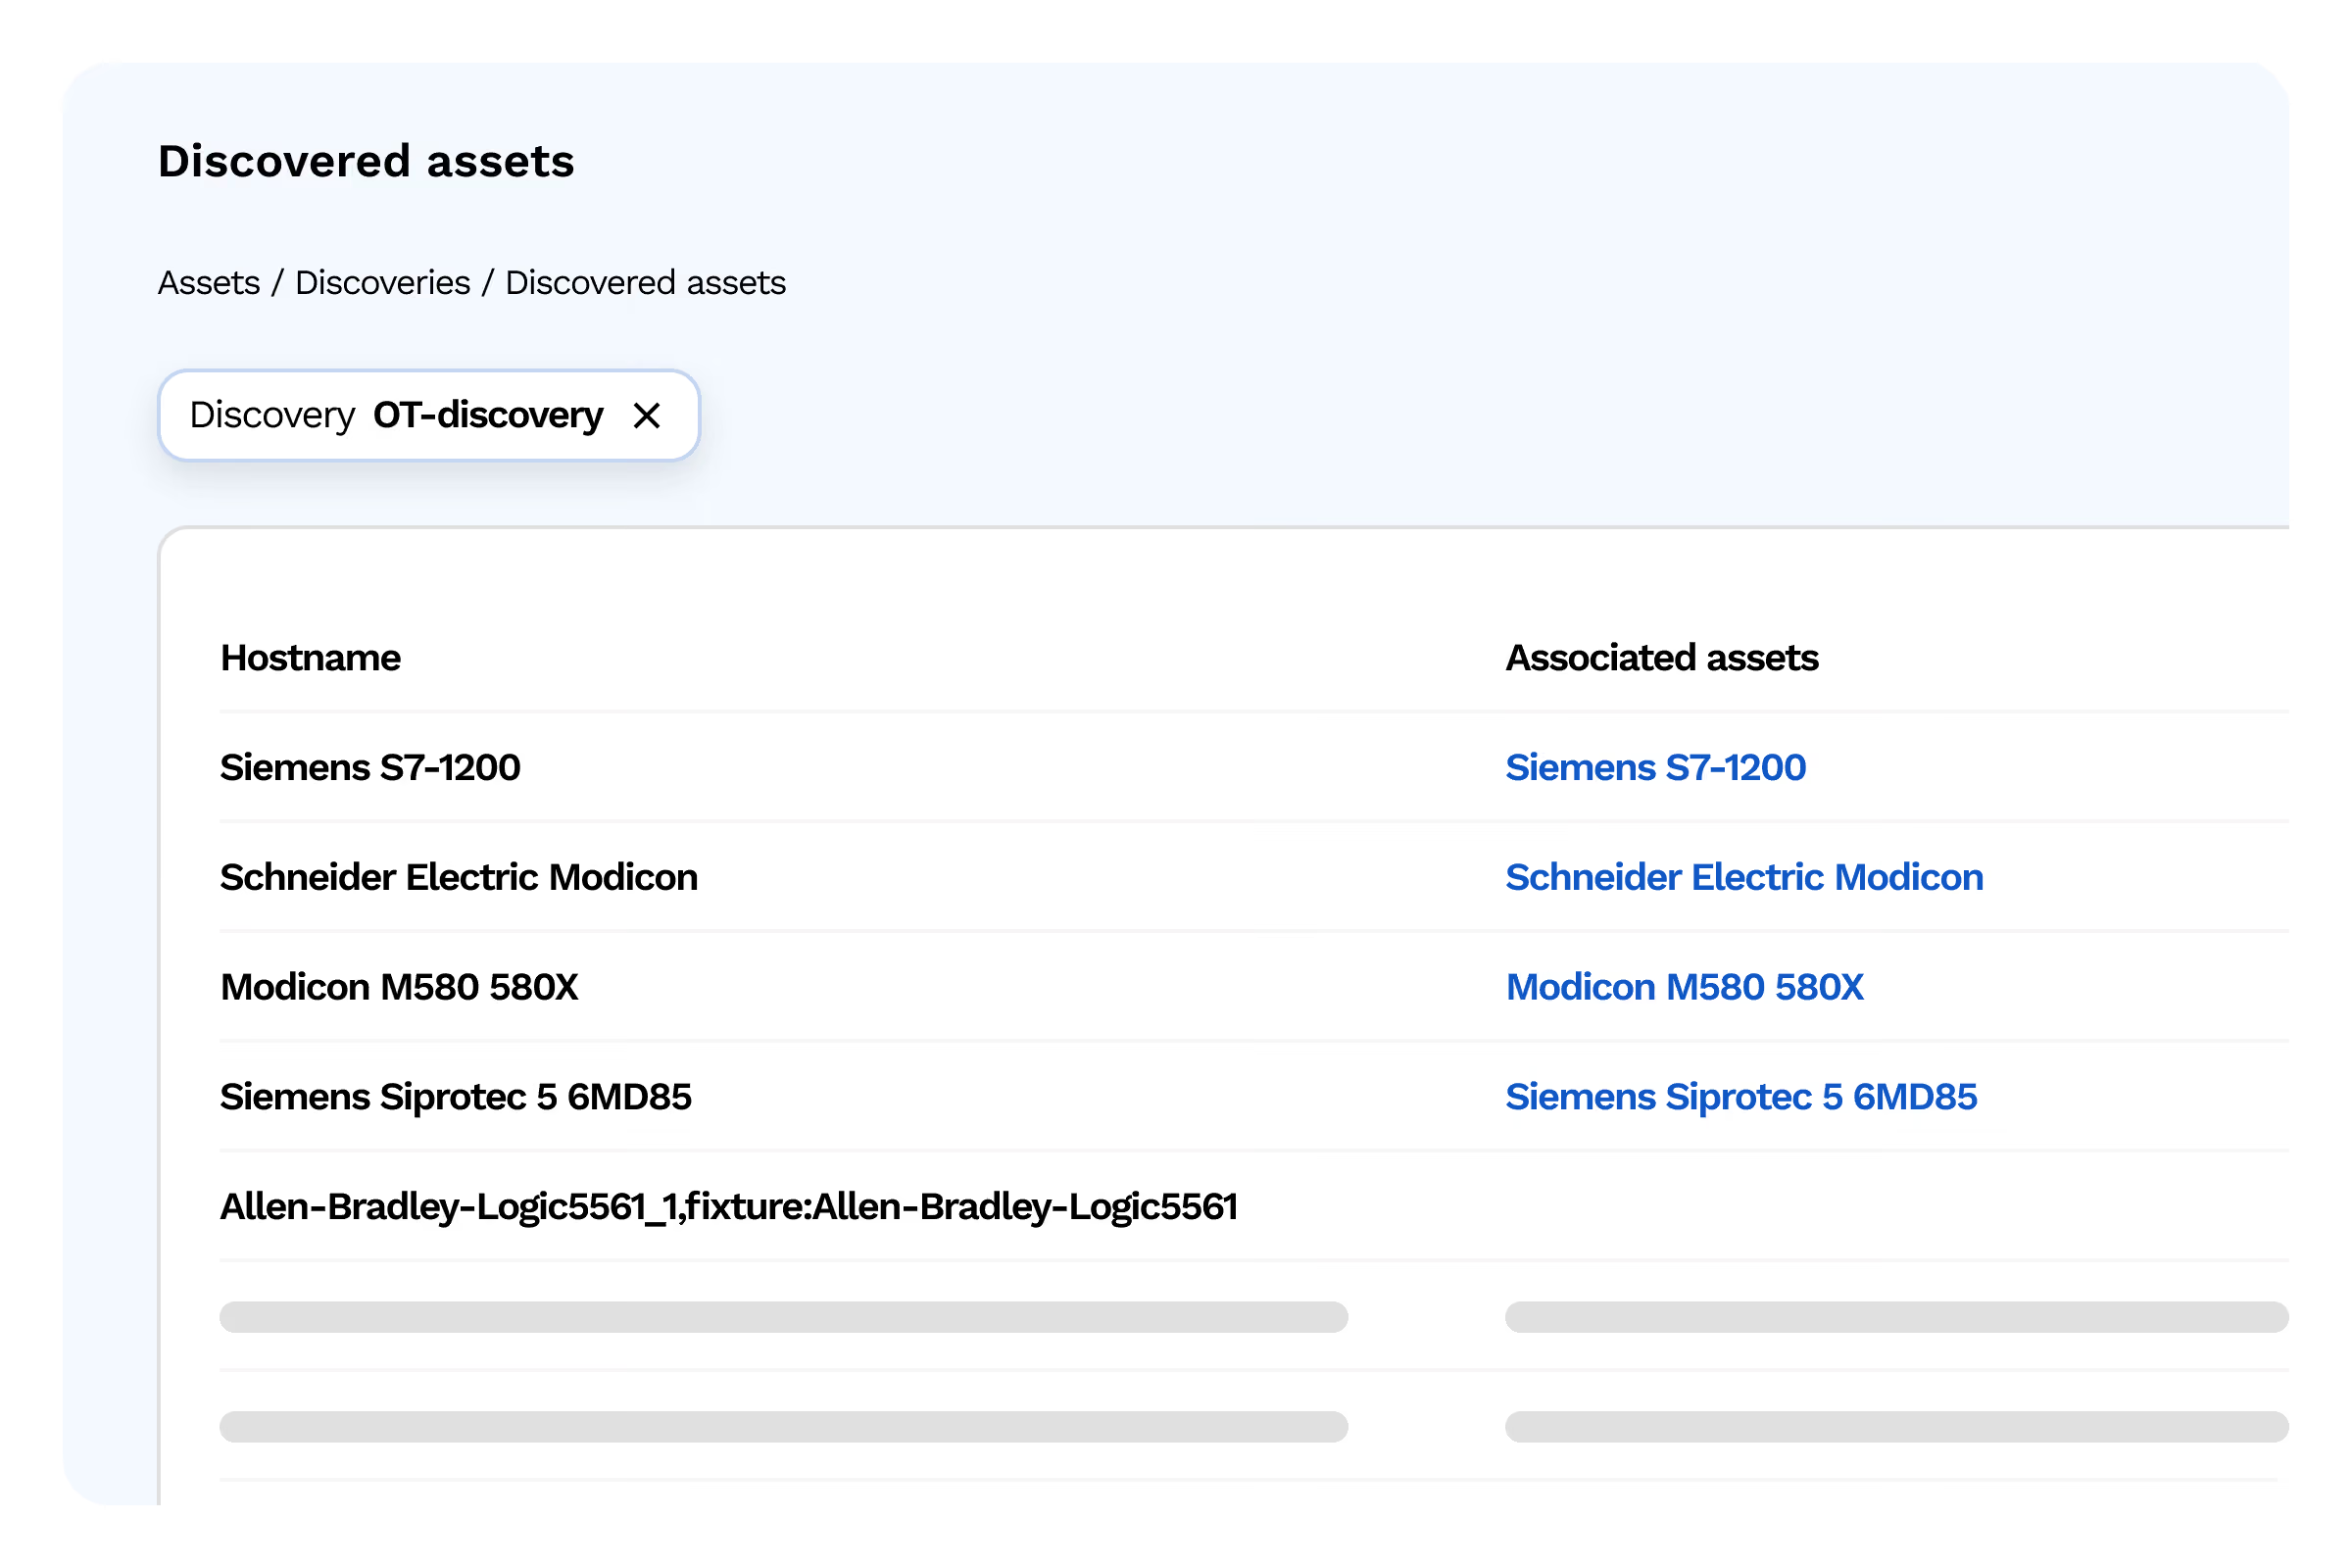
Découverte automatique de vos actifs industriels
Éliminez le shadow OT grâce à une cartographie automatique et non intrusive
découvre automatiquement vos actifs industriels par deux méthodes complémentaires, sans perturber vos processus de production.
Safe Query — interrogation directe et sécurisée :
Patching natif Windows + Linux
Interrogation non disruptive des équipements via les protocoles adaptés
- Item 1
- Item 2
- Item 3
Connecteurs outils de patch
Zéro impact sur la production : aucune écriture, aucune modification des paramètres des automates
- Item 1
- Item 2
- Item 3
Patching natif Windows + Linux
Récupération automatique des informations d'inventaire : modèle, firmware, version, état
- Item 1
- Item 2
- Item 3
Patching natif Windows + Linux
Toutes les méthodes testées dans notre laboratoire OT pour garantir la stabilité des systèmes
- Item 1
- Item 2
- Item 3
Interconnexion avec des sondes réseau OT :
Nozomi Networks
Import d'inventaire depuis les sondes Nozomi déjà déployées sur vos réseaux industriels
- Item 1
- Item 2
- Item 3
Allentis (filiale Framatome)
Connecteur natif avec les sondes NDR Allentis, qualifiées ANSSI, pour une cartographie IT/OT unifiée
- Item 1
- Item 2
- Item 3
Seckiot
Intégration avec les sondes Seckiot pour enrichir l'inventaire OT
- Item 1
- Item 2
- Item 3
Seckiot
Corrélation entre les données réseau (sondes) et les données système (Safe Query) pour un inventaire complet et dédupliqué
- Item 1
- Item 2
- Item 3
La découverte d'actifs OT est gratuite et illimitée.
Couverture des actifs
De l'automate au poste de supervision
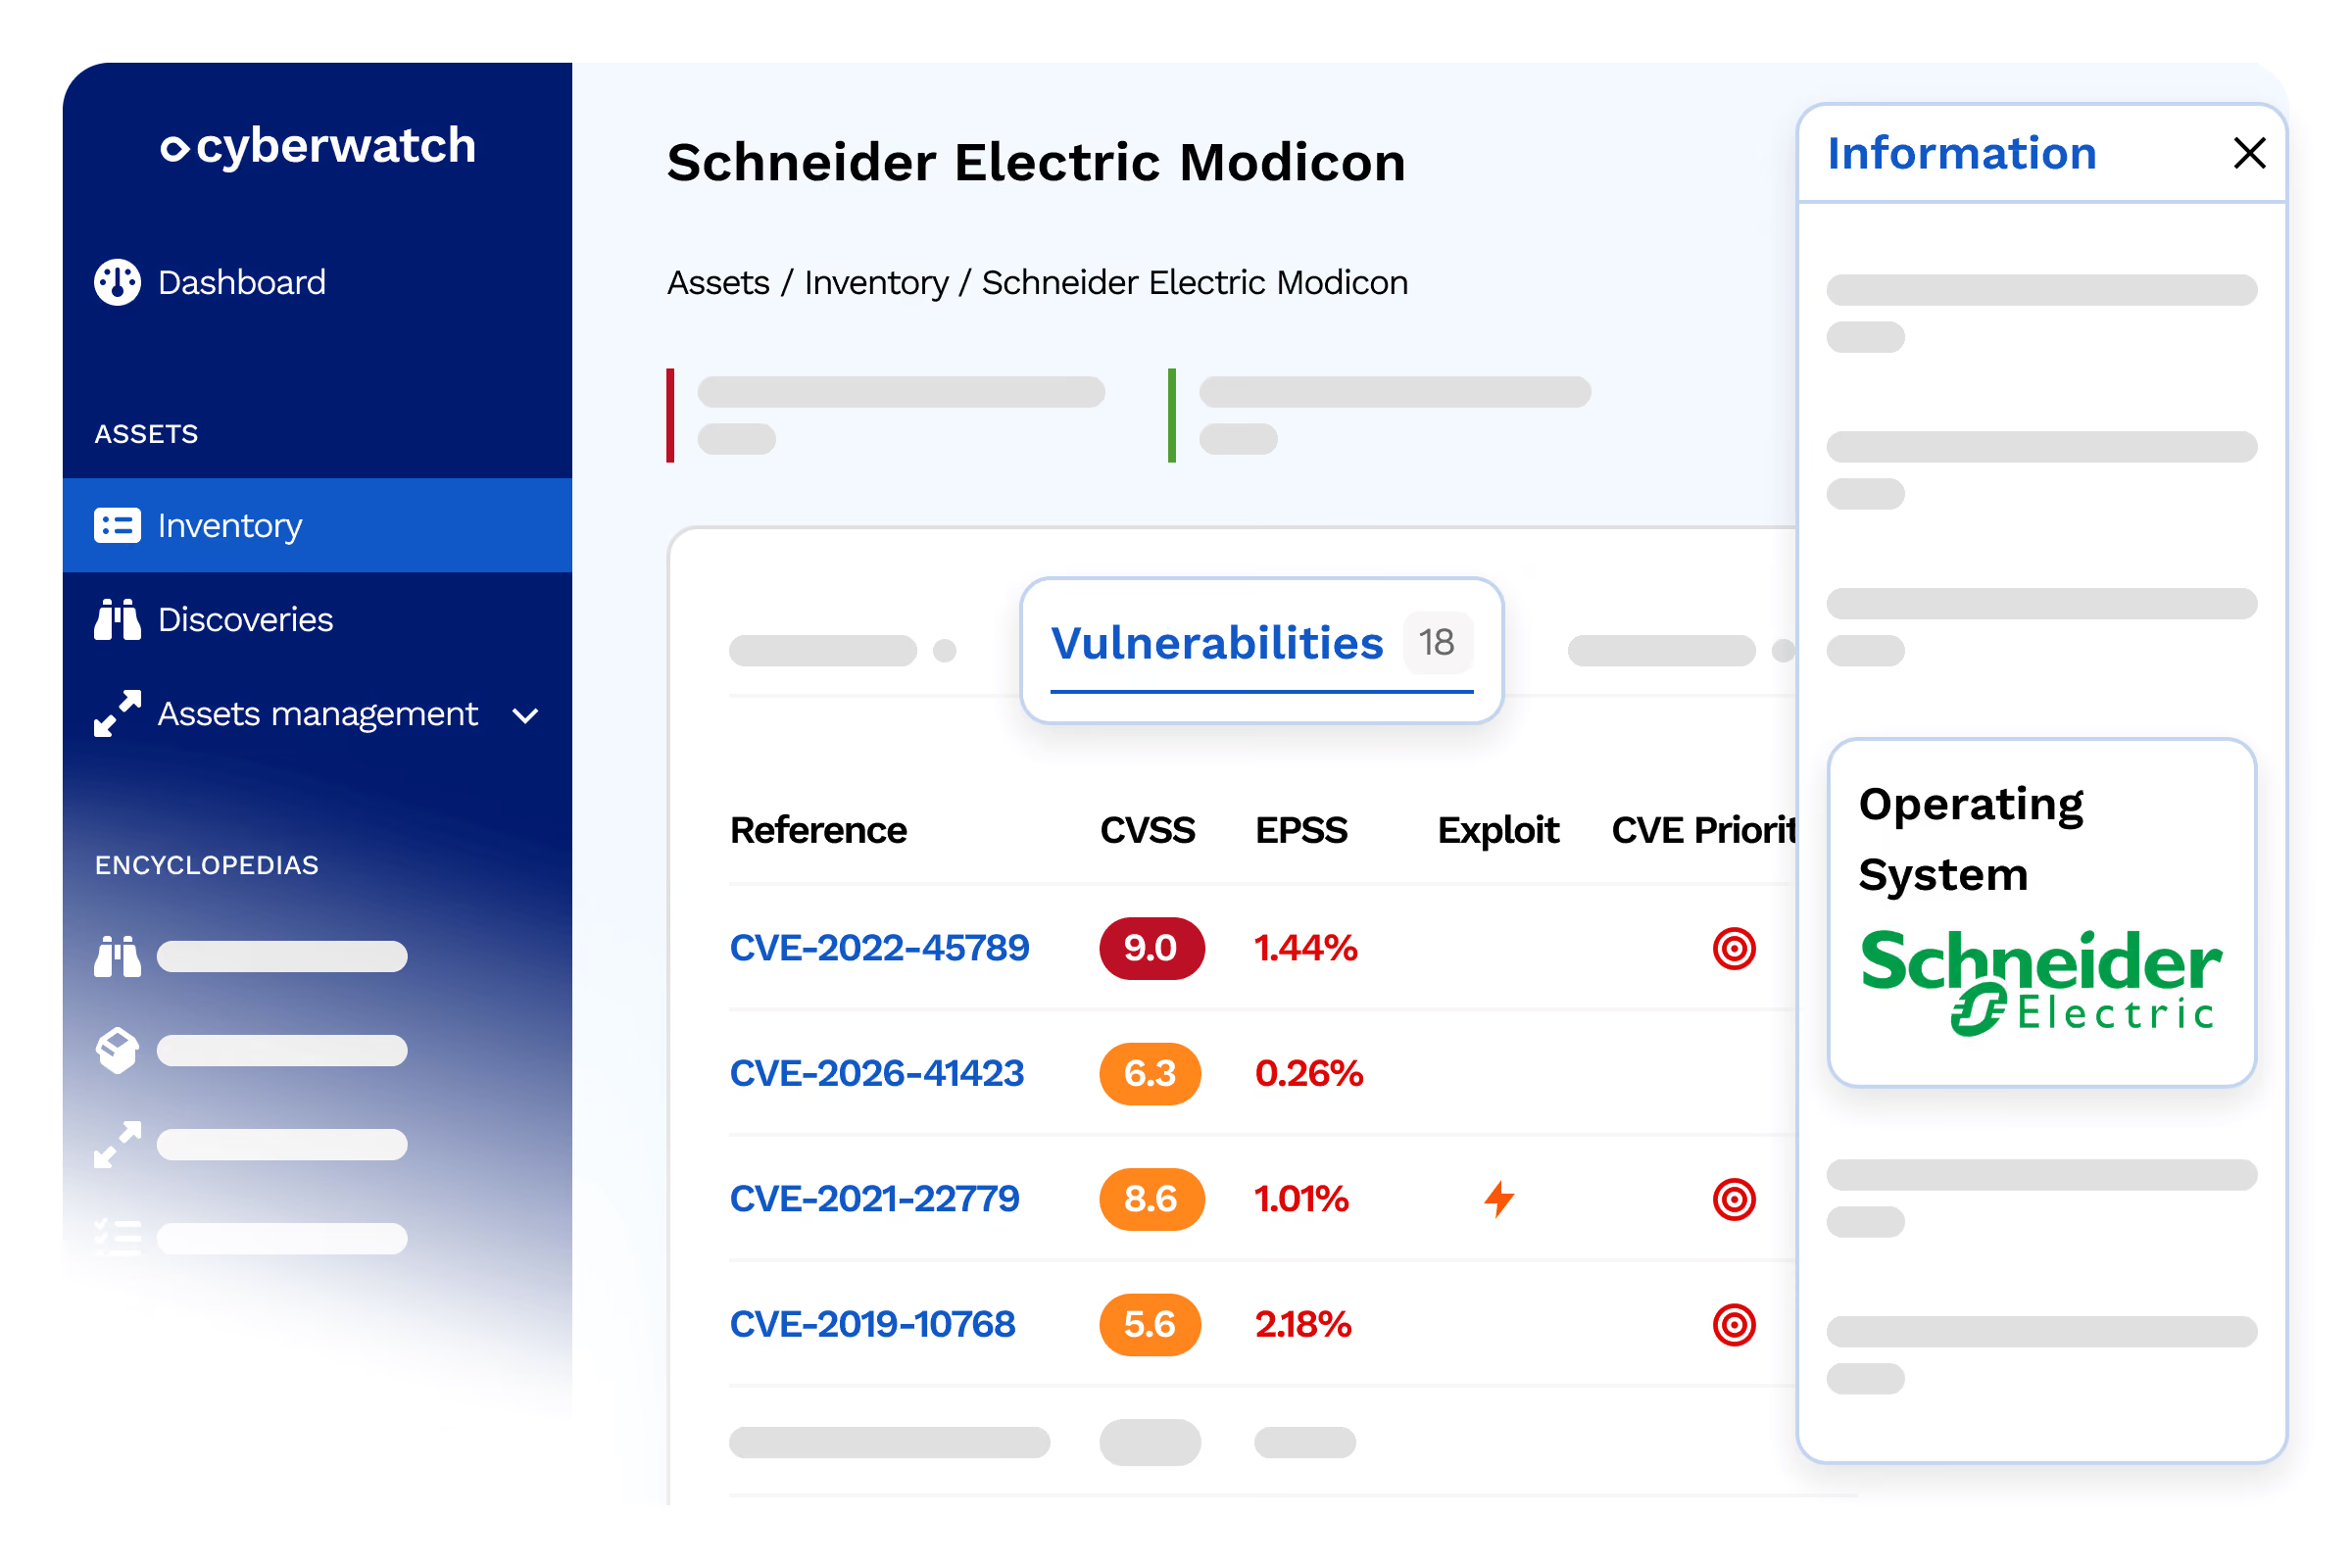
Une couverture complète de votre parc industriel, du PLC au serveur SCADA
Les réseaux OT ne se limitent pas aux automates. Cyberwatch couvre l'ensemble de la chaîne (équipements industriels, infrastructures réseau, serveurs de supervision et postes opérateurs) pour une vue unifiée de votre exposition.
Automates programmables (PLC / RTU) :
Interrogation en lecture seule des équipements via les protocoles industriels natifs (Modbus TCP, EtherNet/IP, Siemens S7, SNMP)
- ControlLogix, CompactLogix, MicroLogix (via EtherNet/IP)...
- Modicon M340, M580, Premium, Quantum (via Modbus TCP)...
- SIMATIC S7-300, S7-400, S7-1200, S7-1500 (via protocole S7)...
Équipements réseau industriels :
Interrogation en lecture seule des équipements via les protocoles industriels natifs (Modbus TCP, EtherNet/IP, Siemens S7, SNMP)
- Switches managés, routeurs et pare-feux industriels (Cisco, Hirschmann, Moxa, Fortinet...)
- Interrogation via SNMP v1/v2c/v3 pour l'inventaire et la détection de vulnérabilités firmware
Serveurs et postes de travail :
Interrogation en lecture seule des équipements via les protocoles industriels natifs (Modbus TCP, EtherNet/IP, Siemens S7, SNMP)
- Serveurs SCADA / DCS, postes de supervision HMI
- Postes de travail opérateurs Windows et Linux présents dans les réseaux industriels
- Scan de vulnérabilités OS et applicatif avec ou sans agent, y compris sur des systèmes Windows legacy (Server 2008, 2012)
Nozomi Networks
mport d'inventaire depuis les sondes Nozomi déjà déployées sur vos réseaux industriels
- Item 1
- Item 2
- Item 3
Allentis (filiale Framatome)
Connecteur natif avec les sondes NDR Allentis, qualifiées ANSSI, pour une cartographie IT/OT unifiée
- Item 1
- Item 2
- Item 3
Seckiot
Intégration avec les sondes Seckiot pour enrichir l'inventaire OT
- Item 1
- Item 2
- Item 3
Seckiot
Corrélation entre les données réseau (sondes) et les données système (Safe Query) pour un inventaire complet et dédupliqué
- Item 1
- Item 2
- Item 3
Supervision non intrusive
Scannez vos systèmes isolés sans les connecter au réseau
Certains systèmes critiques ne peuvent pas être connectés à un scanner. Cyberwatch s'adapte.
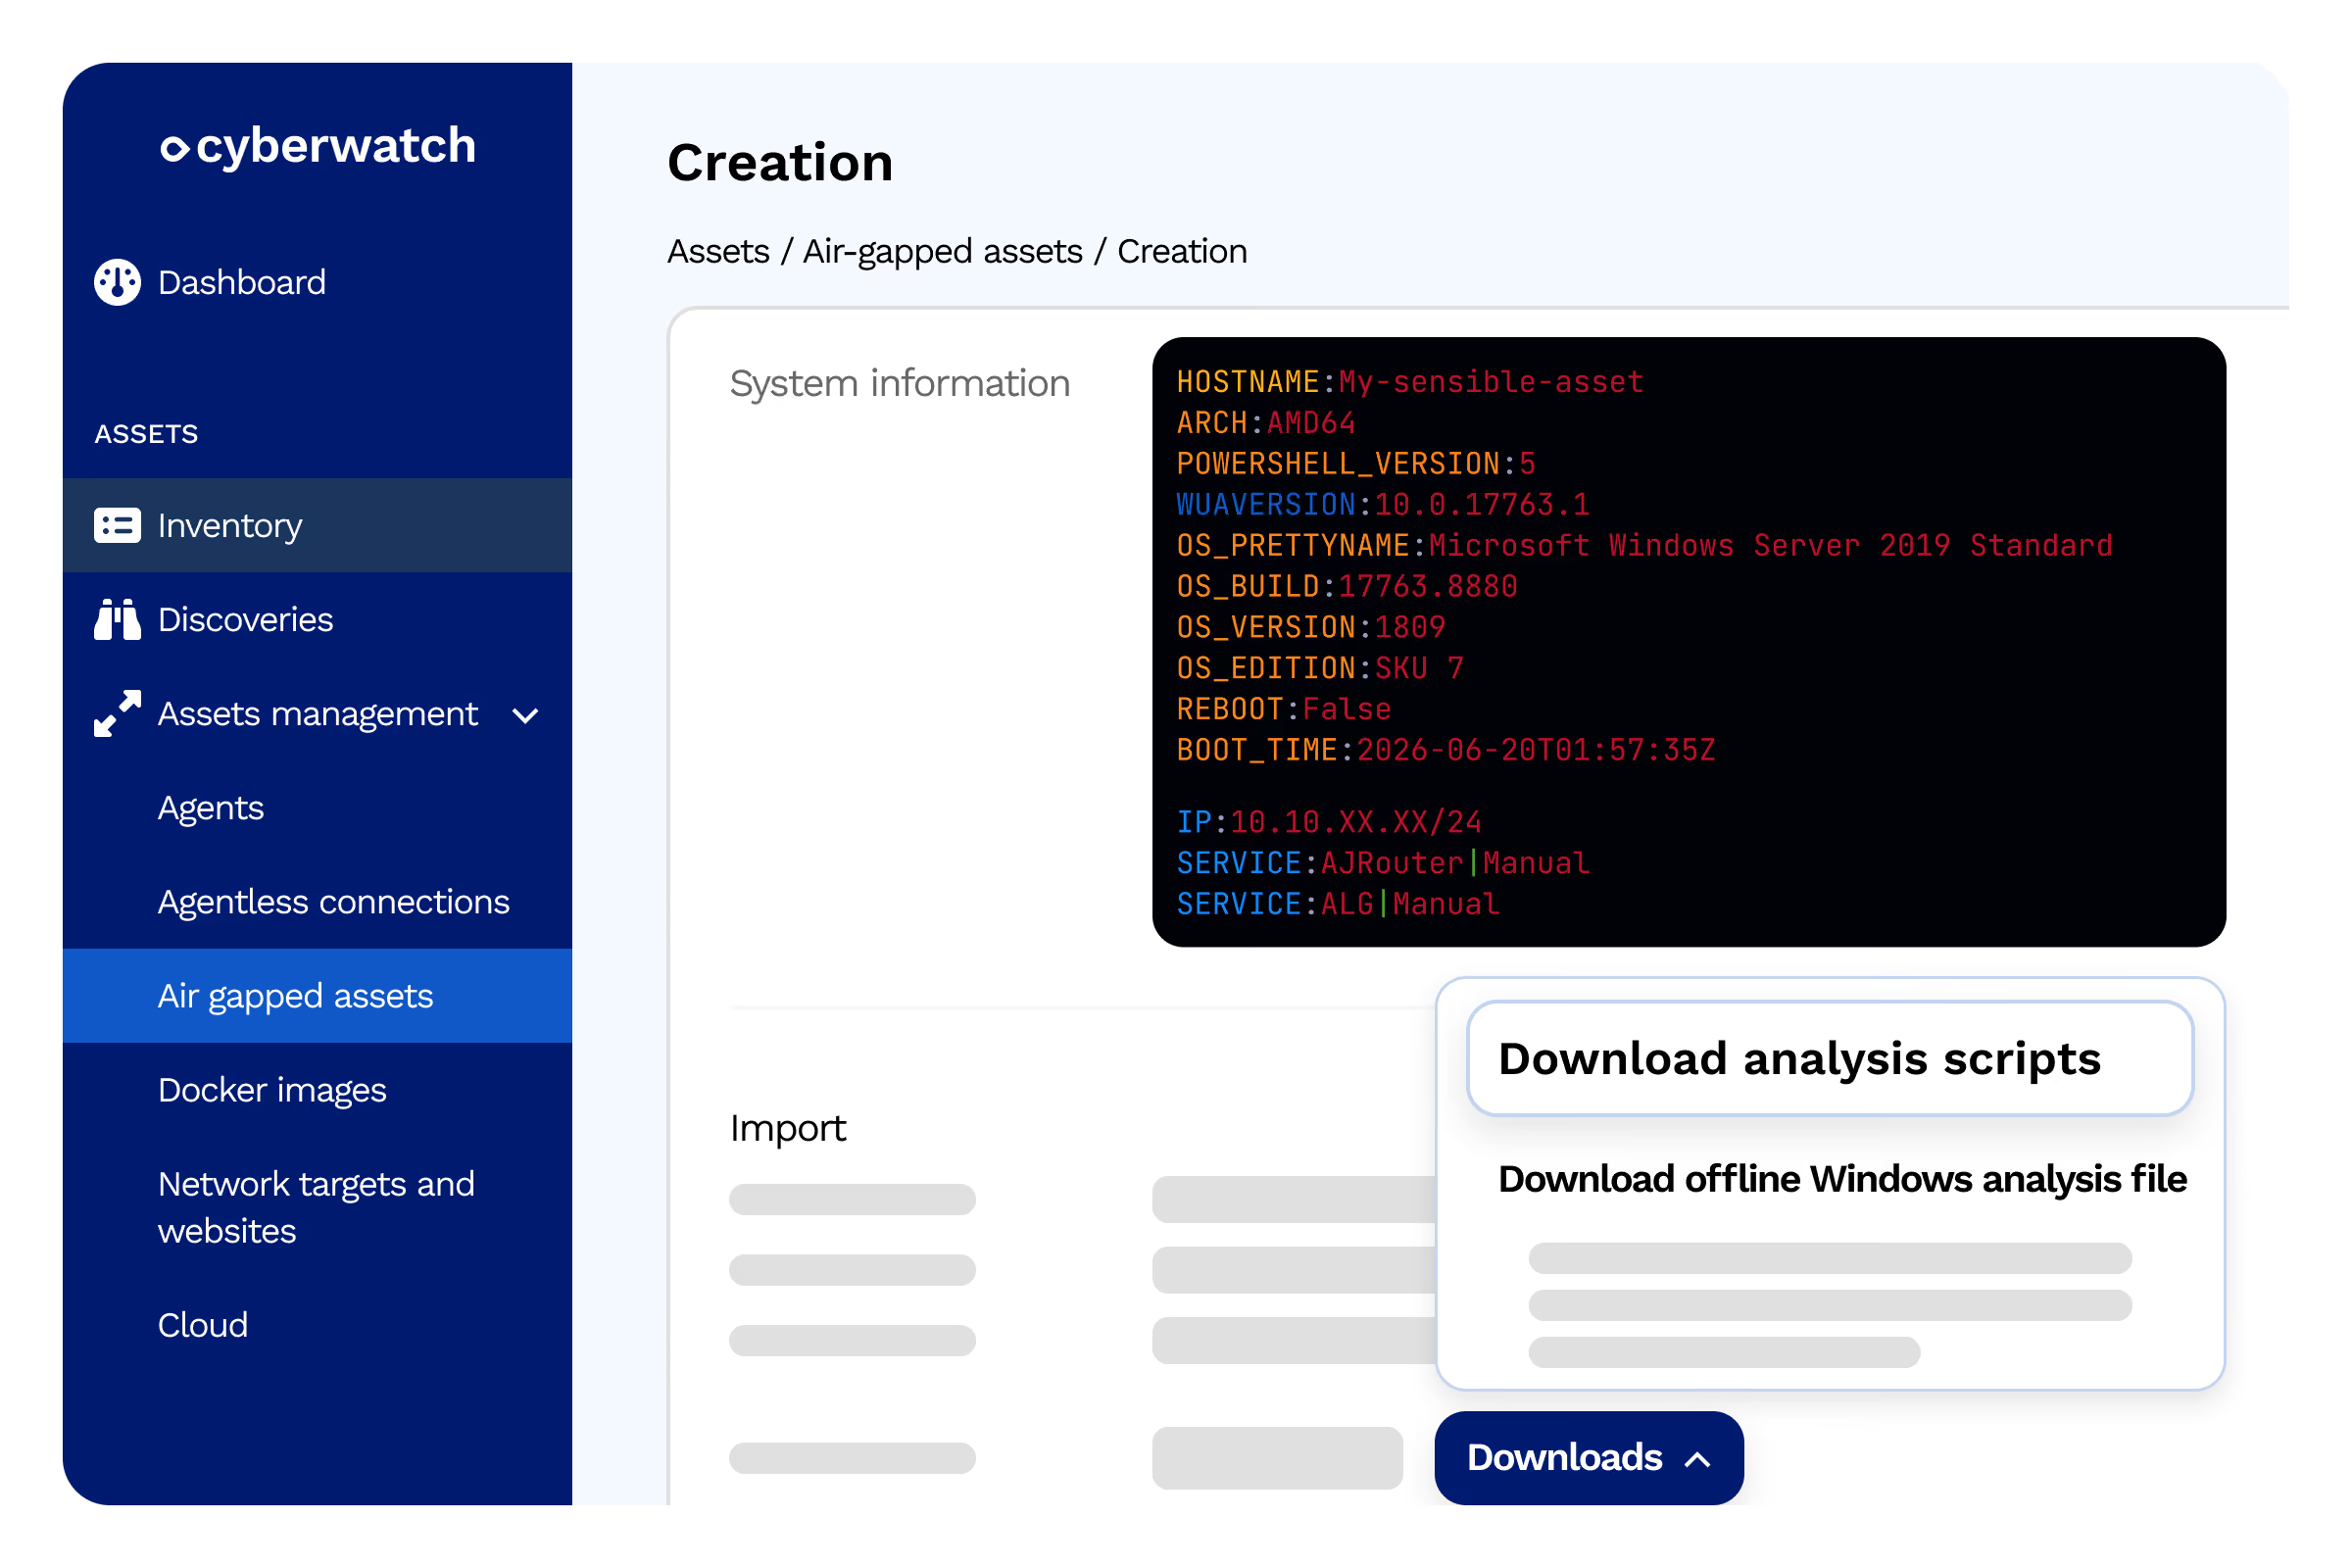
Dans les environnements les plus sensibles (centrales de production, systèmes de sûreté, réseaux air-gap), il est parfois impossible de connecter les équipements à la plateforme Cyberwatch. Pour ces cas, Cyberwatch propose un mode de supervision non intrusive par scripts déportés.
Benchmarks CIS
Déploiement de scripts légers (PowerShell, Bash) directement sur les systèmes isolés
- Item 1
- Item 2
- Item 3
Benchmarks CIS
Les scripts collectent l'inventaire système : OS, paquets installés, versions firmware, configurations
- Item 1
- Item 2
- Item 3
Benchmarks CIS
Résultats exportés sous forme de fichiers texte, transférables par clé USB ou tout autre support amovible
- Item 1
- Item 2
- Item 3
Benchmarks CIS
Import dans la console Cyberwatch centrale pour analyse de vulnérabilités et conformité
- Item 1
- Item 2
- Item 3
Benchmarks CIS
Mise à jour des actifs existants ou création automatique de nouveaux actifs à chaque import
- Item 1
- Item 2
- Item 3
Zéro connexion réseau nécessaire — l'inventaire transite par support amovible (clé USB).
Air-gap
Une console Cyberwatch complète, totalement isolée d'Internet
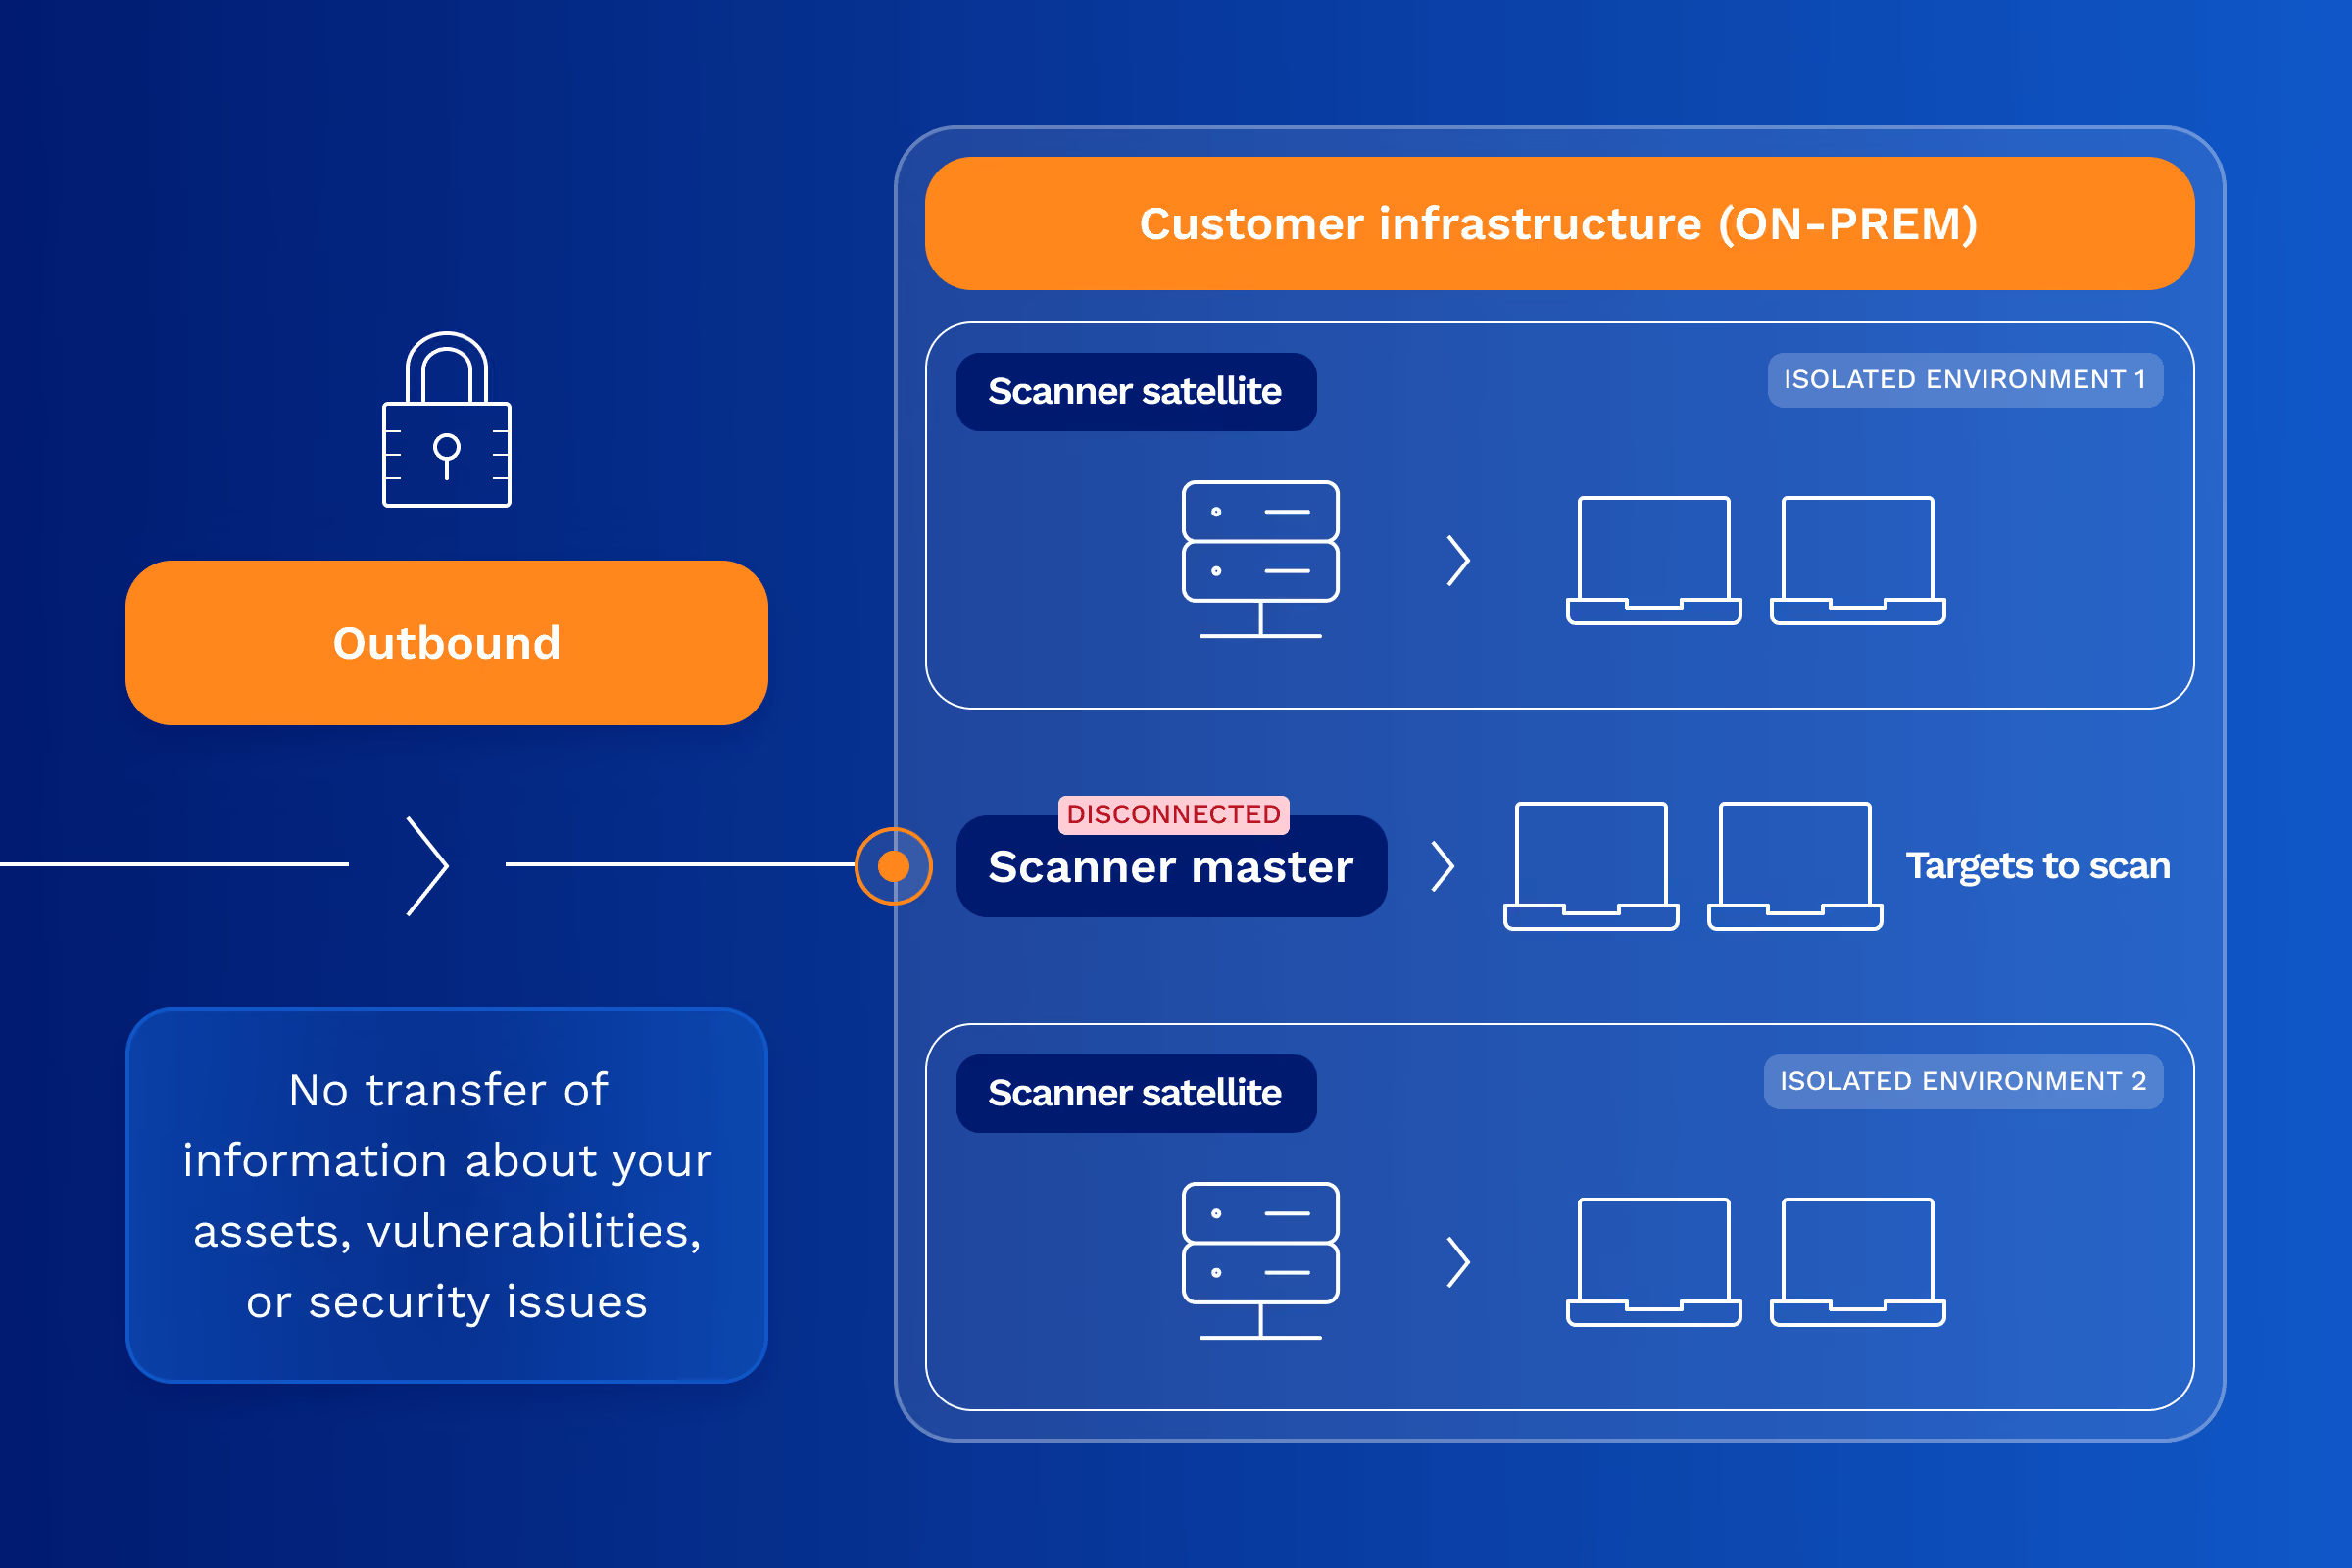
Installez Cyberwatch dans un réseau qui ne communique jamais avec l'extérieur
Pour les environnements soumis aux exigences les plus strictes d'isolation réseau, Cyberwatch propose un mode air-gap complet. Une console Cyberwatch est installée à l'intérieur du réseau isolé, sans aucune connexion sortante. La base de données de vulnérabilités est mise à jour par import manuel.
Automates programmables (PLC / RTU) :
Installation d'une console Cyberwatch complète, avec toutes ses fonctionnalités, dans le réseau isolé
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (via EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (via Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (via protocole S7)
Automates programmables (PLC / RTU) :
Aucune communication avec Internet : la console ne contacte jamais de serveur externe
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (via EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (via Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (via protocole S7)
Automates programmables (PLC / RTU) :
Mise à jour de la base de vulnérabilités (encyclopédie CVE, scores, exploits) par import de fichiers via clé USB
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (via EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (via Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (via protocole S7)
Automates programmables (PLC / RTU) :
Scans de vulnérabilités et de conformité exécutés localement, résultats consultables directement sur la console
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (via EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (via Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (via protocole S7)
Automates programmables (PLC / RTU) :
Tableaux de bord, rapports et exports disponibles en local, sans dépendance externe
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (via EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (via Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (via protocole S7)
Nozomi Networks
mport d'inventaire depuis les sondes Nozomi déjà déployées sur vos réseaux industriels
- Item 1
- Item 2
- Item 3
Allentis (filiale Framatome)
Connecteur natif avec les sondes NDR Allentis, qualifiées ANSSI, pour une cartographie IT/OT unifiée
- Item 1
- Item 2
- Item 3
Seckiot
Intégration avec les sondes Seckiot pour enrichir l'inventaire OT
- Item 1
- Item 2
- Item 3
Seckiot
Corrélation entre les données réseau (sondes) et les données système (Safe Query) pour un inventaire complet et dédupliqué
- Item 1
- Item 2
- Item 3
Idéal pour les sites nucléaires, les réseaux de défense et les infrastructures critiques soumises à la LPM.
Cyberwatch, filiale de Framatome (Groupe EDF)
La sécurité de l'OT n'est pas un sujet théorique pour nous. Cyberwatch fait partie du groupe Framatome, filiale d'EDF, leader mondial de l'énergie nucléaire. Sécuriser les environnements industriels les plus sensibles (centrales nucléaires, réseaux de production d'énergie, infrastructures critiques) est un enjeu stratégique pour notre groupe.
Cette appartenance nous donne une compréhension unique des contraintes opérationnelles, réglementaires et de sûreté qui s'appliquent aux systèmes industriels. Nos solutions sont conçues et testées pour répondre aux exigences les plus strictes du secteur nucléaire et de l'énergie.
Framatome Cybersecurity regroupe un portefeuille complet de produits et services de cybersécurité pour les environnements IT et OT, dont Cyberwatch (gestion de l'exposition), Allentis (NDR qualifié ANSSI) et des services d'accompagnement dédiés aux opérateurs d'importance vitale.
Testimonials
L'accompagnement de l'équipe Cyberwatch a été déterminant pour déployer la plateforme sur nos sites de production sans perturber nos lignes. Le support dédié répond vite et comprend nos contraintes industrielles.

Exemple à remplacer — DSI, industrie
DSI

Avec Cyberwatch, nous avons enfin une vue exhaustive de notre parc informatique et pouvons prioriser nos actions de remédiation selon un risque réel plutôt qu'une simple liste de CVE. La plateforme s'intègre bien à nos contraintes de souveraineté.
Exemple à remplacer — RSSI, secteur public
RSSI
FAQ
De la cartographie de vos actifs à la correction automatisée.
Comment Cyberwatch découvre-t-il les actifs OT ?
Cyberwatch combine deux méthodes non intrusives : le Safe Query, une interrogation directe et sécurisée des équipements, et l'interconnexion avec des sondes réseau OT existantes. Ces approches respectent les contraintes propres aux environnements industriels, où une interrogation trop agressive peut perturber un automate ou un processus physique critique.
Quelles réglementations imposent un inventaire des actifs industriels ?
Plusieurs réglementations exigent un inventaire à jour et traçable des actifs industriels critiques : NIS2 pour les opérateurs essentiels, la LPM (Loi de Programmation Militaire) pour les infrastructures de défense et la norme IEC 62443 spécifique à la cybersécurité des systèmes industriels. Cyberwatch fournit les preuves d'audit nécessaires à ces démarches de conformité.
Cyberwatch peut-il superviser des systèmes totalement isolés du réseau (air-gap) ?
Oui, pour les systèmes les plus sensibles (centrales nucléaires, réseaux de sûreté…) impossibles à connecter directement, Cyberwatch propose une supervision non intrusive par scripts déportés : l'inventaire transite via un support amovible sans connexion réseau. Une console Cyberwatch complète peut aussi être installée en mode air-gap, totalement isolée d'Internet, avec mise à jour manuelle de la base de vulnérabilités.
Pourquoi faire confiance à Cyberwatch pour sécuriser des environnements industriels sensibles ?
Cyberwatch est filiale du groupe Framatome, lui-même filiale d'EDF, leader mondial de l'énergie nucléaire. Cette appartenance donne à Cyberwatch une compréhension directe des contraintes opérationnelles, réglementaires et de sûreté propres aux environnements industriels les plus critiques (centrales nucléaires, infrastructures de production d'énergie, etc.), au-delà d'une expertise purement théorique en cybersécurité.