
Découverte, cartographie et inventaire de vos actifs informatiques
Impossible de protéger ce qu'on ne connaît pas. La cartographie exhaustive et continue de votre parc informatique est le fondement de toute démarche de cybersécurité. Cyberwatch découvre et inventorie automatiquement tous vos actifs : endpoints, cloud, OT, surface externe et bibliothèques logicielles.
Le shadow IT, angle mort de votre sécurité
La plupart des organisations ne connaissent qu'une fraction de leurs actifs informatiques. Serveurs oubliés, VMs orphelines, instances cloud non référencées, équipements réseau non documentés, sous-domaines exposés, dépendances logicielles non inventoriées : ce shadow IT représente une surface d'attaque invisible et non protégée.
Sans un inventaire exhaustif et à jour, vos scans de vulnérabilités ne couvrent qu'une partie de votre exposition réelle. Les attaquants, eux, ciblent précisément ce que vous ne voyez pas.
Shadow IT / OT

Des équipements non répertoriés, connectés au réseau sans supervision, représentent des portes d'entrée invisibles pour les attaquants.
Inventaires manuels obsolètes

Les fichiers Excel et inventaires déclaratifs ne reflètent jamais la réalité du terrain. Les écarts se creusent avec chaque intervention de maintenance.
Réglementations exigeantes

NIS2, LPM, IEC 62443 : les réglementations imposent un inventaire à jour des actifs industriels critiques, avec traçabilité et preuves d'audit.
Découverte
Découverte automatique multi-périmètres
Infrastructure interne
Scans réseau (plages IP, DNS inverse), intégration Active Directory, connecteurs hyperviseurs (VMware, Proxmox, Hyper-V…). Découverte des serveurs, postes de travail, VMs et équipements réseau.
Cloud et conteneurs
Connexion API aux cloud providers (AWS, Azure, Google Cloud, OpenStack). Inventaire automatique des instances, VMs, conteneurs, clusters Kubernetes et registres d'images.
Surface externe
Énumération DNS, WHOIS, Certificate Transparency, scan d'IP publiques. Découverte des sous-domaines, services exposés et actifs non référencés accessibles depuis Internet.
Systèmes OT / industriels
Connecteurs natifs Rockwell, Schneider, Siemens. Protocoles SNMP, Modbus, S7-Comm. Inventaire non intrusif des automates et équipements industriels.
Bibliothèques logicielles
SCA (Software Composition Analysis) sur npm, yarn, Maven, Composer, pip, NuGet, RubyGems et Go. Inventaire des composants open-source et génération SBOM (CycloneDX, SPDX).
Identités et annuaires
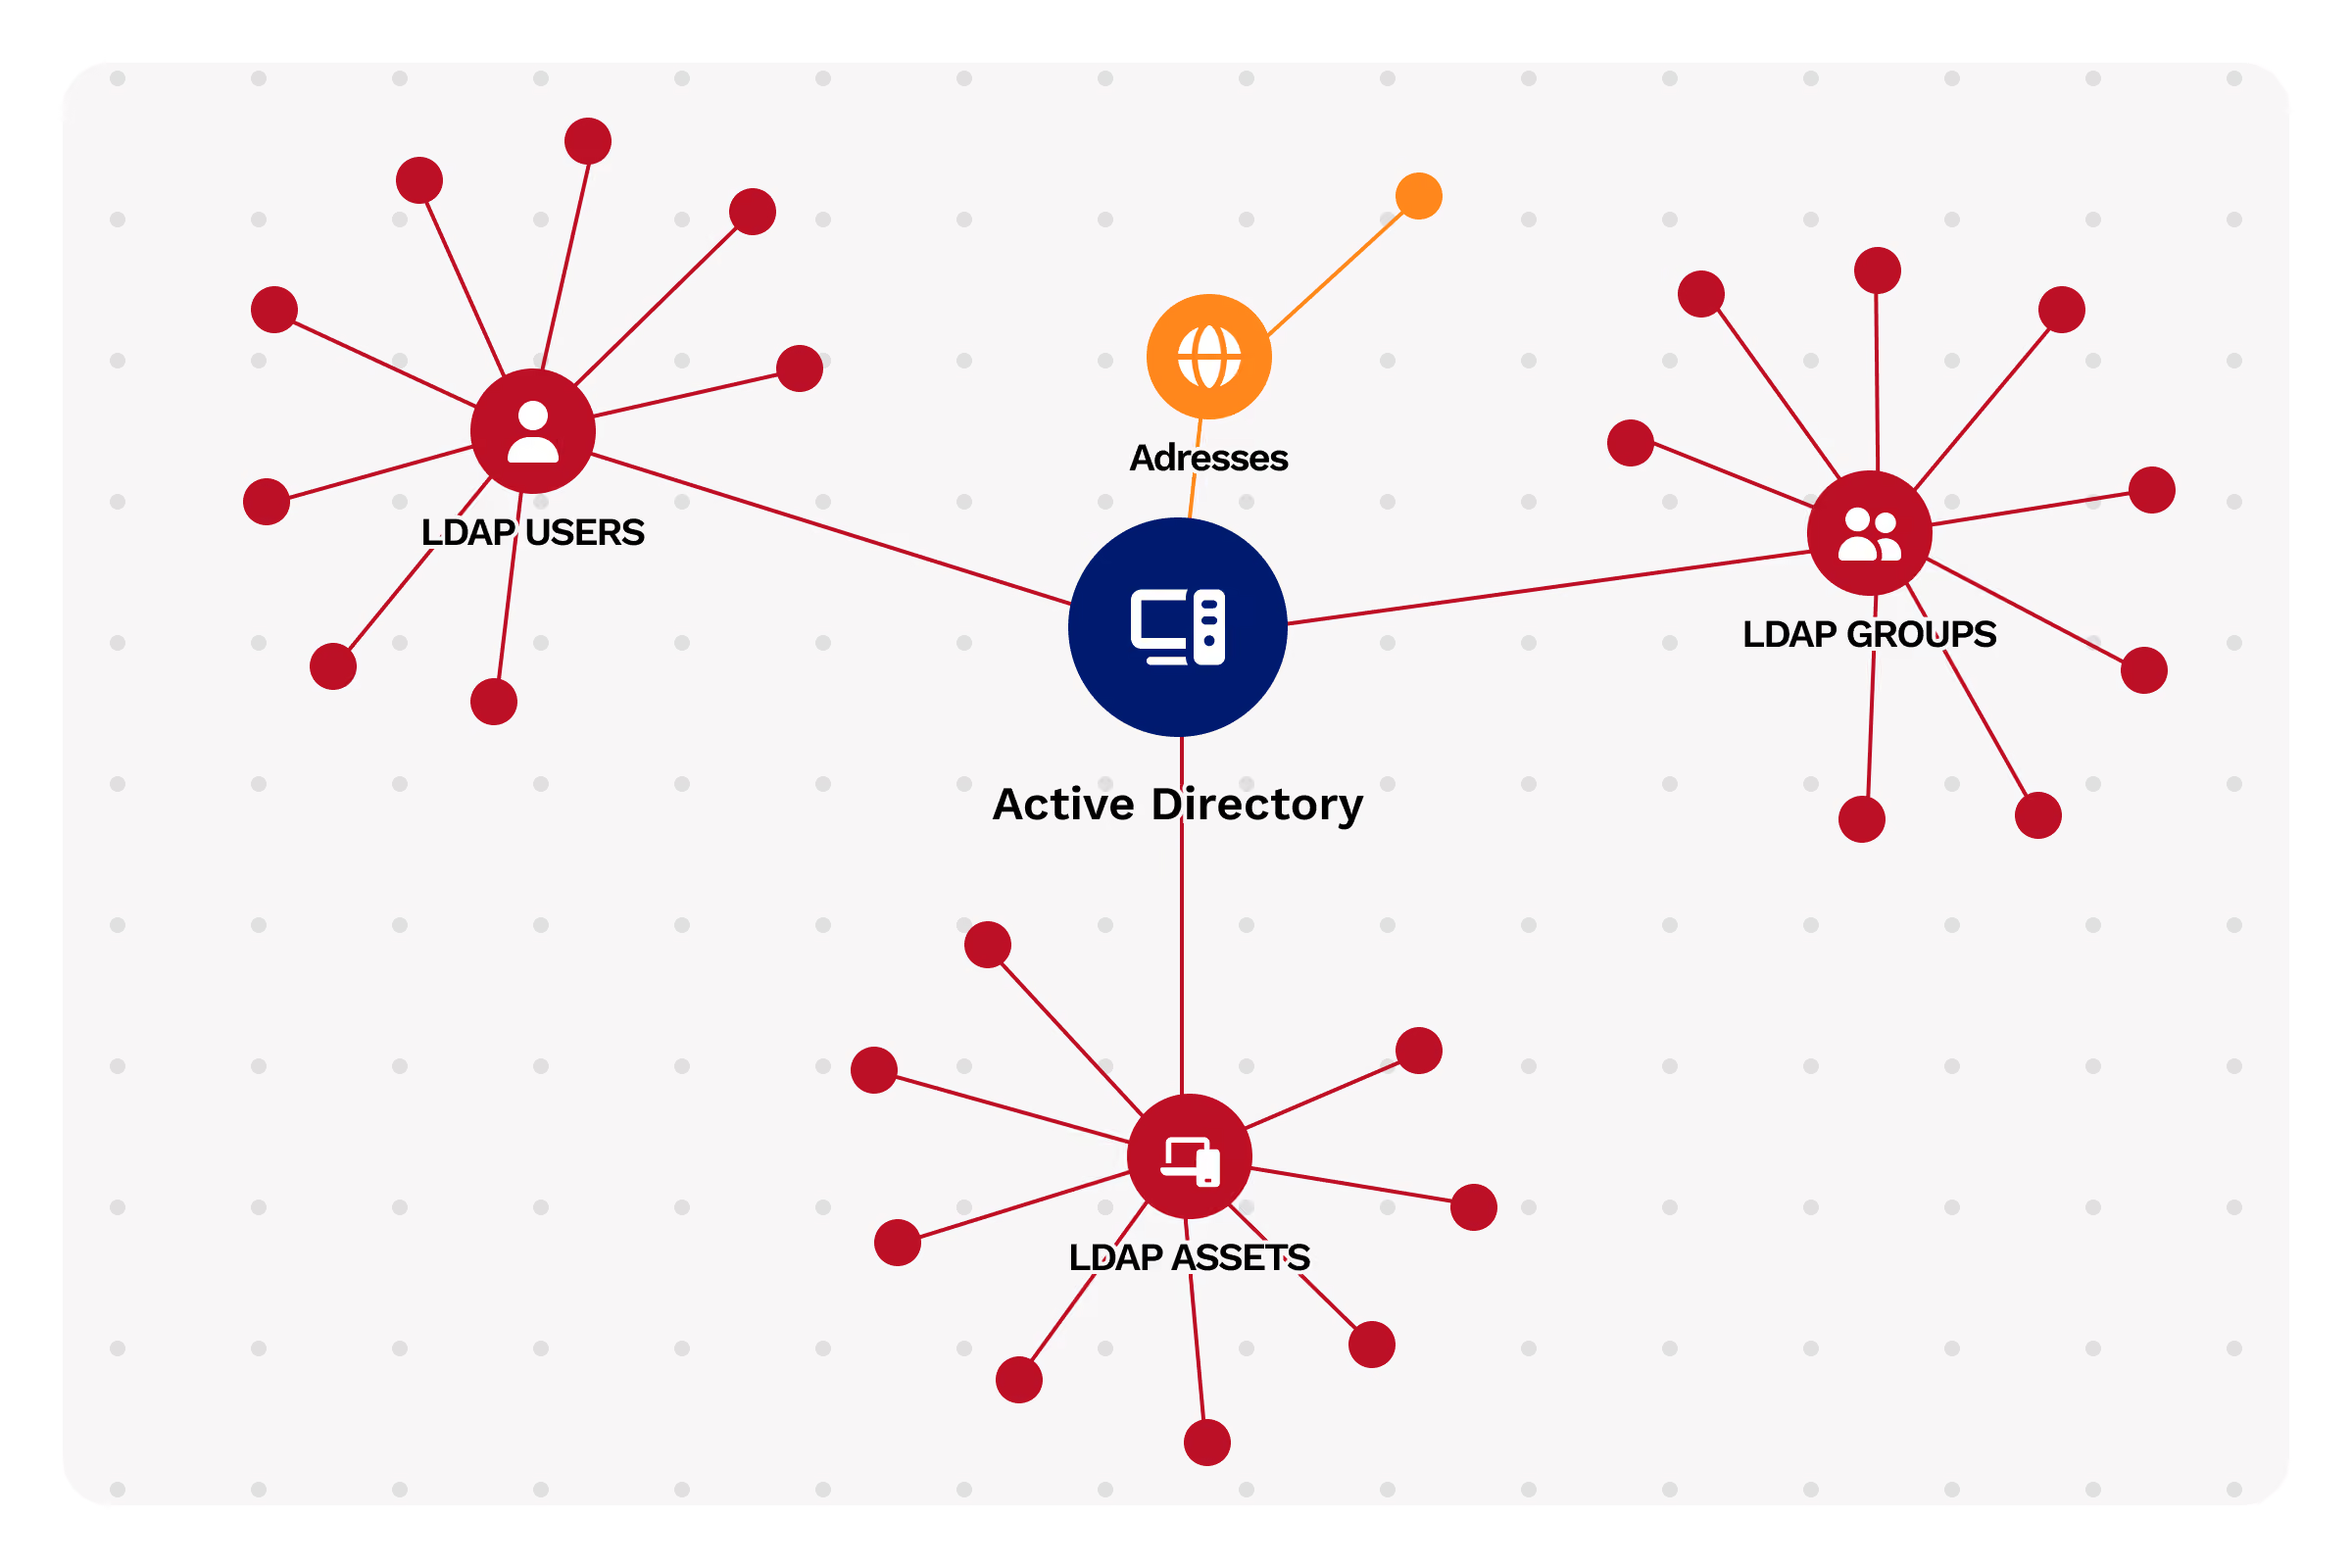
Active Directory, Entra ID, Microsoft 365. Inventaire des comptes, groupes, délégations, GPO et permissions critiques de votre organisation.
inventaire
Un inventaire vivant et contextuel
Mise à jour continue
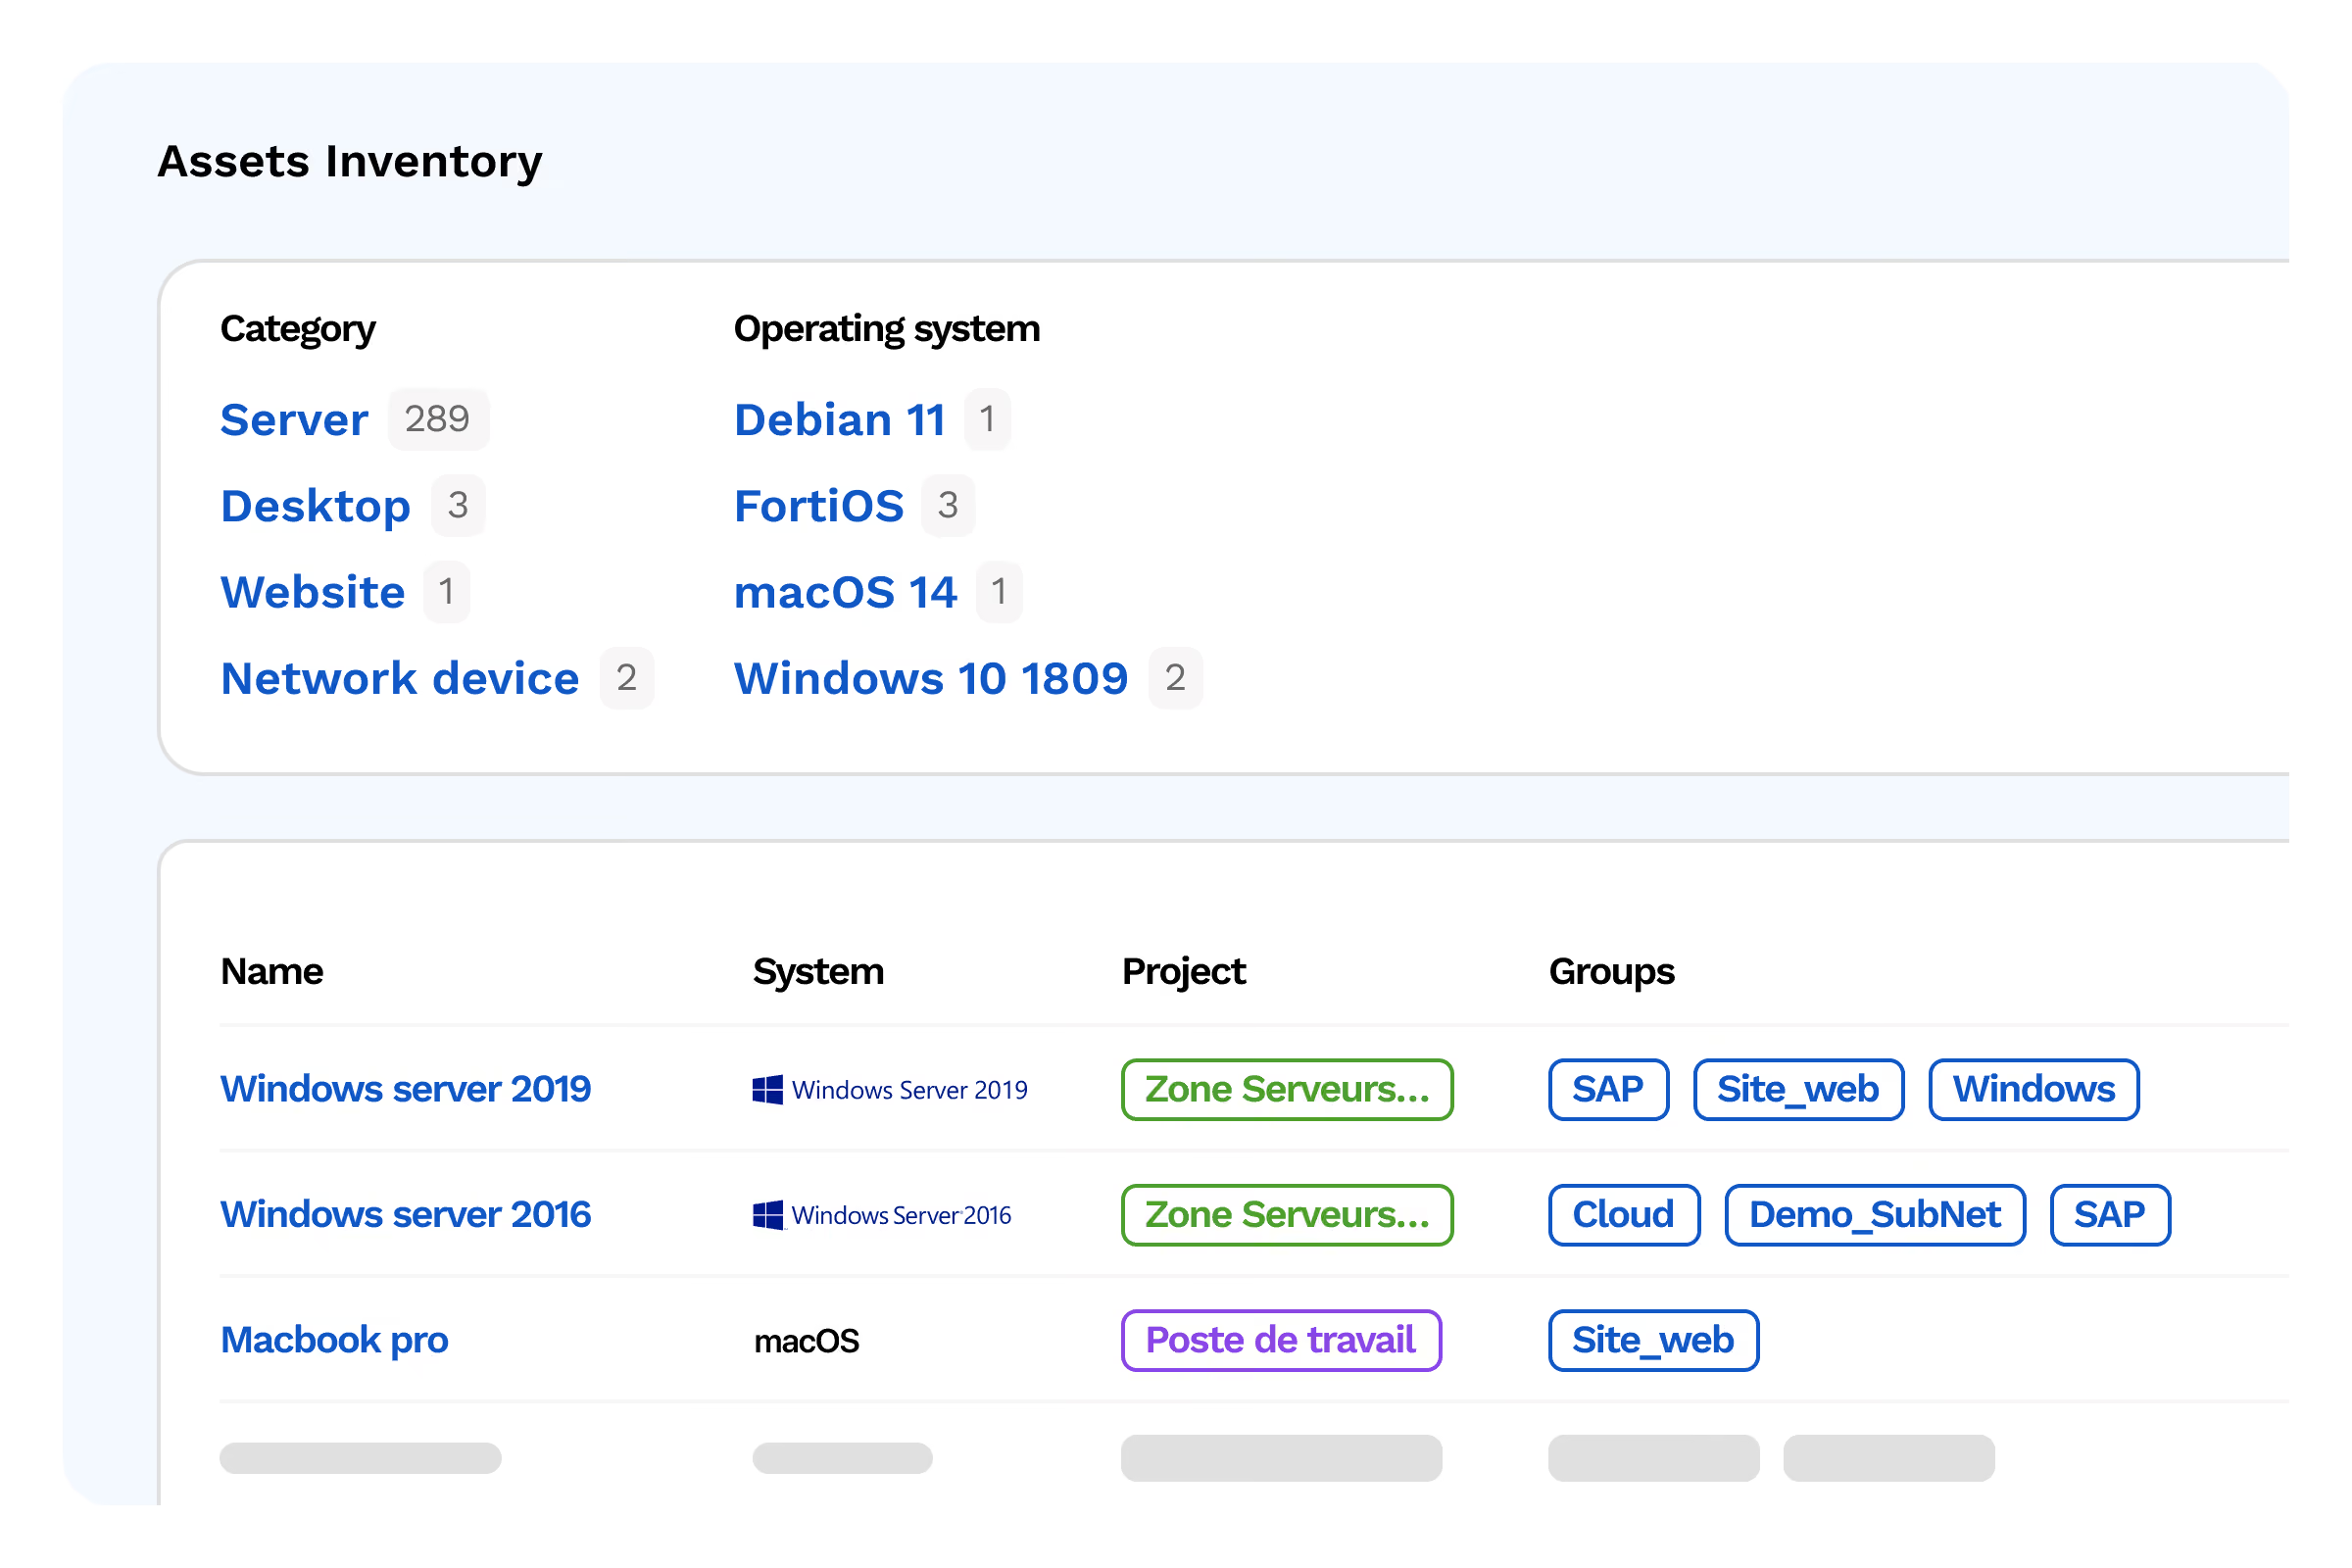
L'inventaire se met à jour à chaque scan. Les actifs apparus, disparus ou modifiés sont détectés automatiquement.
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (via EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (via Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (via protocole S7)
Contexte métier
Organisez vos actifs en projets et groupes alignés sur vos priorités : production, DMZ, développement, OT. Attribuez une criticité CIA (Confidentialité, Intégrité, Disponibilité) à chaque périmètre.
- Switches managés, routeurs et pare-feux industriels (Cisco, Hirschmann, Moxa, Fortinet...)
- Interrogation via SNMP v1/v2c/v3 pour l'inventaire et la détection de vulnérabilités firmware
Plus de 50 connecteurs
Cyberwatch s'interface avec vos outils existants : Active Directory, VMware, AWS, Azure, GCP, CMDB, Jira, ServiceNow, GLPI.
- Serveurs SCADA / DCS, postes de supervision HMI
- Postes de travail opérateurs Windows et Linux présents dans les réseaux industriels
- Scan de vulnérabilités OS et applicatif avec ou sans agent, y compris sur des systèmes Windows legacy (Server 2008, 2012)
Groupes dynamiques
Créez des vues filtrées automatiques par OS, localisation, criticité ou tout autre attribut. Limitez les accès par équipe.
- Serveurs SCADA / DCS, postes de supervision HMI
- Postes de travail opérateurs Windows et Linux présents dans les réseaux industriels
- Scan de vulnérabilités OS et applicatif avec ou sans agent, y compris sur des systèmes Windows legacy (Server 2008, 2012)
Nozomi Networks
mport d'inventaire depuis les sondes Nozomi déjà déployées sur vos réseaux industriels
- Item 1
- Item 2
- Item 3
Allentis (filiale Framatome)
Connecteur natif avec les sondes NDR Allentis, qualifiées ANSSI, pour une cartographie IT/OT unifiée
- Item 1
- Item 2
- Item 3
Seckiot
Intégration avec les sondes Seckiot pour enrichir l'inventaire OT
- Item 1
- Item 2
- Item 3
Seckiot
Corrélation entre les données réseau (sondes) et les données système (Safe Query) pour un inventaire complet et dédupliqué
- Item 1
- Item 2
- Item 3
La cartographie est le fondement de toute gestion des vulnérabilités — elle conditionne l'efficacité de la détection, de la priorisation et de la remédiation.
reporting et API
Reporting et intégrations
Cyberwatch est conçu pour s'insérer dans votre écosystème : exportez vos données vers vos outils ITSM, alimentez vos tableaux de bord, branchez vos modèles d'IA ou industrialisez vos exports. Quatre canaux complémentaires couvrent tous les usages.
Rapports PDF
Rapports exécutifs et techniques générés automatiquement : posture globale, top vulnérabilités, suivi des SLA, conformité réglementaire. Templates personnalisables aux couleurs de votre organisation et exports planifiés.
API et Exports
API documentée pour automatiser exports, intégrations CMDB et synchronisations bidirectionnelles avec ServiceNow, GLPI, Jira. Exports CSV/JSON de l'inventaire et des vulnérabilités, snippets cURL et PowerShell prêts à l'emploi.
Tableaux de bord et analyse
Construisez vos tableaux de bord directement dans le logiciel, sans outil tiers : les index sont documentés et accessibles. Pour vos analyses avancées, les données s'exportent vers votre propre environnement d'analyse ou votre data lake sécurité.
Serveur MCP
Connectez Cyberwatch à n'importe quel modèle de langage (Claude, GPT, Mistral, Llama…) via le Model Context Protocol. Interrogez votre inventaire en langage naturel, générez des synthèses et automatisez vos workflows sécurité.
Testimonials
Pouvoir cartographier nos environnements sensibles sans connexion réseau permanente était une exigence non négociable. Cyberwatch répond à cette contrainte tout en gardant un inventaire à jour.

Exemple à remplacer — Officier sécurité, défense
Officier de sécurité des systèmes d'information

La cartographie automatique de nos actifs nous a permis de découvrir des serveurs oubliés que nos audits précédents n'avaient jamais identifiés. C'est un vrai gain de visibilité sur notre Shadow IT.
Exemple à remplacer — Responsable sécurité, finance
Responsable sécurité IT
FAQ
De la cartographie de vos actifs à la correction automatisée.
Comment Cyberwatch découvre-t-il automatiquement les actifs IT ?
Cyberwatch combine plusieurs méthodes : balayages réseau et recherche de sous-domaines pour détecter le Shadow IT, interrogation directe des API cloud (AWS, Azure, Google Cloud), connexions aux outils d'infrastructure existants (Active Directory, LDAP, CMDB, VMware, équipements réseau…), connecteurs natifs pour les environnements OT, etc. Ces découvertes s'exécutent en continu, sans intervention manuelle, pour un inventaire toujours à jour.
La cartographie des actifs IT inclut-elle les bibliothèques logicielles open-source ?
Oui, Cyberwatch intègre le SCA (Software Composition Analysis) pour inventorier les composants open-source utilisés dans vos développements, sur npm, Maven, pip, NuGet ou Go notamment. Cet inventaire logiciel se complète d'une génération automatique d’un SBOM (Software Bill of Materials), essentiel pour la conformité réglementaire et la traçabilité de votre supply chain logicielle..
Cyberwatch peut-il cartographier des environnements industriels (OT) ?
Oui, Cyberwatch dispose de connecteurs natifs pour les automates Rockwell, Schneider et Siemens, via les protocoles SNMP, Modbus et S7-Comm. L'inventaire des équipements industriels est réalisé de façon non intrusive, un prérequis indispensable dans les environnements OT où une interrogation trop agressive peut perturber des processus physiques critiques.
Pourquoi un inventaire des identités et annuaires fait-il partie de la cartographie IT ?
Les identités (comptes, groupes, permissions) constituent une surface d'attaque à part entière, souvent négligée dans les démarches de cartographie classiques. Cyberwatch inventorie les annuaires Active Directory, Entra ID et Microsoft 365, incluant délégations et GPO, pour révéler les permissions critiques mal maîtrisées qui peuvent permettre une élévation de privilèges.
Comment exploiter les données d'inventaire Cyberwatch dans mes outils existants ?
Cyberwatch propose quatre canaux d'export : rapports PDF exécutifs et techniques, API REST pour synchroniser vos CMDB (ServiceNow, GLPI, Jira), accès Elasticsearch/Kibana pour vos tableaux de bord avancés et un serveur MCP permettant d'interroger votre inventaire en langage naturel avec des IA comme Claude, ChatGPT ou Mistral.