Gérez votre exposition aux risques en continu
Identifiez vos actifs, détectez les vulnérabilités et pilotez la remédiation depuis une plateforme unique. Cyberwatch centralise vos données de sécurité pour vous aider à réduire les risques et agir plus rapidement.
Cartographiez
Construisez un inventaire dynamique et continu de l'ensemble de vos actifs.
Un inventaire fiable et à jour est la première brique d'une gestion de votre surface d'attaque. Cyberwatch découvre automatiquement vos actifs sur tous vos périmètres et les intègre dans un inventaire centralisé qui se met à jour en continu.
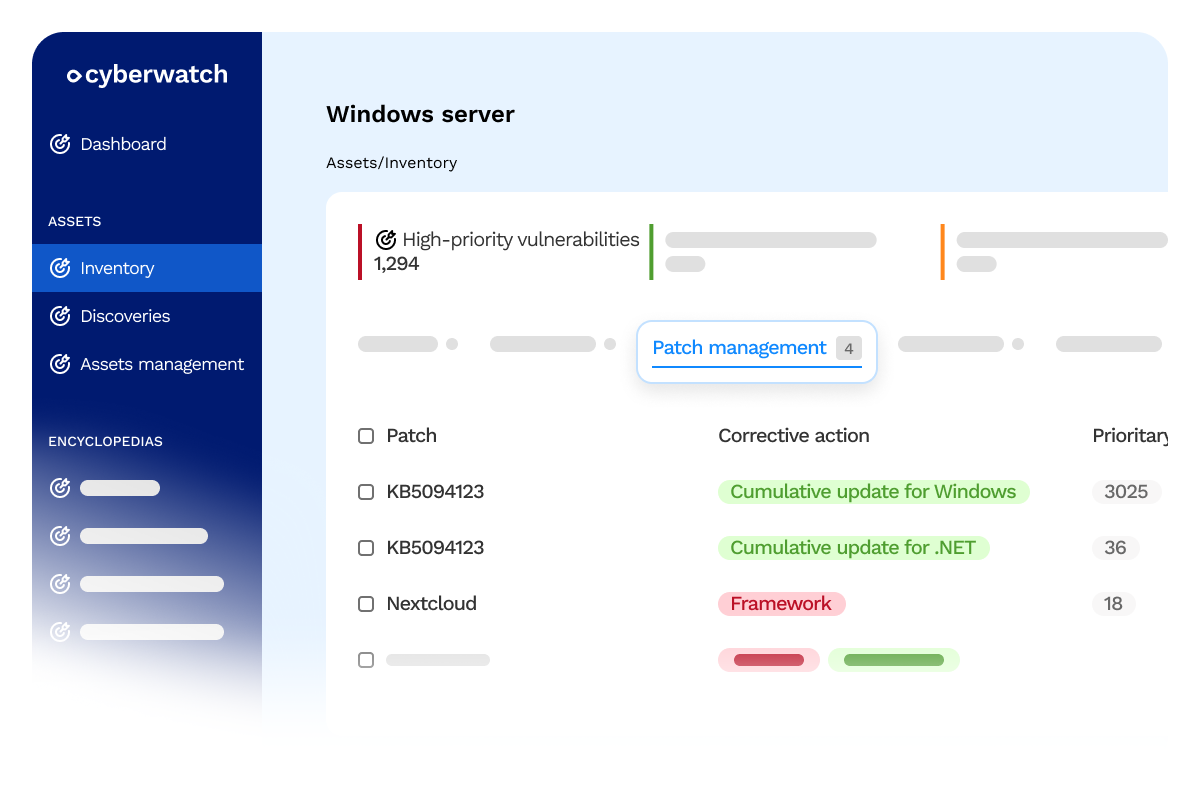
Documentations d'architecture, d'installation, d'exploitation et de procédures adaptées à votre environnement.
Périmètres couverts
- Infrastructure on-premise : Serveurs, postes de travail, VMs, hyperviseurs. Scans réseau et découvertes ciblées, intégration avec ou sans agent
- Cloud (AWS, Azure, GCP, OpenStack) : Inventaire automatique via API des cloud providers. Couverture multi-projet, multi-région
- Containers & Kubernetes : Images de conteneurs (registries et déployées), clusters EKS/AKS/OpenShift
- Surface externe : WHOIS, énumération DNS, Certificate Transparency, scans IP publiques
- Identités : Active Directory, Microsoft 365, Entra ID
- OT / Industriel : Connecteurs Rockwell, Schneider, Siemens, SNMP, mode air-gap
- Bibliothèques logicielles : SCA sur npm, yarn, Maven, Composer, pip, NuGet, RubyGems et Go
Cadrage (Scoping)
- Organisez vos actifs en projets et groupes alignés sur vos priorités métier (Production, DMZ, Dev, etc.)
- Définissez des règles par périmètre : fréquence de scan, seuils d'alerte, droits d'accès, criticité CID
- Limitez les accès à vos actifs par équipe et groupez vos actifs de manière dynamique
Détectez
Détectez toutes les expositions : vulnérabilités, non-conformités et mauvaises configurations.
L'exposition ne se limite pas aux CVE. Cyberwatch détecte les vulnérabilités logicielles, les écarts de conformité, les mauvaises configurations et les faiblesses identitaires, sur tous vos périmètres et en continu.
Documentations d'architecture, d'installation, d'exploitation et de procédures adaptées à votre environnement.
Vulnérabilités (CVE)
- Scans propriétaires avec ou sans agent, mode déconnecté (air-gap)
- Base complète de CVE et kits d'attaque, hébergée dans votre infrastructure ou en SaaS
- Scans authentifiés pour limiter les faux positifs
- En savoir plus sur Vulnerability Manager →
Conformité et configurations
- Audit continu CIS Benchmarks, ANSSI, CERT-FR, référentiels personnalisés
- Contrôle de conformité cloud (AWS, Azure, GCP)
- Audit Active Directory et Microsoft 365 (comptes à privilèges, GPO, délégations, PKI)
- En savoir plus sur la gestion de la conformité →
Surface externe (DAST / EASM)
- Scans OWASP, simulation d'attaques (SQL injection, XSS, Log4Shell), vérification SSL/TLS
- Fingerprinting technologique, détection des ports ouverts et services exposés
- En savoir plus sur l'EASM →
DevSecOps
- SCA (analyse de composition logicielle), détection de composants EOL, scan d'images de conteneurs, génération de SBOM
- En savoir plus sur le DevSecOps →
Priorisez
Passez du volume brut de CVE au risque réel exploitable dans votre contexte.
La priorisation ne repose pas sur le score CVSS seul. Cyberwatch croise le contexte réel de vos actifs, la probabilité d'exploitation et les alertes de vos autorités de confiance pour transformer des milliers de vulnérabilités en une file d'actions courte et actionnable.
Documentations d'architecture, d'installation, d'exploitation et de procédures adaptées à votre environnement.
nous combinons :
Score CVSS-BTE contextuel
Recalcul du CVSS en fonction des exigences CIA (Confidentialité, Intégrité, Disponibilité) et de l'exposition réseau de chaque actif
Probabilité d'exploitation (EPSS)
Prise en compte de la probabilité de l'exploitabilité de la vulnérabilité sous 30 jours.
Exploits publics
Détection des vulnérabilités pour lesquelles un kit d'exploitation est disponible
Alertes des autorités de confiance
CERT-FR ALE, CISA-KEV, CERTs nationaux européens, CERT de votre entreprise
Criticité métier de l'actif
Rang d'exposition à Internet, rôle opérationnel, niveau de durcissement
Décidez
Validez la réalité des menaces et mesurez l'efficacité de vos actions.
Avant de mobiliser vos équipes, confirmez que le risque est réel dans votre contexte et vérifiez que vos correctifs ont effectivement éliminé l'exposition. La phase de validation transforme des décisions théoriques en réduction mesurable du risque.
Documentations d'architecture, d'installation, d'exploitation et de procédures adaptées à votre environnement.
Encyclopédie de vulnérabilités enrichie
Pour chaque CVE : sévérité CVSS/CVSS-BTE, patchs disponibles, exploits publics connus, kits d'attaque actifs
Re-scan automatique post-correctif
Vérification que la CVE a bien été éliminée après déploiement d'un patch ou changement de configuration
Calcul du temps d'exposition (MTTR)
Mean Time To Remediate : date de détection → date de correction, pour mesurer votre réactivité et respecter vos SLA
Détection des régressions
Identification des vulnérabilités réapparues après une correction, des échecs de remédiation et des dérives de configuration
Corrigez
Orchestrez la remédiation et pilotez la réduction du risque dans le temps
Cyberwatch devient le hub central qui connecte vos équipes sécurité, IT et management autour d'un plan de remédiation partagé.
Documentations d'architecture, d'installation, d'exploitation et de procédures adaptées à votre environnement.
Remédiation technique :
Patch Management intégré
Déployez les correctifs de sécurité sur Linux et Windows directement depuis Cyberwatch, avec gestion des dépendances
Intégration ITSM
Tickets automatiques pré-remplis vers ServiceNow, Jira, GLPI avec contexte complet (actif, sévérité, correctif recommandé)
Quick-wins
Identifiez les correctifs qui réduisent le plus votre exposition en un minimum d'actions
Pilotage technique et managérial :
Tableaux de bord
CVE critiques par périmètre, temps moyen de remédiation, conformité SLA, couverture de scan
Alertes automatiques
Nouvelle CVE critique, système obsolète, deadline de correction dépassée
Rapports pour le management
Suivi de la réduction du risque dans le temps, conformité NIS2/DORA/ISO 27001
Serveur MCP (Model Context Protocol)
Connectez Cyberwatch à n'importe quel modèle de langage (Claude, GPT, Mistral, Llama…) pour interroger vos données de sécurité, générer des analyses et automatiser vos workflows en langage naturel
Module de data visualisation intégré
Exploitez des dashboards directement inclus dans le logiciel pour visualiser et analyser vos données de vulnérabilités sans configuration externe
périmètre couvert
Une couverture complète de vos actifs informatiques
Postes de travail
ex. Linux, Windows, macOS, fixes et nomades
Serveurs
ex. VMs, machines physiques, hyperviseurs, mainframes
Environnements cloud
ex. AWS, Azure, GCP, Office 365
Conteneurs
ex. Docker, Kubernetes, Harbor, registres
Sites web
ex. URLs, IPs, APIs, OWASP, SSL/TLS
Équipements réseaux
ex. Cisco, Palo Alto, Fortinet, Stormshield
Équipements industriels
ex. Siemens, Schneider, Rockwell, Wago
Annuaire d'identités
ex. Active Directory, Entra ID
Bibliothèques logicielles
ex. NPM, Maven, PyPI, NuGet, Go modules
Testimonials
La plateforme centralise à la fois notre conformité PCI sur nos activités de facturation en ligne et notre gestion des vulnérabilités IT plus large, ce qui simplifie notre pilotage sécurité.

RSSI, énergie
RSSI

Les scans ASV trimestriels et le pentest complémentaire nous donnent une vision complète de notre conformité PCI DSS, avec des rapports directement exploitables par nos auditeurs QSA.
Responsable sécurité paiement, finance
Responsable sécurité paiement
Le durcissement de nos configurations selon les CIS Benchmarks nous a permis de fermer des portes d'entrée que nous ne soupçonnions pas, sans interrompre notre production.
Administrateur systèmes, industrie
Administrateur systèmes et réseaux
L'audit continu de notre annuaire Active Directory a révélé plusieurs comptes à privilèges mal maîtrisés que nous avons pu corriger rapidement.
RSSI, santé
RSSI
Pouvoir déployer une console complète isolée d'Internet, avec mise à jour manuelle de la base de vulnérabilités, était un prérequis pour certains de nos environnements les plus critiques.
Exemple à remplacer — Responsable sécurité, secteur public
Responsable sécurité des systèmes d'information
Le mode air-gap totalement déconnecté correspond exactement à nos exigences de sécurité pour les systèmes les plus sensibles, sans compromis sur la qualité de la détection.
Exemple à remplacer — Responsable SSI, défense
Responsable de la sécurité des systèmes d'information
Le suivi de notre conformité NIS2 est désormais centralisé et actualisé en continu, ce qui simplifie considérablement nos rapports aux autorités compétentes.
Exemple à remplacer — RSSI, énergie
RSSI
La génération automatisée de preuves d'audit nous fait gagner un temps précieux lors de nos revues de conformité DORA et de nos échanges avec nos auditeurs.
Exemple à remplacer — Responsable conformité, finance
Responsable conformité
La formation Cyberwatch Certified Professional a permis à nos équipes de monter en compétence rapidement et d'exploiter pleinement les fonctionnalités de remédiation de la plateforme.
Exemple à remplacer — Responsable IT, industrie
Responsable infrastructure IT
Le patch management intégré et les tickets générés automatiquement dans notre outil ITSM ont nettement réduit nos délais de correction.
Exemple à remplacer — DSI, secteur public
DSI
Avec des centaines de dispositifs médicaux à surveiller, la priorisation par criticité métier nous permet de ne pas nous disperser tout en respectant la continuité des soins.
Exemple à remplacer — RSSI, santé
RSSI
Le scoring contextuel nous aide à concentrer nos équipes sur les vulnérabilités qui présentent un risque réel pour nos installations, plutôt que de traiter des milliers de CVE sans distinction.
Exemple à remplacer — Responsable cybersécurité, énergie
Responsable cybersécurité
Pouvoir cartographier nos environnements sensibles sans connexion réseau permanente était une exigence non négociable. Cyberwatch répond à cette contrainte tout en gardant un inventaire à jour.
Exemple à remplacer — Officier sécurité, défense
Officier de sécurité des systèmes d'information
La cartographie automatique de nos actifs nous a permis de découvrir des serveurs oubliés que nos audits précédents n'avaient jamais identifiés. C'est un vrai gain de visibilité sur notre Shadow IT.
Exemple à remplacer — Responsable sécurité, finance
Responsable sécurité IT
L'accompagnement de l'équipe Cyberwatch a été déterminant pour déployer la plateforme sur nos sites de production sans perturber nos lignes. Le support dédié répond vite et comprend nos contraintes industrielles.
Exemple à remplacer — DSI, industrie
DSI
Avec Cyberwatch, nous avons enfin une vue exhaustive de notre parc informatique et pouvons prioriser nos actions de remédiation selon un risque réel plutôt qu'une simple liste de CVE. La plateforme s'intègre bien à nos contraintes de souveraineté.
Exemple à remplacer — RSSI, secteur public
RSSI
FAQ
De la cartographie de vos actifs à la correction automatisée.
Qu'est-ce que le CTEM (Continuous Threat Exposure Management) ?
Le CTEM (Continuous Threat Exposure Management) est une approche de gestion de l’exposition aux cyber menaces en continu, théorisée par Gartner. Elle remplace les audits ponctuels par un cycle permanent de découverte des actifs, détection des vulnérabilités, priorisation des corrections, validation et remédiation. L'objectif est de réduire en continu le risque réel plutôt que de réagir à des scans périodiques rapidement obsolètes. Son objectif est de traiter en priorité les failles réellement exploitables et les plus critiques pour l’organisation.
En quoi le CTEM diffère-t-il de la gestion traditionnelle des vulnérabilités ?
Le CTEM va au-delà de la gestion traditionnelle des vulnérabilités. Cette dernière repose sur des scans périodiques, centrés sur la détection et les scores de criticité des CVE. Le CTEM adopte une logique de réduction permanente de l’exposition aux vulnérabilités, orientée risque : il cartographie l’exposition réelle, détecte les changements de surface d'attaque en temps réel, intègre le contexte métier, priorise la remédiation des menaces les plus probables et valide l'efficacité des correctifs, plutôt que de simplement lister des CVE.
Comment Cyberwatch priorise-t-il les vulnérabilités à corriger ?
Cyberwatch ne se base pas uniquement sur le score CVSS. La plateforme croise la criticité métier de l'actif, la probabilité d'exploitation réelle et les alertes des autorités de confiance. Résultat : seules 2% des expositions identifiées mènent réellement à des actifs critiques, ce qui permet de concentrer les efforts de remédiation là où ils comptent.
Quels périmètres Cyberwatch couvre-t-il ?
Cyberwatch couvre l'ensemble de votre surface d'attaque : infrastructure IT interne (serveurs, Active Directory, Microsoft 365), environnements OT industriels, cloud (AWS, Azure, Google Cloud), surface externe (EASM, DAST) et DevSecOps (SCA, SBOM, scan de conteneurs). Plus de 50 connecteurs natifs permettent une cartographie centralisée et continue de tous vos actifs informatiques.
Pourquoi valider l'efficacité d'un correctif plutôt que de simplement le déployer ?
Déployer un correctif ne garantit pas que le risque est supprimé. Il peut être mal appliqué, incomplet, incompatible avec l’environnement, ou ne traiter qu’une partie de la vulnérabilité. Valider son efficacité permet de vérifier que la faille n’est plus exploitable, que le service reste fonctionnel et qu’aucune régression n’a été introduite. Cette étape transforme une action de remédiation en réduction de risque réellement démontrable.
Quels bénéfices concrets pour une organisation adoptant le CTEM ?
Une organisation qui adopte le CTEM bénéficie d’une vision continue de son exposition réelle, au-delà des scans ponctuels. Elle peut prioriser les risques selon leur exploitabilité, leur criticité métier et leur probabilité d’attaque. Cette approche réduit le bruit lié au backlog infini de CVE, améliore l’efficacité des équipes de sécurité et accélère la remédiation. Le CTEM permet également de mieux mesurer la réduction du risque, d’aligner les actions techniques sur les enjeux métiers et de renforcer la résilience globale.
