
Remédiation des vulnérabilités et gestion des correctifs
La détection sans remédiation ne réduit pas le risque. Cyberwatch intègre un patch management natif et des outils de remédiation orchestrée pour passer de la liste de vulnérabilités à l'action concrète : déploiement de correctifs, plans d'action priorisés et suivi du traitement jusqu'à résolution.
Le gap entre détection et correction : le vrai problème
La majorité des organisations détectent correctement leurs vulnérabilités. Le défi est de les corriger. Les équipes opérationnelles croulent sous les tickets, les fenêtres de maintenance sont rares, les dépendances applicatives freinent les mises à jour et personne ne sait si le correctif a réellement été appliqué.
Résultat : des vulnérabilités critiques restent ouvertes pendant des semaines, voire des mois. C'est dans ce délai entre détection et correction que les attaquants opèrent.
Shadow IT / OT

Des équipements non répertoriés, connectés au réseau sans supervision, représentent des portes d'entrée invisibles pour les attaquants.
Inventaires manuels obsolètes

Les fichiers Excel et inventaires déclaratifs ne reflètent jamais la réalité du terrain. Les écarts se creusent avec chaque intervention de maintenance.
Réglementations exigeantes

NIS2, LPM, IEC 62443 : les réglementations imposent un inventaire à jour des actifs industriels critiques, avec traçabilité et preuves d'audit.
patch management
Gestion des correctifs intégrée
Déployez les correctifs directement depuis Cyberwatch
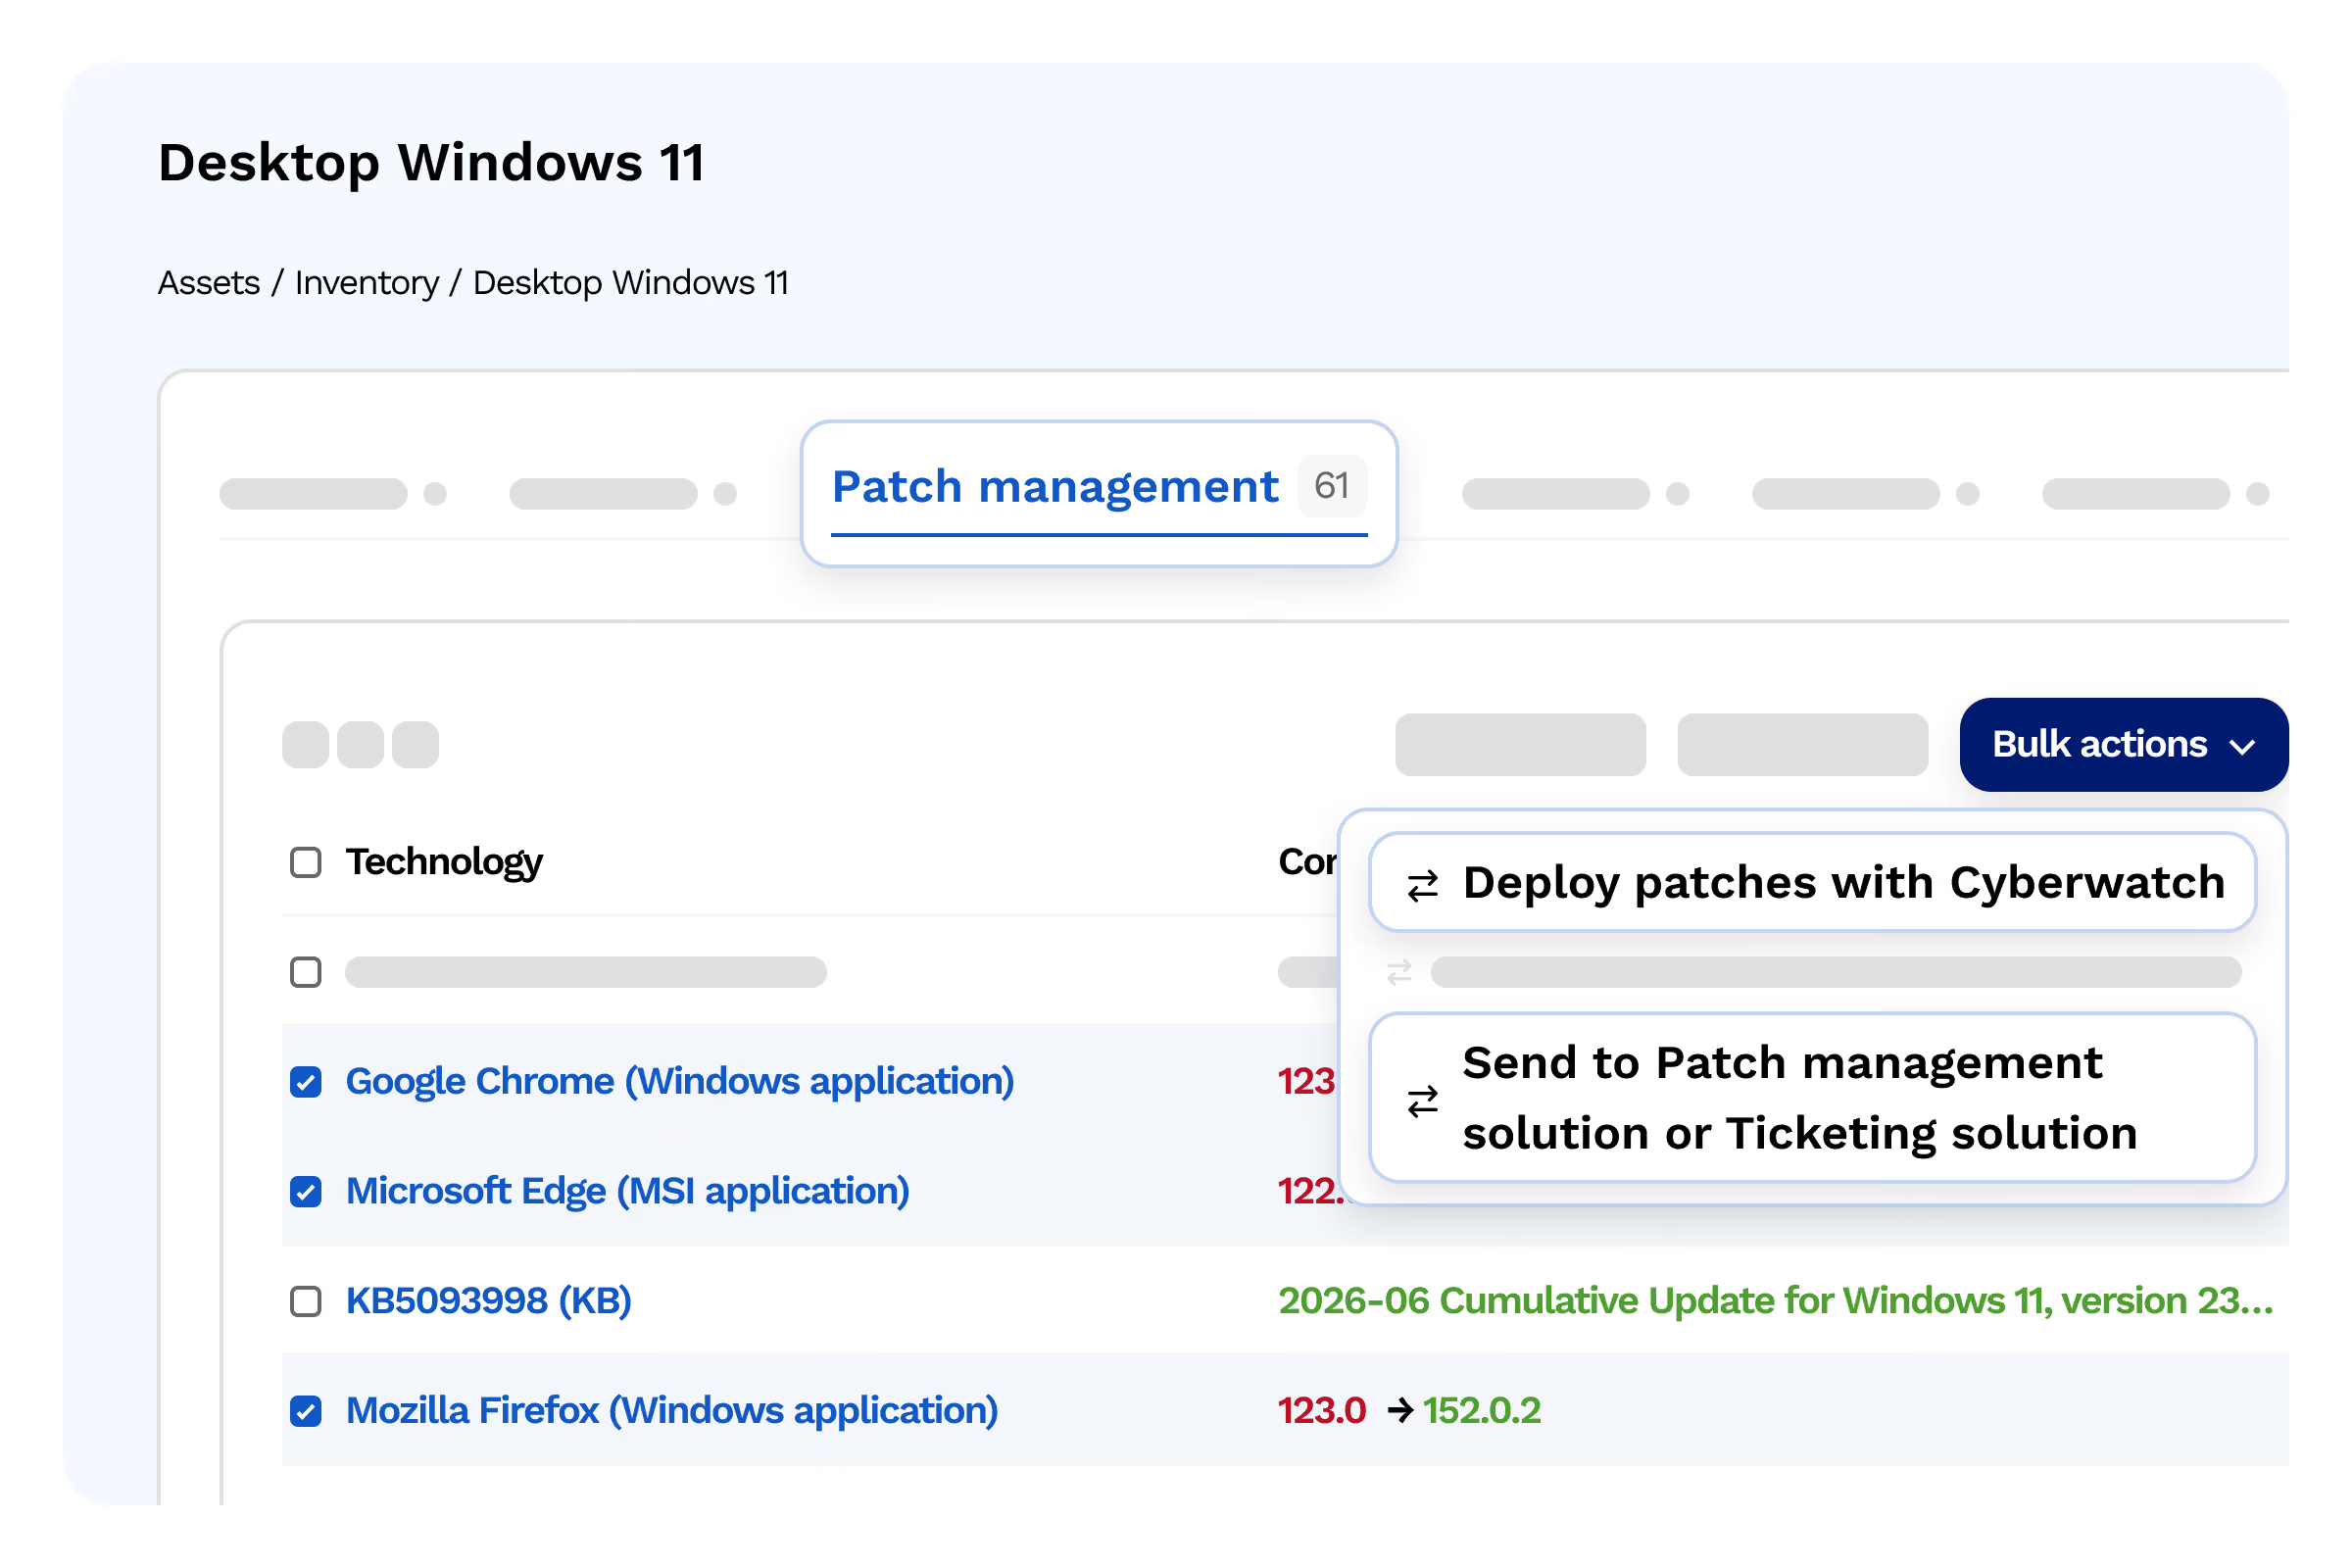
Déploiement de correctifs
Déployez les mises à jour de sécurité Windows et Linux directement depuis la plateforme, sur les actifs ciblés ou par groupe
Planification des déploiements
Programmez les déploiements sur vos fenêtres de maintenance, par périmètre, avec validation préalable
Correctifs ciblés
Déployez uniquement les correctifs qui résolvent les vulnérabilités critiques identifiées, sans mise à jour massive non maîtrisée
Vérification post-déploiement
Un scan de contrôle vérifie automatiquement que le correctif a bien été appliqué et que la vulnérabilité est résolue
plan remediation
Plans de remédiation priorisés
Quand le patch n'est pas possible immédiatement (contrainte applicative, système legacy, environnement OT), Cyberwatch génère des plans de remédiation alternatifs.
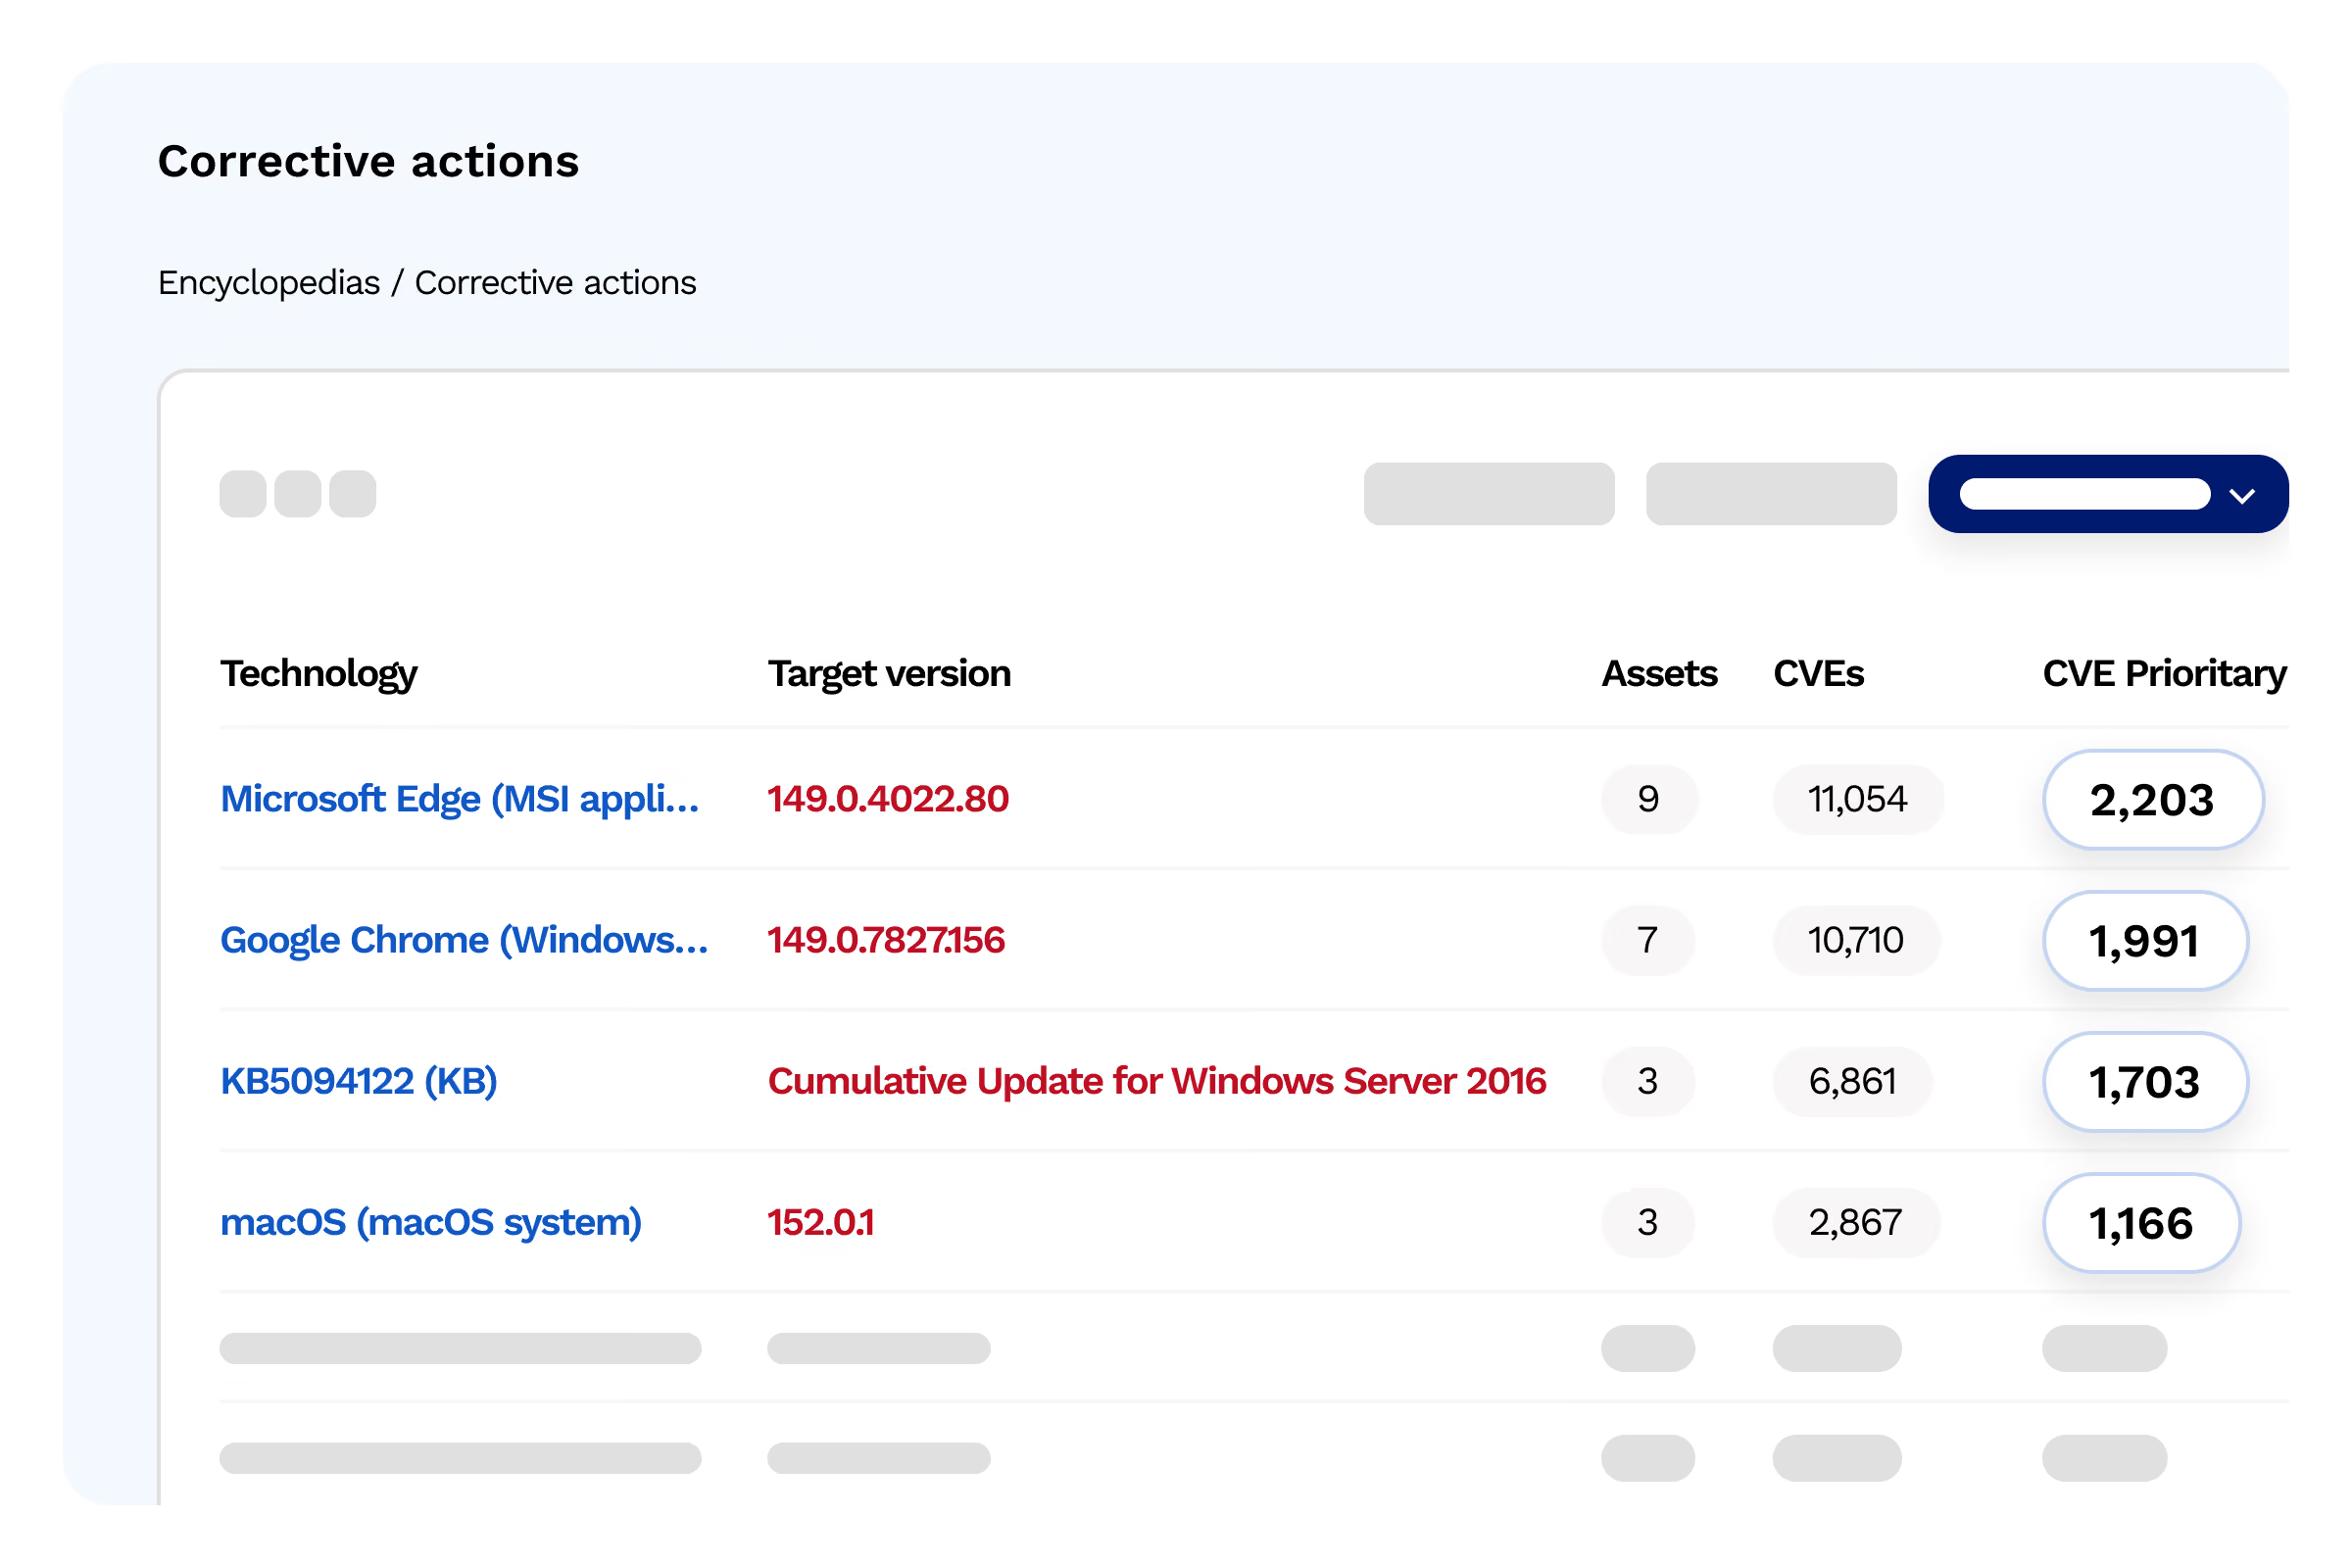
Plans d'action priorisés
Listes ordonnées des actions à mener par criticité, avec le nombre de vulnérabilités résolues par chaque correctif
- Item 1
- Item 2
- Item 3
Mesures compensatoires
Quand le correctif n'existe pas ou n'est pas déployable, Cyberwatch propose des mesures compensatoires (désactivation de service, règle de pare-feu, configuration)
- Item 1
- Item 2
- Item 3
Acceptation de risque documentée
Acceptez le risque d'une vulnérabilité avec justification, responsable et date d'expiration pour traçabilité d'audit
- Item 1
- Item 2
- Item 3
itsm
Orchestration et intégration ITSM
Création automatique de tickets
Générez des tickets de remédiation dans Jira, ServiceNow, GLPI ou votre ITSM. Le contenu du ticket est personnalisable et peut contenir la liste des vulnérabilités, l'actif concerné, la procédure de correction et la priorité.
Intégration WAPT et Coreupdate
Connectez Cyberwatch à vos outils de gestion de parc : WAPT et CoreUpdate. Déclenchez les déploiements depuis votre workflow existant.
Suivi et reporting
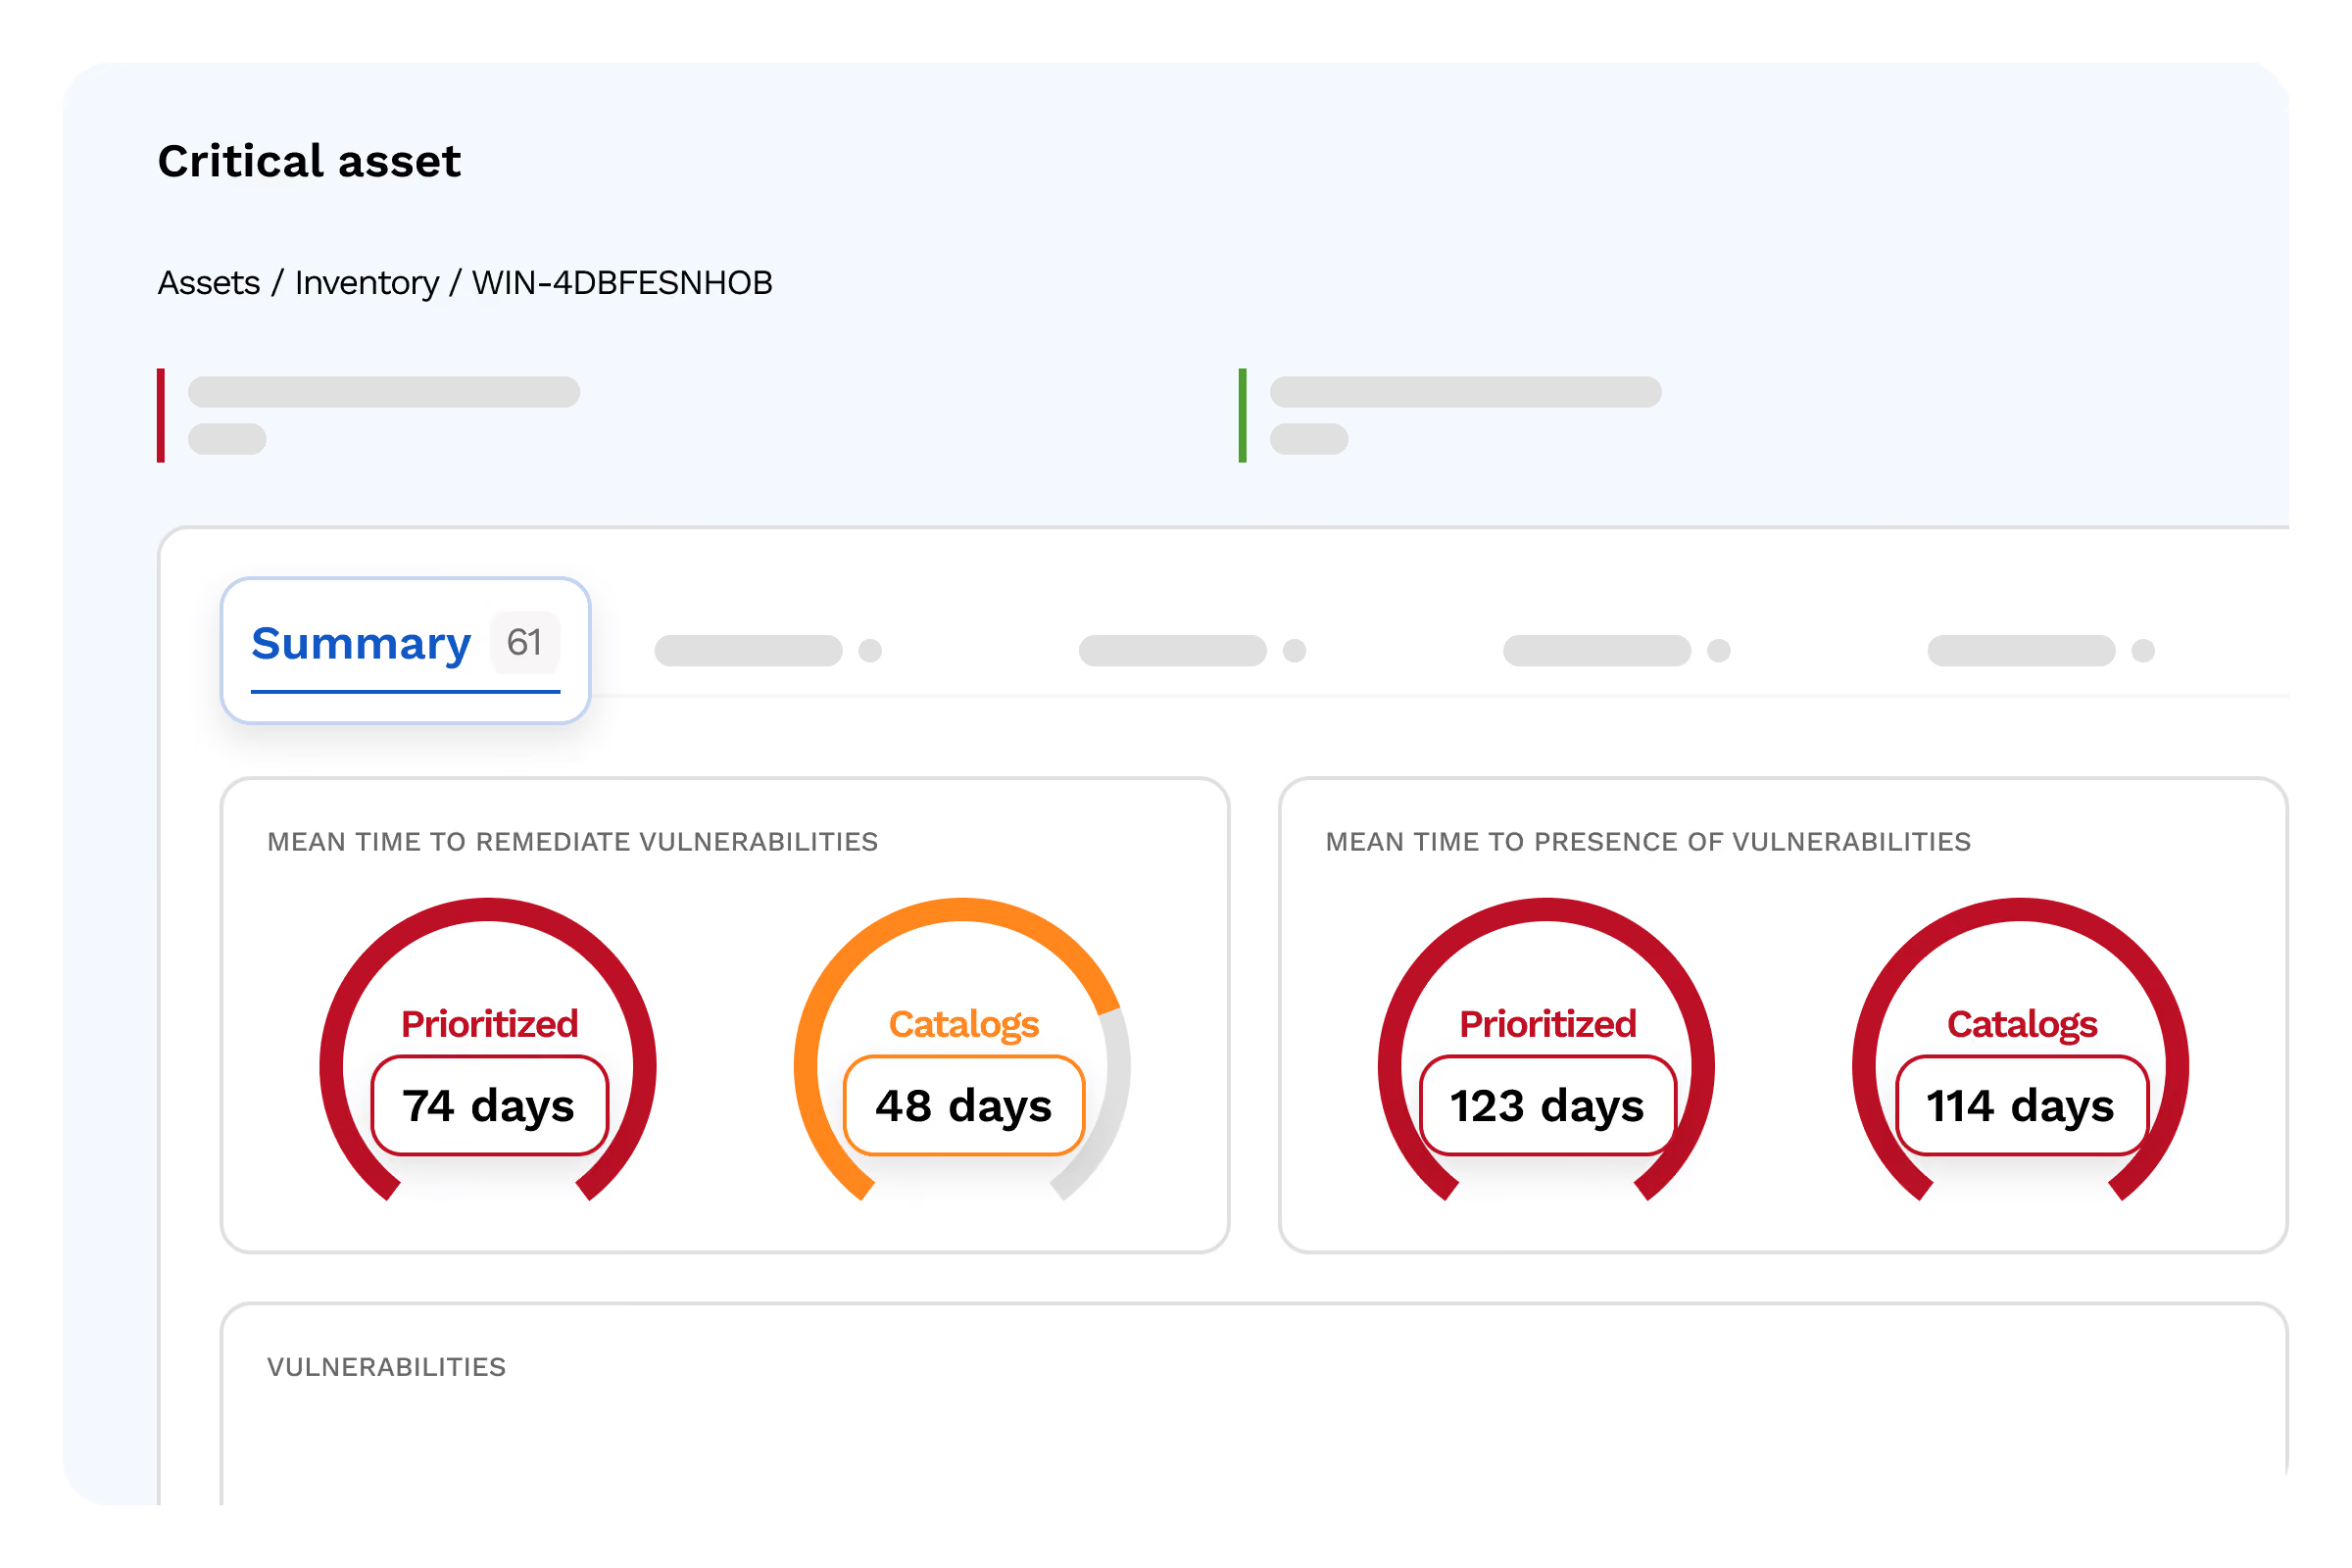
Suivez le taux de correction, les SLA de remédiation, le MTTR (Mean Time To Remediate) et l'évolution de votre exposition dans le temps. Rapports automatisés pour la direction.
La remédiation est l'étape qui réduit concrètement votre surface d'attaque — sans elle, la détection reste un constat.
Testimonials
La formation Cyberwatch Certified Professional a permis à nos équipes de monter en compétence rapidement et d'exploiter pleinement les fonctionnalités de remédiation de la plateforme.

Exemple à remplacer — Responsable IT, industrie
Responsable infrastructure IT

Le patch management intégré et les tickets générés automatiquement dans notre outil ITSM ont nettement réduit nos délais de correction.
Exemple à remplacer — DSI, secteur public
DSI
FAQ
De la cartographie de vos actifs à la correction automatisée.
Pourquoi faut-il orchestrer la remédiation des vulnérabilités ?
La plupart des organisations détectent correctement leurs vulnérabilités, mais peinent ou tardent à les corriger : tickets en surnombre, fenêtres de maintenance rares, dépendances applicatives bloquantes... Ce délai entre détection et correction, qui peut atteindre plusieurs semaines, constitue la fenêtre d'exploitation privilégiée des attaquants, ce qui rend l'orchestration de la remédiation aussi critique que la détection elle-même.
Comment fonctionne le patch management intégré de Cyberwatch ?
Le patch management intégré de Cyberwatch permet d’identifier les correctifs associés aux vulnérabilités présentes sur les actifs, puis de planifier ou d’automatiser leur déploiement. La solution couvre nativement les environnements Windows et Linux, et s'intègre à CoreUpdate et WAPT pour déclencher les correctifs depuis votre workflow opérationnel habituel.
Comment Cyberwatch s'intègre-t-il avec mon ITSM (Jira, ServiceNow ou GLPI) ?
Cyberwatch génère automatiquement des tickets de remédiation dans votre ITSM, contenant la vulnérabilité concernée, l'actif impacté, la procédure de correction recommandée et son niveau de priorité. Cette orchestration élimine la ressaisie manuelle entre la plateforme de sécurité et les outils utilisés quotidiennement par vos équipes IT et opérationnelles.
Qu'est-ce que le MTTR et comment le suit-on dans Cyberwatch ?
Le MTTR (Mean Time To Remediate) mesure le délai moyen entre la détection d'une vulnérabilité et sa correction effective. Cyberwatch suit cet indicateur en continu, avec le taux de correction et le respect des SLA de remédiation, pour évaluer objectivement la performance de votre processus de gestion des correctifs dans le temps.
Comment prouver à votre direction que la remédiation est efficace ?
Cyberwatch génère des rapports automatisés présentant l'évolution du taux d'exposition, de couverture des correctifs et de respect des SLA. Ces rapports exécutifs transforment des actions techniques en indicateurs de pilotage compréhensibles pour votre direction, et permettent de démontrer une réduction mesurable du risque plutôt qu'une simple liste de correctifs déployés.