
Remediación de vulnerabilidades y gestión de parches
La detección sin remediación no reduce el riesgo. Cyberwatch integra una gestión de parches nativa y herramientas de remediación orquestada para pasar de la lista de vulnerabilidades a la acción concreta: despliegue de parches, planes de acción priorizados y seguimiento del tratamiento hasta su resolución.
La brecha entre detección y corrección: el verdadero problema
La mayoría de las organizaciones detectan correctamente sus vulnerabilidades. El desafío es corregirlas. Los equipos operativos están desbordados por los tickets, las ventanas de mantenimiento son escasas, las dependencias de las aplicaciones frenan las actualizaciones y nadie sabe si el parche se ha aplicado realmente.
Resultado: las vulnerabilidades críticas permanecen abiertas durante semanas, o incluso meses. Es en este intervalo entre la detección y la corrección donde operan los atacantes.
Shadow IT / OT

Los equipos no registrados, conectados a la red sin supervisión, representan puertas de entrada invisibles para los atacantes.
Inventarios manuales obsoletos

Los archivos de Excel y los inventarios declarativos nunca reflejan la realidad del terreno. Las discrepancias aumentan con cada intervención de mantenimiento.
Normativas exigentes

NIS2, LPM, IEC 62443: las normativas exigen un inventario actualizado de los activos industriales críticos, con trazabilidad y pruebas de auditoría.
gestión de parches
Gestión de parches integrada
Implemente los parches directamente desde Cyberwatch
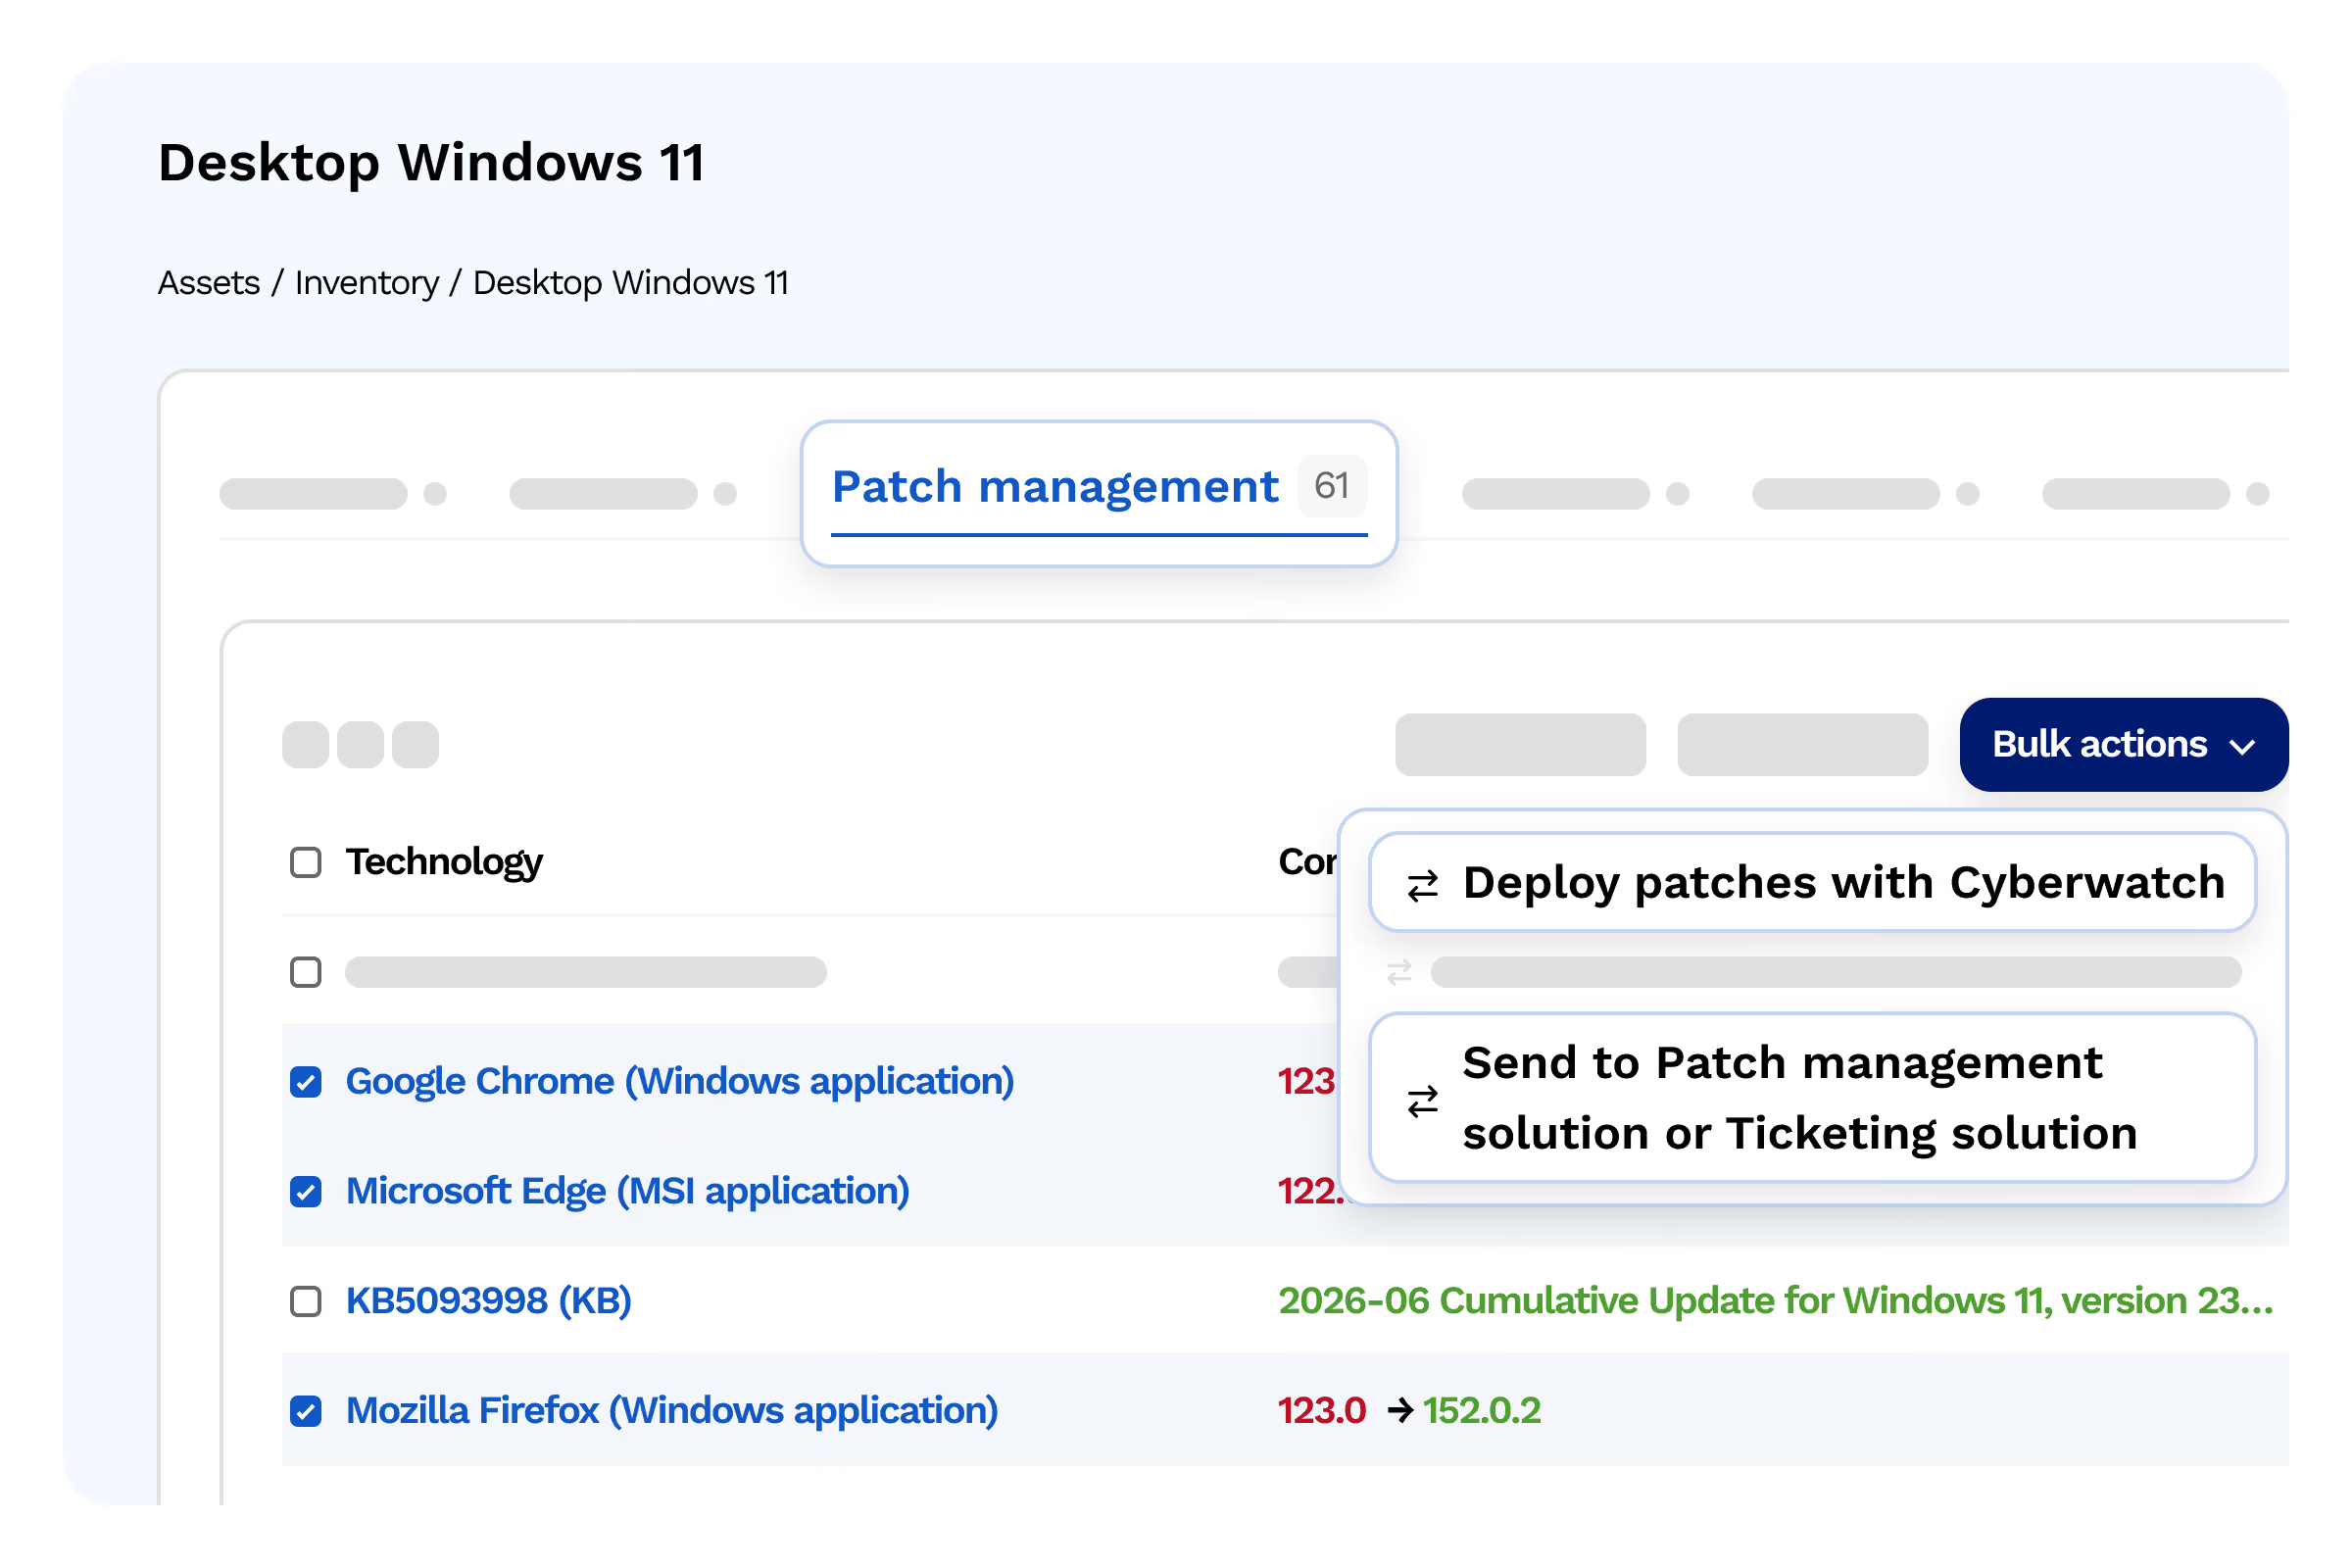
Despliegue de parches
Despliegue las actualizaciones de seguridad de Windows y Linux directamente desde la plataforma, en los activos seleccionados o por grupos
Planificación de despliegues
Programe los despliegues en sus ventanas de mantenimiento, por perímetro y con validación previa
Parches específicos
Despliegue únicamente los parches que resuelven las vulnerabilidades críticas identificadas, sin actualizaciones masivas sin control
Verificación post-despliegue
Un análisis de control verifica automáticamente que el parche se haya aplicado correctamente y que la vulnerabilidad esté resuelta
plan de remediación
Planes de remediación priorizados
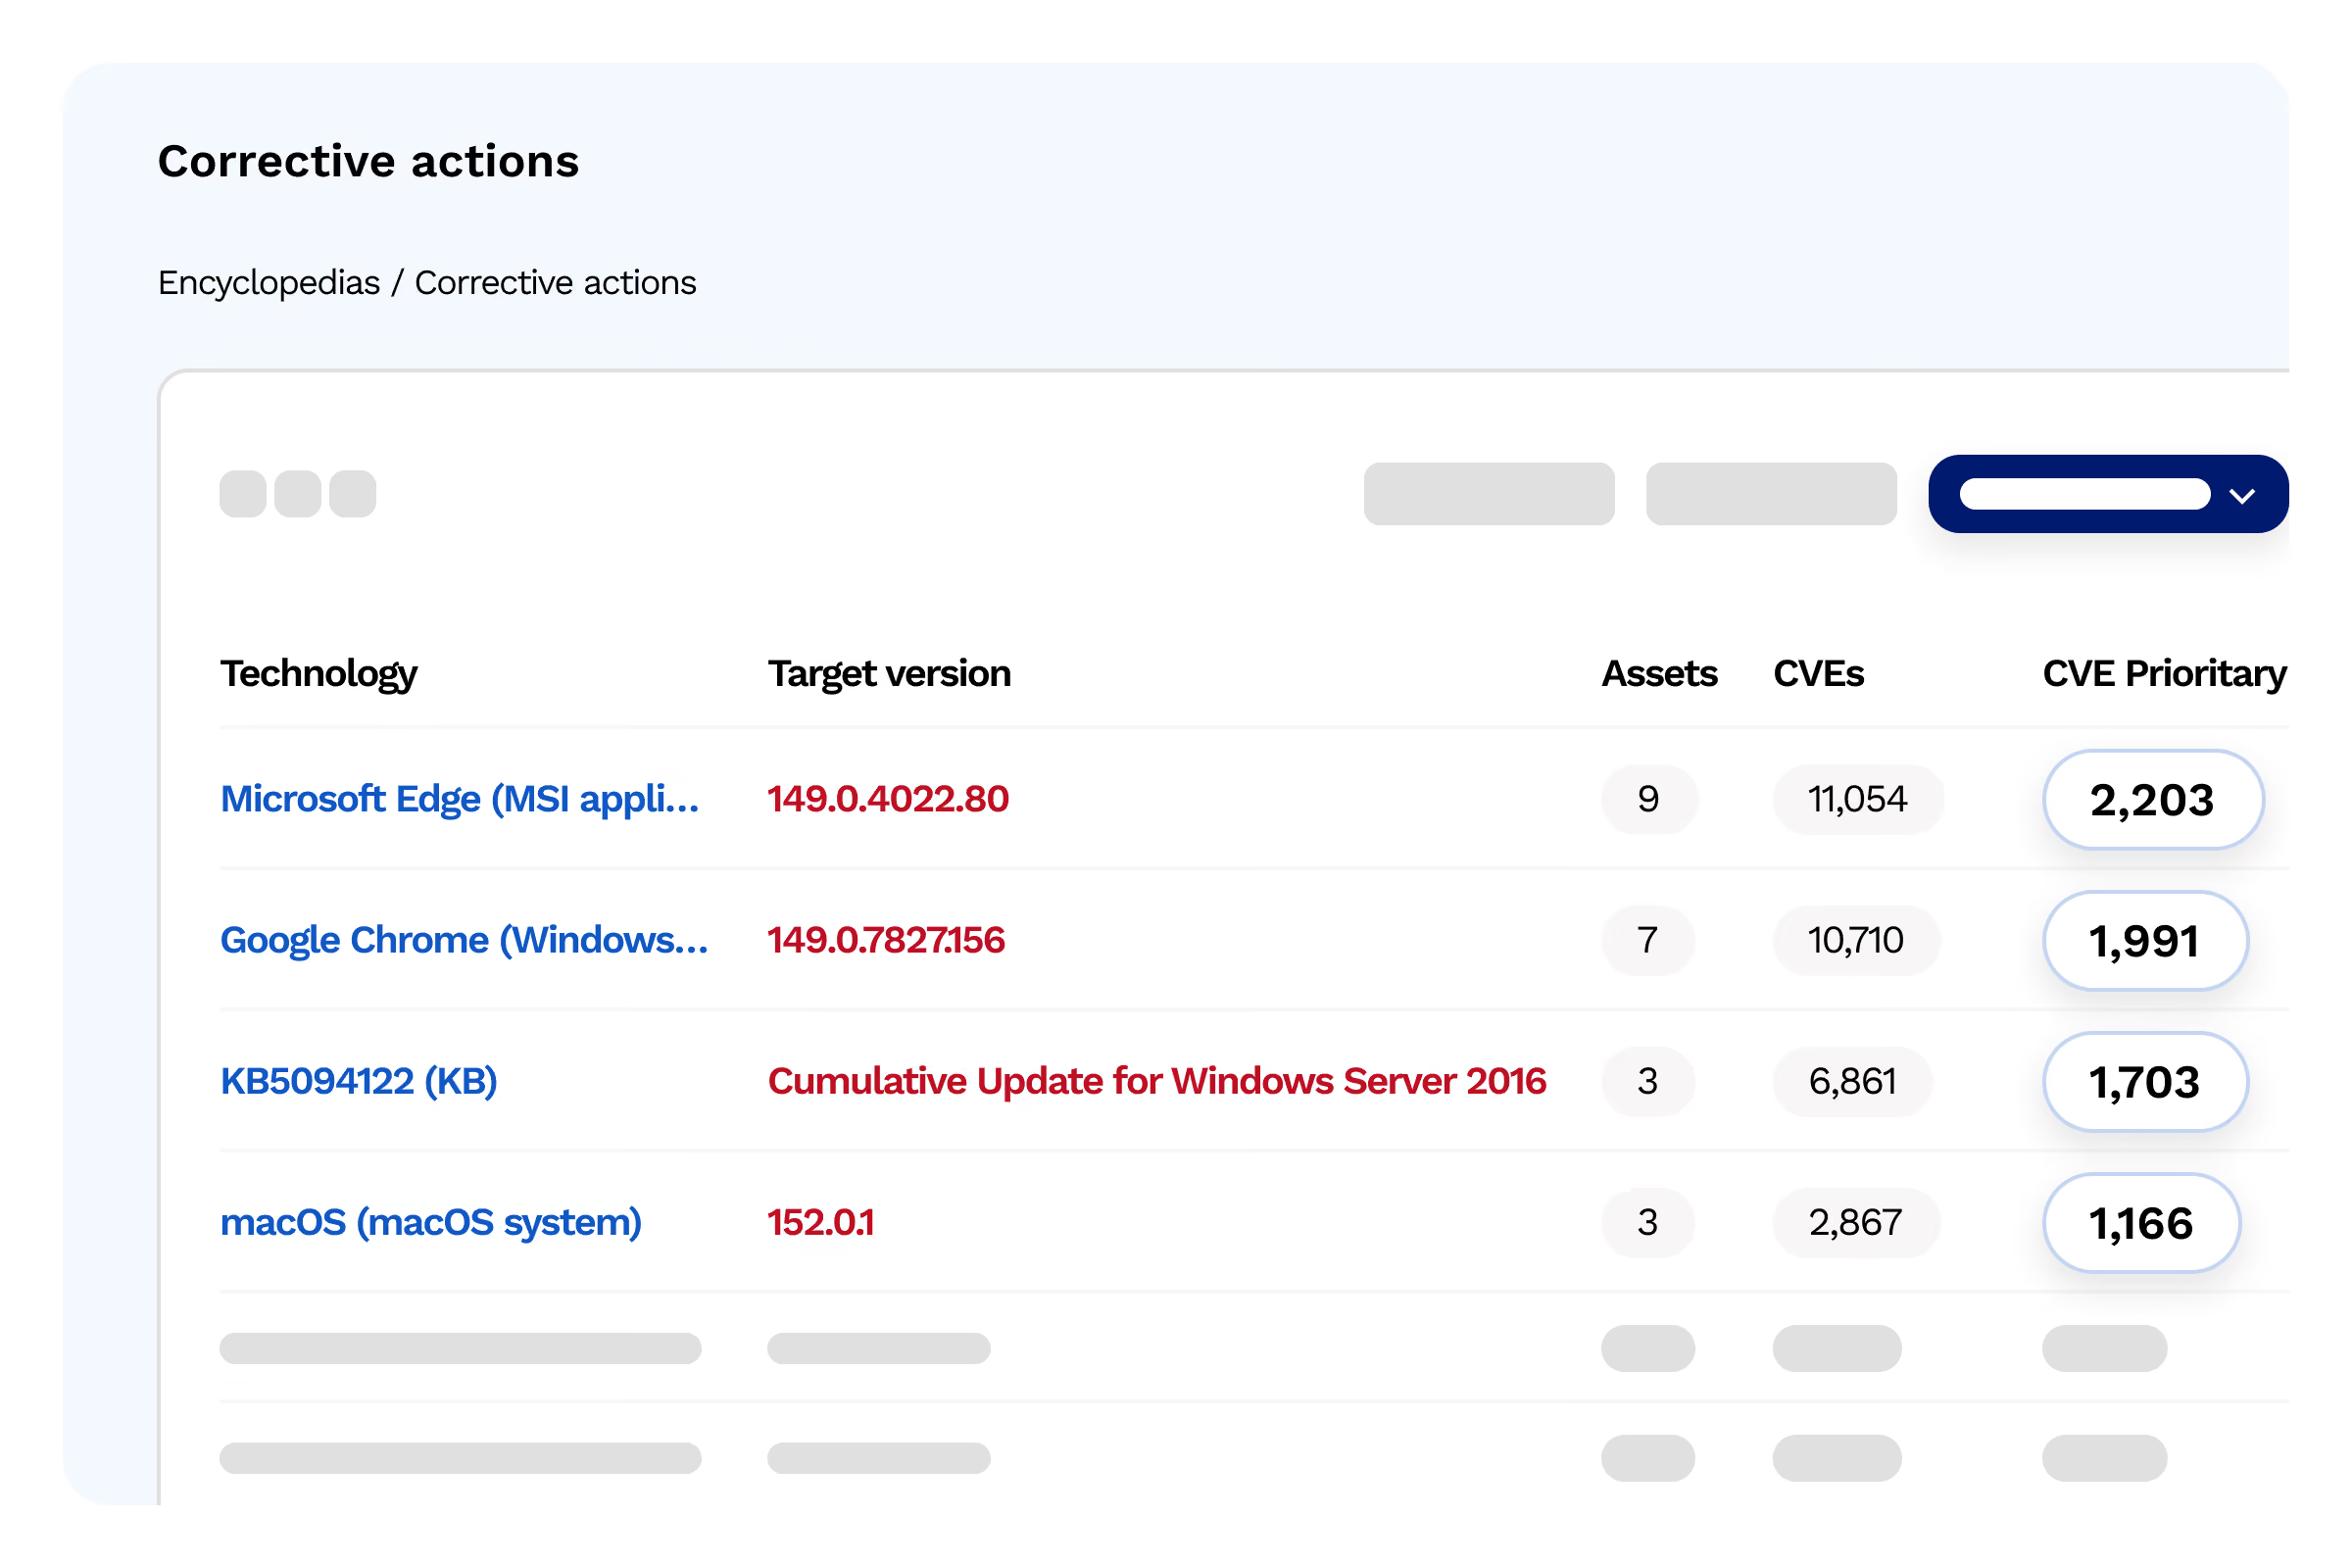
Cuando el parche no es posible de inmediato (restricciones de aplicaciones, sistemas heredados, entornos OT), Cyberwatch genera planes de remediación alternativos.
Planes de acción priorizados
Listas ordenadas de acciones a realizar por criticidad, con el número de vulnerabilidades resueltas por cada parche
- Elemento 1
- Elemento 2
- Elemento 3
Medidas compensatorias
Cuando el parche no existe o no se puede implementar, Cyberwatch propone medidas compensatorias (desactivación de servicios, reglas de firewall, configuración)
- Elemento 1
- Elemento 2
- Elemento 3
Aceptación de riesgo documentada
Acepte el riesgo de una vulnerabilidad con justificación, responsable y fecha de caducidad para la trazabilidad de auditoría
- Elemento 1
- Elemento 2
- Elemento 3
itsm
Orquestación e integración ITSM
Creación automática de tickets
Genere tickets de remediación en Jira, ServiceNow, GLPI o su ITSM. El contenido del ticket es personalizable y puede incluir la lista de vulnerabilidades, el activo afectado, el procedimiento de corrección y la prioridad.
Integración con WAPT y Coreupdate
Conecte Cyberwatch a sus herramientas de gestión de activos: WAPT y CoreUpdate. Inicie los despliegues desde su flujo de trabajo actual.
Seguimiento y elaboración de informes
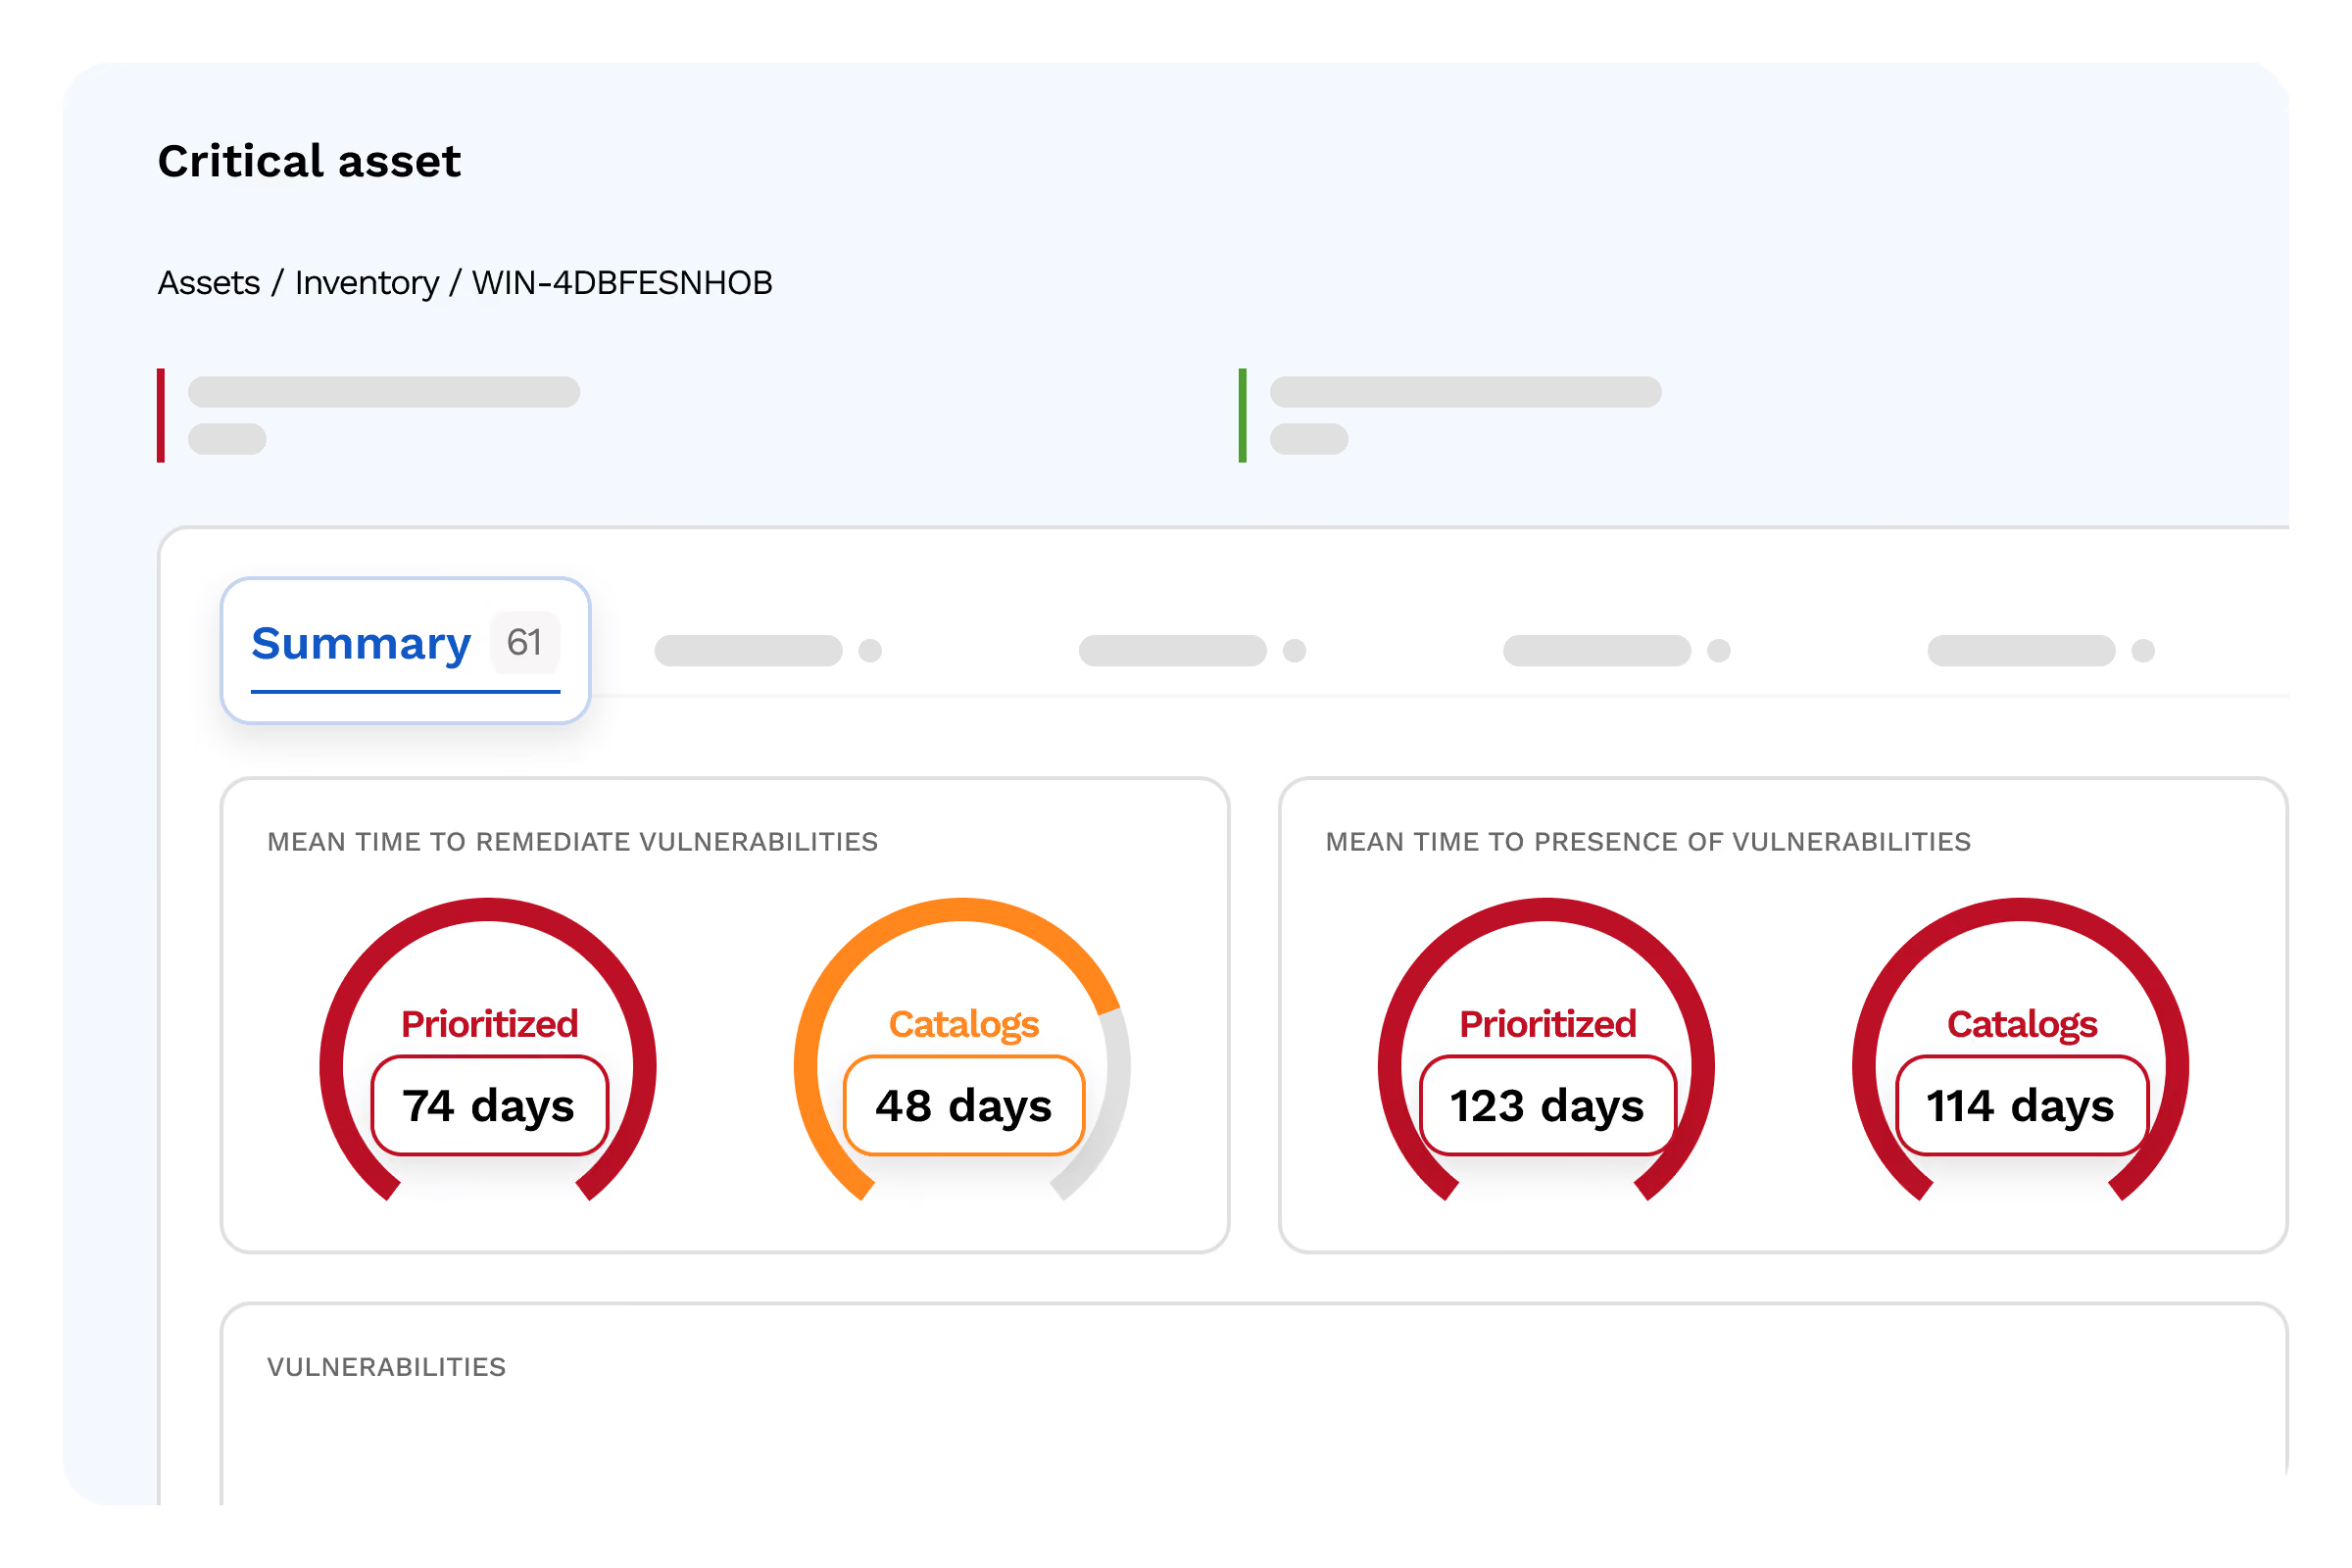
Realice un seguimiento de la tasa de corrección, los SLA de remediación, el MTTR (tiempo medio de remediación) y la evolución de su exposición a lo largo del tiempo. Informes automatizados para la dirección.
La remediación es la etapa que reduce concretamente su superficie de ataque; sin ella, la detección es solo un diagnóstico.
Testimonios
La formation Cyberwatch Certified Professional a permis à nos équipes de monter en compétence rapidement et d'exploiter pleinement les fonctionnalités de remédiation de la plateforme.

Exemple à remplacer — Responsable IT, industrie
Responsable infrastructure IT

Le patch management intégré et les tickets générés automatiquement dans notre outil ITSM ont nettement réduit nos délais de correction.
Exemple à remplacer — DSI, secteur public
DSI
Preguntas frecuentes
Desde el mapeo de sus activos hasta la corrección automatizada.
¿Por qué es necesario orquestar la remediación de vulnerabilidades?
La mayoría de las organizaciones detectan correctamente sus vulnerabilidades, pero tienen dificultades o tardan en corregirlas: exceso de tickets, ventanas de mantenimiento escasas, dependencias de aplicaciones bloqueantes... Este retraso entre la detección y la corrección, que puede llegar a durar varias semanas, constituye la ventana de explotación preferida por los atacantes, lo que hace que la orquestación de la remediación sea tan crítica como la detección misma.
¿Cómo funciona la gestión de parches integrada de Cyberwatch?
La gestión de parches integrada de Cyberwatch permite identificar las actualizaciones asociadas a las vulnerabilidades presentes en sus activos, para luego programar o automatizar su despliegue. La solución cubre de forma nativa entornos Windows y Linux, y se integra con CoreUpdate y WAPT para ejecutar las actualizaciones desde su flujo de trabajo operativo habitual.
¿Cómo se integra Cyberwatch con mi ITSM (Jira, ServiceNow o GLPI)?
Cyberwatch genera automáticamente tickets de remediación en su ITSM, los cuales incluyen la vulnerabilidad detectada, el activo afectado, el procedimiento de corrección recomendado y su nivel de prioridad. Esta orquestación elimina la necesidad de volver a introducir datos manualmente entre la plataforma de seguridad y las herramientas que sus equipos de TI y operaciones utilizan a diario.
¿Qué es el MTTR y cómo se realiza su seguimiento en Cyberwatch?
El MTTR (Mean Time To Remediate) mide el tiempo promedio transcurrido desde la detección de una vulnerabilidad hasta su corrección efectiva. Cyberwatch realiza un seguimiento continuo de este indicador, junto con la tasa de corrección y el cumplimiento de los SLA de remediación, para evaluar objetivamente el rendimiento de su proceso de gestión de parches a lo largo del tiempo.
¿Cómo demostrar a su dirección que la remediación es eficaz?
Cyberwatch genera informes automatizados que muestran la evolución del nivel de exposición, la cobertura de parches y el cumplimiento de los SLA. Estos informes ejecutivos transforman las acciones técnicas en indicadores de gestión comprensibles para su dirección, permitiendo demostrar una reducción medible del riesgo en lugar de una simple lista de parches desplegados.