Gestión de vulnerabilidades en entornos multicloud y CSPM
Gestión de vulnerabilidades y control de cumplimiento para AWS, Azure y Google Cloud: evalúe, supervise y mejore continuamente la postura de seguridad de sus entornos en el cloud. Escaneo de máquinas virtuales en el cloud, seguridad de sus entornos Kubernetes y análisis de imágenes de contenedores en registro.
Los desafíos del multicloud
Proliferación de recursos
Miles de recursos dispersos en varios clouds sin un inventario centralizado.
Configuraciones erróneas
Configuraciones de seguridad deficientes y desviaciones de configuración no detectadas.
Complejidad multicloud
Herramientas fragmentadas, estándares divergentes y gestión de acceso incoherente.
superficie de ataque en el cloud
Gestión de la superficie de ataque en el cloud
Descubra y catalogue automáticamente todos sus recursos en el cloud a través de las API nativas.
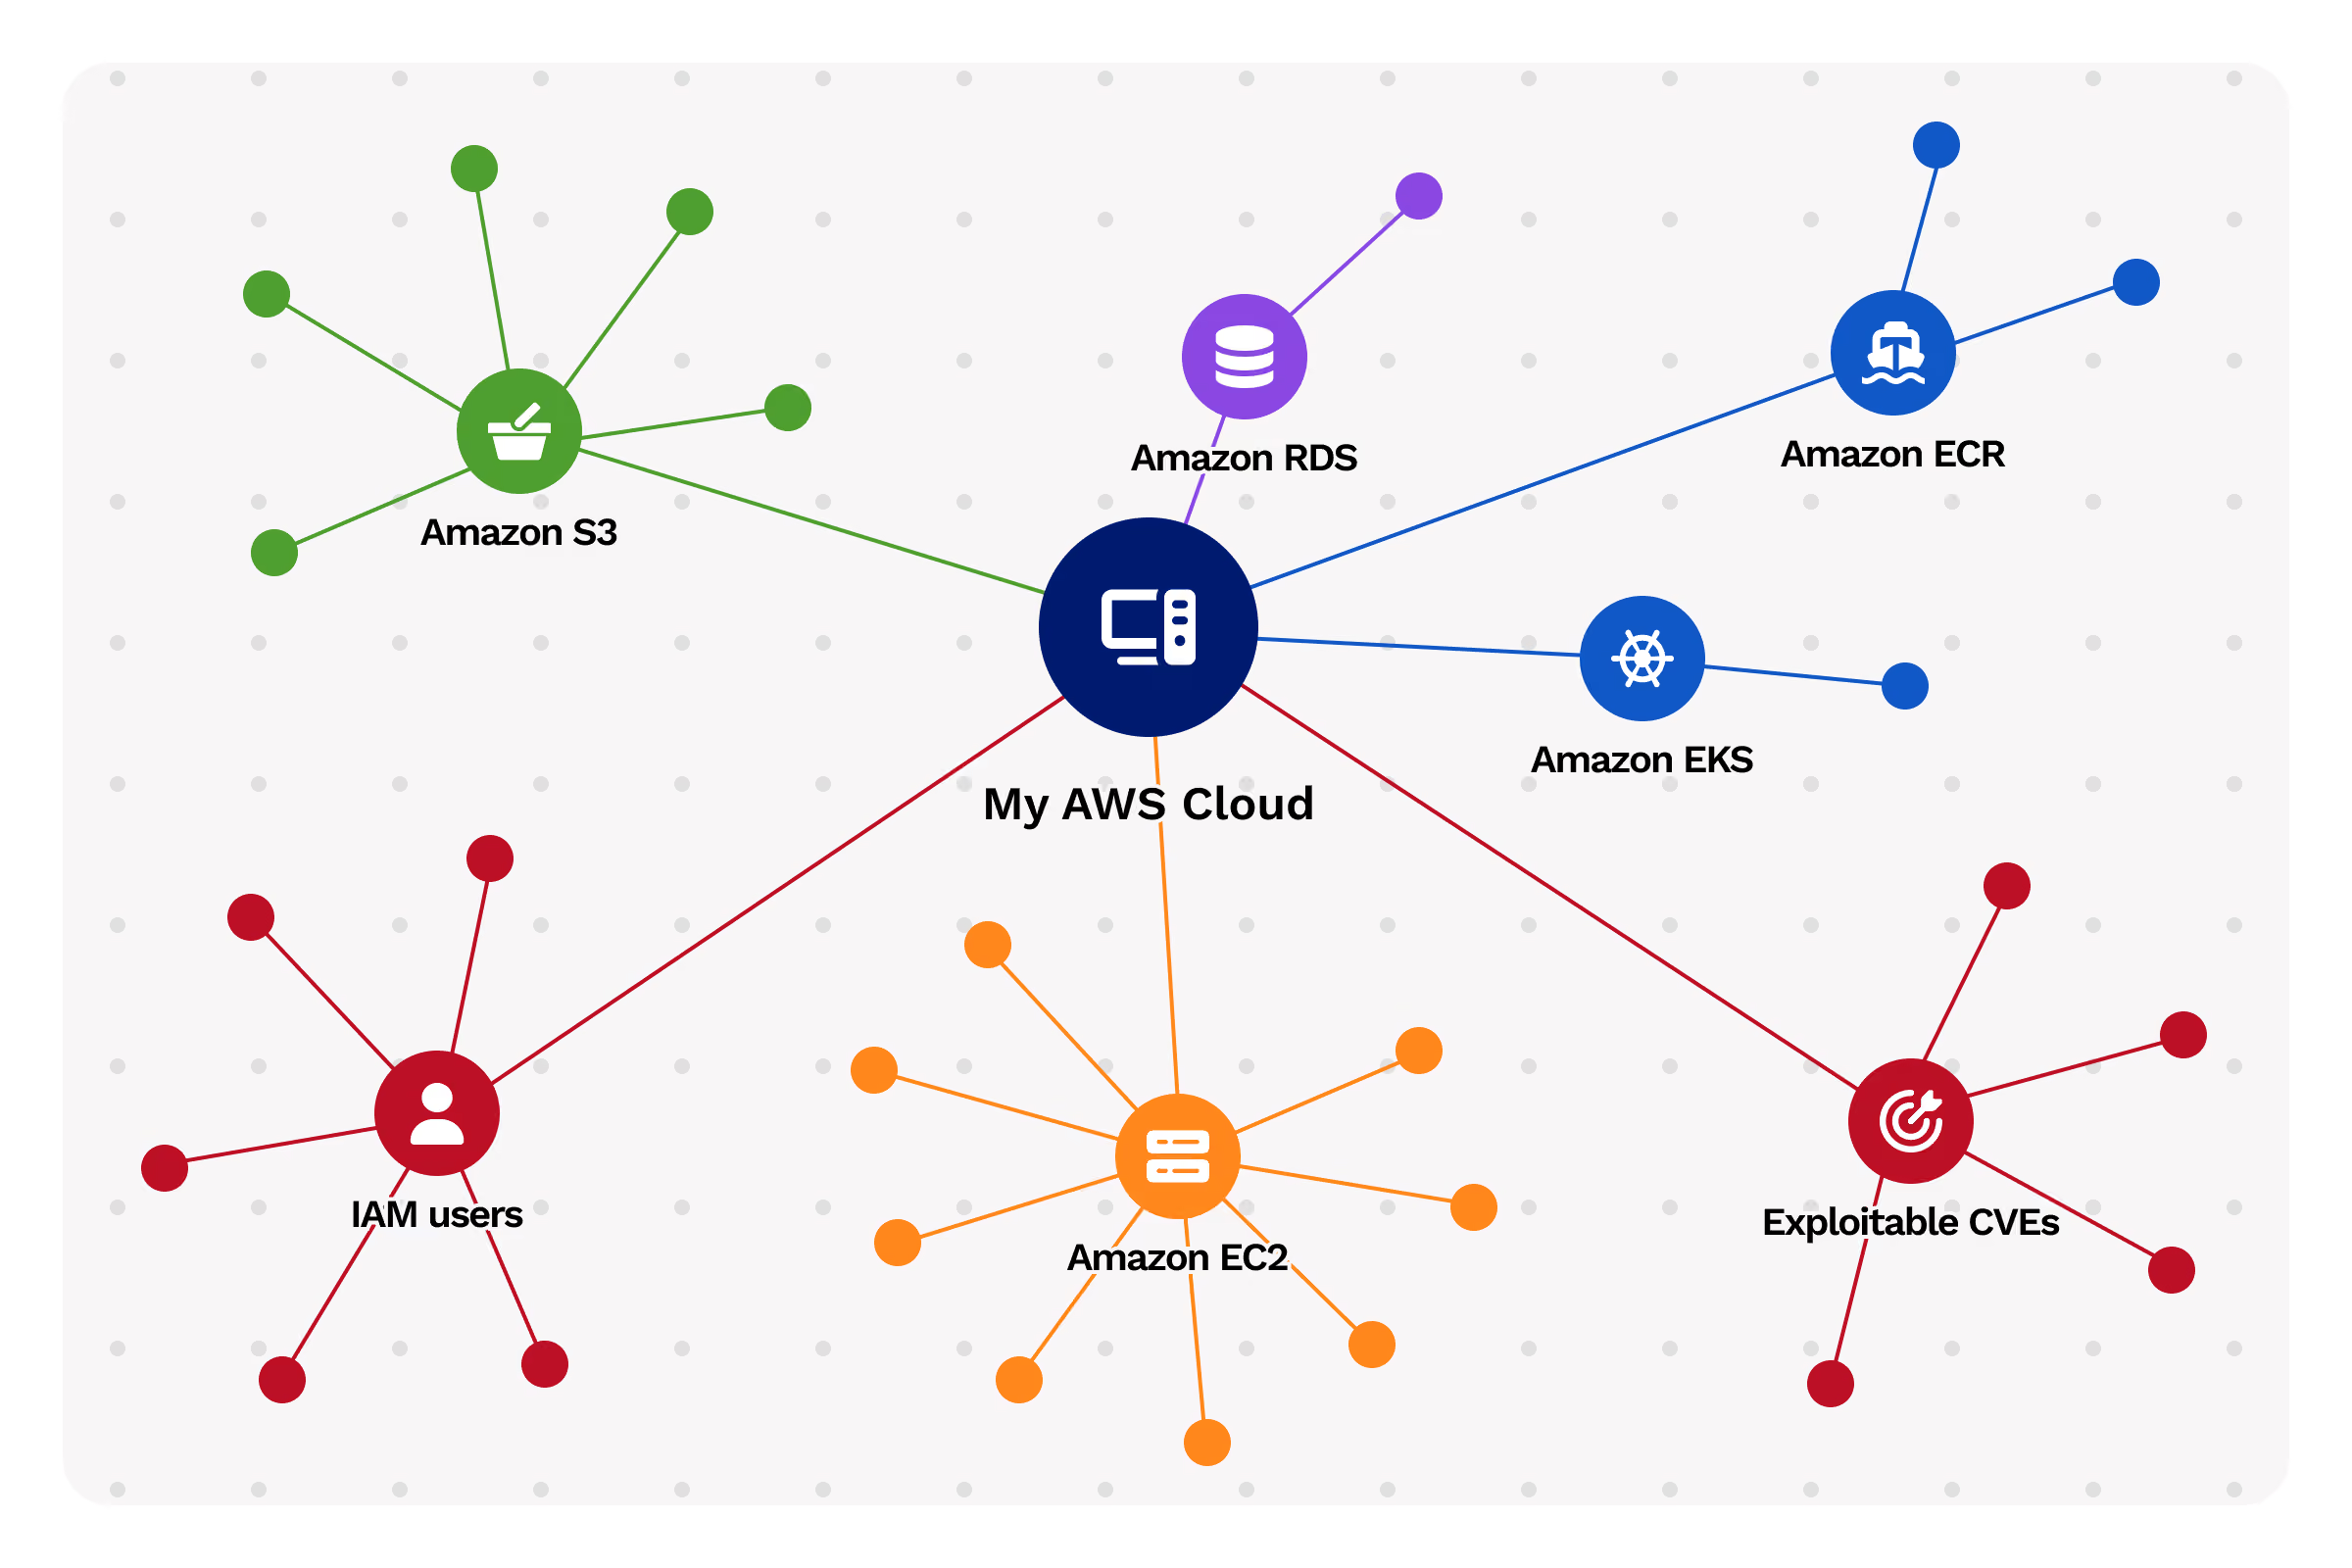
Detección automática
Sincronización en tiempo real de todos los entornos
- Elemento 1
- Elemento 2
- Elemento 3
Vista unificada
Panel centralizado multicloud y multirregión
- Elemento 1
- Elemento 2
- Elemento 3
Trazabilidad
Historial completo de cambios de configuración
- Elemento 1
- Elemento 2
- Elemento 3
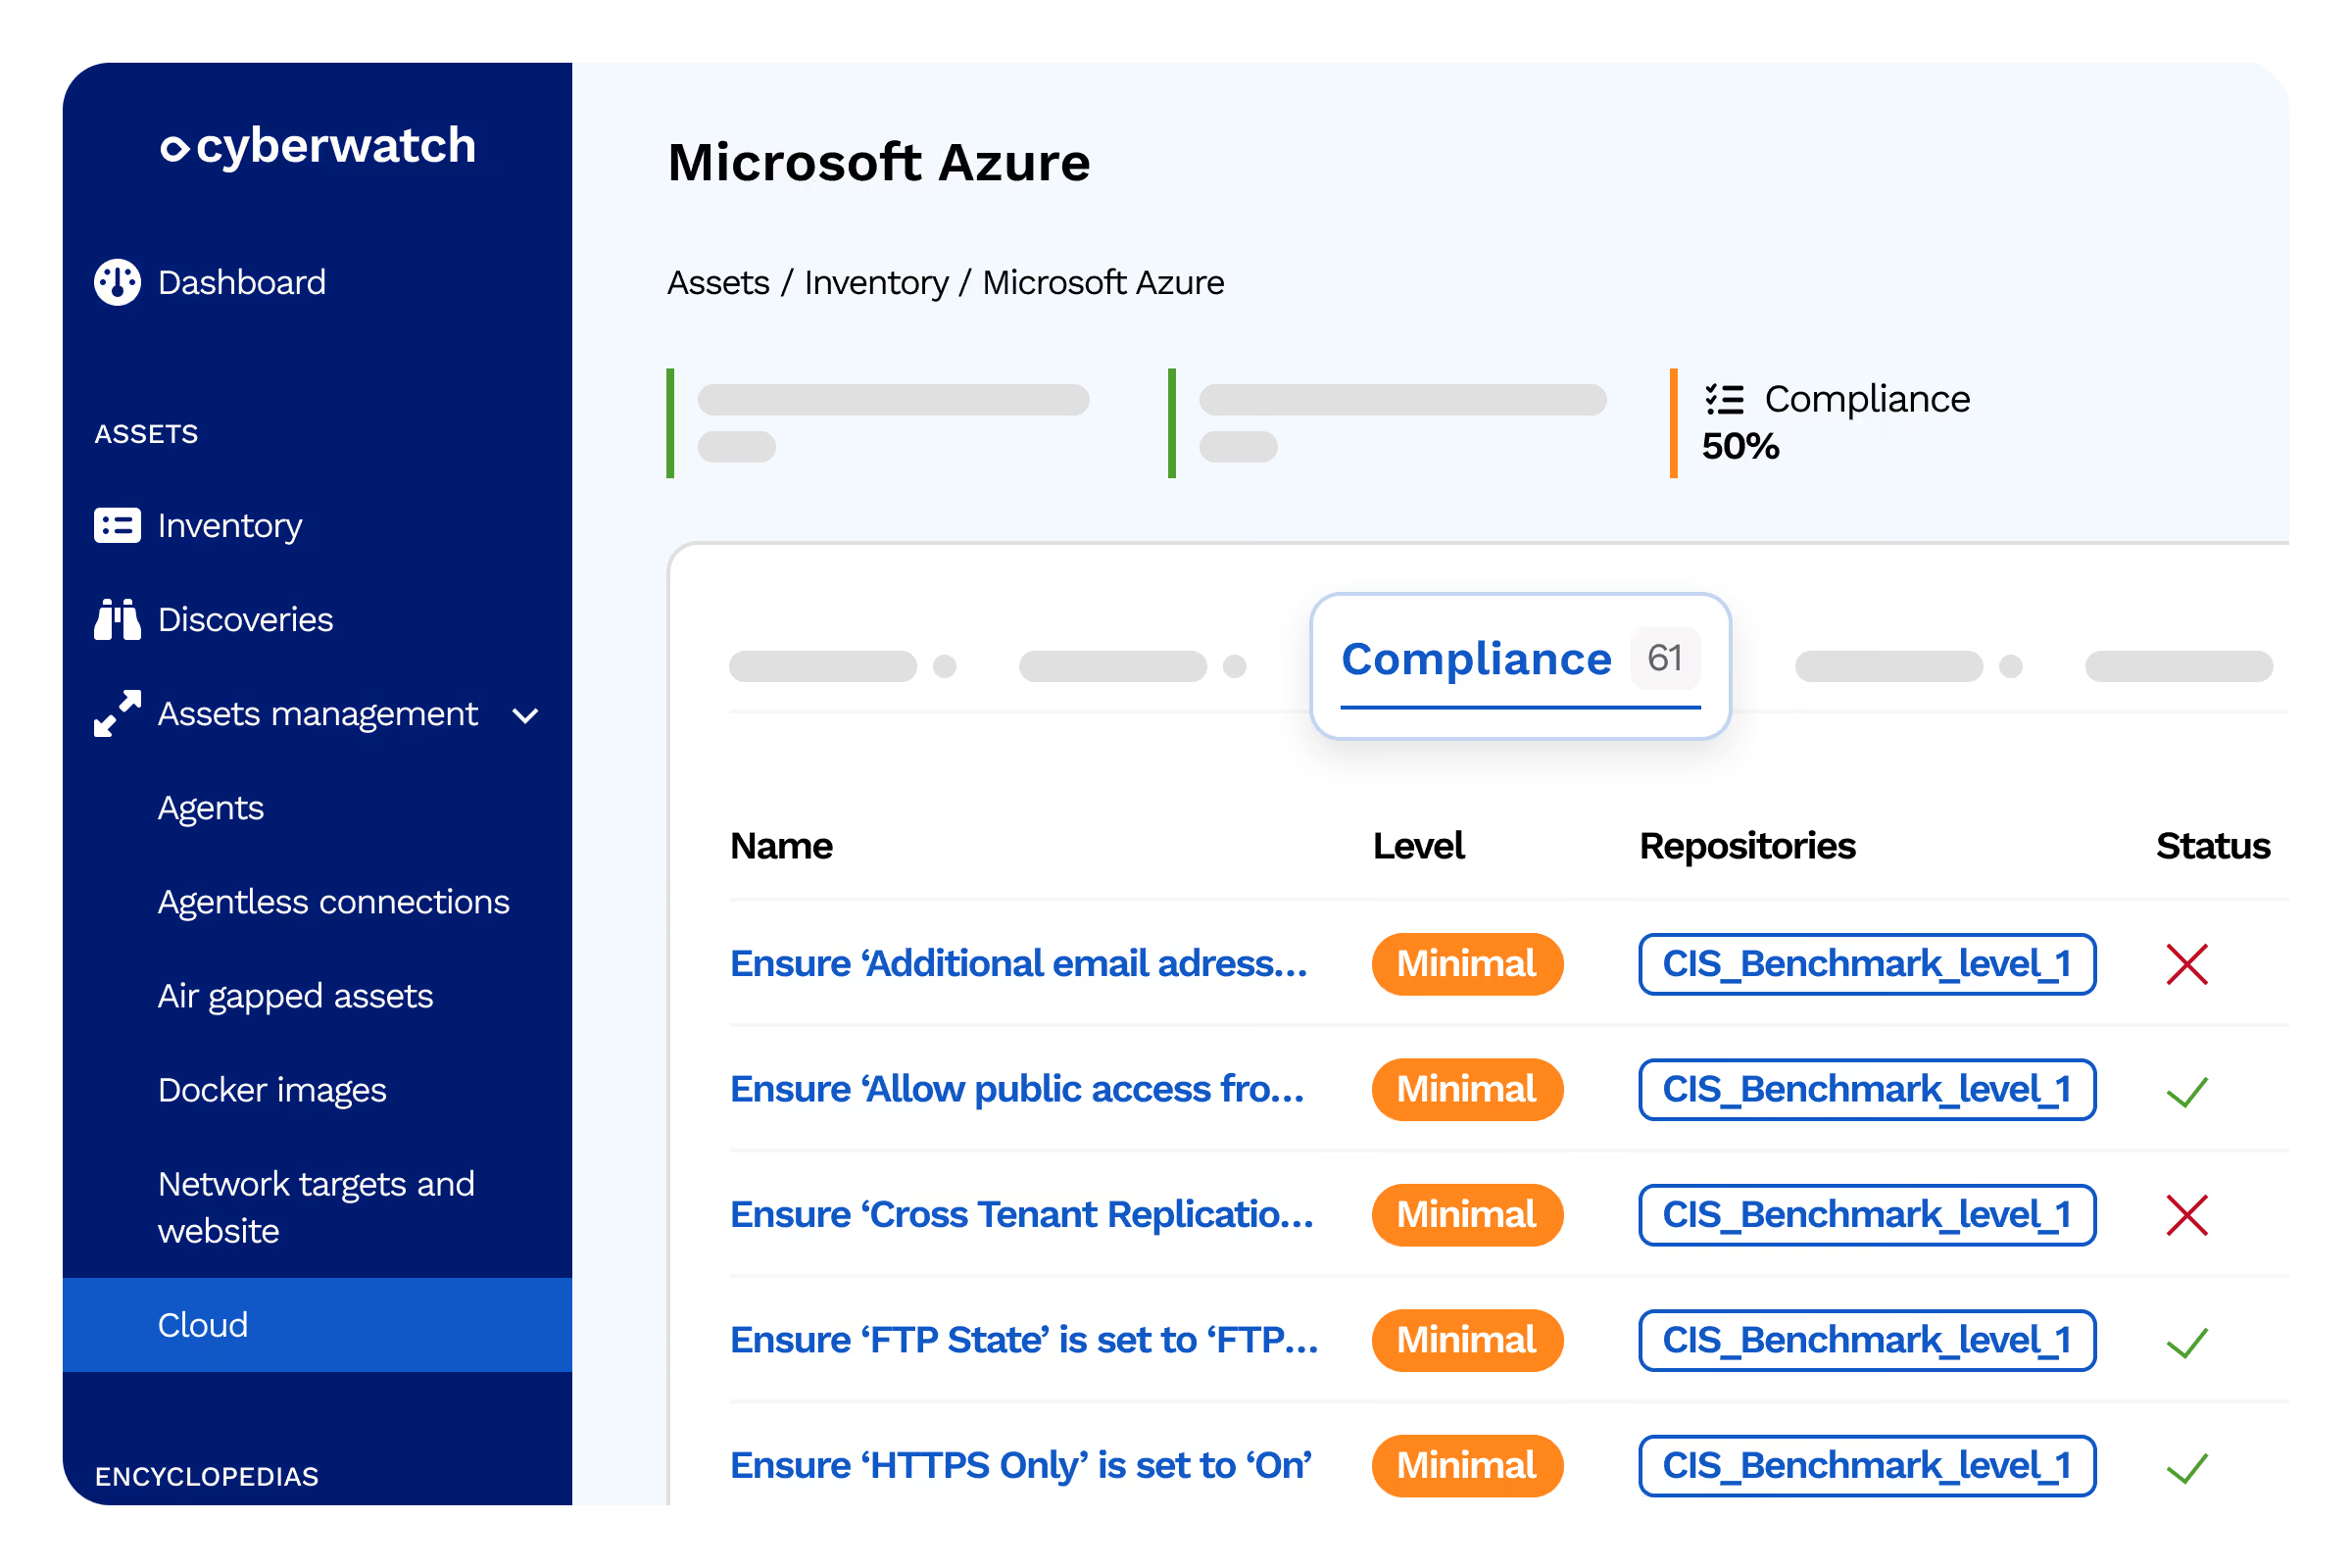
CSPM
CSPM (Gestión de la postura de seguridad en el cloud)
Detecte las configuraciones erróneas según los benchmarks CIS y las mejores prácticas de seguridad.
Benchmarks CIS
Cumplimiento de los estándares reconocidos para AWS, Azure y GCP
- Elemento 1
- Elemento 2
- Elemento 3
Remediación guiada
Acciones correctivas detalladas para cada infracción
- Elemento 1
- Elemento 2
- Elemento 3
Informes continuos
Seguimiento de la postura de seguridad a lo largo del tiempo
- Elemento 1
- Elemento 2
- Elemento 3
análisis de infraestructura en el cloud
Análisis de su infraestructura en el cloud
Analice sus máquinas virtuales y contenedores en el cloud con el mismo nivel de detección que en un entorno local.
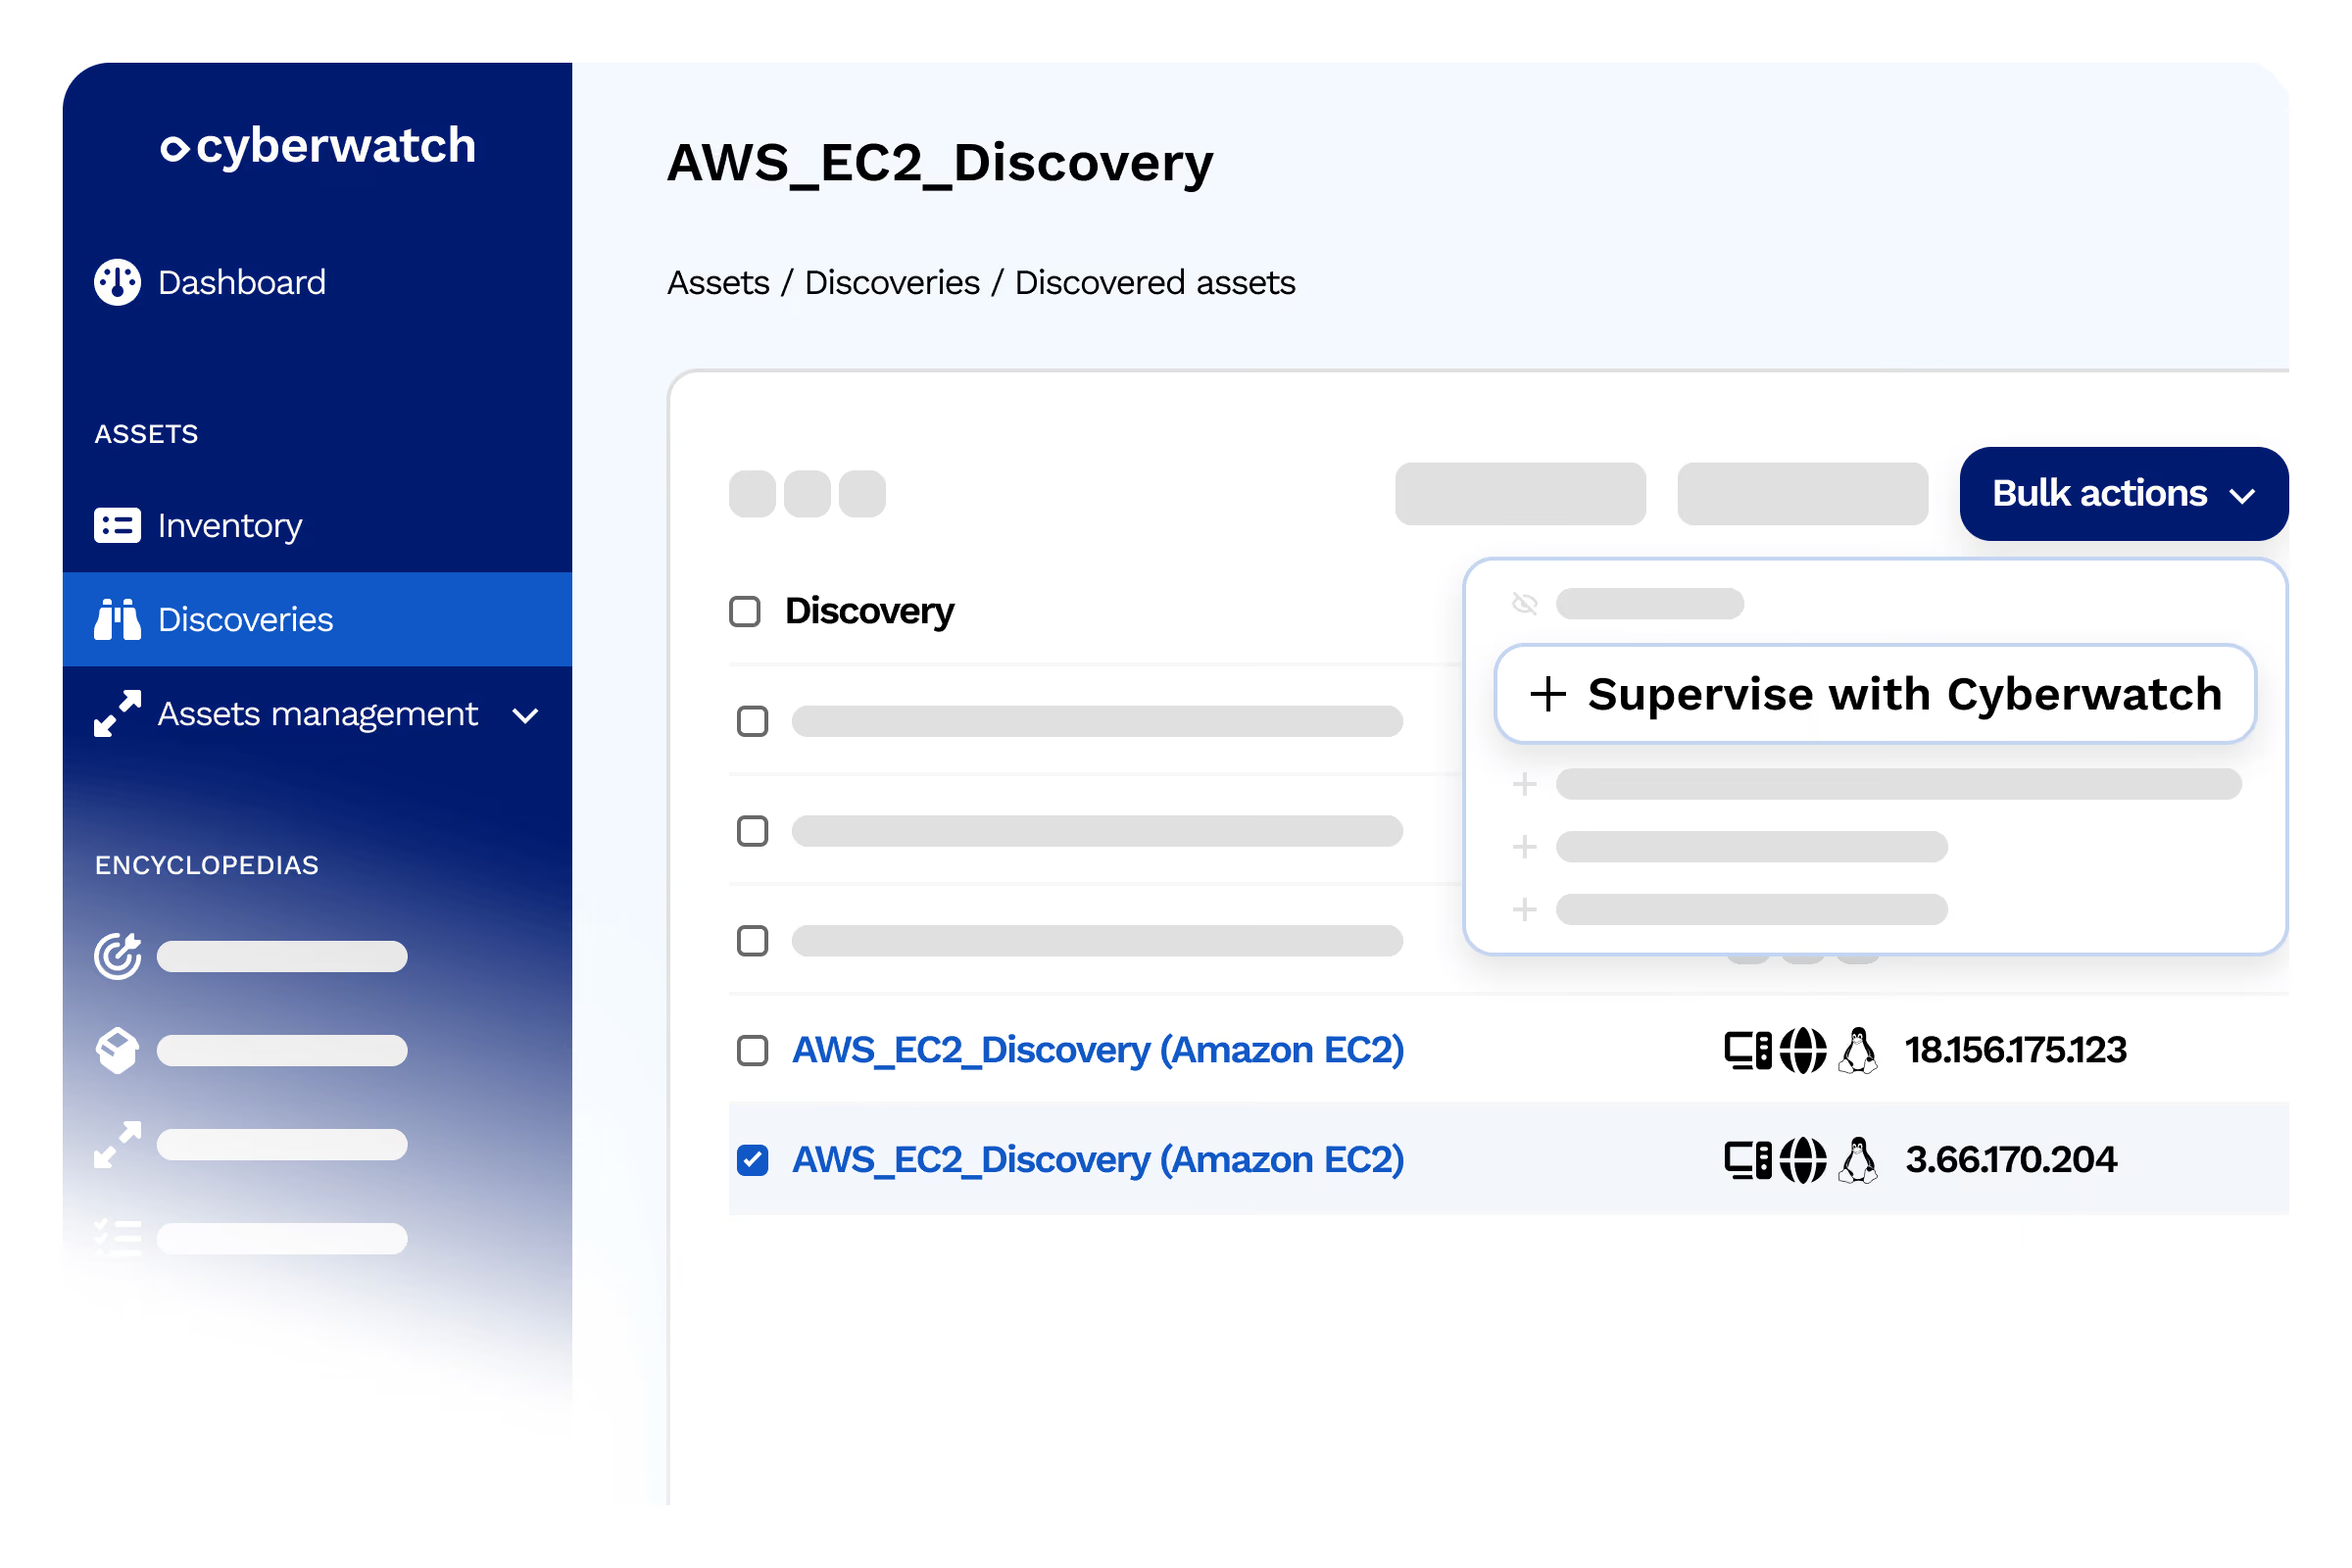
Máquinas virtuales
Agentes sin instalación
Acceso nativo mediante API de AWS, Azure y GCP
- Elemento 1
- Elemento 2
- Elemento 3
Inventario completo
Dependencias, SO, servicios y versiones de software
- Elemento 1
- Elemento 2
- Elemento 3
Informes detallados
Recomendaciones de parches por VM
- Elemento 1
- Elemento 2
- Elemento 3
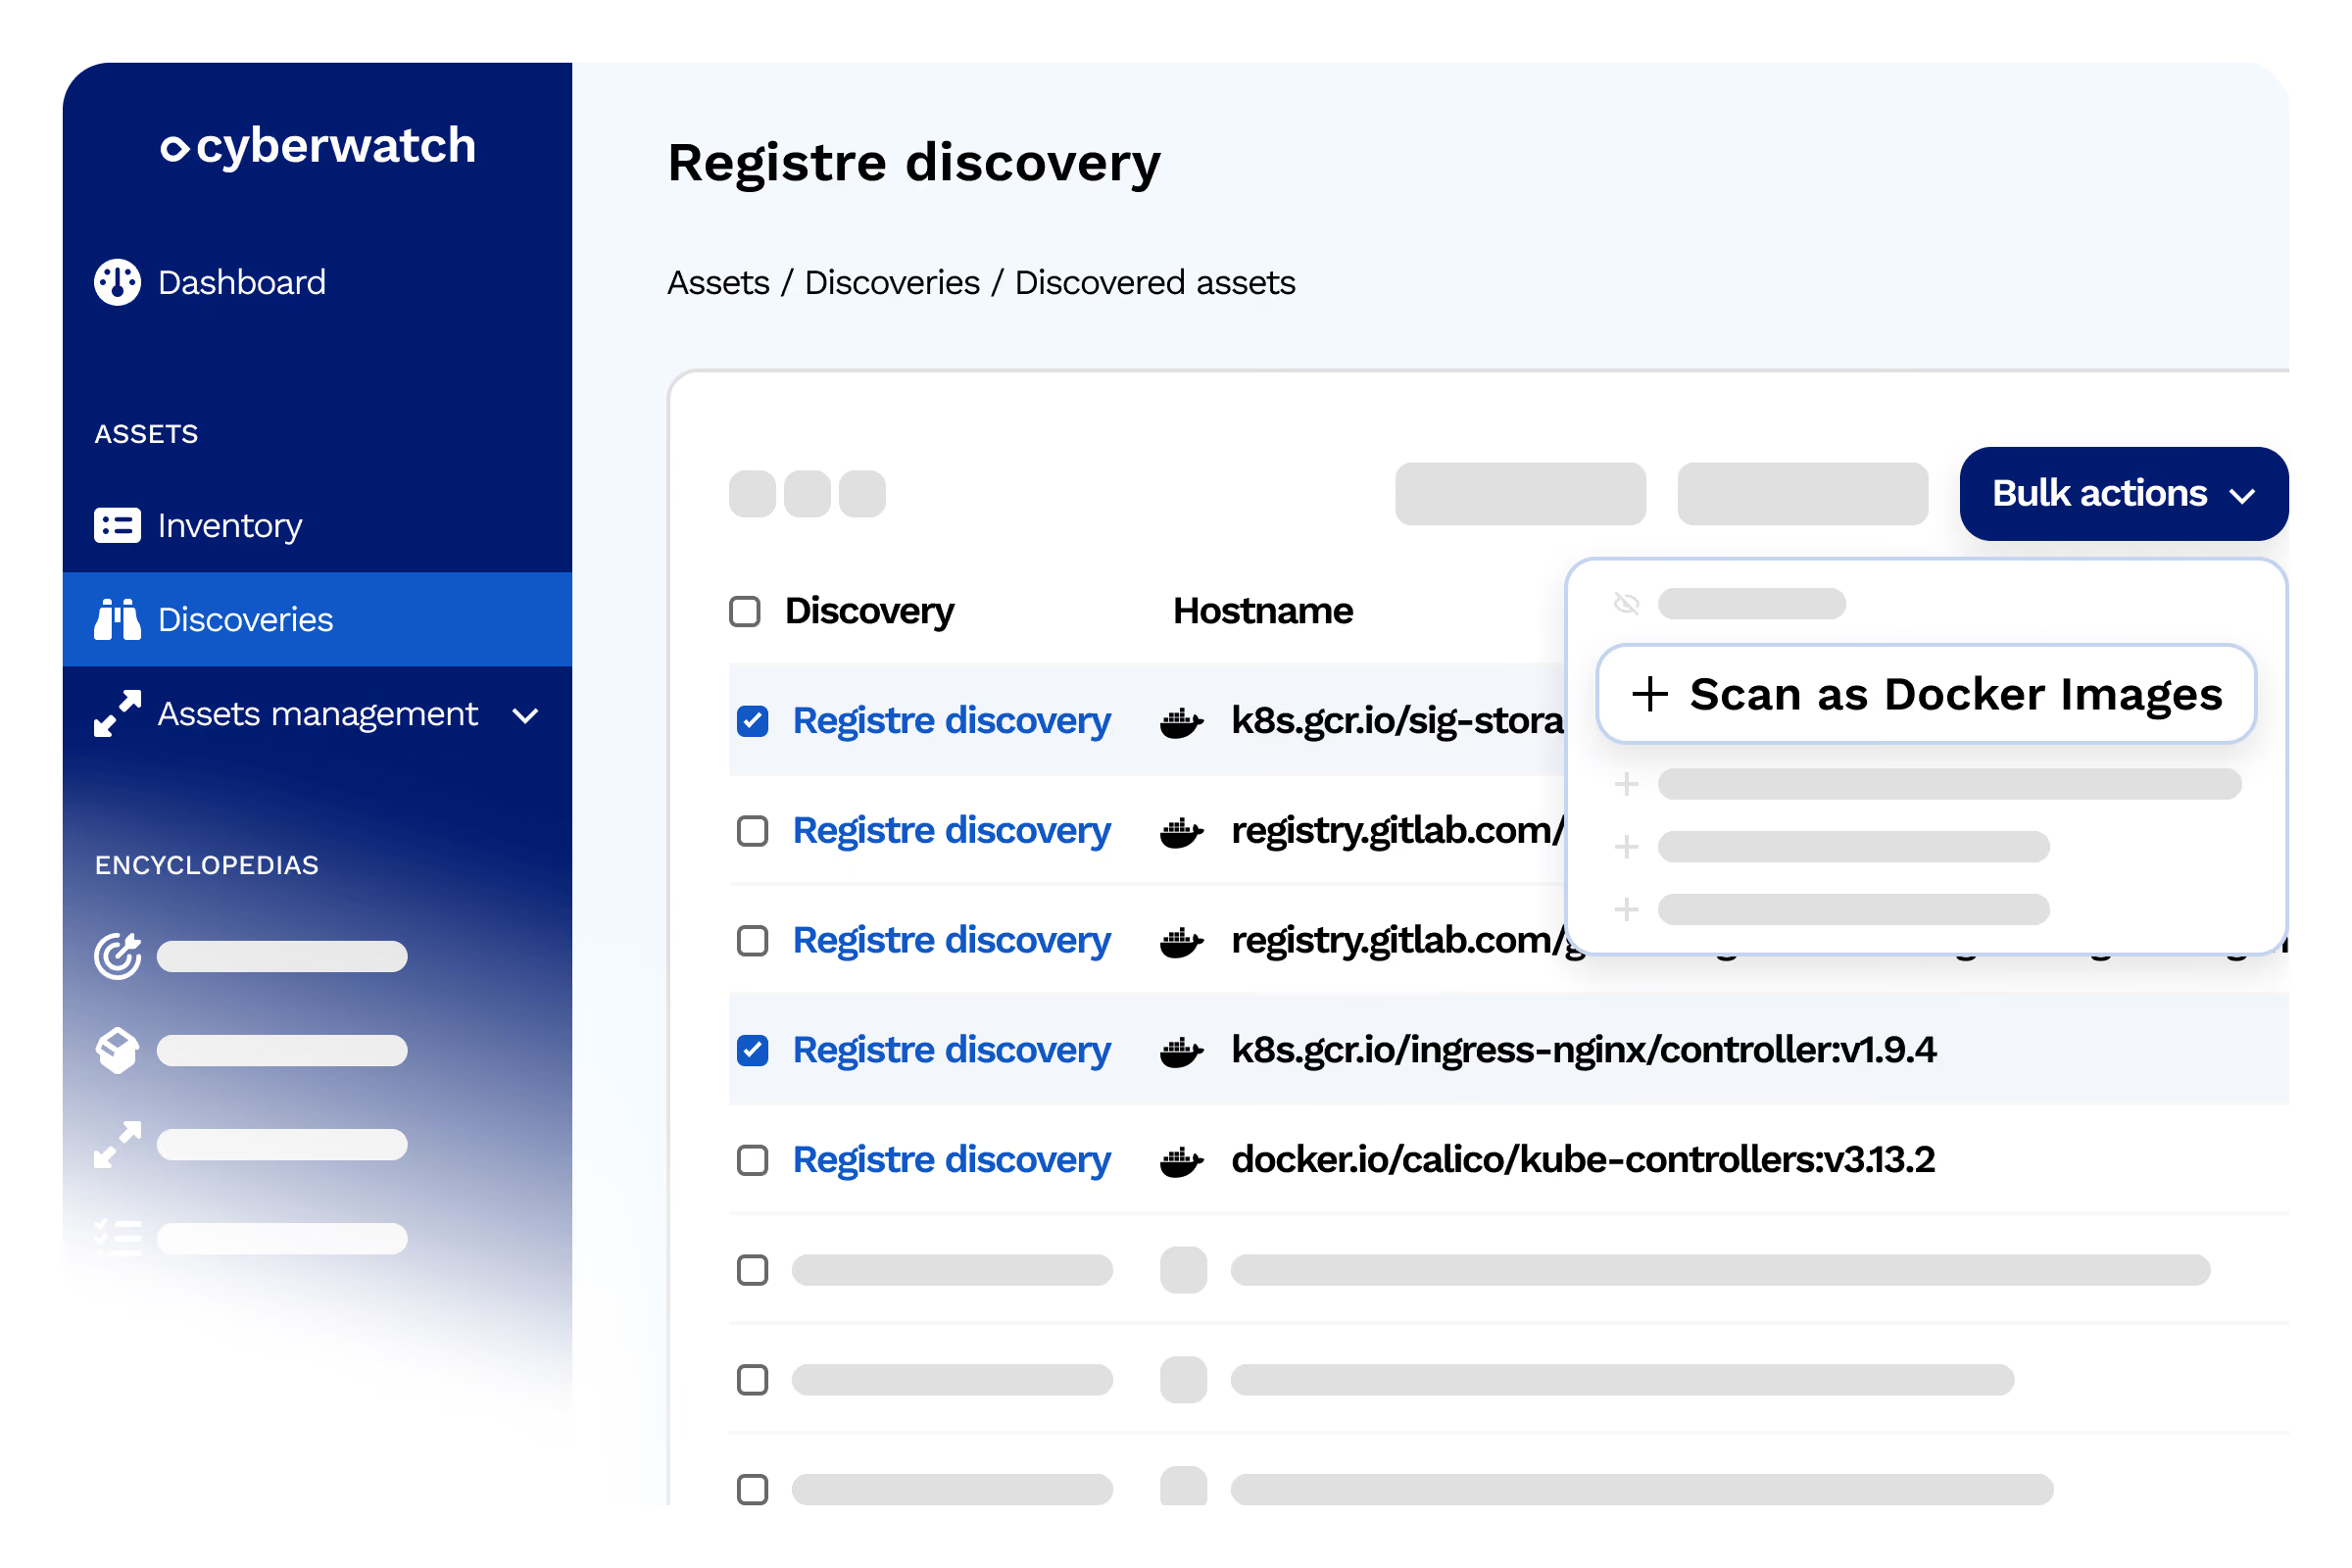
Contenedores en registro
Integración con registros
Soporte nativo para ECR, ACR, GCR y Docker Hub
- Elemento 1
- Elemento 2
- Elemento 3
Bloqueo de despliegues
Políticas de umbral de vulnerabilidad
- Elemento 1
- Elemento 2
- Elemento 3
SBOM automático
Inventario de dependencias de imágenes
- Elemento 1
- Elemento 2
- Elemento 3
Testimonios
Preguntas frecuentes
Desde el mapeo de sus activos hasta la corrección automatizada.
¿Qué es el CSPM (Cloud Security Posture Management)?
El CSPM es un enfoque que detecta automáticamente las configuraciones erróneas y las desviaciones de seguridad en sus entornos en el cloud, comparándolas con los benchmarks CIS y las mejores prácticas reconocidas. En lugar de una auditoría puntual, el CSPM supervisa de forma continua la postura de seguridad de sus recursos en AWS, Azure, Google Cloud u OpenStack.
¿Cyberwatch funciona con varios proveedores de cloud a la vez?
Sí, Cyberwatch cubre de forma nativa AWS, Azure, Google Cloud y OpenStack a través de sus respectivas API. La plataforma centraliza el inventario y la postura de seguridad de todos sus entornos en una vista única, eliminando la fragmentación de herramientas y los estándares divergentes propios de la gestión multicloud tradicional.
¿Cuál es la diferencia entre el escaneo de una máquina virtual en el cloud y el escaneo de servidores locales?
Cyberwatch aplica la misma calidad de escaneo de vulnerabilidades a las máquinas virtuales en el cloud que a los servidores locales, sin comprometer la profundidad del análisis. El descubrimiento y la recopilación de datos se basan en API nativas del cloud en lugar de agentes tradicionales, lo que simplifica el despliegue a gran escala.
¿Cómo protege Cyberwatch los contenedores y Kubernetes?
Cyberwatch analiza las imágenes de contenedores desde sus registros y entornos de ejecución, tanto antes como después del despliegue, para identificar vulnerabilidades de software y realizar un seguimiento de los componentes integrados. La plataforma extiende este análisis a las cargas de trabajo, los clústeres de Kubernetes y los entornos en el cloud para detectar riesgos de seguridad, errores de configuración y vulnerabilidades en toda su infraestructura.
¿Sustituye el CSPM a un escáner de vulnerabilidades convencional?
No, ambos enfoques son complementarios. El CSPM se centra en identificar configuraciones erróneas, incumplimientos normativos y riesgos relacionados con la postura de seguridad en el cloud. Por su parte, el escaneo de vulnerabilidades detecta fallos de software conocidos, como las CVE, presentes en sistemas, máquinas virtuales, imágenes de contenedores y cargas de trabajo. Cyberwatch combina estas capacidades en una única plataforma para ofrecer una visión unificada de los riesgos en el cloud y facilitar su priorización.
¿Cómo se integra el CSPM con los demás módulos de Cyberwatch?
Los recursos en el cloud detectados por el CSPM se integran en el inventario centralizado de Cyberwatch, junto con los endpoints, activos expuestos en Internet, aplicaciones web, SBOM y dependencias de aplicaciones. Este enfoque permite correlacionar configuraciones en el cloud, vulnerabilidades, exposiciones externas y riesgos de las aplicaciones en una vista unificada, facilitando al mismo tiempo el cumplimiento de los requisitos de NIS2, DORA, CRA o ISO 27001.