
Prueba de intrusión (Pentest)
Simule ataques reales para revelar las fallas antes que los atacantes. Nuestros expertos en ciberseguridad evalúan el nivel real de seguridad de su infraestructura, identifican las vulnerabilidades explotables y le acompañan en su corrección.
01
Objetivos del pentest
Una simulación de ataque informático real, realizada por expertos en ciberseguridad, para identificar las fallas explotables antes que los atacantes.
Identifique las vulnerabilidades
Detecte las fallas técnicas presentes en sus sistemas y aplicaciones antes de que sean explotadas.
Evalúe su nivel de seguridad
Mida su resistencia real frente a ciberataques y pruebe la eficacia de las protecciones implementadas.
Priorizar las correcciones
Clasifique las vulnerabilidades por nivel de criticidad para concentrar sus esfuerzos en los riesgos más elevados.
Reducir la superficie de ataque
Minimizar los puntos de entrada potenciales para los atacantes y reforzar su postura de seguridad.
02
Tipos de pentests ofrecidos
Aplicaciones (Web / API)
Análisis de vulnerabilidades de sus sitios web, aplicaciones empresariales y API expuestas.
Infraestructura
Evaluación de la seguridad de sus entornos de TI: servidores, redes, Active Directory, cloud.
Interno / Externo
Simulación de un atacante interno (empleado malintencionado) o externo (atacante desde Internet).
Red Team
Simulación de ataques realistas con objetivos definidos, combinando técnicas sociales, físicas y digitales.
03
Tres enfoques según su nivel de información
Caja negra (Black Box)
El pentester no dispone de ninguna información previa sobre el objetivo. Actúa como un atacante externo real que descubre su sistema de información desde cero. Este enfoque pone a prueba su exposición real frente a una amenaza oportunista.
Caja gris (Grey Box)
El pentester dispone de información parcial: una cuenta de usuario, documentación técnica limitada o acceso restringido. Este enfoque simula a un atacante que ya tiene un punto de apoyo en su SI (por ejemplo, un proveedor o un colaborador con derechos limitados).
Caja blanca (White Box)
El pentester tiene acceso completo: código fuente, arquitectura de red, cuentas de administrador y documentación. Este enfoque permite un análisis exhaustivo e identifica vulnerabilidades profundas que son invisibles desde el exterior.
04
Nuestra metodología en 5 fases
Basada en marcos de referencia reconocidos: NIST Cybersecurity Framework, PTES (Penetration Testing Execution Standard) y OWASP.
Definición del alcance
Definición del alcance, reglas de compromiso, objetivos de negocio y restricciones legales.
Reconocimiento
Recopilación de información pasiva y activa. Footprinting, OSINT, análisis de superficies de ataque.
Explotación
Intentos de explotación de las vulnerabilidades identificadas. Obtención de un primer acceso al sistema.
Análisis
Movimiento lateral, persistencia, evaluación del valor de los accesos obtenidos y análisis de impacto.
Informe
Informe detallado con recomendaciones de remediación y síntesis no técnica para la dirección.
05
Entregables
Resultados directamente accionables, más allá de un simple informe
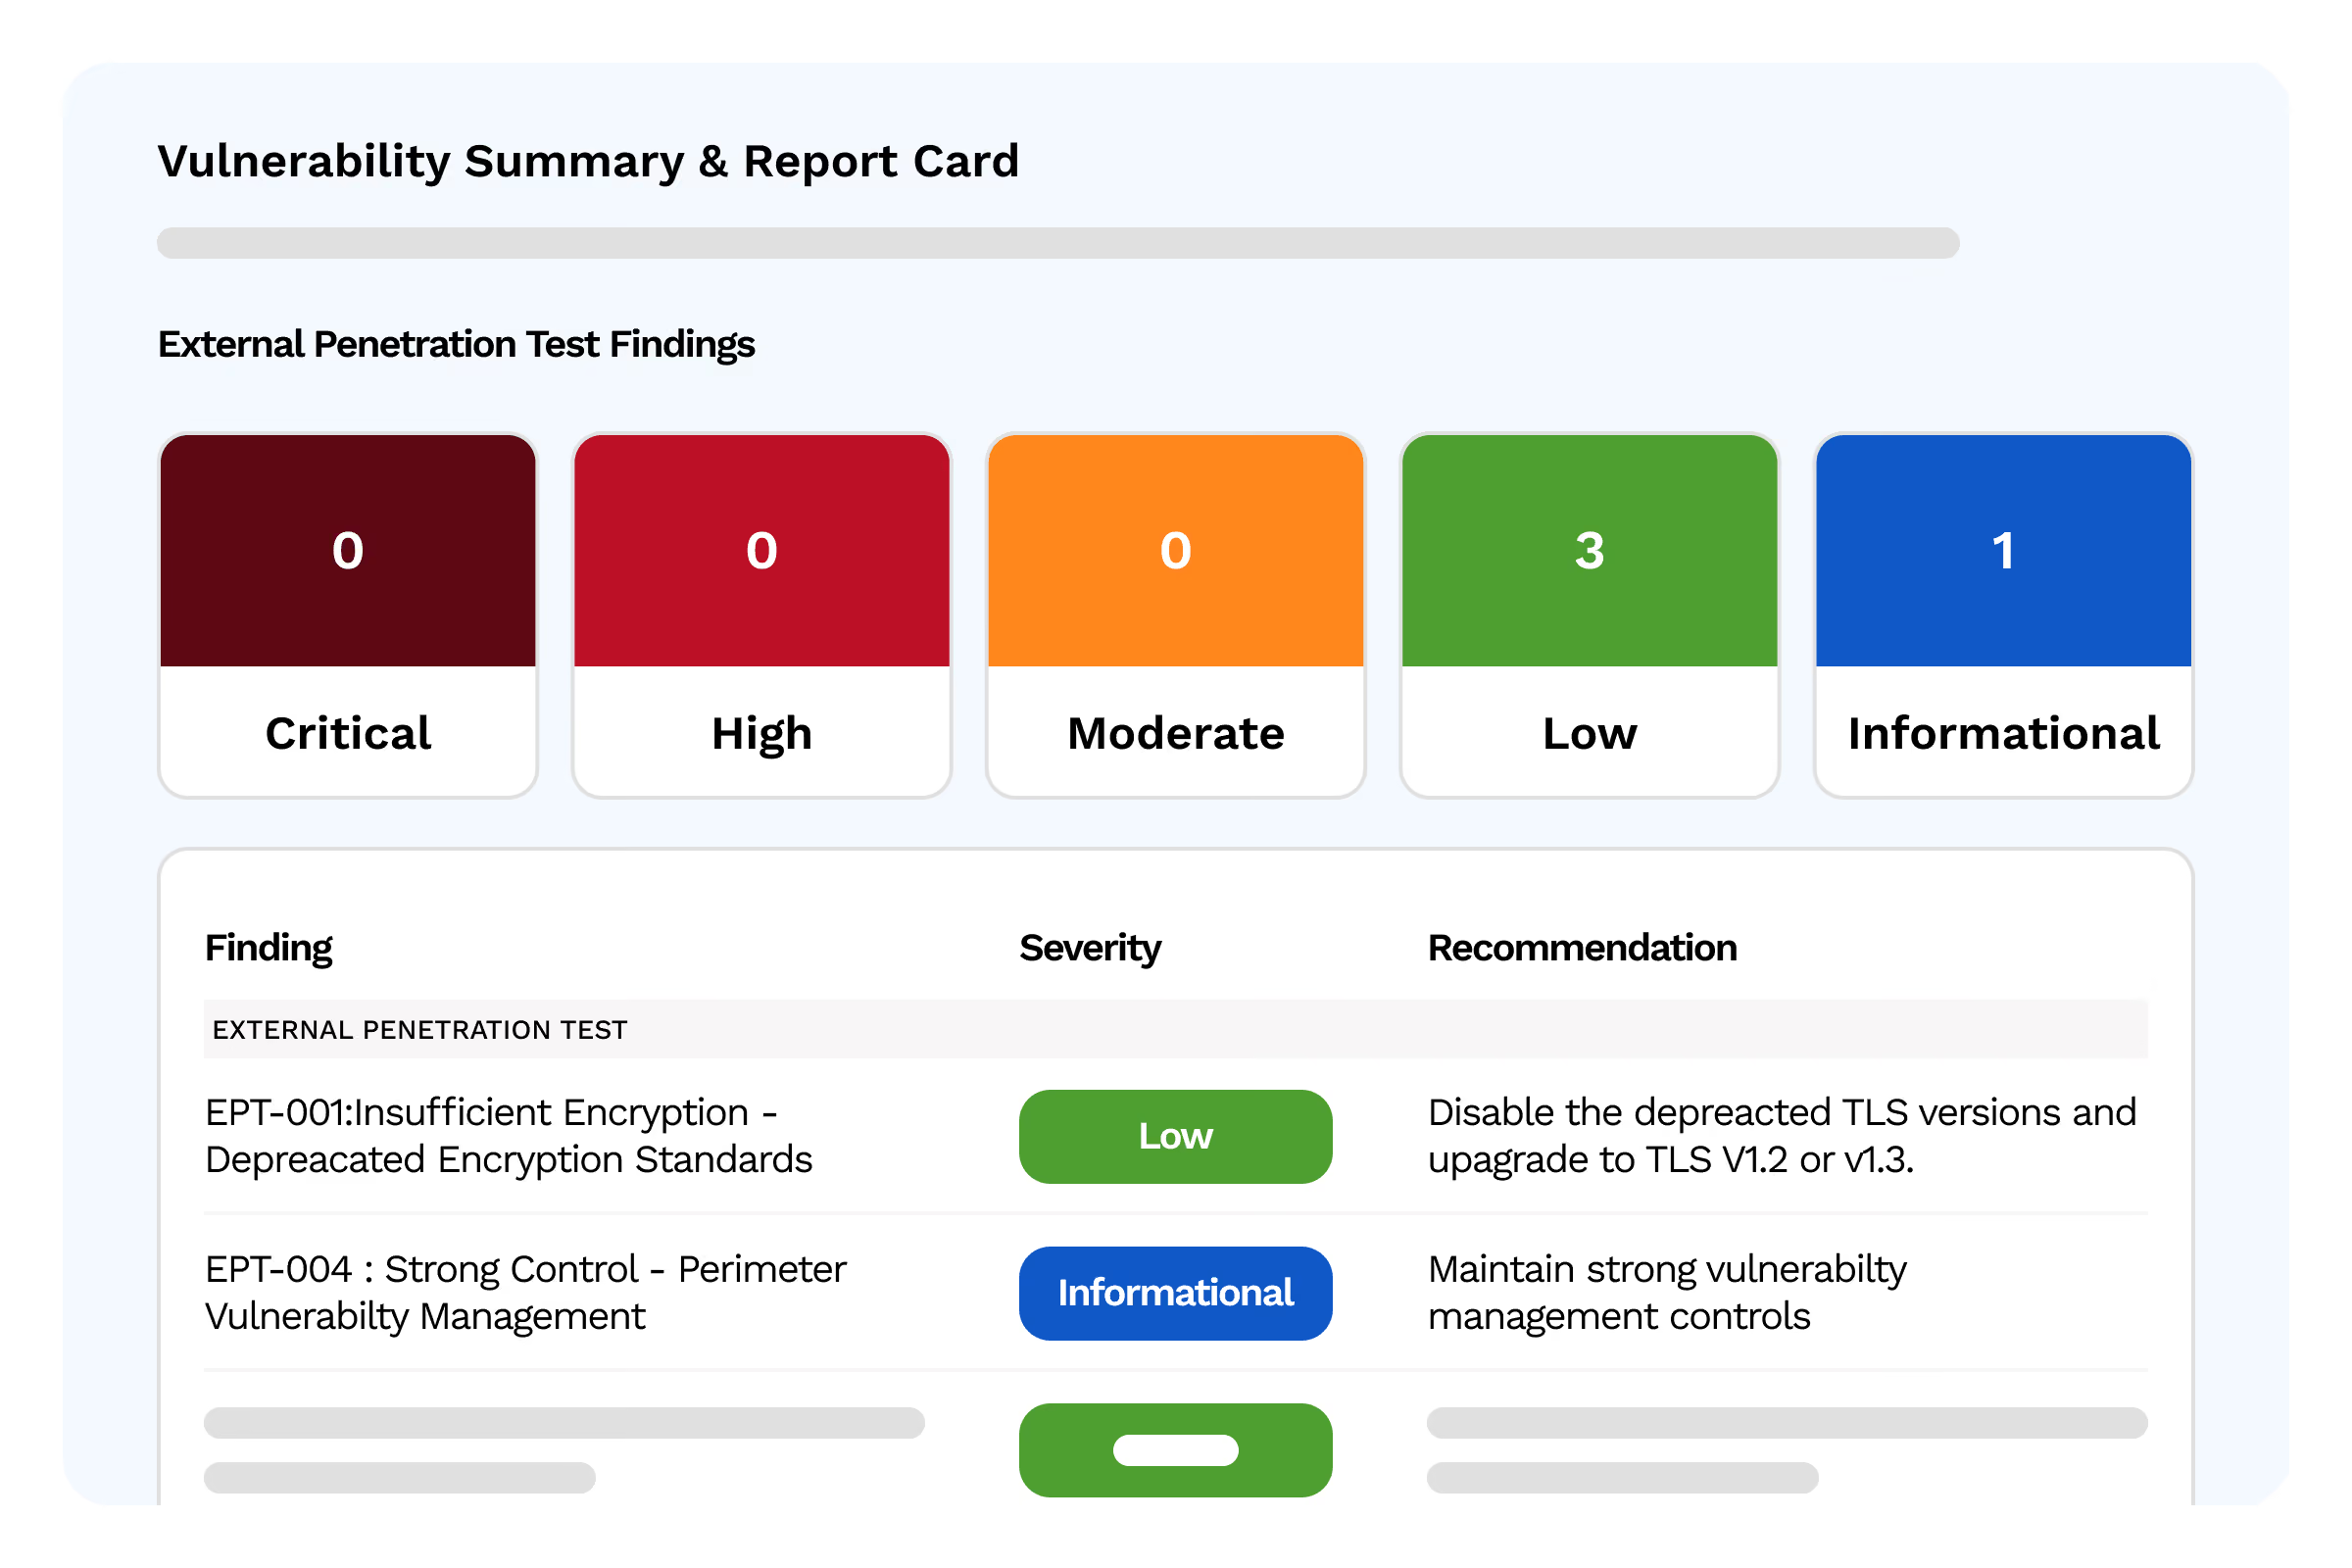
Informe detallado de vulnerabilidades
Cada vulnerabilidad descubierta con su nivel de criticidad, las condiciones de explotación y las pruebas técnicas
- Elemento 1
- Elemento 2
- Elemento 3
Pruebas de concepto (PoC)
Demostración técnica de la explotabilidad real de las vulnerabilidades identificadas
- Elemento 1
- Elemento 2
- Elemento 3
Priorización de riesgos
Clasificación por impacto y probabilidad de explotación para centrarse en las correcciones más urgentes
- Elemento 1
- Elemento 2
- Elemento 3
Recomendaciones de remediación
Acciones correctivas concretas, priorizadas y directamente aplicables por sus equipos
- Elemento 1
- Elemento 2
- Elemento 3
Resumen ejecutivo
Resumen no técnico para la dirección, con el nivel de riesgo global y las acciones clave a emprender
- Elemento 1
- Elemento 2
- Elemento 3
06
¿Por qué Cyberwatch?
Experiencia en ciberseguridad
Más de 10 años de experiencia en gestión de vulnerabilidades informáticas. Filial de Framatome desde 2022.
Metodologías probadas
NIST, PTES, OWASP para obtener resultados fiables y reproducibles, alineados con los estándares internacionales.
Enfoque orientado a la remediación
Recomendaciones prácticas, no solo un informe. Le acompañamos en la implementación de las correcciones.
Continuidad con la plataforma
Los resultados del pentest alimentan directamente a Cyberwatch para un seguimiento continuo de las vulnerabilidades y su remediación.
07
El valor para su organización
Una inversión medible para reforzar su postura de seguridad
Visión realista
Obtenga una evaluación objetiva del nivel de seguridad real de su infraestructura, más allá de los escaneos automatizados
- Elemento 1
- Elemento 2
- Elemento 3
Mejora continua
Mejore su postura de ciberseguridad con el tiempo mediante pruebas de penetración periódicas y el seguimiento de las correcciones
- Elemento 1
- Elemento 2
- Elemento 3
Cumplimiento normativo
Cumpla con los requisitos de ISO 27001, NIS2, DORA, PCI-DSS y otras normas que exigen pruebas de intrusión periódicas
- Elemento 1
- Elemento 2
- Elemento 3
Protección de datos
Proteja los datos y sistemas críticos de su empresa identificando las rutas de acceso explotables
- Elemento 1
- Elemento 2
- Elemento 3
08
Combine pentest y EASM
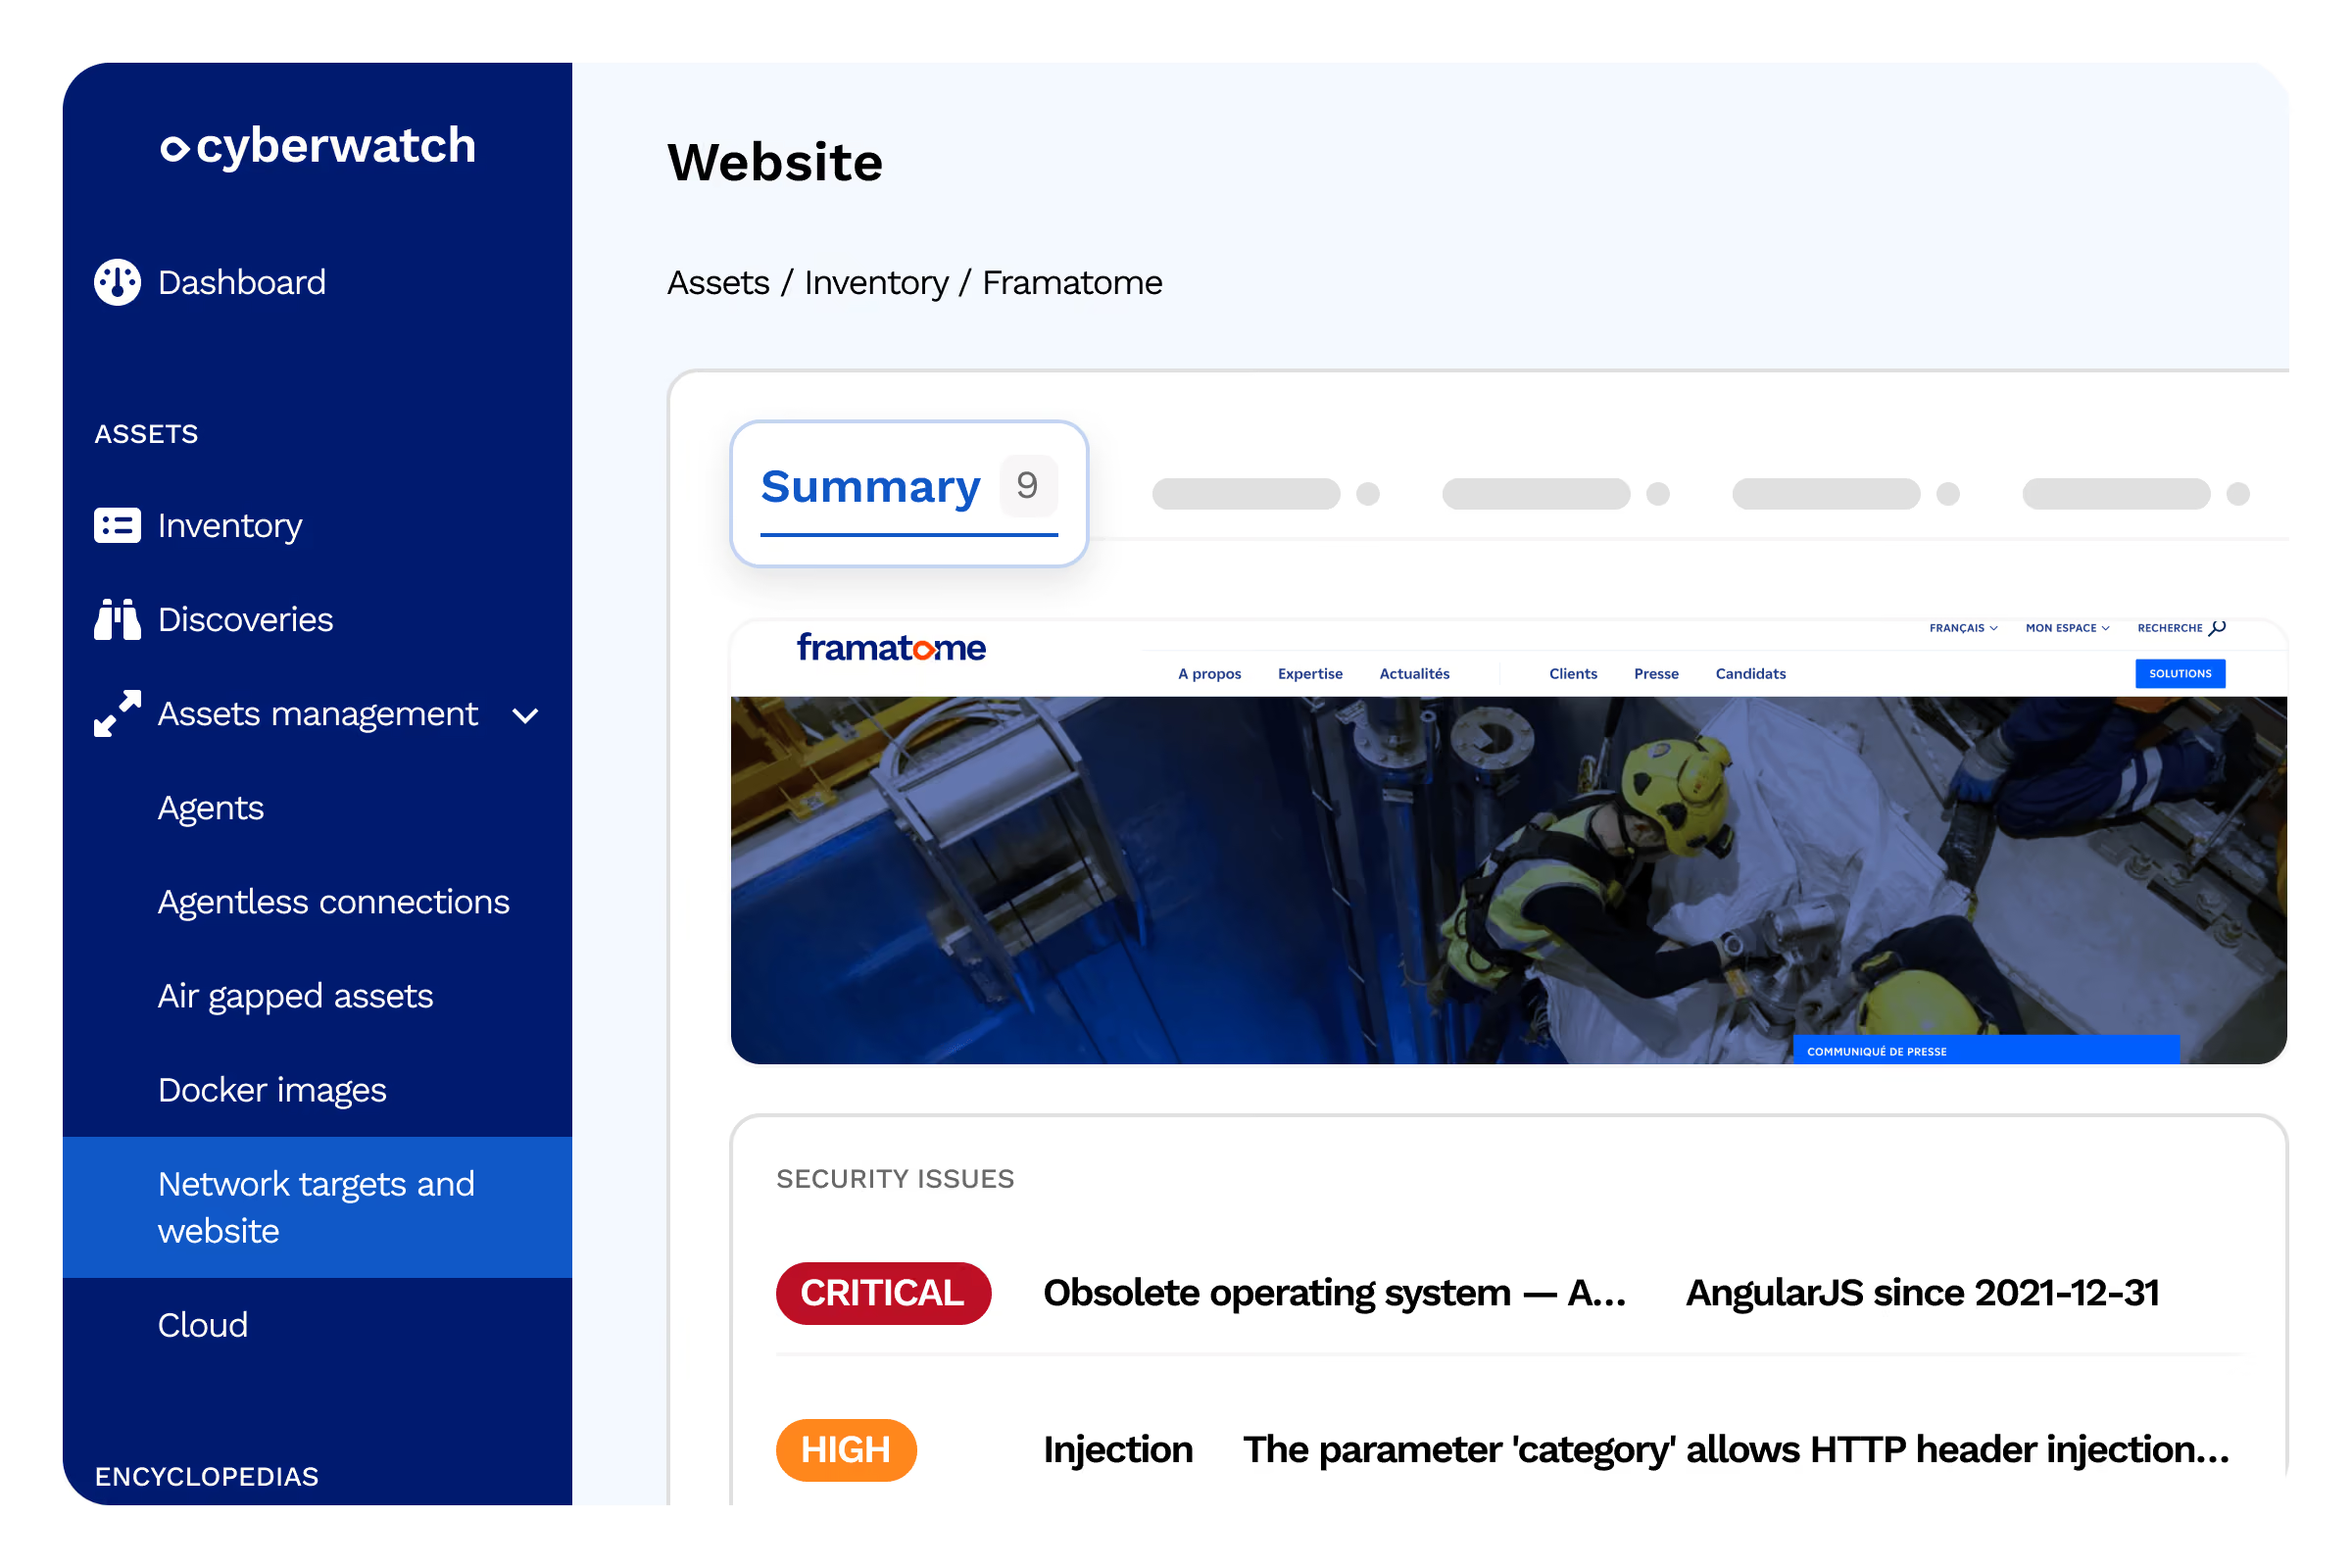
EASM supervisa continuamente su superficie de ataque. El pentest valida la explotabilidad de las vulnerabilidades.
Nuestras pruebas de intrusión son el complemento natural de nuestra solución EASM (External Attack Surface Management). EASM mapea y supervisa su superficie de ataque externa las 24 horas del día, los 7 días de la semana. El pentest valida manualmente la explotabilidad de las vulnerabilidades más críticas detectadas e identifica fallos lógicos que solo la experiencia humana puede revelar.
Testimonios
La plataforma centraliza tanto nuestro cumplimiento de PCI en las actividades de facturación en línea como nuestra gestión de vulnerabilidades de TI más amplia, lo que simplifica nuestra gestión de la seguridad.

CISO, energía
CISO

Los escaneos ASV trimestrales y el pentest complementario nos ofrecen una visión completa de nuestro cumplimiento PCI DSS, con informes directamente utilizables por nuestros auditores QSA.
Responsable de seguridad de pagos, finanzas
Responsable de seguridad de pagos
El endurecimiento de nuestras configuraciones siguiendo los CIS Benchmarks nos permitió cerrar puertas de entrada que ni siquiera sospechábamos, sin interrumpir nuestra producción.
Administrador de sistemas, industria
Administrador de sistemas y redes
La auditoría continua de nuestro directorio Active Directory reveló varias cuentas con privilegios mal gestionados que pudimos corregir rápidamente.
CISO, salud
CISO
Pouvoir déployer une console complète isolée d'Internet, avec mise à jour manuelle de la base de vulnérabilités, était un prérequis pour certains de nos environnements les plus critiques.
Exemple à remplacer — Responsable sécurité, secteur public
Responsable sécurité des systèmes d'information
Le mode air-gap totalement déconnecté correspond exactement à nos exigences de sécurité pour les systèmes les plus sensibles, sans compromis sur la qualité de la détection.
Exemple à remplacer — Responsable SSI, défense
Responsable de la sécurité des systèmes d'information
Le suivi de notre conformité NIS2 est désormais centralisé et actualisé en continu, ce qui simplifie considérablement nos rapports aux autorités compétentes.
Exemple à remplacer — RSSI, énergie
RSSI
La génération automatisée de preuves d'audit nous fait gagner un temps précieux lors de nos revues de conformité DORA et de nos échanges avec nos auditeurs.
Exemple à remplacer — Responsable conformité, finance
Responsable conformité
La formation Cyberwatch Certified Professional a permis à nos équipes de monter en compétence rapidement et d'exploiter pleinement les fonctionnalités de remédiation de la plateforme.
Exemple à remplacer — Responsable IT, industrie
Responsable infrastructure IT
Le patch management intégré et les tickets générés automatiquement dans notre outil ITSM ont nettement réduit nos délais de correction.
Exemple à remplacer — DSI, secteur public
DSI
Avec des centaines de dispositifs médicaux à surveiller, la priorisation par criticité métier nous permet de ne pas nous disperser tout en respectant la continuité des soins.
Exemple à remplacer — RSSI, santé
RSSI
Le scoring contextuel nous aide à concentrer nos équipes sur les vulnérabilités qui présentent un risque réel pour nos installations, plutôt que de traiter des milliers de CVE sans distinction.
Exemple à remplacer — Responsable cybersécurité, énergie
Responsable cybersécurité
Pouvoir cartographier nos environnements sensibles sans connexion réseau permanente était une exigence non négociable. Cyberwatch répond à cette contrainte tout en gardant un inventaire à jour.
Exemple à remplacer — Officier sécurité, défense
Officier de sécurité des systèmes d'information
La cartographie automatique de nos actifs nous a permis de découvrir des serveurs oubliés que nos audits précédents n'avaient jamais identifiés. C'est un vrai gain de visibilité sur notre Shadow IT.
Exemple à remplacer — Responsable sécurité, finance
Responsable sécurité IT
L'accompagnement de l'équipe Cyberwatch a été déterminant pour déployer la plateforme sur nos sites de production sans perturber nos lignes. Le support dédié répond vite et comprend nos contraintes industrielles.
Exemple à remplacer — DSI, industrie
DSI
Avec Cyberwatch, nous avons enfin une vue exhaustive de notre parc informatique et pouvons prioriser nos actions de remédiation selon un risque réel plutôt qu'une simple liste de CVE. La plateforme s'intègre bien à nos contraintes de souveraineté.
Exemple à remplacer — RSSI, secteur public
RSSI
Preguntas frecuentes
Desde el mapeo de sus activos hasta la corrección automatizada.
¿Qué es un pentest y para qué sirve?
Un pentest (test de intrusión) es una simulación de ataque informático realizada por expertos en ciberseguridad para identificar las vulnerabilidades explotables de su sistema de información. A diferencia de un escaneo automatizado, reproduce las técnicas reales de un atacante para evaluar de forma concreta su nivel de seguridad y priorizar las correcciones antes de que una brecha sea realmente explotada.
¿Cuál es la diferencia entre un pentest de caja negra, gris y blanca?
Estas metodologías determinan el nivel de información que se facilita a los pentesters. En la modalidad de caja negra, no cuentan con información interna; se sitúan en la posición de un atacante externo y descubren el objetivo por sus propios medios. En la de caja gris, disponen de información parcial, como cuentas de usuario, documentación limitada, arquitectura parcial o un perímetro definido. En la de caja blanca, tienen acceso total a la información técnica: código fuente, arquitectura, cuentas, configuraciones o documentación detallada.
¿Cuánto tiempo dura un test de intrusión?
La duración varía según el alcance y el tipo de pentest, generalmente entre una y tres semanas. Un pentest de aplicaciones específico puede realizarse en pocos días, mientras que una auditoría de infraestructura completa requiere varias semanas, incluyendo la fase de planificación y definición del alcance, la ejecución de las pruebas, la redacción del informe, la presentación de resultados y las pruebas tras la corrección de vulnerabilidades, si están incluidas en el contrato.
¿Cuál es la diferencia entre un pentest y un escaneo de vulnerabilidades?
Un escaneo de vulnerabilidades es un análisis automatizado que identifica fallos conocidos en sistemas, aplicaciones o redes sin llegar a explotarlos. Su función principal es proporcionar una lista de puntos a verificar. Un pentest es una evaluación más profunda, realizada por un experto, que intenta explotar dichas vulnerabilidades para medir su impacto real. Mientras que el escaneo detecta riesgos potenciales, el pentest valida los escenarios de ataque, las rutas de explotación y las consecuencias para el negocio.
¿Cuál es el entregable de un test de intrusión?
El entregable principal de un test de intrusión es un informe detallado que presenta las vulnerabilidades identificadas, su nivel de criticidad, las pruebas de explotación, los impactos potenciales y las recomendaciones de corrección. A menudo incluye un resumen ejecutivo para los responsables de la toma de decisiones, una sección técnica para los equipos de TI, así como un plan de remediación priorizado. Una presentación oral y un informe de retest pueden complementar el entregable.
Pentest y EASM: ¿hay que elegir entre ambos?
No, estos enfoques son complementarios. El EASM supervisa de forma continua su superficie de ataque externa y su nivel de exposición (dominios, subdominios, servicios expuestos, certificados, errores de configuración, activos olvidados o nuevos puntos de entrada…). Por su parte, el pentest confirma la explotabilidad real de las vulnerabilidades críticas y revela fallos lógicos que ninguna herramienta automatizada puede detectar. El enfoque más eficaz consiste en utilizar el EASM para obtener visibilidad continua y el pentest para realizar una validación técnica puntual y exhaustiva.