Escáner de vulnerabilidades y gestión de parches
Escáner de vulnerabilidades y gestión de cumplimiento para sus servidores, estaciones de trabajo y máquinas virtuales (VM). Escaneo con o sin agente, evaluación de cumplimiento según los CIS Benchmarks y gestión de parches integrada. Despliegue on-premise o SaaS.
El desafío: gestionar la heterogeneidad
Heterogeneidad del parque informático
Cientos de tecnologías que inventariar y proteger: servidores Windows y Linux, estaciones de trabajo, equipos de red, hipervisores, bases de datos, middleware...
Silos tecnológicos
Herramientas dispares (SIEM, EDR, gestión de configuración) sin visibilidad transversal. Sin correlación entre vulnerabilidades y la configuración real.
Tiempo perdido
Recopilación manual de datos, conciliación de información fragmentada y auditorías tediosas. Los riesgos evolucionan más rápido que su capacidad de reacción.
superficie de ataque
Gestión de la superficie de ataque
Descubra automáticamente todos sus activos informáticos gracias a más de 50 conectores especializados.
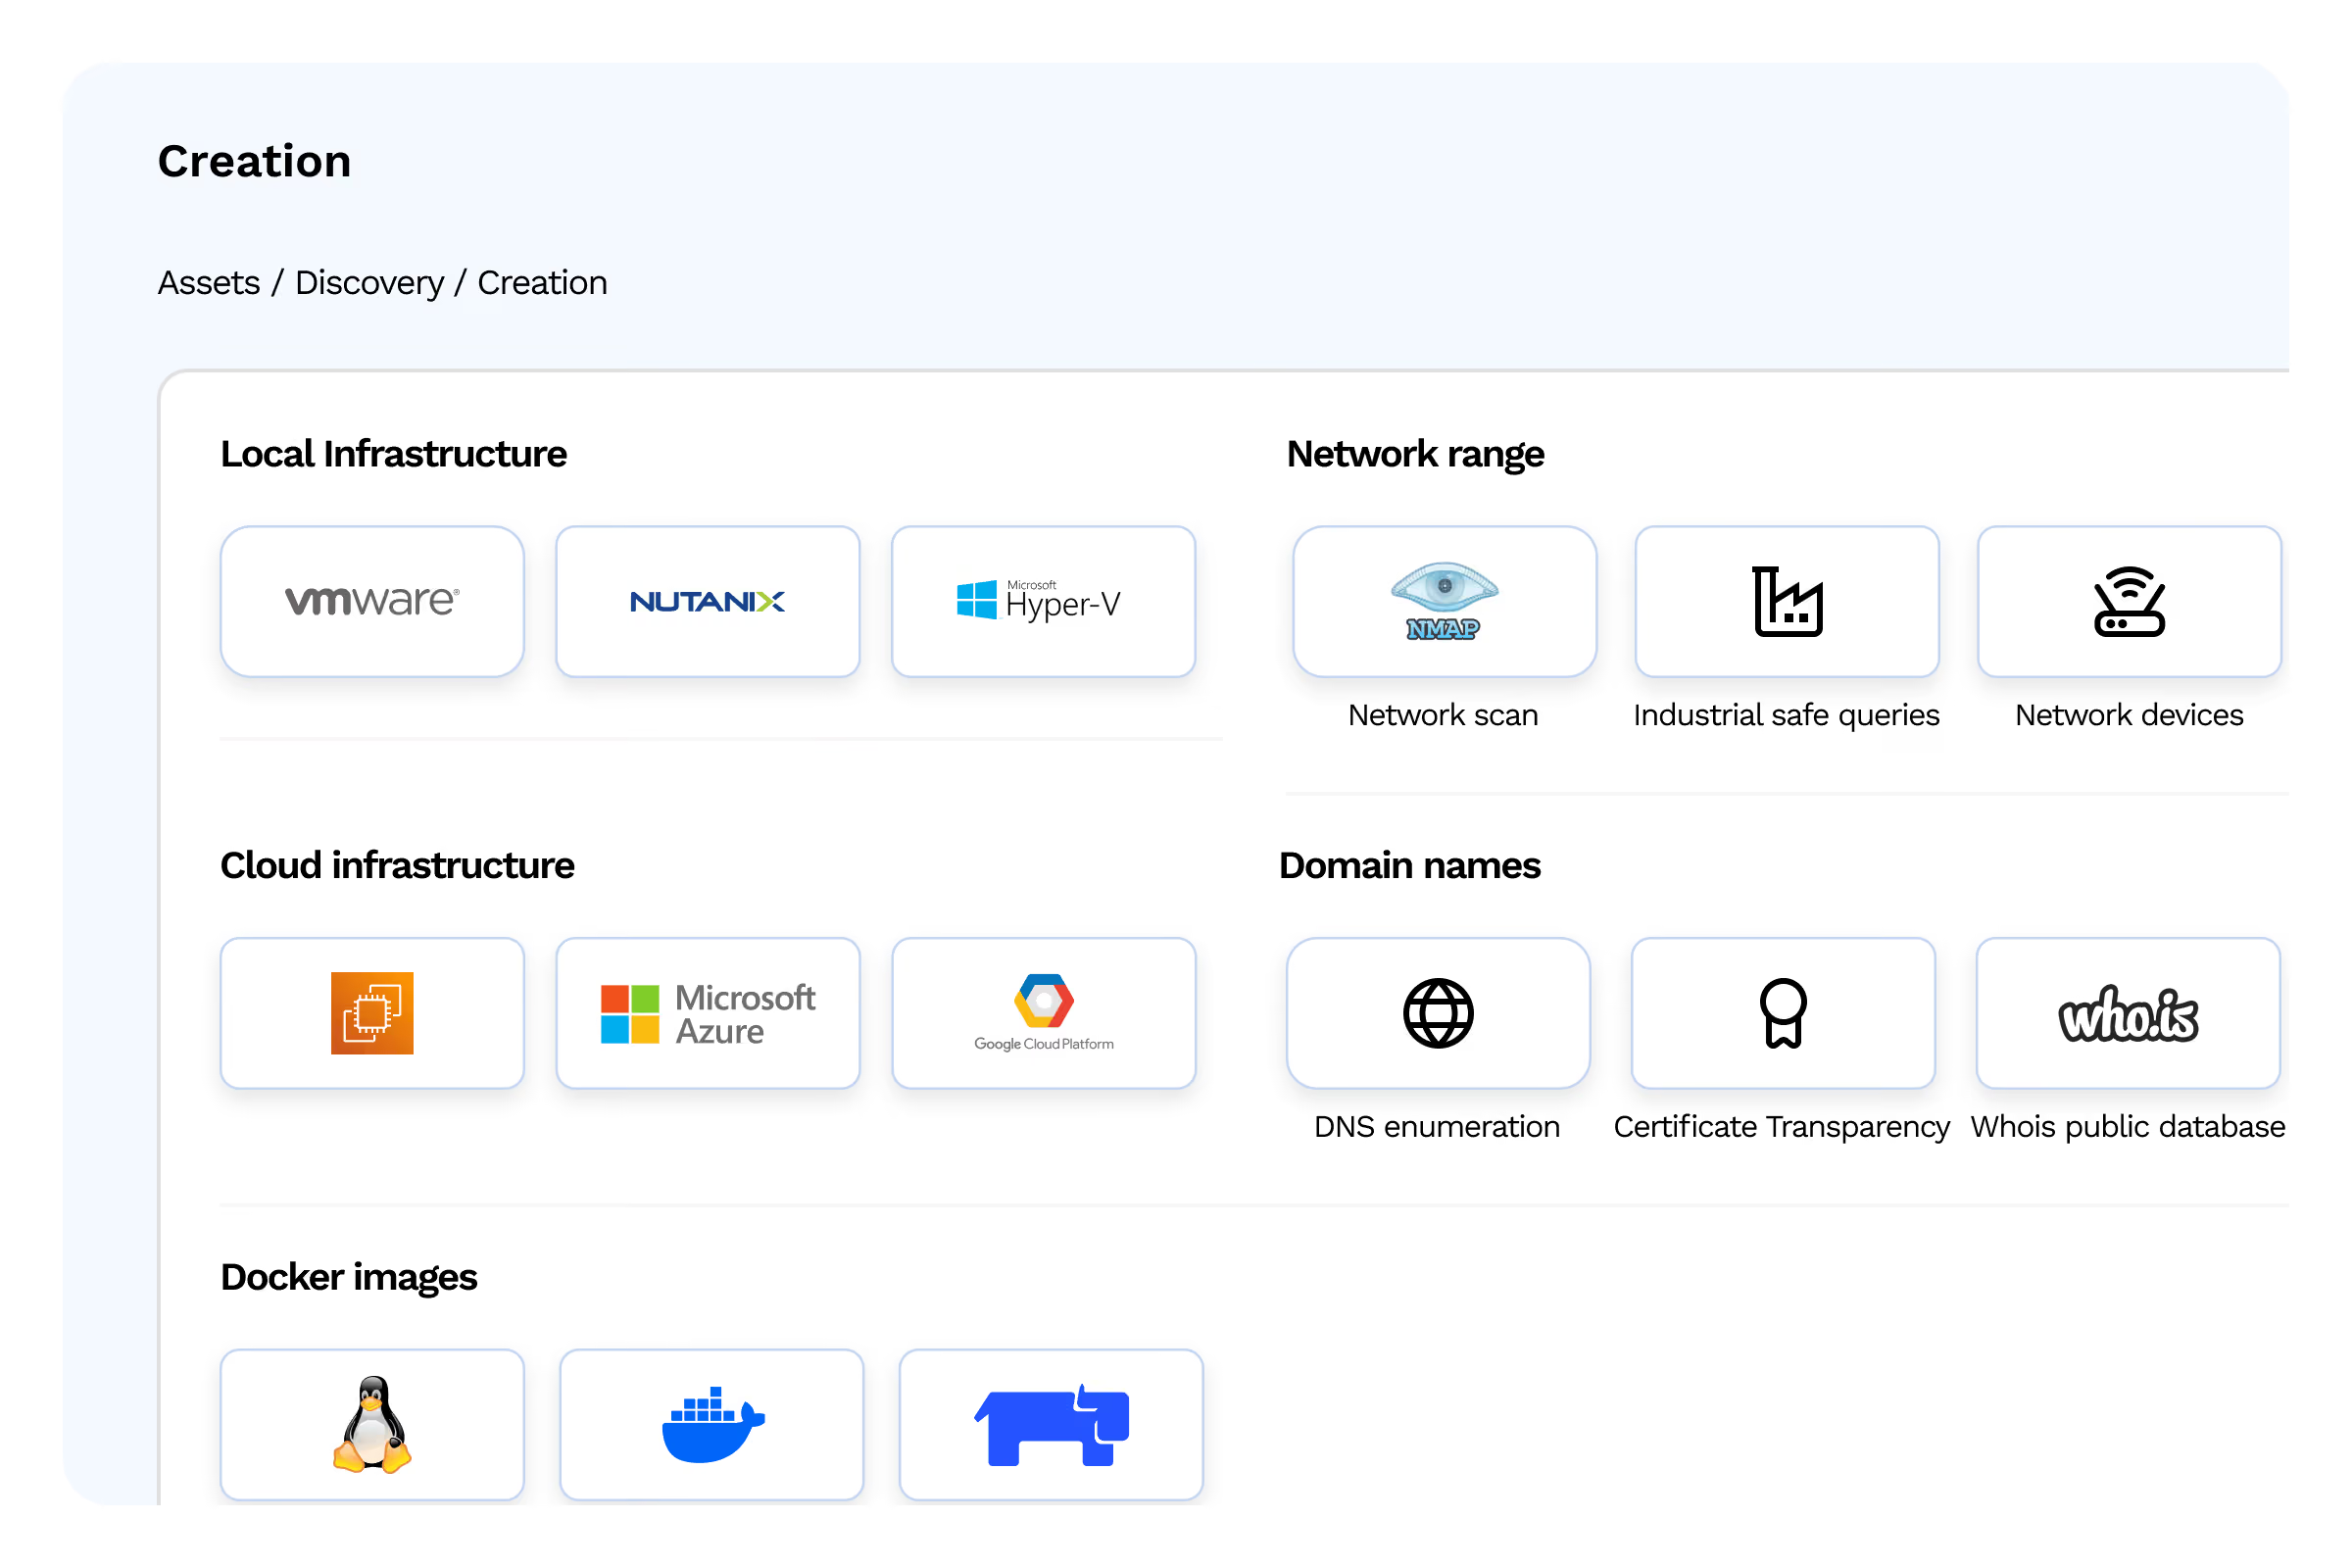
Modo agente
Despliegue en cada equipo para una visibilidad completa y datos en tiempo real
- Elemento 1
- Elemento 2
- Elemento 3
Modo sin agente
Escaneo autenticado mediante WinRM/SSH/SNMP para equipos sensibles, de red o efímeros
- Elemento 1
- Elemento 2
- Elemento 3
Modo desconectado
Importación mediante archivos CSV/JSON para activos aislados o air-gapped
Importación mediante archivos SBOM CycloneDX/SPDX
- Elemento 1
- Elemento 2
- Elemento 3
Cobertura completa
Servidores, estaciones de trabajo, hipervisores, bases de datos, middleware, equipos de red
- Elemento 1
- Elemento 2
- Elemento 3
Una base sólida para todos sus procesos de seguridad downstream.
Vulnerabilidades
Gestión de vulnerabilidades
Detección continua de CVE, priorización de vulnerabilidades según su nivel de riesgo y alertas en tiempo real sobre fallos críticos.
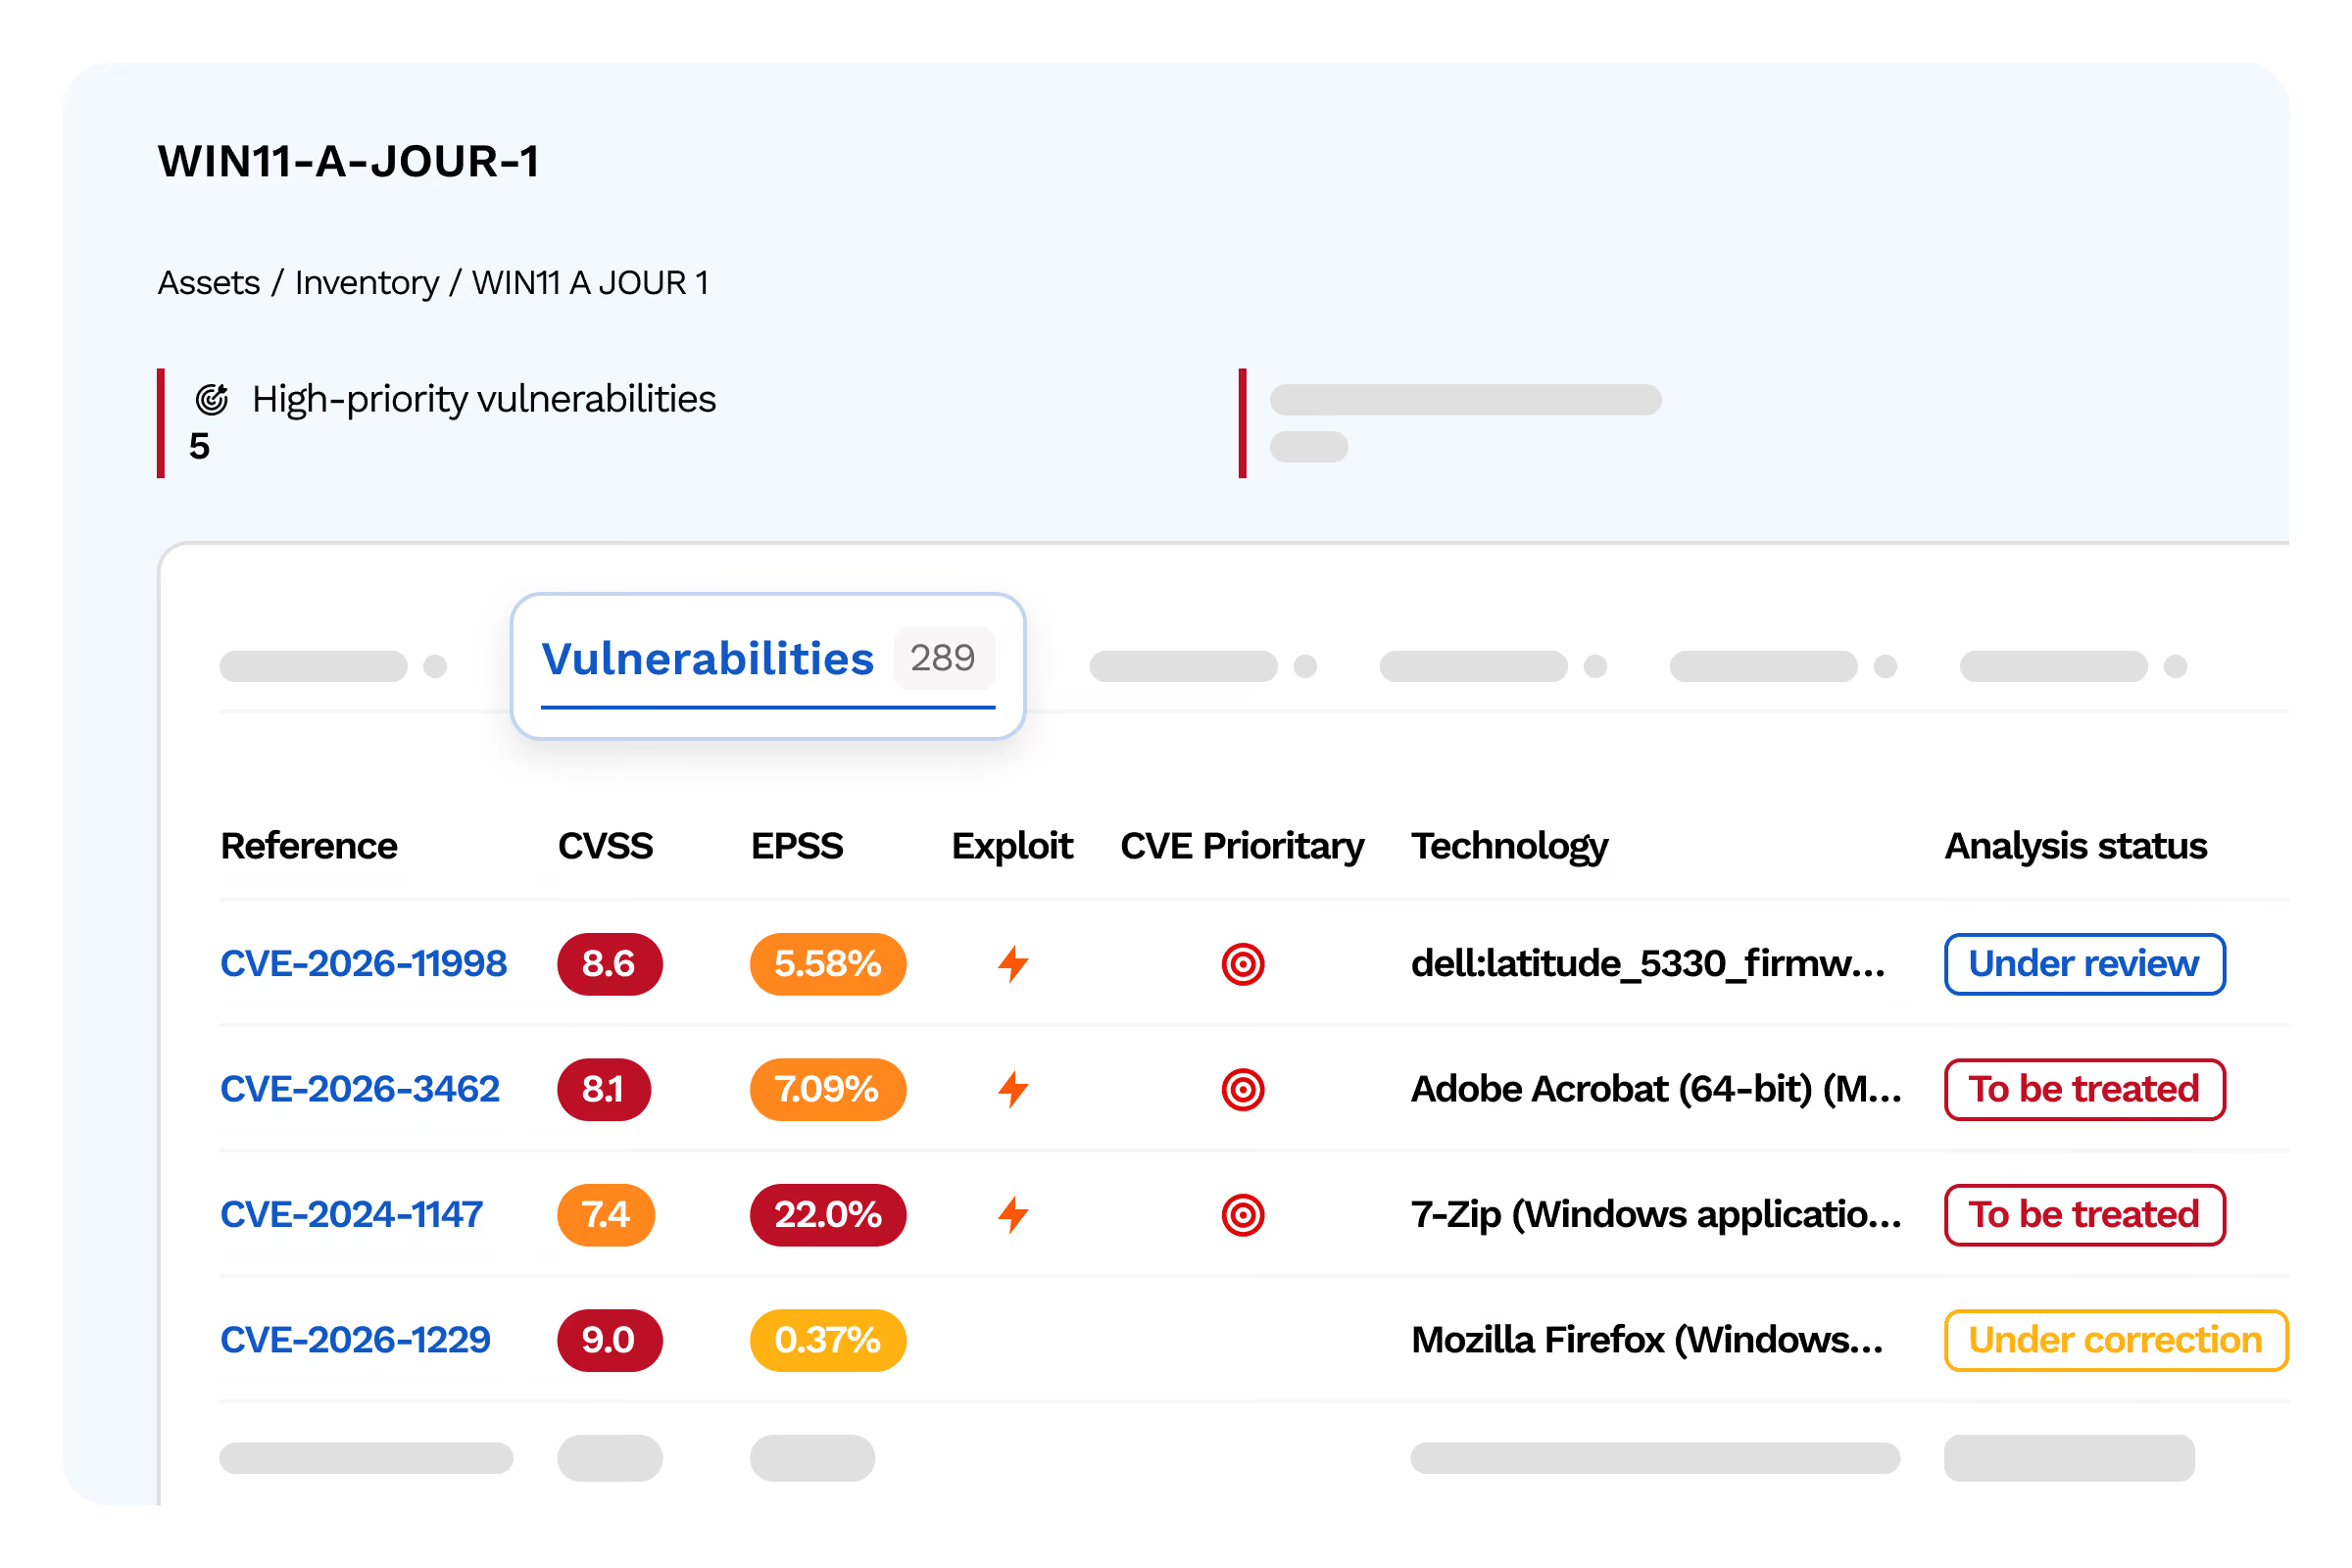
Actualización de CVE
Flujo horario de nuevas vulnerabilidades, MTTD < 1 hora
- Elemento 1
- Elemento 2
- Elemento 3
Priorización CVSS-BTE + EPSS
Más allá de la puntuación CVSS: integre el contexto operativo y las probabilidades de explotación
- Elemento 1
- Elemento 2
- Elemento 3
Alertas CERT
Notificaciones inmediatas sobre vulnerabilidades críticas (CISA KEV, CERT-FR)
- Elemento 1
- Elemento 2
- Elemento 3
Correlación contextual
Vincule cada CVE con sus activos y configuraciones expuestas
- Elemento 1
- Elemento 2
- Elemento 3
Pase del ruido a la señal: parche solo lo que importa.
Cumplimiento
Gestión de configuraciones
Evalúe continuamente su cumplimiento con los marcos de seguridad y endurecimiento, sus políticas internas y las normas específicas de su sector.
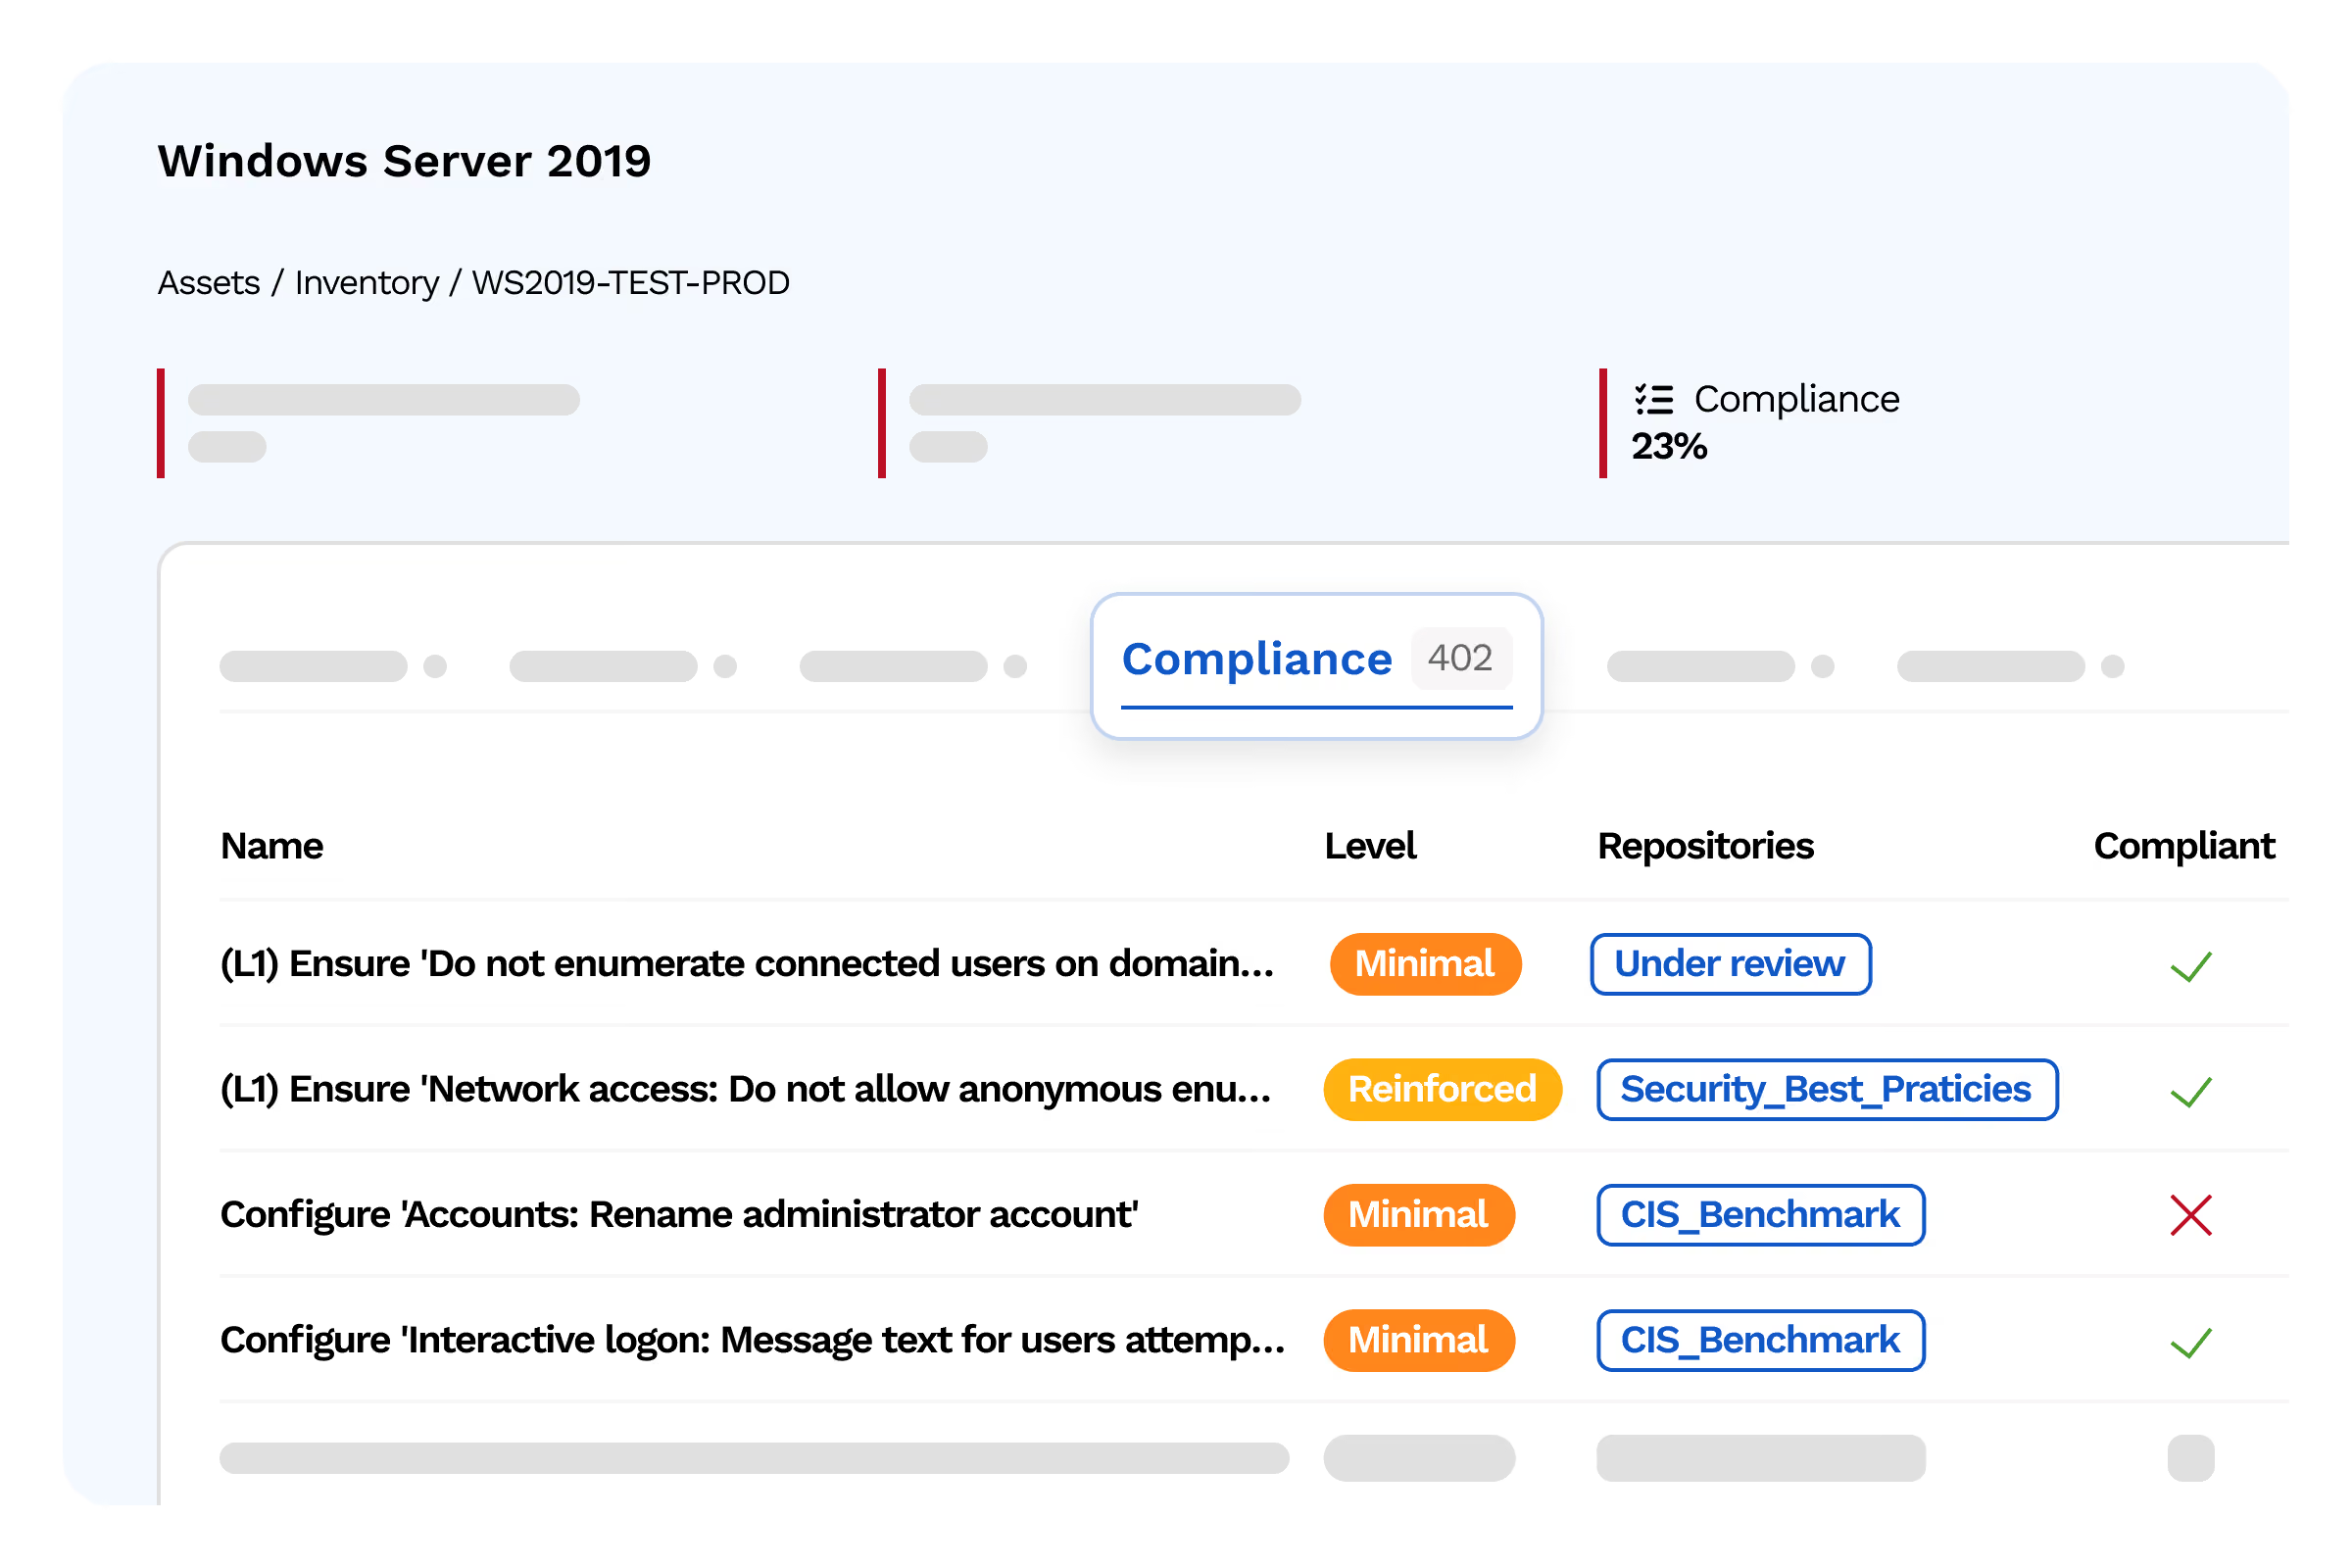
CIS Benchmarks
Controles CIS para Windows, Linux y servicios en el cloud
- Elemento 1
- Elemento 2
- Elemento 3
Guías ANSSI/CERT-FR
Aplicabilidad francesa: recomendaciones sectoriales y riesgos geopolíticos
- Elemento 1
- Elemento 2
- Elemento 3
Reglas personalizadas
Integración de sus estándares internos y normas del sector (PCI-DSS, HIPAA, etc.)
- Elemento 1
- Elemento 2
- Elemento 3
Puntuación de cumplimiento continuo
Panel en tiempo real con detección automática de desviaciones respecto a la línea base validada
- Elemento 1
- Elemento 2
- Elemento 3
La configuración es su defensa pasiva: manténgala optimizada.
microsoft 365
Microsoft 365 / Entra ID
Audite las identidades, los accesos y el intercambio de datos en el núcleo de su ecosistema Microsoft.
Acceso condicional
Análisis de políticas y riesgo de suplantación de identidad
MFA y gestión de invitados
Cobertura de MFA, auditoría de accesos externos y riesgos de elusión
Uso compartido en SharePoint/Teams/OneDrive
Detecte usos compartidos públicos accidentales y controles de acceso deficientes
Antiphishing para Exchange
Políticas anti-phishing, reglas de transporte, cumplimiento de registros
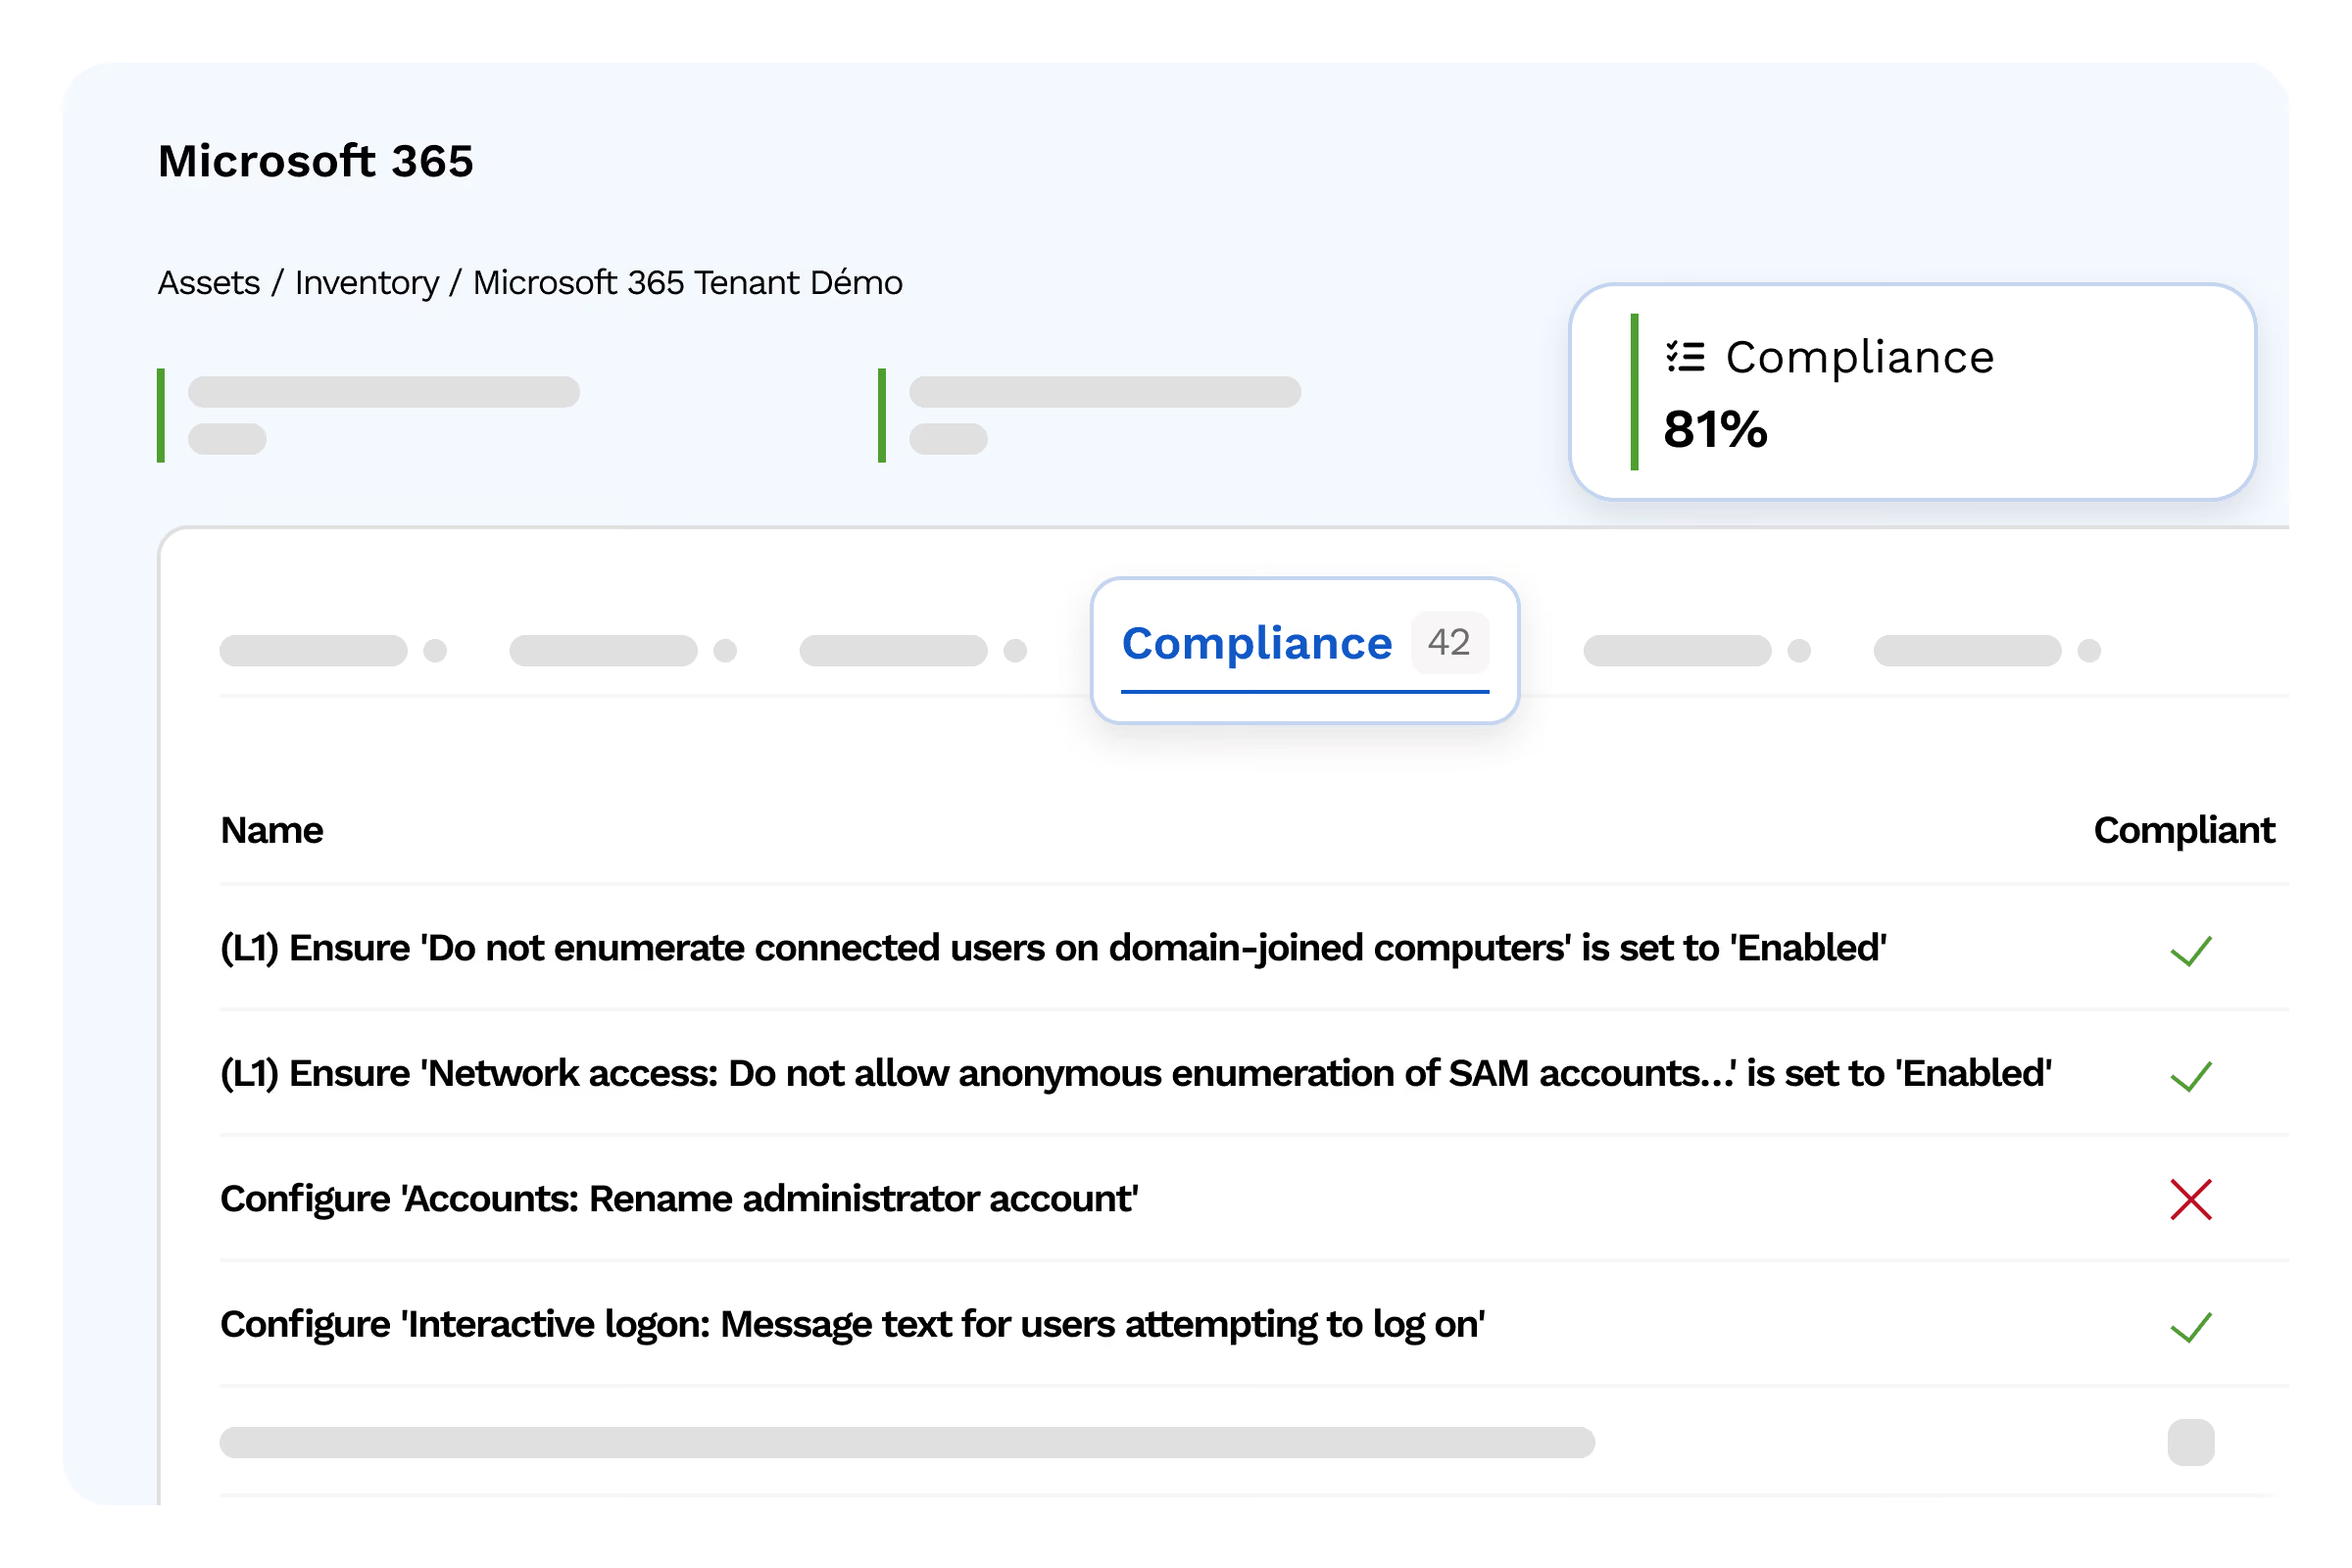
Visibilidad completa de los riesgos asociados a sus identidades de Microsoft.
gestión de parches
Gestión de parches
Orqueste los parches de forma nativa e integre sus herramientas existentes: ServiceNow, Jira, GLPI, WAPT, Ivanti.
Parcheo nativo para Windows y Linux
Despliegue directo mediante Windows Update, YUM y APT con planificación granular
- Elemento 1
- Elemento 2
- Elemento 3
Conectores para herramientas de parcheo
Sincronización bidireccional con WAPT, CoreUpdate, Ivanti, ...
- Elemento 1
- Elemento 2
- Elemento 3
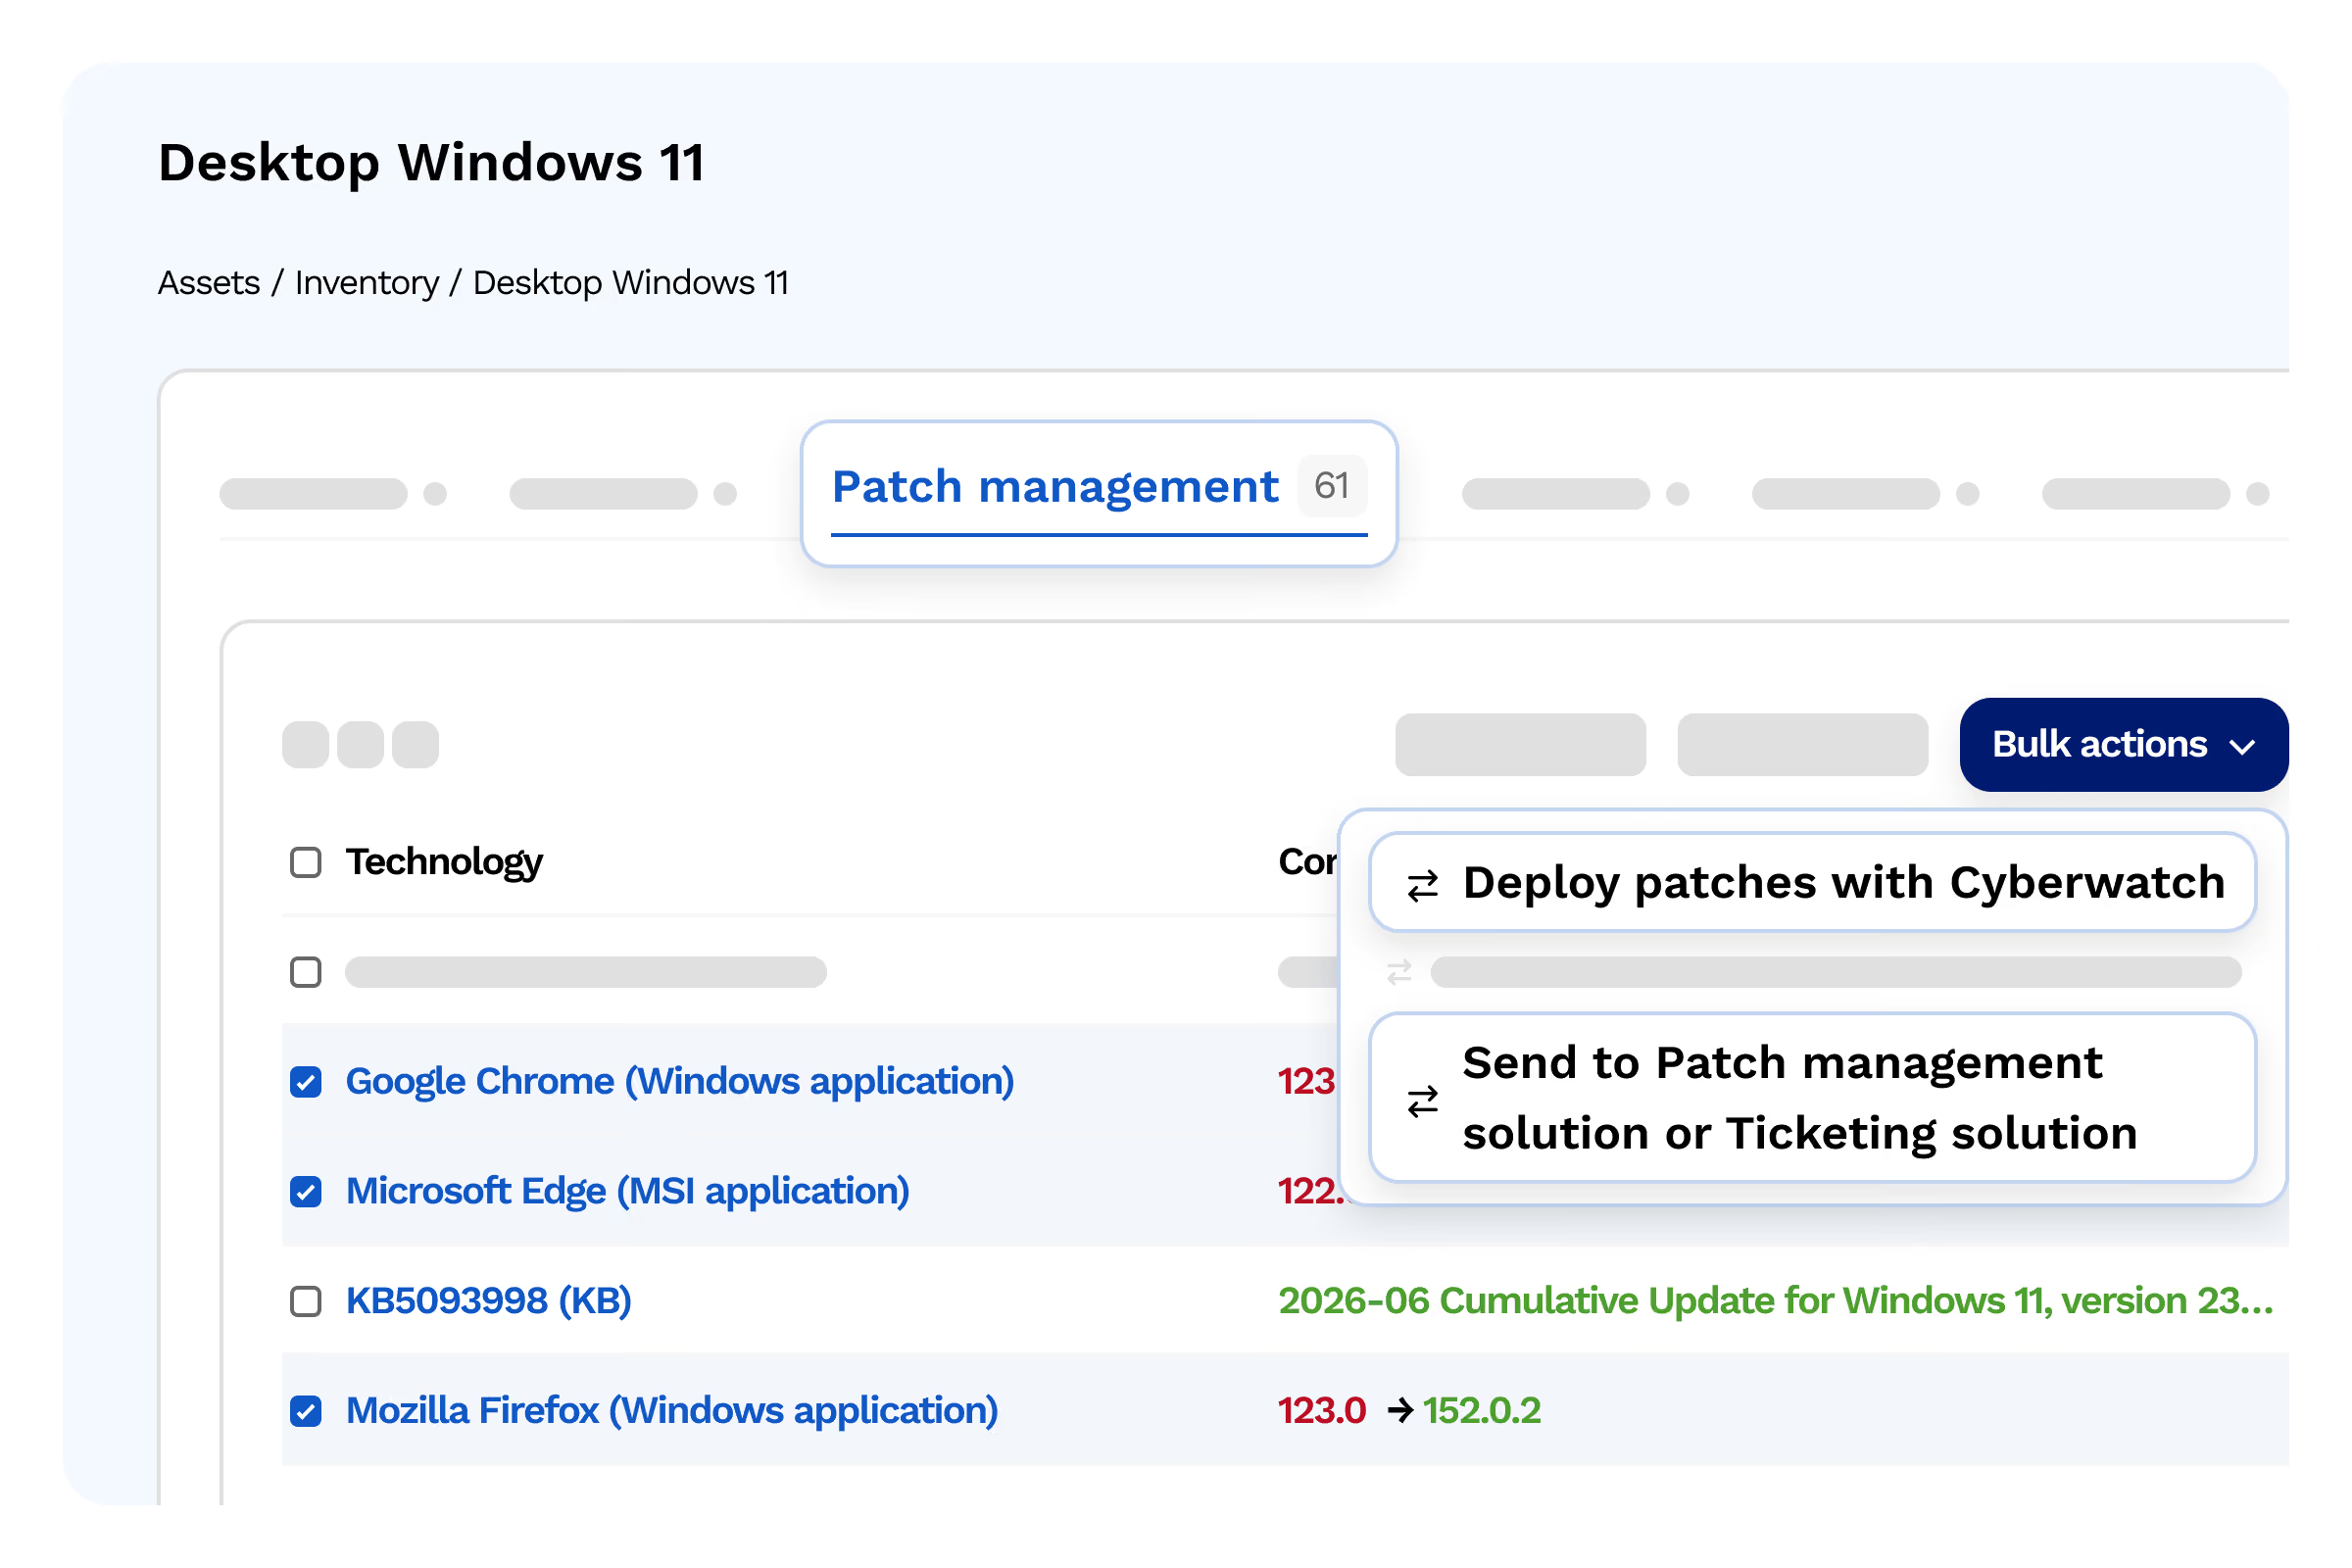
Integración ITSM
Conectores para ServiceNow, Jira y GLPI para la trazabilidad de cambios y aprobaciones
- Elemento 1
- Elemento 2
- Elemento 3
Adaptación al contexto empresarial
Windows Patch Tuesday, calendarios empresariales, congelación durante periodos críticos
- Elemento 1
- Elemento 2
- Elemento 3
Desde la detección hasta el despliegue, sin cambiar de herramienta.
Testimonios
Preguntas frecuentes
Desde el mapeo de sus activos hasta la corrección automatizada.
¿Qué es un escáner de vulnerabilidades con o sin agente?
Un escáner de vulnerabilidades con agente instala un software ligero en cada servidor, aplicación o puesto de trabajo que se va a analizar, incluso en modo desconectado. Un escáner sin agente consulta las máquinas de forma remota, sin necesidad de instalación. Cyberwatch Endpoint ofrece ambos modos para adaptarse a su parque informático heterogéneo y a sus limitaciones operativas.
¿Cómo funciona la gestión de parches en Cyberwatch?
La gestión de parches orquesta de forma nativa el despliegue de las correcciones identificadas por el escáner de vulnerabilidades, sin interrumpir los procesos. Cyberwatch también se integra con sus herramientas actuales (ServiceNow, Jira, GLPI, WAPT, Ivanti) para automatizar el ciclo completo, desde la detección de la falla hasta la validación del despliegue, reduciendo así los tiempos de exposición.
¿Qué son los CIS Benchmarks y por qué es necesario verificarlos?
Los CIS Benchmarks son estándares de configuración segura reconocidos que abarcan sistemas operativos, bases de datos y middleware. Cyberwatch evalúa de forma continua el cumplimiento de sus servidores, equipos y máquinas virtuales con estos estándares de endurecimiento (hardening) para detectar configuraciones incorrectas que, a menudo, representan una puerta de entrada tan crítica como una vulnerabilidad de software sin parchear.
¿Puede Cyberwatch Endpoint auditar Microsoft 365 y Entra ID?
Sí, Cyberwatch audita las identidades, los permisos y el intercambio de datos dentro de su ecosistema Microsoft 365 y Entra ID. Esta visibilidad completa sobre los riesgos relacionados con las identidades complementa el análisis técnico de servidores y equipos, para cubrir tanto las vulnerabilidades de software como las debilidades de acceso o configuración en el cloud.
¿Cyberwatch Endpoint también cubre el cloud y la superficie externa?
Cyberwatch Endpoint se centra en servidores, estaciones de trabajo y máquinas virtuales, pero se integra de forma nativa con los demás módulos de la plataforma Cyberwatch: CSPM y seguridad de contenedores para el cloud, EASM y DAST para la superficie externa, y SCA y SBOM para DevSecOps. Una única plataforma centraliza así toda su exposición cibernética.