
Detección de errores de configuración y cumplimiento de CIS Benchmarks
Los errores de configuración son el vector de ataque más frecuente y el más subestimado. Cyberwatch audita continuamente el cumplimiento de sus sistemas con respecto a los marcos de endurecimiento CIS Benchmarks, ANSSI, CERT nacionales y sus propias políticas de seguridad.
Las configuraciones predeterminadas rara vez son seguras
Un servidor recién instalado contiene decenas de configuraciones predeterminadas que facilitan el trabajo de los atacantes: servicios innecesarios activados, protocolos obsoletos, permisos excesivos, registro desactivado y políticas de contraseñas débiles.
Estos fallos de configuración no son CVE. No son detectados por los escáneres de vulnerabilidades convencionales. Sin embargo, representan puertas de entrada directas para atacantes y ransomware.
Shadow IT / OT

Los equipos no registrados, conectados a la red sin supervisión, representan puertas de entrada invisibles para los atacantes.
Inventarios manuales obsoletos

Los archivos de Excel y los inventarios declarativos nunca reflejan la realidad del terreno. Las discrepancias aumentan con cada intervención de mantenimiento.
Normativas exigentes

NIS2, LPM, IEC 62443: las normativas exigen un inventario actualizado de los activos industriales críticos, con trazabilidad y pruebas de auditoría.
auditoría continua
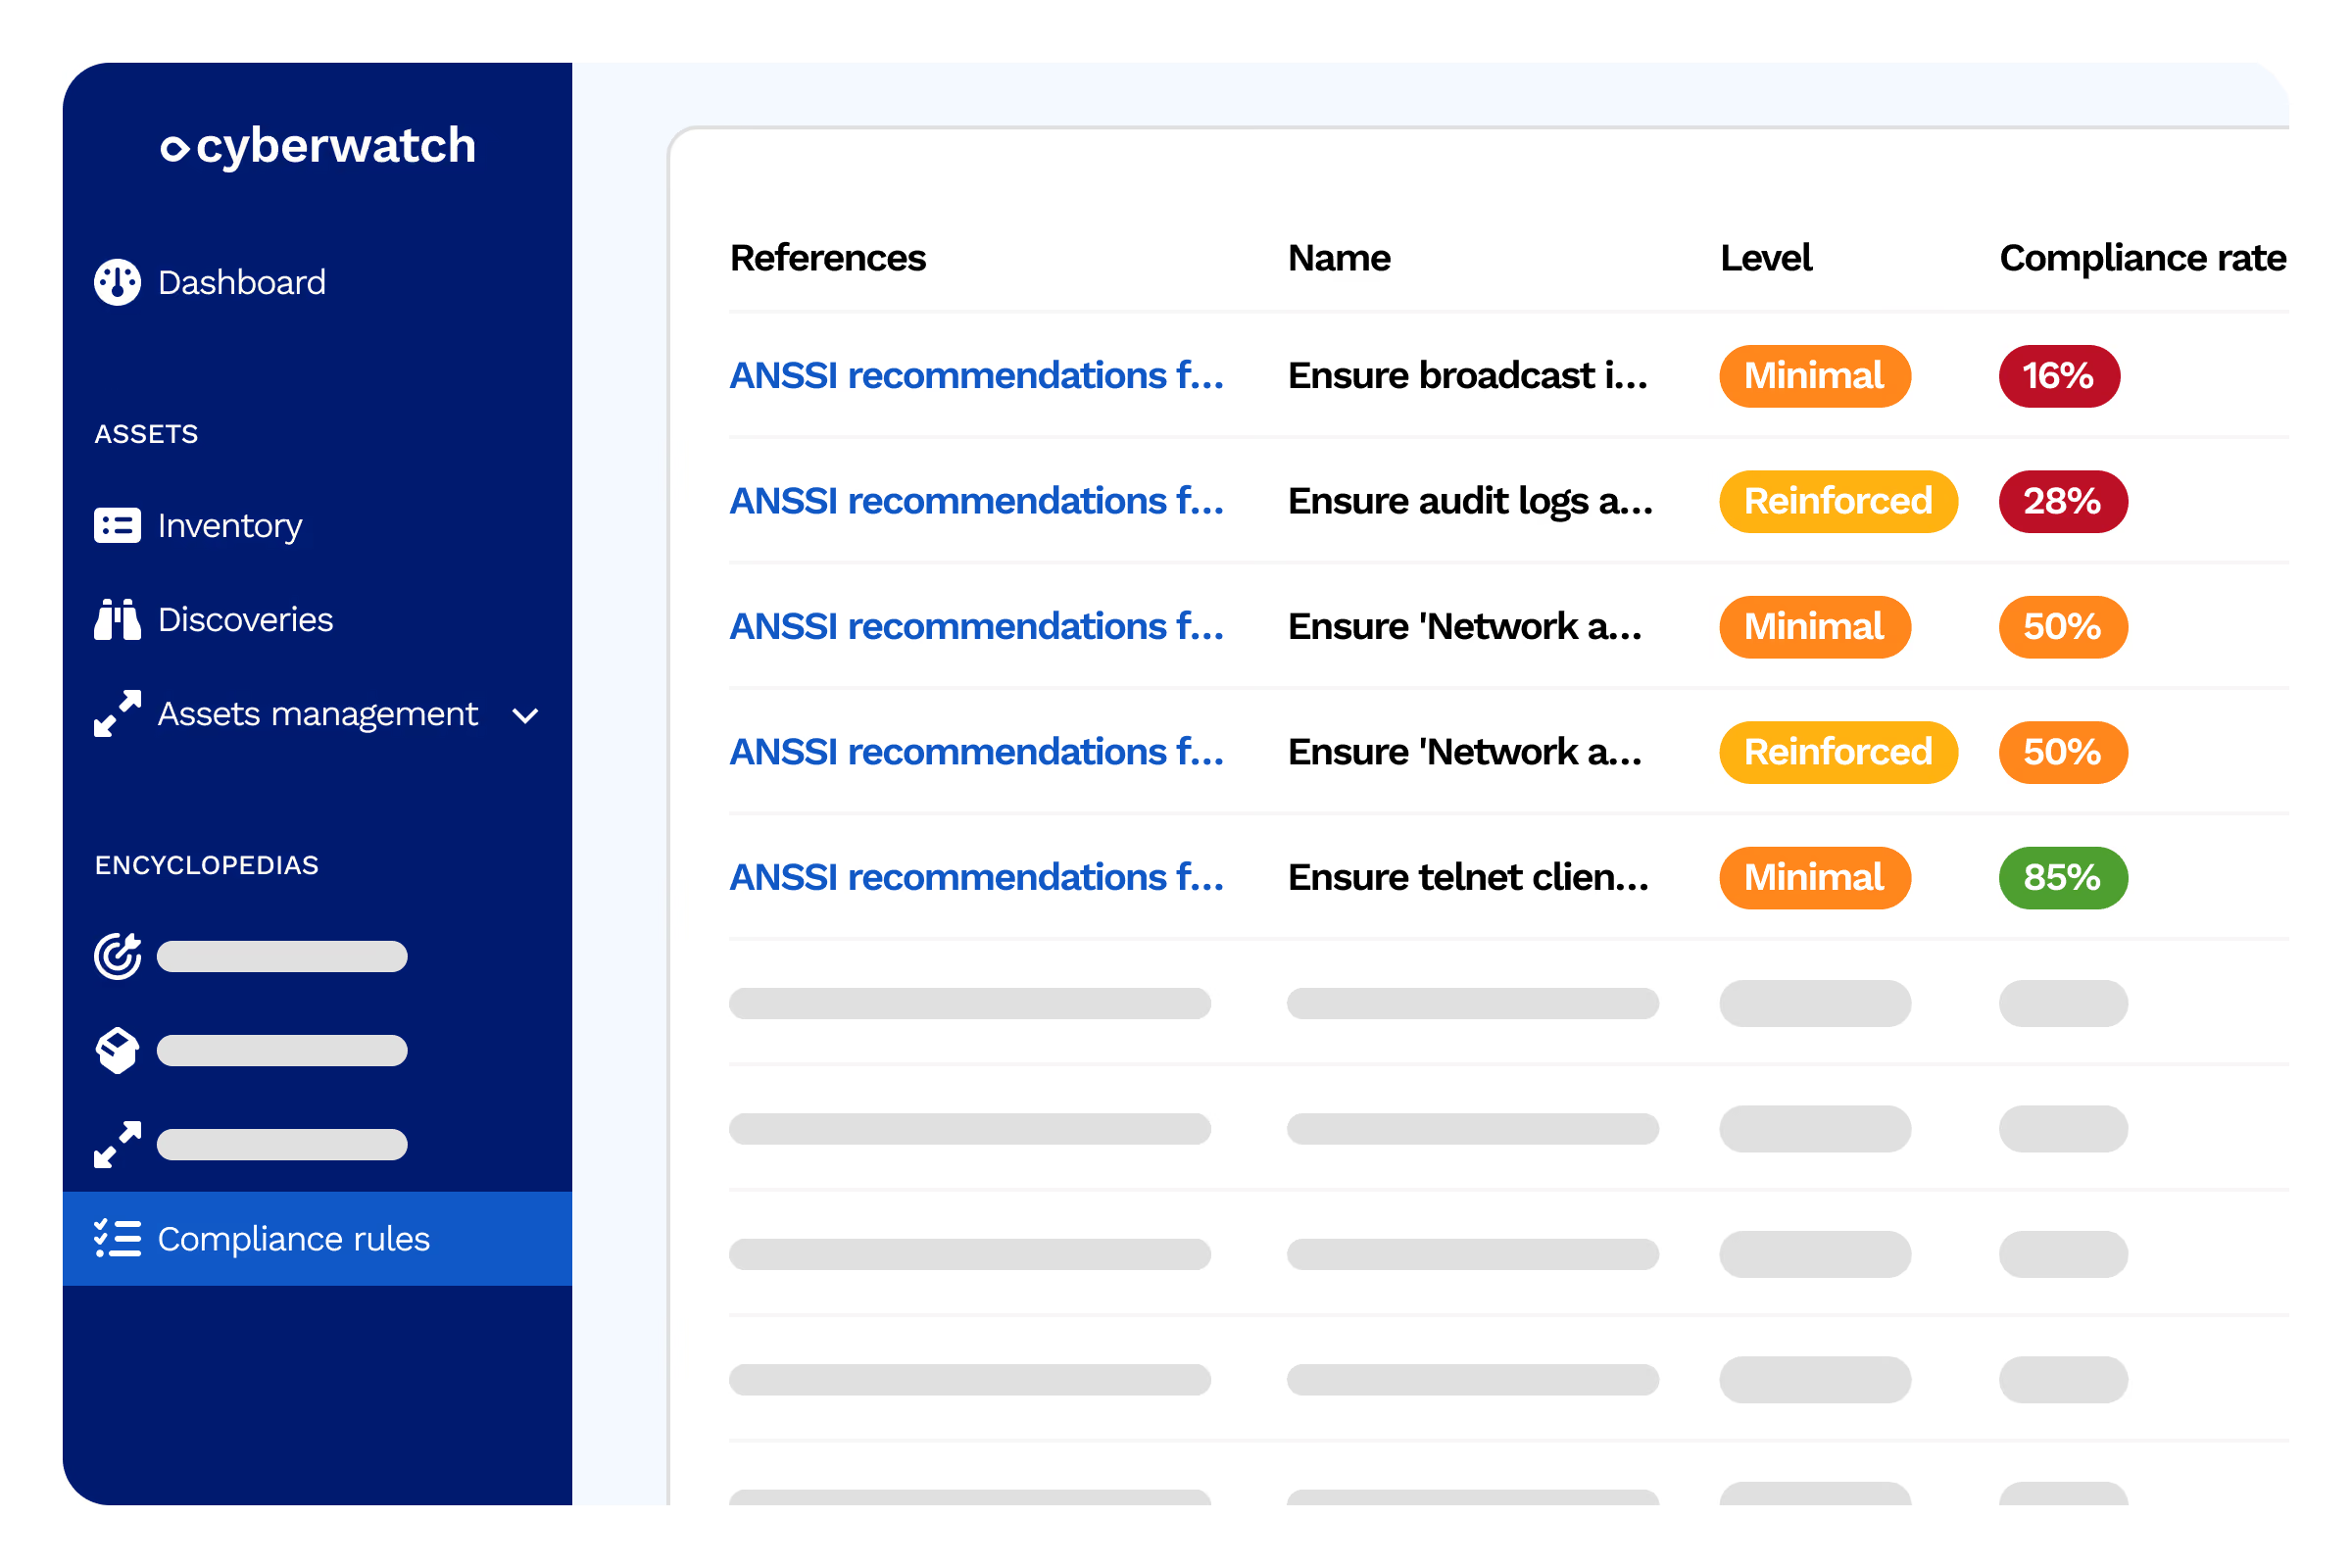
Auditoría continua basada en marcos de referencia reconocidos
CIS Benchmarks
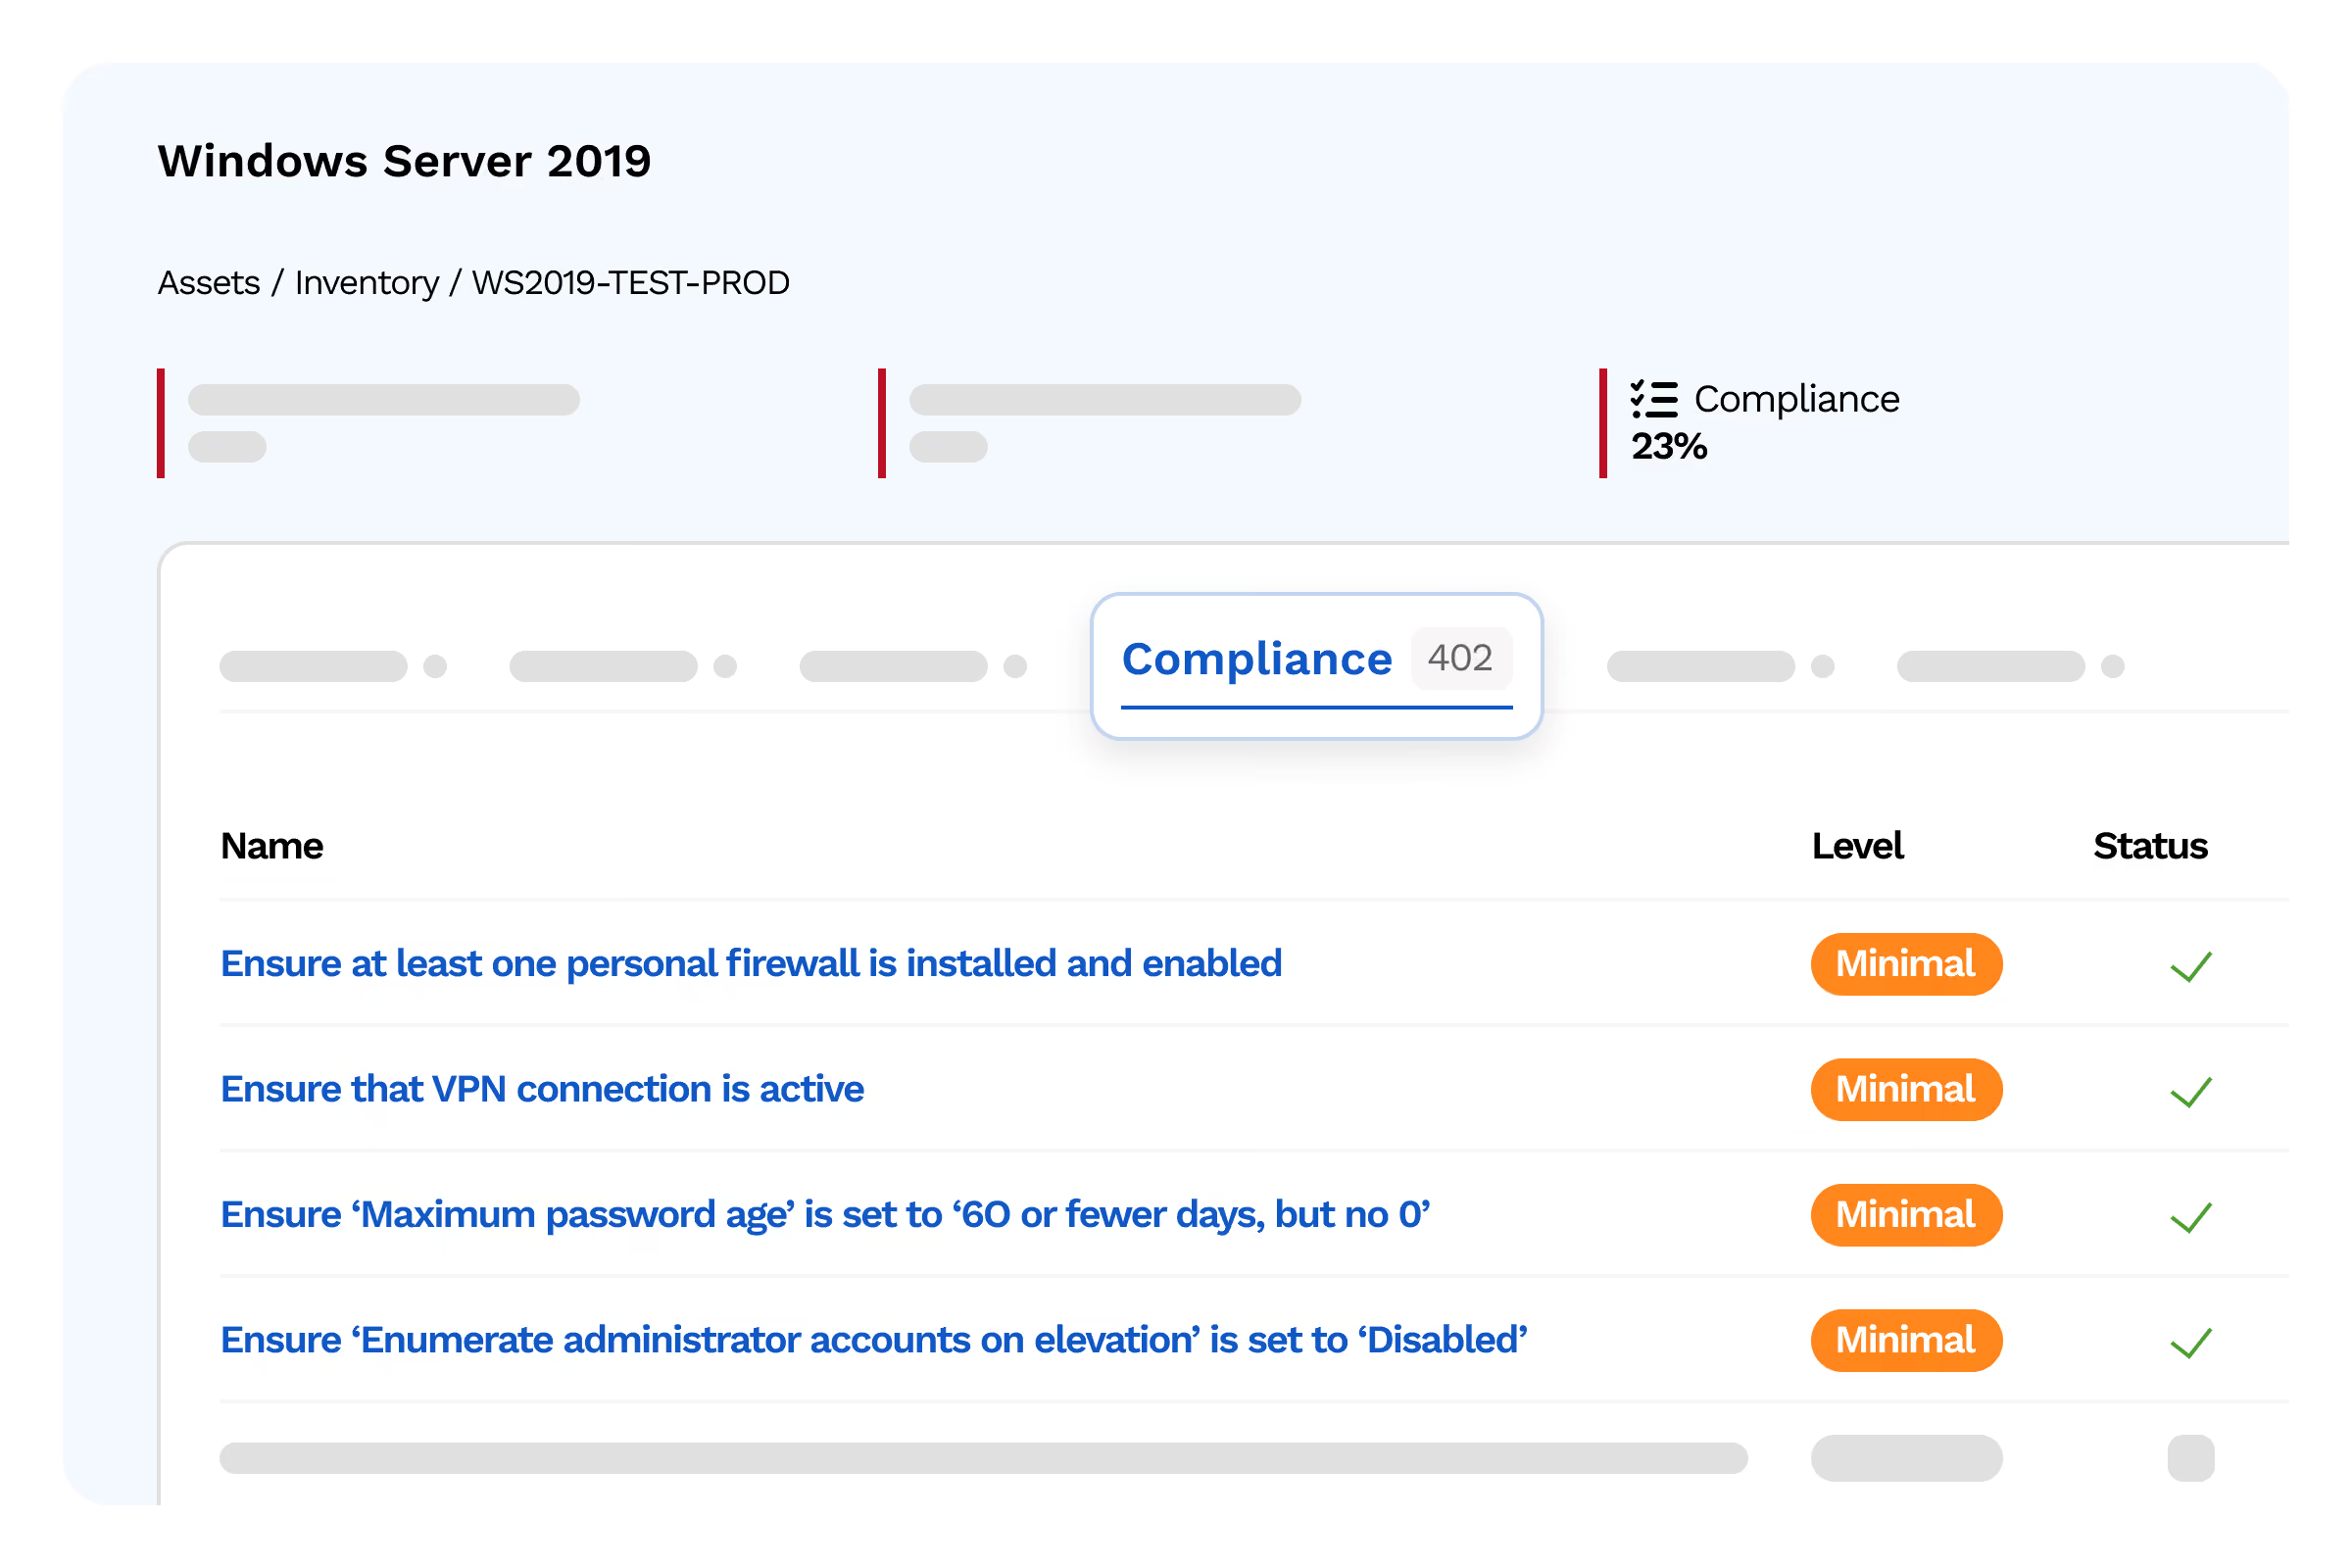
Auditoría automatizada de todos los CIS Benchmarks: Windows Server, Linux (Ubuntu, RHEL, Debian), VMware, Docker, Kubernetes, AWS, Azure, Microsoft 365. Cobertura de más de 200 marcos de referencia.
ANSSI
Guías de endurecimiento de la ANSSI integradas: recomendaciones para Active Directory, Linux, Windows, GPO. Cumplimiento de las recomendaciones de las autoridades francesas.
Repositorios personalizados
Cree sus propias reglas de cumplimiento adaptadas a su política de seguridad interna. Importe repositorios en formato OVAL, XCCDF o defina sus controles a medida.
CSPM
Control de Cyberwatch en sus sistemas
Política de contraseñas
Complejidad, caducidad, historial, bloqueo de cuentas
- Elemento 1
- Elemento 2
- Elemento 3
Servicios y protocolos
Servicios innecesarios activados, protocolos obsoletos (SMBv1, TLS 1.0, NTLMv1)
- Elemento 1
- Elemento 2
- Elemento 3
Permisos y accesos
Archivos críticos, registro, derechos de administración local
- Elemento 1
- Elemento 2
- Elemento 3
Registro y auditoría
Política de auditoría de Windows, syslog de Linux, retención de registros
- Elemento 1
- Elemento 2
- Elemento 3
Firewall y red
Reglas de firewall local, puertos abiertos, segmentación de red
- Elemento 1
- Elemento 2
- Elemento 3
Cifrado
BitLocker/LUKS activado, certificados SSL/TLS válidos, suites criptográficas
- Elemento 1
- Elemento 2
- Elemento 3
Configuración en el cloud
Buckets S3 públicos, grupos de seguridad demasiado permisivos, cifrado de volúmenes, registro de CloudTrail
- Elemento 1
- Elemento 2
- Elemento 3
Cumplimiento CIS
Reglas del último CIS Benchmark
- Elemento 1
- Elemento 2
- Elemento 3
remediación
Remediación guiada y automatizada
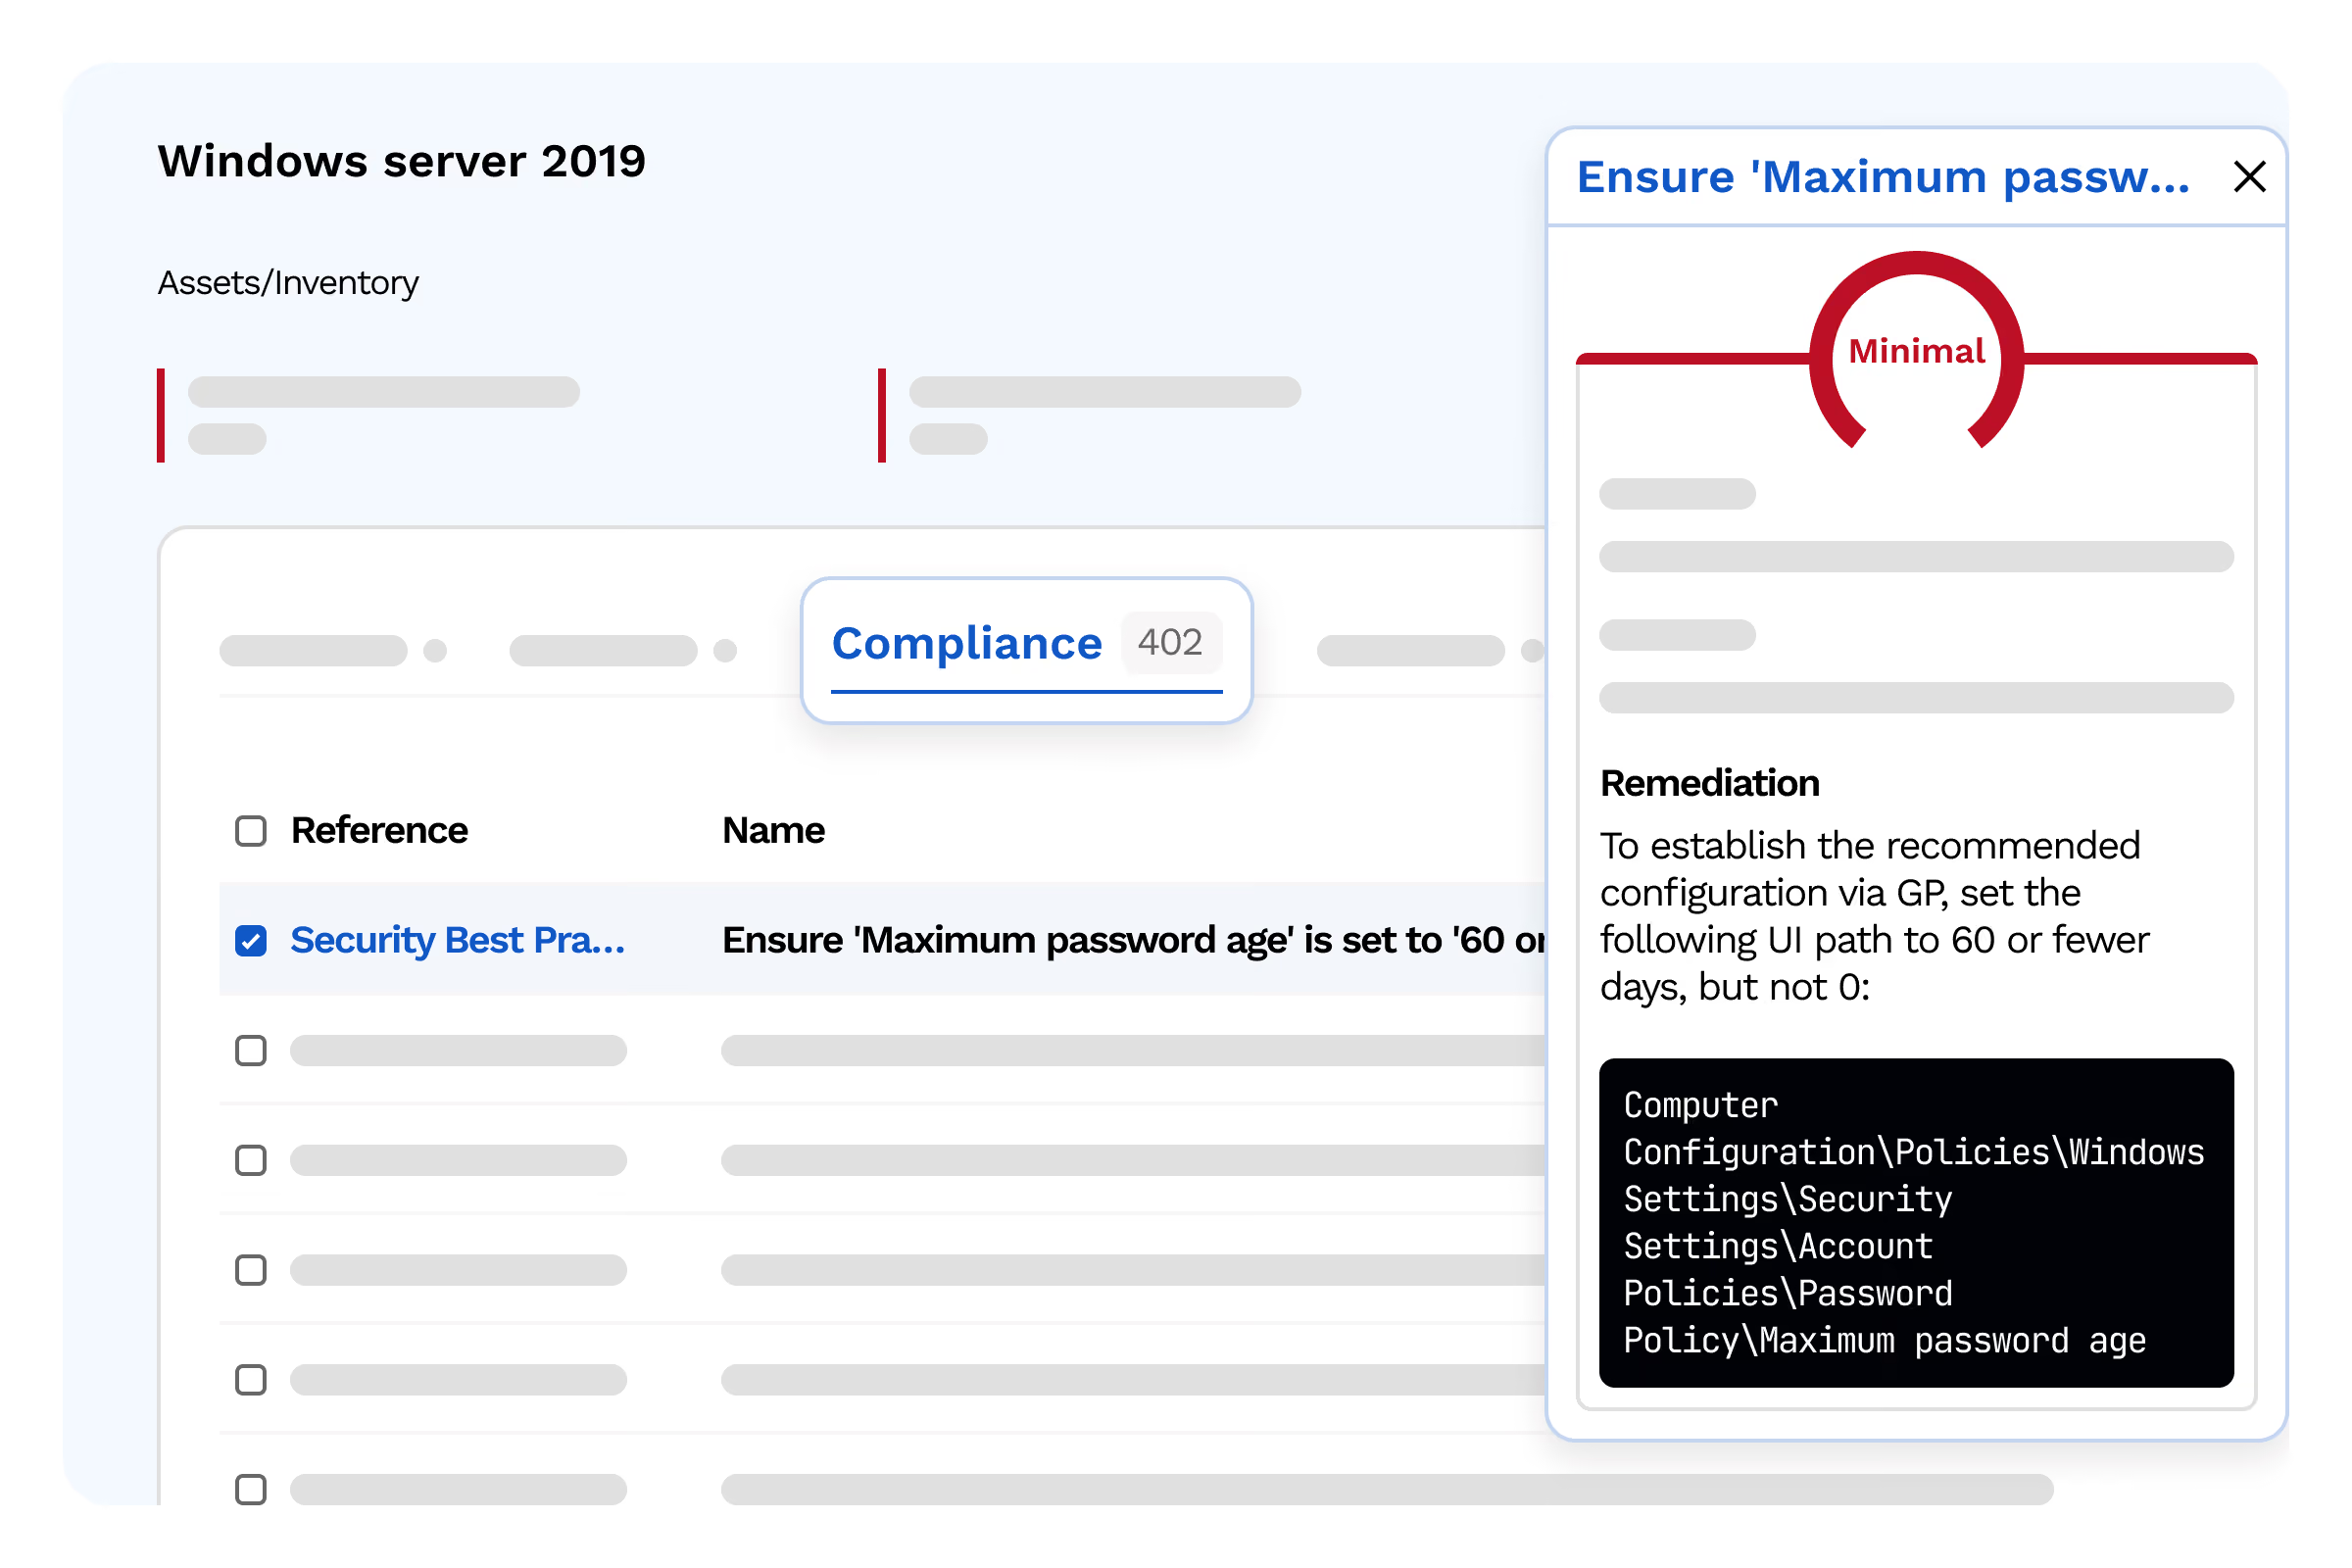
Para cada desviación de configuración detectada, Cyberwatch proporciona el procedimiento de corrección detallado y, cuando es posible, un script de remediación automatizable.
Procedimiento de corrección paso a paso para cada control fallido
- Elemento 1
- Elemento 2
- Elemento 3
Scripts de remediación PowerShell / Bash exportables
- Elemento 1
- Elemento 2
- Elemento 3
Seguimiento de la evolución del endurecimiento a lo largo del tiempo
- Elemento 1
- Elemento 2
- Elemento 3
Informes de cumplimiento automatizados para sus auditorías internas
- Elemento 1
- Elemento 2
- Elemento 3
El endurecimiento de las configuraciones complementa la gestión de vulnerabilidades: ambos juntos reducen drásticamente su superficie de ataque explotable.
Testimonios
Le scoring contextuel nous aide à concentrer nos équipes sur les vulnérabilités qui présentent un risque réel pour nos installations, plutôt que de traiter des milliers de CVE sans distinction.

Exemple à remplacer — Responsable cybersécurité, énergie
Responsable cybersécurité

Preguntas frecuentes
Desde el mapeo de sus activos hasta la corrección automatizada.
¿Qué son los CIS Benchmarks?
Los CIS Benchmarks son marcos de buenas prácticas de seguridad desarrollados por el Center for Internet Security. Definen los parámetros de configuración que deben aplicarse para reducir la superficie de ataque explotable en más de 200 tecnologías (Windows Server, Linux, VMware, Docker, Kubernetes, AWS, Azure, Microsoft 365…).
¿Puedo definir mis propias reglas de cumplimiento más allá de los marcos de referencia estándar?
Sí, Cyberwatch permite crear reglas de cumplimiento a medida, alineadas con su política de seguridad interna. Puede importar marcos de referencia existentes o definir sus propios controles específicos para cubrir los requisitos particulares de su sector o de su organización, más allá de los estándares habituales.
¿Por qué es necesario auditar las configuraciones de los sistemas?
Es necesario auditar las configuraciones, ya que un sistema puede ser vulnerable debido a ajustes incorrectos: parámetros predeterminados, privilegios excesivos, contraseñas débiles, servicios innecesarios activados, etc. La auditoría permite verificar que las configuraciones respeten el nivel de endurecimiento recomendado por la ANSSI, los CIS Benchmarks o las políticas de seguridad internas. Ayuda a detectar desviaciones antes de que sean explotadas, a priorizar las correcciones y a demostrar el nivel de cumplimiento.
¿Cómo ayuda Cyberwatch a corregir las configuraciones no conformes?
Cyberwatch automatiza la detección de configuraciones no conformes basándose en diversos marcos de referencia (CIS Benchmarks, ANSSI, políticas internas, etc.) e indica los activos de TI afectados y las medidas de remediación necesarias. Sus equipos disponen de un diagnóstico preciso para ajustar los parámetros, eliminar malas prácticas y reforzar el endurecimiento de los sistemas. La plataforma también permite priorizar las acciones según el nivel de riesgo, realizar un seguimiento de su progreso y ejecutar un nuevo control tras la corrección.