
DevSecOps: proteja su cadena de suministro de software
Proteja su cadena de suministro de software. SCA (Software Composition Analysis), detección de componentes al final de su vida útil, escaneo de imágenes de contenedores, generación de SBOM (CycloneDX, SPDX) y pruebas DAST integradas en su CI/CD.
Riesgos asociados a los procesos de desarrollo de software

Dependencias opacas
Componentes desconocidos y transitivos sin visibilidad completa.

Imágenes de contenedor sin control
Fuentes dudosas, composición desconocida, vulnerabilidades ignoradas.

Ataques a la cadena de suministro
Inyección de código malicioso, compromiso de repositorios, paquetes comprometidos.
Seguridad de la cadena de suministro
Proteja su cadena de suministro de software
Analice sus dependencias, detecte componentes obsoletos y comprometidos, genere sus SBOM y pruebe sus aplicaciones: una cobertura completa de su cadena de suministro de software.
SCA: análisis de dependencias
Detecte componentes vulnerables en npm, yarn, Maven, Composer, pip, NuGet, RubyGems y Go, incluidas las dependencias transitivas.
Multilenguaje
Cobertura de ecosistemas JavaScript (npm, yarn), Java (Maven), PHP (Composer), Python (pip), .NET (NuGet), Ruby (RubyGems) y Go
- Elemento 1
- Elemento 2
- Elemento 3
Dependencias transitivas
Visibilidad en todos los niveles de dependencia
- Elemento 1
- Elemento 2
- Elemento 3
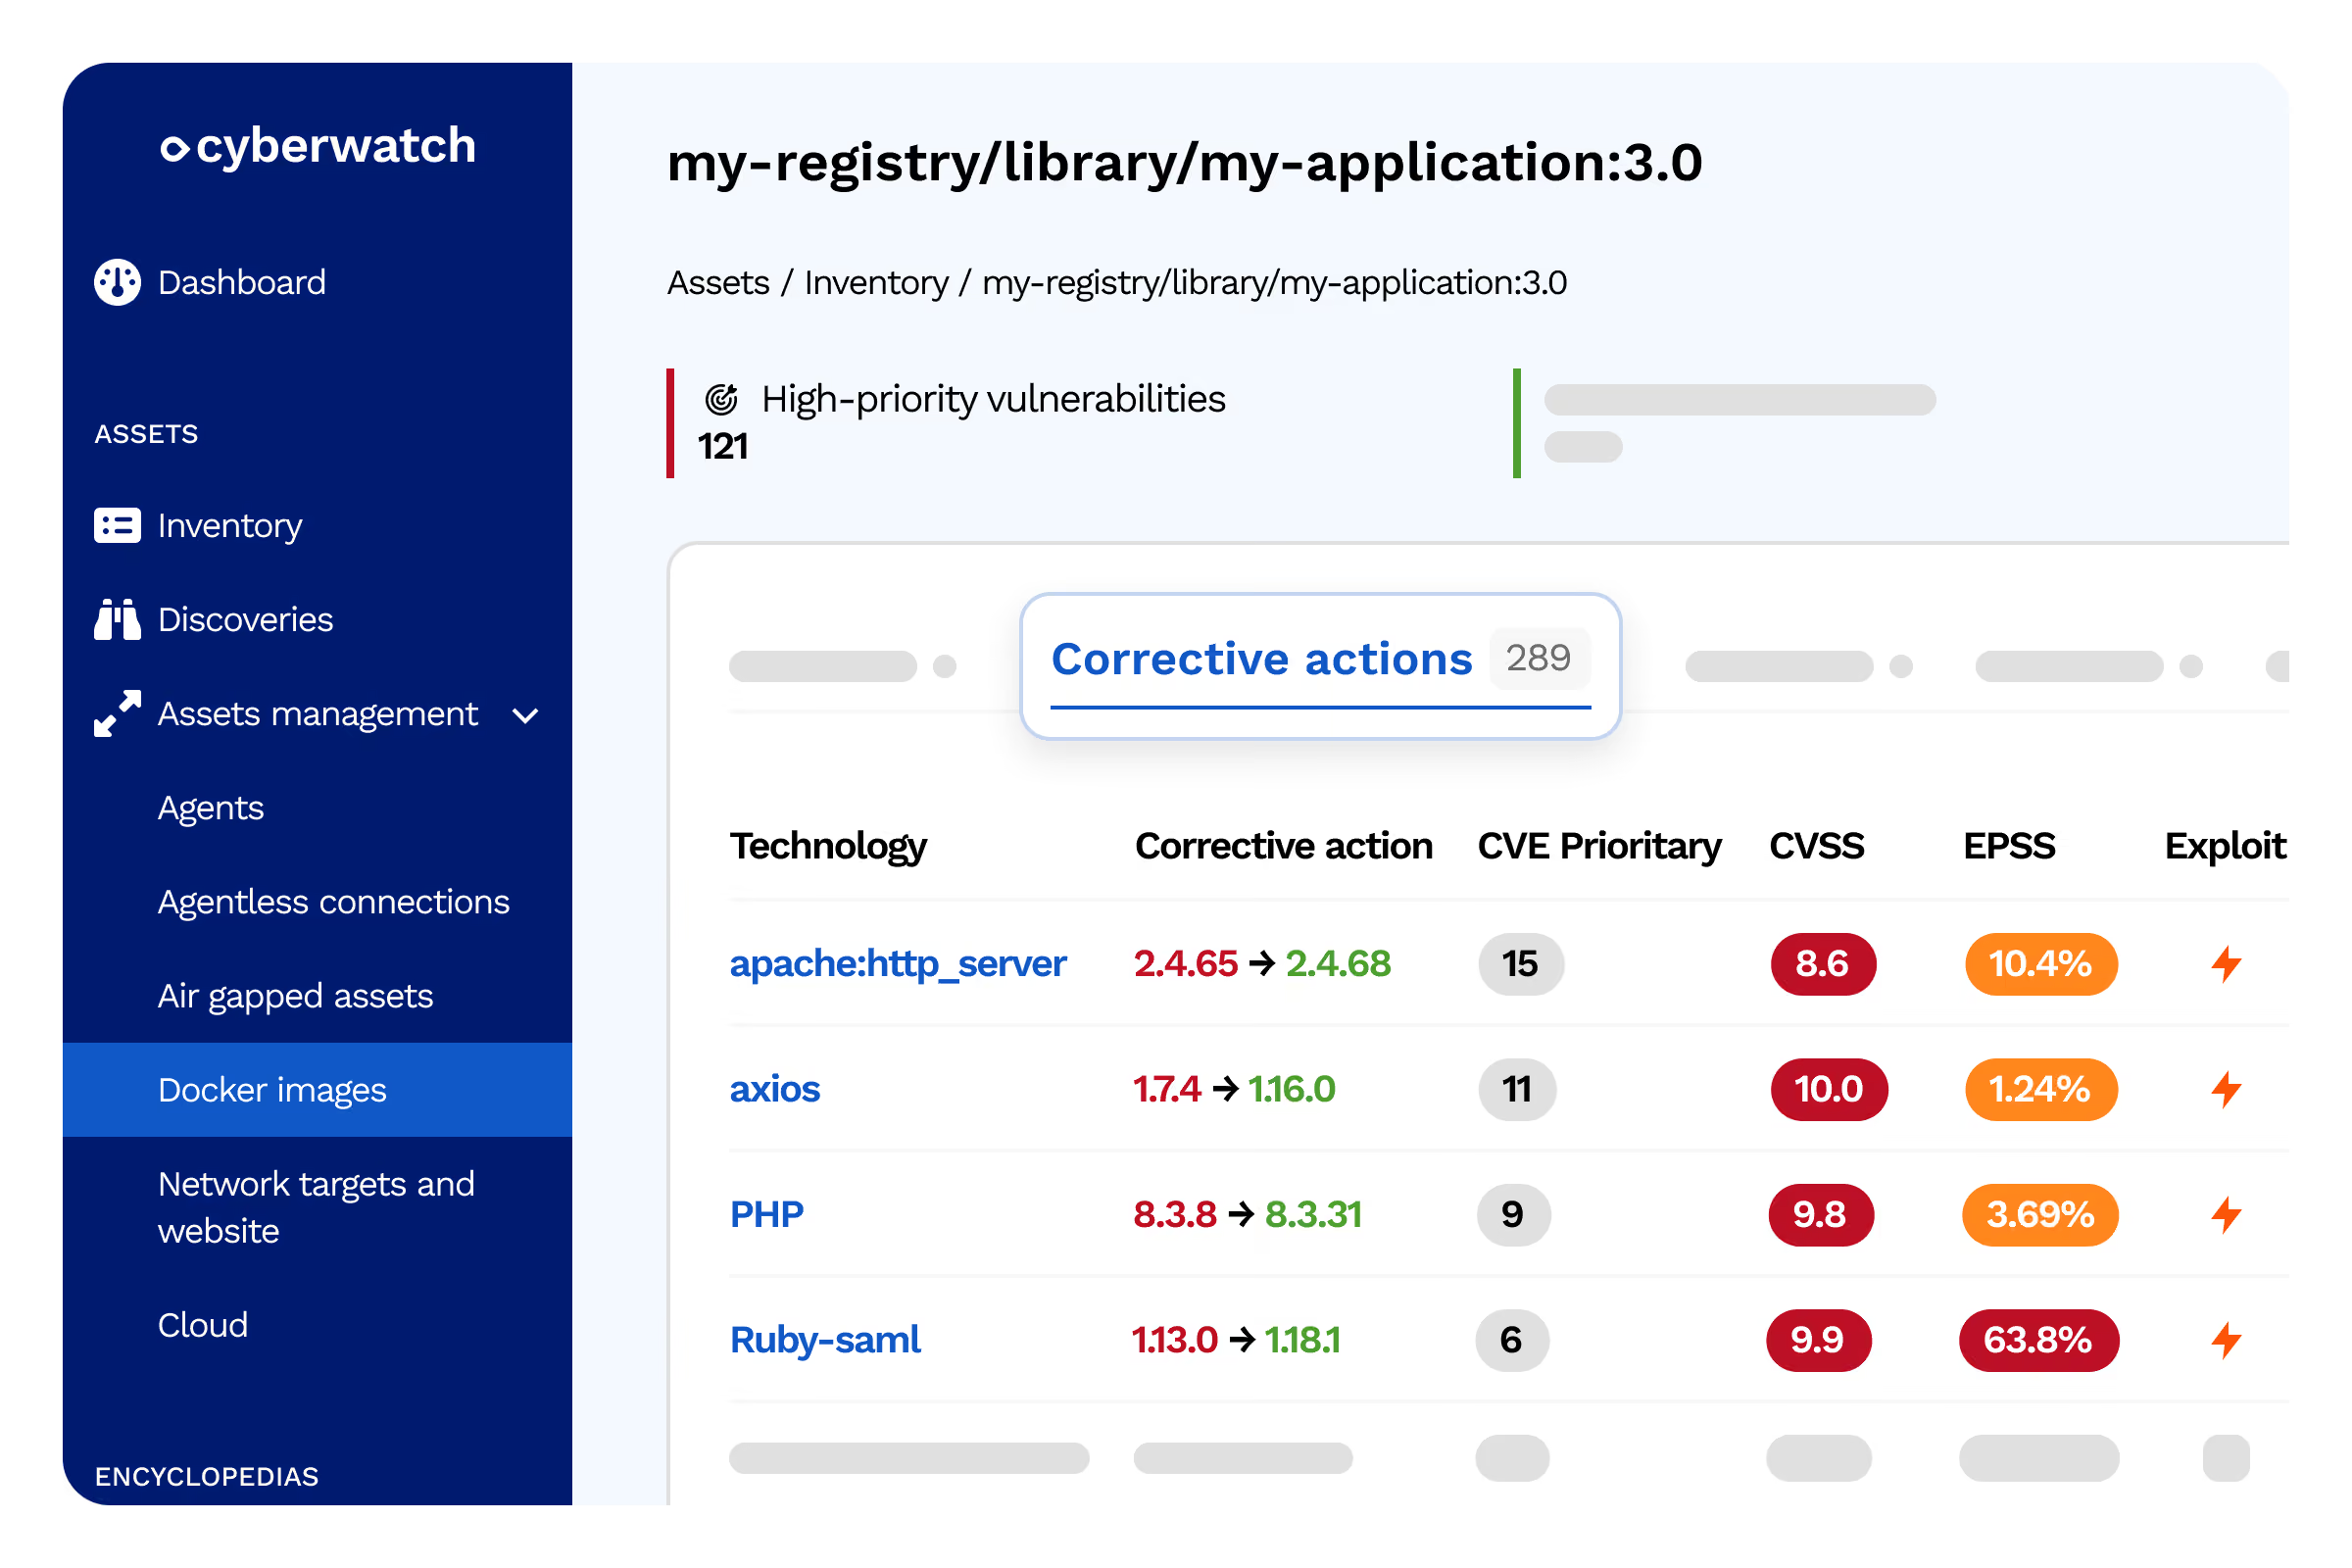
Dependencias transitivas
Visibilidad en todos los niveles de dependencia
- Elemento 1
- Elemento 2
- Elemento 3
CVE en tiempo real
Vinculación automática con bases de datos de vulnerabilidades
- Elemento 1
- Elemento 2
- Elemento 3
Detección EOL — Fin de vida útil
Identifique los componentes al final de su vida útil y los frameworks sin mantenimiento antes de que se conviertan en una amenaza.
Identificación de tecnologías
Reconocimiento de frameworks, CMS, librerías JavaScript y servidores web
- Elemento 1
- Elemento 2
- Elemento 3
Base de datos EOL
Seguimiento de fechas de fin de soporte
- Elemento 1
- Elemento 2
- Elemento 3
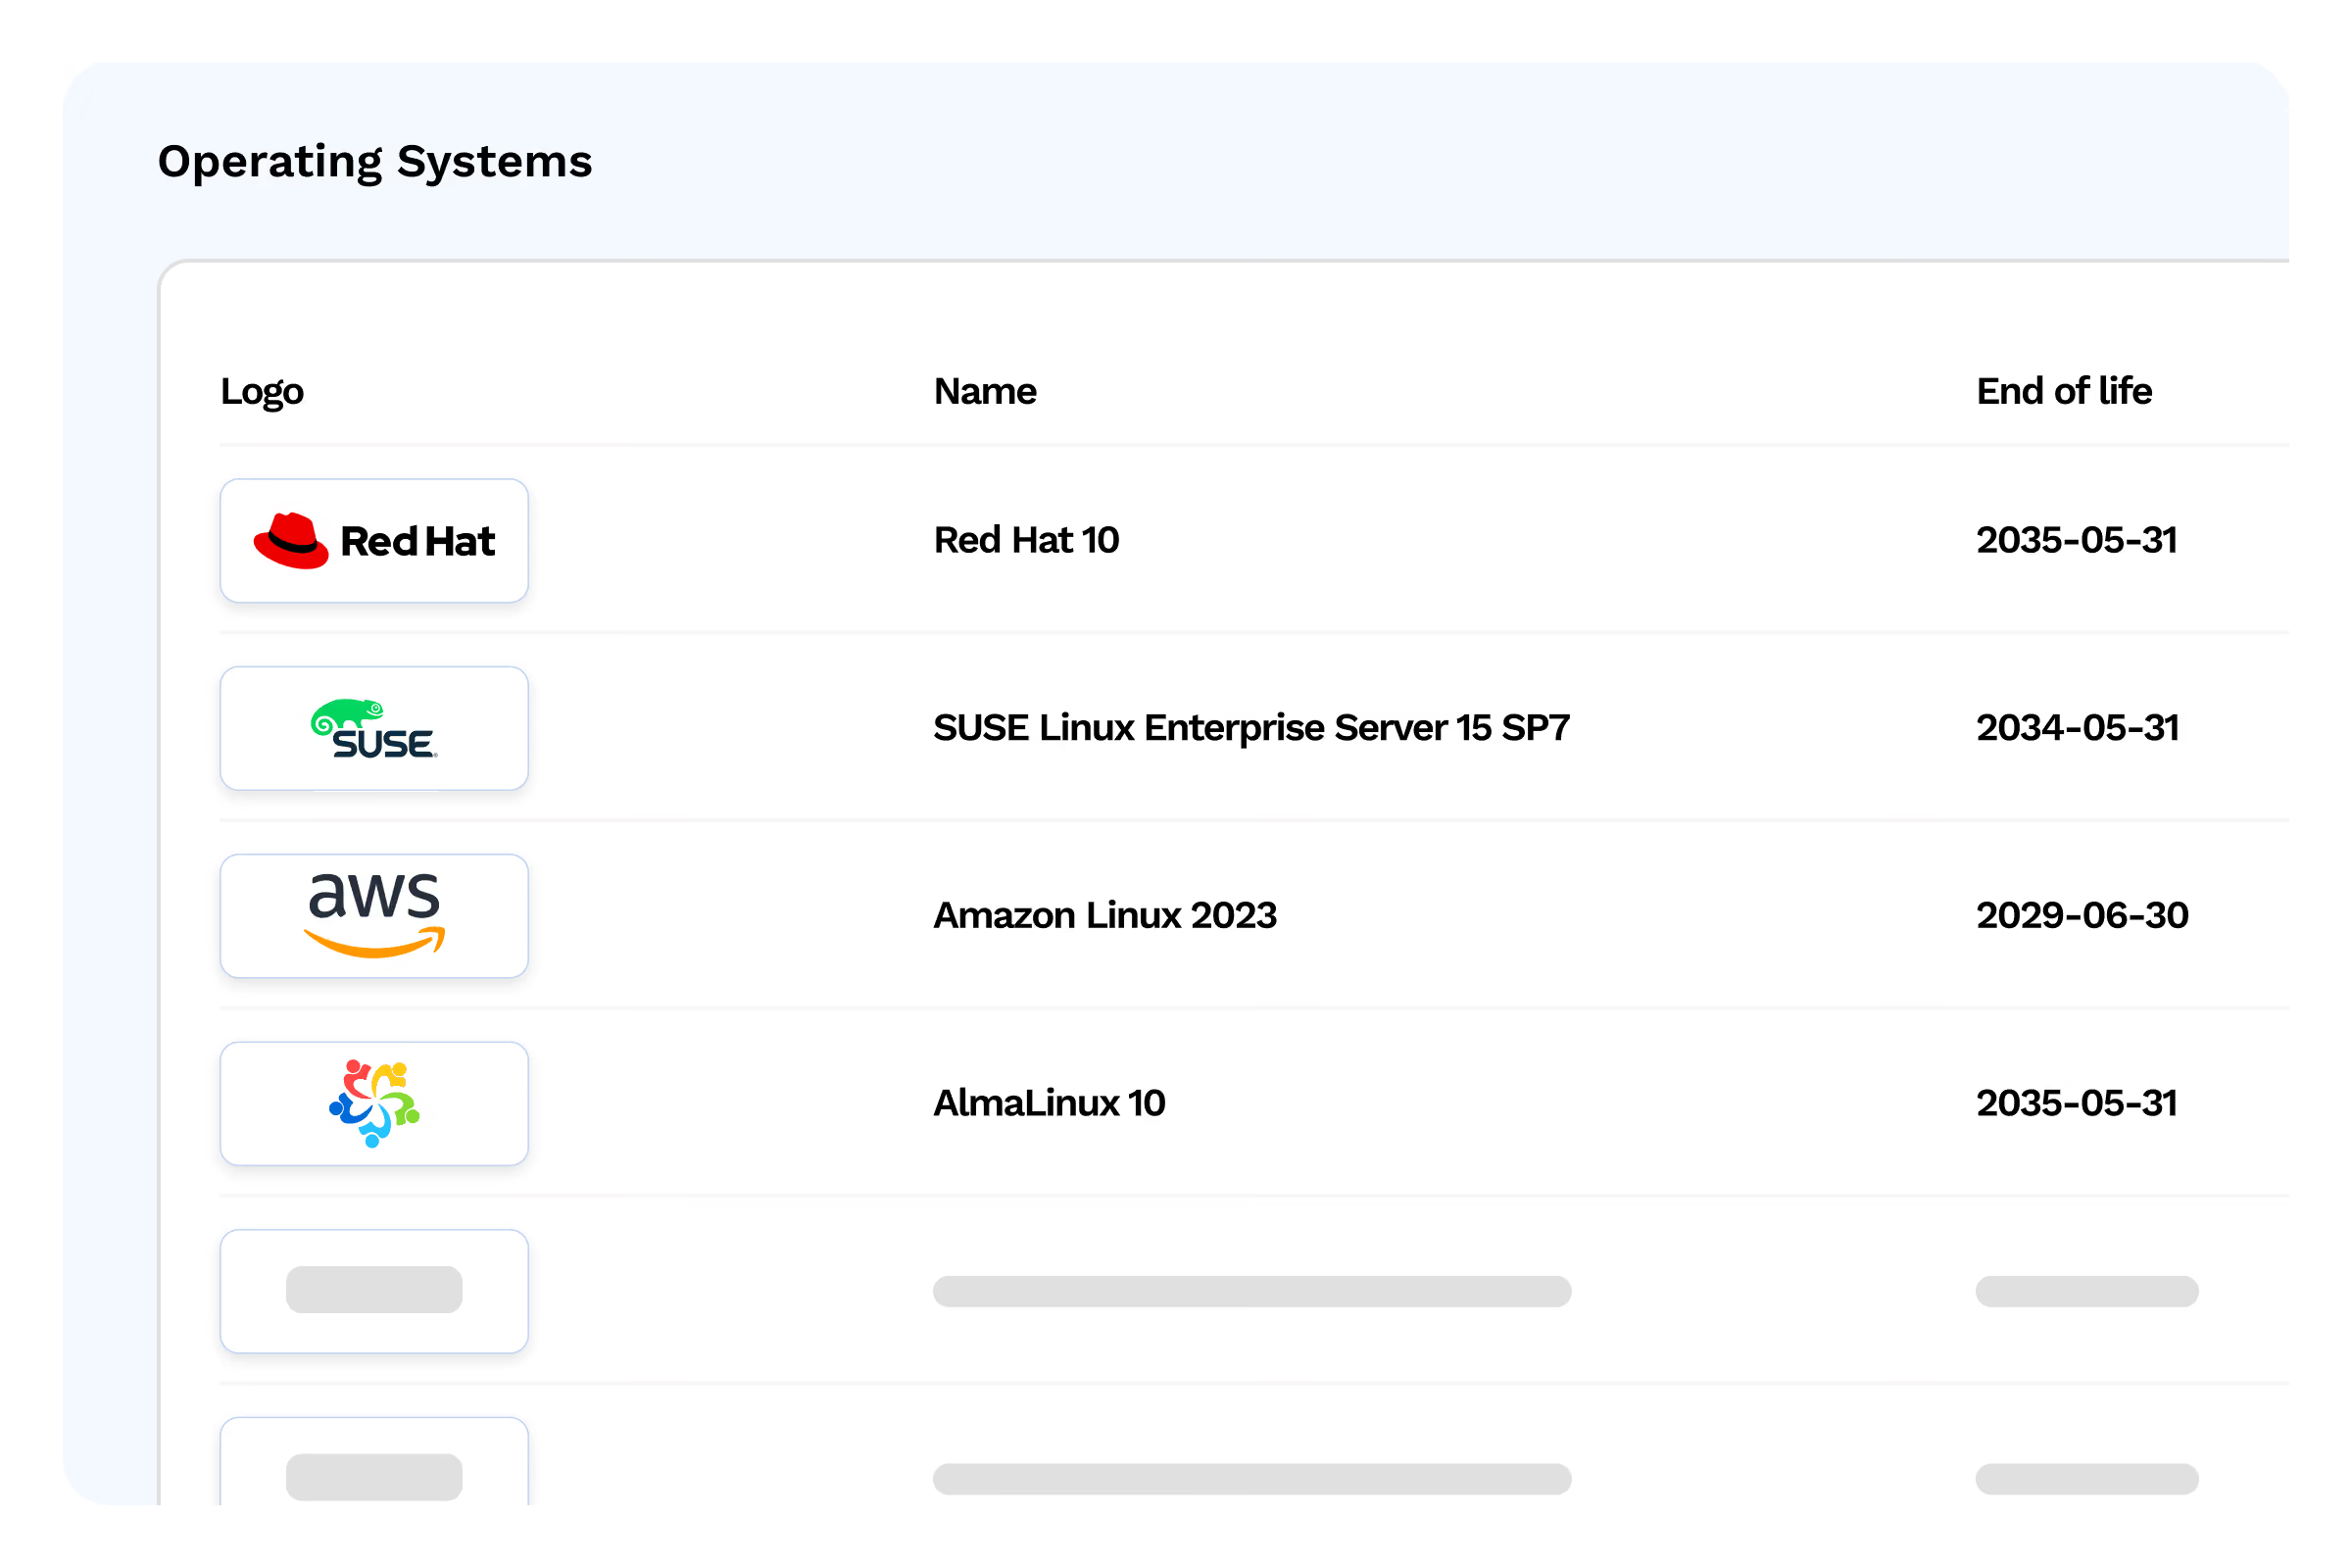
Alertas proactivas
Notificación antes del fin de la vida útil oficial
- Elemento 1
- Elemento 2
- Elemento 3
Plan de migración
Recomendaciones de reemplazo automáticas
- Elemento 1
- Elemento 2
- Elemento 3
Generación de SBOM
Genere manifiestos de componentes en CycloneDX, SPDX o CSV para el cumplimiento de NIS2 y CRA.
Identificación de tecnologías
Reconocimiento de frameworks, CMS, librerías JavaScript y servidores web
- Elemento 1
- Elemento 2
- Elemento 3
Formatos estándar
CycloneDX, SPDX, CSV para el cumplimiento normativo
- Elemento 1
- Elemento 2
- Elemento 3
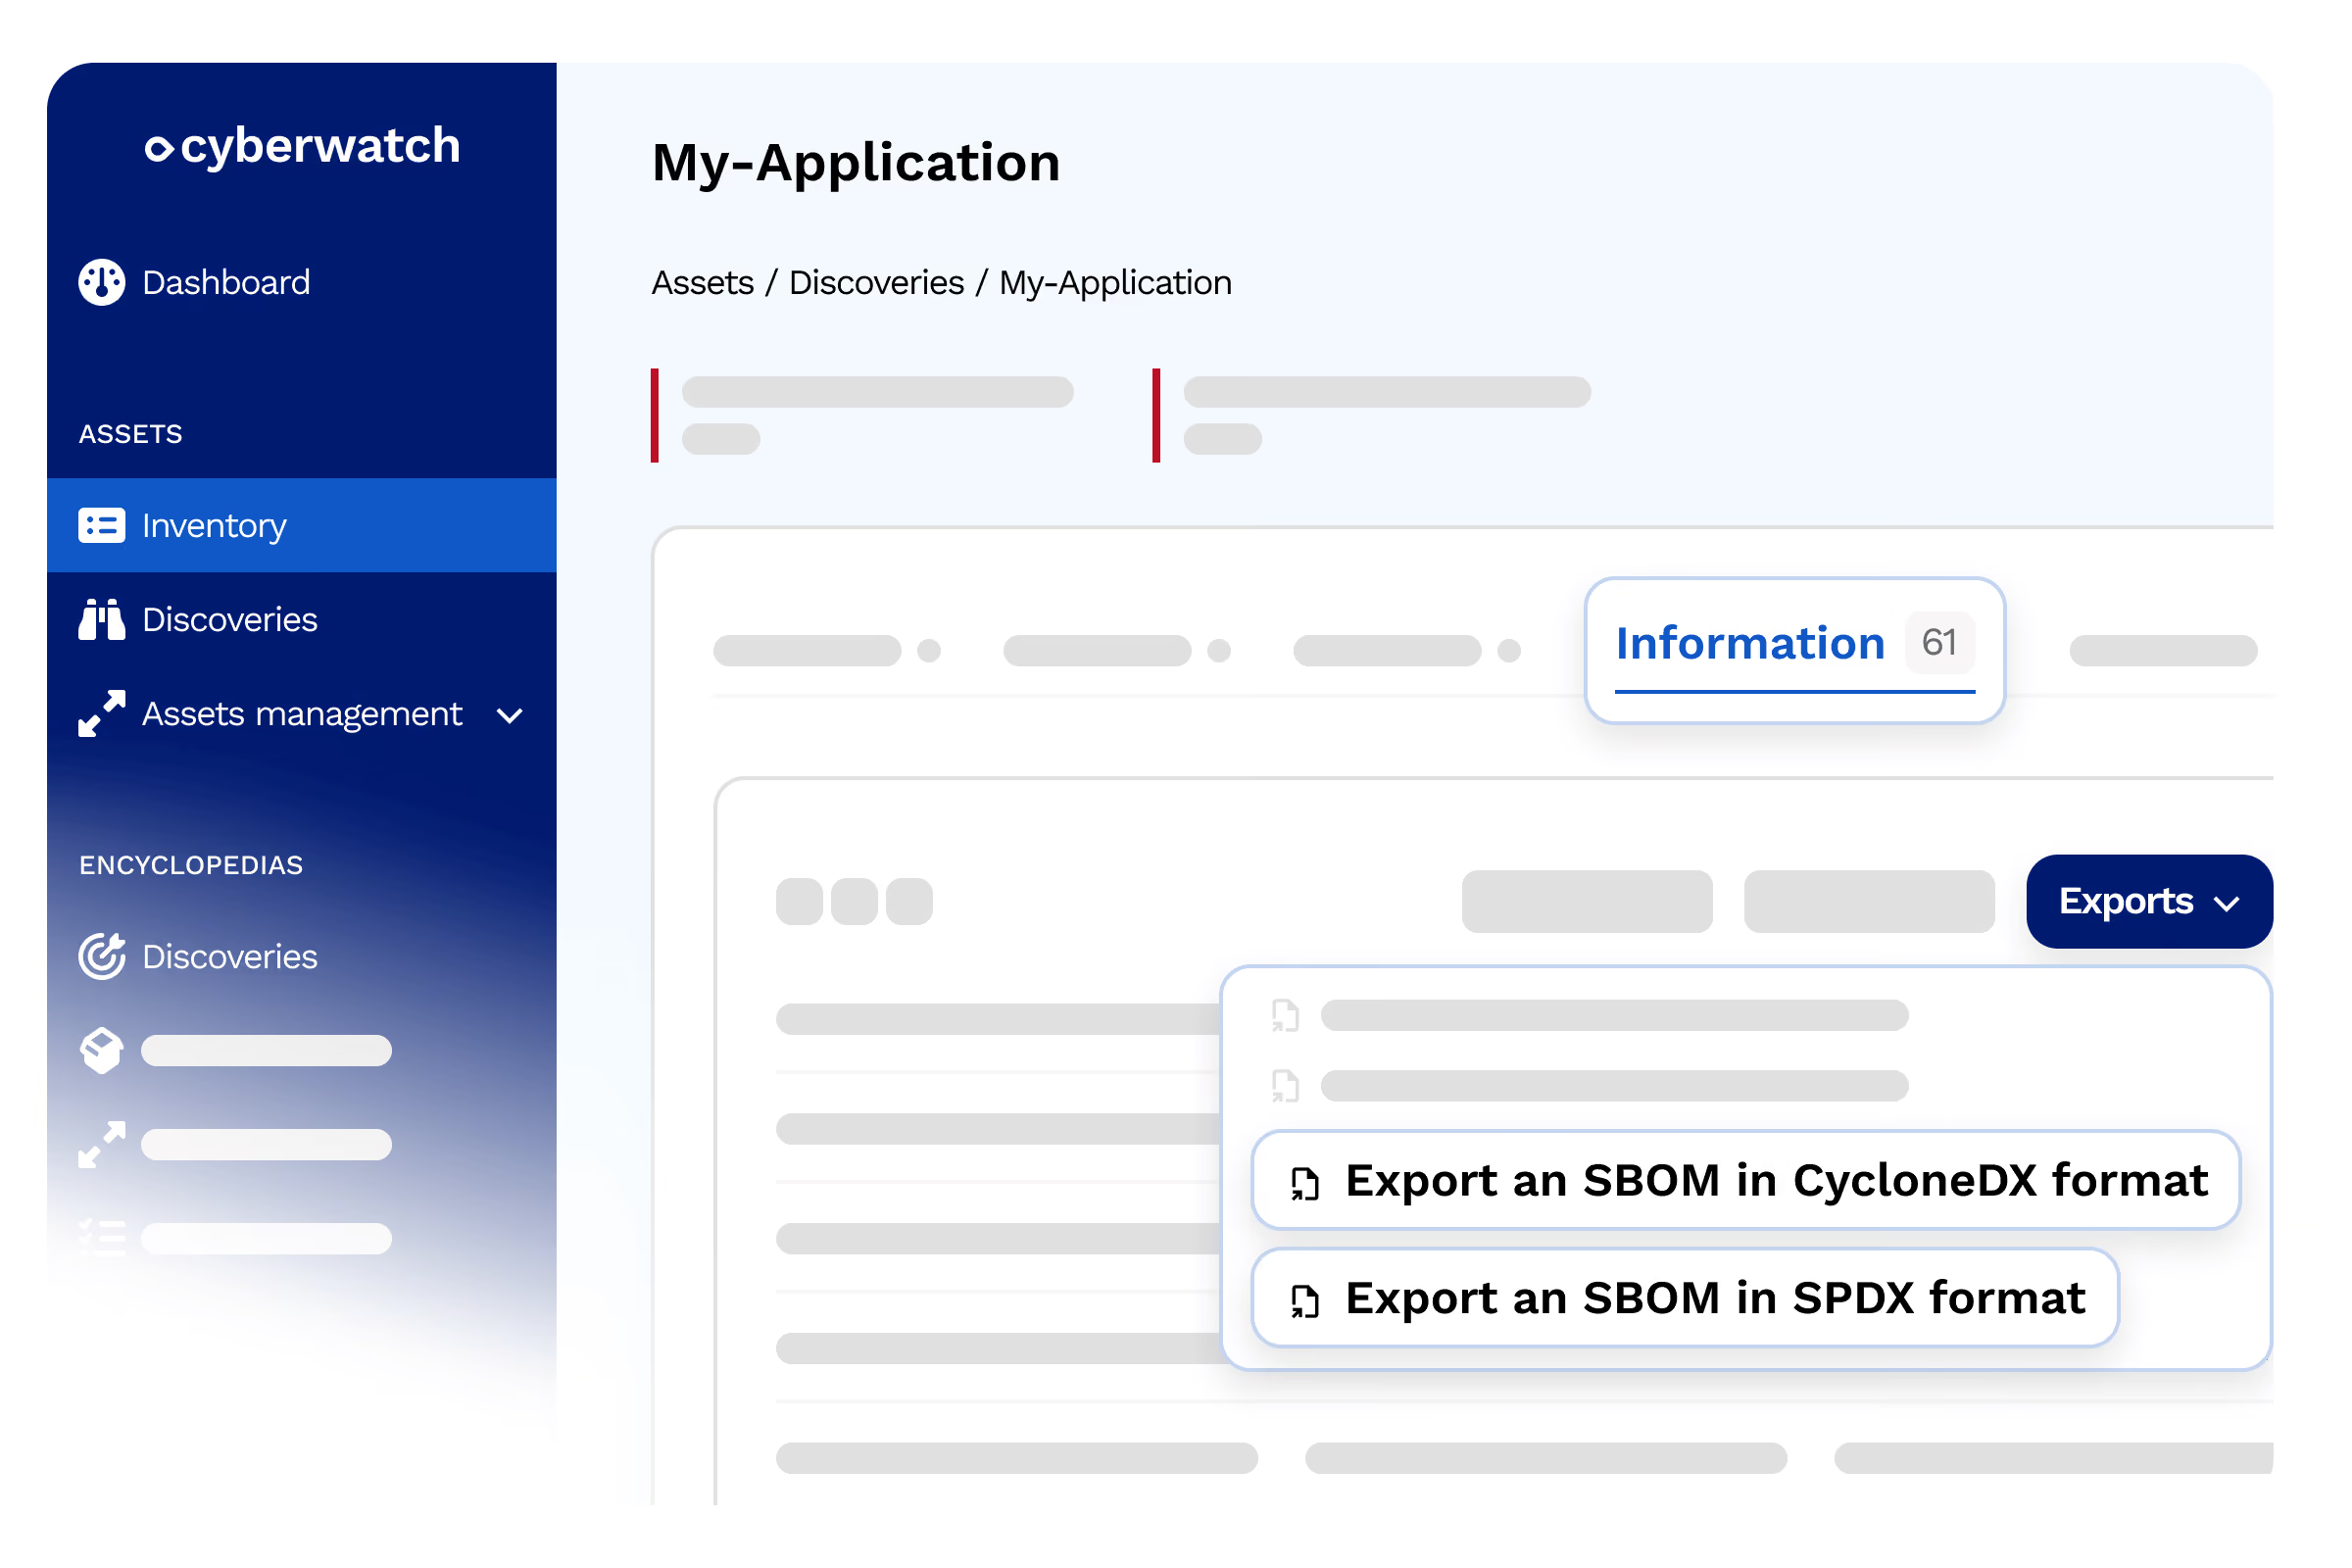
Inventario completo
Todas las dependencias directas y transitivas
- Elemento 1
- Elemento 2
- Elemento 3
Automatización
Generación en cada compilación sin esfuerzo manual
- Elemento 1
- Elemento 2
- Elemento 3
DAST — Pruebas dinámicas
Detecte vulnerabilidades de aplicaciones del OWASP Top 10 probando la aplicación en ejecución.
Cabeceras HTTP y CSP
Detección de configuraciones inseguras (política de seguridad de contenido, flags de cookies, cabeceras faltantes)
- Elemento 1
- Elemento 2
- Elemento 3
Identificación de tecnologías
Reconocimiento de frameworks, CMS, librerías JavaScript y servidores web
- Elemento 1
- Elemento 2
- Elemento 3
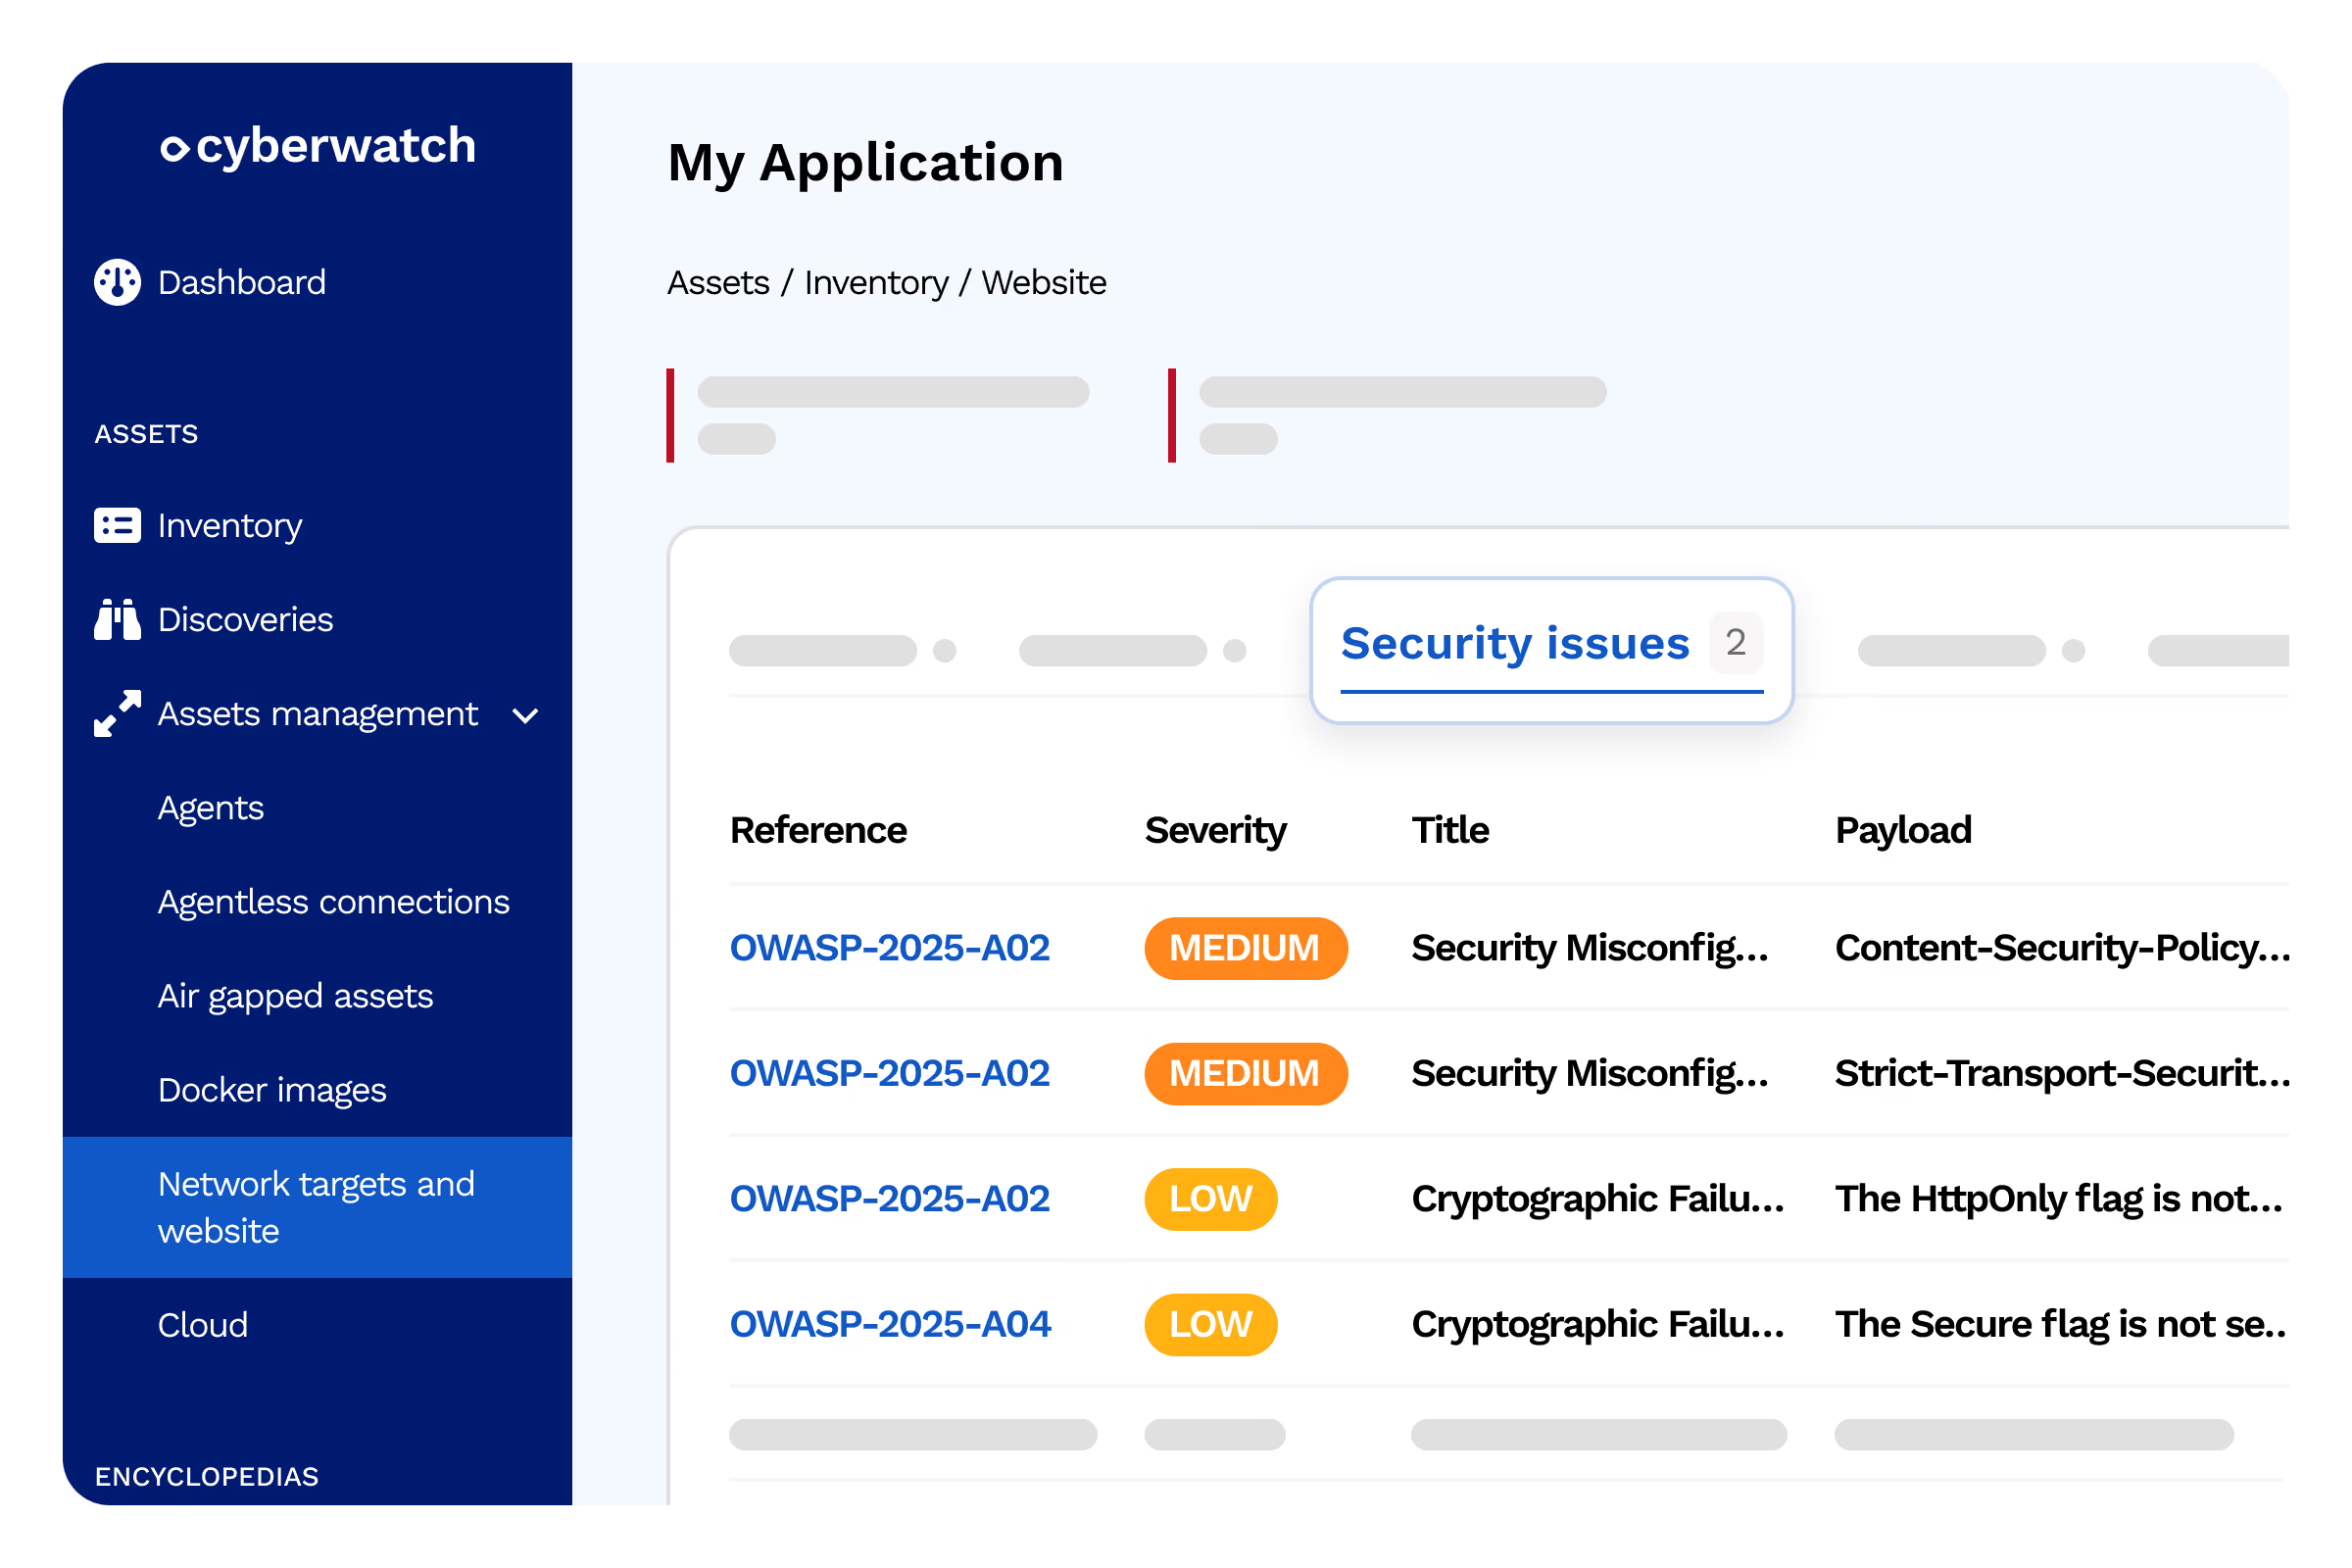
Cobertura OWASP
Inyección SQL, XSS, CSRF, autenticación, sesión
- Elemento 1
- Elemento 2
- Elemento 3
Sin código fuente
No requiere acceso al código fuente
- Elemento 1
- Elemento 2
- Elemento 3
Recomendaciones
Consejos de remediación detallados por vulnerabilidad
- Elemento 1
- Elemento 2
- Elemento 3
Detección de paquetes comprometidos
Verifique que no haya paquetes maliciosos en su infraestructura de producción. Análisis continuo de las dependencias instaladas en npm, PyPI, NuGet, Maven y RubyGems.
Cabeceras HTTP y CSP
Detección de configuraciones inseguras (política de seguridad de contenido, flags de cookies, cabeceras faltantes)
- Elemento 1
- Elemento 2
- Elemento 3
Identificación de tecnologías
Reconocimiento de frameworks, CMS, librerías JavaScript y servidores web
- Elemento 1
- Elemento 2
- Elemento 3
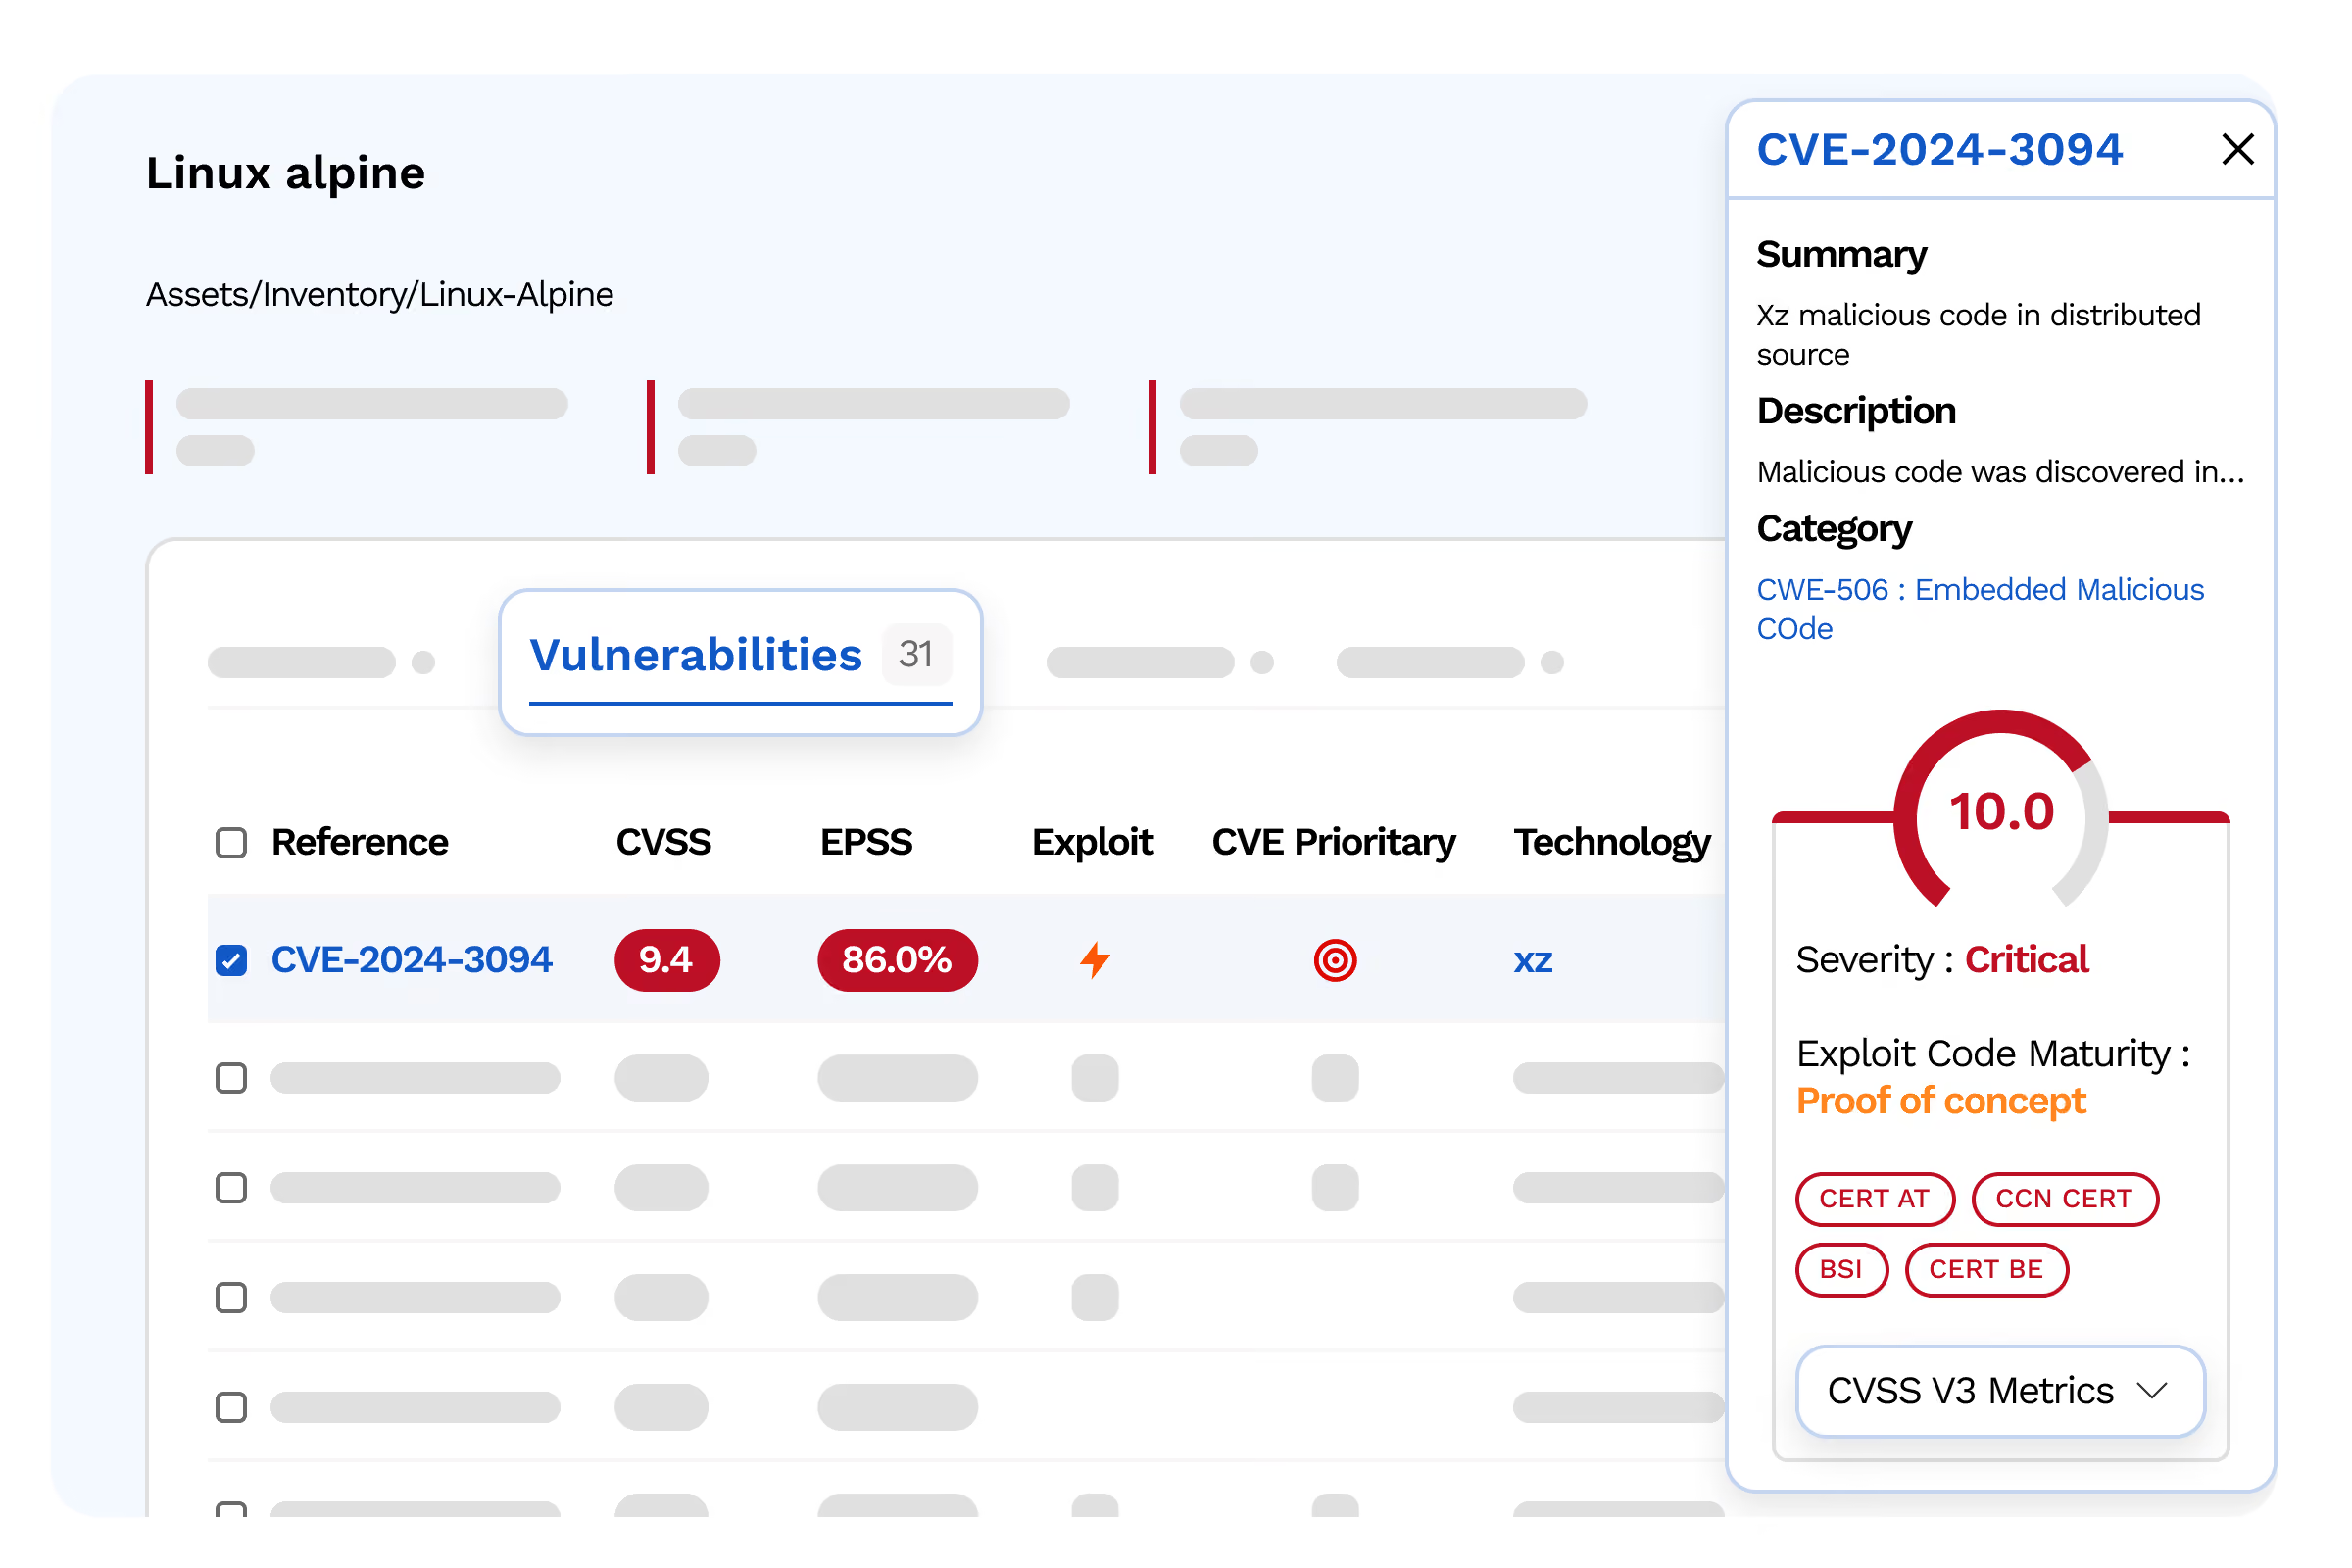
Auditoría de lo existente
Identifique los paquetes comprometidos que ya están desplegados en sus entornos
- Elemento 1
- Elemento 2
- Elemento 3
Detección de código malicioso
Identificación de dependencias que contienen código ofuscado o comportamientos sospechosos
- Elemento 1
- Elemento 2
- Elemento 3
Alertas en tiempo real
Notificación inmediata cuando un paquete instalado se marca como comprometido
- Elemento 1
- Elemento 2
- Elemento 3
imágenes y contenedores
Escaneo de imágenes y contenedores
Analice imágenes Docker en registros o en CI/CD y bloquee los despliegues que no cumplan con las normas.
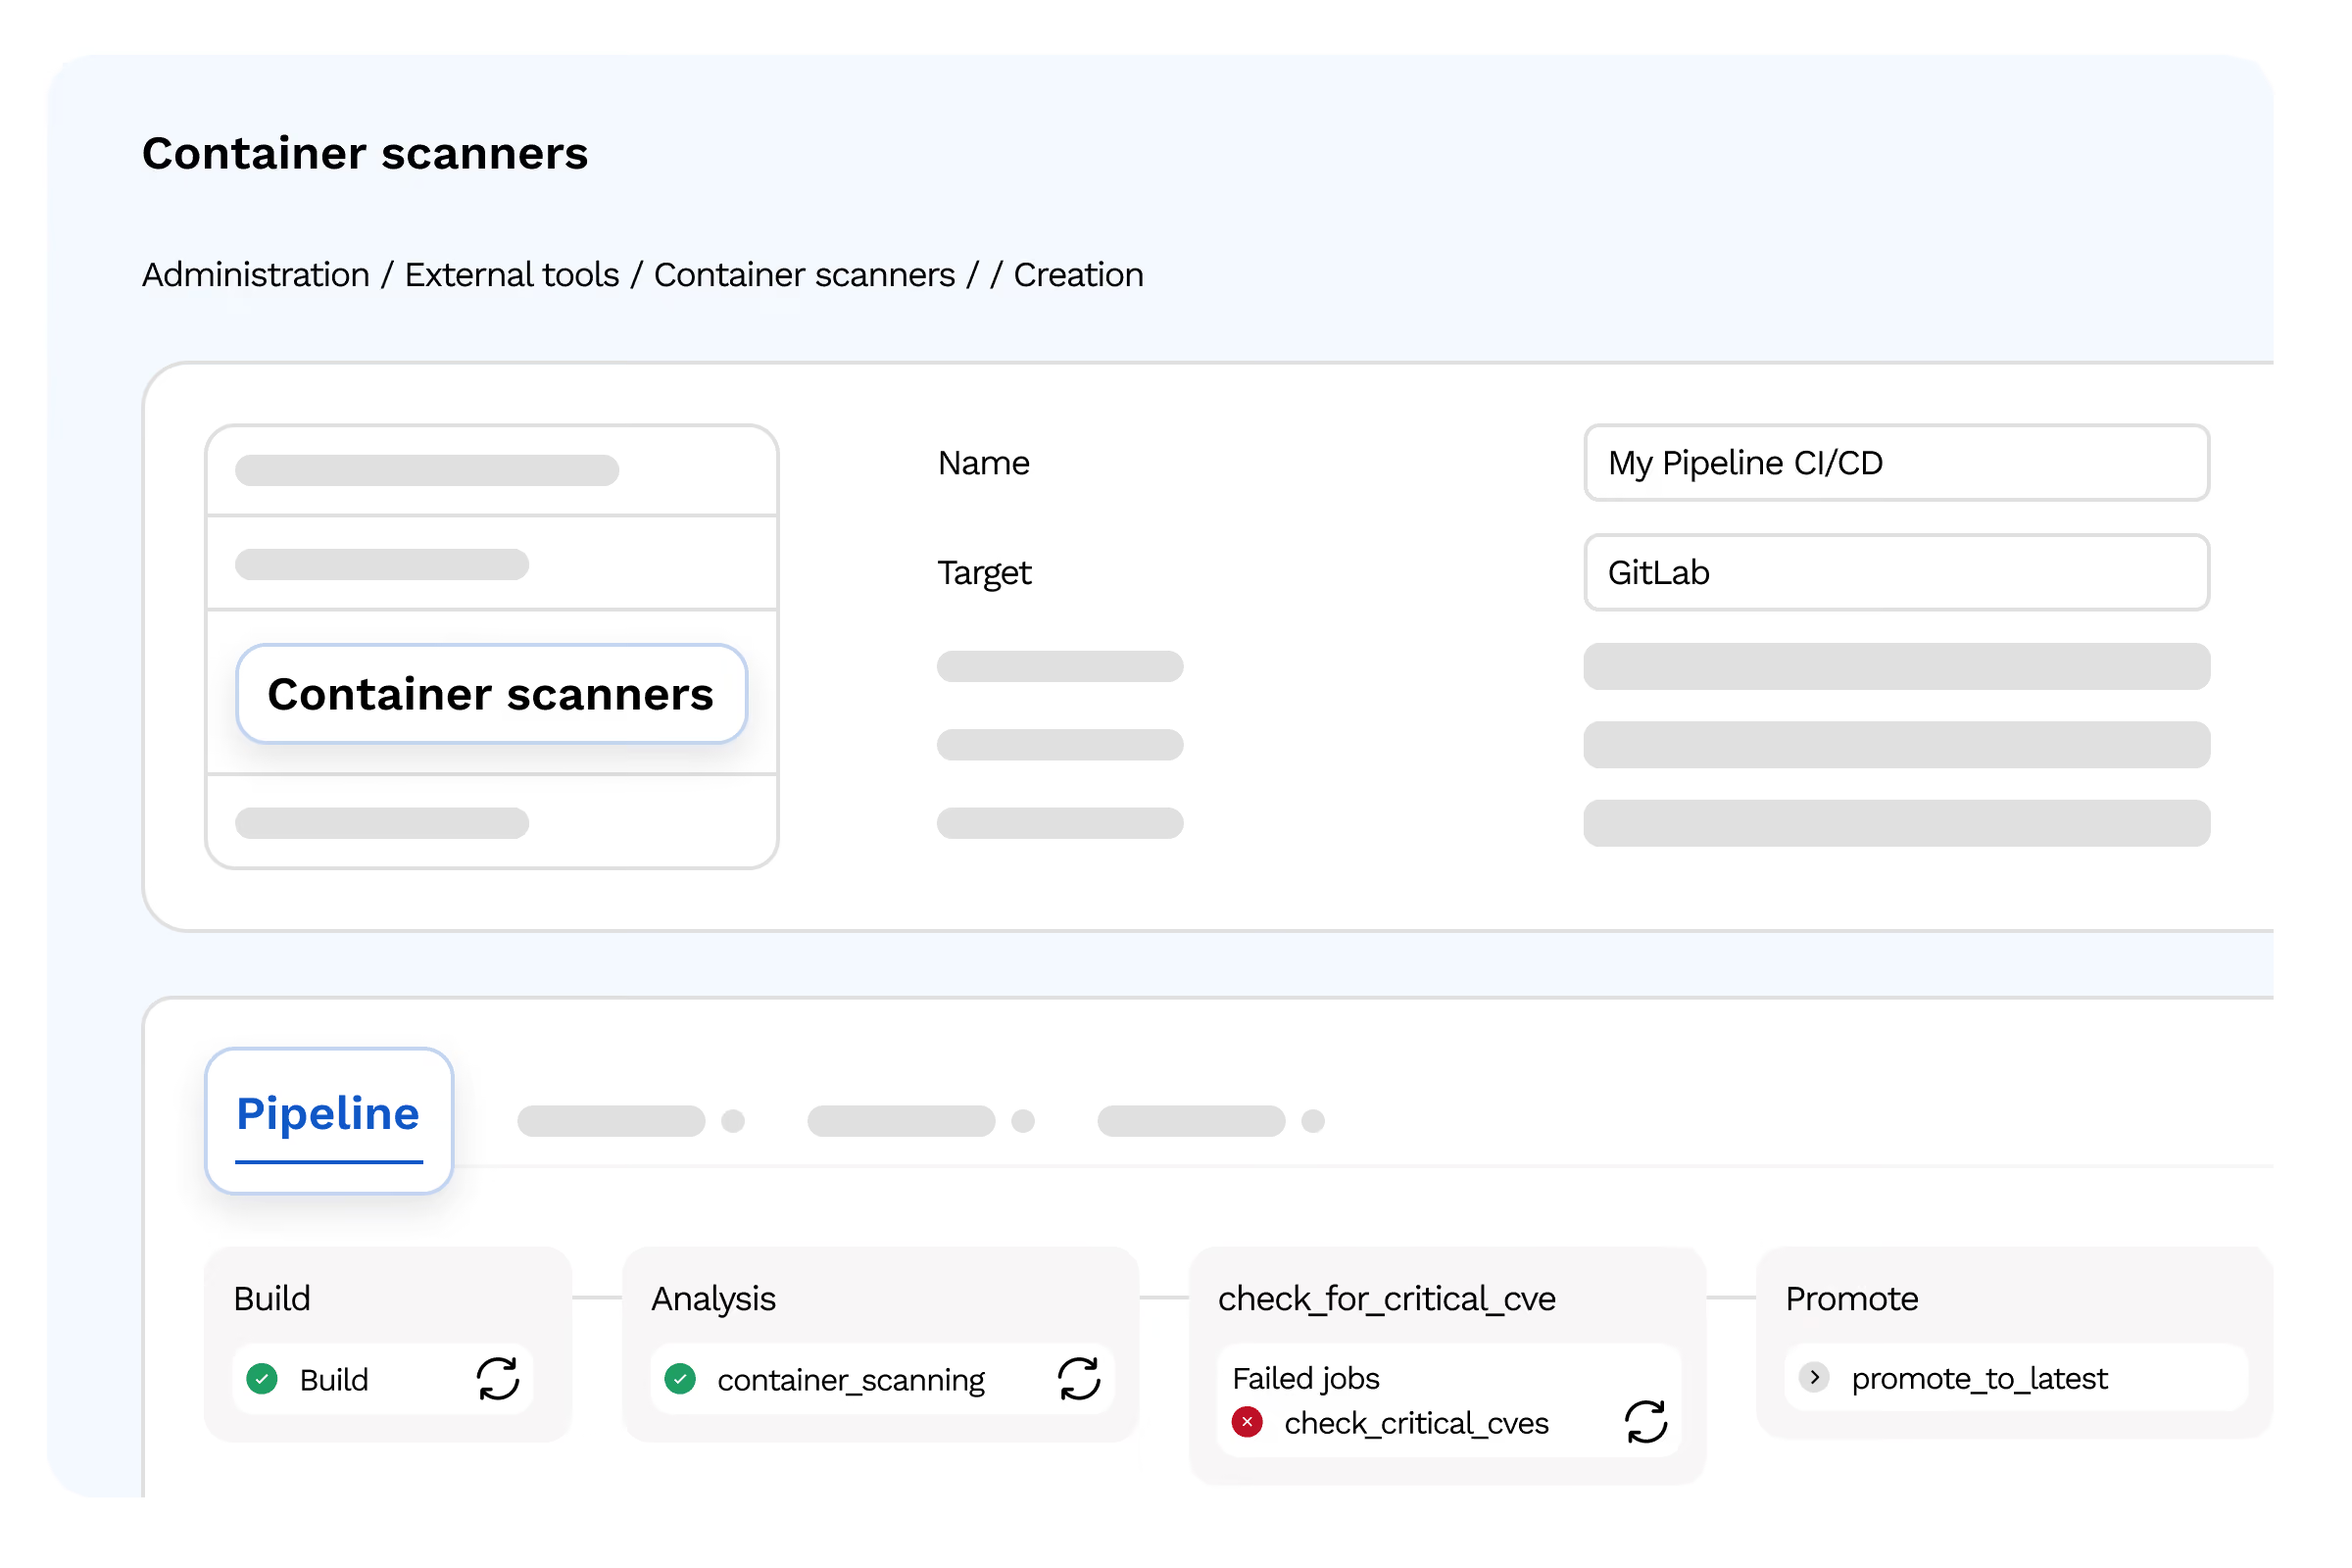
Integración CI/CD
Hooks en pipelines Docker, Kubernetes y Harbor
- Elemento 1
- Elemento 2
- Elemento 3
Políticas de umbral
Bloqueo automático de despliegues no conformes
- Elemento 1
- Elemento 2
- Elemento 3
Historial de imágenes
Trazabilidad completa de las versiones desplegadas
- Elemento 1
- Elemento 2
- Elemento 3
SBOM de imágenes
Inventario automático de las dependencias integradas en cada imagen
- Elemento 1
- Elemento 2
- Elemento 3
Testimonios
La plataforma centraliza tanto nuestro cumplimiento de PCI en las actividades de facturación en línea como nuestra gestión de vulnerabilidades de TI más amplia, lo que simplifica nuestra gestión de la seguridad.

CISO, energía
CISO

Los escaneos ASV trimestrales y el pentest complementario nos ofrecen una visión completa de nuestro cumplimiento PCI DSS, con informes directamente utilizables por nuestros auditores QSA.
Responsable de seguridad de pagos, finanzas
Responsable de seguridad de pagos
El endurecimiento de nuestras configuraciones siguiendo los CIS Benchmarks nos permitió cerrar puertas de entrada que ni siquiera sospechábamos, sin interrumpir nuestra producción.
Administrador de sistemas, industria
Administrador de sistemas y redes
La auditoría continua de nuestro directorio Active Directory reveló varias cuentas con privilegios mal gestionados que pudimos corregir rápidamente.
CISO, salud
CISO
Pouvoir déployer une console complète isolée d'Internet, avec mise à jour manuelle de la base de vulnérabilités, était un prérequis pour certains de nos environnements les plus critiques.
Exemple à remplacer — Responsable sécurité, secteur public
Responsable sécurité des systèmes d'information
Le mode air-gap totalement déconnecté correspond exactement à nos exigences de sécurité pour les systèmes les plus sensibles, sans compromis sur la qualité de la détection.
Exemple à remplacer — Responsable SSI, défense
Responsable de la sécurité des systèmes d'information
Le suivi de notre conformité NIS2 est désormais centralisé et actualisé en continu, ce qui simplifie considérablement nos rapports aux autorités compétentes.
Exemple à remplacer — RSSI, énergie
RSSI
La génération automatisée de preuves d'audit nous fait gagner un temps précieux lors de nos revues de conformité DORA et de nos échanges avec nos auditeurs.
Exemple à remplacer — Responsable conformité, finance
Responsable conformité
La formation Cyberwatch Certified Professional a permis à nos équipes de monter en compétence rapidement et d'exploiter pleinement les fonctionnalités de remédiation de la plateforme.
Exemple à remplacer — Responsable IT, industrie
Responsable infrastructure IT
Le patch management intégré et les tickets générés automatiquement dans notre outil ITSM ont nettement réduit nos délais de correction.
Exemple à remplacer — DSI, secteur public
DSI
Avec des centaines de dispositifs médicaux à surveiller, la priorisation par criticité métier nous permet de ne pas nous disperser tout en respectant la continuité des soins.
Exemple à remplacer — RSSI, santé
RSSI
Le scoring contextuel nous aide à concentrer nos équipes sur les vulnérabilités qui présentent un risque réel pour nos installations, plutôt que de traiter des milliers de CVE sans distinction.
Exemple à remplacer — Responsable cybersécurité, énergie
Responsable cybersécurité
Pouvoir cartographier nos environnements sensibles sans connexion réseau permanente était une exigence non négociable. Cyberwatch répond à cette contrainte tout en gardant un inventaire à jour.
Exemple à remplacer — Officier sécurité, défense
Officier de sécurité des systèmes d'information
La cartographie automatique de nos actifs nous a permis de découvrir des serveurs oubliés que nos audits précédents n'avaient jamais identifiés. C'est un vrai gain de visibilité sur notre Shadow IT.
Exemple à remplacer — Responsable sécurité, finance
Responsable sécurité IT
L'accompagnement de l'équipe Cyberwatch a été déterminant pour déployer la plateforme sur nos sites de production sans perturber nos lignes. Le support dédié répond vite et comprend nos contraintes industrielles.
Exemple à remplacer — DSI, industrie
DSI
Avec Cyberwatch, nous avons enfin une vue exhaustive de notre parc informatique et pouvons prioriser nos actions de remédiation selon un risque réel plutôt qu'une simple liste de CVE. La plateforme s'intègre bien à nos contraintes de souveraineté.
Exemple à remplacer — RSSI, secteur public
RSSI
Preguntas frecuentes
Desde el mapeo de sus activos hasta la corrección automatizada.
¿Qué es el SecDevOps?
El SecDevOps consiste en integrar la seguridad en toda la cadena DevOps, desde el diseño hasta la explotación de un software o servicio digital. El objetivo no es tratar la seguridad como una etapa final, sino como una responsabilidad compartida entre desarrolladores, equipos de seguridad y operaciones. Esto implica la automatización de controles, pruebas de seguridad en los pipelines CI/CD, gestión de secretos, análisis de código y supervisión continua de los entornos.
¿Qué es el SCA (Software Composition Analysis)?
El SCA es un proceso de análisis de los componentes de código abierto y de terceros utilizados en una aplicación. Permite identificar componentes vulnerables, priorizar actualizaciones y reducir los riesgos asociados a elementos externos. Cyberwatch cubre los principales ecosistemas (npm, yarn, Maven, Composer, pip, NuGet, RubyGems, Go) para detectar vulnerabilidades conocidas antes de que lleguen a producción.
¿Qué es un componente al final de su vida útil (EOL) y por qué detectarlo?
Un componente al final de su vida útil (End of Life, EOL) es un software, biblioteca, sistema o versión que ya no cuenta con el mantenimiento de su editor o comunidad. Deja de recibir actualizaciones, incluidas las de seguridad. Incluso sin vulnerabilidades conocidas, representa un riesgo. Cyberwatch identifica estos componentes para que puedan reemplazarse antes de que se conviertan en una amenaza explotable.
¿Qué es un SBOM y por qué se ha vuelto prácticamente obligatorio?
Un SBOM (Software Bill of Materials), o "lista de materiales de software", es un inventario exhaustivo de todos los componentes de software de una aplicación: bibliotecas de código abierto, dependencias directas y transitivas, versiones exactas, licencias, origen y, en ocasiones, hashes criptográficos. Cyberwatch genera SBOM en formatos CycloneDX, SPDX o CSV. Los SBOM son exigidos por normativas como NIS2 y la Ley de Ciberresiliencia (CRA) para garantizar la trazabilidad y la transparencia de la cadena de suministro de software.
¿Cómo detecta Cyberwatch los paquetes comprometidos o maliciosos?
Cyberwatch analiza de forma continua las dependencias instaladas en su infraestructura de producción frente a las bases de datos de paquetes maliciosos conocidos en npm, PyPI, NuGet, Maven y RubyGems. Esta detección protege contra ataques a la cadena de suministro, como la inyección de código o la suplantación de paquetes legítimos por parte de actores malintencionados.
¿Cuál es la diferencia entre SAST, DAST y SCA?
El SAST (Static Application Security Testing) analiza el código fuente, los binarios o el bytecode sin ejecutar la aplicación. Detecta fallos en la lógica de desarrollo, como inyecciones, validaciones incorrectas o secretos expuestos. El DAST (Dynamic Application Security Testing) prueba la aplicación en funcionamiento, desde el exterior, tal como lo haría un atacante. Identifica vulnerabilidades visibles durante la ejecución. El SCA (Software Composition Analysis) analiza los componentes de terceros y las dependencias de código abierto para detectar vulnerabilidades conocidas, licencias de riesgo y versiones obsoletas.
¿Se puede integrar el DAST directamente en un pipeline CI/CD?
Sí, el DAST de Cyberwatch analiza la aplicación en ejecución para detectar vulnerabilidades del OWASP Top 10 y puede integrarse de forma nativa en su pipeline CI/CD. Esto permite bloquear automáticamente cualquier despliegue que no cumpla con los requisitos antes de pasar a producción, siguiendo un enfoque de seguridad "Shift Left".
¿Puede Cyberwatch escanear las imágenes de contenedores antes de su despliegue?
Sí, Cyberwatch analiza las imágenes de Docker directamente en sus registros o dentro de su pipeline CI/CD, antes de su puesta en producción. Este análisis detecta las vulnerabilidades y los componentes de riesgo presentes en la imagen, lo que permite bloquear los despliegues no conformes y asegurar su cadena de suministro de principio a fin.