
Auditoría continua y refuerzo de sus directorios Active Directory / Entra ID
Audite y refuerce continuamente la seguridad de sus directorios. Active Directory, Entra ID y Microsoft 365 centralizan las identidades y los accesos críticos de su organización: su compromiso otorga acceso total al sistema de información. Cyberwatch detecta configuraciones de riesgo, cuentas con privilegios excesivos y debilidades explotables.
Por qué asegurar sus directorios se ha vuelto crítico
Active Directory y Microsoft 365 / Entra ID son los objetivos prioritarios de los ciberdelincuentes. Las identidades comprometidas, las cuentas con privilegios mal gestionadas y las configuraciones incorrectas son puertas de entrada explotadas a diario.

Cuentas con privilegios expuestas
Demasiados administradores, contraseñas débiles y cuentas vulnerables: todos ellos son vectores de escalada de privilegios.

Configuraciones de GPO y delegaciones incorrectas
Las GPO mal configuradas, las delegaciones sin restricciones y las ACL peligrosas facilitan los movimientos laterales hacia recursos críticos.

Exposición de herramientas colaborativas
El uso excesivo de recursos compartidos en SharePoint, Teams o OneDrive y las configuraciones de riesgo en Exchange exponen sus datos confidenciales.
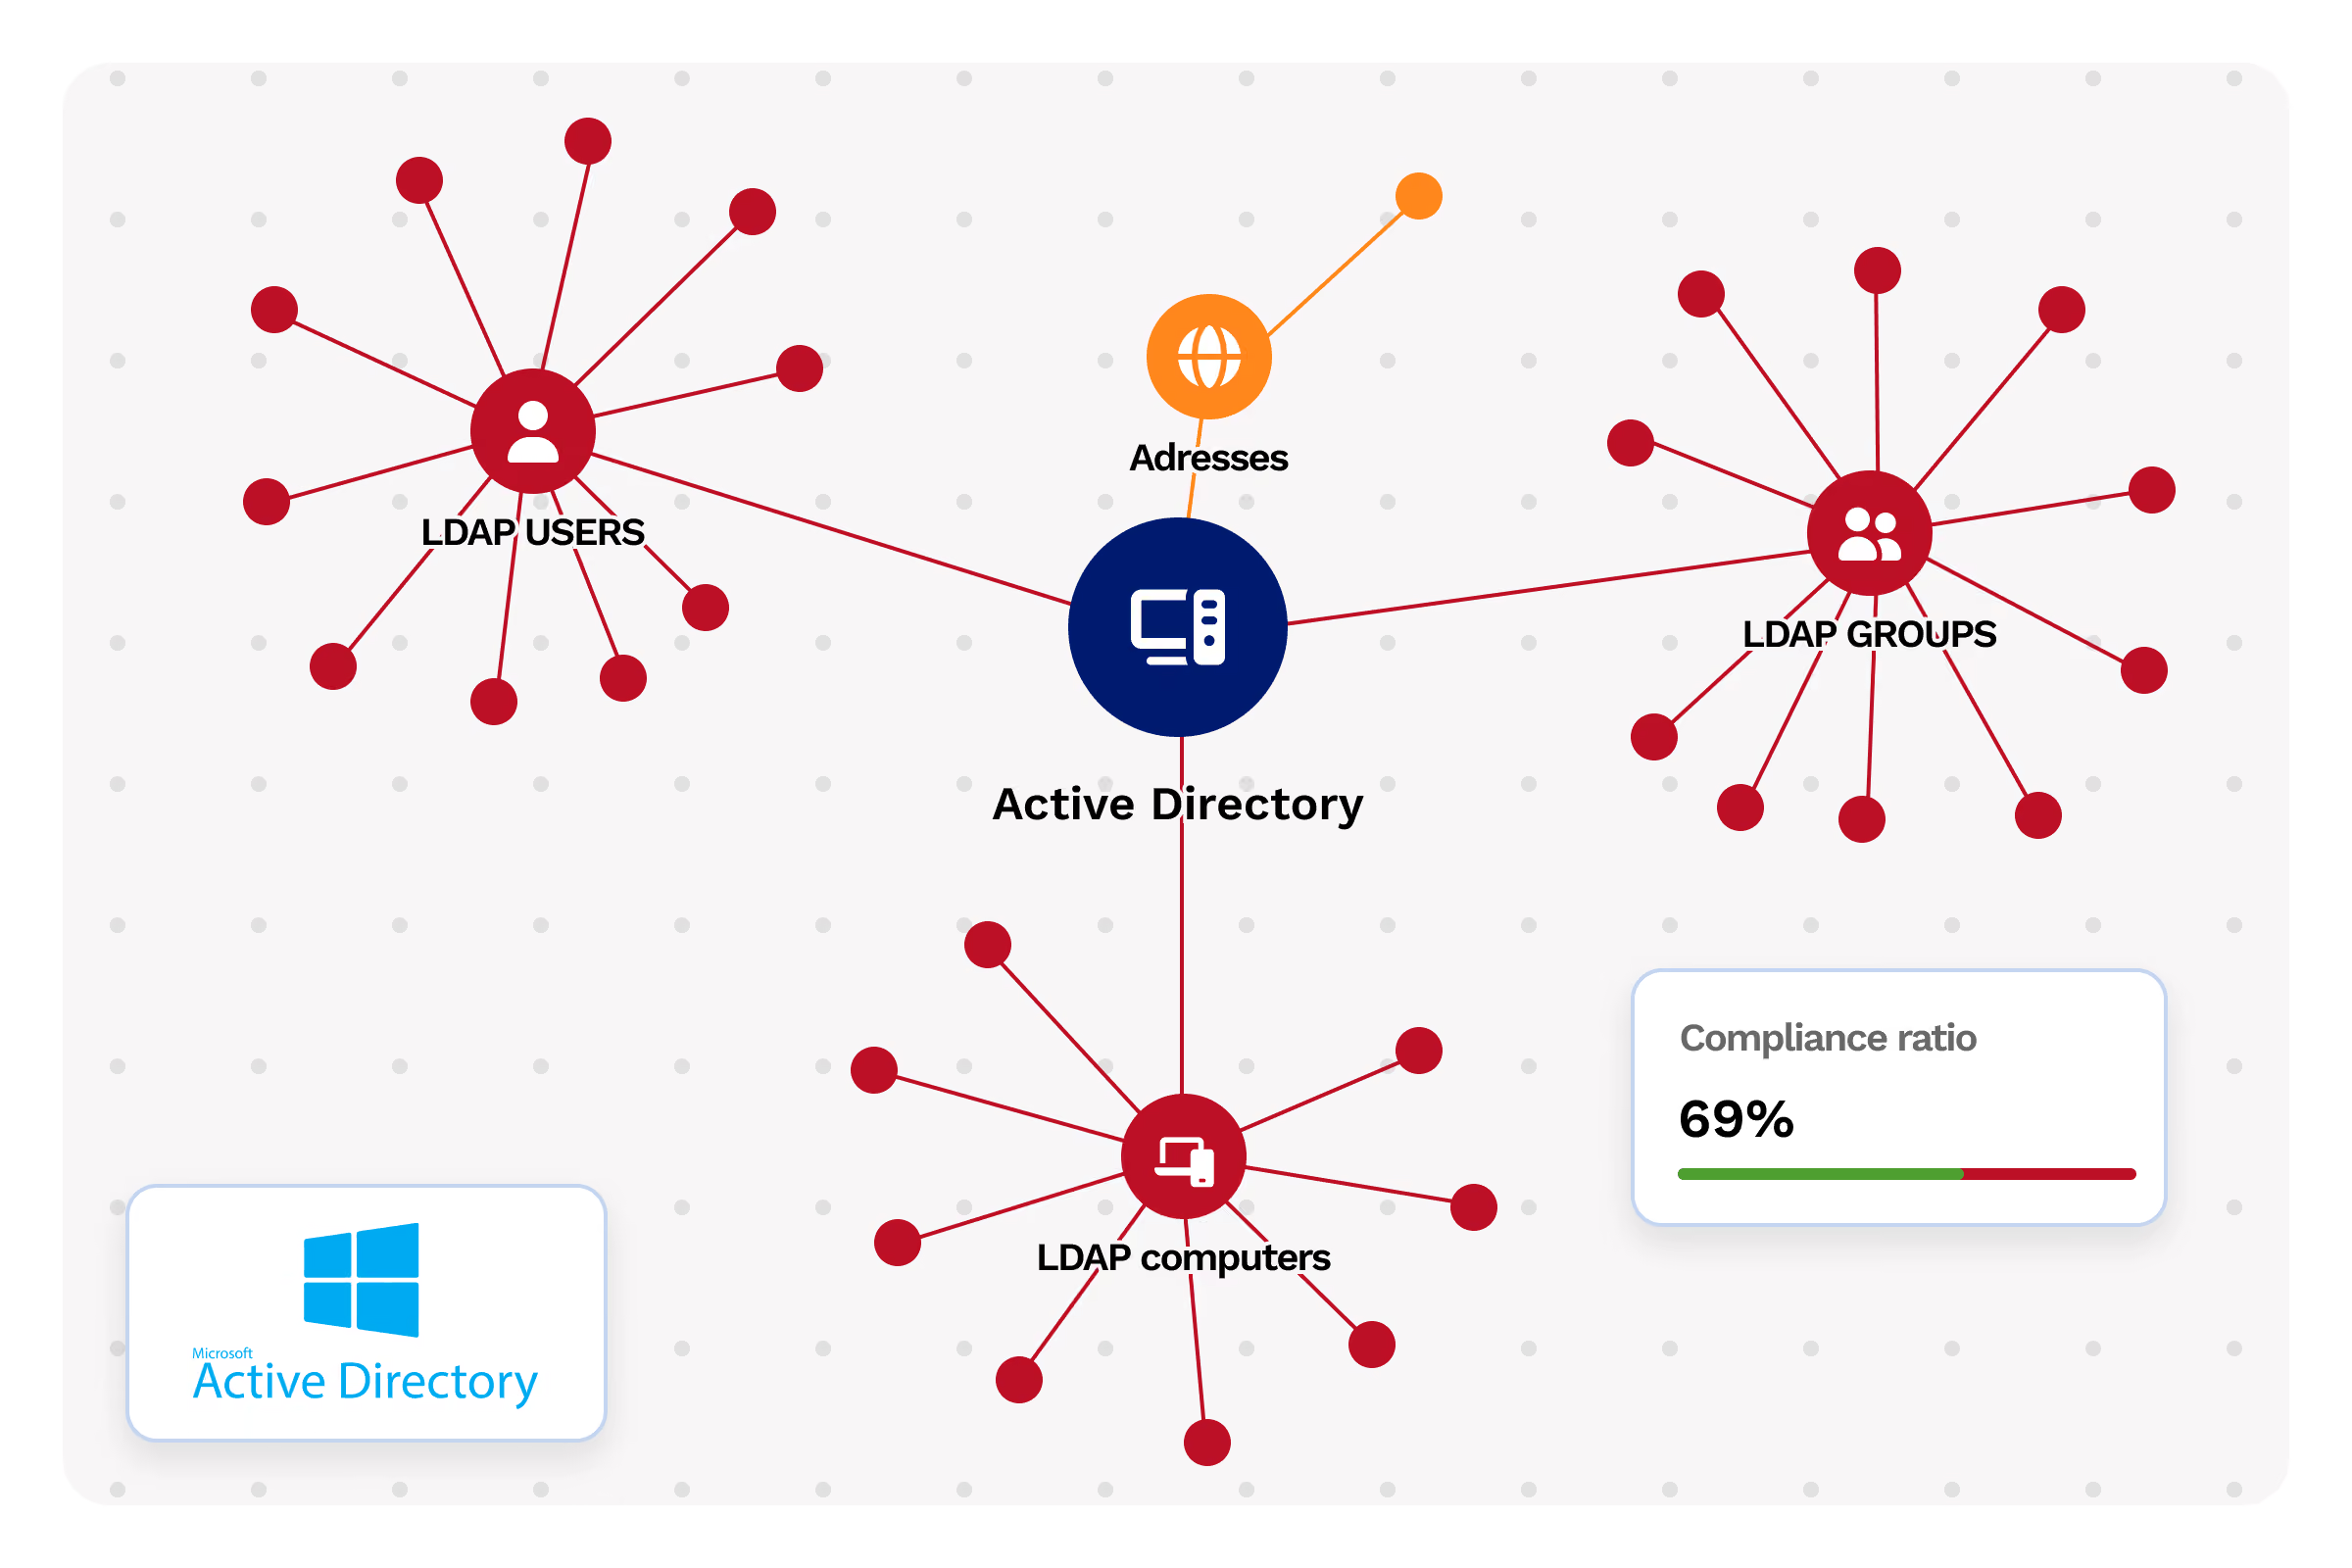
Active Directory
Active Directory local
Audite y corrija las vulnerabilidades de su Active Directory de forma continua
Cyberwatch detecta vulnerabilidades críticas y configuraciones erróneas en sus controladores de dominio y entornos multidominio.
Controladores de dominio
Servicios expuestos y configuración TLS/SSL
- Elemento 1
- Elemento 2
- Elemento 3
Cuentas con privilegios
Gestión de contraseñas, exposición y alcance de la delegación de administradores
- Elemento 1
- Elemento 2
- Elemento 3
Cuentas de usuario
Cuentas obsoletas, contraseñas débiles, cuentas vulnerables
- Elemento 1
- Elemento 2
- Elemento 3
Derechos de acceso y delegaciones
Delegaciones sin restricciones, ACL peligrosas, miembros de grupos críticos
- Elemento 1
- Elemento 2
- Elemento 3
GPO
Políticas mal configuradas o explotables
- Elemento 1
- Elemento 2
- Elemento 3
Cumplimiento con CERT-FR para Active Directory y guías de endurecimiento de la ANSSI integradas.
microsoft 365
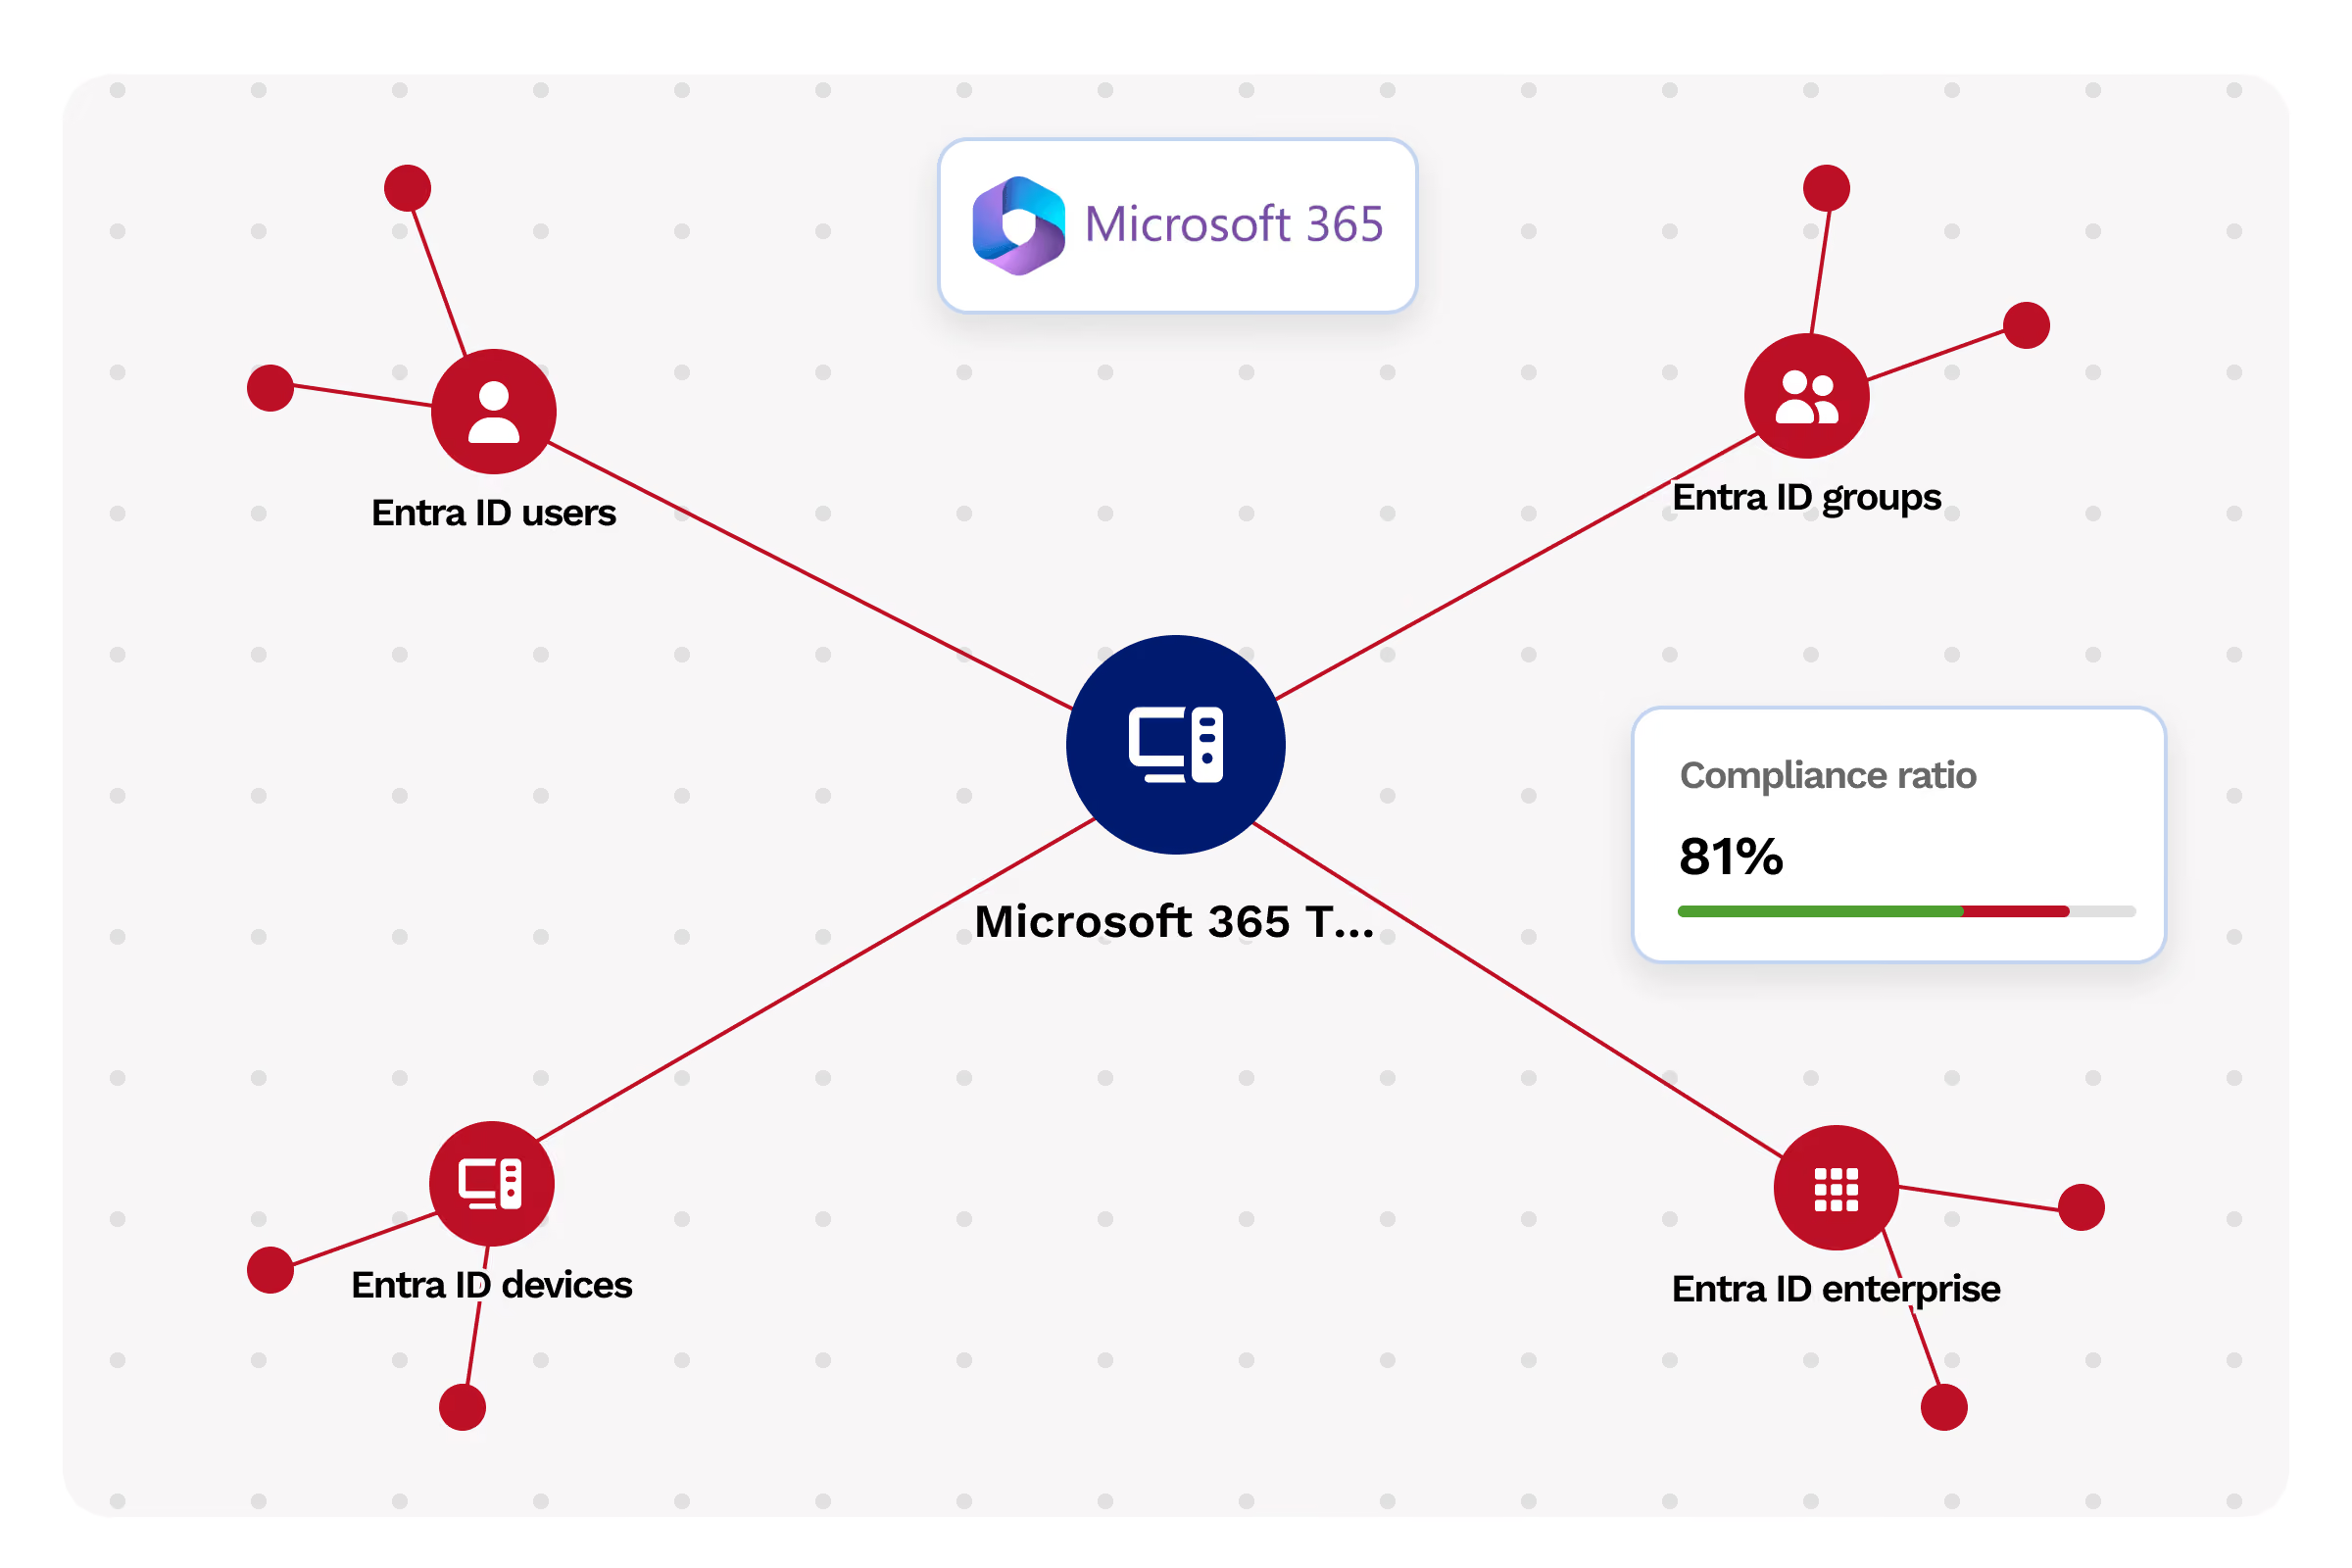
Microsoft 365 y Entra ID
Audite de forma continua la seguridad de su tenant de Microsoft 365
Cyberwatch analiza la configuración de su entorno Microsoft 365 en tres ejes críticos: identidades (Entra ID), herramientas de colaboración y correo electrónico. Identifique vulnerabilidades y configuraciones incorrectas antes de que sean explotadas.
Cobertura:
Identidades (Entra ID)
Políticas de acceso condicional, MFA, gestión de invitados, cuentas con privilegios
- Elemento 1
- Elemento 2
- Elemento 3
Herramientas colaborativas
SharePoint, Teams, OneDrive: recursos compartidos en exceso y configuraciones de riesgo
- Elemento 1
- Elemento 2
- Elemento 3
Mensajería Exchange
Configuración antiphishing y antispam
- Elemento 1
- Elemento 2
- Elemento 3
TÍTULO
Nozomi Networks
Importación de inventario desde sondas Nozomi ya desplegadas en sus redes industriales
- Elemento 1
- Elemento 2
- Elemento 3
Allentis (filial de Framatome)
Conector nativo con sondas NDR Allentis, calificadas por la ANSSI, para un mapeo IT/OT unificado
- Elemento 1
- Elemento 2
- Elemento 3
Seckiot
Integración con sondas Seckiot para enriquecer el inventario OT
- Elemento 1
- Elemento 2
- Elemento 3
Seckiot
Correlación entre datos de red (sondas) y datos de sistema (Safe Query) para un inventario completo y desduplicado
- Elemento 1
- Elemento 2
- Elemento 3
CIS Benchmarks Azure, Microsoft 365 y cumplimiento NIS2 / DORA / ISO 27001.
gestión reporting
Gestión y reporting
Gestione la seguridad de sus directorios con puntuaciones, informes y recomendaciones prácticas
Puntuaciones de cumplimiento por directorio
Mida la madurez de seguridad de cada Active Directory y tenant de Microsoft 365
- Elemento 1
- Elemento 2
- Elemento 3
Recomendaciones de remediación priorizadas
Cada desviación se asocia a una acción concreta con su nivel de criticidad
- Elemento 1
- Elemento 2
- Elemento 3
Informes automáticos
Informes ejecutivos y técnicos exportables para sus auditorías de cumplimiento
- Elemento 1
- Elemento 2
- Elemento 3
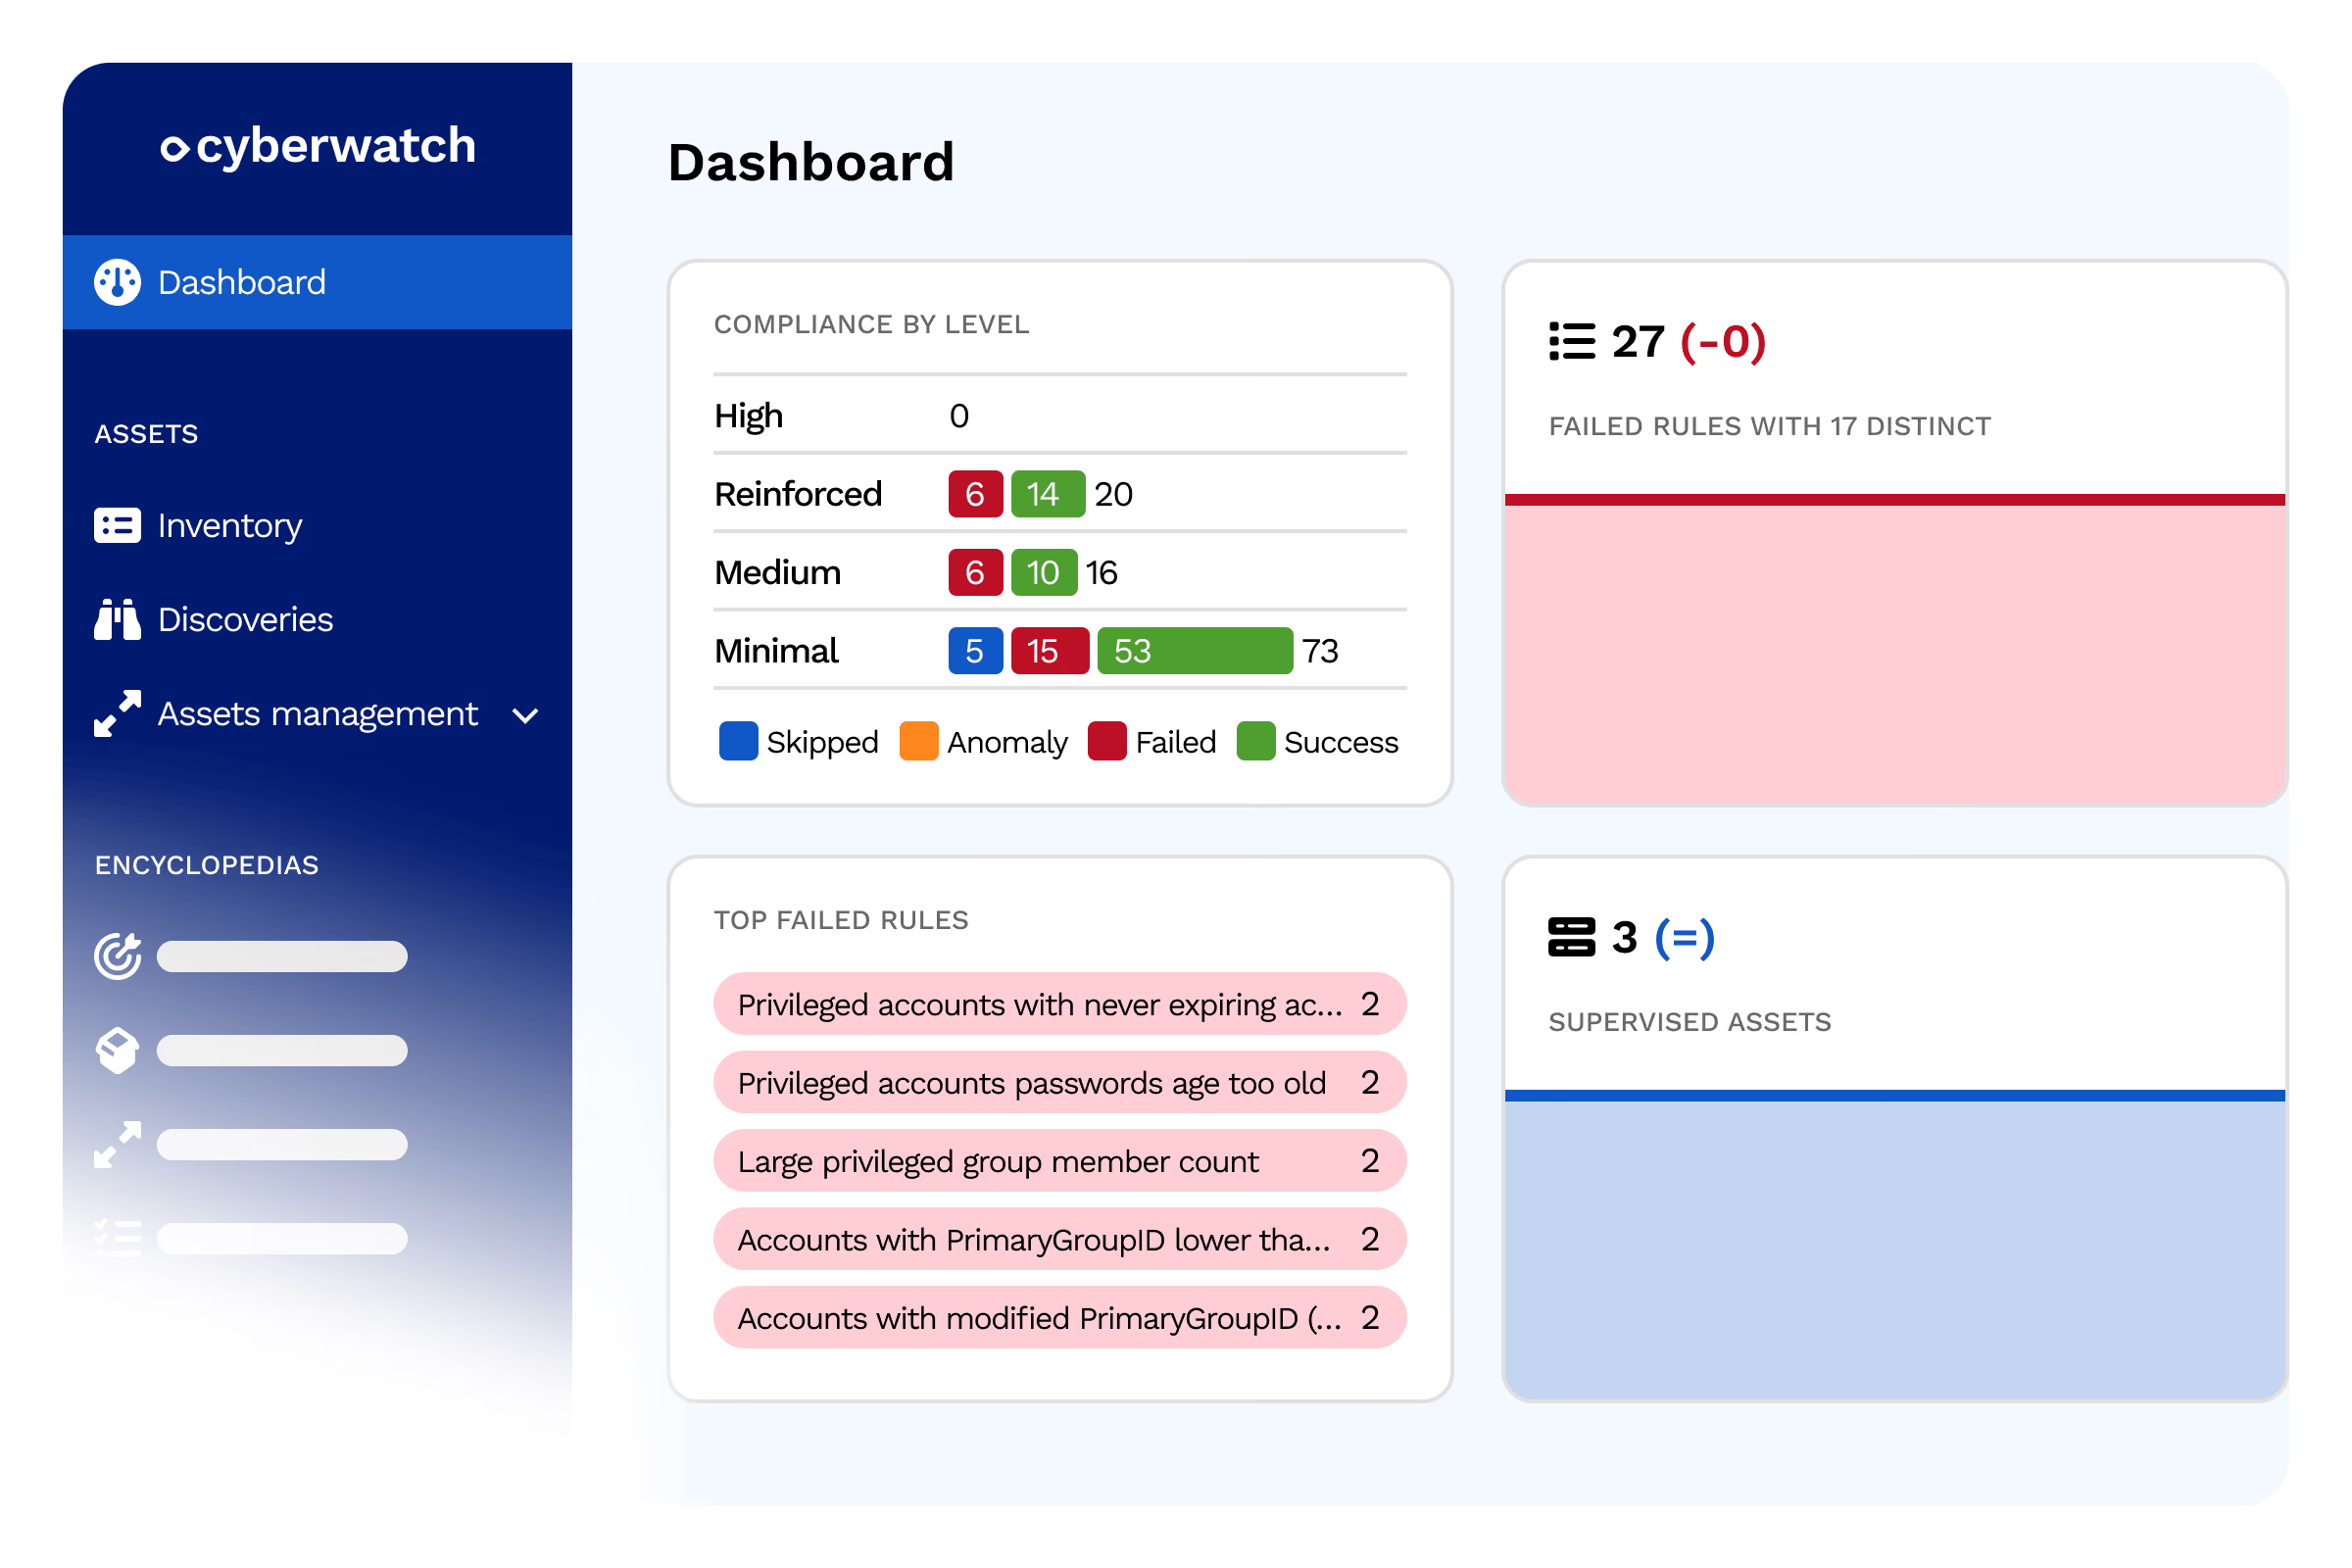
Seguimiento a lo largo del tiempo
Siga la evolución de su postura y valide la corrección de las desviaciones
- Elemento 1
- Elemento 2
- Elemento 3
Entornos multidominio
Vista consolidada para grupos, holdings y entornos multibosque
- Elemento 1
- Elemento 2
- Elemento 3
Testimonios
El endurecimiento de nuestras configuraciones siguiendo los CIS Benchmarks nos permitió cerrar puertas de entrada que ni siquiera sospechábamos, sin interrumpir nuestra producción.

Administrador de sistemas, industria
Administrador de sistemas y redes

La auditoría continua de nuestro directorio Active Directory reveló varias cuentas con privilegios mal gestionados que pudimos corregir rápidamente.
CISO, salud
CISO
Preguntas frecuentes
Desde el mapeo de sus activos hasta la corrección automatizada.
¿Por qué Active Directory es un objetivo prioritario para los ciberdelincuentes?
Active Directory centraliza las identidades y los accesos de todo su sistema de información. Su vulneración suele otorgar acceso total a los recursos críticos de la organización mediante la elevación de privilegios o el movimiento lateral. Por este motivo, los atacantes priorizan como objetivo las cuentas de administrador, las GPO mal configuradas y las delegaciones sin restricciones.
¿Qué es la delegación sin restricciones y por qué es peligrosa?
La delegación sin restricciones permite que una cuenta o servicio actúe en nombre de cualquier usuario del dominio, incluidos los administradores, sin limitaciones de alcance. Si se configura incorrectamente, abre la puerta a ataques de movimiento lateral y escalada de privilegios, lo que permite a un atacante que haya comprometido una cuenta limitada suplantar identidades más críticas.
¿Puede Cyberwatch auditar un entorno de Active Directory con múltiples dominios?
Sí, Cyberwatch detecta vulnerabilidades críticas y configuraciones incorrectas en todos sus controladores de dominio, incluso en arquitecturas de múltiples dominios o bosques. La auditoría se basa en las guías de endurecimiento de la ANSSI y en las alertas del CERT-FR específicas para Active Directory.
¿Qué riesgos detecta Cyberwatch en Microsoft 365 y Entra ID?
Cyberwatch analiza su tenant de Microsoft 365 en tres ejes: identidades de Entra ID (cuentas con privilegios y autenticación), herramientas de colaboración (SharePoint, Teams y OneDrive) y mensajería de Exchange. La auditoría se basa en los CIS Benchmarks de Azure y Microsoft 365 para identificar configuraciones de riesgo antes de que puedan ser explotadas.
¿Cómo se convierte una cuenta con privilegios en un riesgo para la organización?
Una cuenta con privilegios representa un riesgo cuando se asigna de forma demasiado amplia, está protegida por una contraseña débil o se deja activa sin supervisión tras un cambio de puesto. Estas cuentas mal gestionadas son un objetivo directo para los atacantes que buscan una rápida elevación de privilegios hacia los recursos más críticos del directorio.
¿El endurecimiento de los directorios contribuye al cumplimiento normativo?
Sí, la auditoría continua de Active Directory, Entra ID y Microsoft 365 contribuye directamente a sus procesos de cumplimiento de NIS2, DORA e ISO 27001, los cuales exigen una gestión rigurosa de identidades y accesos. Cyberwatch genera automáticamente puntuaciones e informes de auditoría para facilitar la acreditación del cumplimiento ante sus auditores.