
Gestión de vulnerabilidades para entornos industriales (OT/ICS/SCADA)
Escáner de vulnerabilidades para entornos OT/ICS/SCADA. Inventario automático de autómatas industriales (Rockwell, Schneider, Siemens), conectores SNMP nativos, modo air-gap y supervisión no intrusiva. Cyberwatch protege sus redes industriales sin afectar a sus procesos de producción.
El inventario de activos: el desafío principal de la seguridad OT
Los entornos industriales concentran equipos heterogéneos, a menudo obsoletos, rara vez documentados y cada vez más conectados. El shadow IT/OT, es decir, aquellos activos no inventariados, olvidados o añadidos sin validación, es el principal factor de riesgo. Sin un inventario exhaustivo y actualizado, es imposible saber qué es vulnerable, qué está expuesto o qué debe corregirse con prioridad.

Shadow IT / OT

Los equipos no registrados, conectados a la red sin supervisión, representan puertas de entrada invisibles para los atacantes.
Inventarios manuales obsoletos

Los archivos de Excel y los inventarios declarativos nunca reflejan la realidad del terreno. Las discrepancias aumentan con cada intervención de mantenimiento.
Normativas exigentes

NIS2, LPM: las normativas exigen un inventario actualizado de los activos industriales críticos, con trazabilidad y pruebas de auditoría.
Inventario
Descubrimiento automático de sus activos industriales
Elimine el shadow OT gracias a un mapeo automático y no intrusivo
descubre automáticamente sus activos industriales mediante dos métodos complementarios, sin interrumpir sus procesos de producción.
Safe Query — consulta directa y segura:
Parcheo nativo para Windows y Linux
Consulta no disruptiva de equipos mediante protocolos adaptados
- Elemento 1
- Elemento 2
- Elemento 3
Conectores para herramientas de parcheo
Impacto cero en la producción: sin escrituras ni modificaciones en los parámetros de los autómatas
- Elemento 1
- Elemento 2
- Elemento 3
Parcheo nativo Windows + Linux
Recuperación automática de la información de inventario: modelo, firmware, versión, estado
- Elemento 1
- Elemento 2
- Elemento 3
Parcheo nativo Windows + Linux
Todos los métodos probados en nuestro laboratorio OT para garantizar la estabilidad de los sistemas
- Elemento 1
- Elemento 2
- Elemento 3
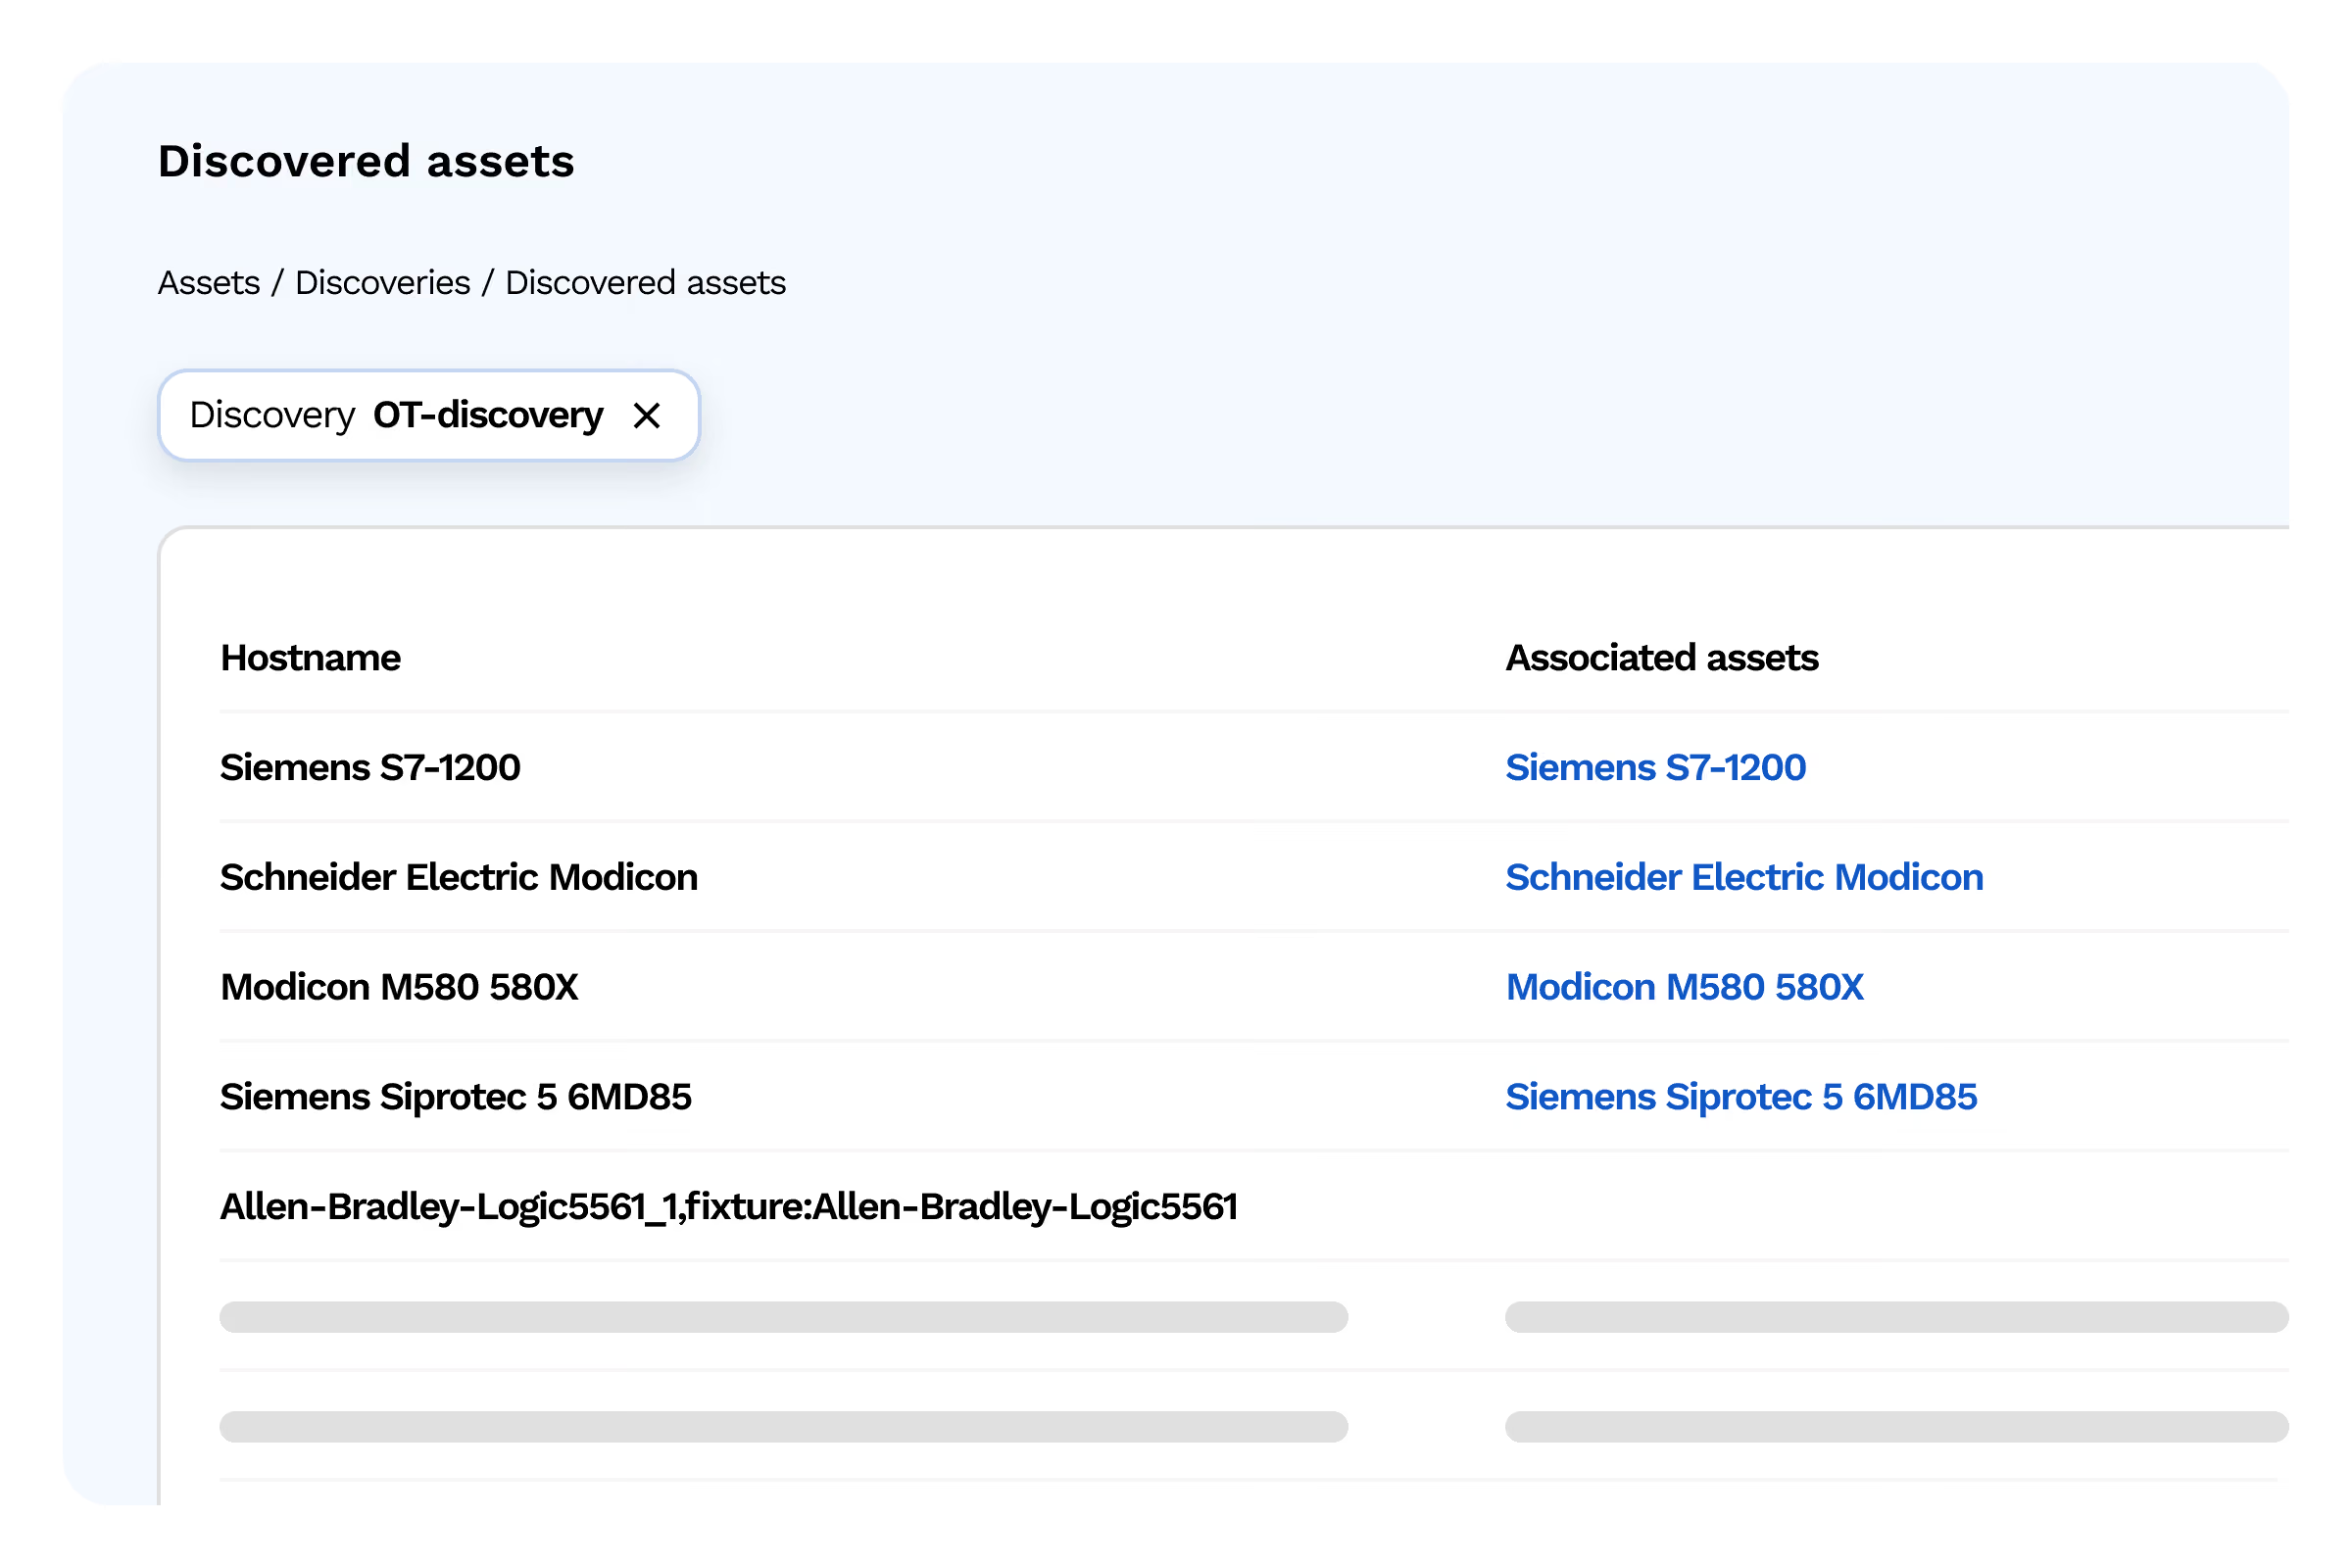
Interconexión con sondas de red OT:
Nozomi Networks
Importación de inventario desde las sondas Nozomi ya desplegadas en sus redes industriales
- Elemento 1
- Elemento 2
- Elemento 3
Allentis (filial de Framatome)
Conector nativo con las sondas NDR Allentis, calificadas por la ANSSI, para un mapeo IT/OT unificado
- Elemento 1
- Elemento 2
- Elemento 3
Seckiot
Integración con las sondas Seckiot para enriquecer el inventario OT
- Elemento 1
- Elemento 2
- Elemento 3
Seckiot
Correlación entre los datos de red (sondas) y los datos del sistema (Safe Query) para un inventario completo y deduplicado
- Elemento 1
- Elemento 2
- Elemento 3
El descubrimiento de activos OT es gratuito e ilimitado.
Cobertura de activos
Desde el autómata hasta la estación de supervisión
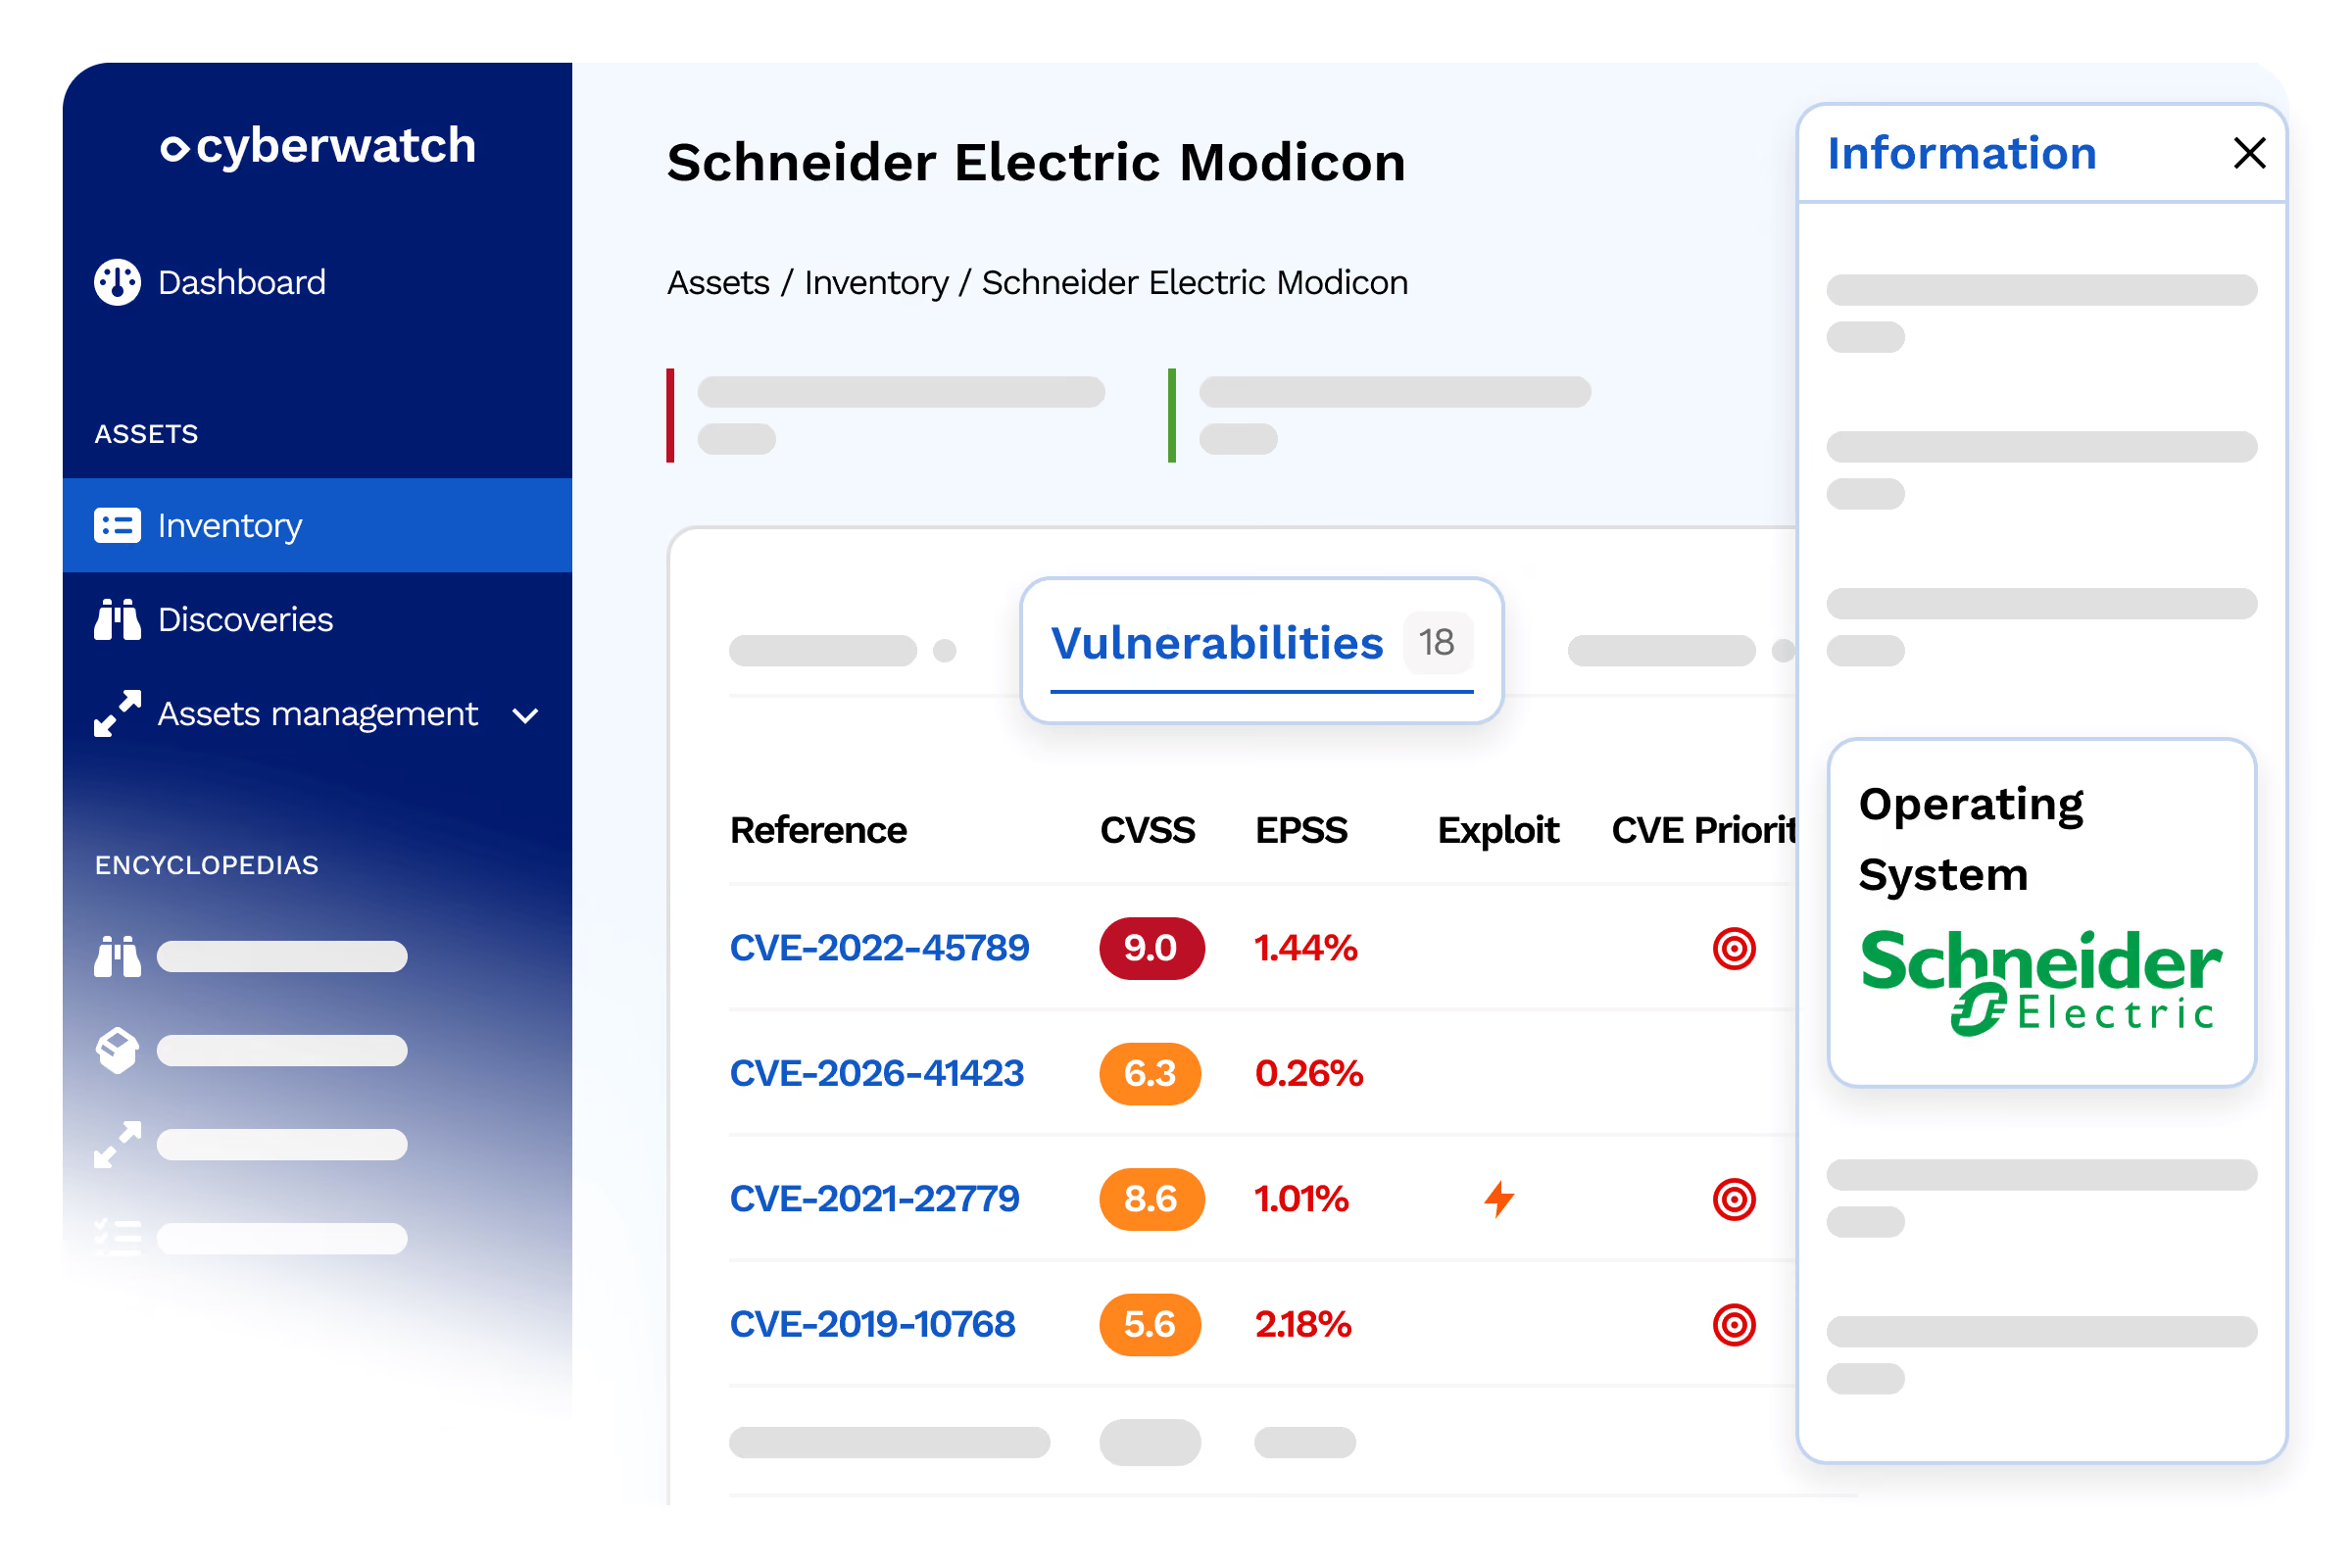
Una cobertura completa de su parque industrial, desde el PLC hasta el servidor SCADA
Las redes OT no se limitan a los autómatas. Cyberwatch cubre toda la cadena (equipos industriales, infraestructuras de red, servidores de supervisión y estaciones de operador) para ofrecer una visión unificada de su exposición.
Autómatas programables (PLC / RTU):
Consulta de solo lectura de los equipos mediante protocolos industriales nativos (Modbus TCP, EtherNet/IP, Siemens S7, SNMP)
- ControlLogix, CompactLogix, MicroLogix (mediante EtherNet/IP)...
- Modicon M340, M580, Premium, Quantum (mediante Modbus TCP)...
- SIMATIC S7-300, S7-400, S7-1200, S7-1500 (mediante protocolo S7)...
Equipos de red industriales:
Consulta de solo lectura de los equipos mediante protocolos industriales nativos (Modbus TCP, EtherNet/IP, Siemens S7, SNMP)
- Switches gestionados, routers y firewalls industriales (Cisco, Hirschmann, Moxa, Fortinet...)
- Consulta mediante SNMP v1/v2c/v3 para el inventario y la detección de vulnerabilidades de firmware
Servidores y estaciones de trabajo:
Consulta de solo lectura de equipos mediante protocolos industriales nativos (Modbus TCP, EtherNet/IP, Siemens S7, SNMP)
- Servidores SCADA / DCS, estaciones de supervisión HMI
- Estaciones de trabajo de operador Windows y Linux presentes en redes industriales
- Escaneo de vulnerabilidades de SO y aplicaciones con o sin agente, incluyendo sistemas Windows legacy (Server 2008, 2012)
Nozomi Networks
Importación de inventario desde las sondas Nozomi ya desplegadas en sus redes industriales
- Elemento 1
- Elemento 2
- Elemento 3
Allentis (filial de Framatome)
Conector nativo con sondas NDR Allentis, calificadas por la ANSSI, para una cartografía IT/OT unificada
- Elemento 1
- Elemento 2
- Elemento 3
Seckiot
Integración con sondas Seckiot para enriquecer el inventario OT
- Elemento 1
- Elemento 2
- Elemento 3
Seckiot
Correlación entre datos de red (sondas) y datos de sistema (Safe Query) para un inventario completo y deduplicado
- Elemento 1
- Elemento 2
- Elemento 3
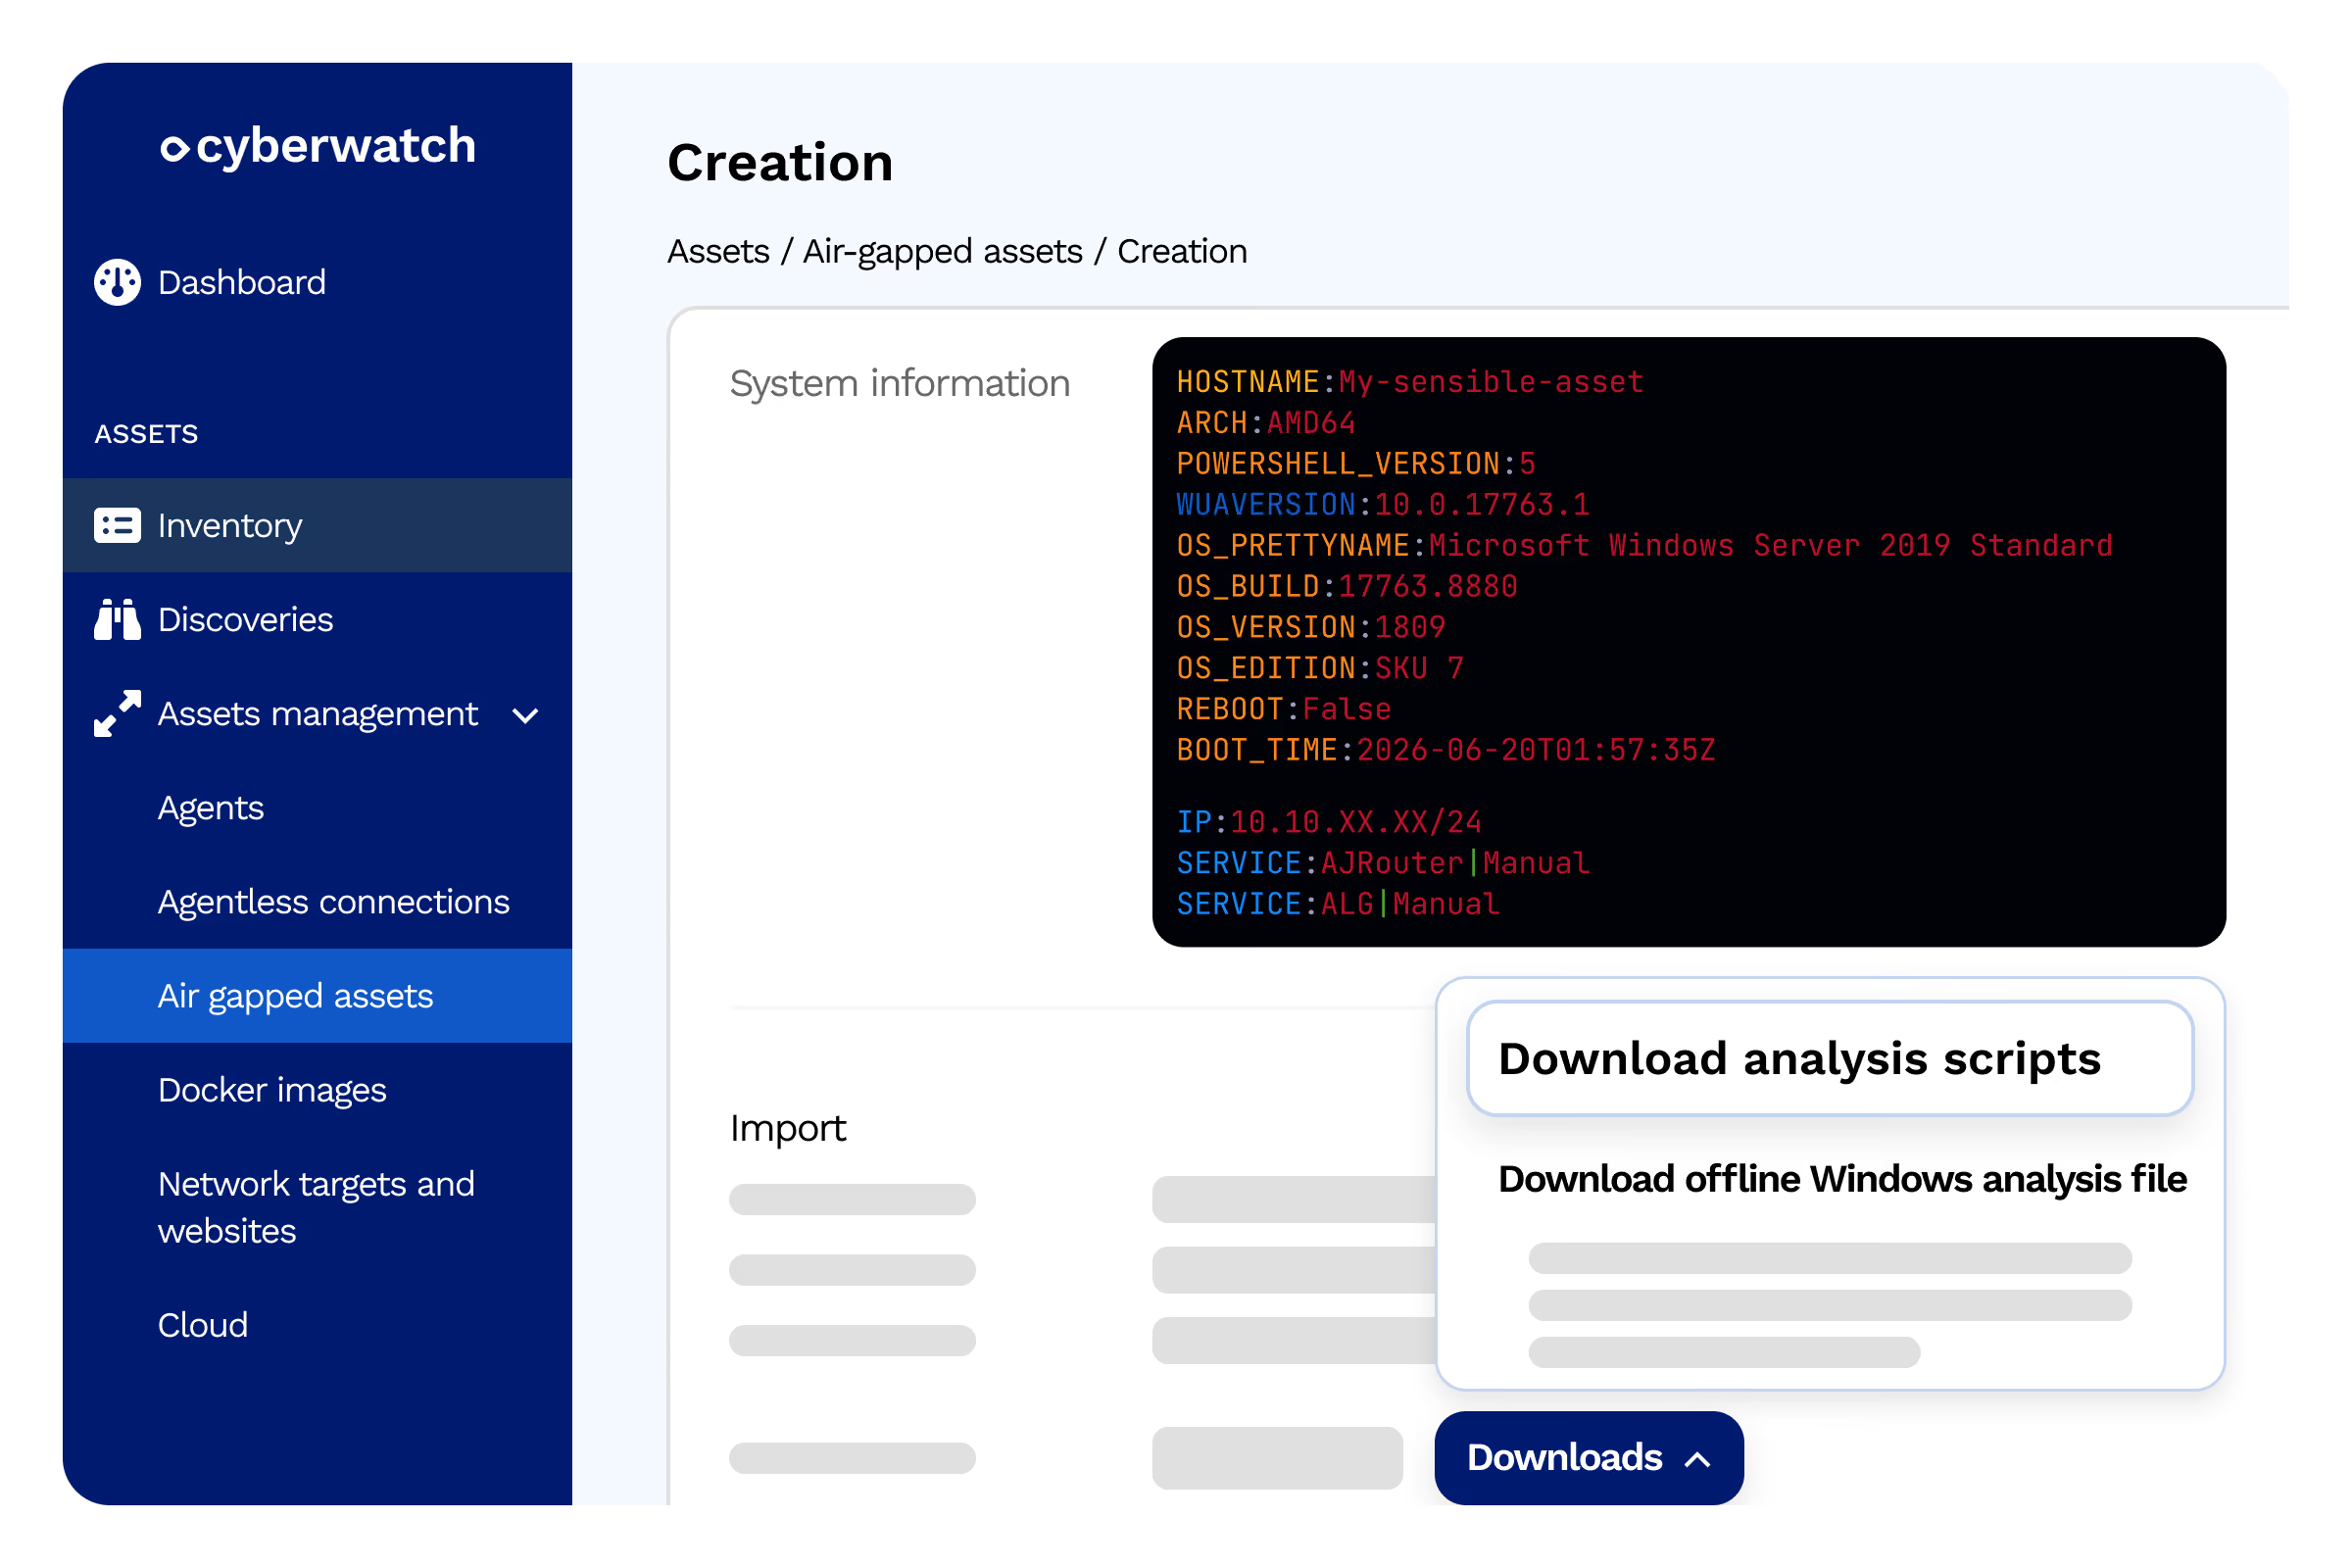
Supervisión no intrusiva
Escanee sus sistemas aislados sin conectarlos a la red
Algunos sistemas críticos no pueden conectarse a un escáner. Cyberwatch se adapta.
En los entornos más sensibles (plantas de producción, sistemas de seguridad, redes air-gap), a veces es imposible conectar los equipos a la plataforma Cyberwatch. Para estos casos, Cyberwatch ofrece un modo de supervisión no intrusiva mediante scripts remotos.
Benchmarks CIS
Despliegue de scripts ligeros (PowerShell, Bash) directamente en los sistemas aislados
- Elemento 1
- Elemento 2
- Elemento 3
Benchmarks CIS
Los scripts recopilan el inventario del sistema: SO, paquetes instalados, versiones de firmware y configuraciones
- Elemento 1
- Elemento 2
- Elemento 3
Benchmarks CIS
Resultados exportados como archivos de texto, transferibles mediante memoria USB o cualquier otro soporte extraíble
- Elemento 1
- Elemento 2
- Elemento 3
Benchmarks CIS
Importación a la consola central de Cyberwatch para el análisis de vulnerabilidades y cumplimiento
- Elemento 1
- Elemento 2
- Elemento 3
Benchmarks CIS
Actualización de activos existentes o creación automática de nuevos activos en cada importación
- Elemento 1
- Elemento 2
- Elemento 3
No requiere conexión de red: el inventario se transfiere mediante soporte extraíble (memoria USB).
Air-gap
Una consola Cyberwatch completa, totalmente aislada de Internet
Instale Cyberwatch en una red que nunca se comunique con el exterior
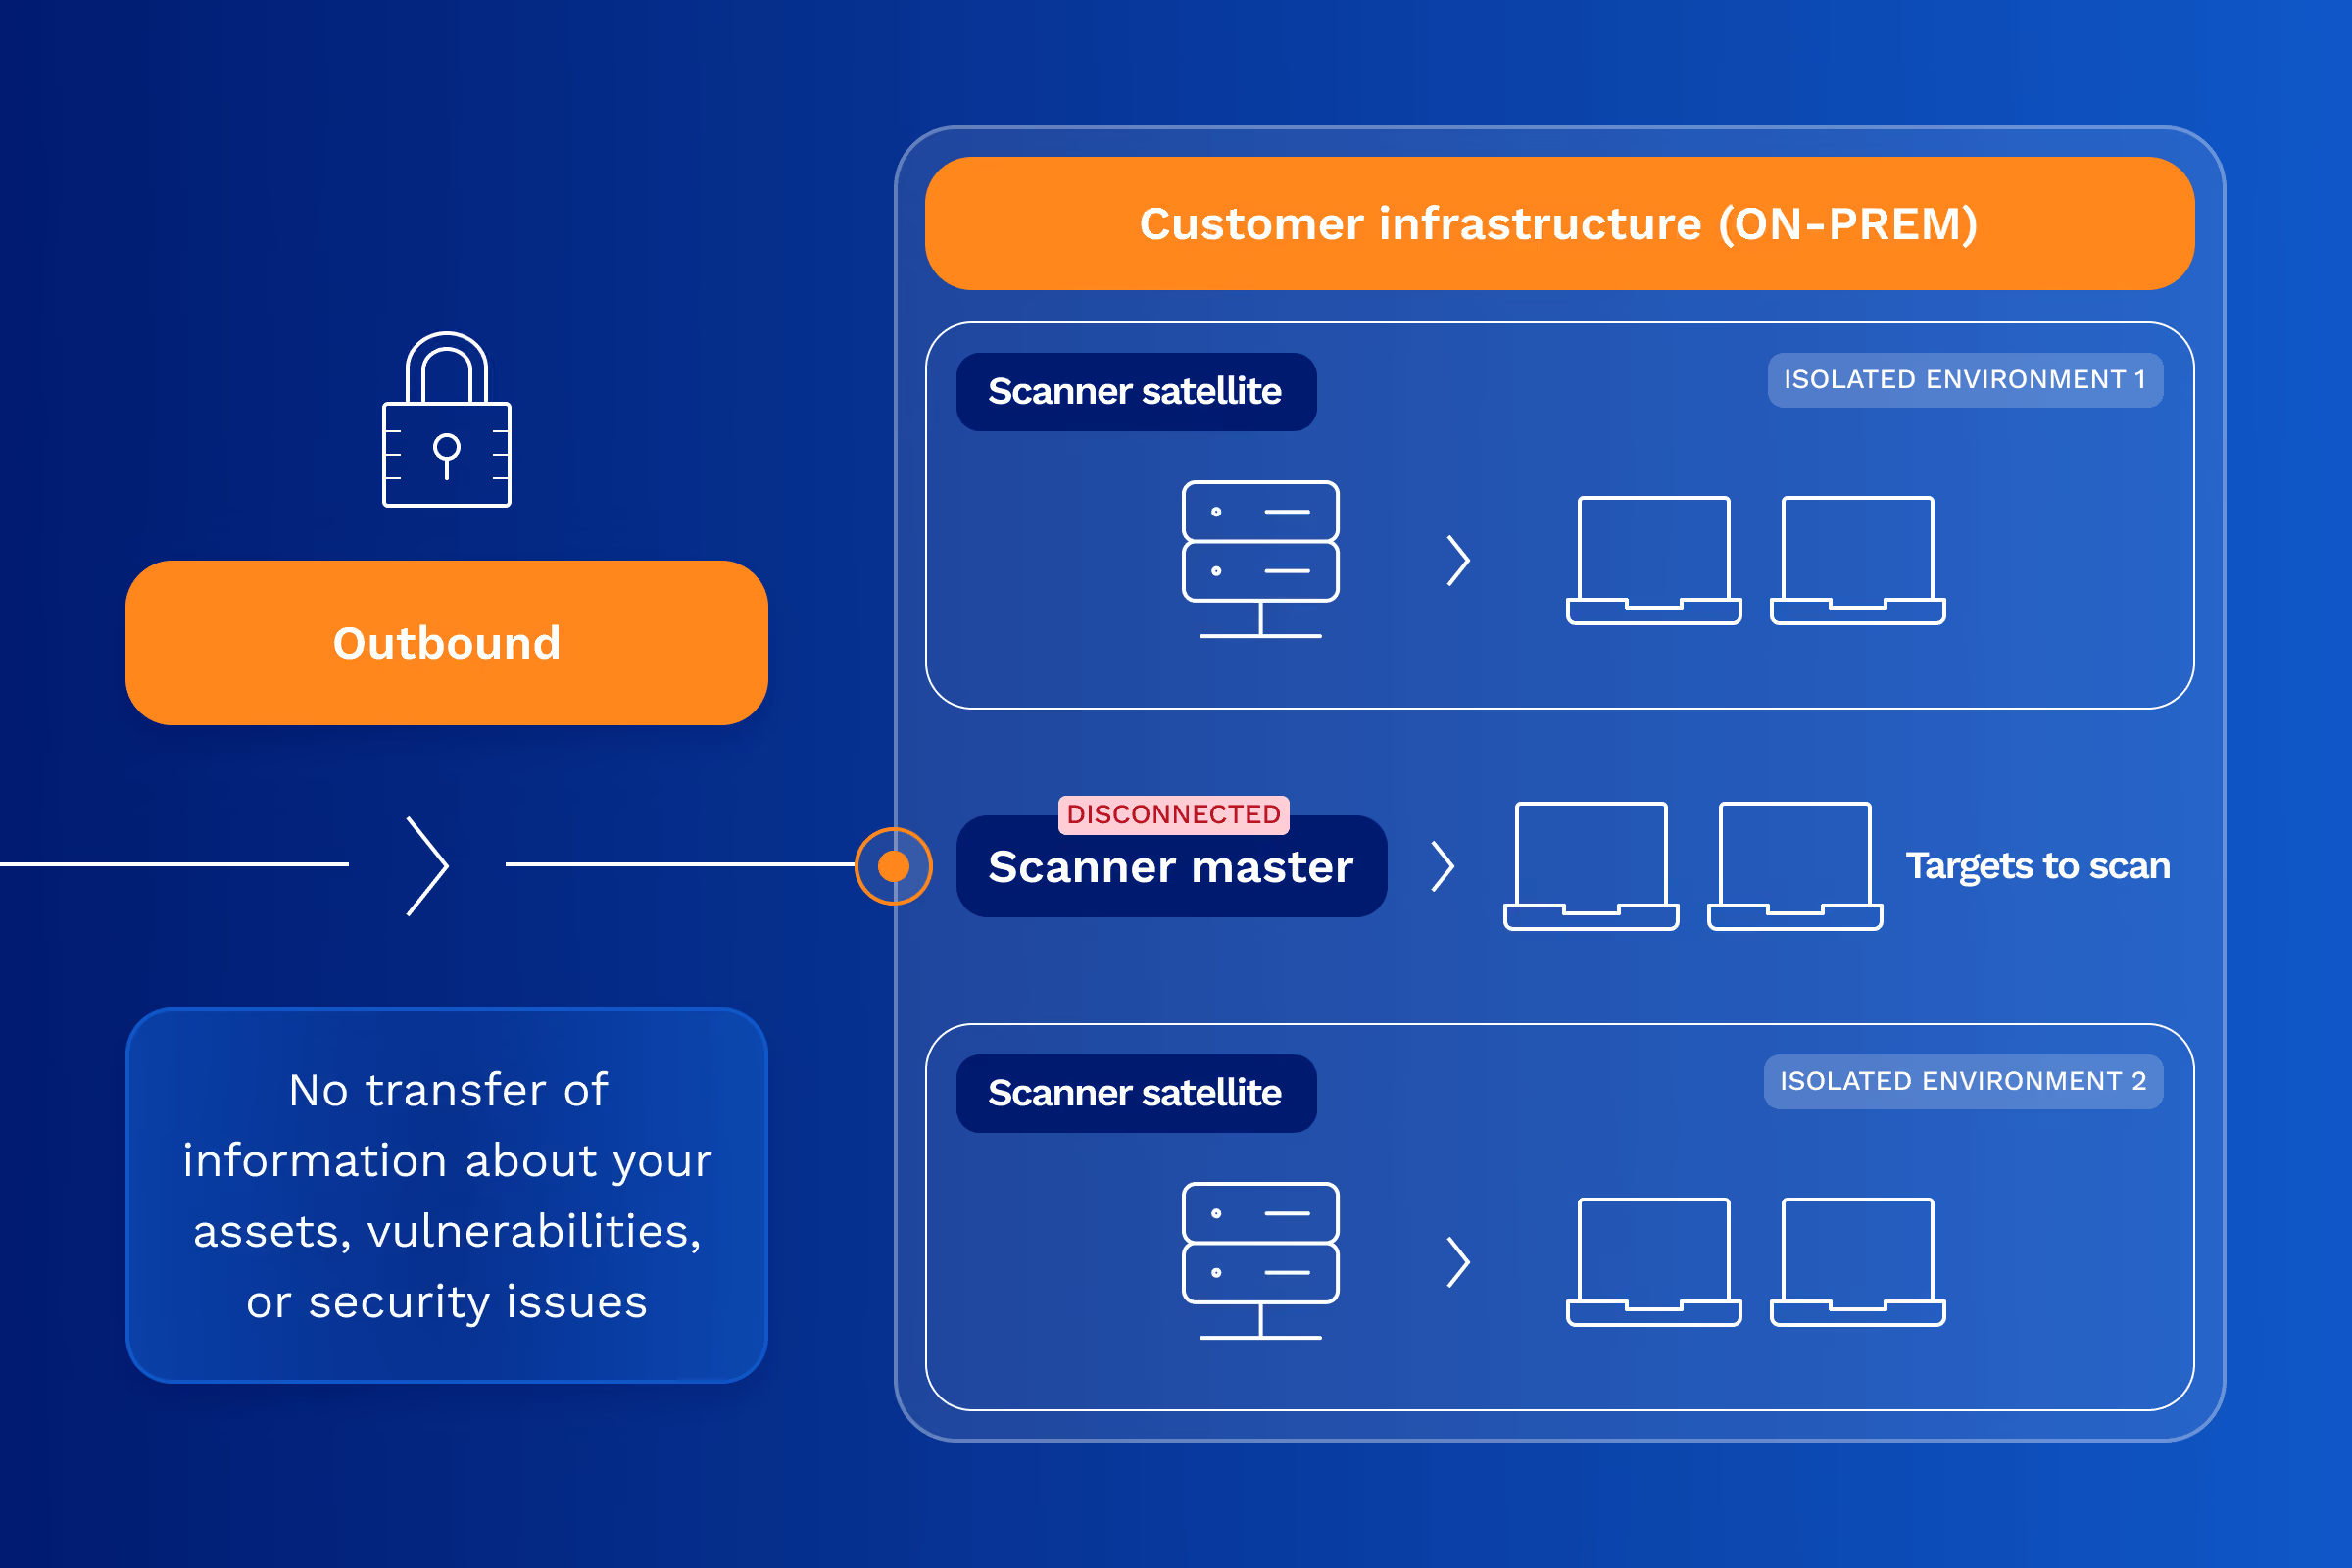
Para entornos sujetos a los requisitos más estrictos de aislamiento de red, Cyberwatch ofrece un modo air-gap completo. Se instala una consola Cyberwatch dentro de la red aislada, sin ninguna conexión saliente. La base de datos de vulnerabilidades se actualiza mediante importación manual.
Autómatas programables (PLC / RTU):
Instalación de una consola Cyberwatch completa, con todas sus funcionalidades, en la red aislada
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (mediante EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (mediante Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (mediante protocolo S7)
Autómatas programables (PLC / RTU):
Sin comunicación con Internet: la consola nunca contacta con servidores externos
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (mediante EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (mediante Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (mediante protocolo S7)
Autómatas programables (PLC / RTU):
Actualización de la base de vulnerabilidades (enciclopedia CVE, puntuaciones, exploits) mediante importación de archivos vía memoria USB
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (mediante EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (mediante Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (mediante protocolo S7)
Autómatas programables (PLC / RTU):
Escaneos de vulnerabilidades y cumplimiento ejecutados localmente, con resultados consultables directamente en la consola
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (mediante EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (mediante Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (mediante protocolo S7)
Autómatas programables (PLC / RTU):
Paneles de control, informes y exportaciones disponibles localmente, sin dependencias externas
- Rockwell Automation— ControlLogix, CompactLogix, MicroLogix (mediante EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (mediante Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (mediante protocolo S7)
Nozomi Networks
Importación de inventario desde las sondas Nozomi ya desplegadas en sus redes industriales
- Elemento 1
- Elemento 2
- Elemento 3
Allentis (filial de Framatome)
Conector nativo con sondas NDR Allentis, calificadas por la ANSSI, para una cartografía IT/OT unificada
- Elemento 1
- Elemento 2
- Elemento 3
Seckiot
Integración con sondas Seckiot para enriquecer el inventario OT
- Elemento 1
- Elemento 2
- Elemento 3
Seckiot
Correlación entre los datos de red (sondas) y los datos del sistema (Safe Query) para un inventario completo y deduplicado
- Elemento 1
- Elemento 2
- Elemento 3
Ideal para instalaciones nucleares, redes de defensa e infraestructuras críticas sujetas a la LPM.
Cyberwatch, filial de Framatome (Grupo EDF)
La seguridad de la OT no es un tema teórico para nosotros. Cyberwatch forma parte del grupo Framatome, filial de EDF, líder mundial en energía nuclear. Asegurar los entornos industriales más sensibles (centrales nucleares, redes de producción de energía, infraestructuras críticas) es un desafío estratégico para nuestro grupo.
Esta pertenencia nos otorga una comprensión única de las limitaciones operativas, reglamentarias y de seguridad que se aplican a los sistemas industriales. Nuestras soluciones están diseñadas y probadas para cumplir con las exigencias más estrictas del sector nuclear y energético.
Framatome Cybersecurity reúne una cartera completa de productos y servicios de ciberseguridad para entornos IT y OT, incluyendo Cyberwatch (gestión de la exposición), Allentis (NDR cualificado por la ANSSI) y servicios de acompañamiento dedicados a operadores de importancia vital.
Testimonios
L'accompagnement de l'équipe Cyberwatch a été déterminant pour déployer la plateforme sur nos sites de production sans perturber nos lignes. Le support dédié répond vite et comprend nos contraintes industrielles.

Exemple à remplacer — DSI, industrie
DSI

Avec Cyberwatch, nous avons enfin une vue exhaustive de notre parc informatique et pouvons prioriser nos actions de remédiation selon un risque réel plutôt qu'une simple liste de CVE. La plateforme s'intègre bien à nos contraintes de souveraineté.
Exemple à remplacer — RSSI, secteur public
RSSI
Preguntas frecuentes
Desde el mapeo de sus activos hasta la corrección automatizada.
¿Cómo descubre Cyberwatch los activos OT?
Cyberwatch combina dos métodos no intrusivos: Safe Query, una consulta directa y segura de los equipos, y la interconexión con sondas de red OT existentes. Estos enfoques respetan las limitaciones propias de los entornos industriales, donde una consulta demasiado agresiva puede alterar un autómata o un proceso físico crítico.
¿Qué normativas exigen un inventario de los activos industriales?
Varias normativas exigen un inventario actualizado y trazable de los activos industriales críticos: NIS2 para los operadores esenciales, la LPM (Ley de Programación Militar) para las infraestructuras de defensa y la norma IEC 62443, específica para la ciberseguridad de los sistemas industriales. Cyberwatch proporciona las pruebas de auditoría necesarias para estos procesos de cumplimiento.
¿Puede Cyberwatch supervisar sistemas totalmente aislados de la red (air-gap)?
Sí, para los sistemas más sensibles (centrales nucleares, redes de seguridad...) que no pueden conectarse directamente, Cyberwatch ofrece una supervisión no intrusiva mediante scripts remotos: el inventario se transfiere a través de un soporte extraíble sin conexión a la red. También es posible instalar una consola Cyberwatch completa en modo air-gap, totalmente aislada de Internet, con actualización manual de la base de datos de vulnerabilidades.
¿Por qué confiar en Cyberwatch para proteger entornos industriales sensibles?
Cyberwatch es una filial del grupo Framatome, a su vez filial de EDF, líder mundial en energía nuclear. Esta pertenencia le otorga a Cyberwatch una comprensión directa de las limitaciones operativas, normativas y de seguridad propias de los entornos industriales más críticos (centrales nucleares, infraestructuras de producción de energía, etc.), más allá de una experiencia puramente teórica en ciberseguridad.