
Priorización de vulnerabilidades: de la detección a la decisión
Cada año se publican decenas de miles de CVE y se detectan miles en su infraestructura. ¿Cómo decidir cuáles corregir primero? Cyberwatch combina el contexto empresarial de sus activos, las puntuaciones de riesgo y la inteligencia de amenazas para transformar un volumen inmanejable de vulnerabilidades en un plan de acción claro.
El volumen de CVE hace que la gestión manual sea imposible
Desde la llegada de los nuevos modelos de IA, el número de CVE publicadas aumenta exponencialmente. Los equipos de seguridad se enfrentan a un ruido constante: la mayoría de las vulnerabilidades detectadas no son explotables en su contexto. Sin una política de priorización estructurada, los recursos se dispersan en parches de bajo impacto mientras las fallas críticas permanecen abiertas.
El enfoque clásico basado únicamente en la puntuación CVSS es insuficiente: una puntuación de 9.8 en un servidor de pruebas aislado no tiene el mismo impacto que un 7.5 en su servidor de pagos en producción.
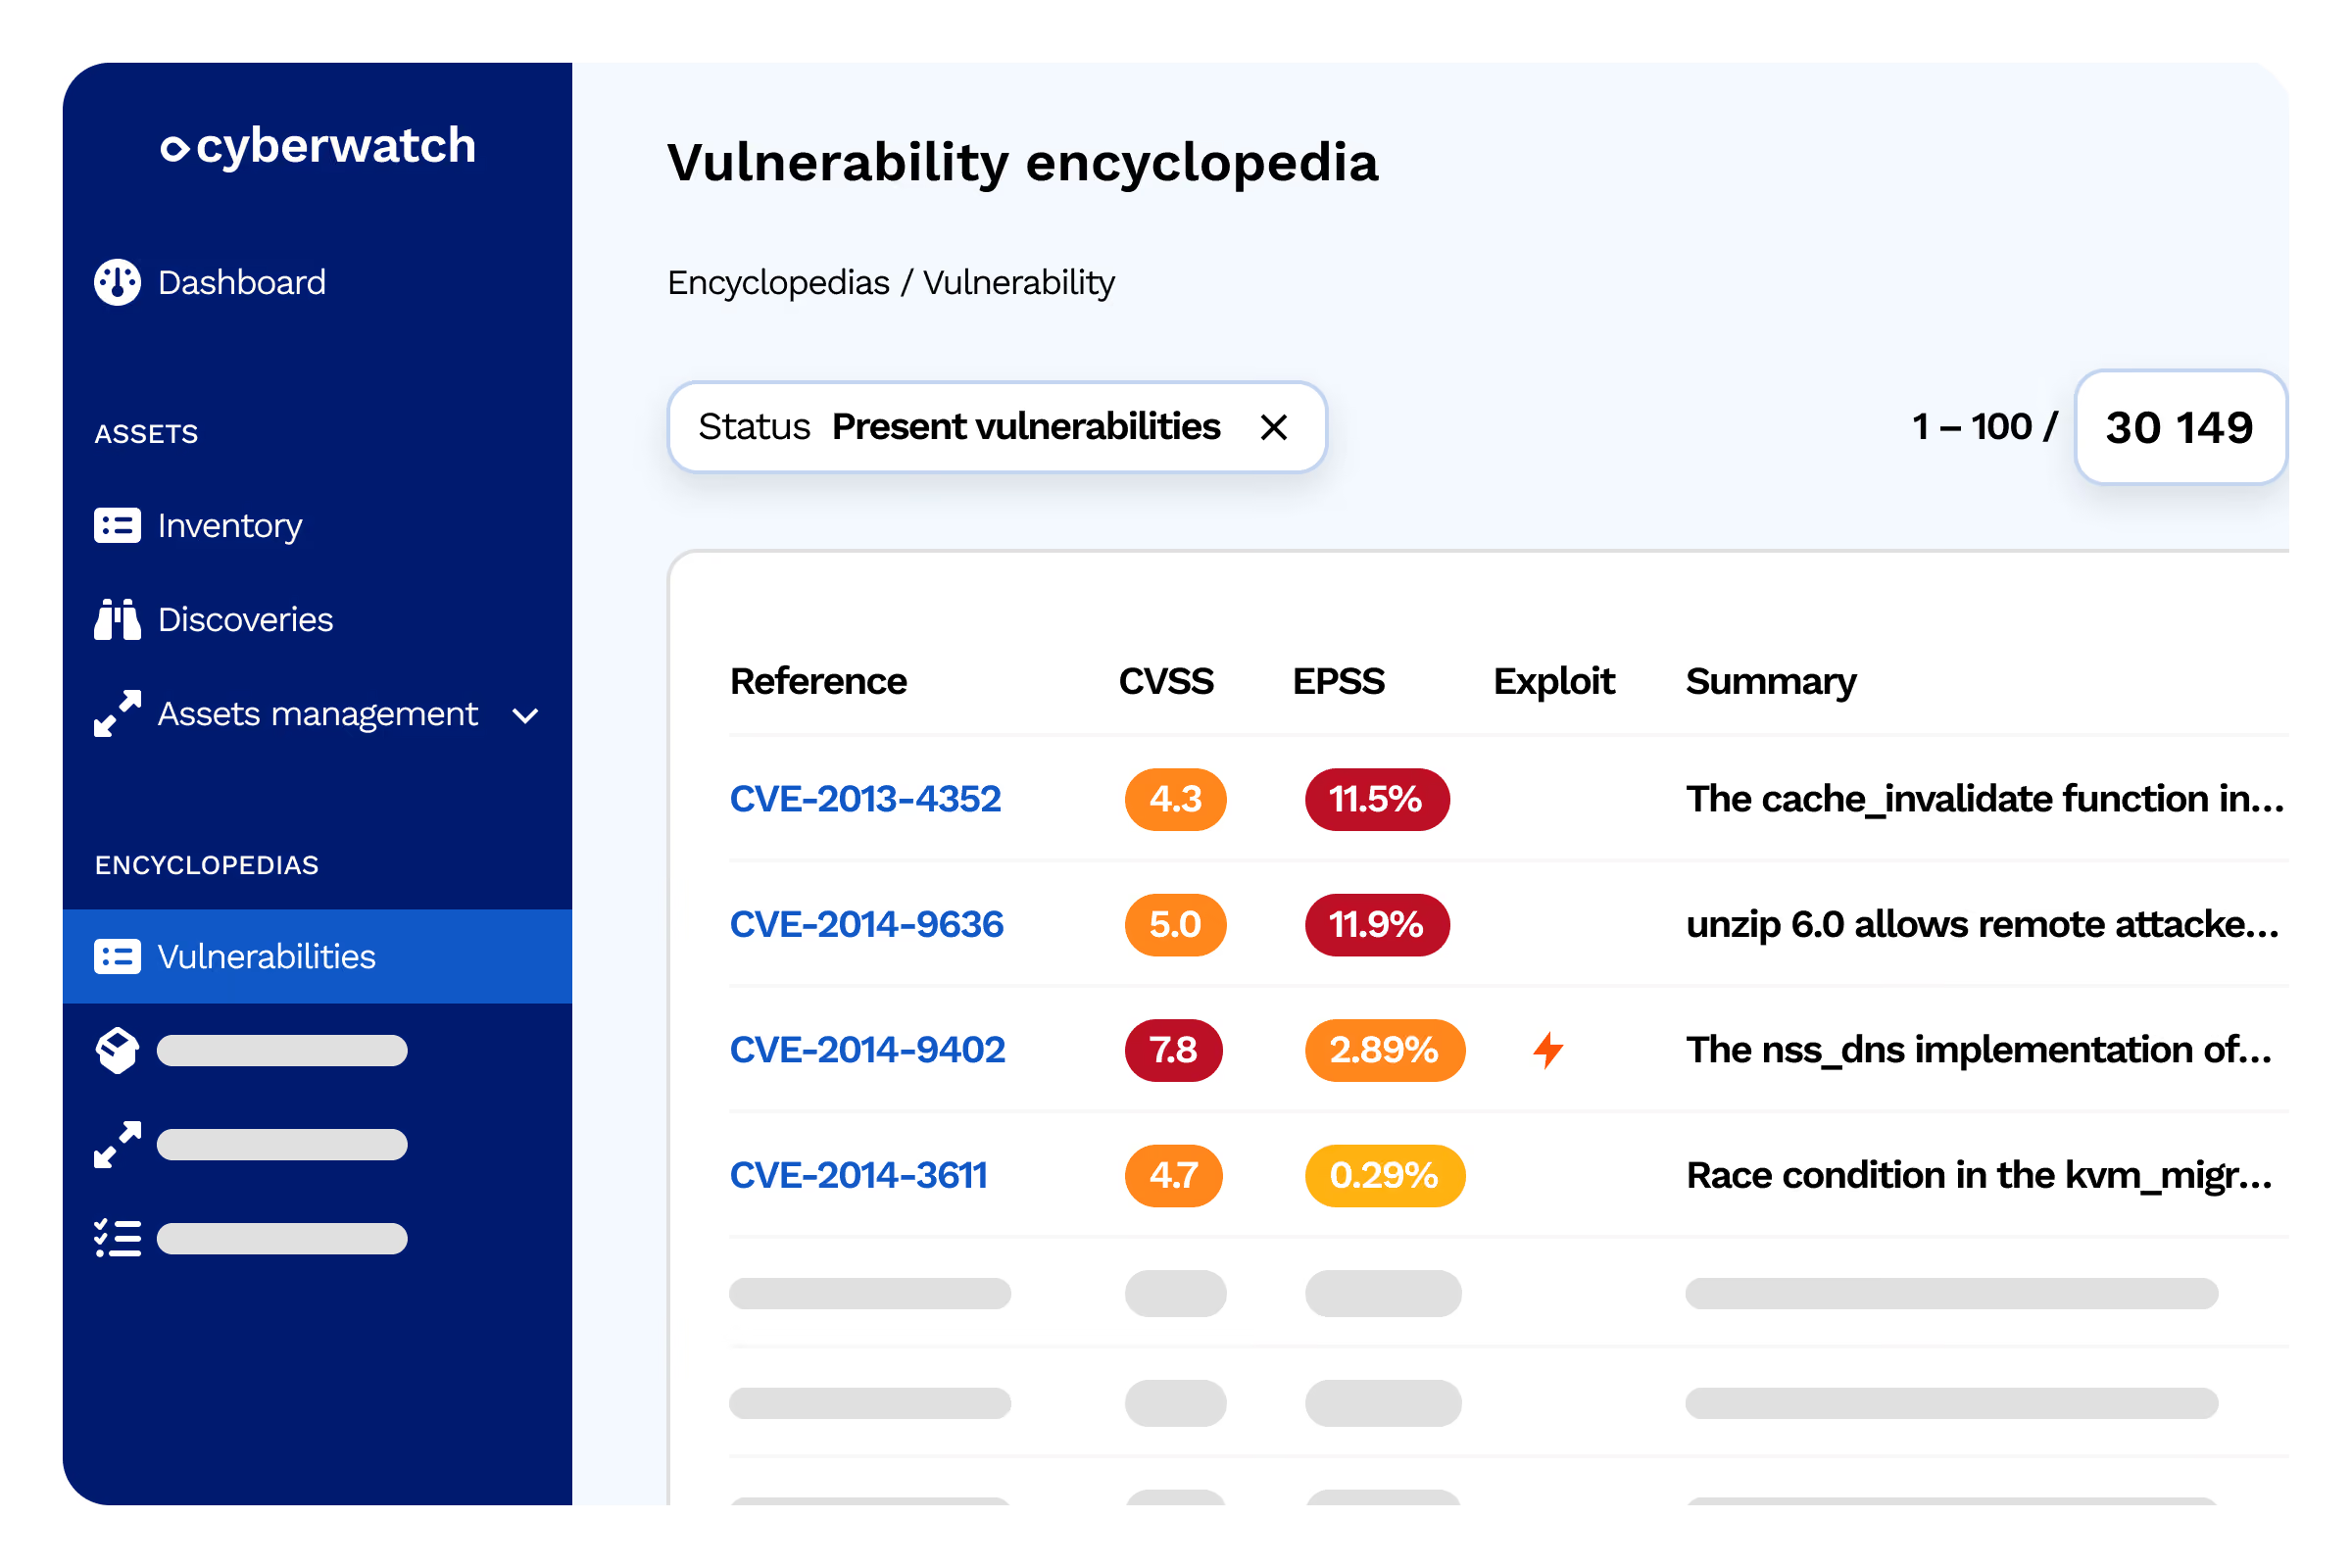
Shadow IT / OT

Los equipos no registrados, conectados a la red sin supervisión, representan puertas de entrada invisibles para los atacantes.
Inventarios manuales obsoletos

Los archivos de Excel y los inventarios declarativos nunca reflejan la realidad del terreno. Las discrepancias aumentan con cada intervención de mantenimiento.
Normativas exigentes

NIS2, LPM, IEC 62443: las normativas exigen un inventario actualizado de los activos industriales críticos, con trazabilidad y pruebas de auditoría.
puntuación
Puntuación contextual multicriterio
Cada vulnerabilidad se evalúa en el contexto real de su infraestructura
Puntuación CVSS v3/v4
Gravedad técnica de la vulnerabilidad según la base de datos NVD
- Elemento 1
- Elemento 2
- Elemento 3
Puntuación EPSS
Probabilidad de explotación activa en los próximos 30 días, basada en los datos de FIRST
- Elemento 1
- Elemento 2
- Elemento 3
Criticidad de negocio del activo
Puntuación CIA (Confidencialidad, Integridad, Disponibilidad) definida por sus equipos según la importancia para el negocio
- Elemento 1
- Elemento 2
- Elemento 3
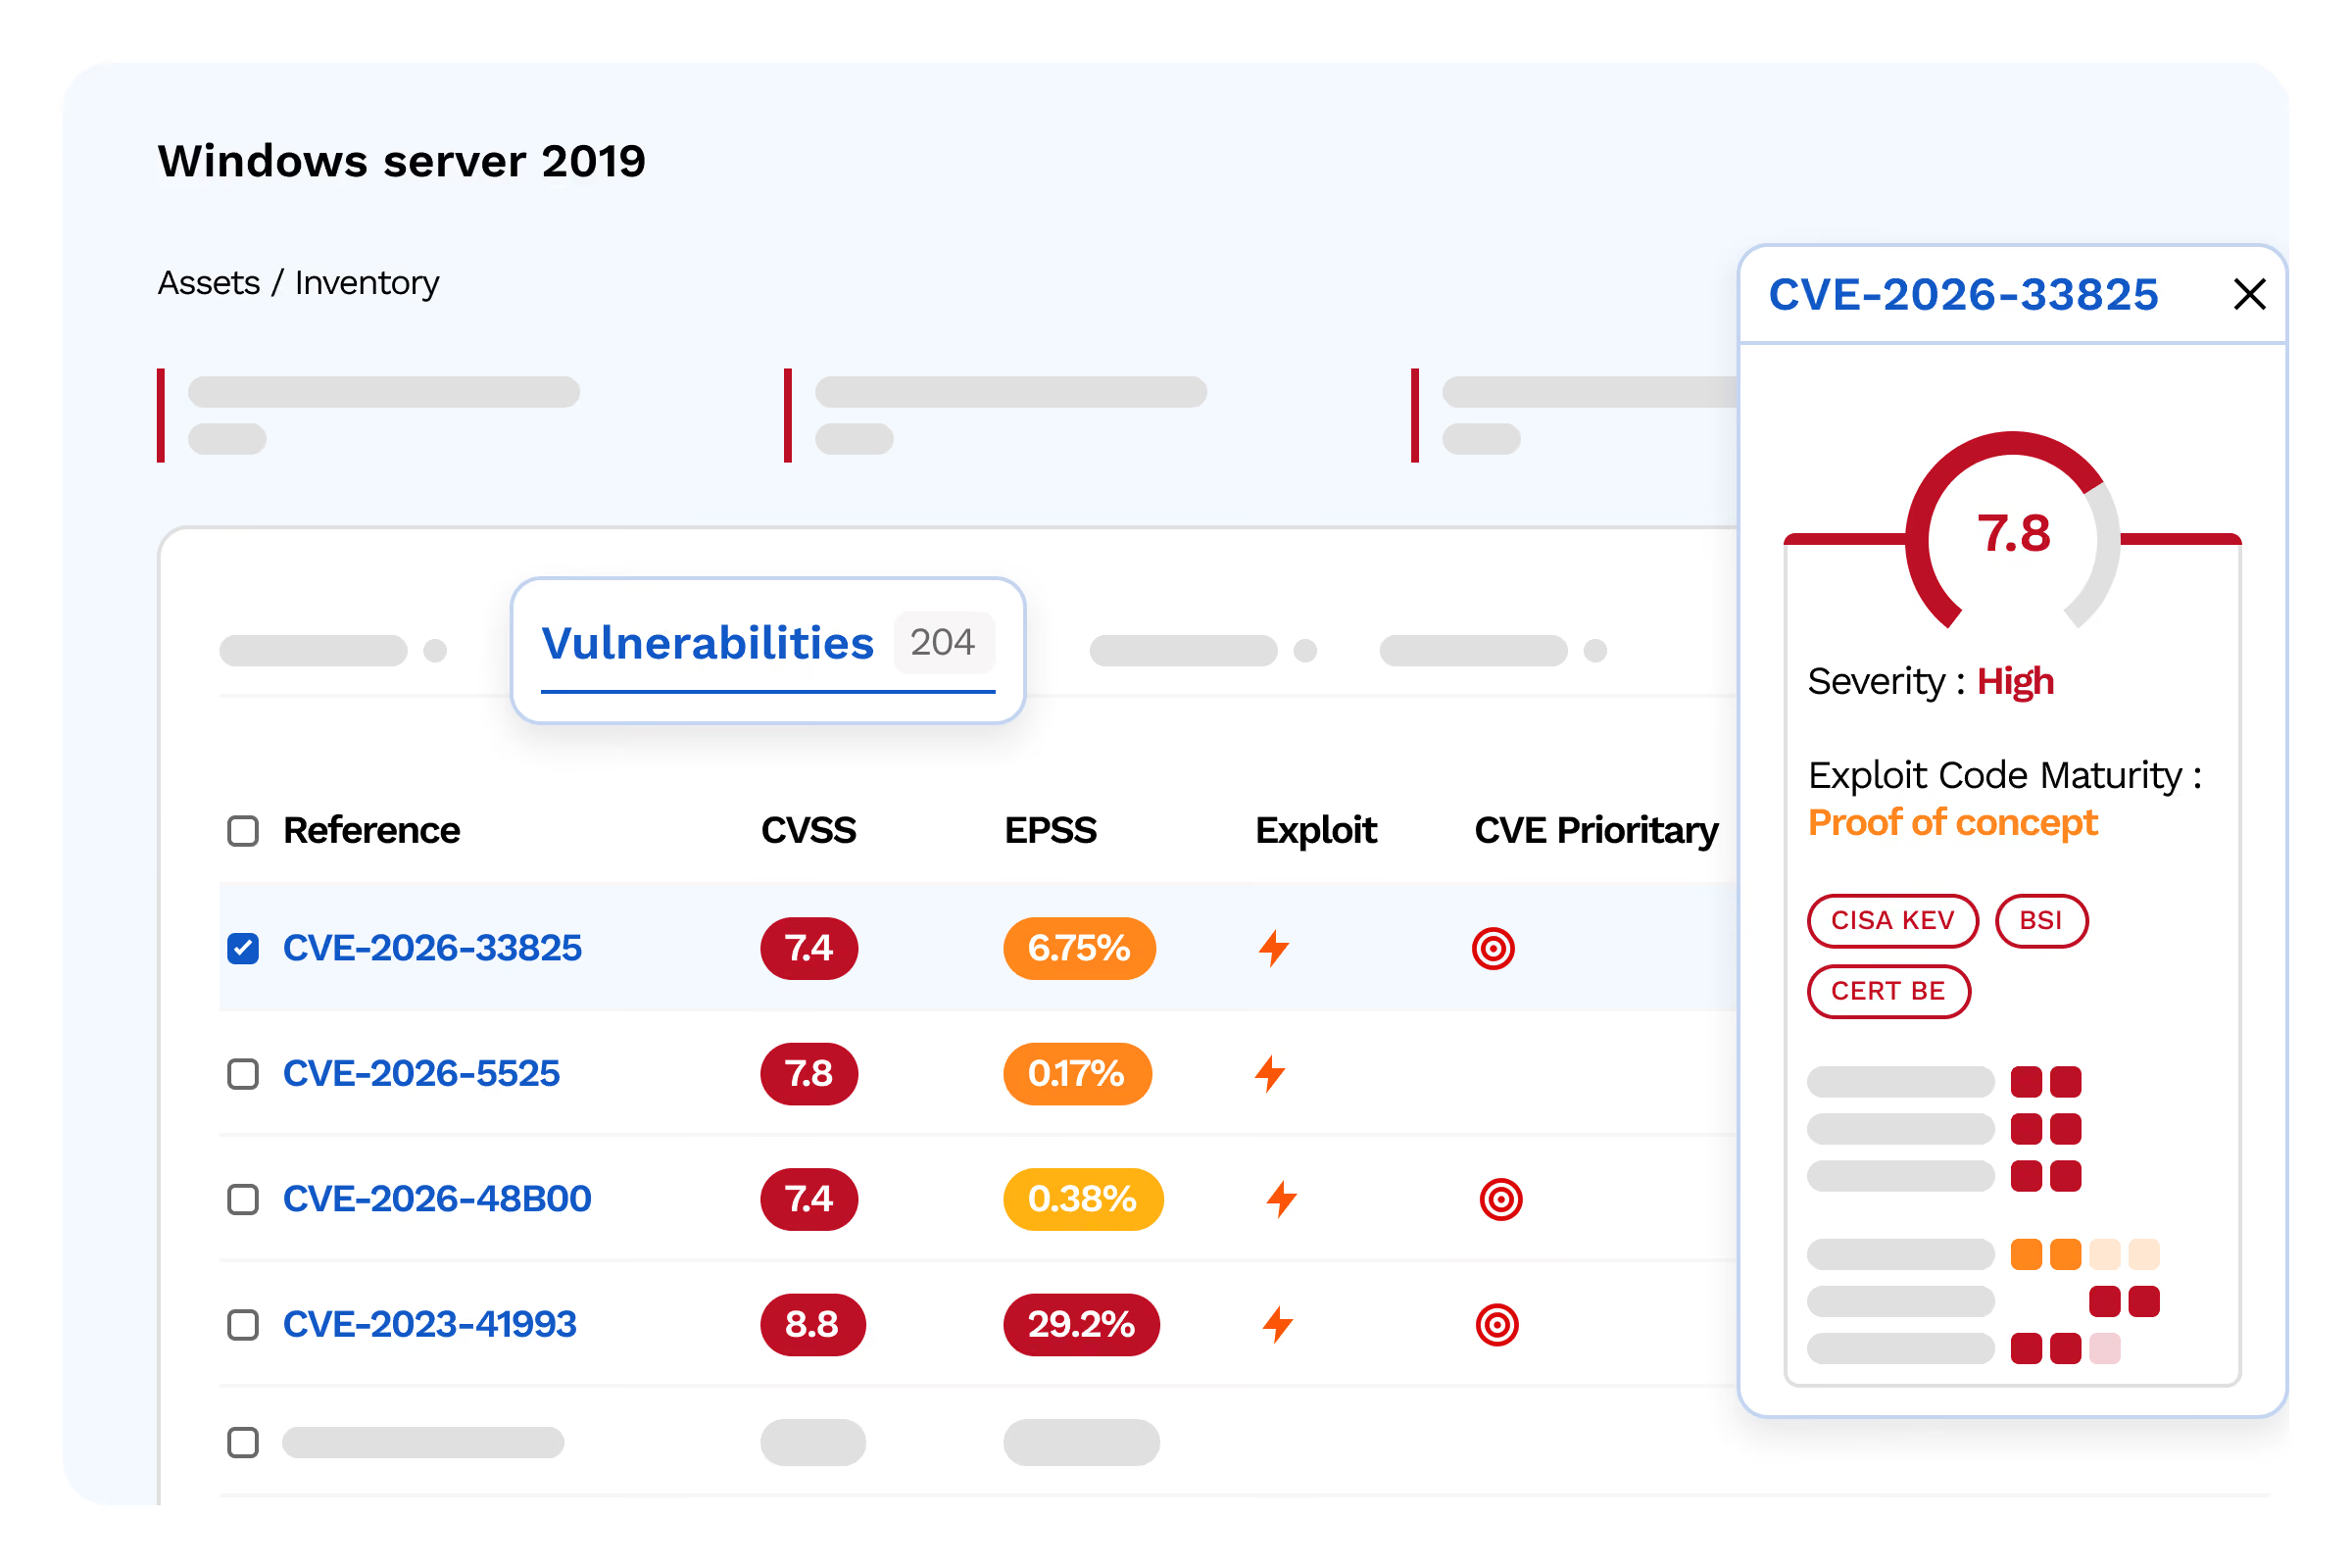
Exploit disponible
Detección de vulnerabilidades que cuentan con un exploit público (Metasploit, ExploitDB, PoC GitHub)
- Elemento 1
- Elemento 2
- Elemento 3
Exposición de red
Los activos expuestos a Internet tienen prioridad sobre los activos internos
- Elemento 1
- Elemento 2
- Elemento 3
Alertas CERT-FR y ANSSI
Las vulnerabilidades objeto de alertas de las autoridades francesas se notifican automáticamente
- Elemento 1
- Elemento 2
- Elemento 3
priorización
Estrategias de priorización personalizables
Cyberwatch le permite definir sus propias estrategias de priorización adaptadas a su política de seguridad y a sus limitaciones operativas.
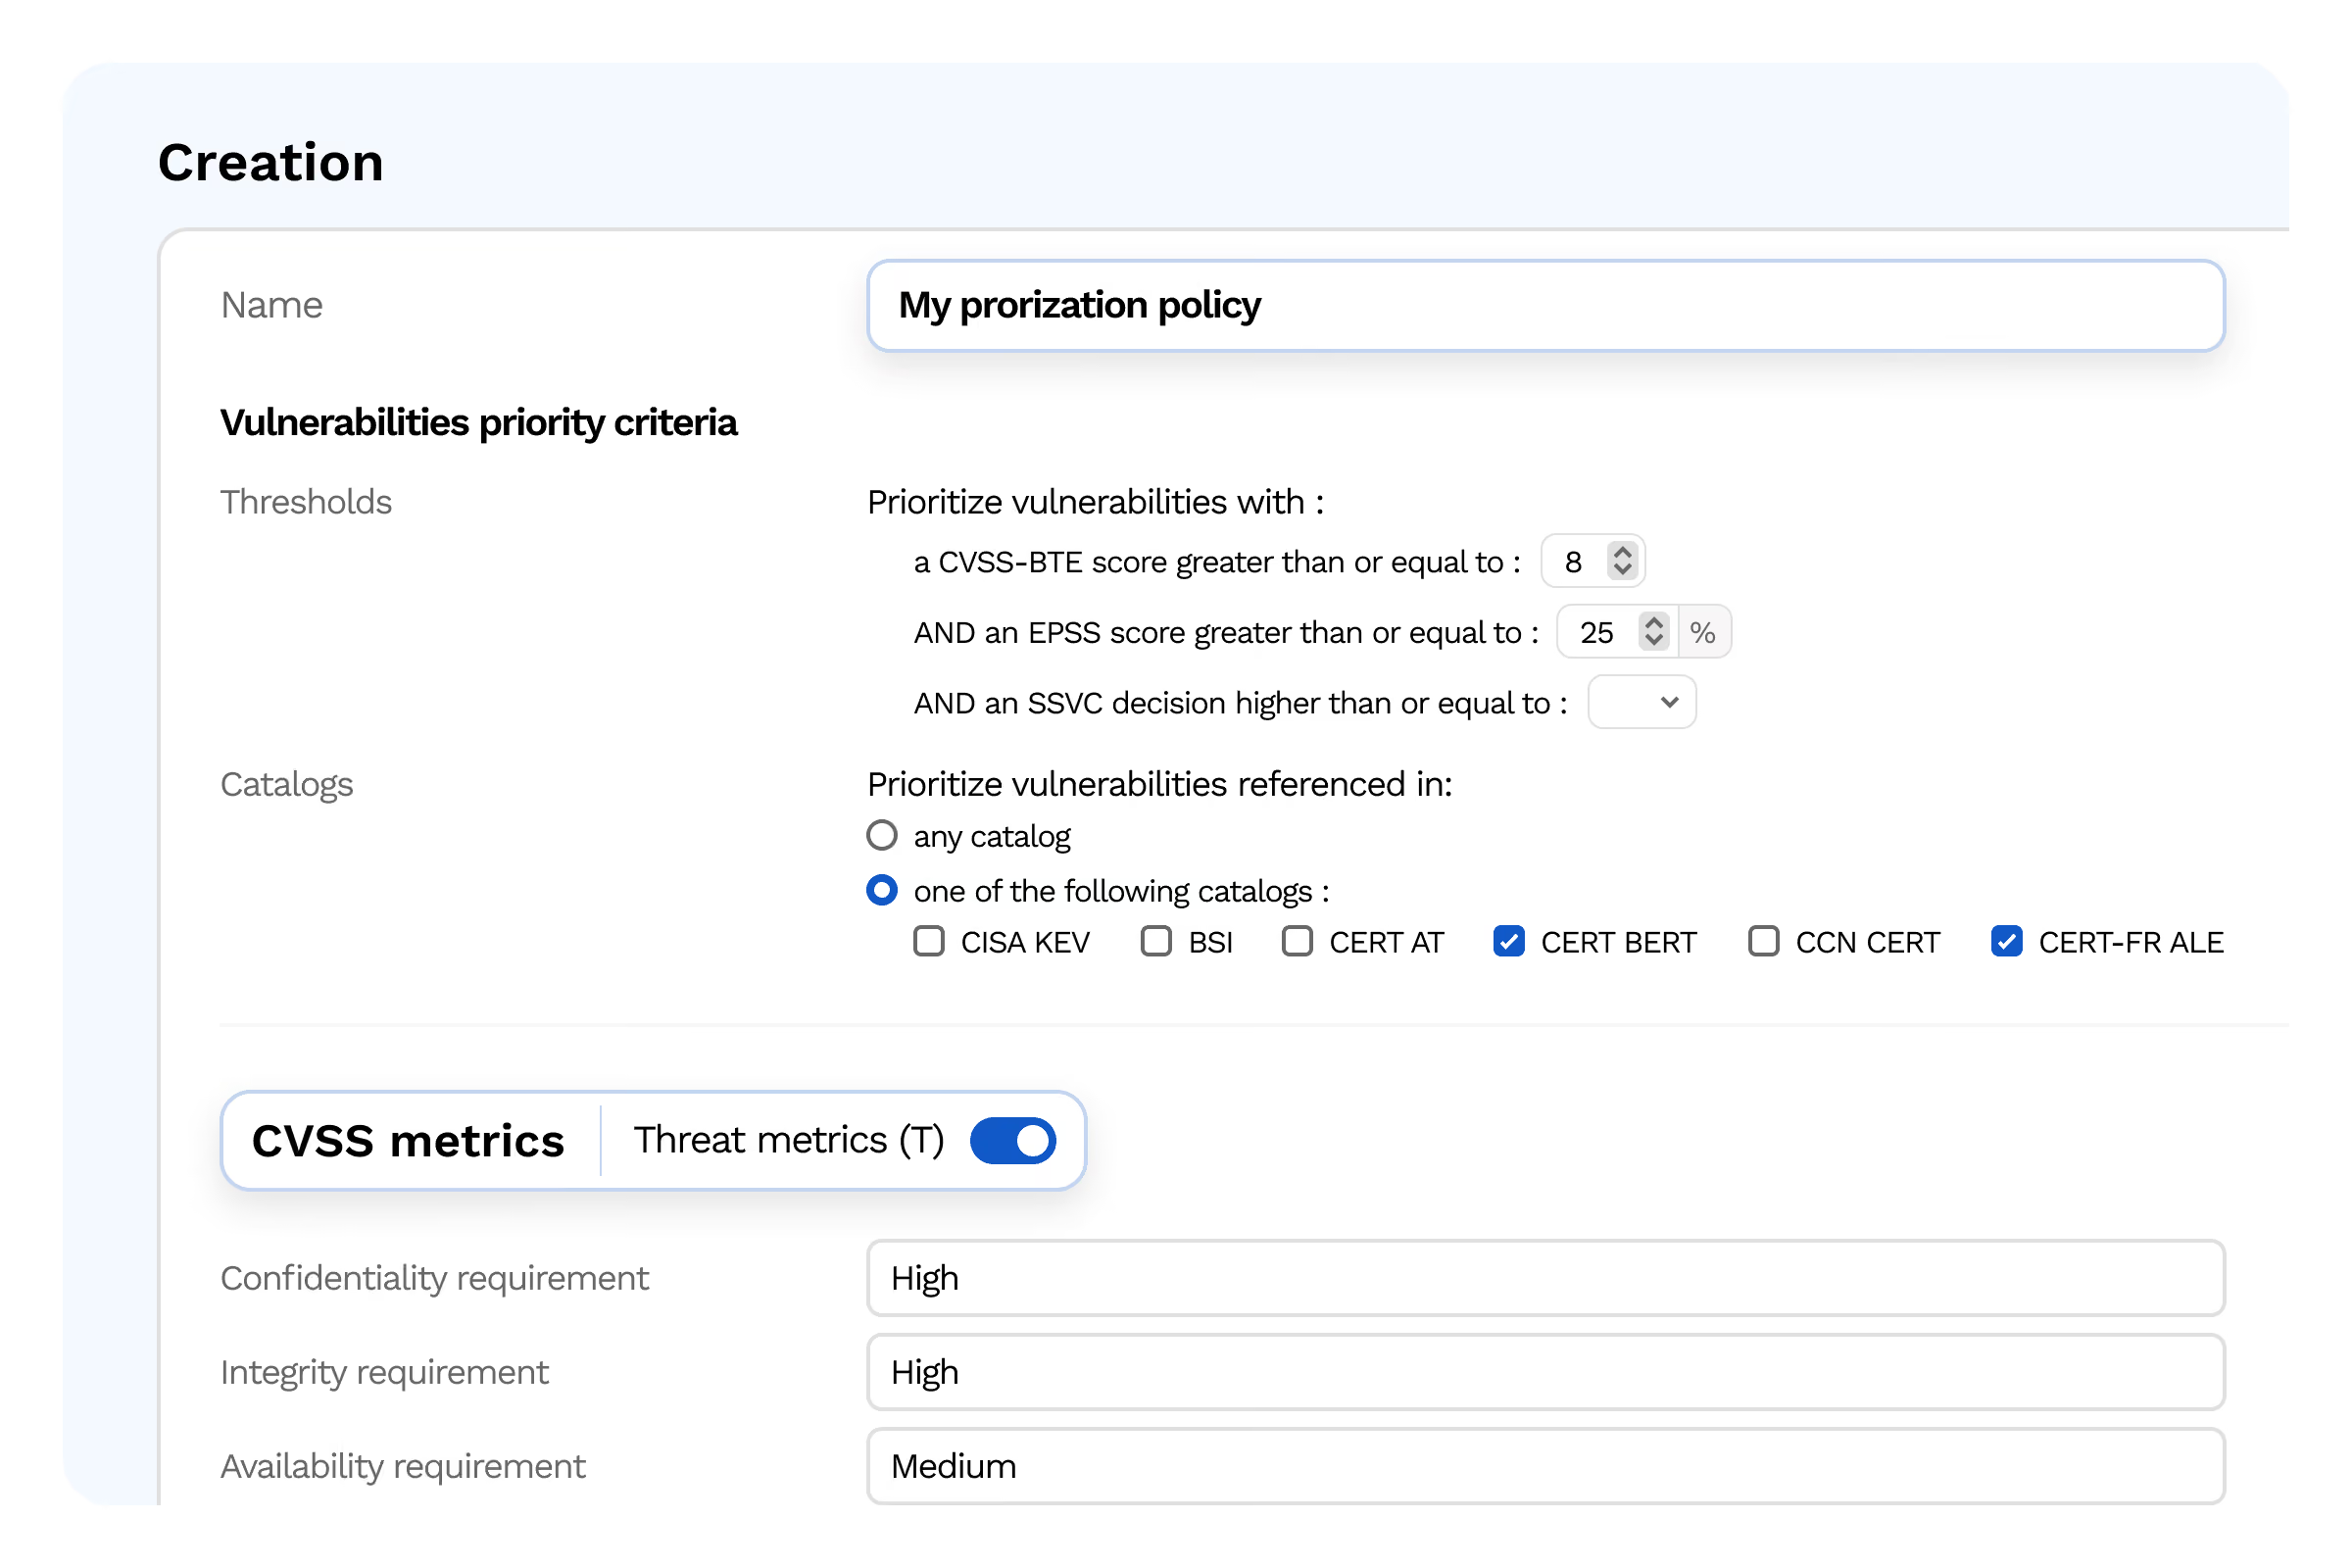
Reglas personalizadas
Cree reglas de puntuación que ponderen los criterios según sus prioridades: «toda vulnerabilidad EPSS > 0.5 en un activo de producción = crítica»
- Elemento 1
- Elemento 2
- Elemento 3
Grupos de priorización
Aplique estrategias diferentes según el perímetro: la producción se trata con prioridad, el desarrollo con un SLA más flexible
- Elemento 1
- Elemento 2
- Elemento 3
SLA de remediación
Defina plazos de corrección por nivel de gravedad y realice un seguimiento de su cumplimiento en los paneles de control
- Elemento 1
- Elemento 2
- Elemento 3
Excepciones documentadas
Acepte el riesgo de una vulnerabilidad con justificación, responsable y fecha de caducidad
- Elemento 1
- Elemento 2
- Elemento 3
decisión y gestión
Apoyo a la toma de decisiones y gestión de riesgos
Paneles de control en tiempo real
Visualice en tiempo real todo su parque informático o grupos de activos, con el seguimiento de los KPI clave y su evolución a lo largo del tiempo (CVE prioritarias, nivel de cumplimiento, tiempo de remediación, etc.) para una gestión precisa de la seguridad.
Planes de remediación
Genere planes de acción priorizados: qué correcciones implementar, en qué orden y sobre qué activos. Integración con ITSM para crear automáticamente tickets de remediación.
Informes para la dirección
Informes ejecutivos y operativos automatizados: evolución del riesgo, cumplimiento de SLA, cobertura de escaneos y conformidad normativa. Exportación a PDF y API.
La priorización y la toma de decisiones transforman los datos brutos en acciones concretas: concentre sus esfuerzos donde el riesgo es real.
Testimonios
Avec des centaines de dispositifs médicaux à surveiller, la priorisation par criticité métier nous permet de ne pas nous disperser tout en respectant la continuité des soins.

Exemple à remplacer — RSSI, santé
RSSI

Preguntas frecuentes
Desde el mapeo de sus activos hasta la corrección automatizada.
¿Qué es la puntuación EPSS y en qué se diferencia del CVSS?
El EPSS (Exploit Prediction Scoring System) estima la probabilidad de que una vulnerabilidad sea explotada en un plazo de 30 días, basándose en datos reales de explotación observados. A diferencia del CVSS (Common Vulnerability Scoring System), que mide la gravedad teórica de un fallo, el EPSS responde a una pregunta distinta y complementaria: ¿cuál es la probabilidad real de que un atacante lo utilice?
¿Qué es el CVSS-BTE y por qué utilizarlo?
El CVSS-BTE (Base Temporal Environmental) enriquece la puntuación base CVSS con métricas temporales (existencia de un exploit, disponibilidad de un parche) y ambientales específicas de su contexto. Permite ajustar la gravedad genérica de una CVE a la realidad de su infraestructura, en lugar de depender de una puntuación estática idéntica para todos los entornos.
¿Qué es el catálogo CISA-KEV?
El catálogo CISA-KEV (Known Exploited Vulnerabilities) es una lista mantenida por la agencia estadounidense CISA que recopila las vulnerabilidades confirmadas como explotadas activamente por atacantes. Una vulnerabilidad presente en este catálogo representa un riesgo inmediato y comprobado, lo que lo convierte en una señal de priorización fundamental, independientemente de su puntuación CVSS teórica.
¿Cómo se integran las alertas del CERT-FR en la priorización?
El CERT-FR publica avisos y alertas de seguridad sobre vulnerabilidades y campañas de ataque que afectan a las organizaciones francesas. Cyberwatch integra esta fuente de inteligencia de amenazas nacional para señalar con prioridad las fallas explotadas activamente o dirigidas a Francia, complementando así fuentes internacionales como el CISA-KEV.
¿Cómo prioriza Cyberwatch las vulnerabilidades?
Cyberwatch prioriza las vulnerabilidades mediante una política configurable que combina varios criterios: gravedad (CVSS), probabilidad de explotación (EPSS), presencia en catálogos de vulnerabilidades explotadas o monitorizadas, e incluso impactos en la confidencialidad, integridad y disponibilidad. El objetivo es destacar las fallas que deben tratarse primero, según el riesgo real para la organización. Esta priorización ayuda a los equipos a concentrar sus esfuerzos en las vulnerabilidades críticas, explotables o que exponen activos de TI críticos o sensibles.
¿Qué es la puntuación contextual en Cyberwatch?
La puntuación contextual evalúa cada vulnerabilidad no de forma aislada, sino en función de la importancia estratégica del activo afectado, su exposición real (interna, externa, acceso público) y las protecciones ya implementadas. De este modo, dos vulnerabilidades idénticas pueden recibir una prioridad muy distinta dependiendo de si afectan a un servidor de pruebas o a un sistema de producción crítico.
¿Cómo mejora la inteligencia de amenazas la priorización de los parches?
La inteligencia de amenazas agrega fuentes externas (CISA-KEV, CERT-FR, bases de datos de exploits públicos) para identificar las vulnerabilidades que se están explotando activamente en el mundo real. Al cruzar esta información con el contexto de sus activos de TI, es posible distinguir entre las fallas teóricamente graves y las amenazas concretas, permitiendo así concentrar los esfuerzos de remediación en los riesgos que realmente están siendo explotados.