Gestione su exposición al riesgo de forma continua
Identifique sus activos, detecte vulnerabilidades y gestione la remediación desde una plataforma única. Cyberwatch centraliza sus datos de seguridad para ayudarle a reducir riesgos y actuar con mayor rapidez.
Mapee
Construya un inventario dinámico y continuo de todos sus activos.
Un inventario fiable y actualizado es el primer paso para gestionar la superficie de ataque. Cyberwatch descubre automáticamente sus activos en todos los perímetros y los integra en un inventario centralizado que se actualiza continuamente.
Documentación de arquitectura, instalación, operación y procedimientos adaptados a su entorno.
Perímetros cubiertos
- Infraestructura local: Servidores, estaciones de trabajo, máquinas virtuales e hipervisores. Escaneos de red y descubrimientos dirigidos, integración con o sin agente
- Cloud (AWS, Azure, GCP, OpenStack): Inventario automático mediante API de proveedores cloud. Cobertura multiproyecto y multirregión
- Contenedores y Kubernetes: Imágenes de contenedores (registros y desplegadas), clústeres EKS/AKS/OpenShift
- Superficie externa: WHOIS, enumeración DNS, transparencia de certificados, escaneos de IP públicas
- Identidades: Active Directory, Microsoft 365, Entra ID
- OT / Industrial: Conectores Rockwell, Schneider, Siemens, SNMP, modo air-gap
- Bibliotecas de software: SCA en npm, yarn, Maven, Composer, pip, NuGet, RubyGems y Go
Alcance (Scoping)
- Organice sus activos en proyectos y grupos alineados con sus prioridades de negocio (Producción, DMZ, Dev, etc.)
- Defina reglas por perímetro: frecuencia de escaneo, umbrales de alerta, derechos de acceso y criticidad CID.
- Limite el acceso a sus activos por equipo y agrúpelos de forma dinámica.
Detecte
Detecte todas las exposiciones: vulnerabilidades, incumplimientos y configuraciones incorrectas.
La exposición no se limita a las CVE. Cyberwatch detecta vulnerabilidades de software, brechas de cumplimiento, configuraciones incorrectas y debilidades de identidad en todos sus perímetros y de forma continua.
Documentación de arquitectura, instalación, operación y procedimientos adaptados a su entorno.
Vulnerabilidades (CVE)
- Escaneos propietarios con o sin agente, modo desconectado (air-gap)
- Base completa de CVE y kits de ataque, alojada en su infraestructura o en SaaS
- Escaneos autenticados para limitar los falsos positivos
- Más información sobre Vulnerability Manager →
Cumplimiento y configuraciones
- Auditoría continua de CIS Benchmarks, ANSSI, CERT-FR y marcos personalizados
- Control de cumplimiento en el cloud (AWS, Azure, GCP)
- Auditoría de Active Directory y Microsoft 365 (cuentas con privilegios, GPO, delegaciones, PKI)
- Más información sobre la gestión del cumplimiento →
Superficie externa (DAST / EASM)
- Escaneos OWASP, simulación de ataques (inyección SQL, XSS, Log4Shell), verificación SSL/TLS
- Huella tecnológica, detección de puertos abiertos y servicios expuestos
- Más información sobre EASM →
DevSecOps
- SCA (análisis de composición de software), detección de componentes EOL, escaneo de imágenes de contenedores, generación de SBOM
- En savoir plus sur le DevSecOps →
Priorice
Pase del volumen bruto de CVE al riesgo real explotable en su contexto.
La priorización no se basa únicamente en la puntuación CVSS. Cyberwatch cruza el contexto real de sus activos, la probabilidad de explotación y las alertas de sus autoridades de confianza para transformar miles de vulnerabilidades en una lista de acciones breve y ejecutable.
Documentación de arquitectura, instalación, operación y procedimientos adaptados a su entorno.
combinamos:
Puntuación CVSS-BTE contextual
Recálculo de CVSS según los requisitos CIA (Confidencialidad, Integridad, Disponibilidad) y la exposición de red de cada activo
Probabilidad de explotación (EPSS)
Consideración de la probabilidad de explotabilidad de la vulnerabilidad en un plazo de 30 días.
Exploits públicos
Detección de vulnerabilidades para las que existe un kit de explotación disponible
Alertas de fuentes fiables
CERT-FR ALE, CISA-KEV, CERT nacionales europeos, CERT de su empresa
Criticidad empresarial del activo
Nivel de exposición a Internet, función operativa, nivel de endurecimiento
Decida
Valide la realidad de las amenazas y mida la eficacia de sus acciones.
Antes de movilizar a sus equipos, confirme que el riesgo es real en su contexto y verifique que sus correcciones hayan eliminado efectivamente la exposición. La fase de validación transforma las decisiones teóricas en una reducción medible del riesgo.
Documentación de arquitectura, instalación, operación y procedimientos adaptados a su entorno.
Base de conocimientos de vulnerabilidades enriquecida
Para cada CVE: severidad CVSS/CVSS-BTE, parches disponibles, exploits públicos conocidos, kits de ataque activos
Reescaneo automático tras la corrección
Verificación de que la CVE ha sido eliminada tras el despliegue de un parche o un cambio de configuración
Cálculo del tiempo medio de reparación (MTTR)
Tiempo medio de remediación: fecha de detección → fecha de corrección, para medir su capacidad de respuesta y cumplir con sus SLA
Detección de regresiones
Identificación de vulnerabilidades que reaparecen tras una corrección, fallos de remediación y desviaciones de configuración
Corrija
Orqueste la remediación y gestione la reducción del riesgo a lo largo del tiempo
Cyberwatch se convierte en el centro neurálgico que conecta a sus equipos de seguridad, TI y gestión en torno a un plan de remediación compartido.
Documentación de arquitectura, instalación, operación y procedimientos adaptados a su entorno.
Remediación técnica:
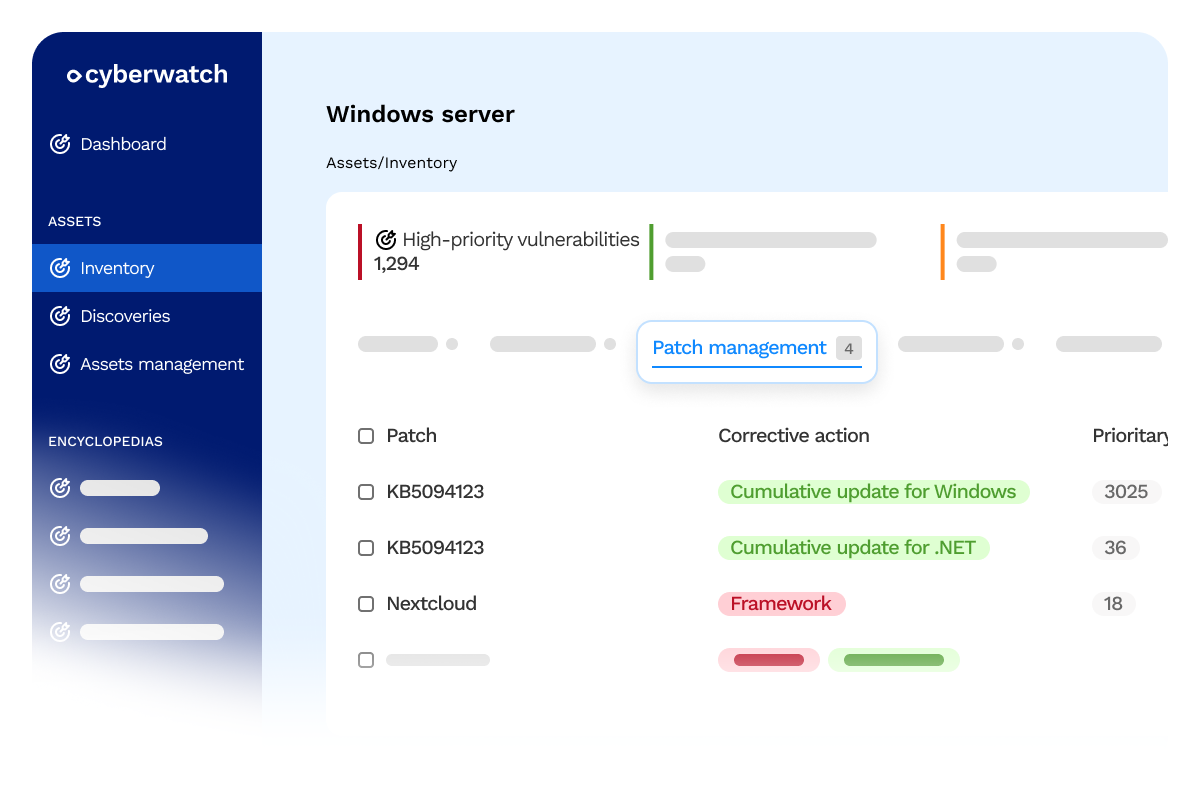
Gestión de parches integrada
Implemente parches de seguridad en Linux y Windows directamente desde Cyberwatch, con gestión de dependencias
Integración ITSM
Tickets automáticos prellenados para ServiceNow, Jira, GLPI con contexto completo (activo, gravedad, parche recomendado)
Resultados rápidos
Identifique las correcciones que reducen al máximo su exposición con el mínimo de acciones
Gestión técnica y directiva:
Paneles de control
CVE críticas por perímetro, tiempo medio de remediación, cumplimiento de SLA, cobertura de escaneo
Alertas automáticas
Nueva CVE crítica, sistema obsoleto, plazo de corrección superado
Informes para la dirección
Seguimiento de la reducción de riesgos a lo largo del tiempo, cumplimiento de NIS2/DORA/ISO 27001
Servidor MCP (Model Context Protocol)
Conecte Cyberwatch a cualquier modelo de lenguaje (Claude, GPT, Mistral, Llama…) para consultar sus datos de seguridad, generar análisis y automatizar sus flujos de trabajo en lenguaje natural
Módulo de visualización de datos integrado
Utilice los paneles de control incluidos directamente en el software para visualizar y analizar sus datos de vulnerabilidad sin necesidad de configuraciones externas
perímetro cubierto
Una cobertura completa de sus activos informáticos
Equipos de trabajo
p. ej., Linux, Windows, macOS, equipos de sobremesa y portátiles
Servidores
p. ej., máquinas virtuales, equipos físicos, hipervisores, mainframes
Entornos en el cloud
p. ej., AWS, Azure, GCP, Office 365
Contenedores
p. ej., Docker, Kubernetes, Harbor, registros
Sitios web
p. ej., URLs, IPs, APIs, OWASP, SSL/TLS
Equipos de red
p. ej., Cisco, Palo Alto, Fortinet, Stormshield
Equipos industriales
p. ej., Siemens, Schneider, Rockwell, Wago
Directorio de identidades
p. ej., Active Directory, Entra ID
Bibliotecas de software
p. ej., NPM, Maven, PyPI, NuGet, módulos de Go
Testimonios
La plataforma centraliza tanto nuestro cumplimiento de PCI en las actividades de facturación en línea como nuestra gestión de vulnerabilidades de TI más amplia, lo que simplifica nuestra gestión de la seguridad.

CISO, energía
CISO

Los escaneos ASV trimestrales y el pentest complementario nos ofrecen una visión completa de nuestro cumplimiento PCI DSS, con informes directamente utilizables por nuestros auditores QSA.
Responsable de seguridad de pagos, finanzas
Responsable de seguridad de pagos
El endurecimiento de nuestras configuraciones siguiendo los CIS Benchmarks nos permitió cerrar puertas de entrada que ni siquiera sospechábamos, sin interrumpir nuestra producción.
Administrador de sistemas, industria
Administrador de sistemas y redes
La auditoría continua de nuestro directorio Active Directory reveló varias cuentas con privilegios mal gestionados que pudimos corregir rápidamente.
CISO, salud
CISO
Pouvoir déployer une console complète isolée d'Internet, avec mise à jour manuelle de la base de vulnérabilités, était un prérequis pour certains de nos environnements les plus critiques.
Exemple à remplacer — Responsable sécurité, secteur public
Responsable sécurité des systèmes d'information
Le mode air-gap totalement déconnecté correspond exactement à nos exigences de sécurité pour les systèmes les plus sensibles, sans compromis sur la qualité de la détection.
Exemple à remplacer — Responsable SSI, défense
Responsable de la sécurité des systèmes d'information
Le suivi de notre conformité NIS2 est désormais centralisé et actualisé en continu, ce qui simplifie considérablement nos rapports aux autorités compétentes.
Exemple à remplacer — RSSI, énergie
RSSI
La génération automatisée de preuves d'audit nous fait gagner un temps précieux lors de nos revues de conformité DORA et de nos échanges avec nos auditeurs.
Exemple à remplacer — Responsable conformité, finance
Responsable conformité
La formation Cyberwatch Certified Professional a permis à nos équipes de monter en compétence rapidement et d'exploiter pleinement les fonctionnalités de remédiation de la plateforme.
Exemple à remplacer — Responsable IT, industrie
Responsable infrastructure IT
Le patch management intégré et les tickets générés automatiquement dans notre outil ITSM ont nettement réduit nos délais de correction.
Exemple à remplacer — DSI, secteur public
DSI
Avec des centaines de dispositifs médicaux à surveiller, la priorisation par criticité métier nous permet de ne pas nous disperser tout en respectant la continuité des soins.
Exemple à remplacer — RSSI, santé
RSSI
Le scoring contextuel nous aide à concentrer nos équipes sur les vulnérabilités qui présentent un risque réel pour nos installations, plutôt que de traiter des milliers de CVE sans distinction.
Exemple à remplacer — Responsable cybersécurité, énergie
Responsable cybersécurité
Pouvoir cartographier nos environnements sensibles sans connexion réseau permanente était une exigence non négociable. Cyberwatch répond à cette contrainte tout en gardant un inventaire à jour.
Exemple à remplacer — Officier sécurité, défense
Officier de sécurité des systèmes d'information
La cartographie automatique de nos actifs nous a permis de découvrir des serveurs oubliés que nos audits précédents n'avaient jamais identifiés. C'est un vrai gain de visibilité sur notre Shadow IT.
Exemple à remplacer — Responsable sécurité, finance
Responsable sécurité IT
L'accompagnement de l'équipe Cyberwatch a été déterminant pour déployer la plateforme sur nos sites de production sans perturber nos lignes. Le support dédié répond vite et comprend nos contraintes industrielles.
Exemple à remplacer — DSI, industrie
DSI
Avec Cyberwatch, nous avons enfin une vue exhaustive de notre parc informatique et pouvons prioriser nos actions de remédiation selon un risque réel plutôt qu'une simple liste de CVE. La plateforme s'intègre bien à nos contraintes de souveraineté.
Exemple à remplacer — RSSI, secteur public
RSSI
Preguntas frecuentes
Desde el mapeo de sus activos hasta la corrección automatizada.
¿Qué es el CTEM (Continuous Threat Exposure Management)?
El CTEM (Continuous Threat Exposure Management) es un enfoque de gestión continua de la exposición a las ciberamenazas, teorizado por Gartner. Sustituye las auditorías puntuales por un ciclo permanente de descubrimiento de activos, detección de vulnerabilidades, priorización de correcciones, validación y remediación. El objetivo es reducir continuamente el riesgo real en lugar de reaccionar ante escaneos periódicos que quedan obsoletos rápidamente. Su finalidad es tratar con prioridad las fallas realmente explotables y las más críticas para la organización.
¿En qué se diferencia el CTEM de la gestión tradicional de vulnerabilidades?
El CTEM va más allá de la gestión tradicional de vulnerabilidades. Esta última se basa en escaneos periódicos centrados en la detección y en las puntuaciones de criticidad de las CVE. El CTEM adopta una lógica de reducción permanente de la exposición a vulnerabilidades orientada al riesgo: mapea la exposición real, detecta los cambios en la superficie de ataque en tiempo real, integra el contexto empresarial, prioriza la remediación de las amenazas más probables y valida la eficacia de los parches, en lugar de limitarse a enumerar CVE.
¿Cómo prioriza Cyberwatch las vulnerabilidades que deben corregirse?
Cyberwatch no se basa únicamente en la puntuación CVSS. La plataforma cruza la criticidad empresarial del activo, la probabilidad de explotación real y las alertas de las autoridades de confianza. El resultado: solo el 2% de las exposiciones identificadas afectan realmente a activos críticos, lo que permite concentrar los esfuerzos de remediación donde realmente importan.
¿Qué perímetros cubre Cyberwatch?
Cyberwatch cubre toda su superficie de ataque: infraestructura informática interna (servidores, Active Directory, Microsoft 365), entornos industriales OT, cloud (AWS, Azure, Google Cloud), superficie externa (EASM, DAST) y DevSecOps (SCA, SBOM, escaneo de contenedores). Más de 50 conectores nativos permiten una cartografía centralizada y continua de todos sus activos informáticos.
¿Por qué validar la eficacia de un parche en lugar de simplemente implementarlo?
Implementar un parche no garantiza que el riesgo haya desaparecido. Puede estar mal aplicado, ser incompleto, incompatible con el entorno o abordar solo una parte de la vulnerabilidad. Validar su eficacia permite comprobar que la brecha ya no es explotable, que el servicio sigue funcionando correctamente y que no se han introducido regresiones. Este paso transforma una acción de remediación en una reducción de riesgo realmente demostrable.
¿Qué beneficios concretos obtiene una organización al adoptar CTEM?
Una organización que adopta CTEM se beneficia de una visión continua de su exposición real, más allá de los escaneos puntuales. Puede priorizar los riesgos según su explotabilidad, su criticidad para el negocio y su probabilidad de ataque. Este enfoque reduce el ruido asociado al interminable backlog de CVE, mejora la eficiencia de los equipos de seguridad y acelera la remediación. CTEM también permite medir mejor la reducción del riesgo, alinear las acciones técnicas con los objetivos empresariales y fortalecer la resiliencia global.
