Gestión de superficie de ataque externa (EASM)
Descubra y proteja su superficie de ataque externa. Mapeo automático de sus activos expuestos en Internet, escaneo de aplicaciones (DAST OWASP Top 10), auditoría TLS, escaneo pasivo de servicios expuestos y supervisión DNS continua.
El desafío: ver lo que ven los atacantes
Shadow IT
Servicios y recursos lanzados fuera de su control de TI, invisibles en su inventario oficial.
Filiales y adquisiciones
Cada fusión y cada adquisición añade capas de complejidad y zonas grises olvidadas.
Evolución constante
Recopilación manual de datos, conciliación de información fragmentada, auditorías tediosas. Los riesgos evolucionan más rápido que su capacidad de reacción.
Mapeo
Gestión de la superficie de ataque externa
Detecte el Shadow IT antes de que lo hagan los atacantes.
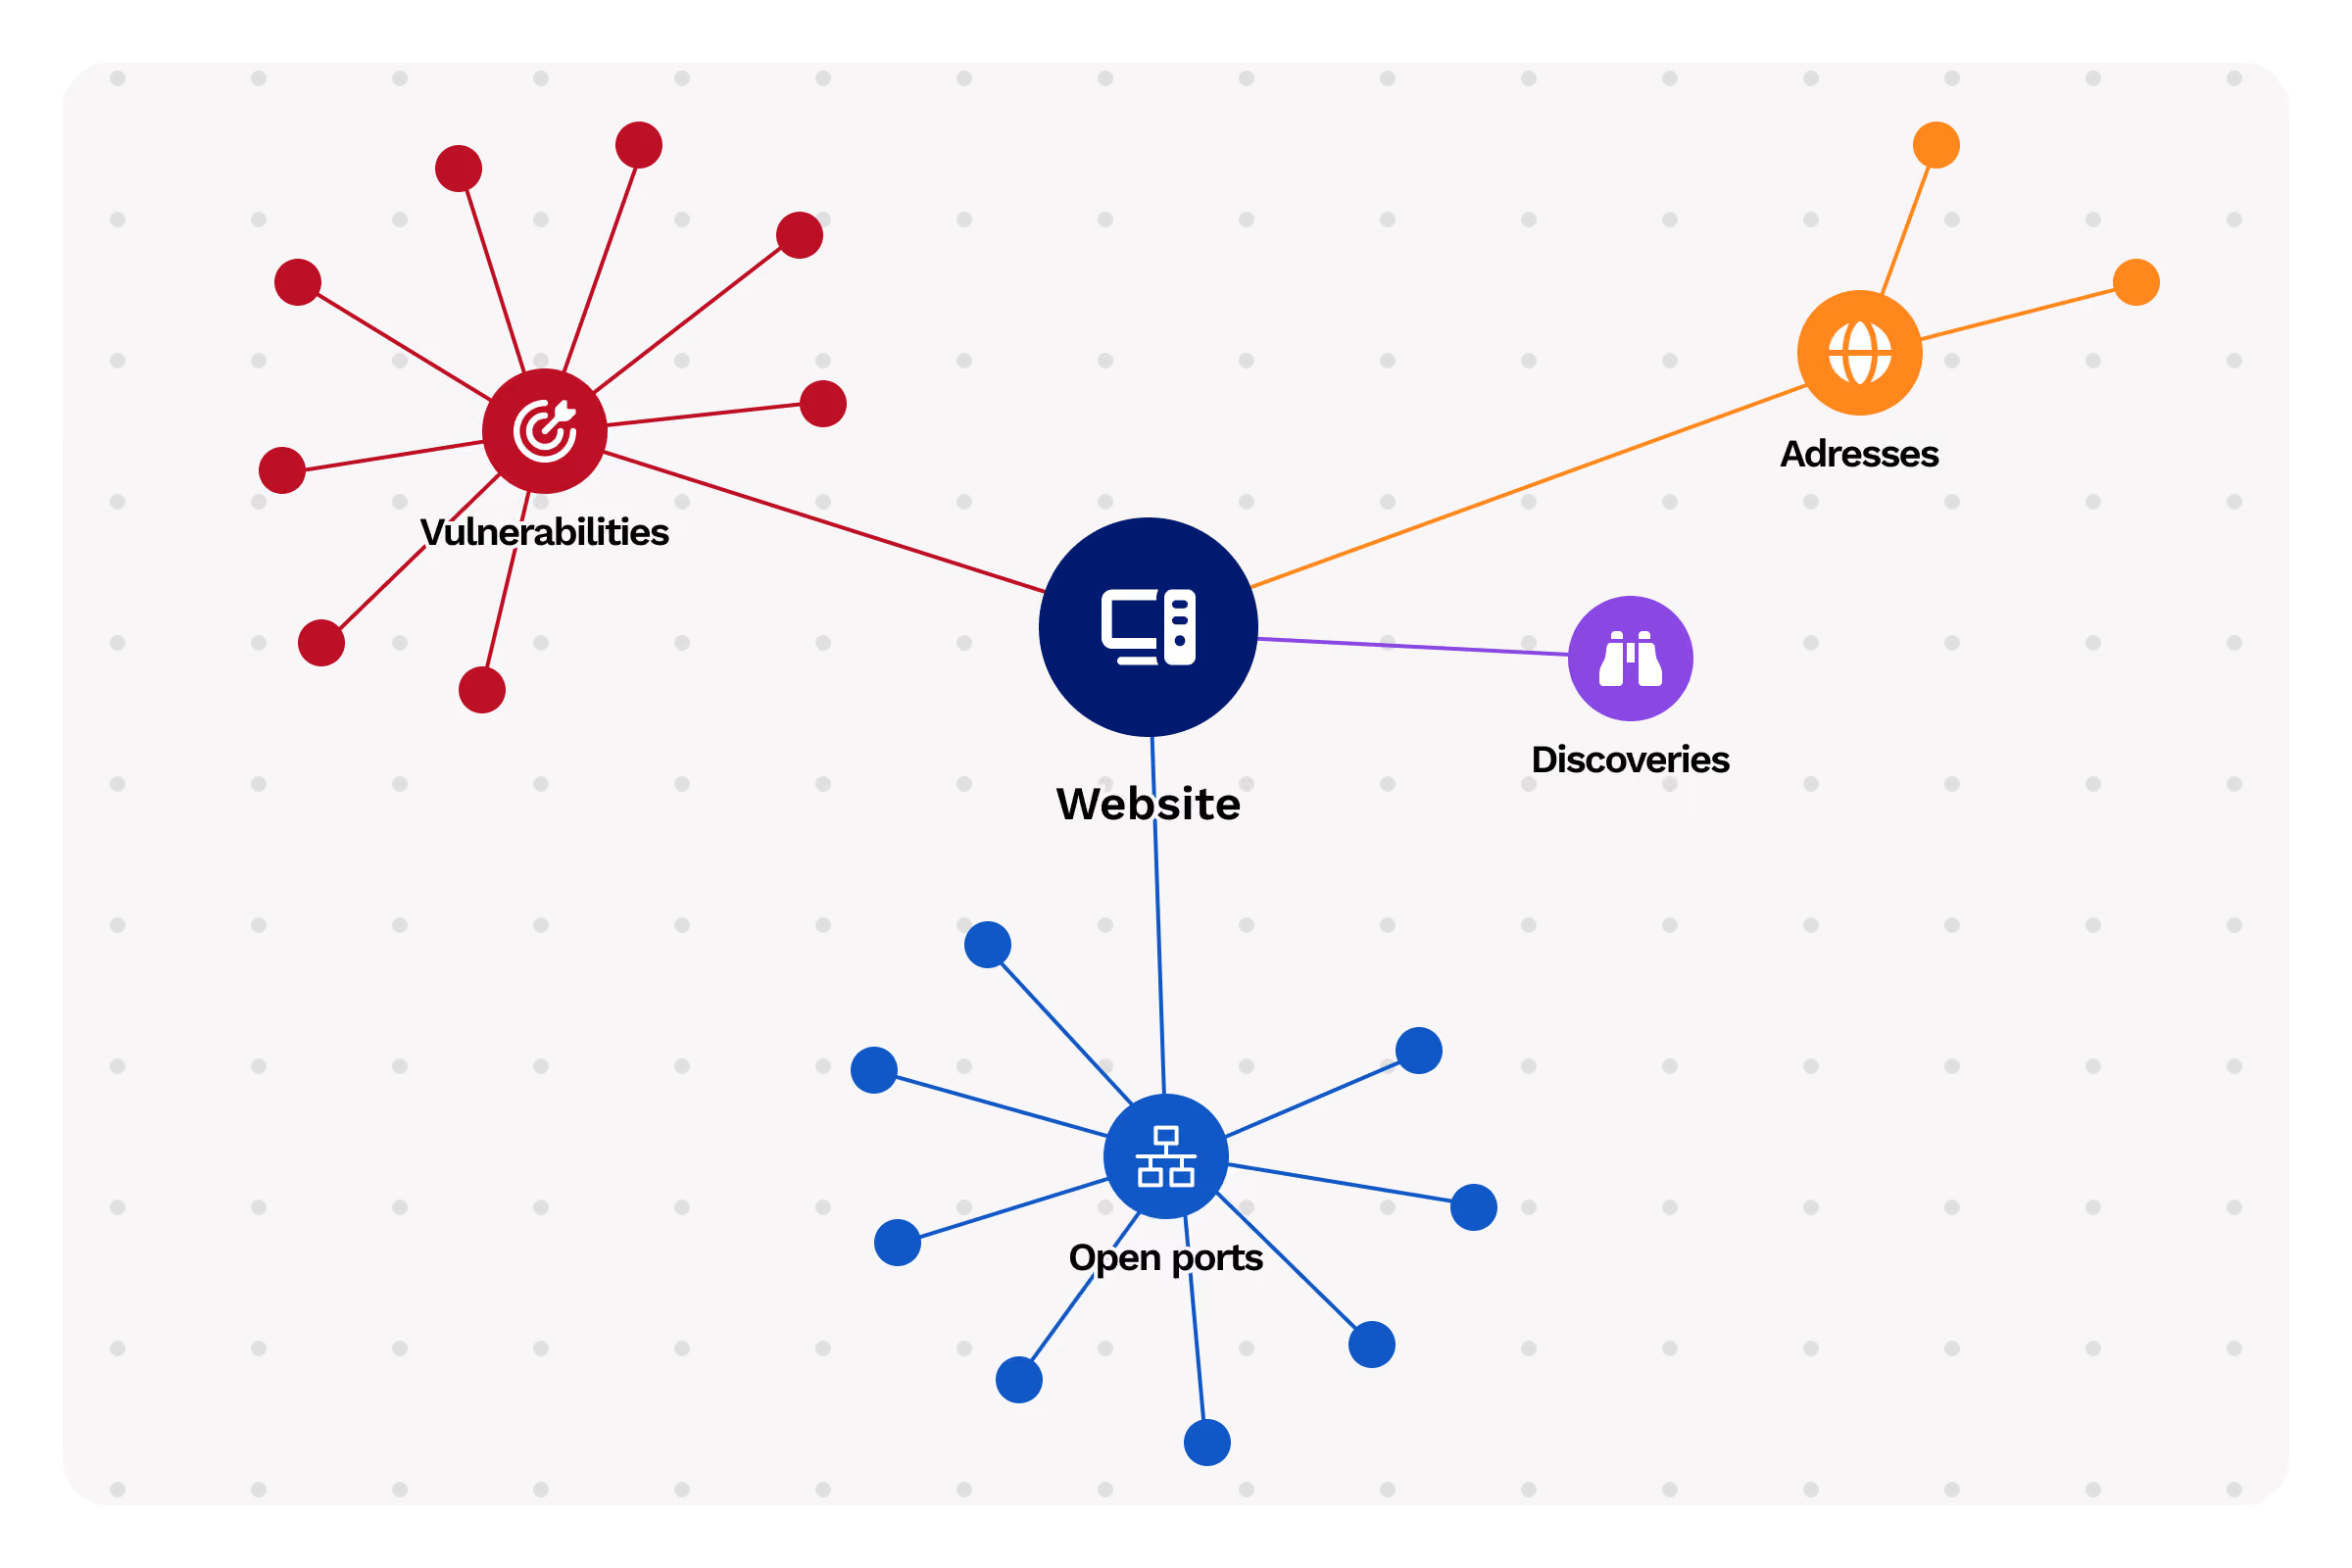
Detección WHOIS
Identifique todos los dominios y registros asociados
- Elemento 1
- Elemento 2
- Elemento 3
Enumeración de DNS
Mapee subdominios y servicios de red
- Elemento 1
- Elemento 2
- Elemento 3
Transparencia de certificados
Encuentre todos los certificados SSL/TLS emitidos
- Elemento 1
- Elemento 2
- Elemento 3
Detección en el cloud
Descubra los recursos expuestos en AWS, Azure y GCP
- Elemento 1
- Elemento 2
- Elemento 3
Escaneos de red con Nmap
Analice los puertos abiertos y los servicios activos
- Elemento 1
- Elemento 2
- Elemento 3
Descubrimiento de equipos de red
Detecte routers, switches y equipos de red
- Elemento 1
- Elemento 2
- Elemento 3
Escaneo de seguridad de aplicaciones
DAST y escaneo de aplicaciones en objetivos de red
Para cada objetivo (IP, nombre de dominio o URL), Cyberwatch combina un escaneo de los 3000 puertos más comunes, un escaneo pasivo de los servicios expuestos y un escaneo activo de aplicaciones que cubre el Top 10 de OWASP. Una única plataforma para obtener una visión centralizada de su exposición web y de red.
Escaneo de puertos y servicios
Cyberwatch identifica los puertos abiertos, realiza el fingerprinting de los servicios expuestos y correlaciona automáticamente las versiones detectadas con su base de datos de CVE.
3000 puertos analizados
Se auditan los puertos más utilizados en cada IP, dominio o URL objetivo
- Elemento 1
- Elemento 2
- Elemento 3
Fingerprinting de servicios
Detección de versiones expuestas y correlación automática con las CVE asociadas
- Elemento 1
- Elemento 2
- Elemento 3
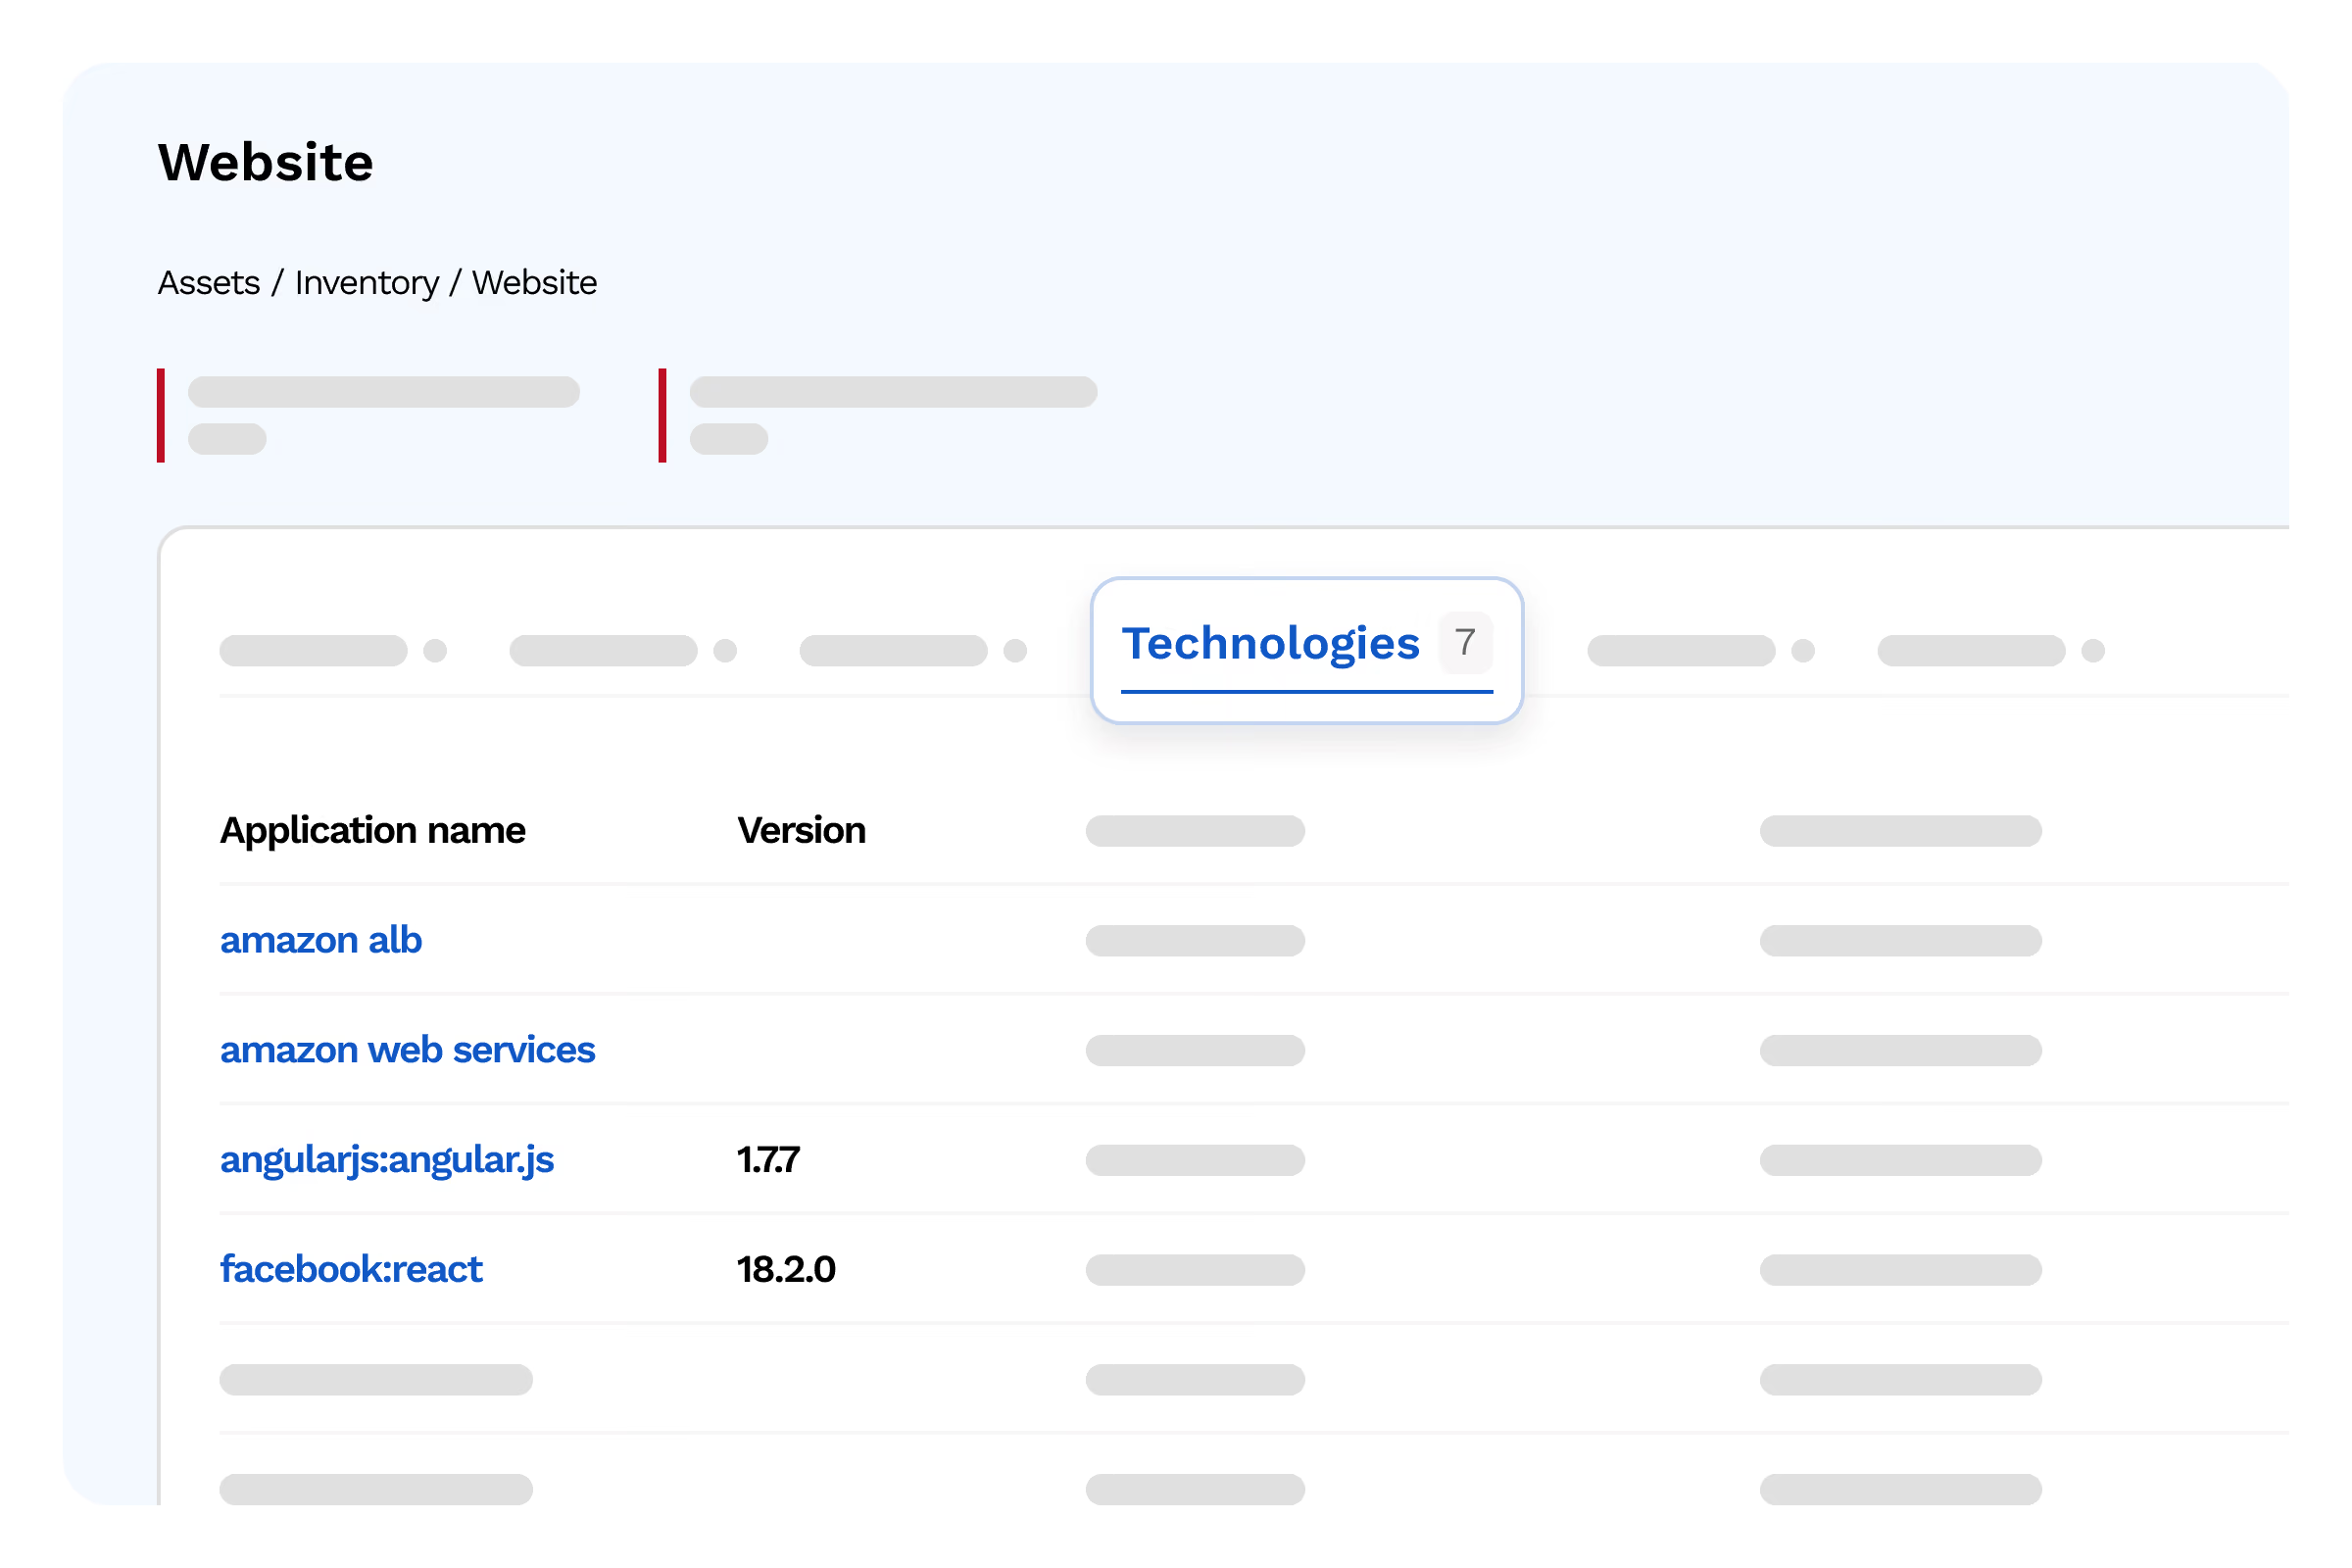
Perímetro de escaneo configurable
URL exacta, página, carpeta, dominio o subdominio, con listas de exclusión o inclusión de URL
- Elemento 1
- Elemento 2
- Elemento 3
Escaneo pasivo: análisis no intrusivo
El escaneo pasivo observa el objetivo sin interactuar de forma agresiva con las aplicaciones. Ideal para entornos de producción sensibles.
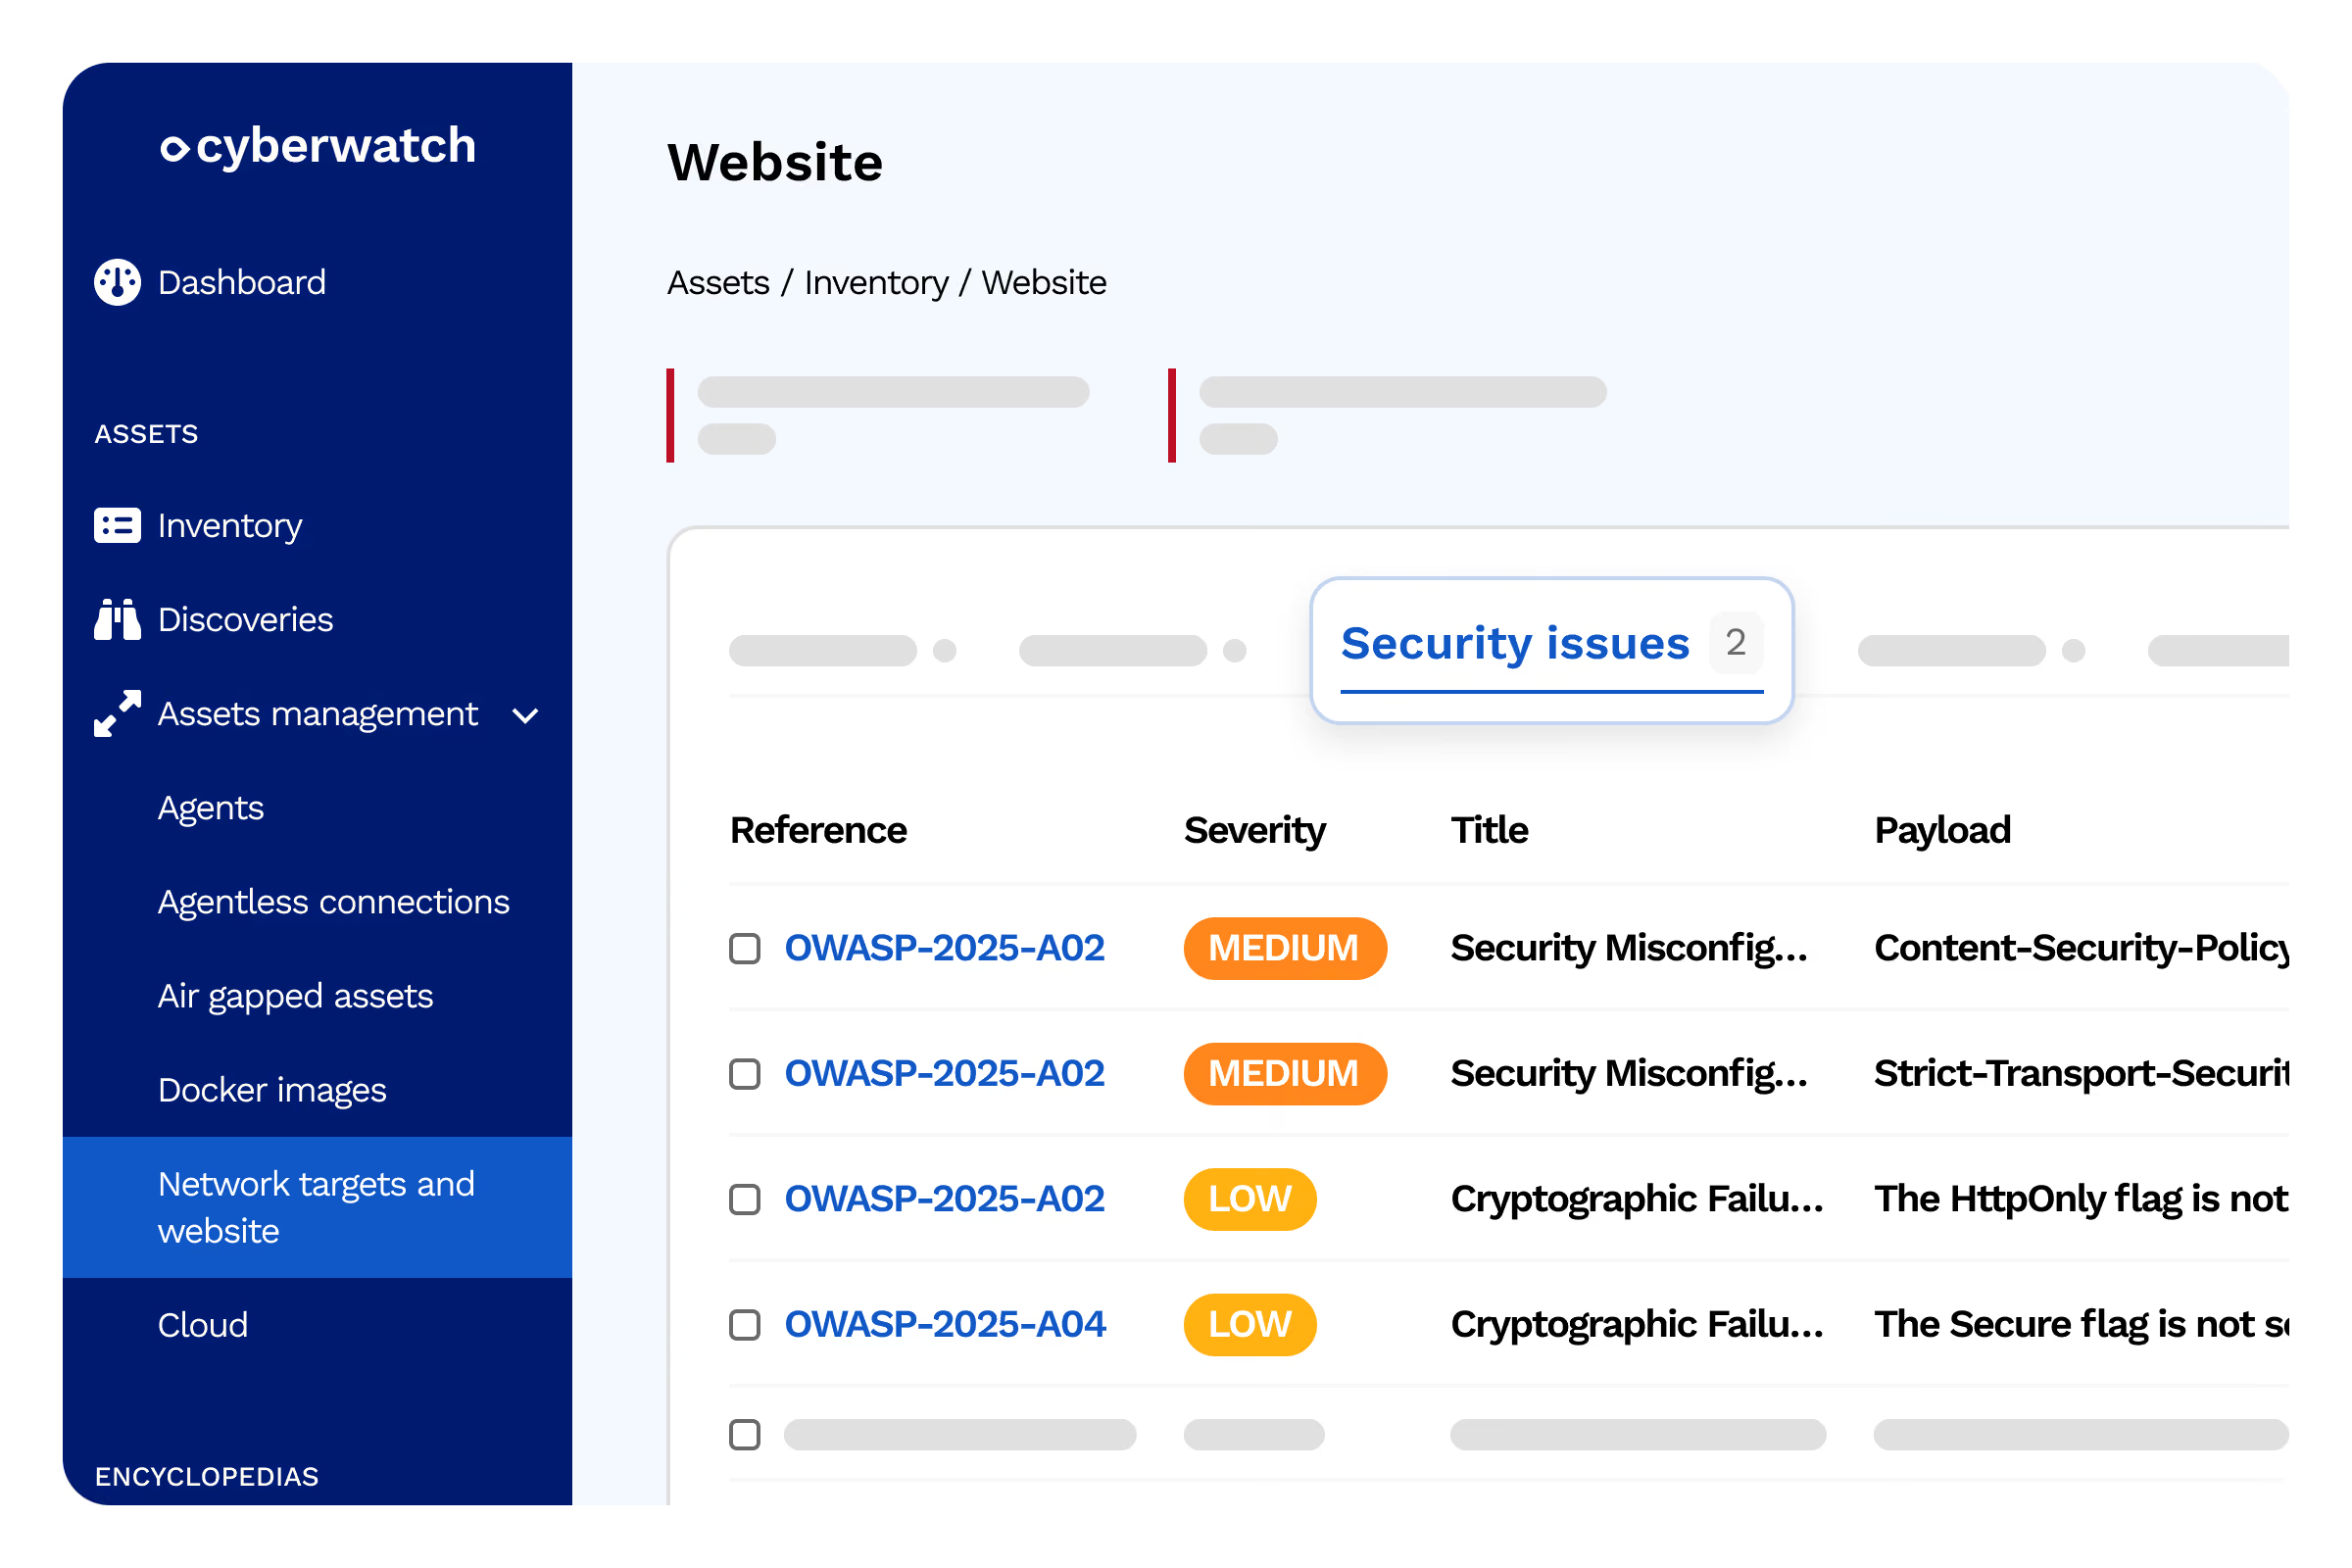
Cabeceras HTTP y CSP
Detección de configuraciones inseguras (Content Security Policy, flags de cookies, cabeceras faltantes)
- Elemento 1
- Elemento 2
- Elemento 3
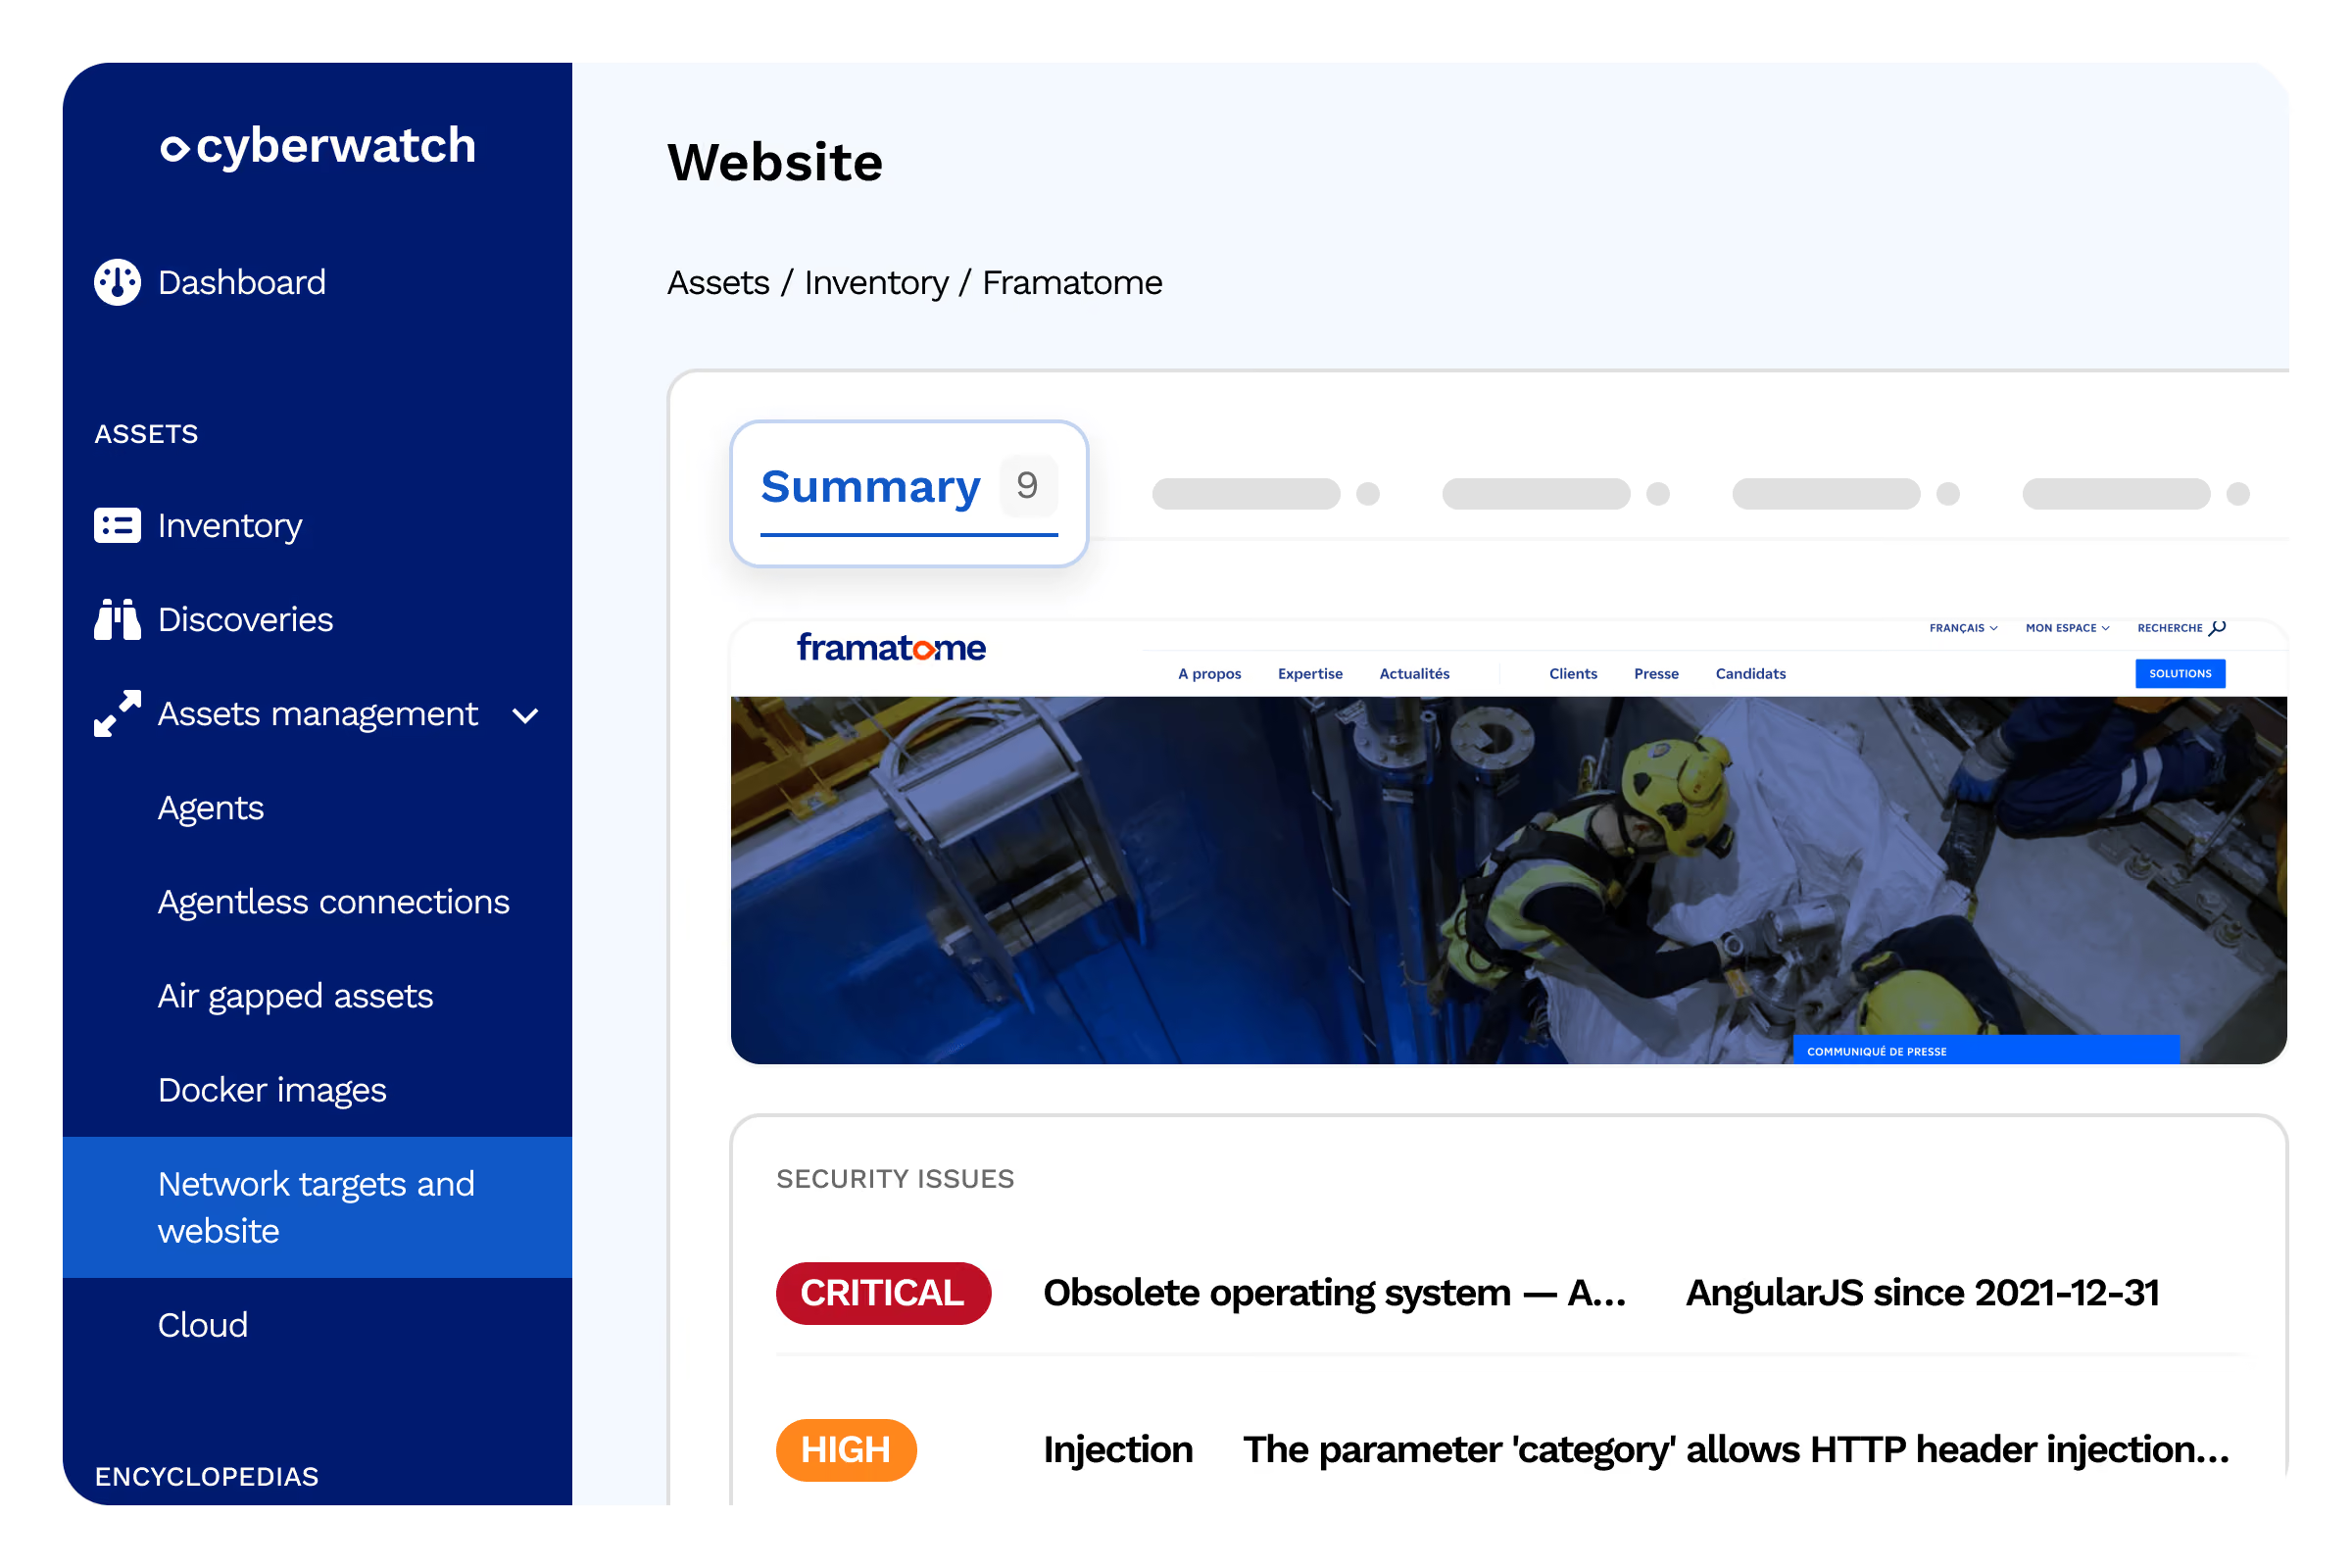
Identificación de tecnologías
Reconocimiento de frameworks, CMS, librerías JavaScript y servidores web
- Elemento 1
- Elemento 2
- Elemento 3
Enumeración de WordPress
Detección de plugins y módulos instalados
- Elemento 1
- Elemento 2
- Elemento 3
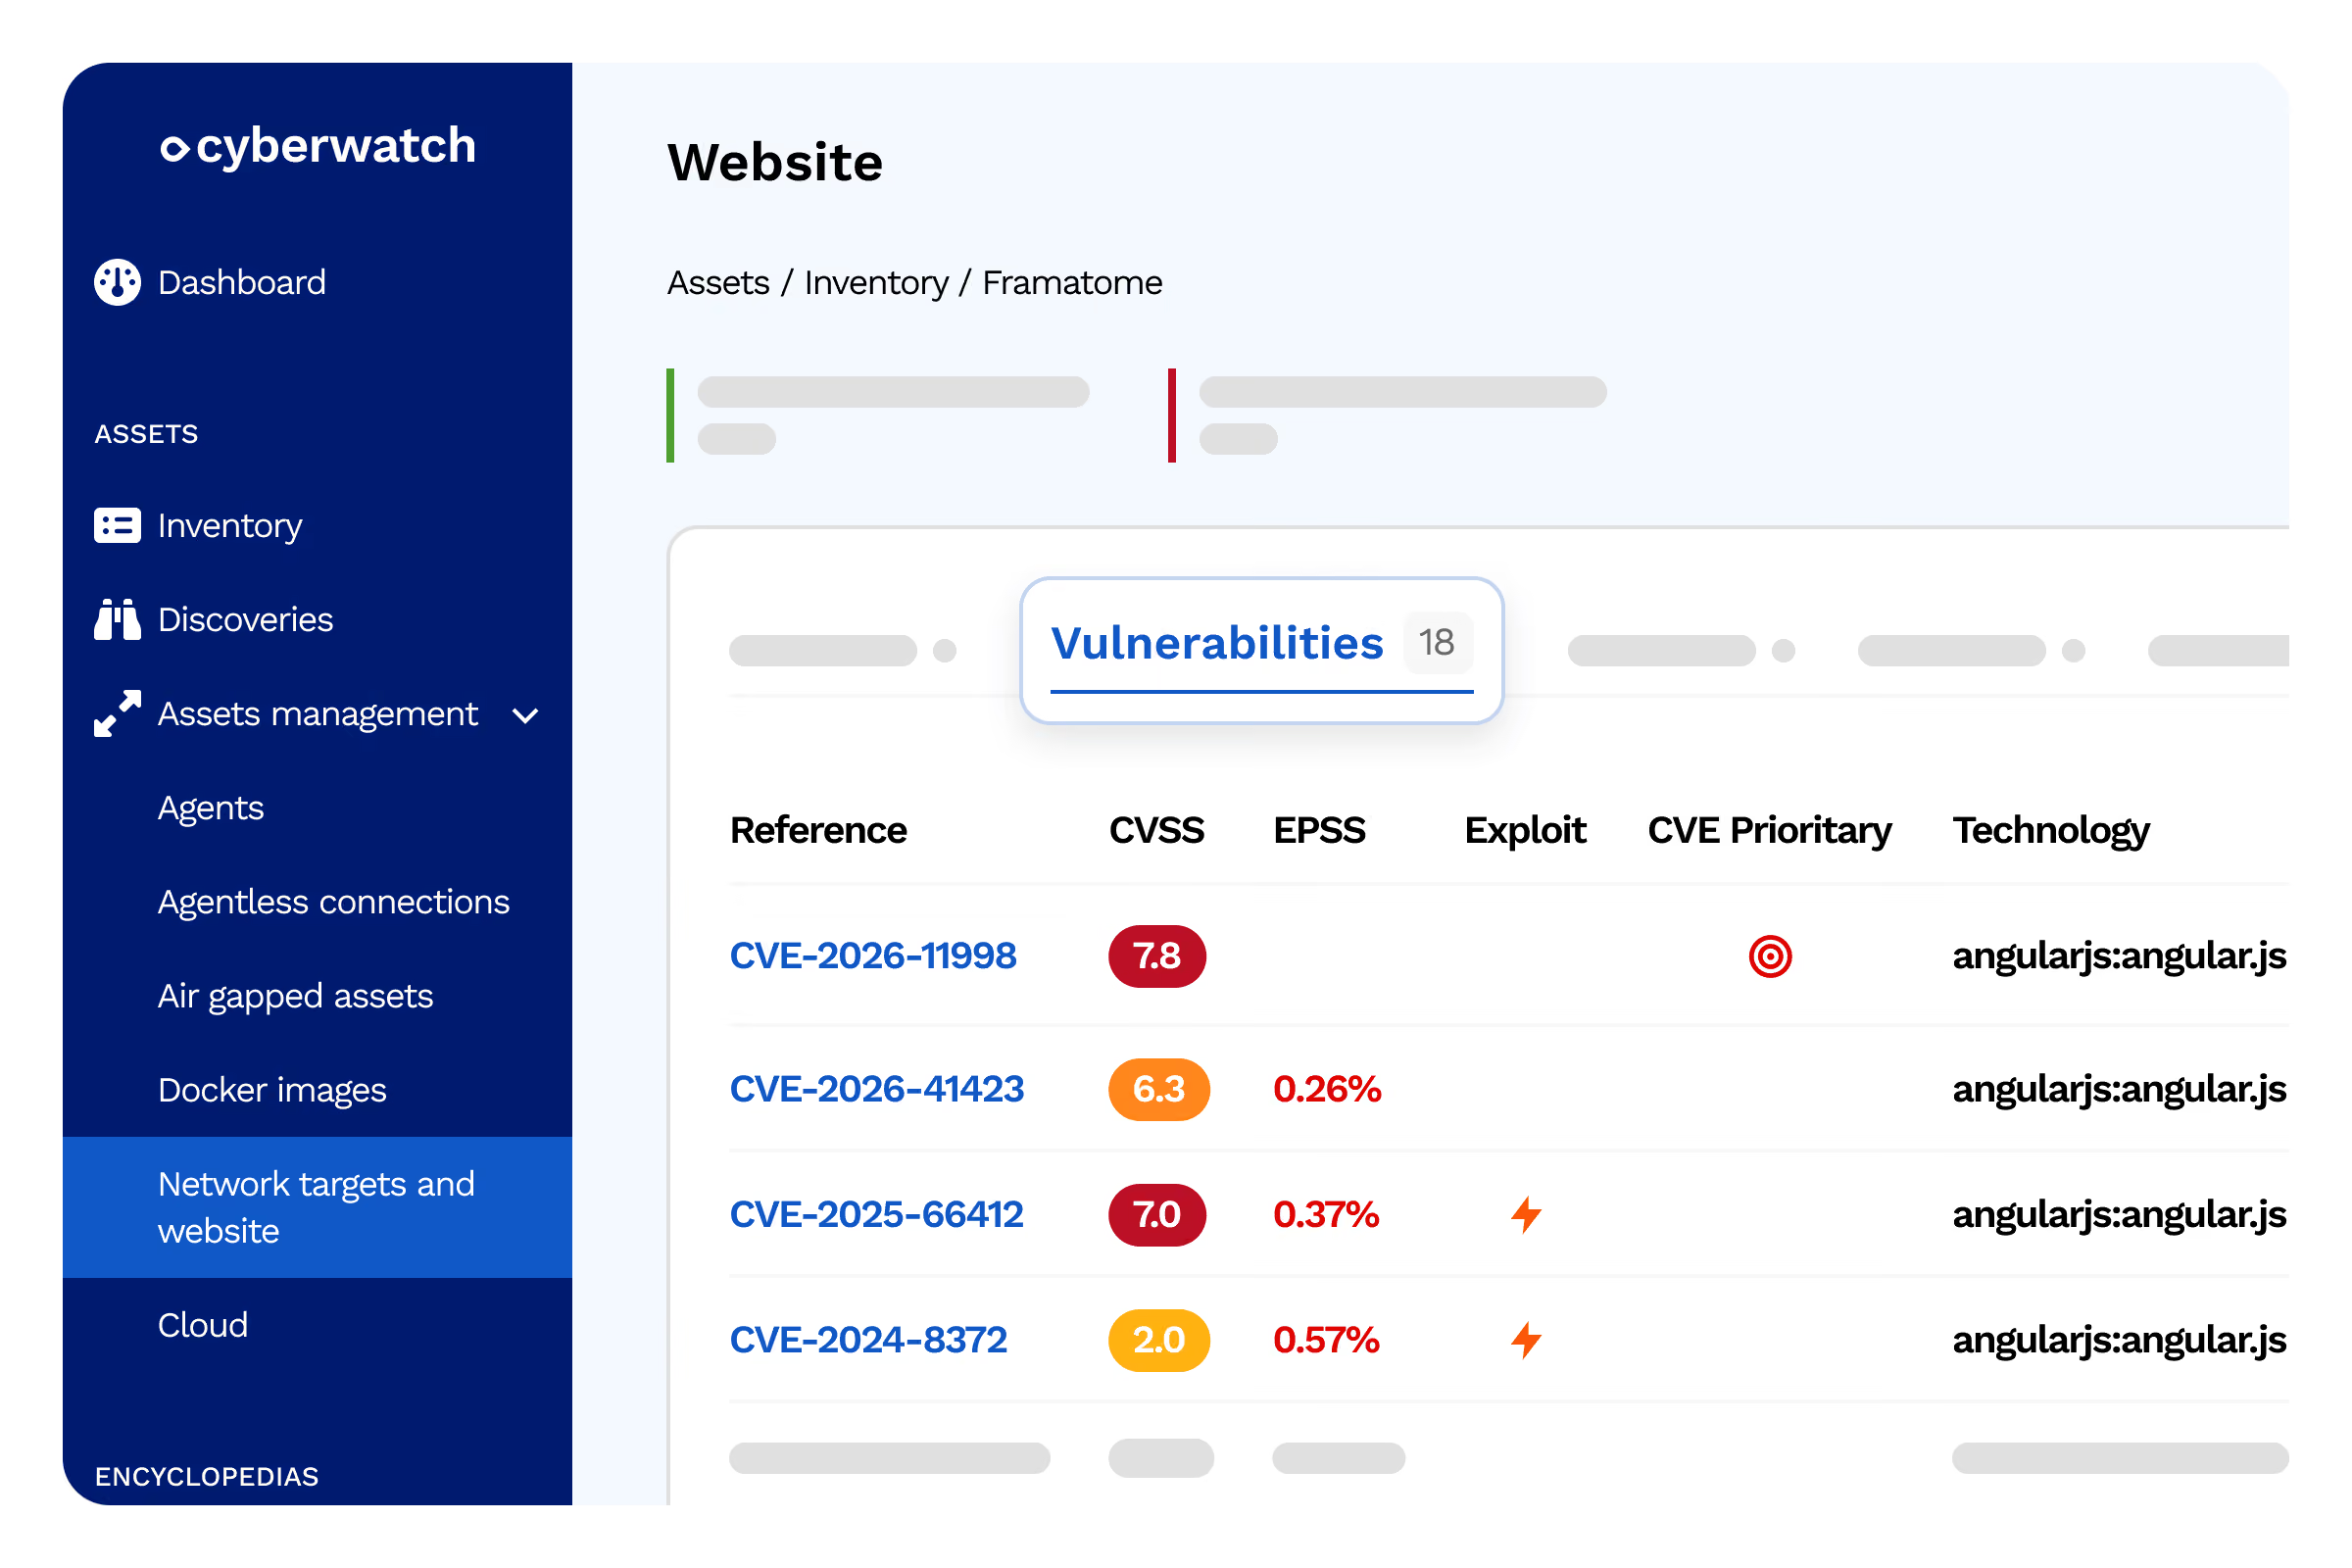
Inventario de librerías
Vulnerabilidades de las dependencias front-end expuestas
- Elemento 1
- Elemento 2
- Elemento 3
Auditoría TLS y certificados
En cada puerto que admite TLS, Cyberwatch inicia una auditoría criptográfica completa para identificar configuraciones de riesgo.
Suites criptográficas
Detección de suites débiles u obsoletas aceptadas por el servicio
- Elemento 1
- Elemento 2
- Elemento 3
Protocolos obsoletos
Identificación de SSLv3, TLS 1.0/1.1 y configuraciones heredadas
- Elemento 1
- Elemento 2
- Elemento 3
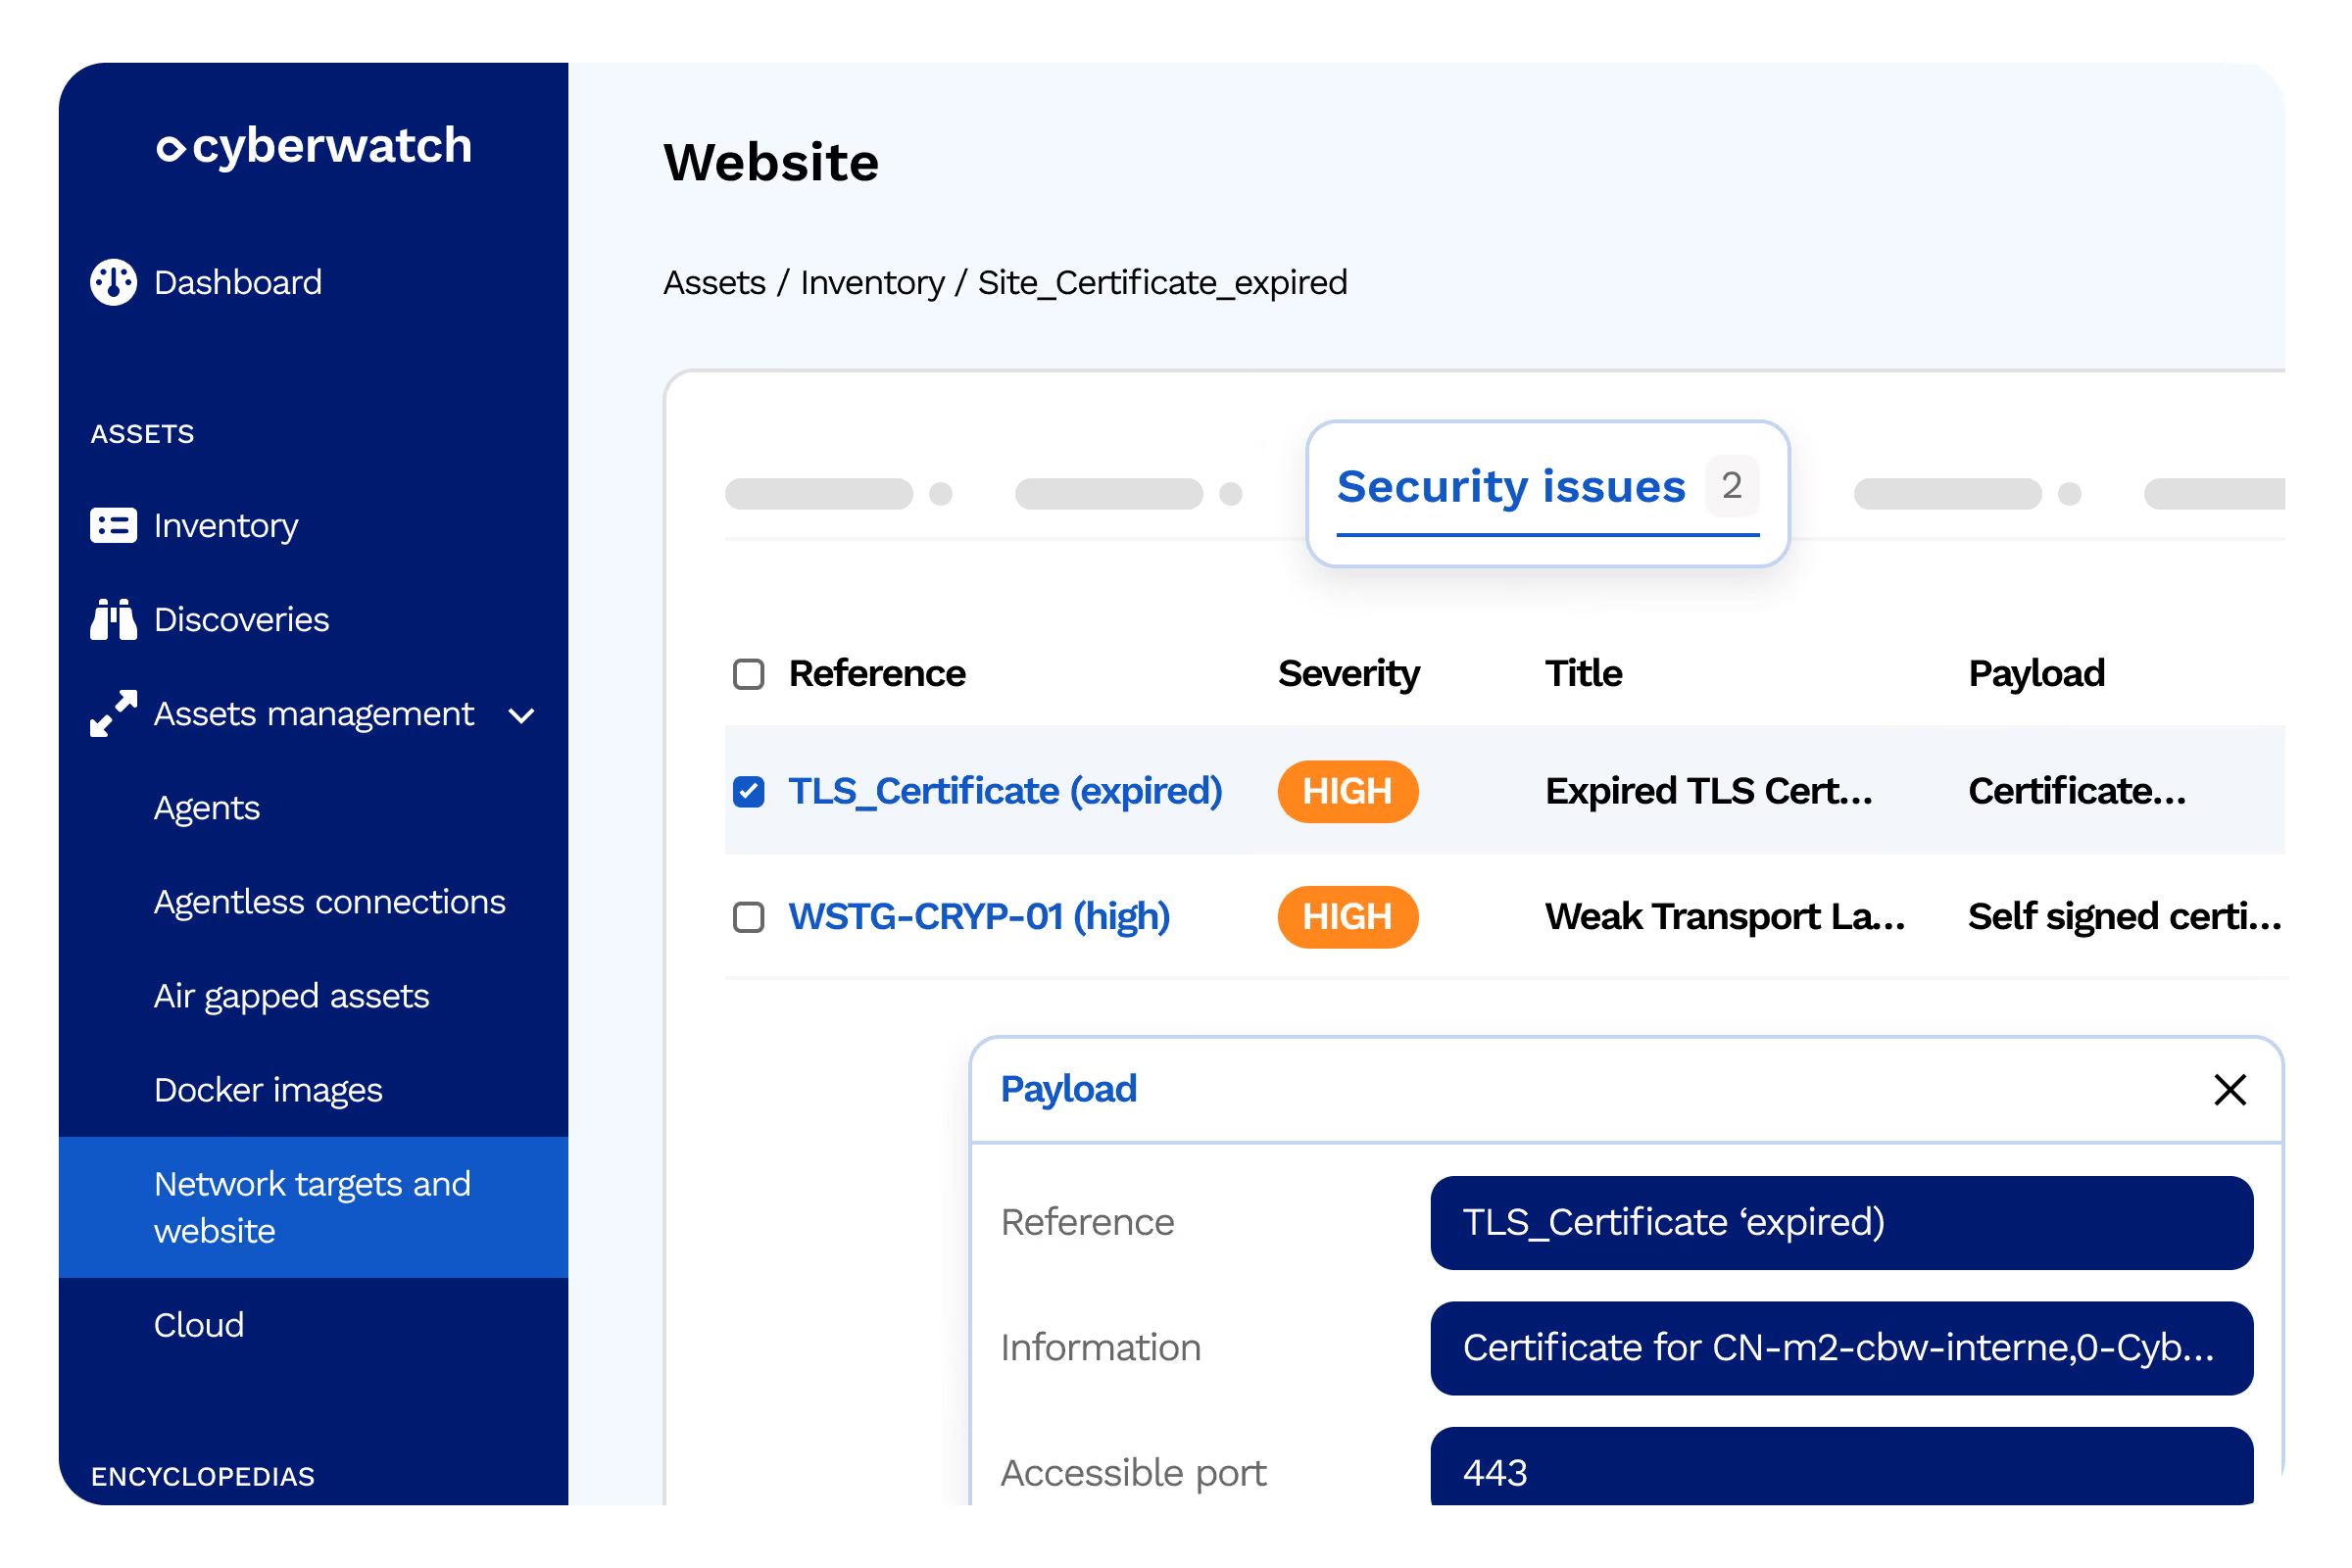
Validez de los certificados
Control de caducidad, cadenas incompletas y certificados autofirmados
- Elemento 1
- Elemento 2
- Elemento 3
Monitoreo continuo
Seguimiento automático de la caducidad de certificados SSL/TLS
- Elemento 1
- Elemento 2
- Elemento 3
Escaneo activo OWASP Top 10
El motor Orignal explora páginas, formularios y puntos de inyección, y luego ejecuta módulos de ataque específicos para revelar vulnerabilidades reales en las aplicaciones.
Inyecciones
SQL, XSS, CRLF, puntos de inyección detectados mediante fuzzing
- Elemento 1
- Elemento 2
- Elemento 3
Ataques de fuerza bruta en formularios
Detección de formularios de autenticación vulnerables
- Elemento 1
- Elemento 2
- Elemento 3
Redirecciones abiertas
Detección de redirecciones no controladas explotables para phishing
- Elemento 1
- Elemento 2
- Elemento 3
Métodos HTTP y .htaccess
Auditoría de los verbos permitidos y de los archivos de configuración accesibles
- Elemento 1
- Elemento 2
- Elemento 3
Archivos de copia de seguridad
Identificación de archivos expuestos que podrían revelar información confidencial
- Elemento 1
- Elemento 2
- Elemento 3
Log4Shell
Verificación de la presencia de la CVE de Log4j
- Elemento 1
- Elemento 2
- Elemento 3
Modo headless — Aplicaciones de una sola página (SPA)
Para las aplicaciones web modernas basadas en JavaScript, Cyberwatch inicia un navegador sin interfaz que interactúa como un usuario real.
Frameworks SPA
Cobertura nativa de Angular, React, Vue y otros frameworks JS
- Elemento 1
- Elemento 2
- Elemento 3
Ejecución dinámica
Detección de fallos relacionados con el renderizado JavaScript y las llamadas asíncronas
- Elemento 1
- Elemento 2
- Elemento 3
Duración del escaneo configurable
Ajuste del tiempo de recorrido y del tiempo máximo por módulo para aplicaciones complejas
- Elemento 1
- Elemento 2
- Elemento 3
Escaneos autenticados e integración con Swagger
Para realizar escaneos tras la autenticación, Cyberwatch utiliza un conjunto de credenciales registradas y todos los métodos habituales del mercado.
HTTP Basic, Digest, NTLM
Métodos nativos compatibles con entornos Windows y heredados
- Elemento 1
- Elemento 2
- Elemento 3
POST formulario
Autenticación mediante envío de formulario para aplicaciones personalizadas
- Elemento 1
- Elemento 2
- Elemento 3
HTTP Bearer (JWT)
Transmisión del token en la cabecera `Authorization` en cada solicitud
- Elemento 1
- Elemento 2
- Elemento 3
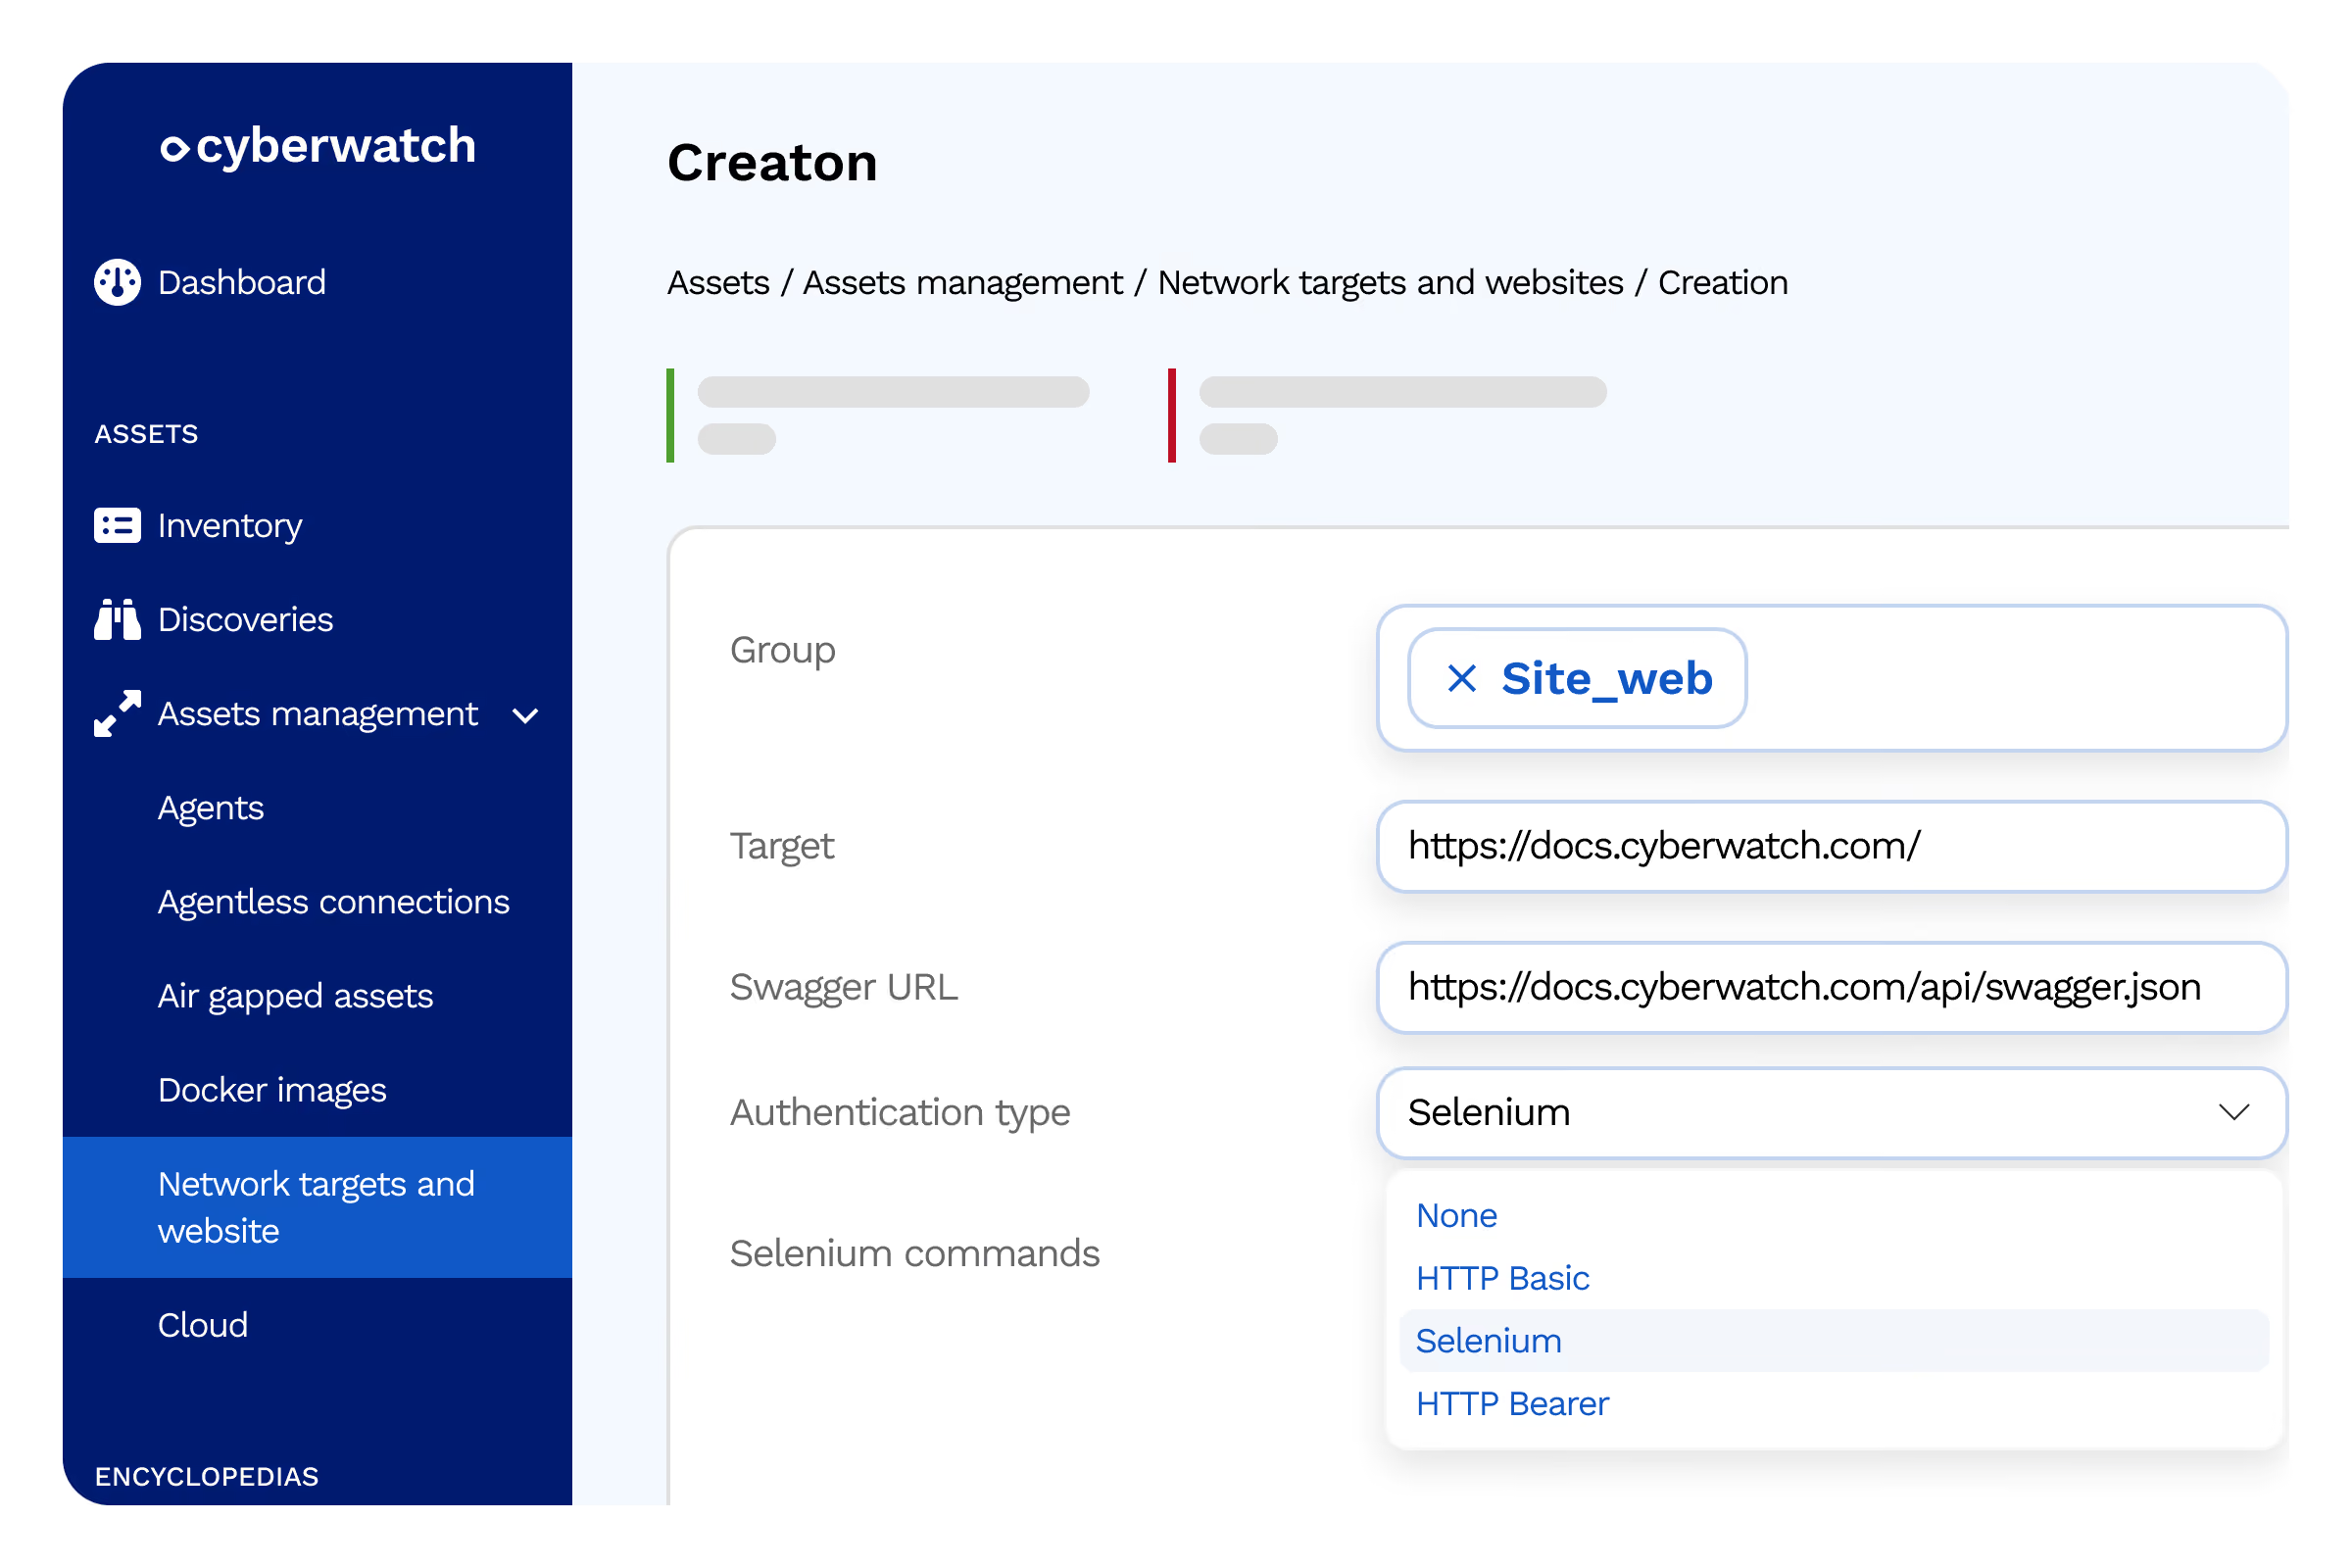
Cookie y Selenium
Reutilización de cookies de sesión o reproducción de acciones automatizadas mediante archivos `.side`
- Elemento 1
- Elemento 2
- Elemento 3
Importar Swagger / OpenAPI
Adición automática de las rutas descritas en un archivo YAML o JSON
- Elemento 1
- Elemento 2
- Elemento 3
API
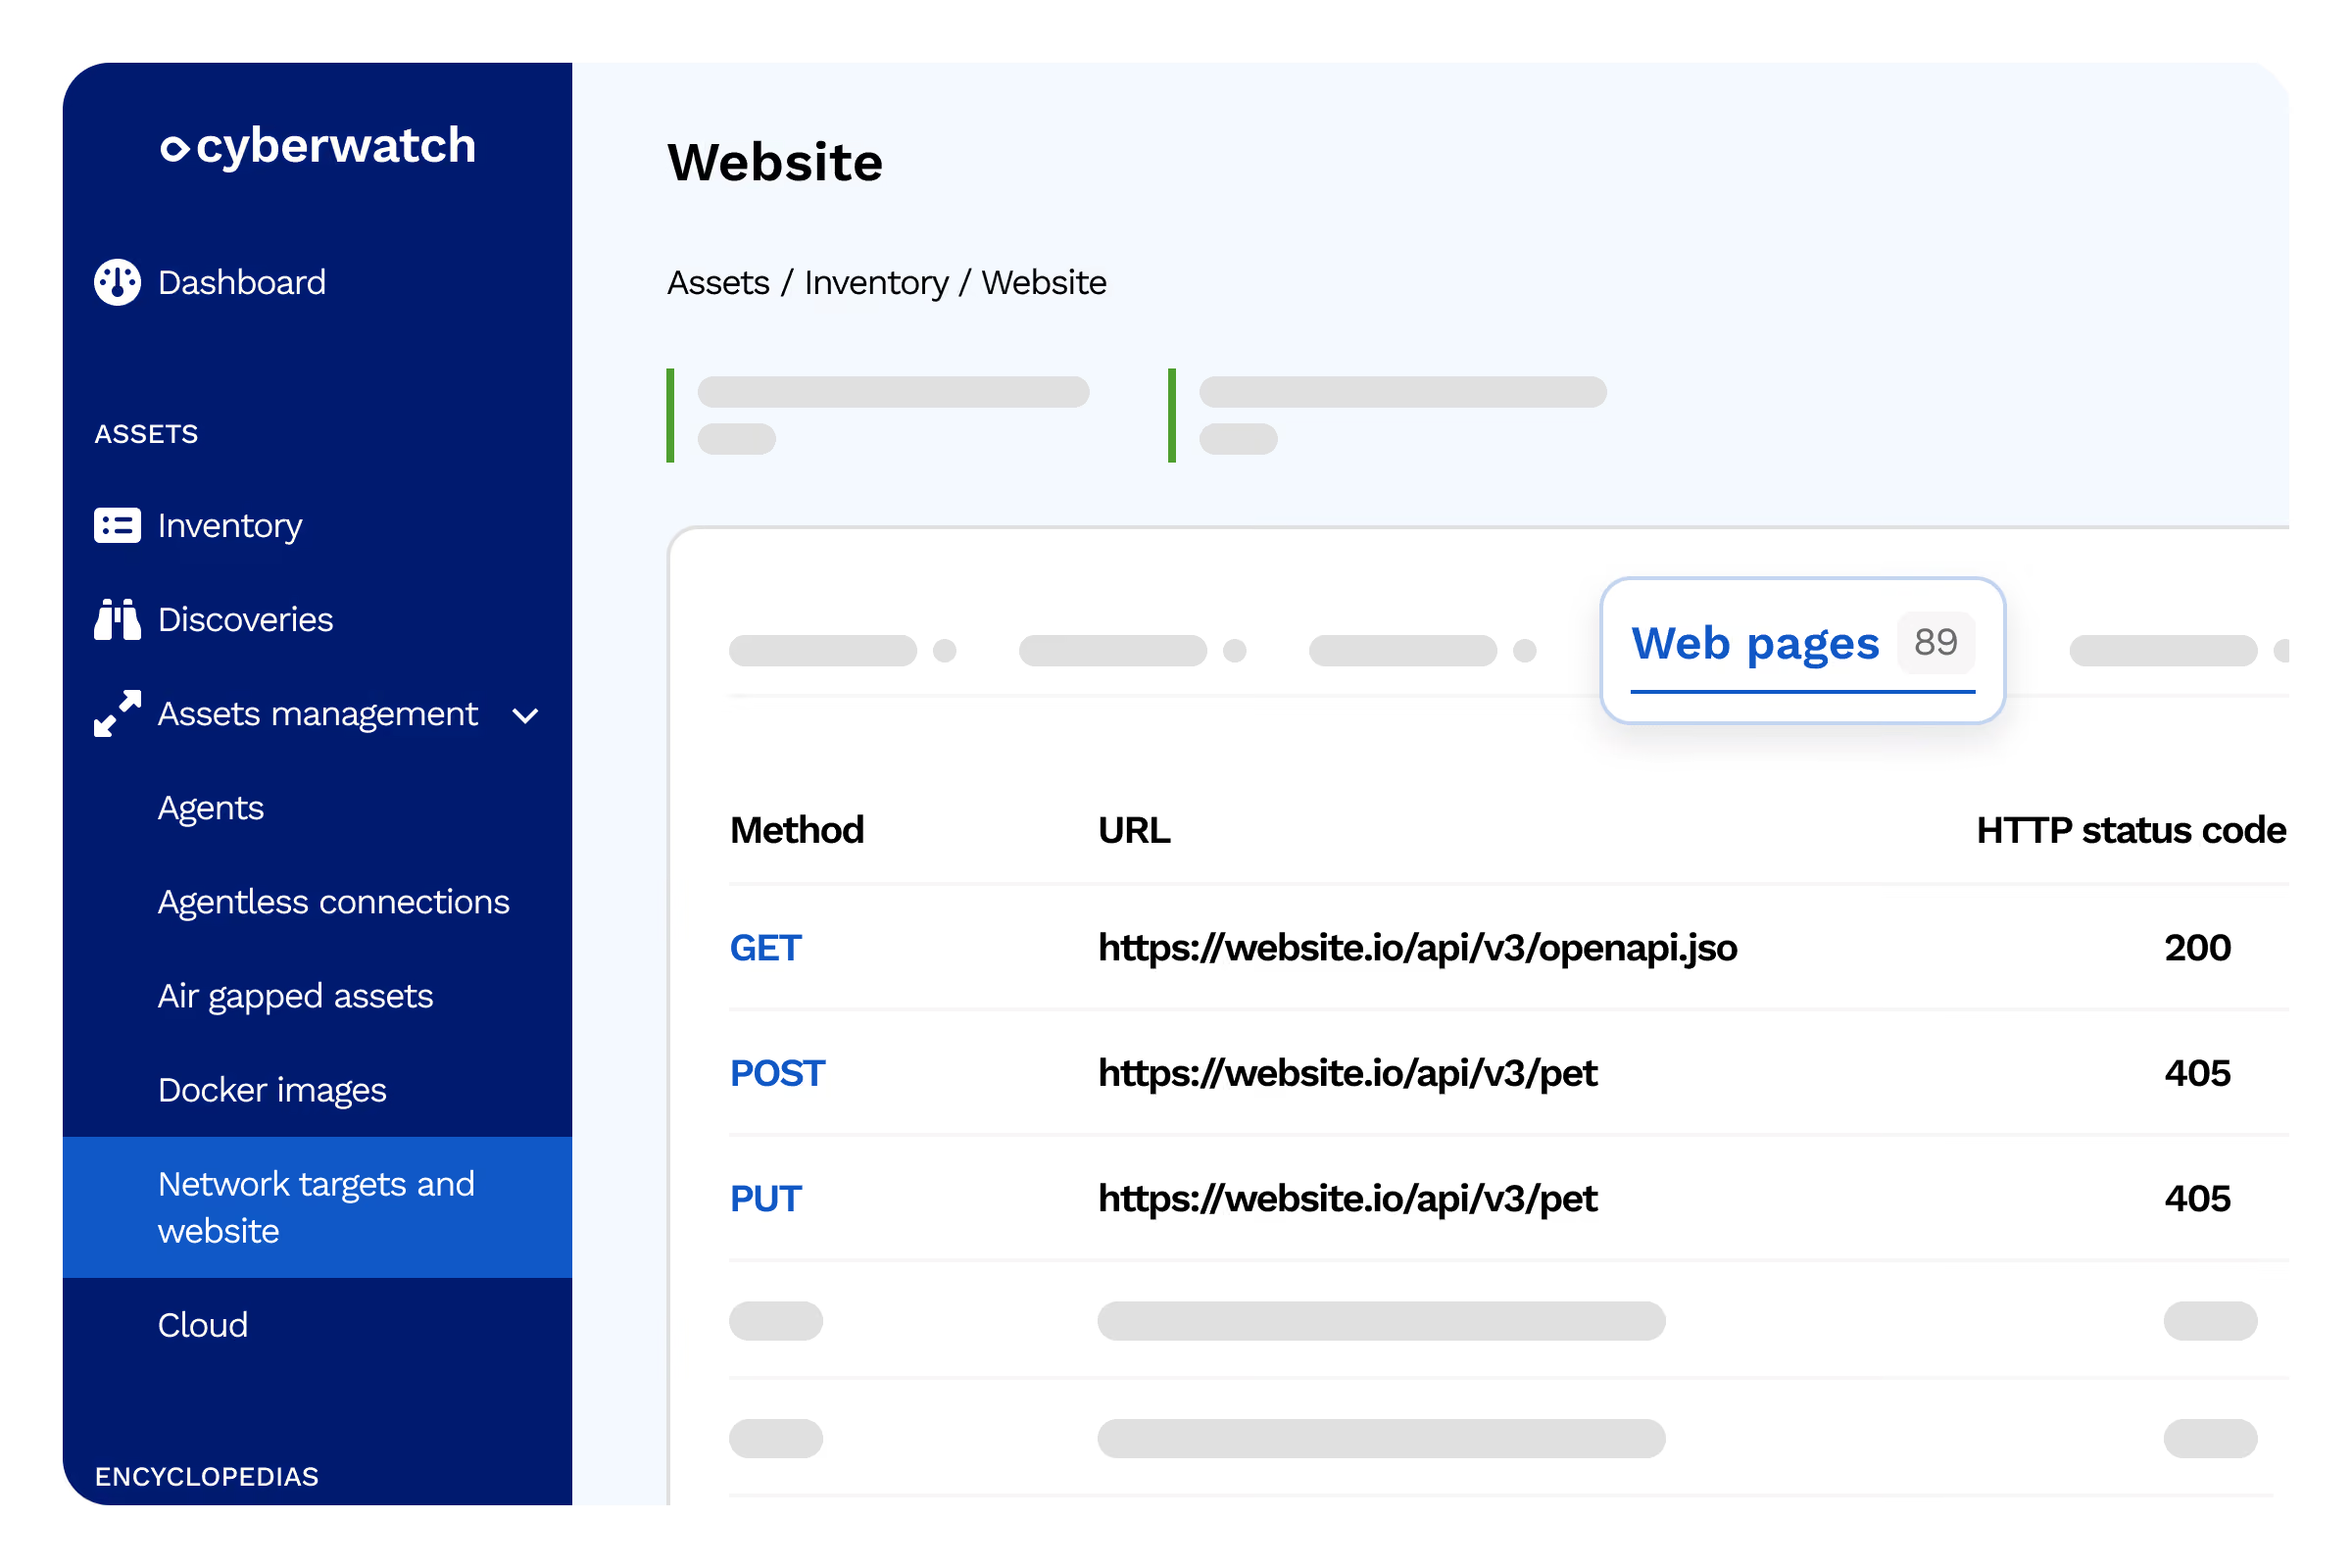
Escaneo de API
Elimine el shadow OT gracias a un mapeo automático y no intrusivoCyberwatch descubre automáticamente sus activos industriales mediante dos métodos complementarios, sin interrumpir sus procesos de producción.
Autodescubrimiento de APIs
Análisis de especificaciones OpenAPI, Swagger, WSDL
Fuzzing y pruebas de carga útil
Envíe datos inesperados para revelar vulnerabilidades
Vulnerabilidades de autenticación/autorización
Identifique los controles de acceso faltantes
Inyecciones y elusiones
Pruebe los límites de validación
Errores de configuración de CORS y cabeceras
Detecte las cabeceras de seguridad faltantes
OWASP API Top 10
Cobertura completa de riesgos de API
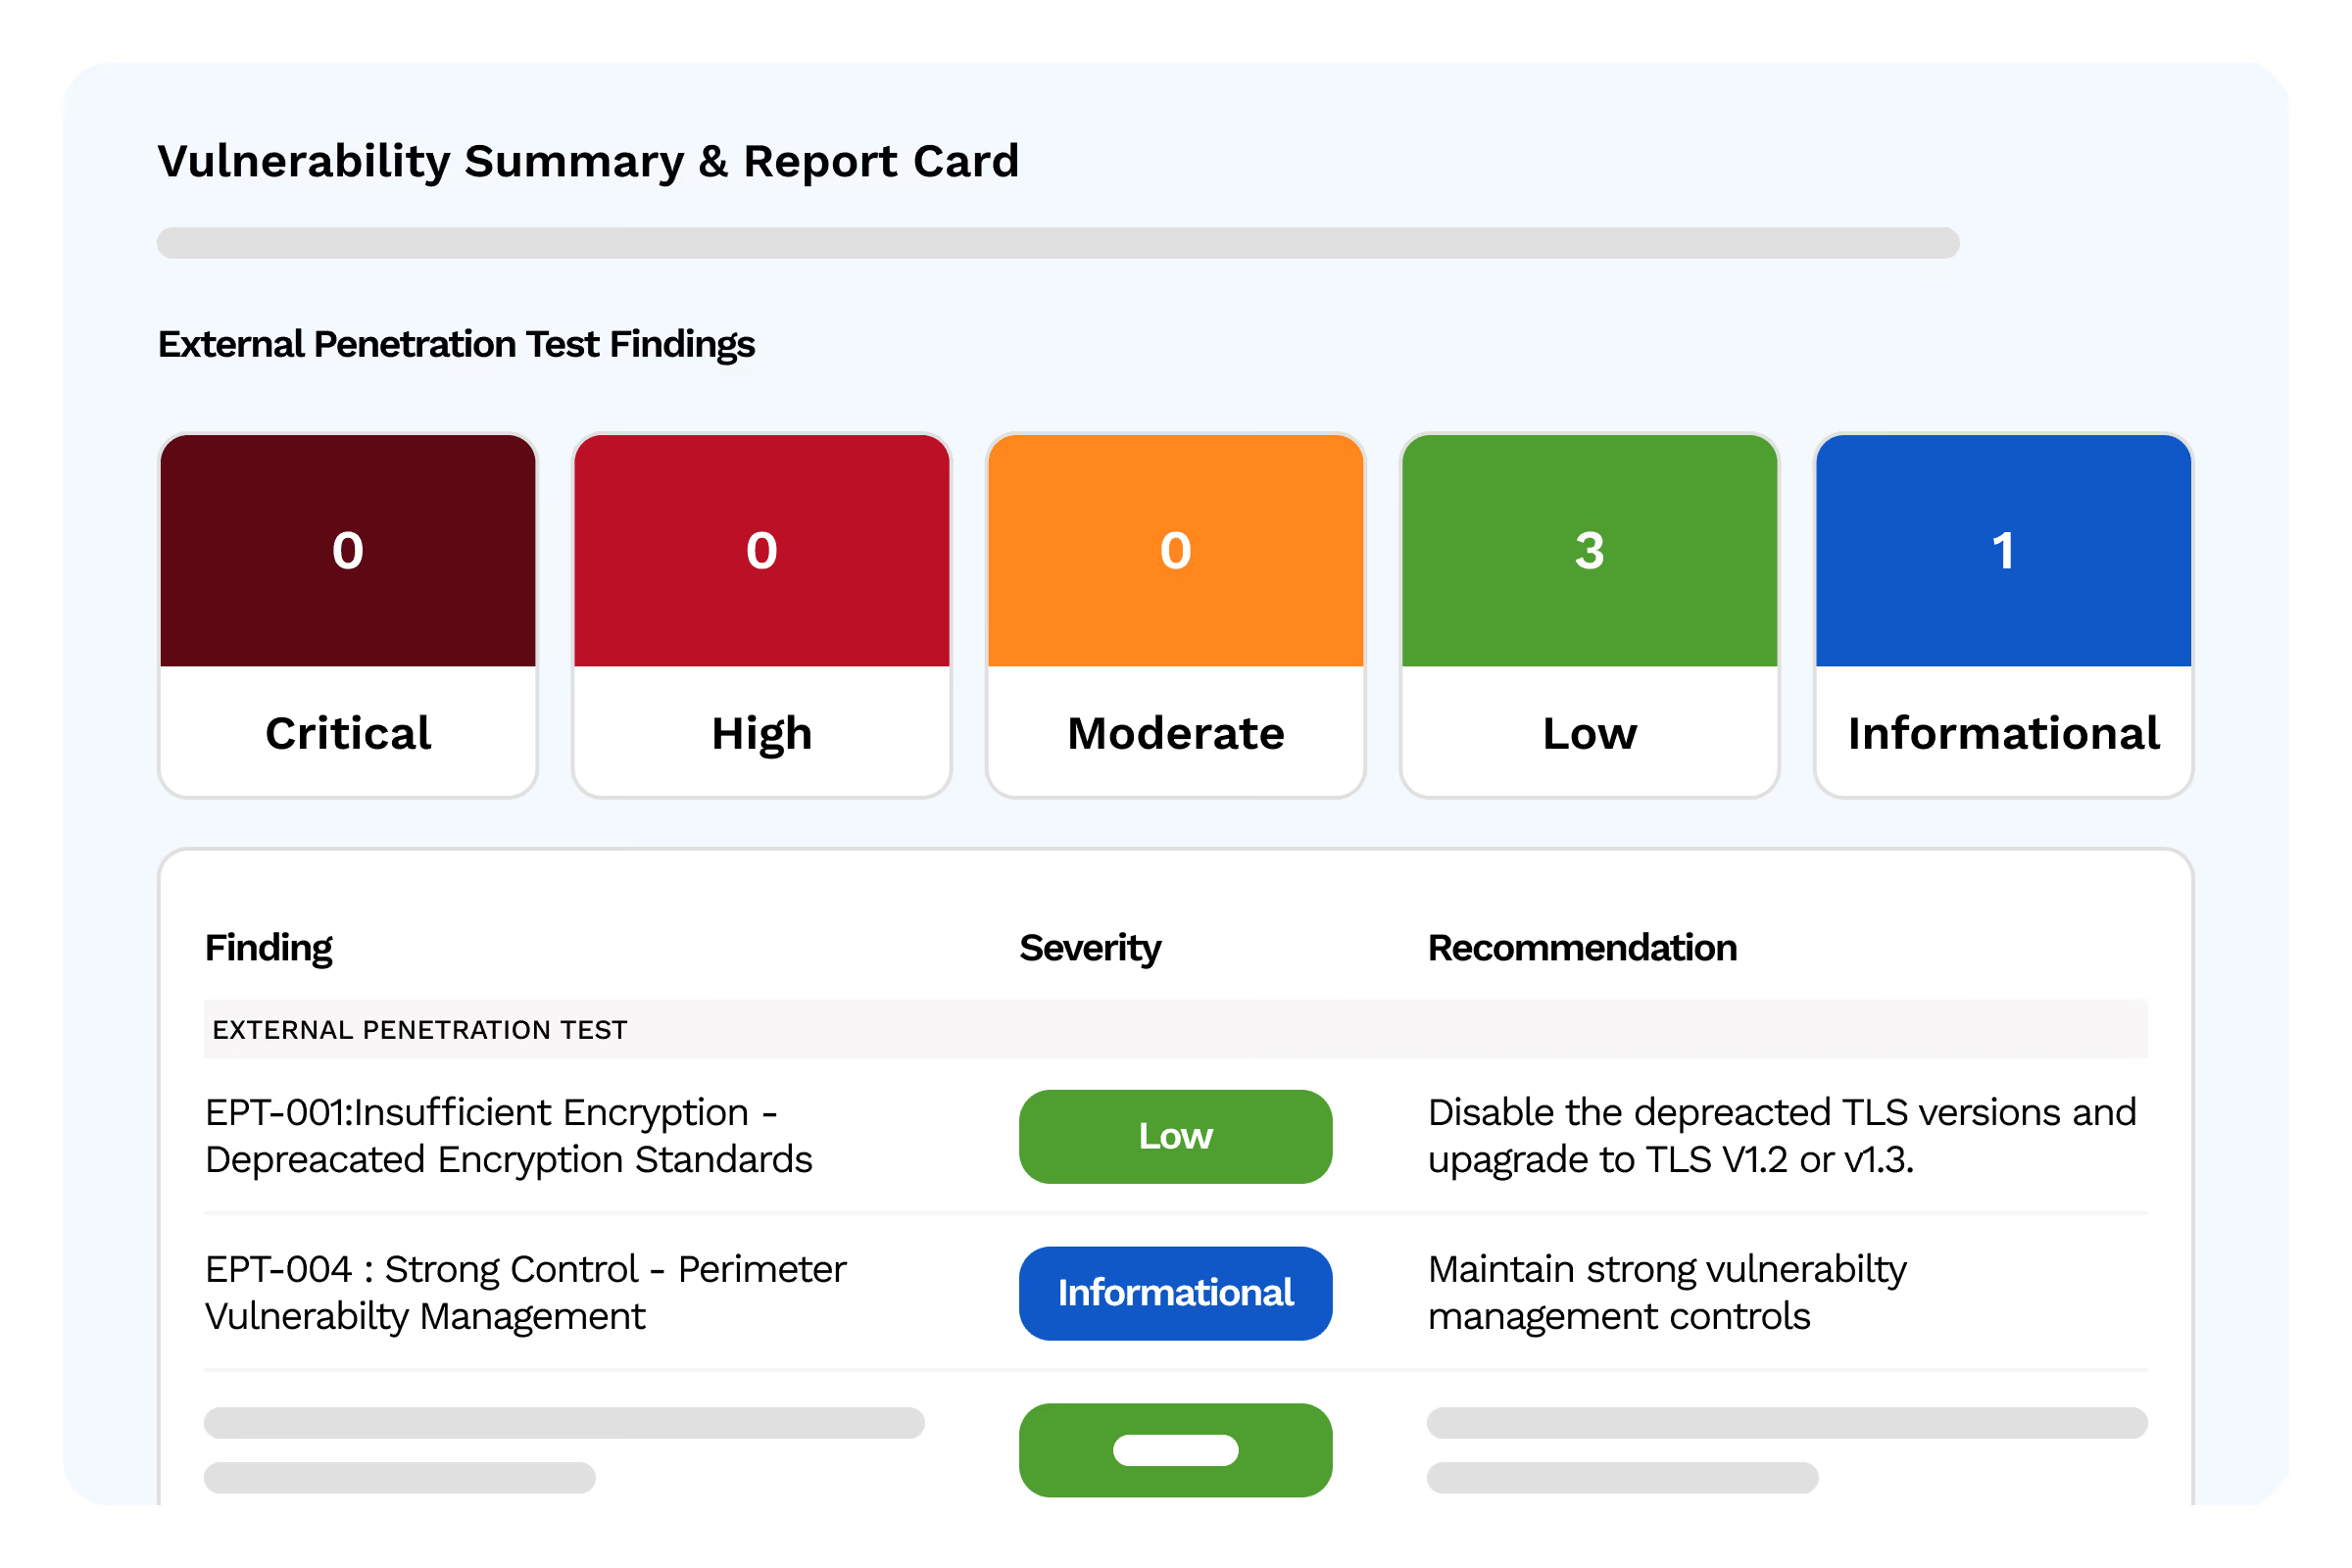
pruebas de intrusión
Pentesting: simulaciones de ataques reales
Elimine el shadow OT gracias a un mapeo automático y no intrusivoCyberwatch descubre automáticamente sus activos industriales mediante dos métodos complementarios, sin interrumpir sus procesos de producción.
Ataques simulados
Reproduzca las tácticas de un adversario real
- Elemento 1
- Elemento 2
- Elemento 3
Validación externa
Confirme cada vulnerabilidad en el entorno real
- Elemento 1
- Elemento 2
- Elemento 3
Prueba de explotación
Demuestre el impacto, no solo el riesgo teórico
- Elemento 1
- Elemento 2
- Elemento 3
Recomendaciones de remediación
Pasos concretos para corregir cada fallo
- Elemento 1
- Elemento 2
- Elemento 3
Informes de cumplimiento
Documentación para auditorías y certificaciones
- Elemento 1
- Elemento 2
- Elemento 3
Testimonios
Preguntas frecuentes
Desde el mapeo de sus activos hasta la corrección automatizada.
¿Qué es la EASM (External Attack Surface Management)?
La EASM consiste en el descubrimiento y la supervisión continua de todos los activos expuestos en Internet: dominios, subdominios, direcciones IP, servicios y aplicaciones. A diferencia de un inventario declarativo, la EASM mapea automáticamente su superficie de ataque real, incluido el Shadow IT, para detectar exposiciones antes de que los atacantes puedan explotarlas.
¿Cuál es la diferencia entre el escaneo pasivo y el escaneo activo?
El escaneo pasivo observa un objetivo sin interactuar con él, eliminando cualquier riesgo de interrupción. Es ideal para entornos de producción sensibles. El escaneo activo interactúa directamente con la aplicación (formularios, puntos de inyección, etc.) para detectar vulnerabilidades reales. Cyberwatch combina ambos enfoques según el nivel de criticidad de cada activo expuesto.
¿Puede Cyberwatch escanear aplicaciones web modernas (SPA)?
Sí, Cyberwatch integra un modo headless que ejecuta un navegador sin interfaz para interactuar con aplicaciones JavaScript modernas y Single Page Applications (SPA) tal como lo haría un usuario real. Este enfoque permite explorar páginas dinámicas, formularios generados en el lado del cliente y flujos de trabajo interactivos, que a menudo resultan invisibles para los escáneres convencionales que solo analizan el código fuente estático.
¿Qué es la auditoría TLS y por qué es importante?
La auditoría TLS analiza la configuración criptográfica de cada puerto que soporta este protocolo: versiones obsoletas, certificados caducados y suites de cifrado débiles. Una configuración TLS incorrecta expone sus comunicaciones a ataques de interceptación o descifrado. Cyberwatch ejecuta esta auditoría automáticamente en toda su superficie externa, sin necesidad de configuración manual previa.
¿Cómo escanea Cyberwatch las aplicaciones protegidas por autenticación?
Para analizar las zonas que requieren conexión, Cyberwatch utiliza un conjunto de credenciales registradas y es compatible con los principales métodos de autenticación del mercado. Esto permite cubrir las vulnerabilidades presentes tras el inicio de sesión, que suelen ser las más críticas al ser invisibles desde el exterior sin acceso.