
Descubrimiento, cartografía e inventario de sus activos informáticos
No se puede proteger lo que no se conoce. La cartografía exhaustiva y continua de su infraestructura informática es la base de cualquier estrategia de ciberseguridad. Cyberwatch descubre e inventaría automáticamente todos sus activos: endpoints, cloud, OT, superficie externa y bibliotecas de software.
El shadow IT, el punto ciego de su seguridad
La mayoría de las organizaciones solo conocen una fracción de sus activos informáticos. Servidores olvidados, máquinas virtuales huérfanas, instancias en el cloud sin registrar, equipos de red sin documentar, subdominios expuestos y dependencias de software sin inventariar: este shadow IT representa una superficie de ataque invisible y desprotegida.
Sin un inventario exhaustivo y actualizado, sus escaneos de vulnerabilidades solo cubren una parte de su exposición real. Los atacantes, por su parte, se centran precisamente en lo que usted no ve.
Shadow IT / OT

Los equipos no registrados, conectados a la red sin supervisión, representan puertas de entrada invisibles para los atacantes.
Inventarios manuales obsoletos

Los archivos de Excel y los inventarios declarativos nunca reflejan la realidad del terreno. Las discrepancias aumentan con cada intervención de mantenimiento.
Normativas exigentes

NIS2, LPM, IEC 62443: las normativas exigen un inventario actualizado de los activos industriales críticos, con trazabilidad y pruebas de auditoría.
Descubrimiento
Descubrimiento automático multiperímetro
Infraestructura interna
Escaneos de red (rangos IP, DNS inverso), integración con Active Directory, conectores de hipervisores (VMware, Proxmox, Hyper-V…). Descubrimiento de servidores, estaciones de trabajo, máquinas virtuales y equipos de red.
Cloud y contenedores
Conexión API a proveedores de cloud (AWS, Azure, Google Cloud, OpenStack). Inventario automático de instancias, máquinas virtuales, contenedores, clústeres de Kubernetes y registros de imágenes.
Superficie externa
Enumeración DNS, WHOIS, transparencia de certificados, escaneo de IP públicas. Descubrimiento de subdominios, servicios expuestos y activos no referenciados accesibles desde Internet.
Sistemas OT / industriales
Conectores nativos Rockwell, Schneider, Siemens. Protocolos SNMP, Modbus, S7-Comm. Inventario no intrusivo de autómatas y equipos industriales.
Bibliotecas de software
SCA (Software Composition Analysis) en npm, yarn, Maven, Composer, pip, NuGet, RubyGems y Go. Inventario de componentes de código abierto y generación de SBOM (CycloneDX, SPDX).
Identidades y directorios
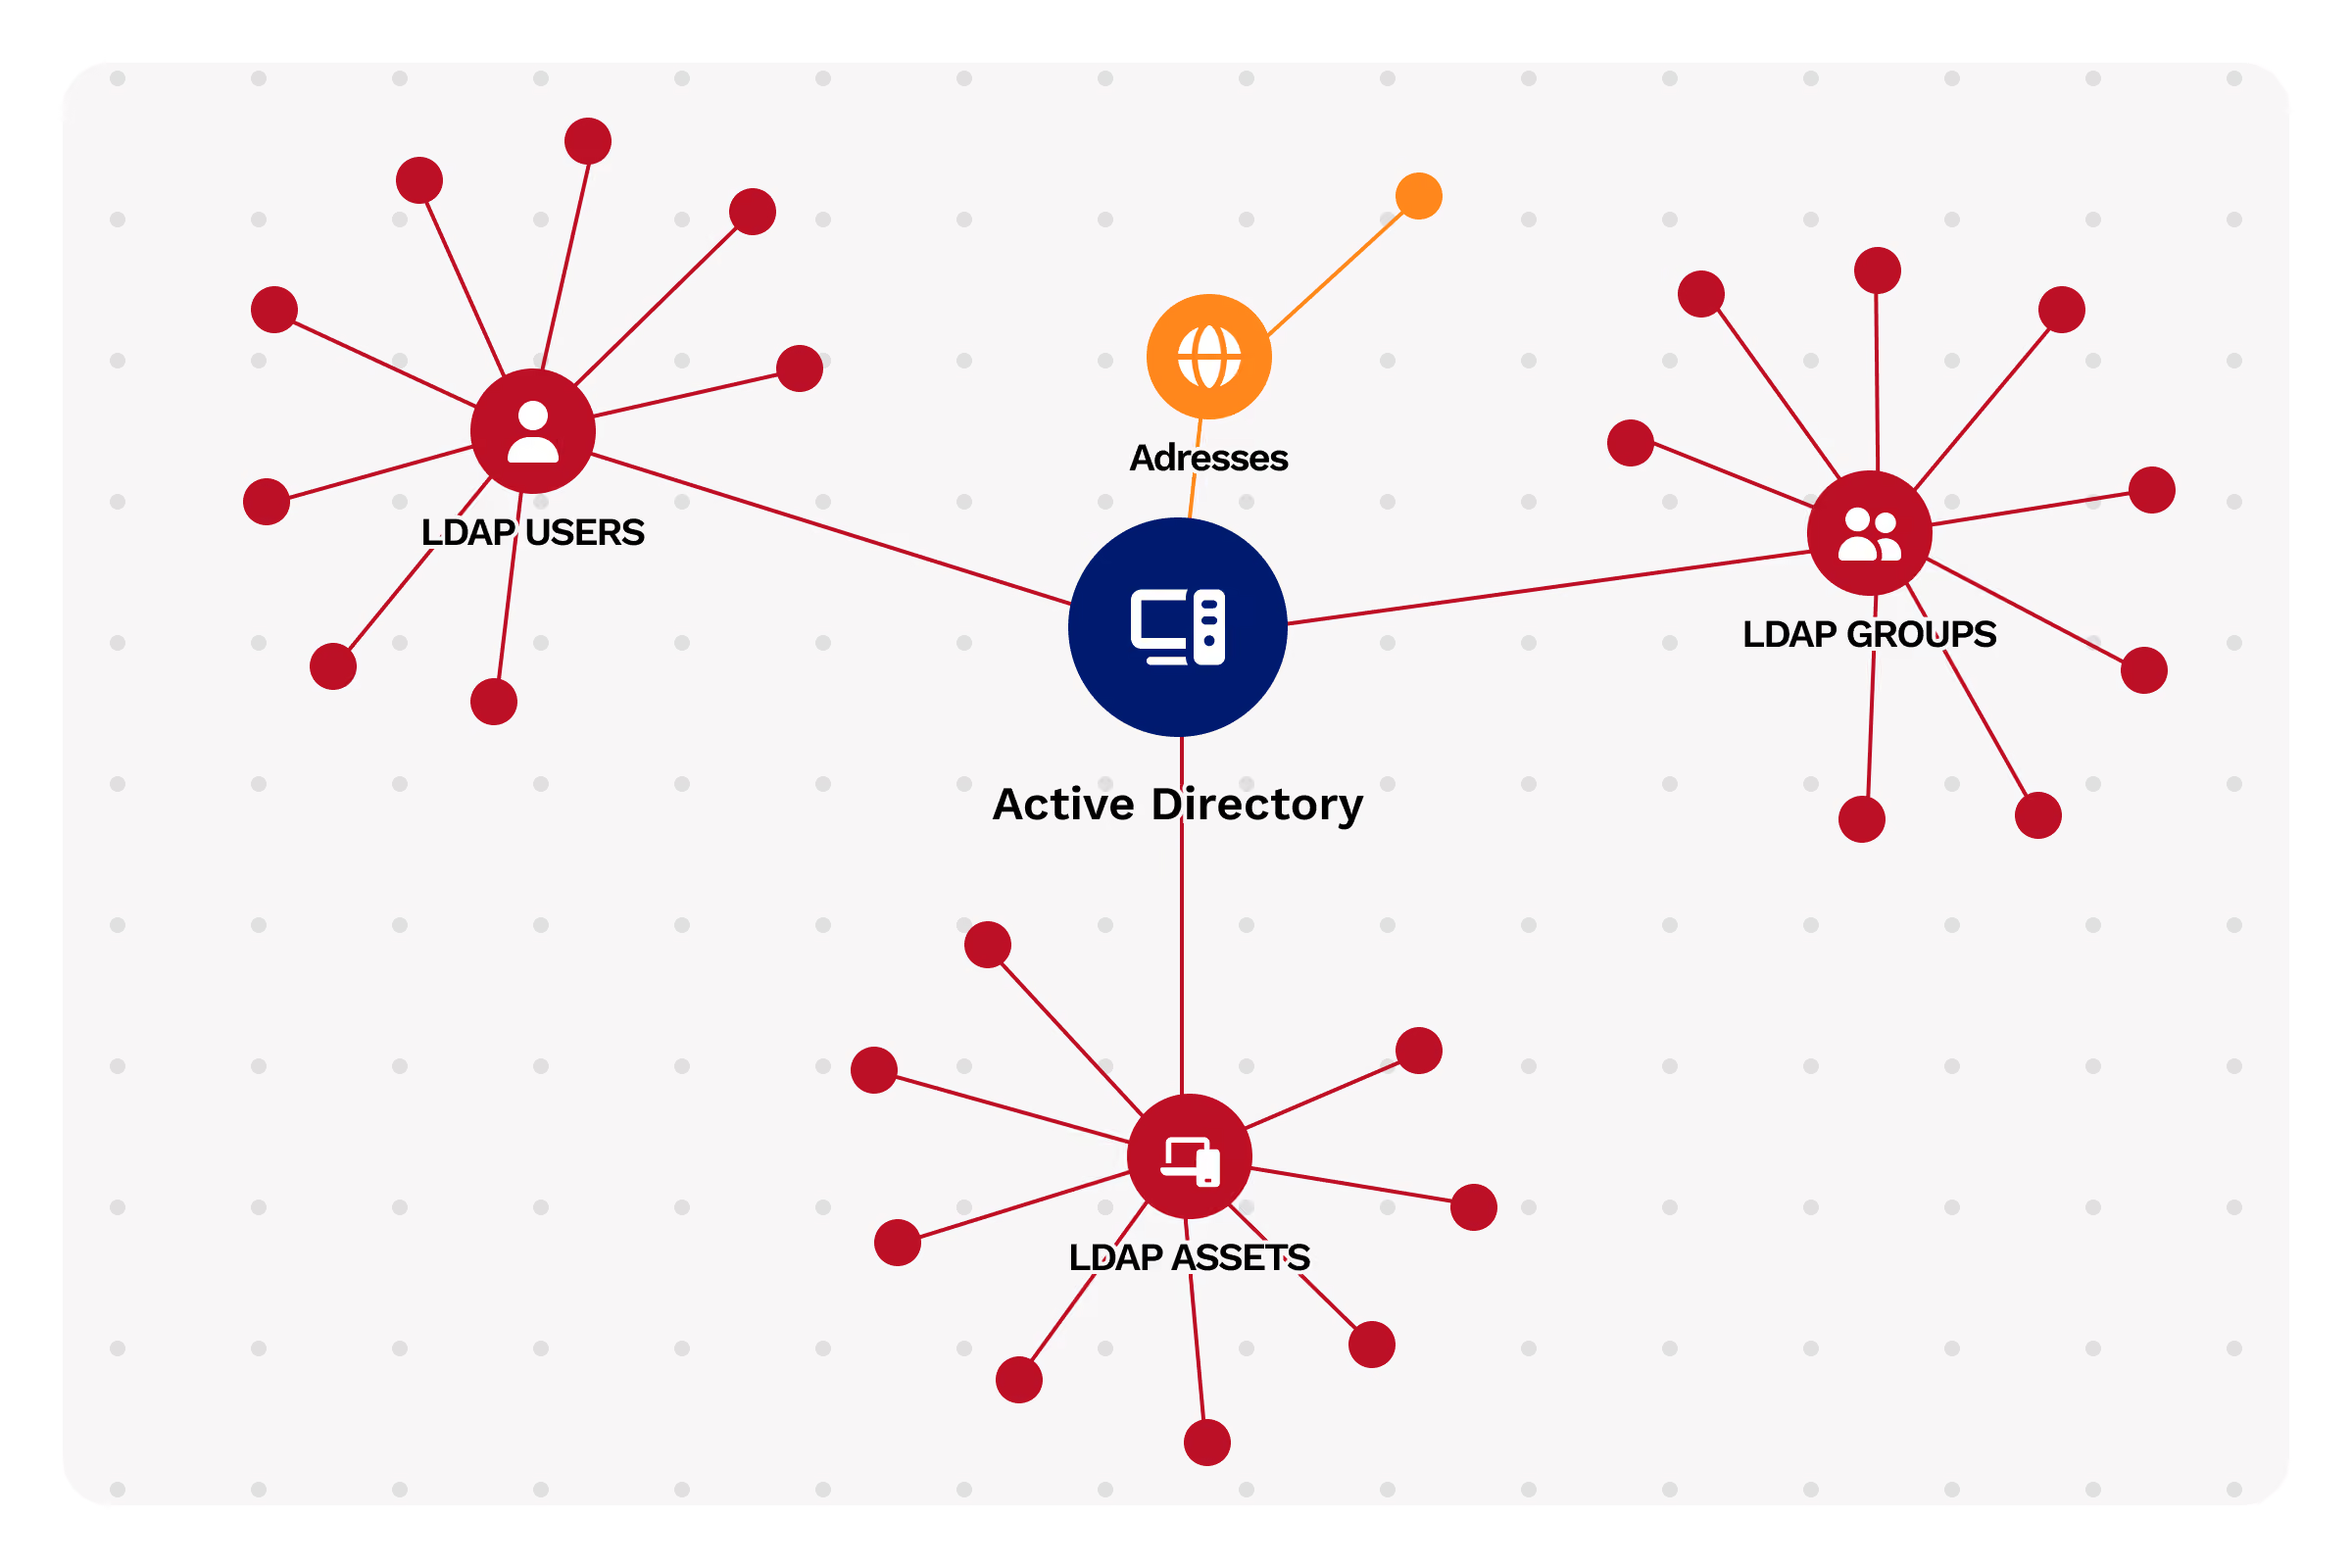
Active Directory, Entra ID, Microsoft 365. Inventario de cuentas, grupos, delegaciones, GPO y permisos críticos de su organización.
inventario
Un inventario dinámico y contextual
Actualización continua
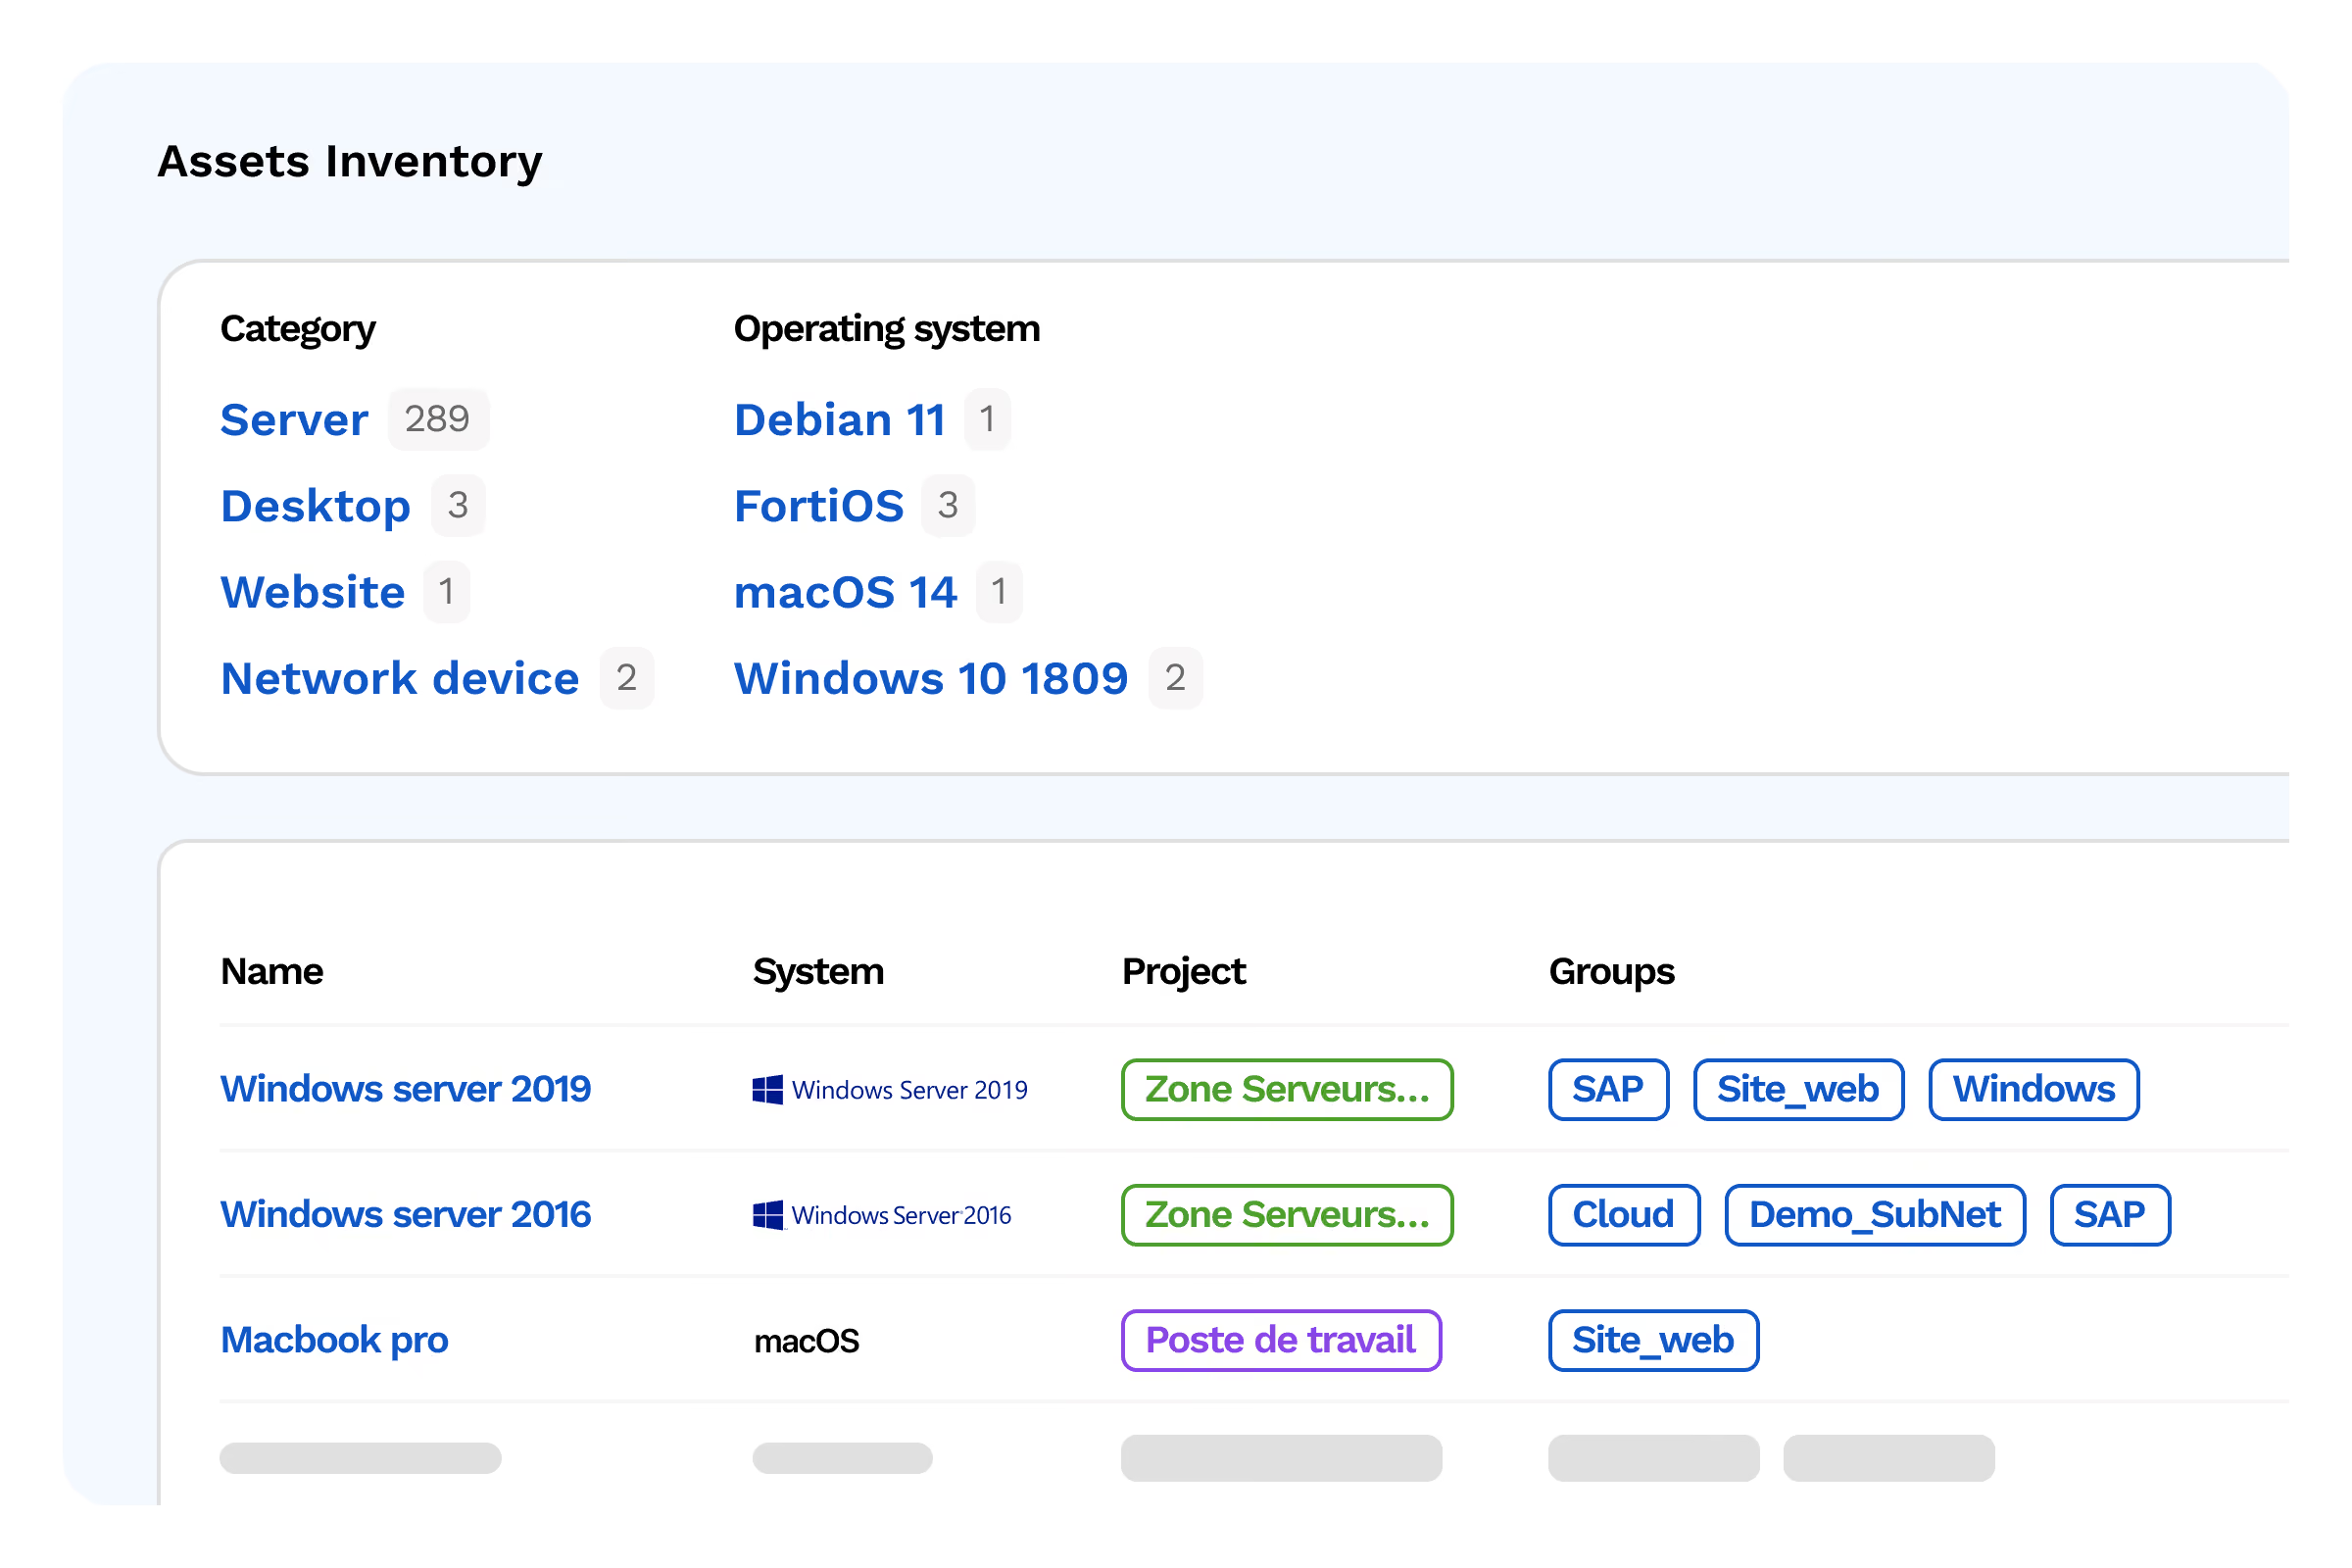
El inventario se actualiza en cada escaneo. Los activos que aparecen, desaparecen o se modifican se detectan automáticamente.
- Rockwell Automation: ControlLogix, CompactLogix, MicroLogix (vía EtherNet/IP)
- Schneider Electric— Modicon M340, M580, Premium, Quantum (mediante Modbus TCP)
- Siemens— SIMATIC S7-300, S7-400, S7-1200, S7-1500 (mediante protocolo S7)
Contexto empresarial
Organice sus activos en proyectos y grupos alineados con sus prioridades: producción, DMZ, desarrollo, OT. Asigne un nivel de criticidad CIA (Confidencialidad, Integridad, Disponibilidad) a cada perímetro.
- Switches gestionables, routers y firewalls industriales (Cisco, Hirschmann, Moxa, Fortinet...)
- Consulta mediante SNMP v1/v2c/v3 para inventario y detección de vulnerabilidades de firmware
Más de 50 conectores
Cyberwatch se integra con sus herramientas existentes: Active Directory, VMware, AWS, Azure, GCP, CMDB, Jira, ServiceNow, GLPI.
- Servidores SCADA / DCS, estaciones de supervisión HMI
- Estaciones de trabajo de operador Windows y Linux presentes en redes industriales
- Escaneo de vulnerabilidades de SO y aplicaciones con o sin agente, incluso en sistemas Windows heredados (Server 2008, 2012)
Grupos dinámicos
Cree vistas filtradas automáticas por SO, ubicación, criticidad o cualquier otro atributo. Limite el acceso por equipo.
- Servidores SCADA / DCS, estaciones de supervisión HMI
- Estaciones de trabajo de operadores Windows y Linux presentes en redes industriales
- Escaneo de vulnerabilidades de SO y aplicaciones con o sin agente, incluso en sistemas Windows heredados (Server 2008, 2012)
Nozomi Networks
Importación de inventario desde sondas Nozomi ya desplegadas en sus redes industriales
- Elemento 1
- Elemento 2
- Elemento 3
Allentis (filial de Framatome)
Conector nativo con sondas NDR Allentis, certificadas por la ANSSI, para una cartografía IT/OT unificada
- Elemento 1
- Elemento 2
- Elemento 3
Seckiot
Integración con sondas Seckiot para enriquecer el inventario OT
- Elemento 1
- Elemento 2
- Elemento 3
Seckiot
Correlación entre los datos de red (sondas) y los datos del sistema (Safe Query) para un inventario completo y deduplicado
- Elemento 1
- Elemento 2
- Elemento 3
El mapeo es la base de toda gestión de vulnerabilidades: condiciona la eficacia de la detección, la priorización y la remediación.
informes y API
Informes e integraciones
Cyberwatch está diseñado para integrarse en su ecosistema: exporte sus datos a sus herramientas ITSM, alimente sus paneles de control, conecte sus modelos de IA o automatice sus exportaciones. Cuatro canales complementarios cubren todos los usos.
Informes PDF
Informes ejecutivos y técnicos generados automáticamente: postura global, principales vulnerabilidades, seguimiento de SLA y cumplimiento normativo. Plantillas personalizables con la identidad visual de su organización y exportaciones programadas.
API y exportaciones
API documentada para automatizar exportaciones, integraciones con CMDB y sincronizaciones bidireccionales con ServiceNow, GLPI y Jira. Exportaciones de inventario y vulnerabilidades en formato CSV/JSON, con fragmentos de código cURL y PowerShell listos para usar.
Paneles de control y análisis
Cree sus paneles de control directamente en el software, sin herramientas de terceros: los índices están documentados y son accesibles. Para sus análisis avanzados, los datos se pueden exportar a su propio entorno de análisis o a su data lake de seguridad.
Servidor MCP
Conecte Cyberwatch a cualquier modelo de lenguaje (Claude, GPT, Mistral, Llama…) mediante el Model Context Protocol. Consulte su inventario en lenguaje natural, genere resúmenes y automatice sus flujos de trabajo de seguridad.
Testimonios
Pouvoir cartographier nos environnements sensibles sans connexion réseau permanente était une exigence non négociable. Cyberwatch répond à cette contrainte tout en gardant un inventaire à jour.

Exemple à remplacer — Officier sécurité, défense
Officier de sécurité des systèmes d'information

La cartographie automatique de nos actifs nous a permis de découvrir des serveurs oubliés que nos audits précédents n'avaient jamais identifiés. C'est un vrai gain de visibilité sur notre Shadow IT.
Exemple à remplacer — Responsable sécurité, finance
Responsable sécurité IT
Preguntas frecuentes
Desde el mapeo de sus activos hasta la corrección automatizada.
¿Cómo descubre Cyberwatch automáticamente los activos de TI?
Cyberwatch combina varios métodos: escaneos de red y búsqueda de subdominios para detectar Shadow IT, consulta directa de API en el cloud (AWS, Azure, Google Cloud), conexiones a herramientas de infraestructura existentes (Active Directory, LDAP, CMDB, VMware, equipos de red, etc.), conectores nativos para entornos OT, entre otros. Estos descubrimientos se ejecutan de forma continua, sin intervención manual, para mantener un inventario siempre actualizado.
¿La cartografía de activos de TI incluye las bibliotecas de software de código abierto?
Sí, Cyberwatch integra SCA (Software Composition Analysis) para inventariar los componentes de código abierto utilizados en sus desarrollos, incluyendo npm, Maven, pip, NuGet o Go. Este inventario de software se complementa con la generación automática de un SBOM (Software Bill of Materials), esencial para el cumplimiento normativo y la trazabilidad de su cadena de suministro de software.
¿Puede Cyberwatch cartografiar entornos industriales (OT)?
Sí, Cyberwatch cuenta con conectores nativos para autómatas Rockwell, Schneider y Siemens, mediante los protocolos SNMP, Modbus y S7-Comm. El inventario de los equipos industriales se realiza de forma no intrusiva, un requisito indispensable en entornos OT donde una consulta demasiado agresiva puede perturbar procesos físicos críticos.
¿Por qué un inventario de identidades y directorios forma parte del mapeo de TI?
Las identidades (cuentas, grupos, permisos) constituyen una superficie de ataque por derecho propio, a menudo pasada por alto en los procesos de mapeo convencionales. Cyberwatch inventaría los directorios de Active Directory, Entra ID y Microsoft 365, incluyendo delegaciones y GPO, para revelar permisos críticos mal gestionados que podrían facilitar una escalada de privilegios.
¿Cómo puedo utilizar los datos de inventario de Cyberwatch en mis herramientas actuales?
Cyberwatch ofrece cuatro canales de exportación: informes PDF ejecutivos y técnicos, API REST para sincronizar sus CMDB (ServiceNow, GLPI, Jira), acceso a Elasticsearch/Kibana para sus paneles de control avanzados y un servidor MCP que permite consultar su inventario en lenguaje natural con IA como Claude, ChatGPT o Mistral.