Gestion de surface d'attaque externe (EASM)
Découvrez et sécurisez votre surface d'attaque externe. Cartographie automatique de vos actifs exposés sur Internet, scan applicatif (DAST OWASP Top 10), audit TLS, scanning passif des services exposés et surveillance DNS en continu.
Le défi : voir ce que voient les attaquants
Shadow IT
Des services et des ressources lancés en dehors de votre contrôle IT, invisibles dans votre inventaire officiel.
Filiales et acquisitions
Chaque fusion, chaque acquisition ajoute des couches de complexité et des zones grises oubliées.
Évolution permanente
Remontée manuelle des données, rapprochement d'informations fragmentées, audits fastidieux. Les risques évoluent plus vite que votre capacité à réagir.
Cartographie
Gestion de la surface d'attaque externe
Détectez le Shadow IT avant que les attaquants ne le fassent.
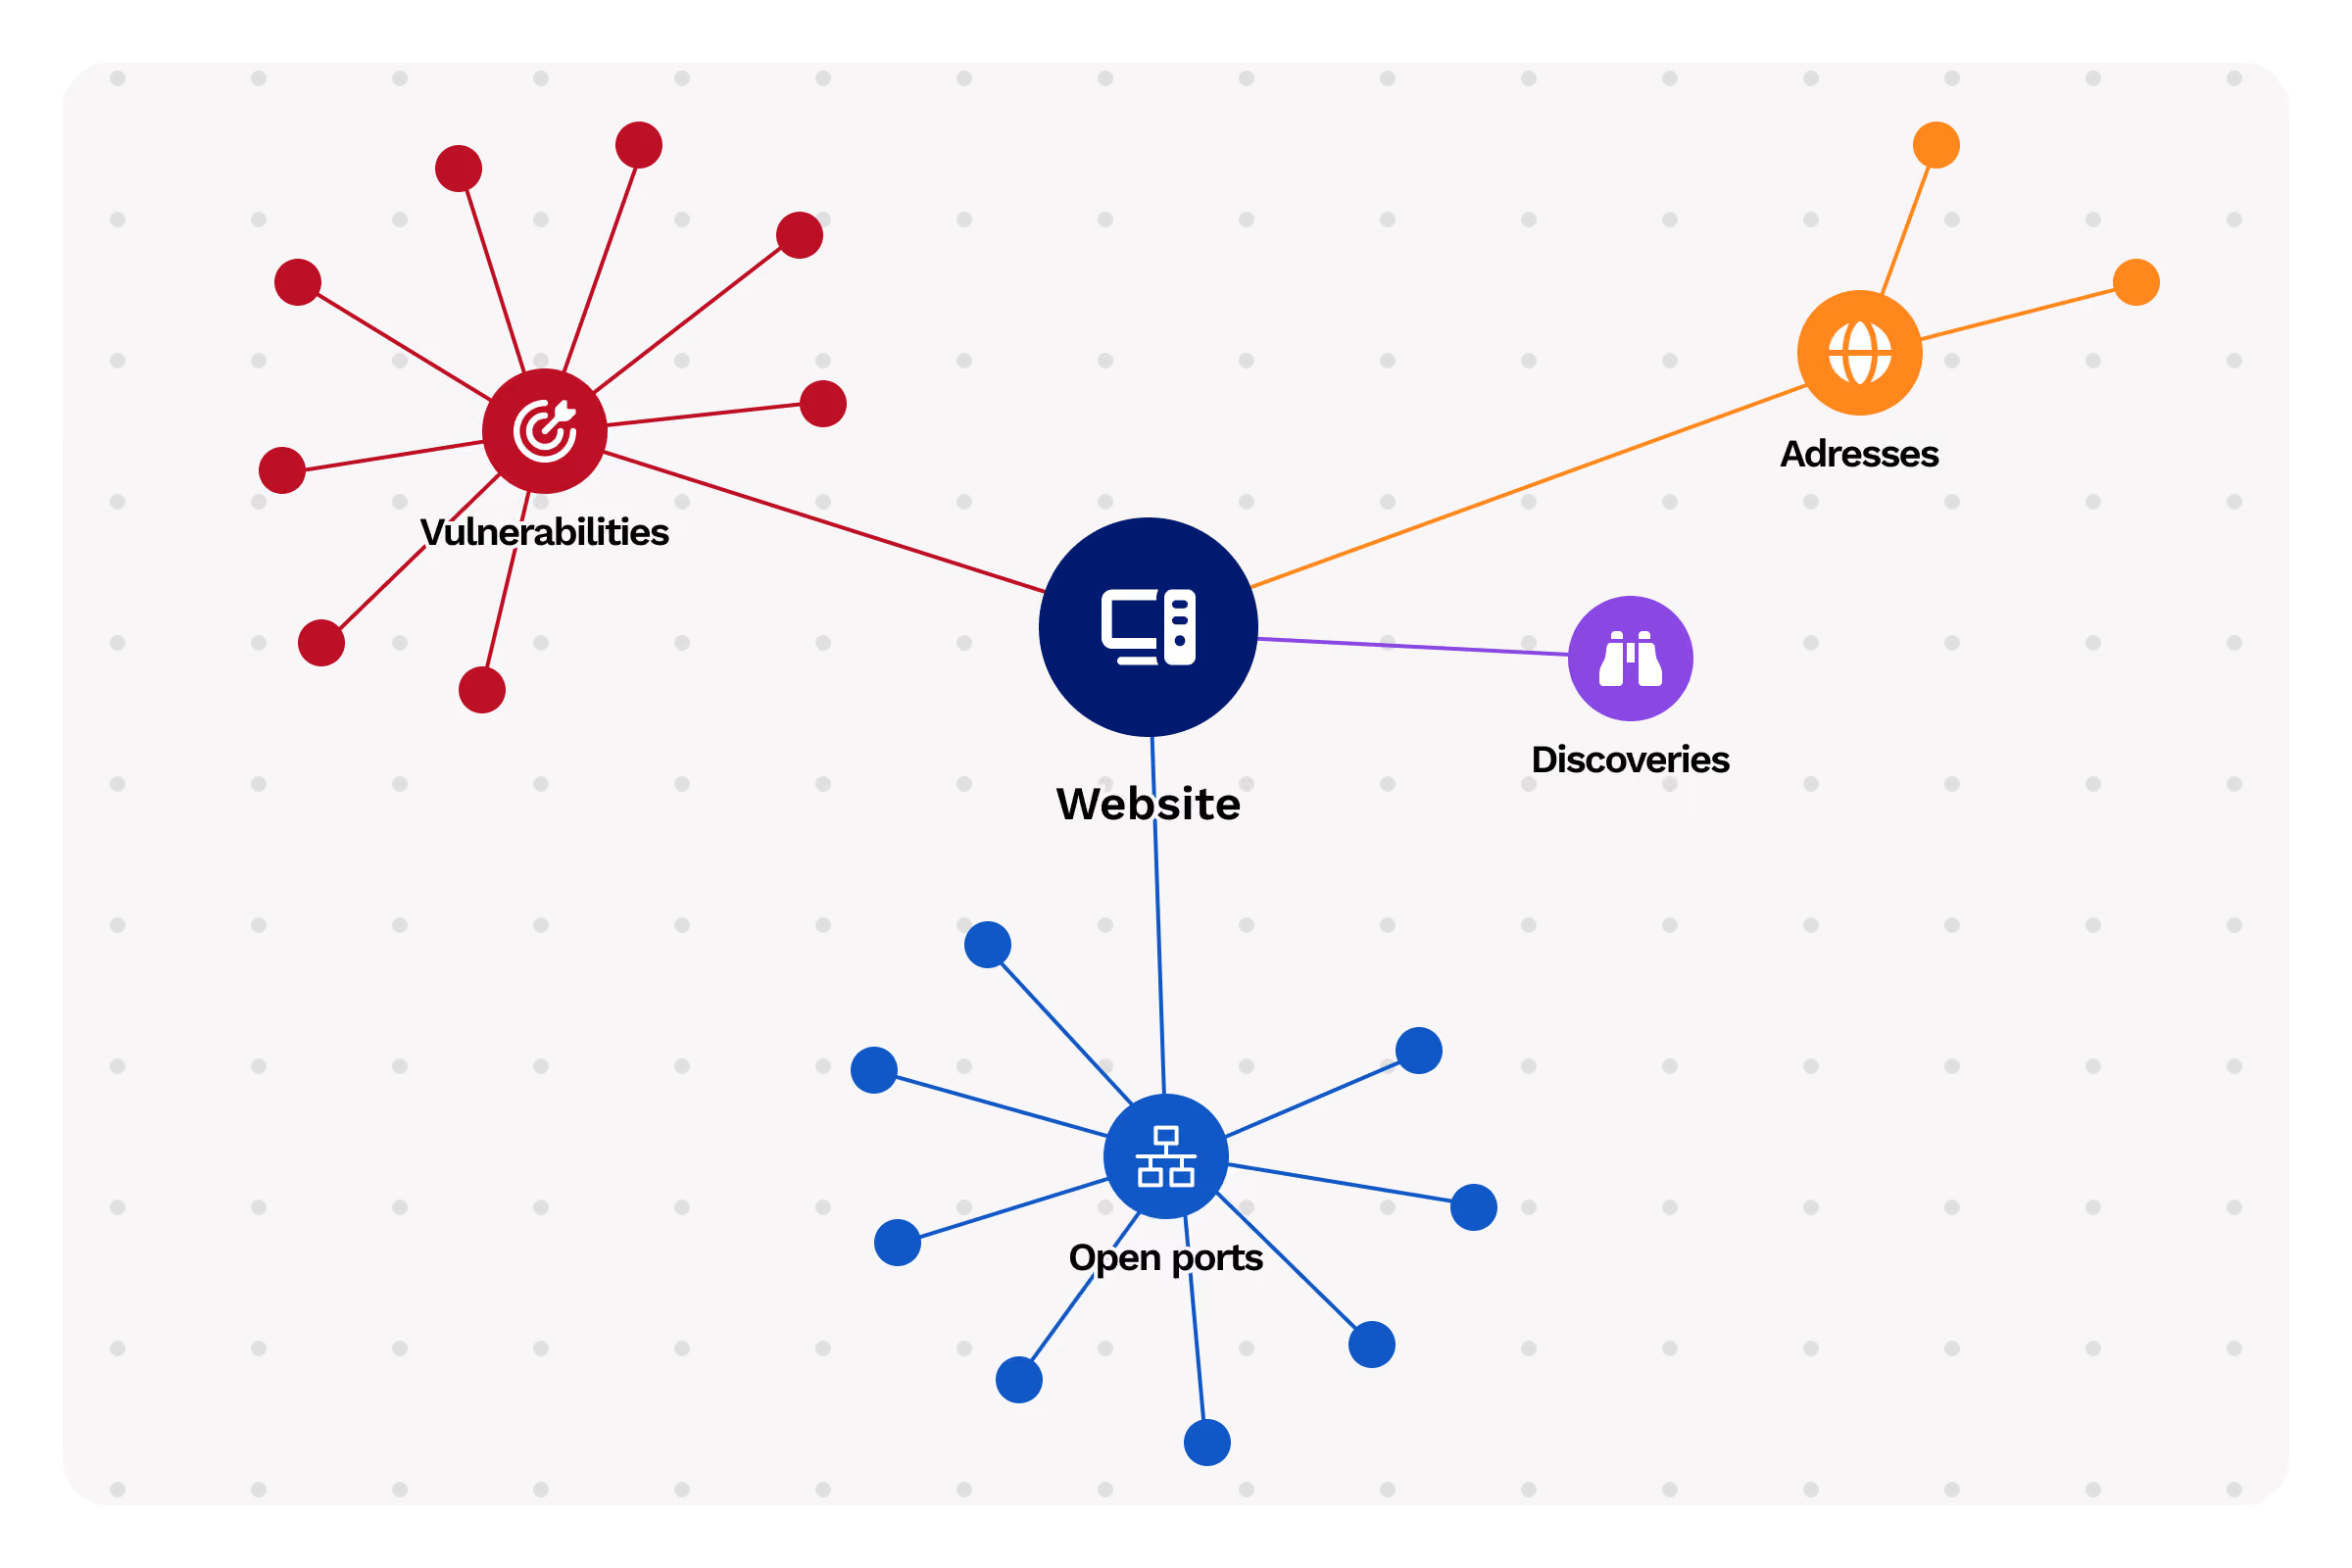
WHOIS Discovery
Identifiez tous les domaines et enregistrements associés
- Item 1
- Item 2
- Item 3
Énumération DNS
Cartographiez les sous-domaines et services réseau
- Item 1
- Item 2
- Item 3
Certificate Transparency
Trouvez chaque certificat SSL/TLS émis
- Item 1
- Item 2
- Item 3
Cloud Discovery
Découvrez les ressources AWS, Azure, GCP exposées
- Item 1
- Item 2
- Item 3
Nmap Network Scans
Analysez les ports ouverts et les services actifs
- Item 1
- Item 2
- Item 3
Network Equipment Discovery
Détectez les routeurs, switchs et équipements réseau
- Item 1
- Item 2
- Item 3
Scan de sécurité applicatif
DAST & scan applicatif des cibles réseau
Pour chaque cible (IP, nom de domaine ou URL), Cyberwatch combine un scan de ports sur les 3 000 ports les plus courants, un scan passif des services exposés et un scan actif applicatif couvrant le Top 10 OWASP. Une seule plateforme pour disposer d'une vue centralisée de votre exposition web et réseau.
Scan de ports et de services
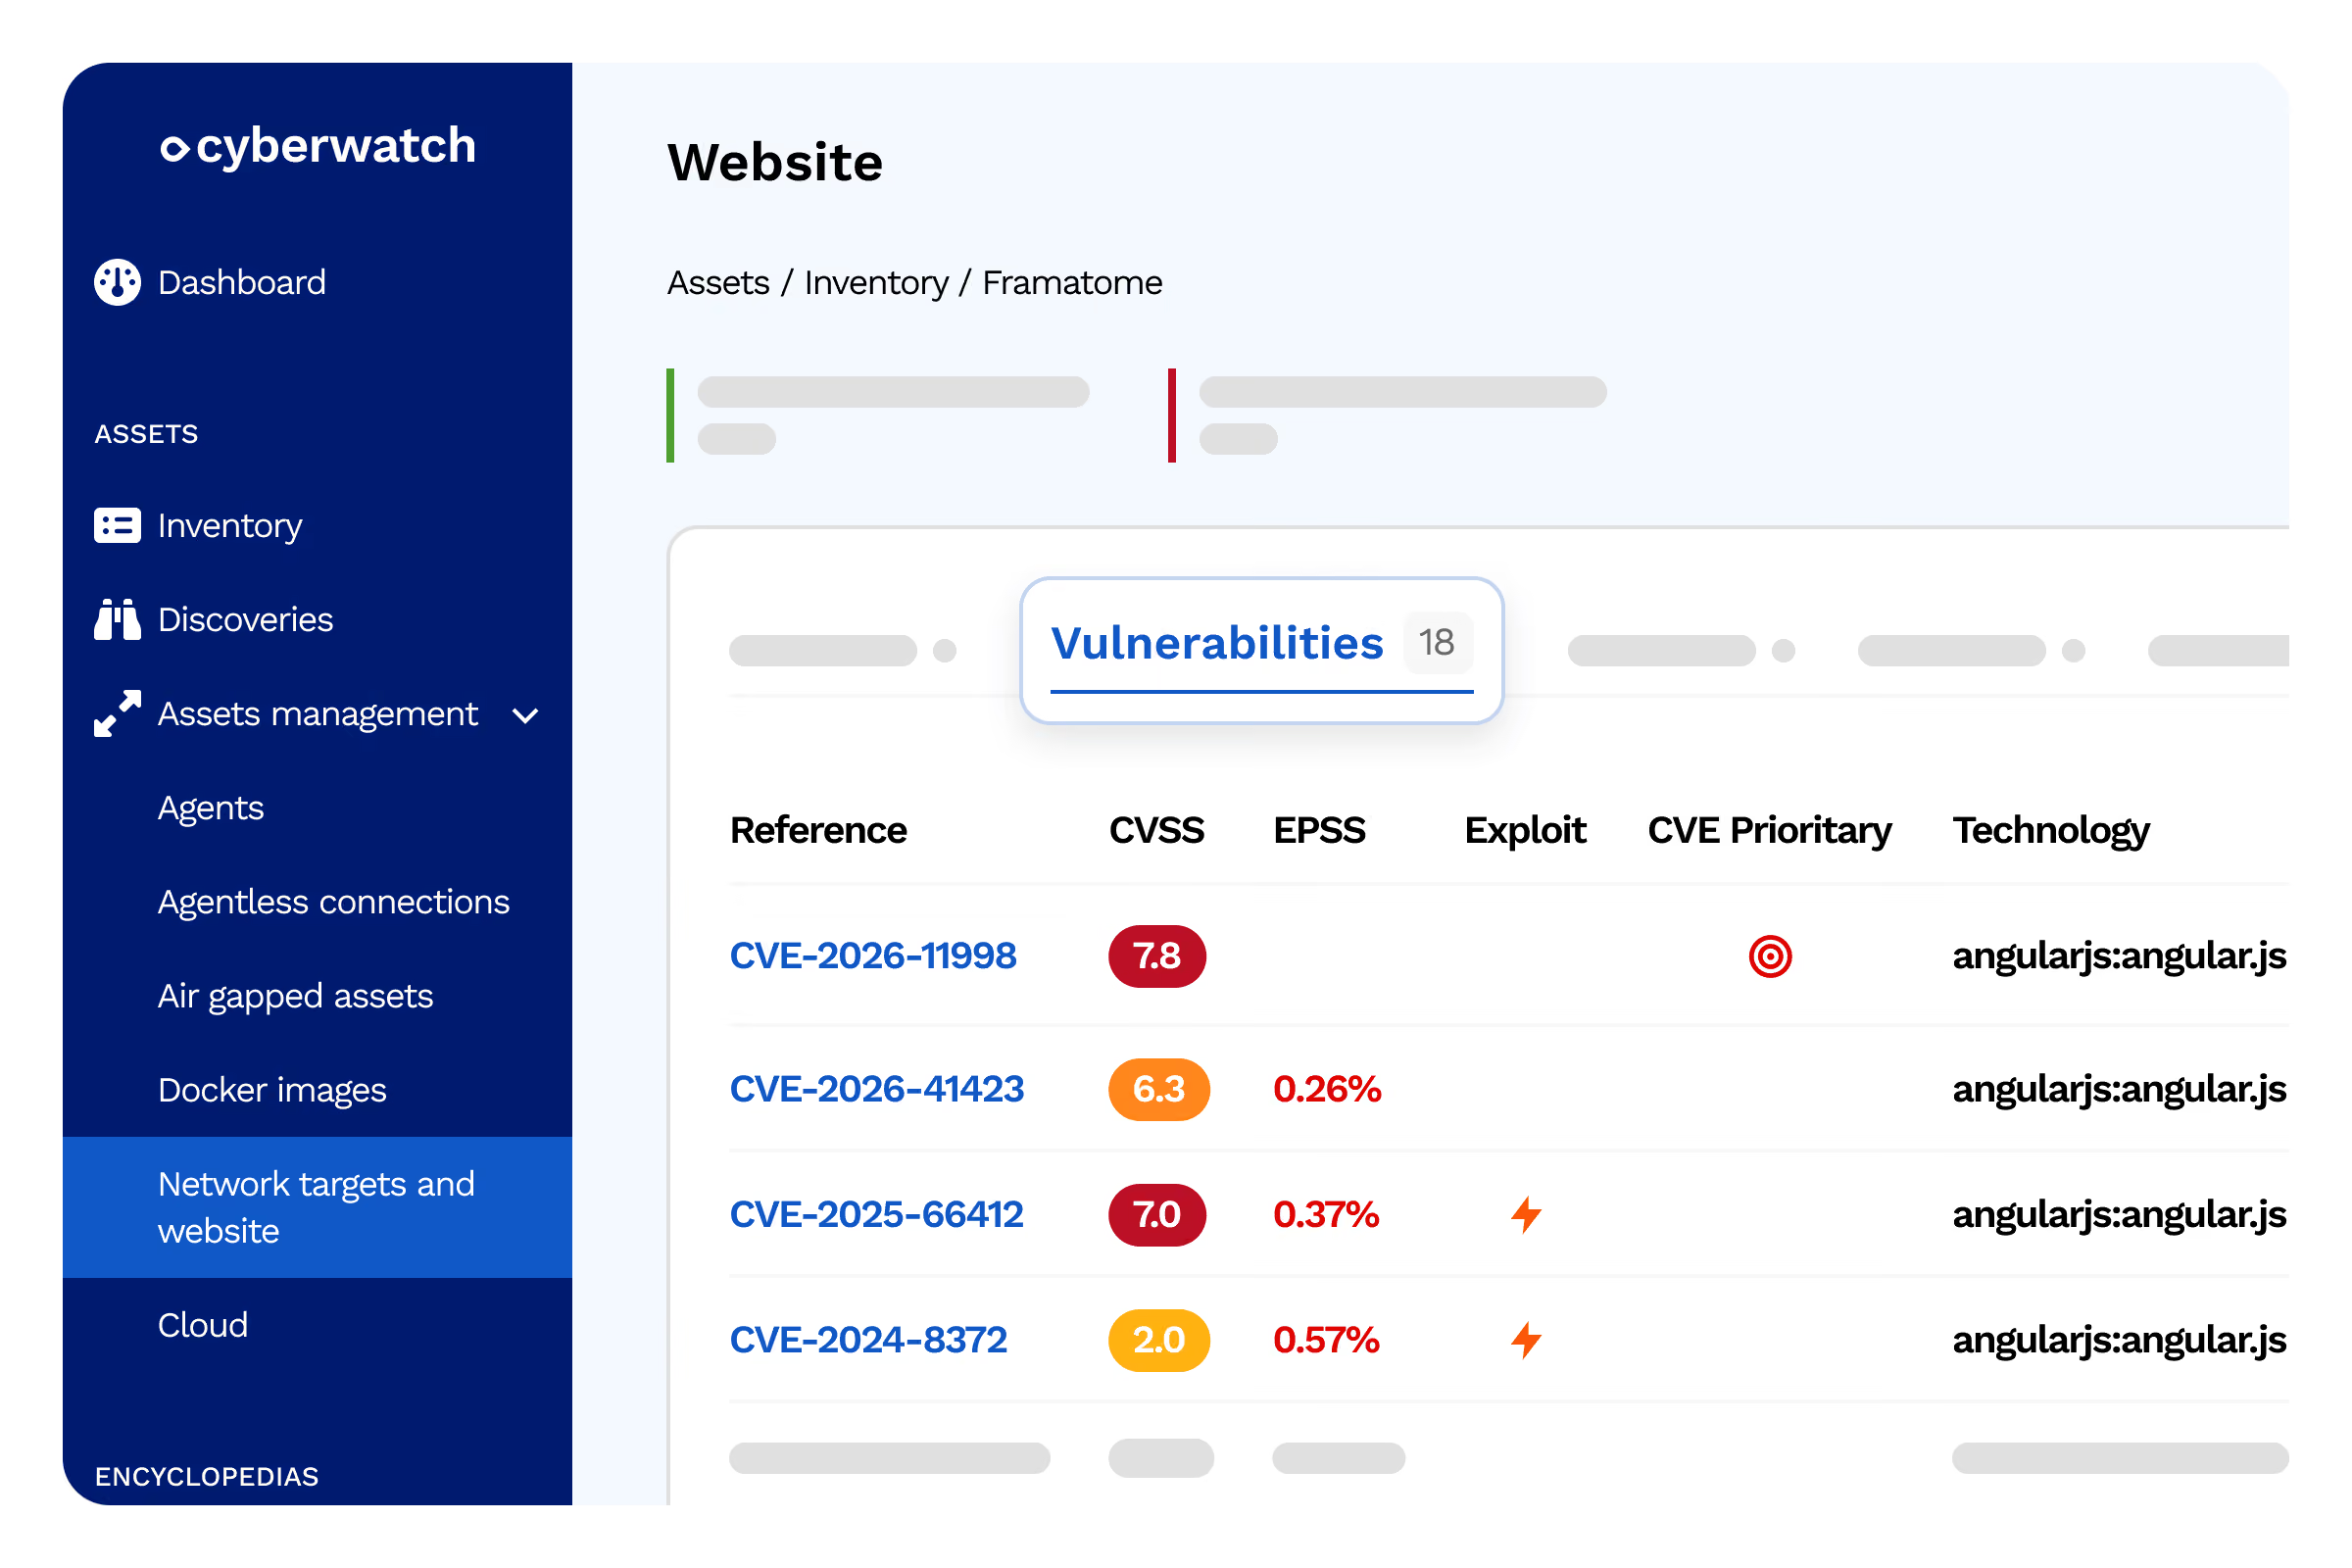
Cyberwatch identifie les ports ouverts, fingerprinte les services exposés et corrèle automatiquement les versions détectées avec sa base de CVE.
3 000 ports analysés
Les ports les plus utilisés sont audités sur chaque cible IP, domaine ou URL
- Item 1
- Item 2
- Item 3
Fingerprinting des services
Détection des versions exposées et appairage automatique avec les CVE associées
- Item 1
- Item 2
- Item 3
Périmètre de scan paramétrable
URL exacte, page, dossier, domaine ou sous-domaine, avec listes d'URL exclues ou ajoutées
- Item 1
- Item 2
- Item 3
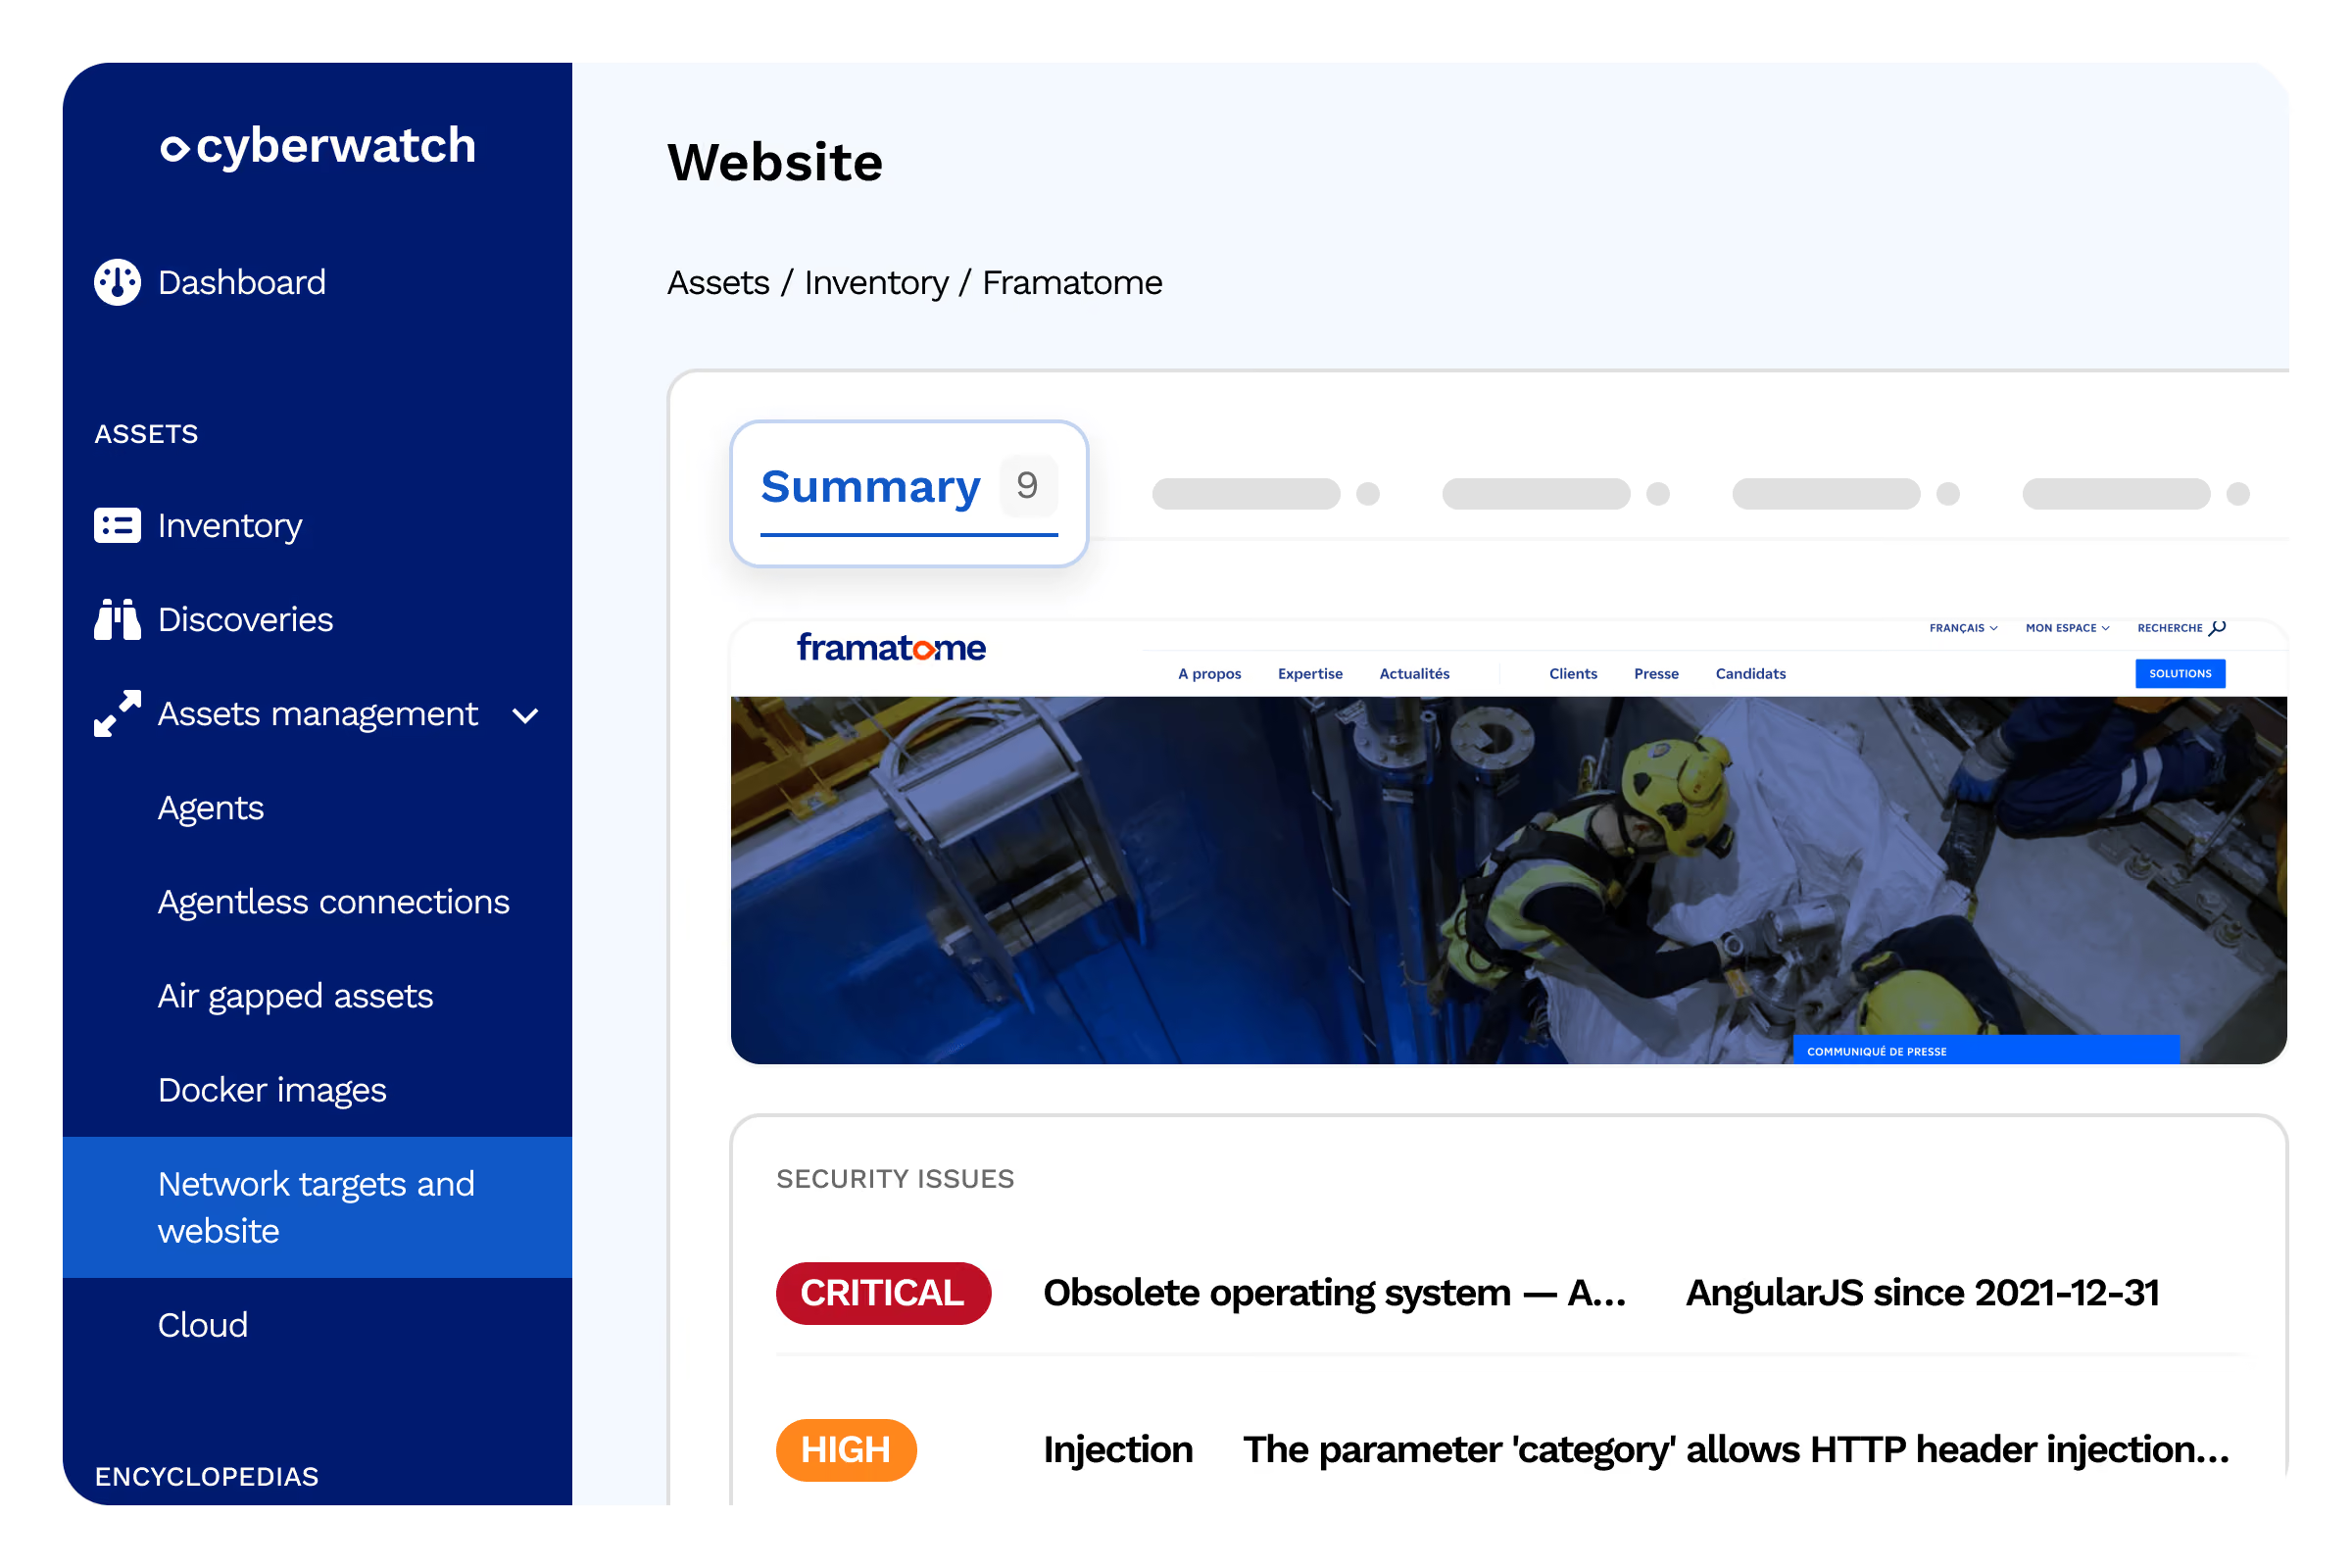
Scan passif : analyse sans intrusion
Le scan passif observe la cible sans solliciter agressivement les applications. Idéal pour les environnements de production sensibles.
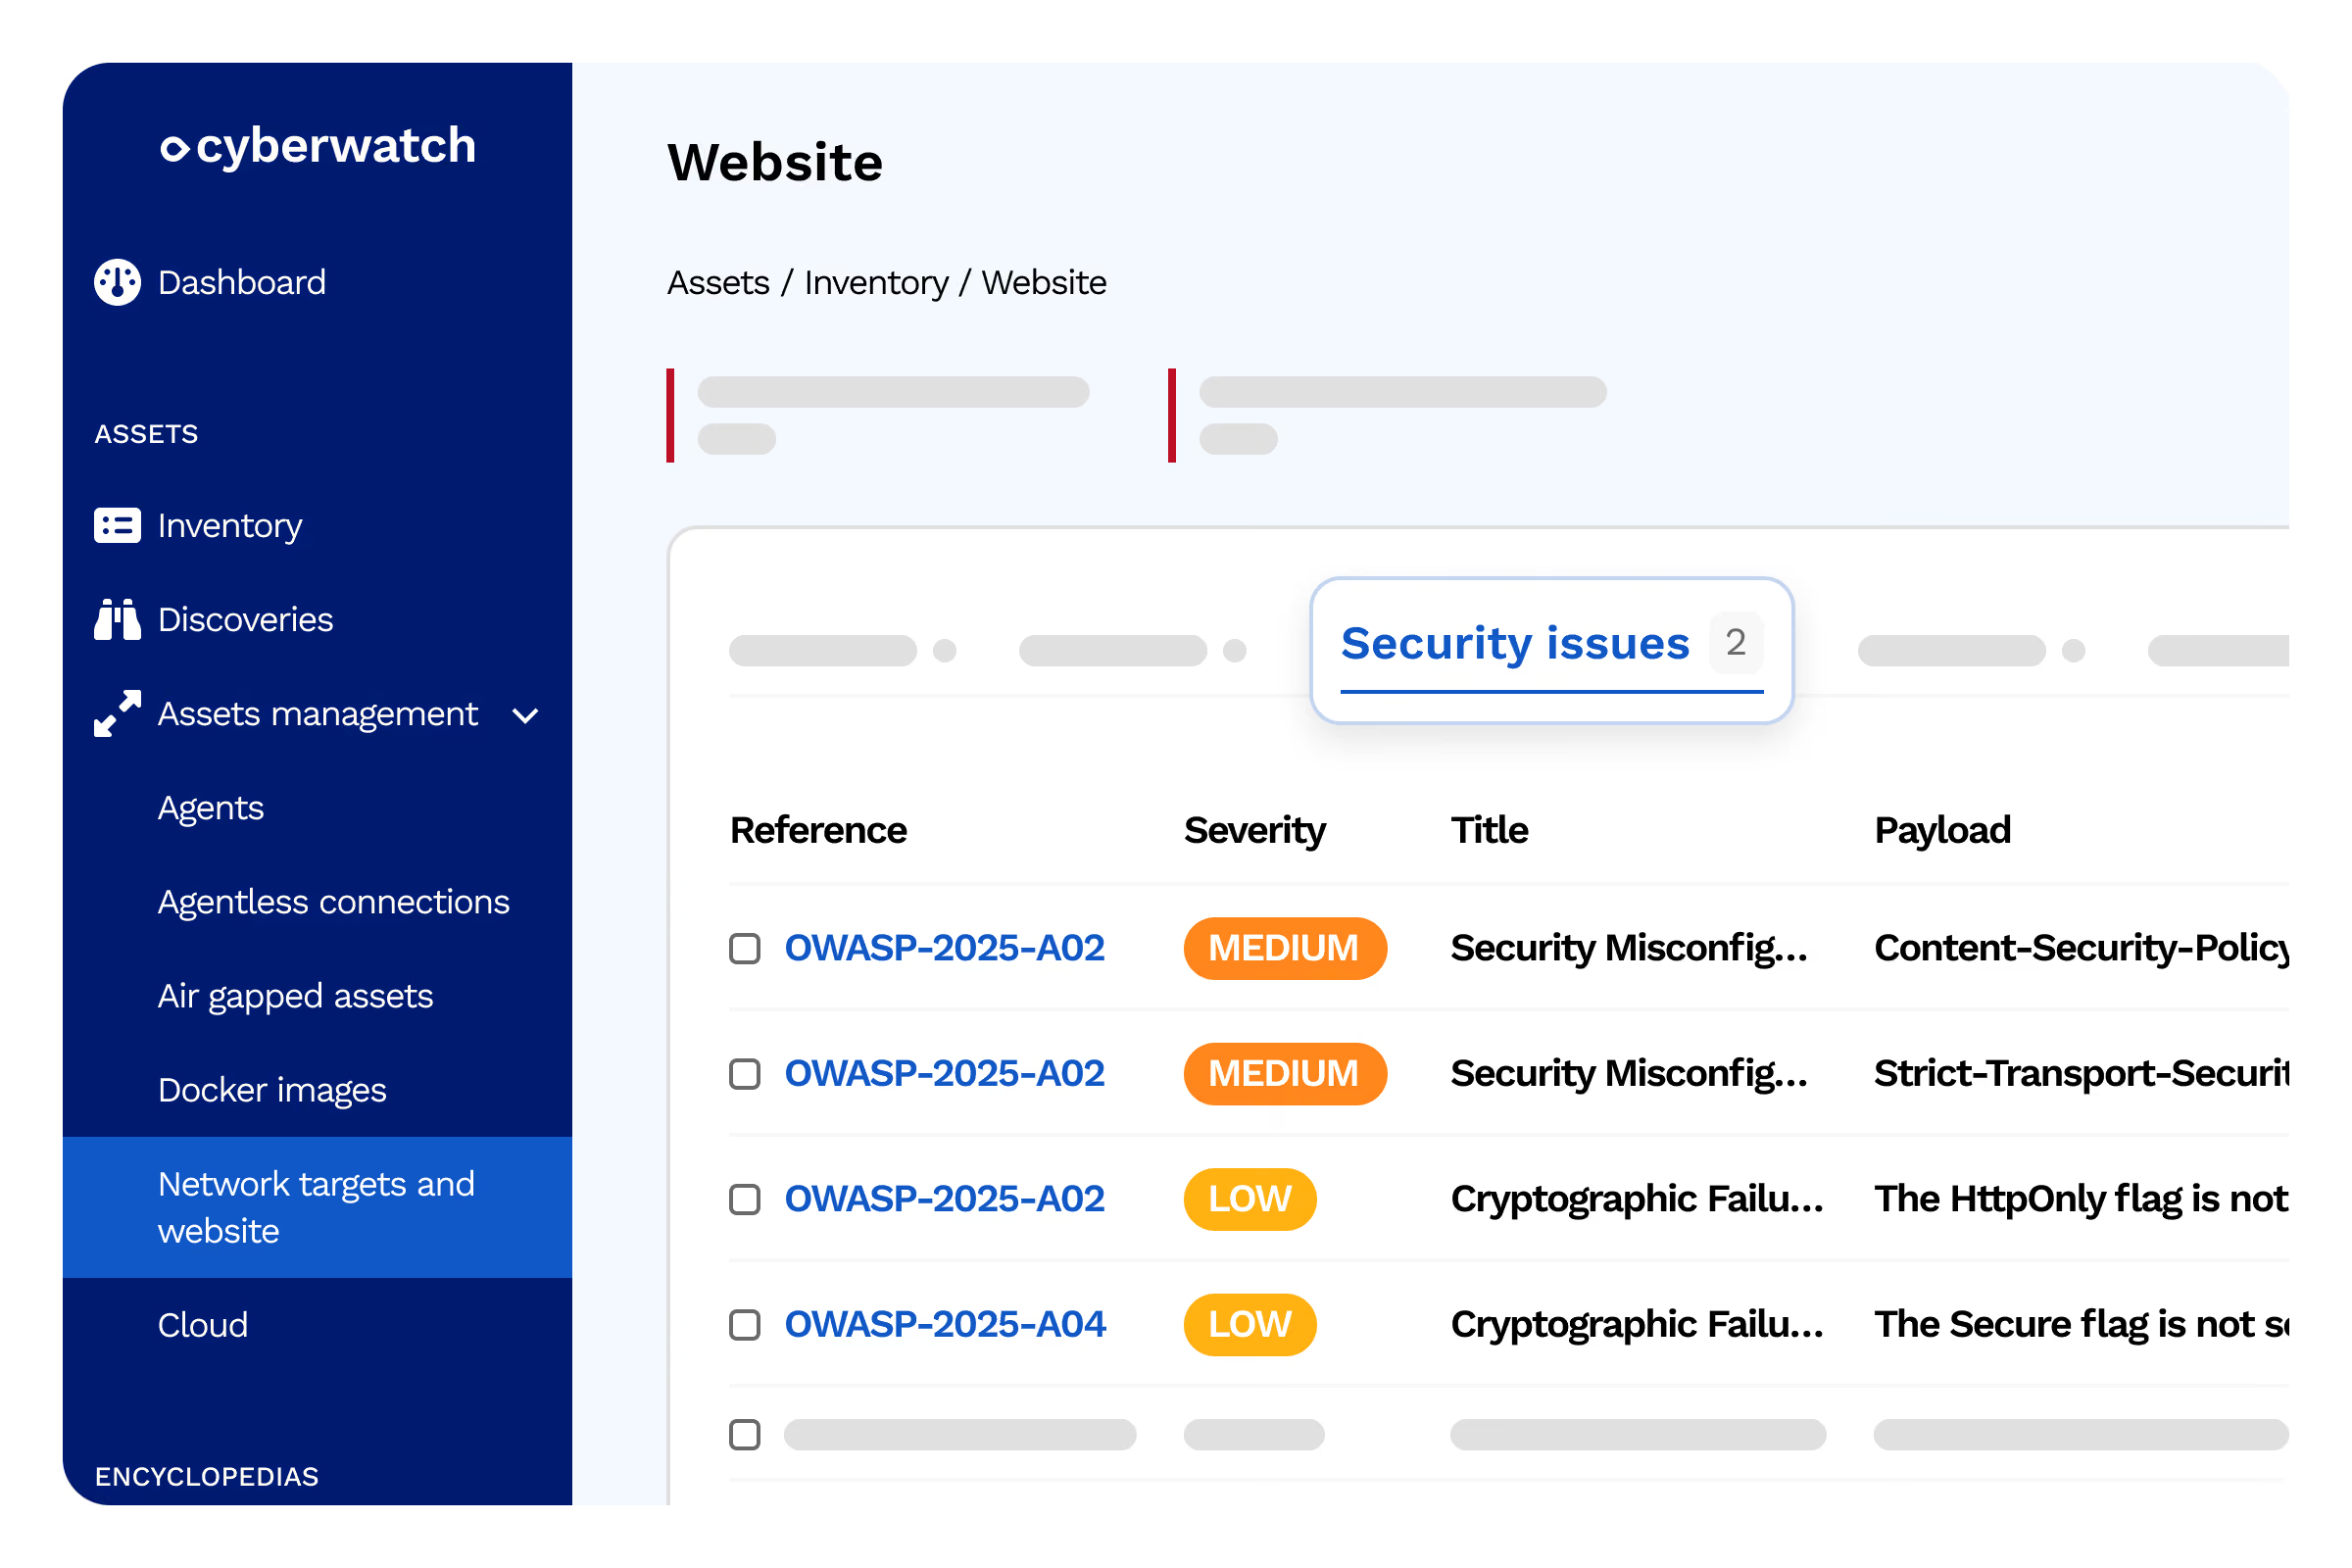
En-têtes HTTP & CSP
Détection des configurations non sécurisées (Content Security Policy, flags de cookies, headers manquants)
- Item 1
- Item 2
- Item 3
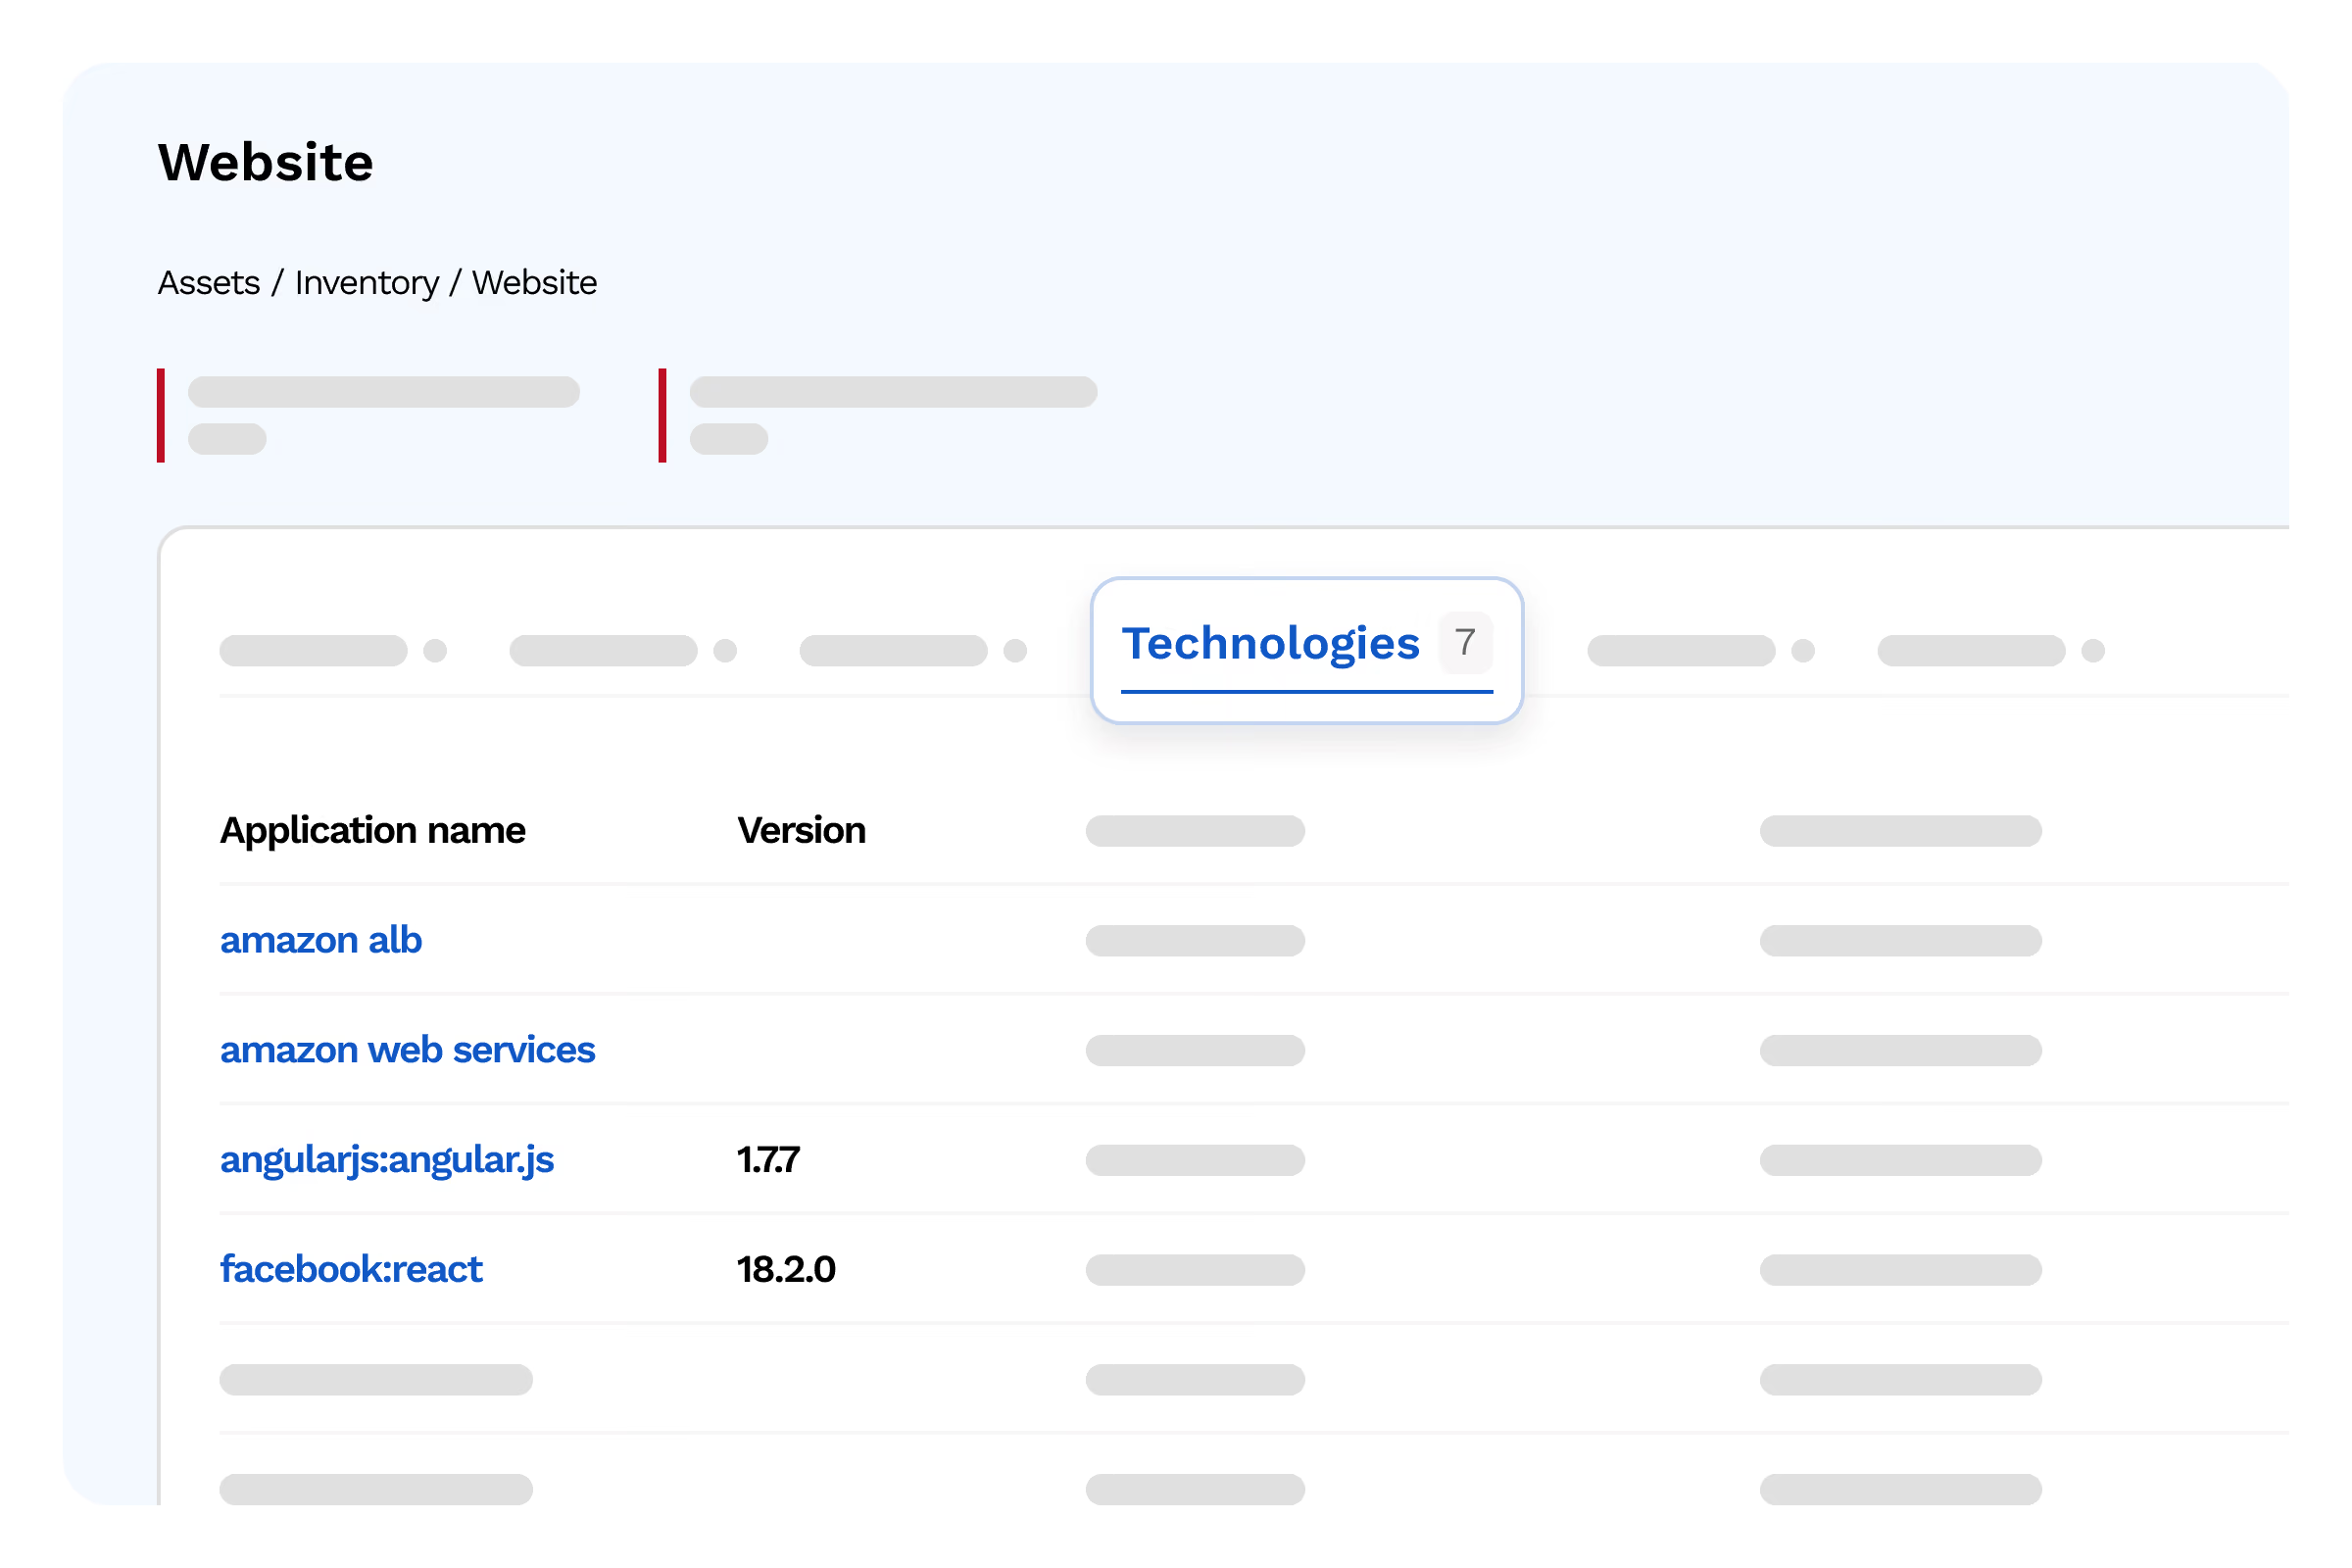
Identification des technologies
Reconnaissance des frameworks, CMS, librairies JavaScript et serveurs web
- Item 1
- Item 2
- Item 3
Énumération WordPress
Détection des plugins et modules installés
- Item 1
- Item 2
- Item 3
Inventaire des librairies
Vulnérabilités des dépendances front-end exposées
- Item 1
- Item 2
- Item 3
Audit TLS & certificats
Sur chaque port supportant TLS, Cyberwatch déclenche un audit cryptographique complet pour identifier les configurations à risque.
Suites cryptographiques
Détection des suites faibles ou dépréciées acceptées par le service
- Item 1
- Item 2
- Item 3
Protocoles dépréciés
Identification de SSLv3, TLS 1.0/1.1 et configurations héritées
- Item 1
- Item 2
- Item 3
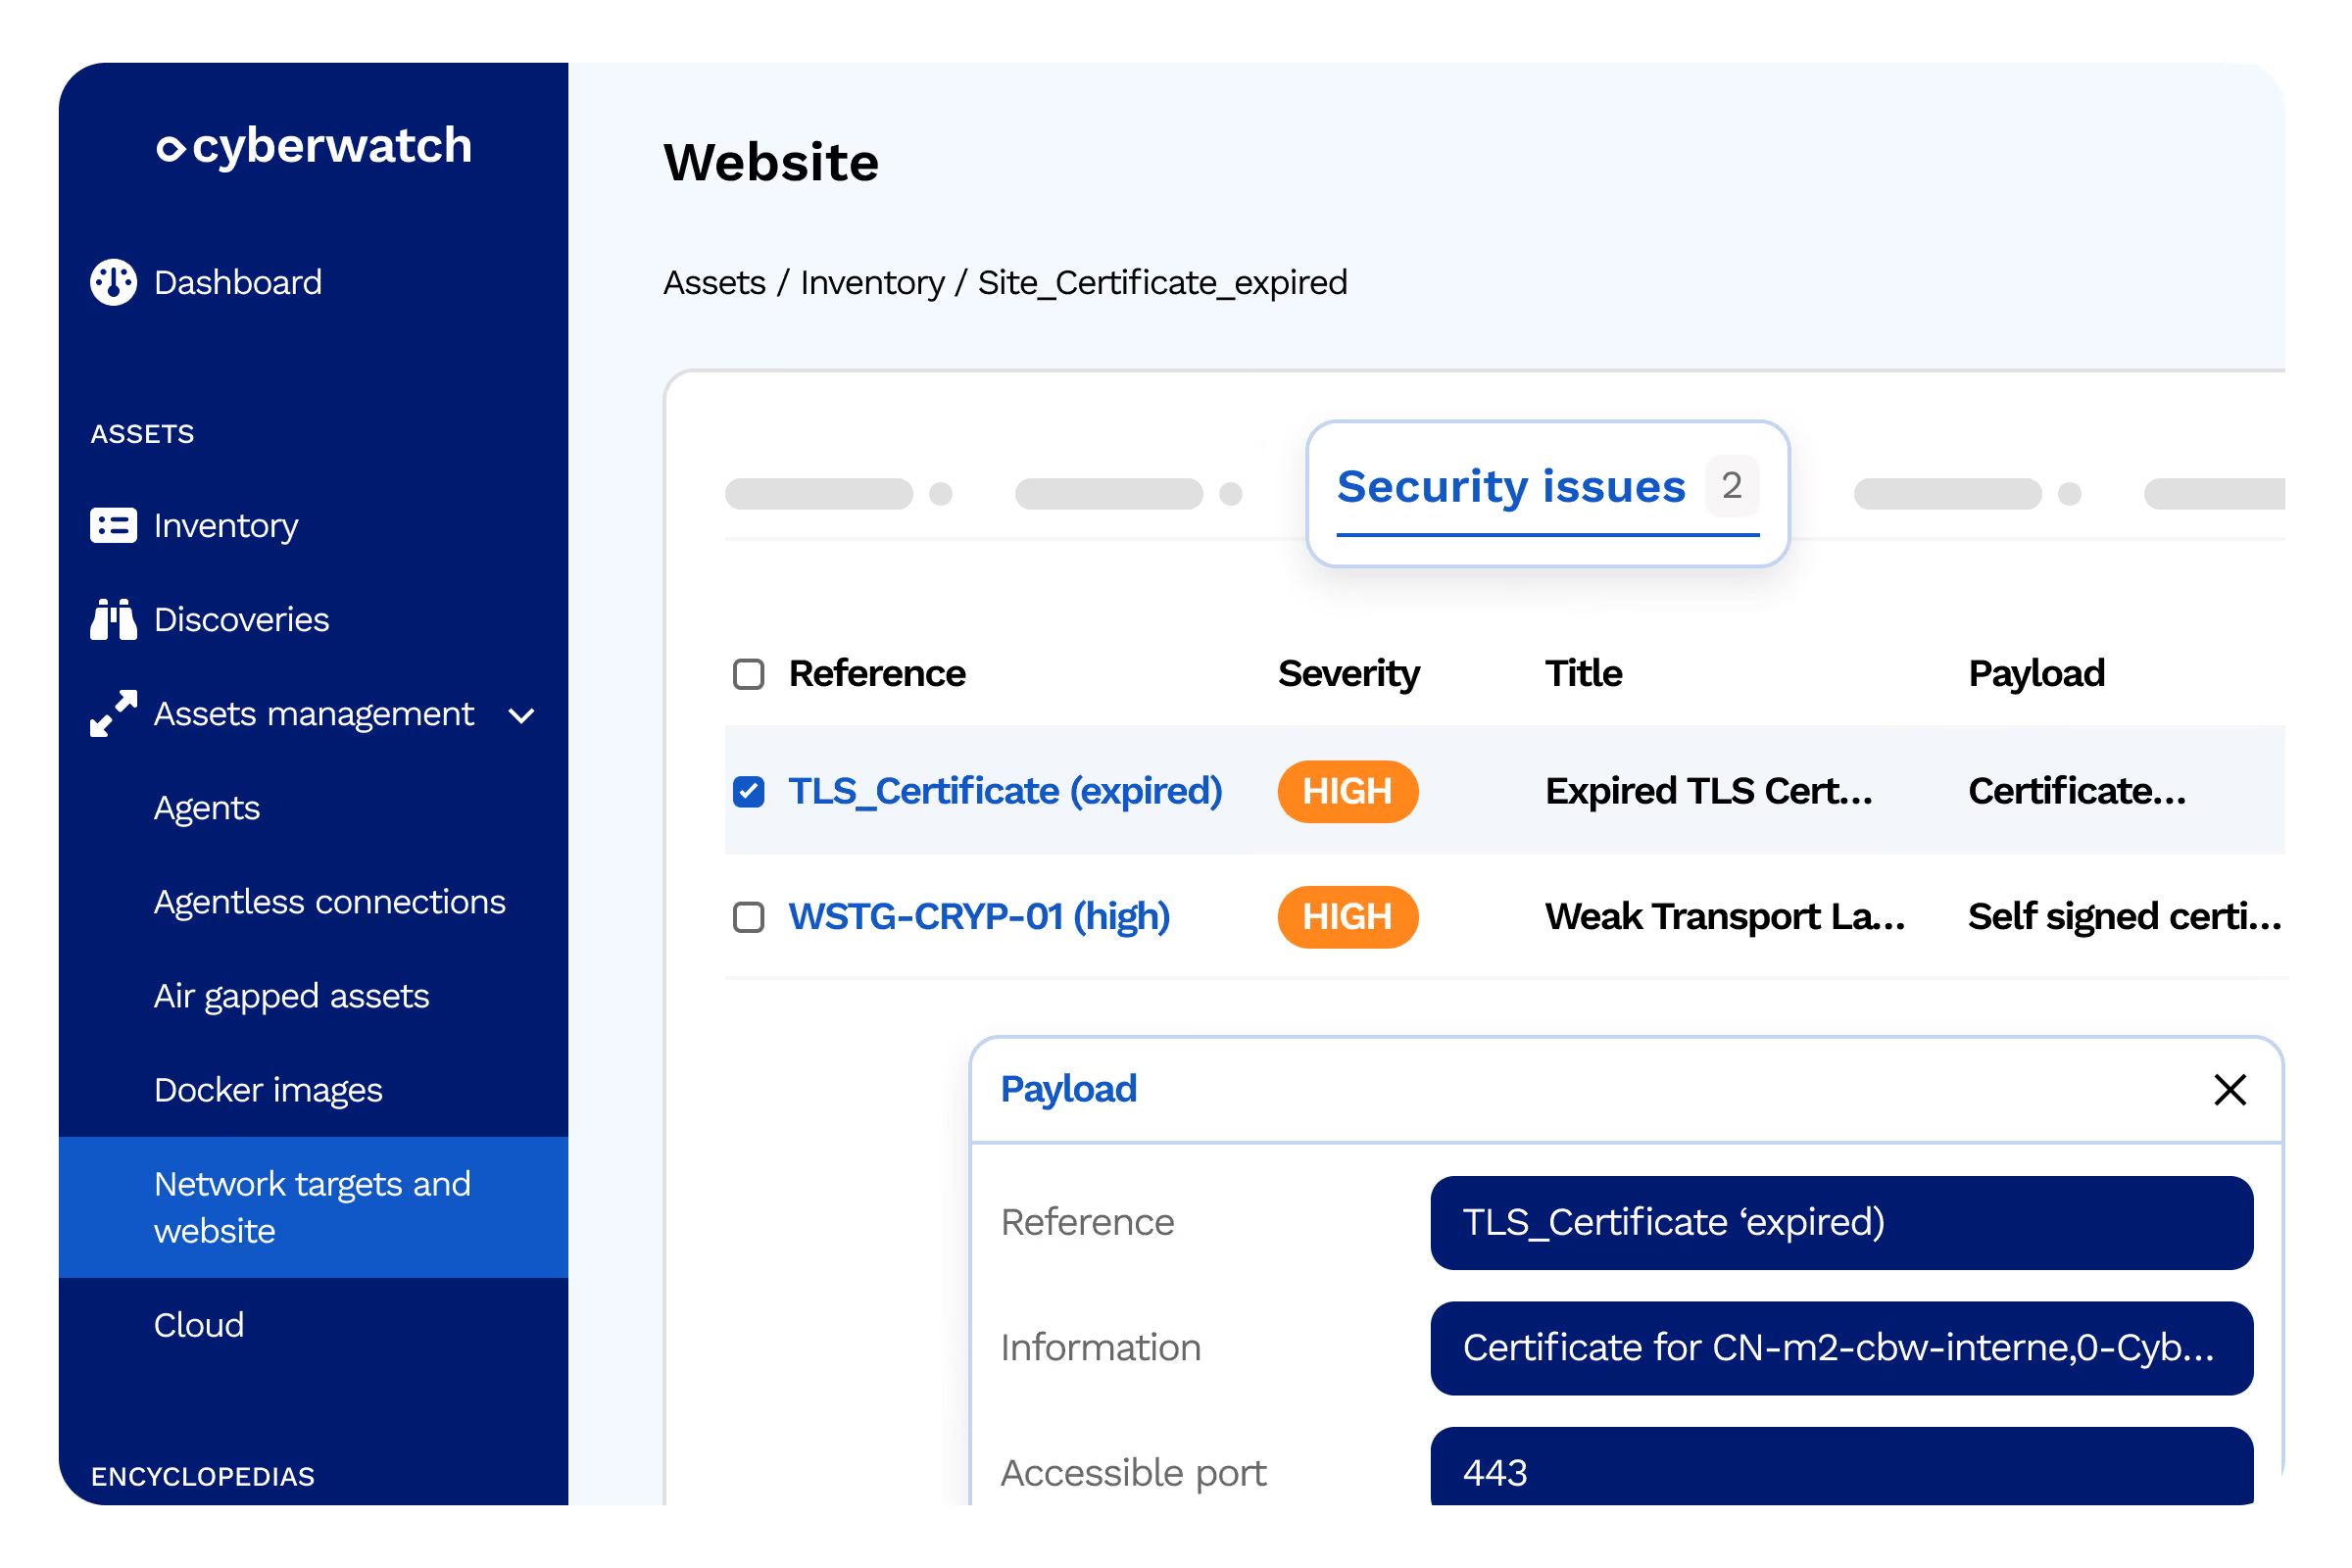
Validité des certificats
Contrôle de l'expiration, des chaînes incomplètes et des certificats auto-signés
- Item 1
- Item 2
- Item 3
Surveillance continue
Suivi automatique de l'expiration des certificats SSL/TLS
- Item 1
- Item 2
- Item 3
Scan actif OWASP Top 10
Le moteur Orignal explore les pages, formulaires et points d'injection puis exécute des modules d'attaque ciblés pour révéler les failles applicatives réelles.
Injections
SQL, XSS, CRLF, points d'injection détectés par fuzzing
- Item 1
- Item 2
- Item 3
Brute-force des formulaires
Détection des formulaires d'authentification vulnérables
- Item 1
- Item 2
- Item 3
Redirections ouvertes
Détection des redirections non maîtrisées exploitables en phishing
- Item 1
- Item 2
- Item 3
Méthodes HTTP & .htaccess
Audit des verbes autorisés et des fichiers de configuration accessibles
- Item 1
- Item 2
- Item 3
Fichiers de sauvegarde
Identification des fichiers exposés susceptibles de divulguer des informations sensibles
- Item 1
- Item 2
- Item 3
Log4Shell
Vérification de la présence de la CVE Log4j
- Item 1
- Item 2
- Item 3
Mode headless — Single Page Applications
Pour les applications web modernes basées sur JavaScript, Cyberwatch lance un navigateur sans interface qui interagit comme un utilisateur réel.
Frameworks SPA
Couverture native d'Angular, React, Vue et autres frameworks JS
- Item 1
- Item 2
- Item 3
Exécution dynamique
Détection des défauts liés au rendu JavaScript et aux appels asynchrones
- Item 1
- Item 2
- Item 3
Durée de scan paramétrable
Réglage du temps de parcours et du temps maximal par module pour les applications complexes
- Item 1
- Item 2
- Item 3
Scans authentifiés & intégration Swagger
Pour scanner derrière l'authentification, Cyberwatch s'appuie sur un jeu d'identifiants enregistré et toutes les méthodes courantes du marché.
HTTP Basic, Digest, NTLM
Méthodes natives compatibles avec les environnements Windows et legacy
- Item 1
- Item 2
- Item 3
POST formulaire
Authentification par soumission de formulaire pour les applications custom
- Item 1
- Item 2
- Item 3
HTTP Bearer (JWT)
Transmission du jeton dans l'en-tête `Authorization` à chaque requête
- Item 1
- Item 2
- Item 3
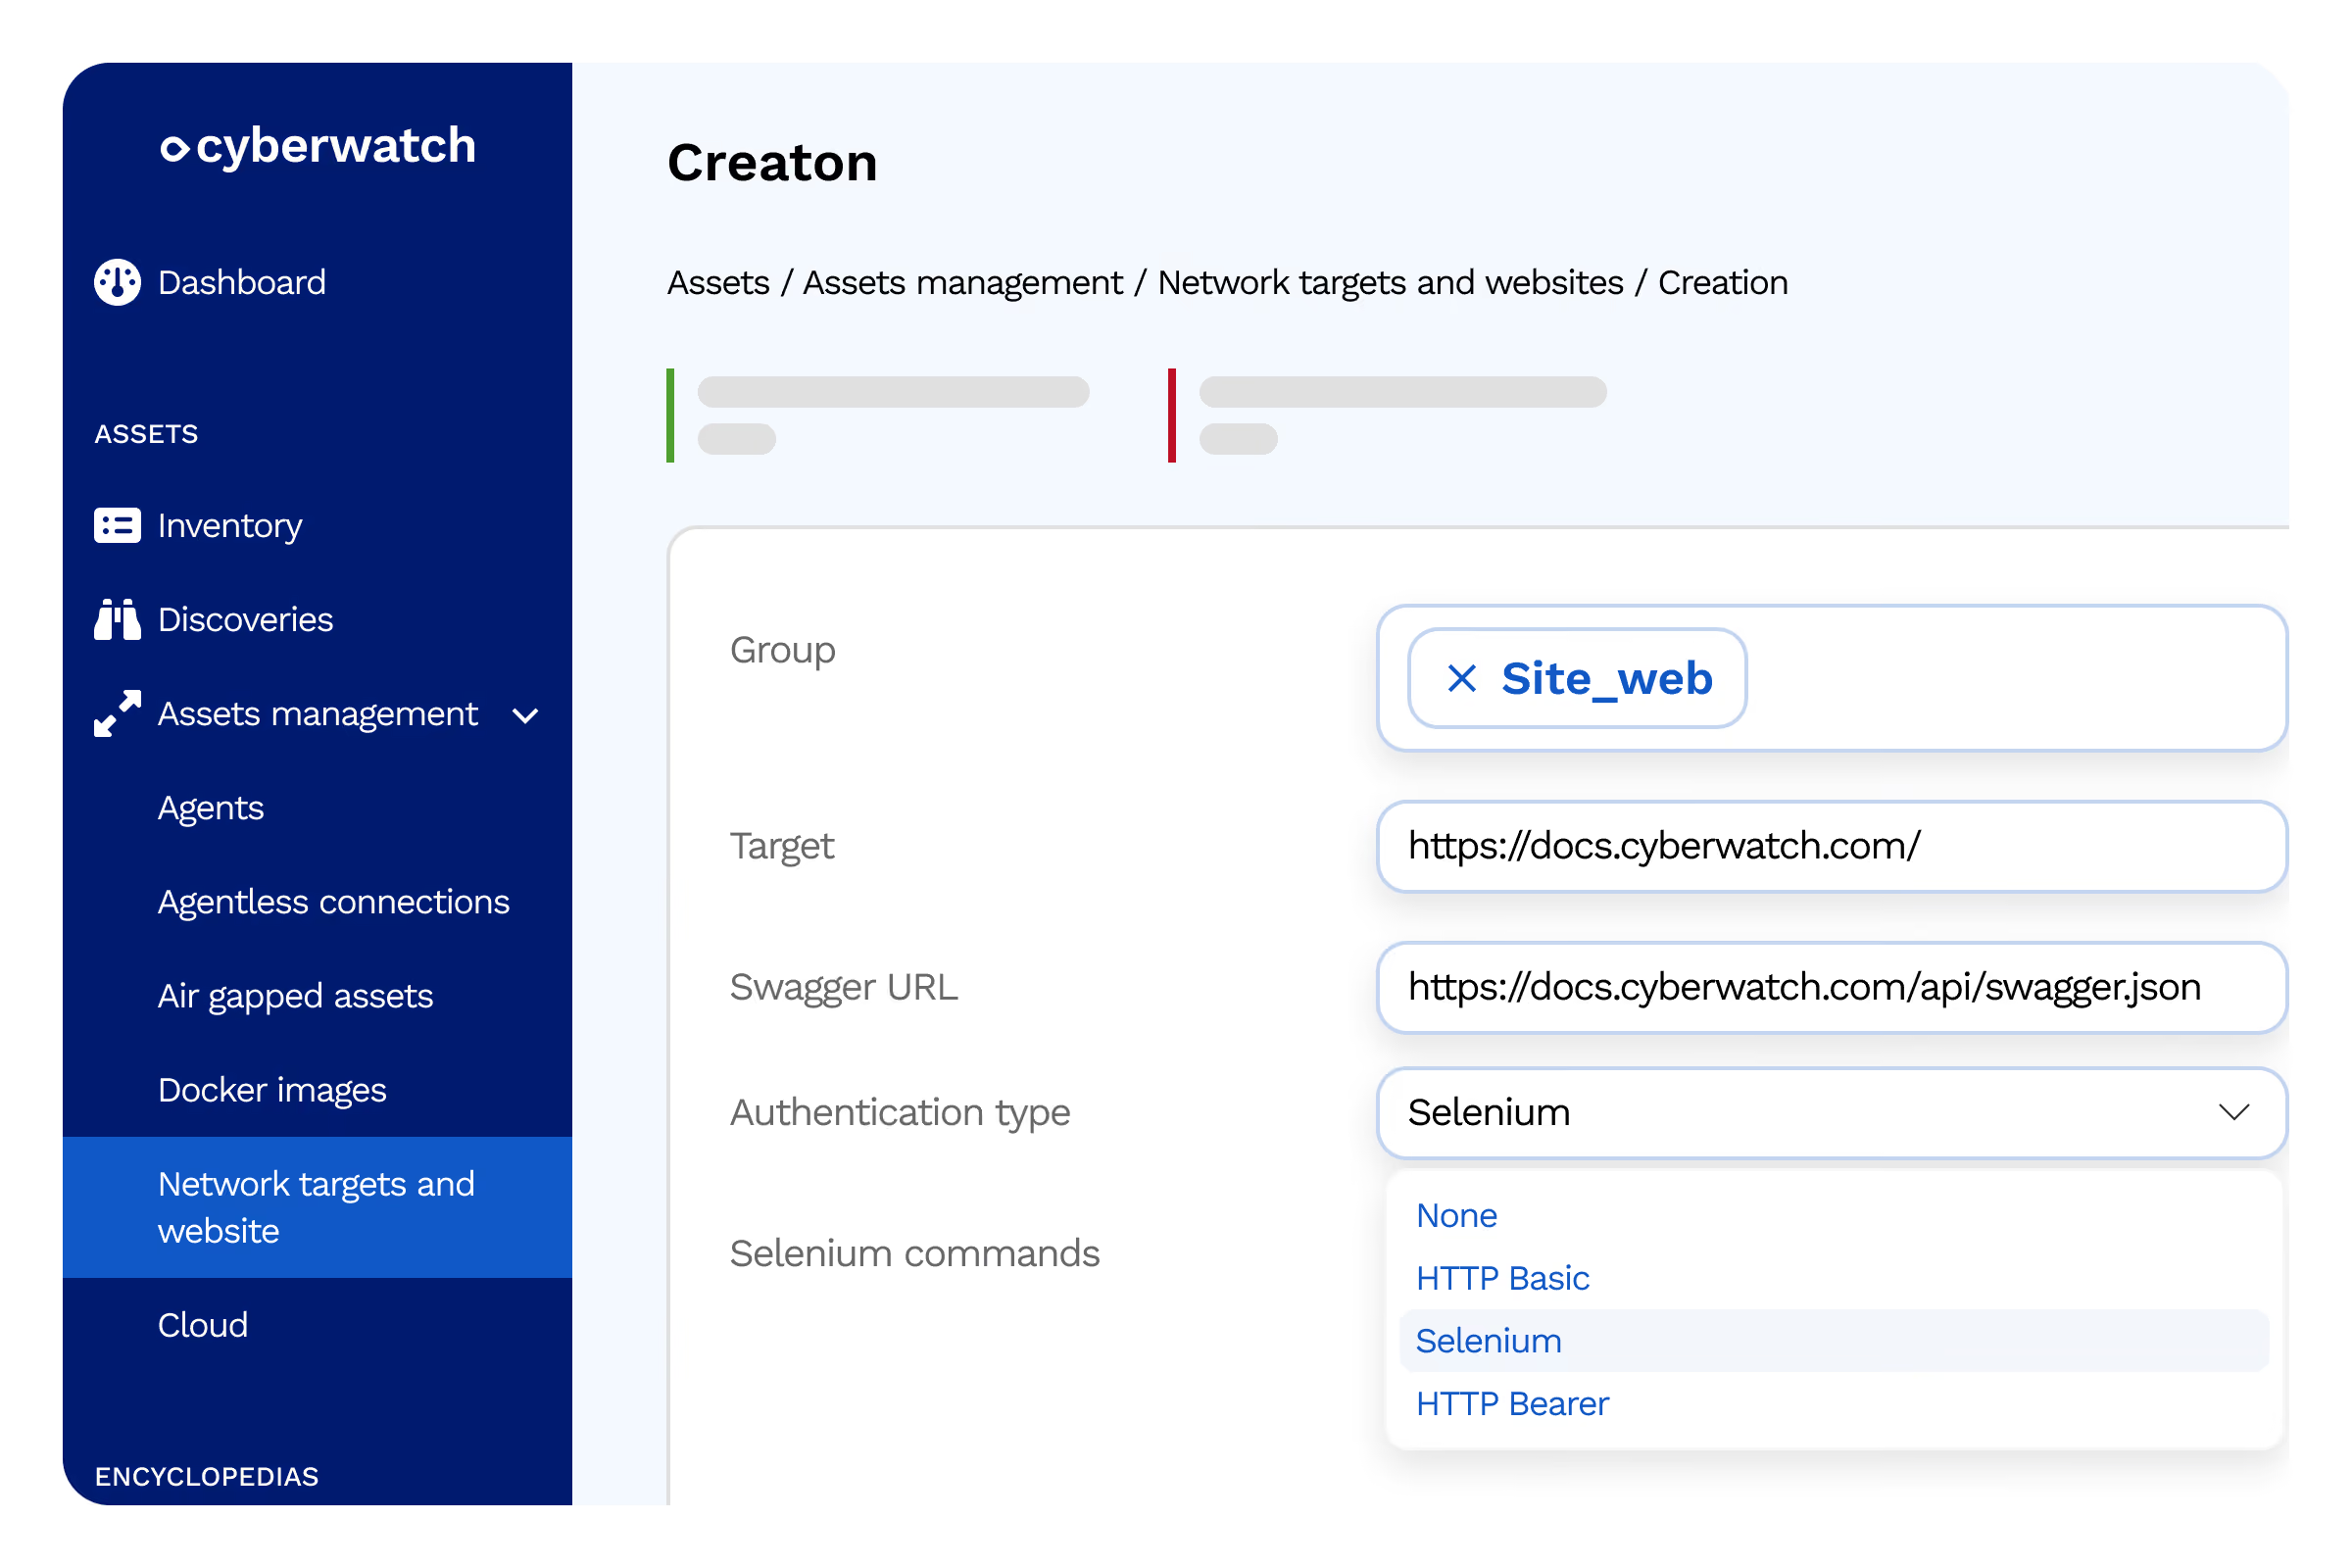
Cookie & Selenium
Réutilisation de cookies de session ou rejeu d'actions automatisées via fichier `.side`
- Item 1
- Item 2
- Item 3
Import Swagger / OpenAPI
Ajout automatique des routes décrites dans un fichier YAML ou JSON
- Item 1
- Item 2
- Item 3
API
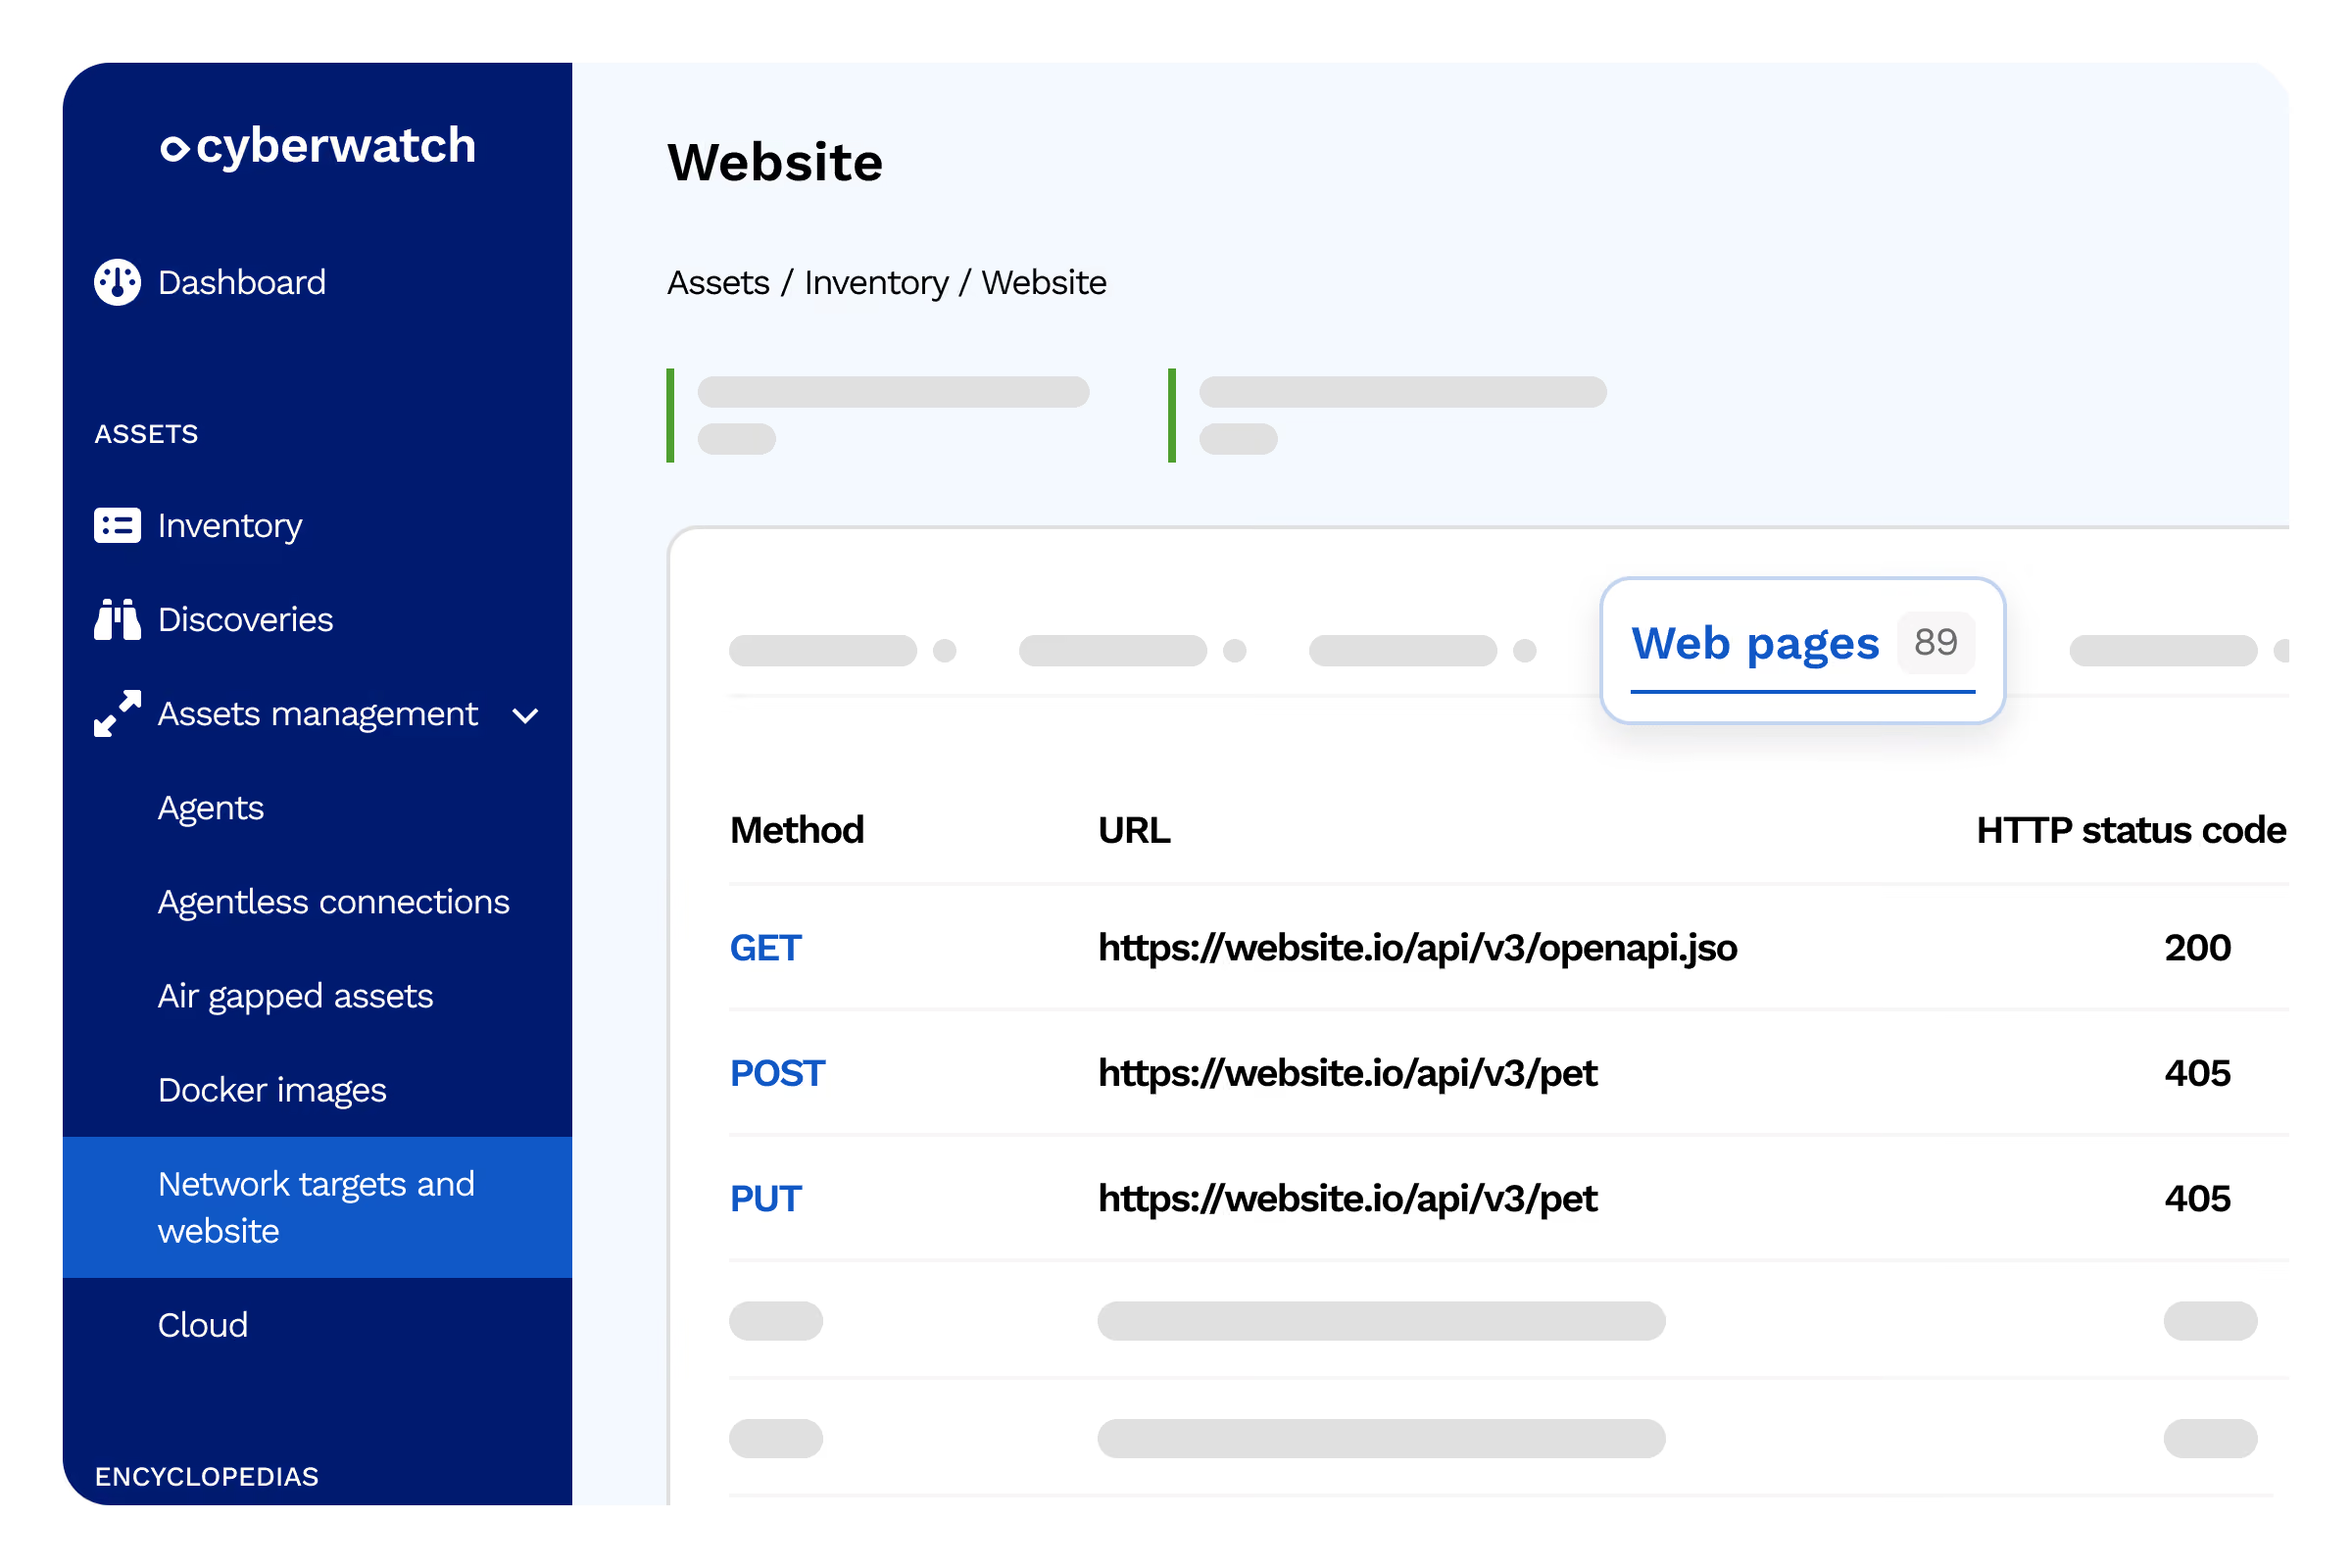
API Scanning
Éliminez le shadow OT grâce à une cartographie automatique et non intrusiveCyberwatch découvre automatiquement vos actifs industriels par deux méthodes complémentaires, sans perturber vos processus de production.
Auto-découverte d'APIs
Analyse OpenAPI Specification, Swagger, WSDL
Fuzzing et tests payloads
Envoyez des données inattendues pour révéler les failles
Failles d'auth/authz
Identifiez les contrôles d'accès manquants
Injections et contournements
Testez les limites de validation
Misconfigs CORS et headers
Détectez les headers de sécurité manquants
OWASP API Top 10
Couverture complète des risques API
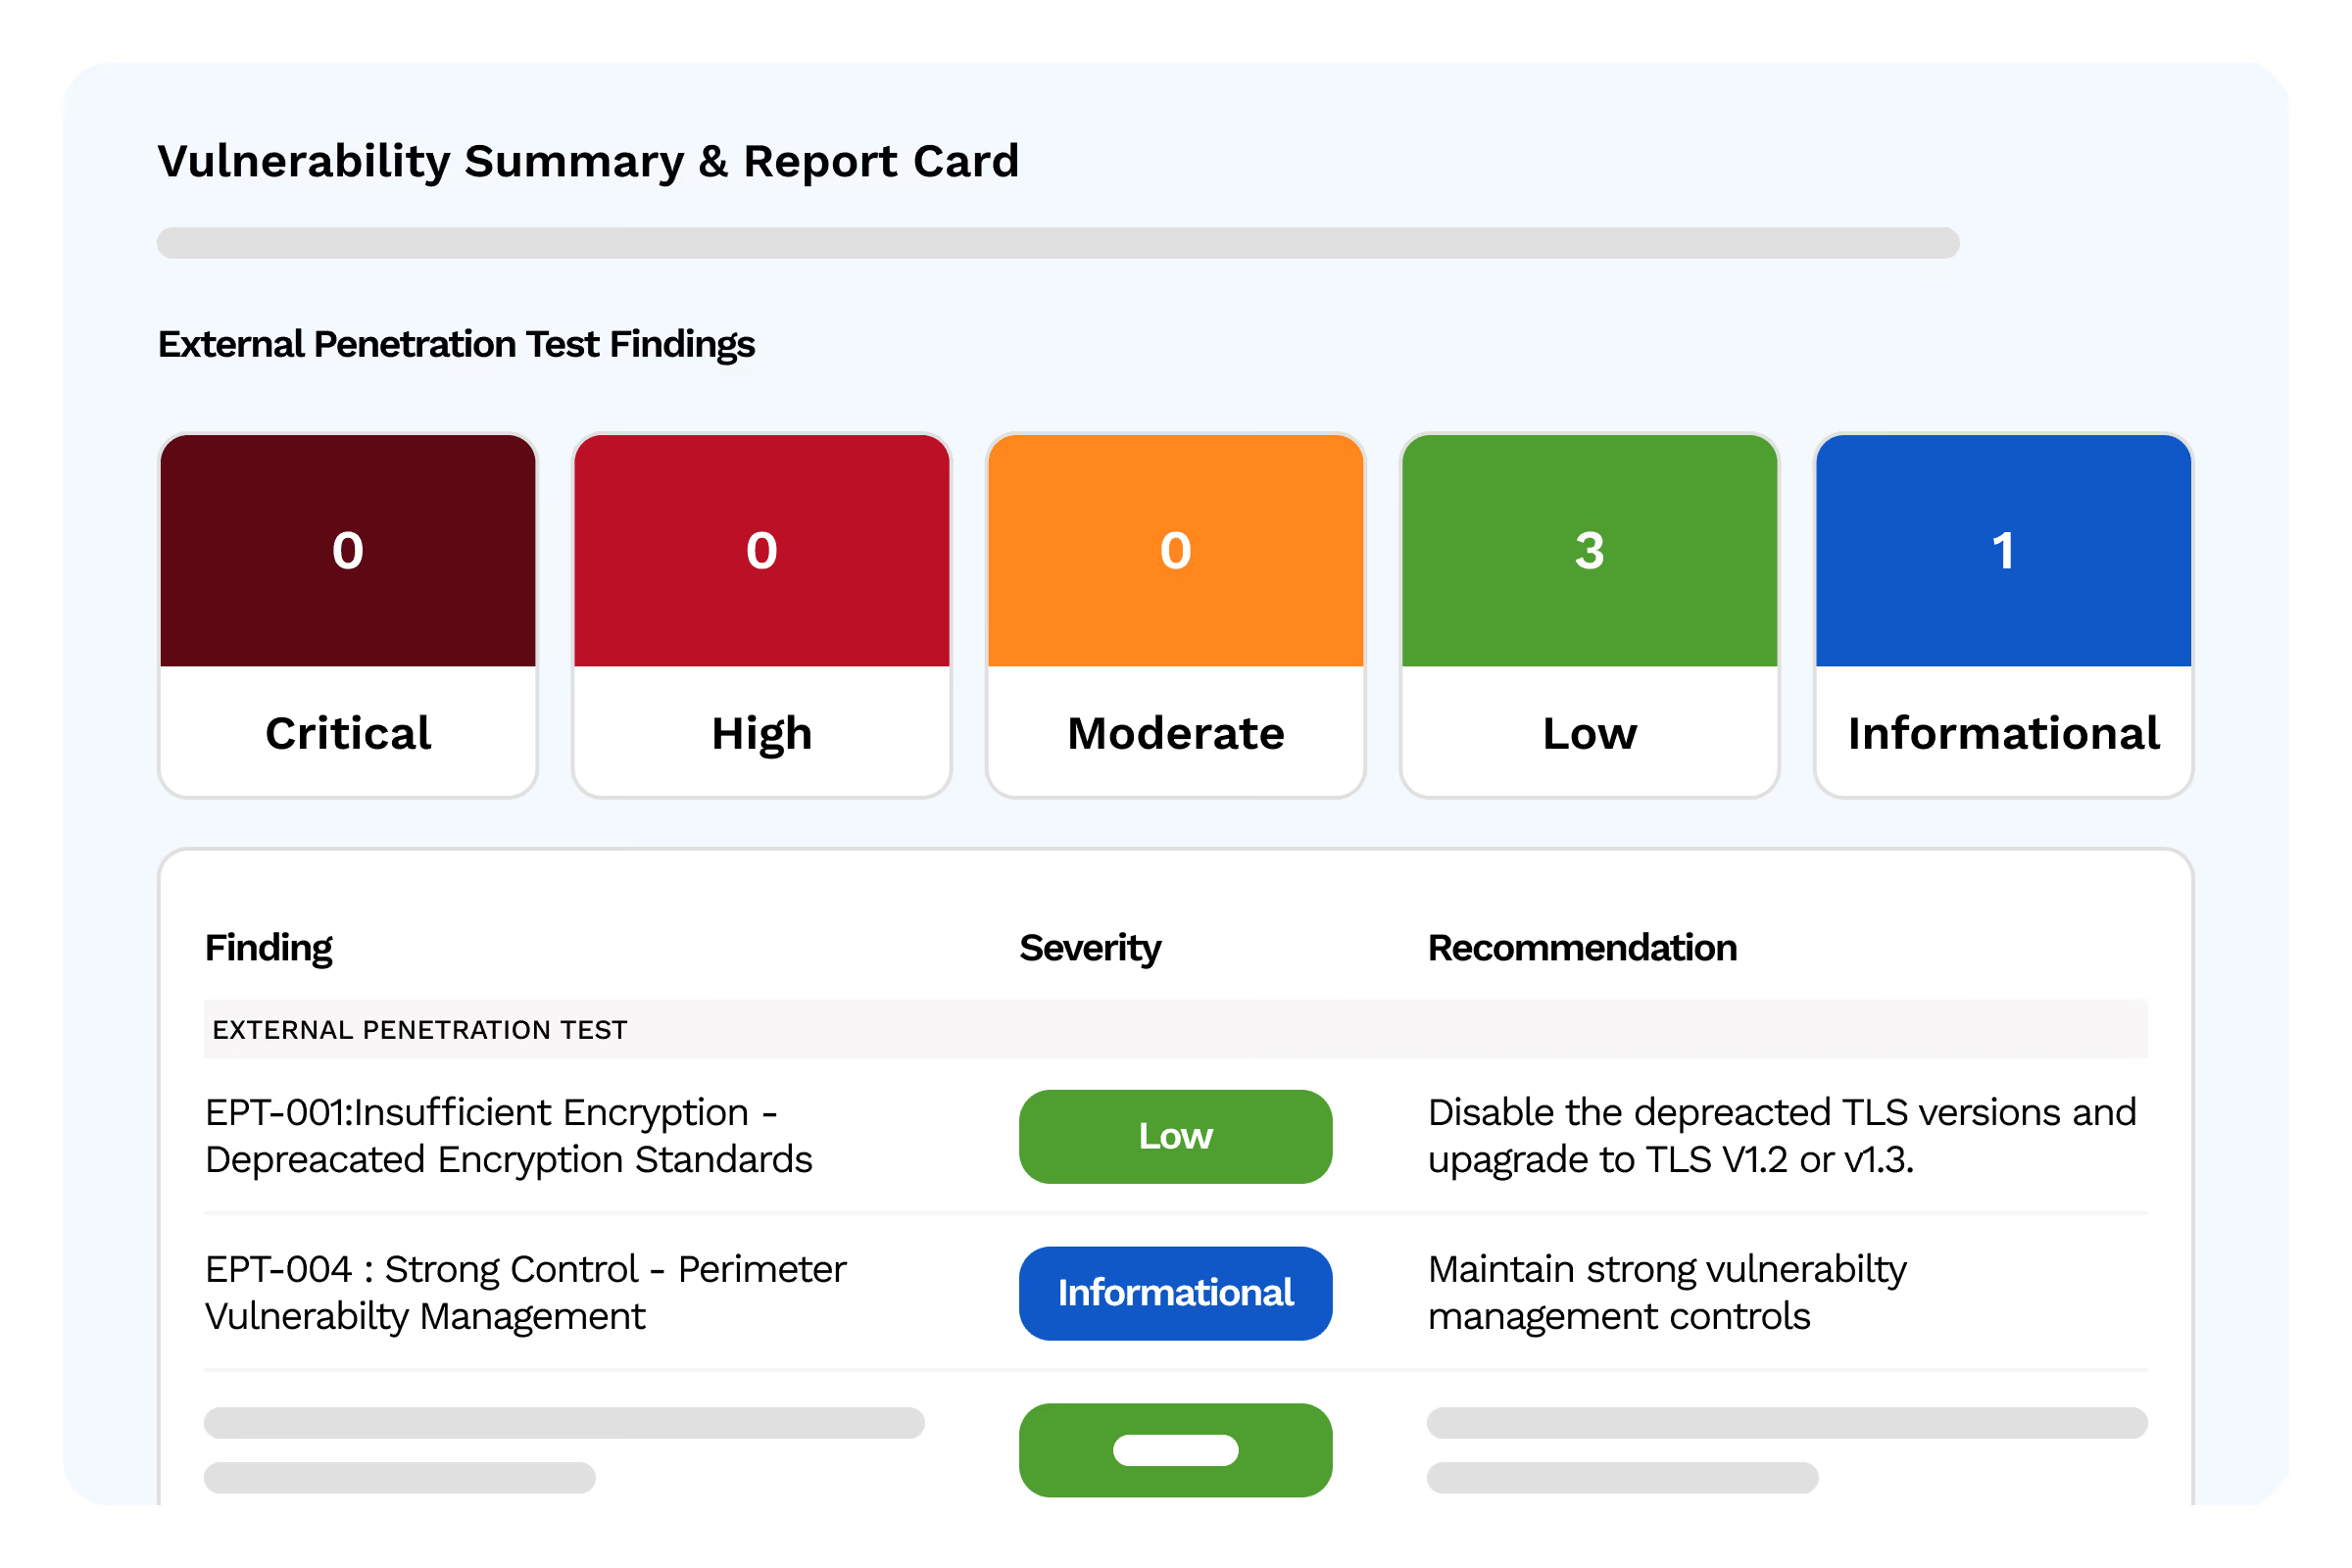
tests d'intrusion
Pentesting : simulations d'attaques réelles
Éliminez le shadow OT grâce à une cartographie automatique et non intrusiveCyberwatch découvre automatiquement vos actifs industriels par deux méthodes complémentaires, sans perturber vos processus de production.
Attaques simulées
Reproduisez les tactiques d'un vrai adversaire
- Item 1
- Item 2
- Item 3
Validation externe
Confirmez chaque vulnérabilité dans l'environnement réel
- Item 1
- Item 2
- Item 3
Preuve d'exploitation
Démontrez l'impact, pas juste le risque théorique
- Item 1
- Item 2
- Item 3
Recommandations de remédiation
Étapes concrètes pour corriger chaque faille
- Item 1
- Item 2
- Item 3
Rapports de conformité
Documentation pour audits et certifications
- Item 1
- Item 2
- Item 3
Testimonials
FAQ
De la cartographie de vos actifs à la correction automatisée.
Qu'est-ce que l'EASM (External Attack Surface Management) ?
L'EASM désigne la découverte et la surveillance continues de tous les actifs exposés sur Internet : domaines, sous-domaines, IP, services et applications. Contrairement à un inventaire déclaratif, l'EASM cartographie automatiquement votre surface d'attaque réelle, y compris le Shadow IT, pour détecter les expositions avant que les attaquants ne les exploitent.
Quelle est la différence entre scan passif et scan actif ?
Le scan passif observe une cible sans la solliciter, sans risque de perturbation. Il est adapté aux environnements de production sensibles. Le scan actif sollicite directement l'application (formulaires, points d'injection…) pour révéler des failles réelles. Cyberwatch combine les deux approches selon le niveau de criticité de chaque actif exposé.
Cyberwatch peut-il scanner des applications web modernes (SPA) ?
Oui, Cyberwatch intègre un mode headless qui lance un navigateur sans interface pour interagir avec les applications JavaScript modernes et les Single Page Applications (SPA) comme le ferait un utilisateur réel. Cette approche permet d'explorer les pages dynamiques, les formulaires générés côté client et les workflows interactifs, souvent invisibles aux scanners classiques qui analyse le code source statique.
Qu'est-ce que l'audit TLS et pourquoi est-il important ?
L'audit TLS analyse la configuration cryptographique de chaque port supportant ce protocole : versions obsolètes, certificats expirés, suites de chiffrement faibles. Une mauvaise configuration TLS expose vos communications à des attaques d'interception ou de déchiffrement. Cyberwatch déclenche cet audit automatiquement sur toute votre surface externe, sans configuration manuelle préalable.
Comment Cyberwatch scanne-t-il les applications protégées par authentification ?
Pour analyser les zones nécessitant une connexion, Cyberwatch s'appuie sur un jeu d'identifiants enregistré et prend en charge les principales méthodes d'authentification du marché. Cela permet de couvrir les vulnérabilités présentes derrière le login, souvent les plus critiques car invisibles depuis l'extérieur sans accès.