Gestion des vulnérabilités en environnement multi-cloud et CSPM
Gestion des vulnérabilités et contrôle de conformité pour AWS, Azure et Google Cloud : évaluez, surveillez et améliorez en continu la posture de sécurité des environnements cloud. Scan de VM cloud, sécurité de vos environnements Kubernetes et analyse d'images de conteneurs en registre.
Les défis du multi-cloud
Prolifération des ressources
Des milliers de ressources dispersées sur plusieurs clouds sans inventaire centralisé.
Mauvaises configurations
Paramètres de sécurité défaillants et dérives de configuration non détectées.
Complexité multi-cloud
Outils fragmentés, standards divergents, gestion d'accès incohérente.
surface d'attaque Cloud
Gestion de la surface d'attaque Cloud
Découvrez et cataloguez automatiquement toutes vos ressources cloud via les API natives.
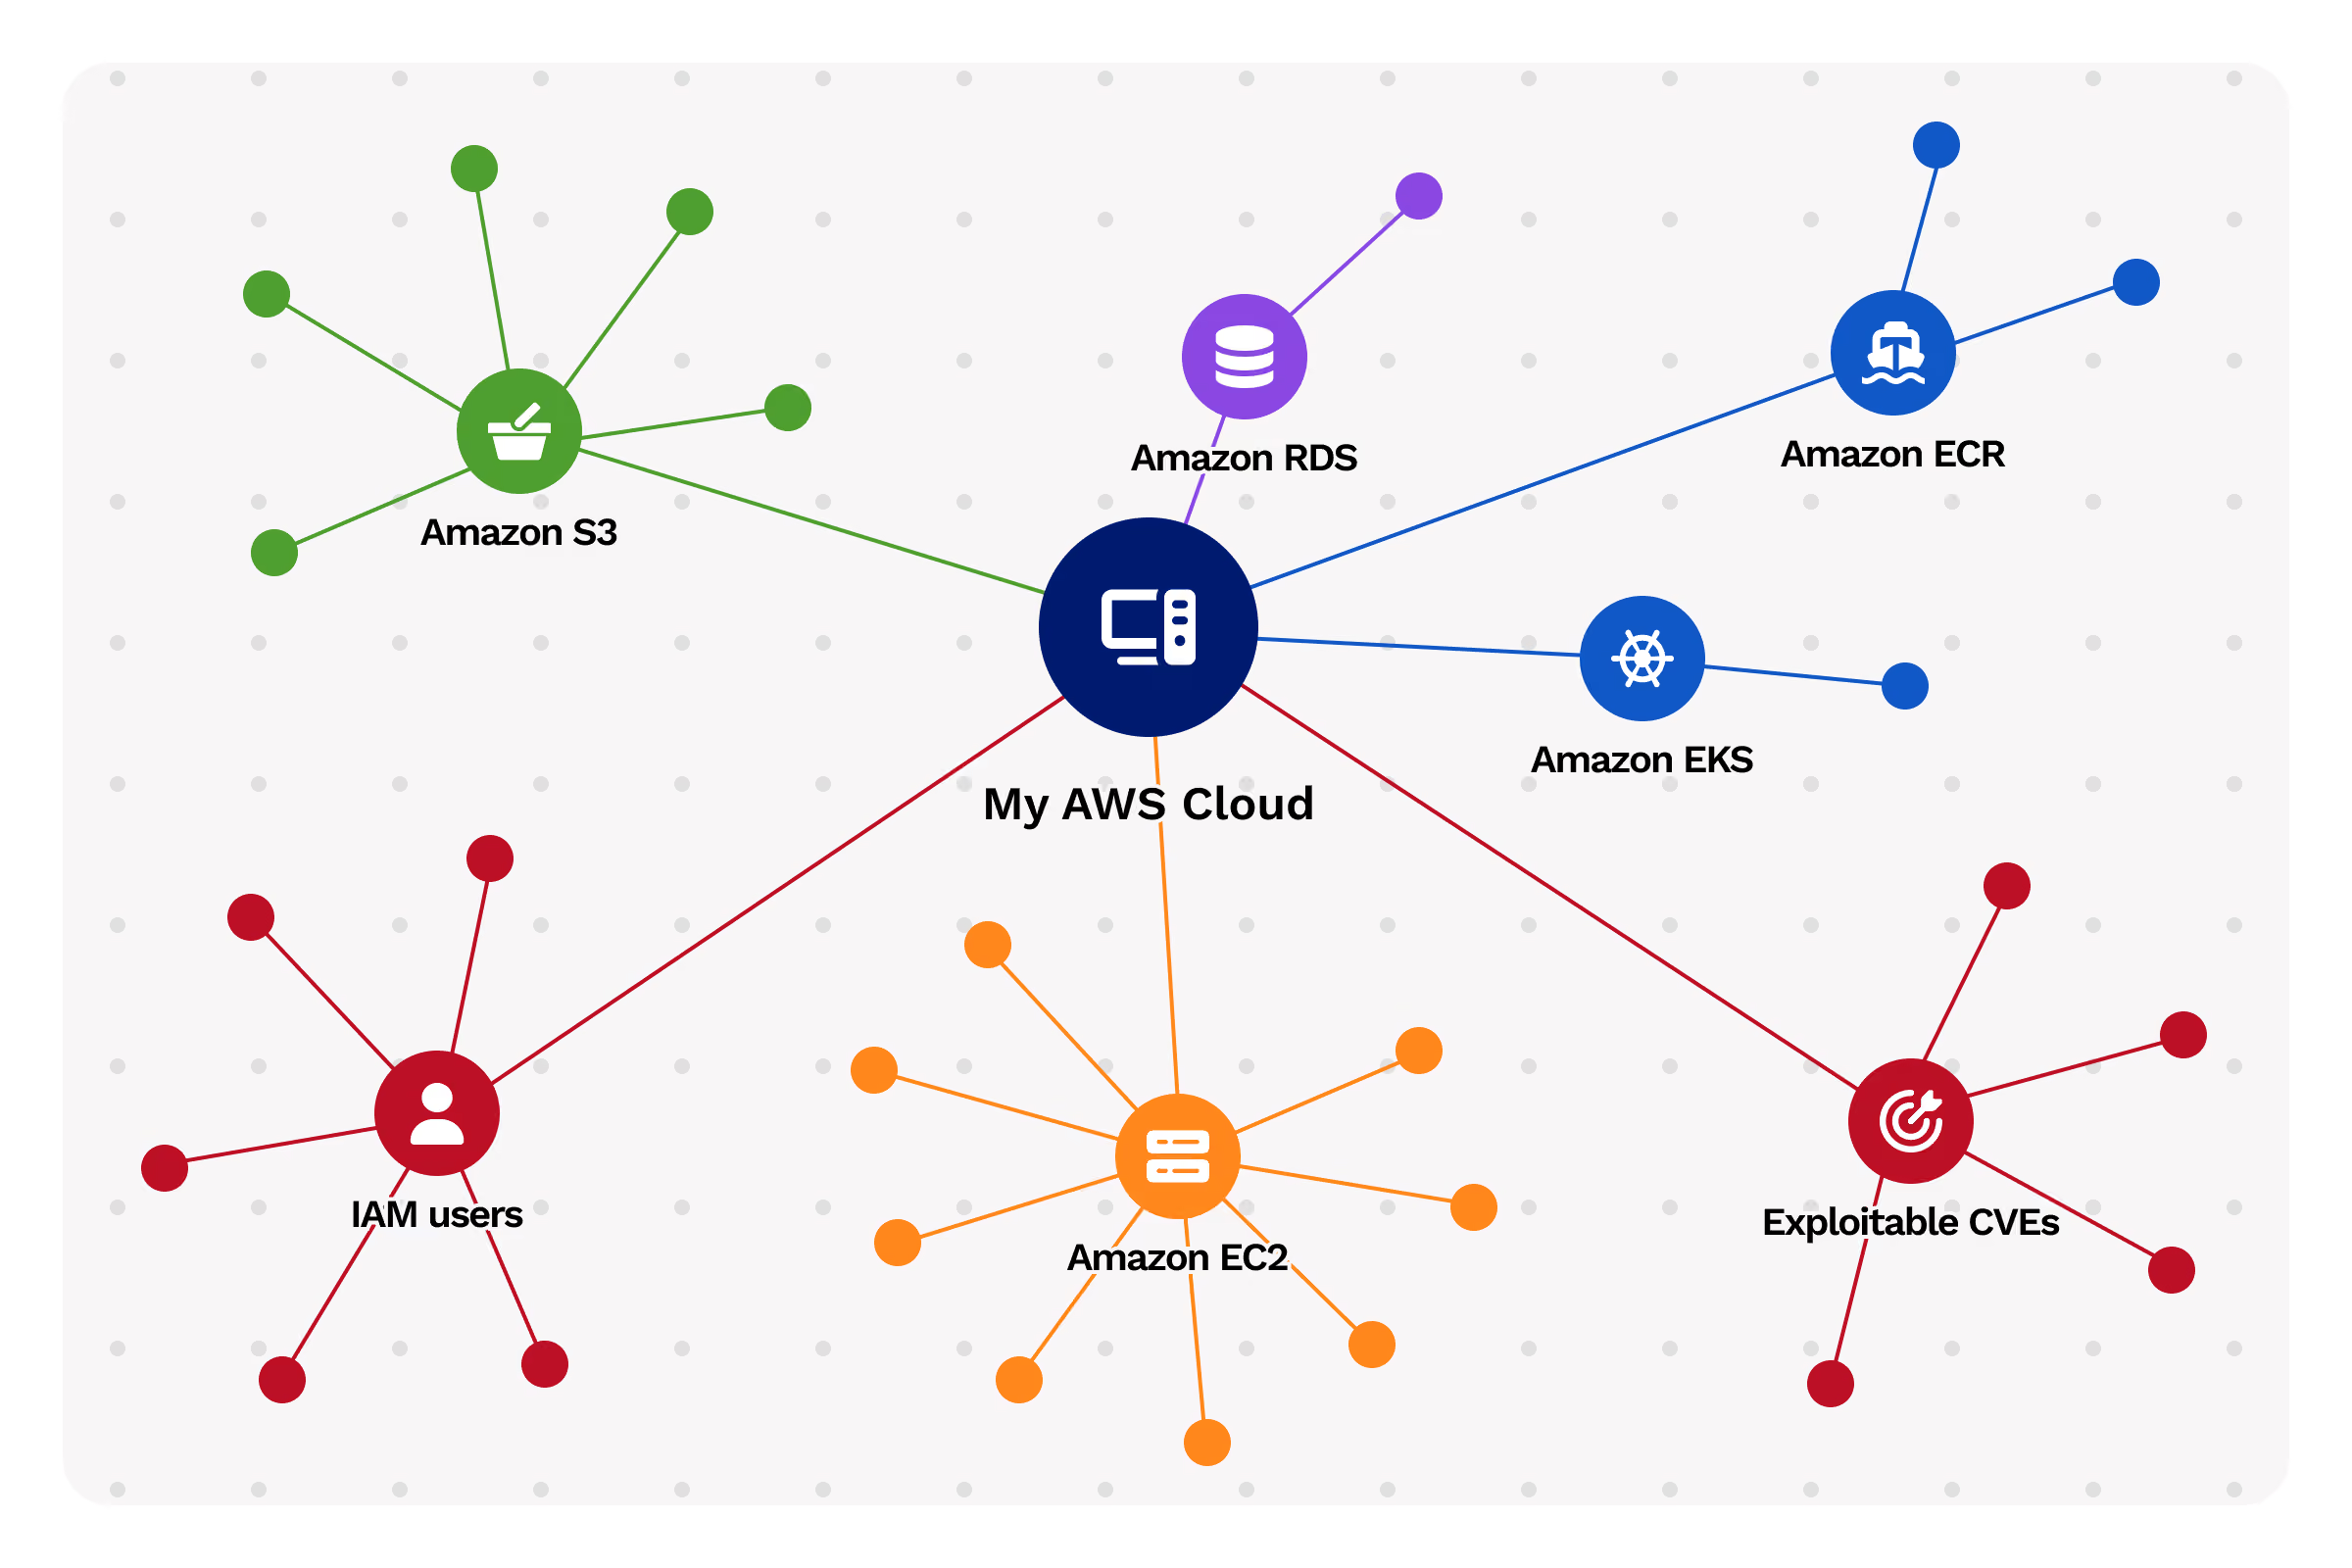
Découverte automatique
Synchronisation en temps réel de tous les environnements
- Item 1
- Item 2
- Item 3
Vue unifiée
Dashboard centralisé multi-cloud et multi-région
- Item 1
- Item 2
- Item 3
Traçabilité
Historique complet des changements de configuration
- Item 1
- Item 2
- Item 3
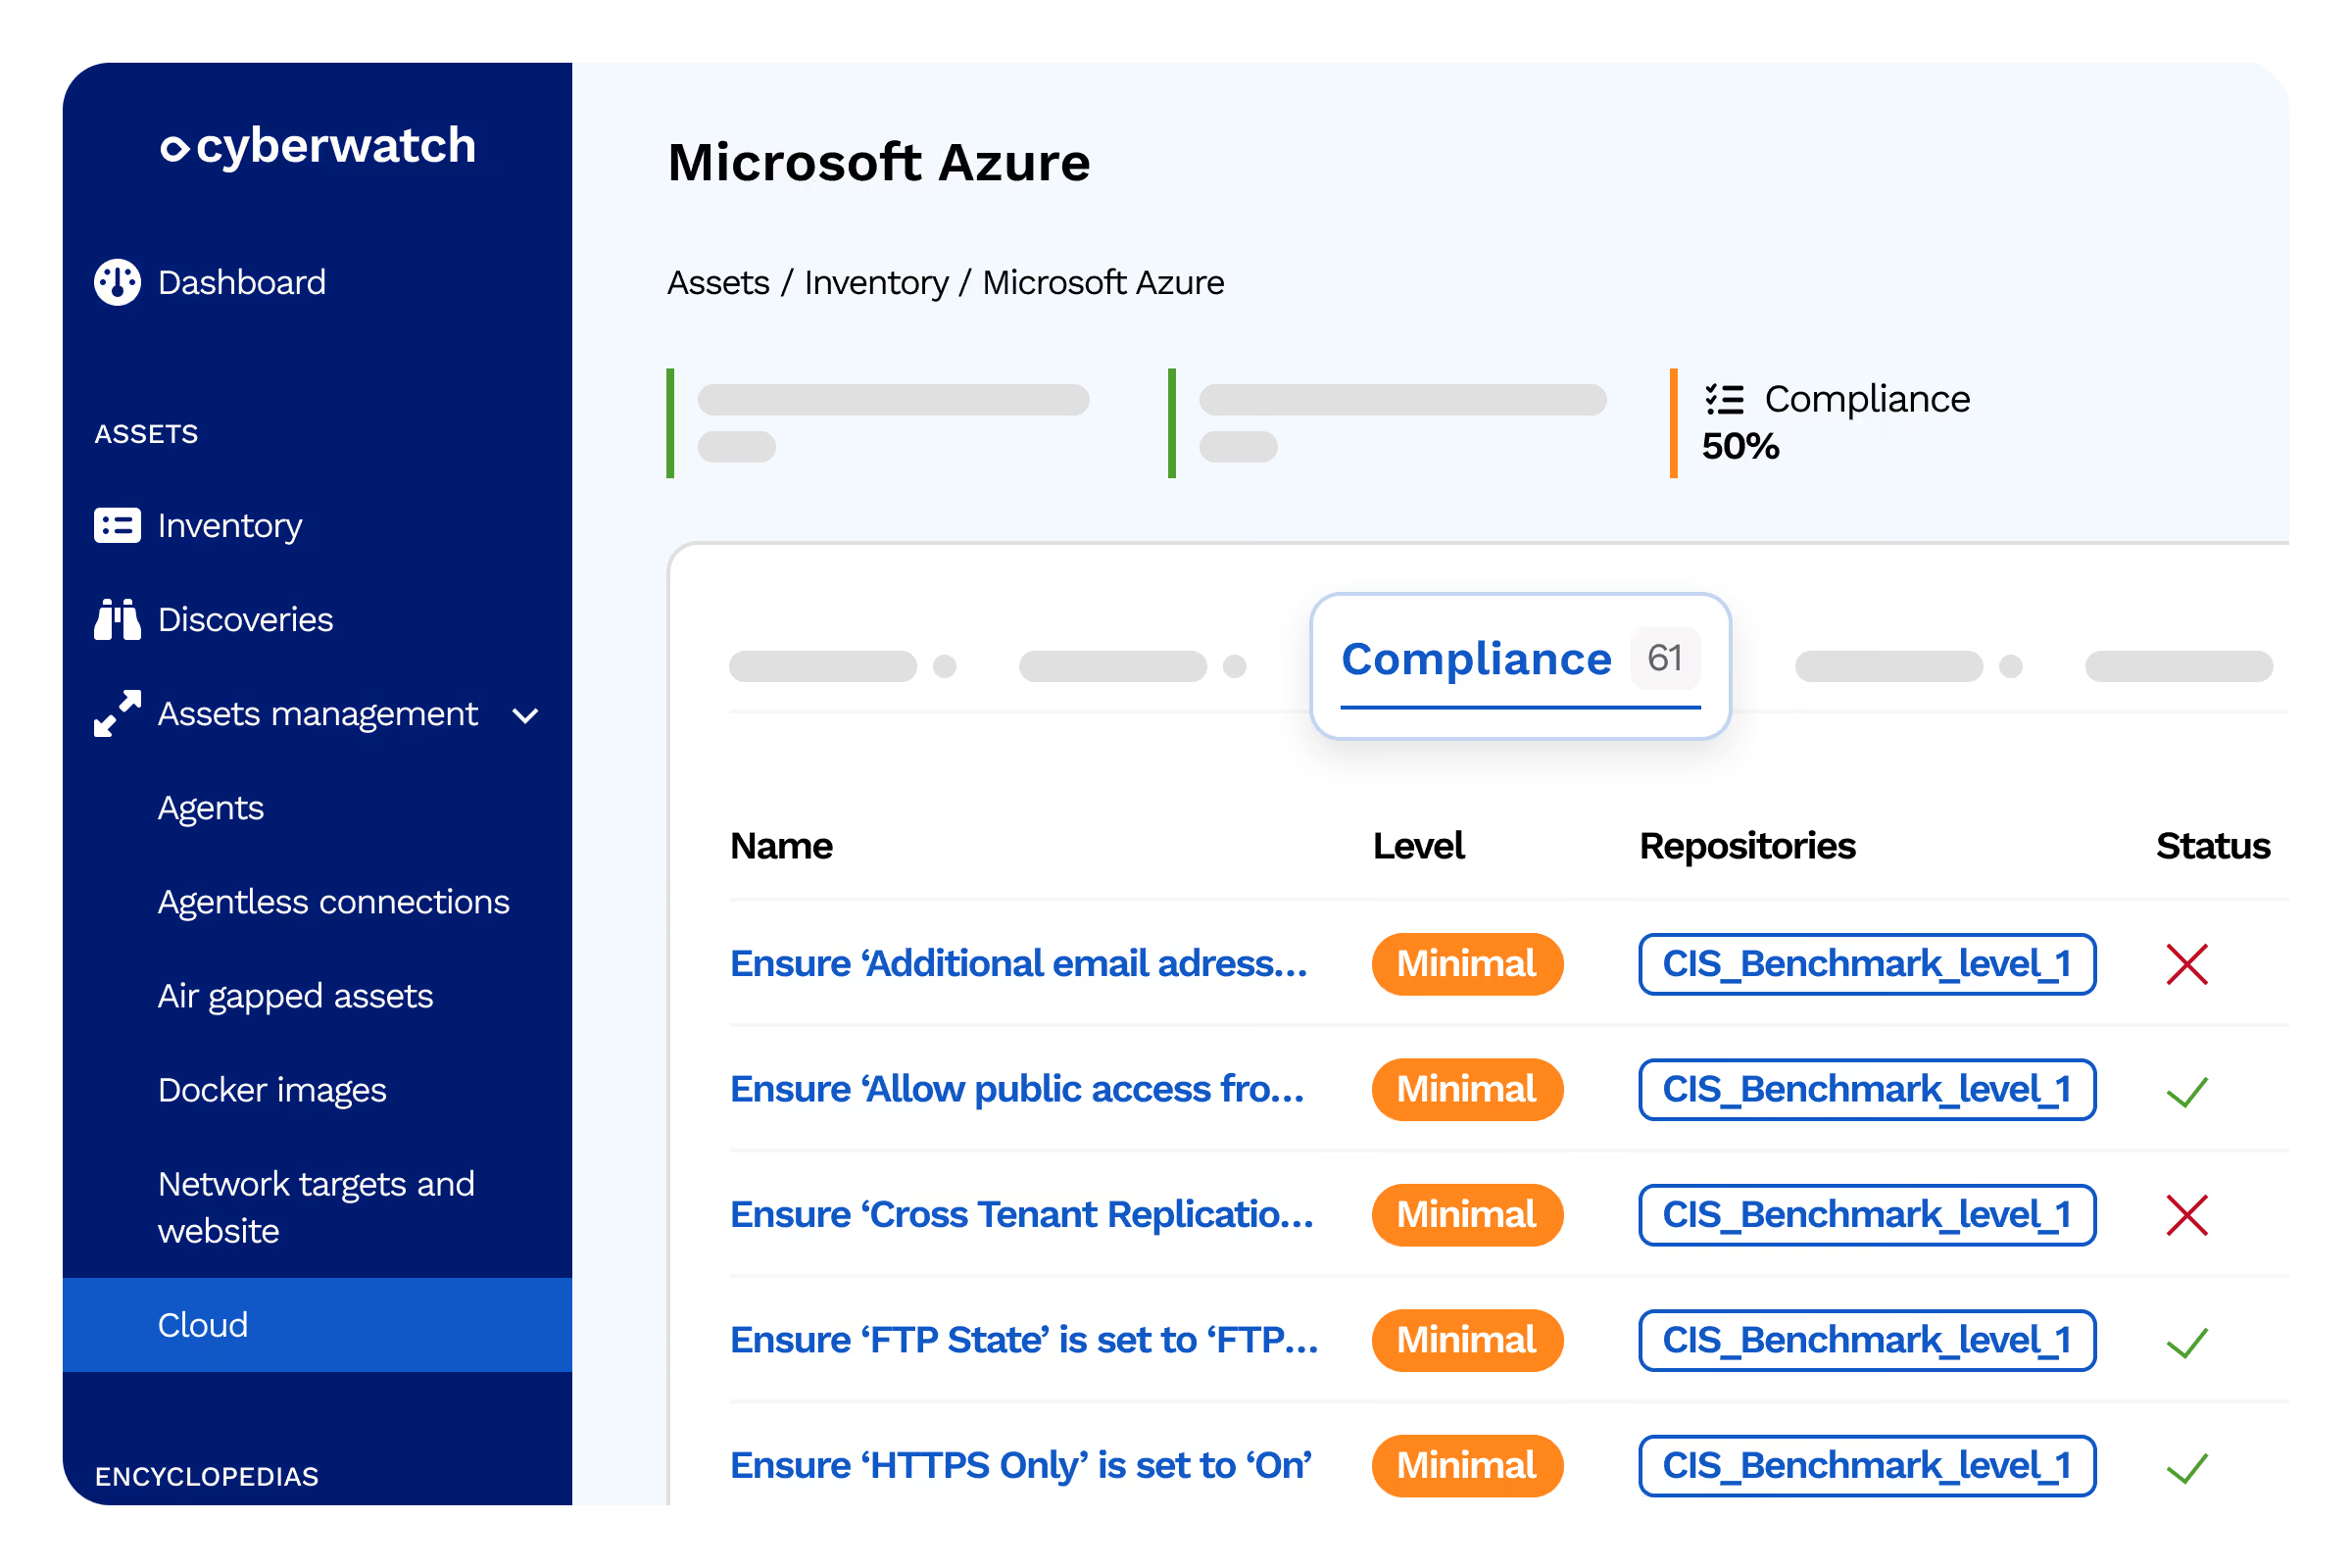
CSPM
CSPM (Cloud Security Posture Management)
Détectez les mauvaises configurations selon les benchmarks CIS et les bonnes pratiques de sécurité.
Benchmarks CIS
Conformité aux standards reconnus pour AWS, Azure et GCP
- Item 1
- Item 2
- Item 3
Remédiation guidée
Actions correctives détaillées pour chaque violation
- Item 1
- Item 2
- Item 3
Rapports continus
Suivi de la posture de sécurité au fil du temps
- Item 1
- Item 2
- Item 3
scan infrastructure cloud
Scan de votre infrastructure cloud
Scannez vos machines virtuelles et vos conteneurs cloud avec le même niveau de détection qu'en environnement on-premises.
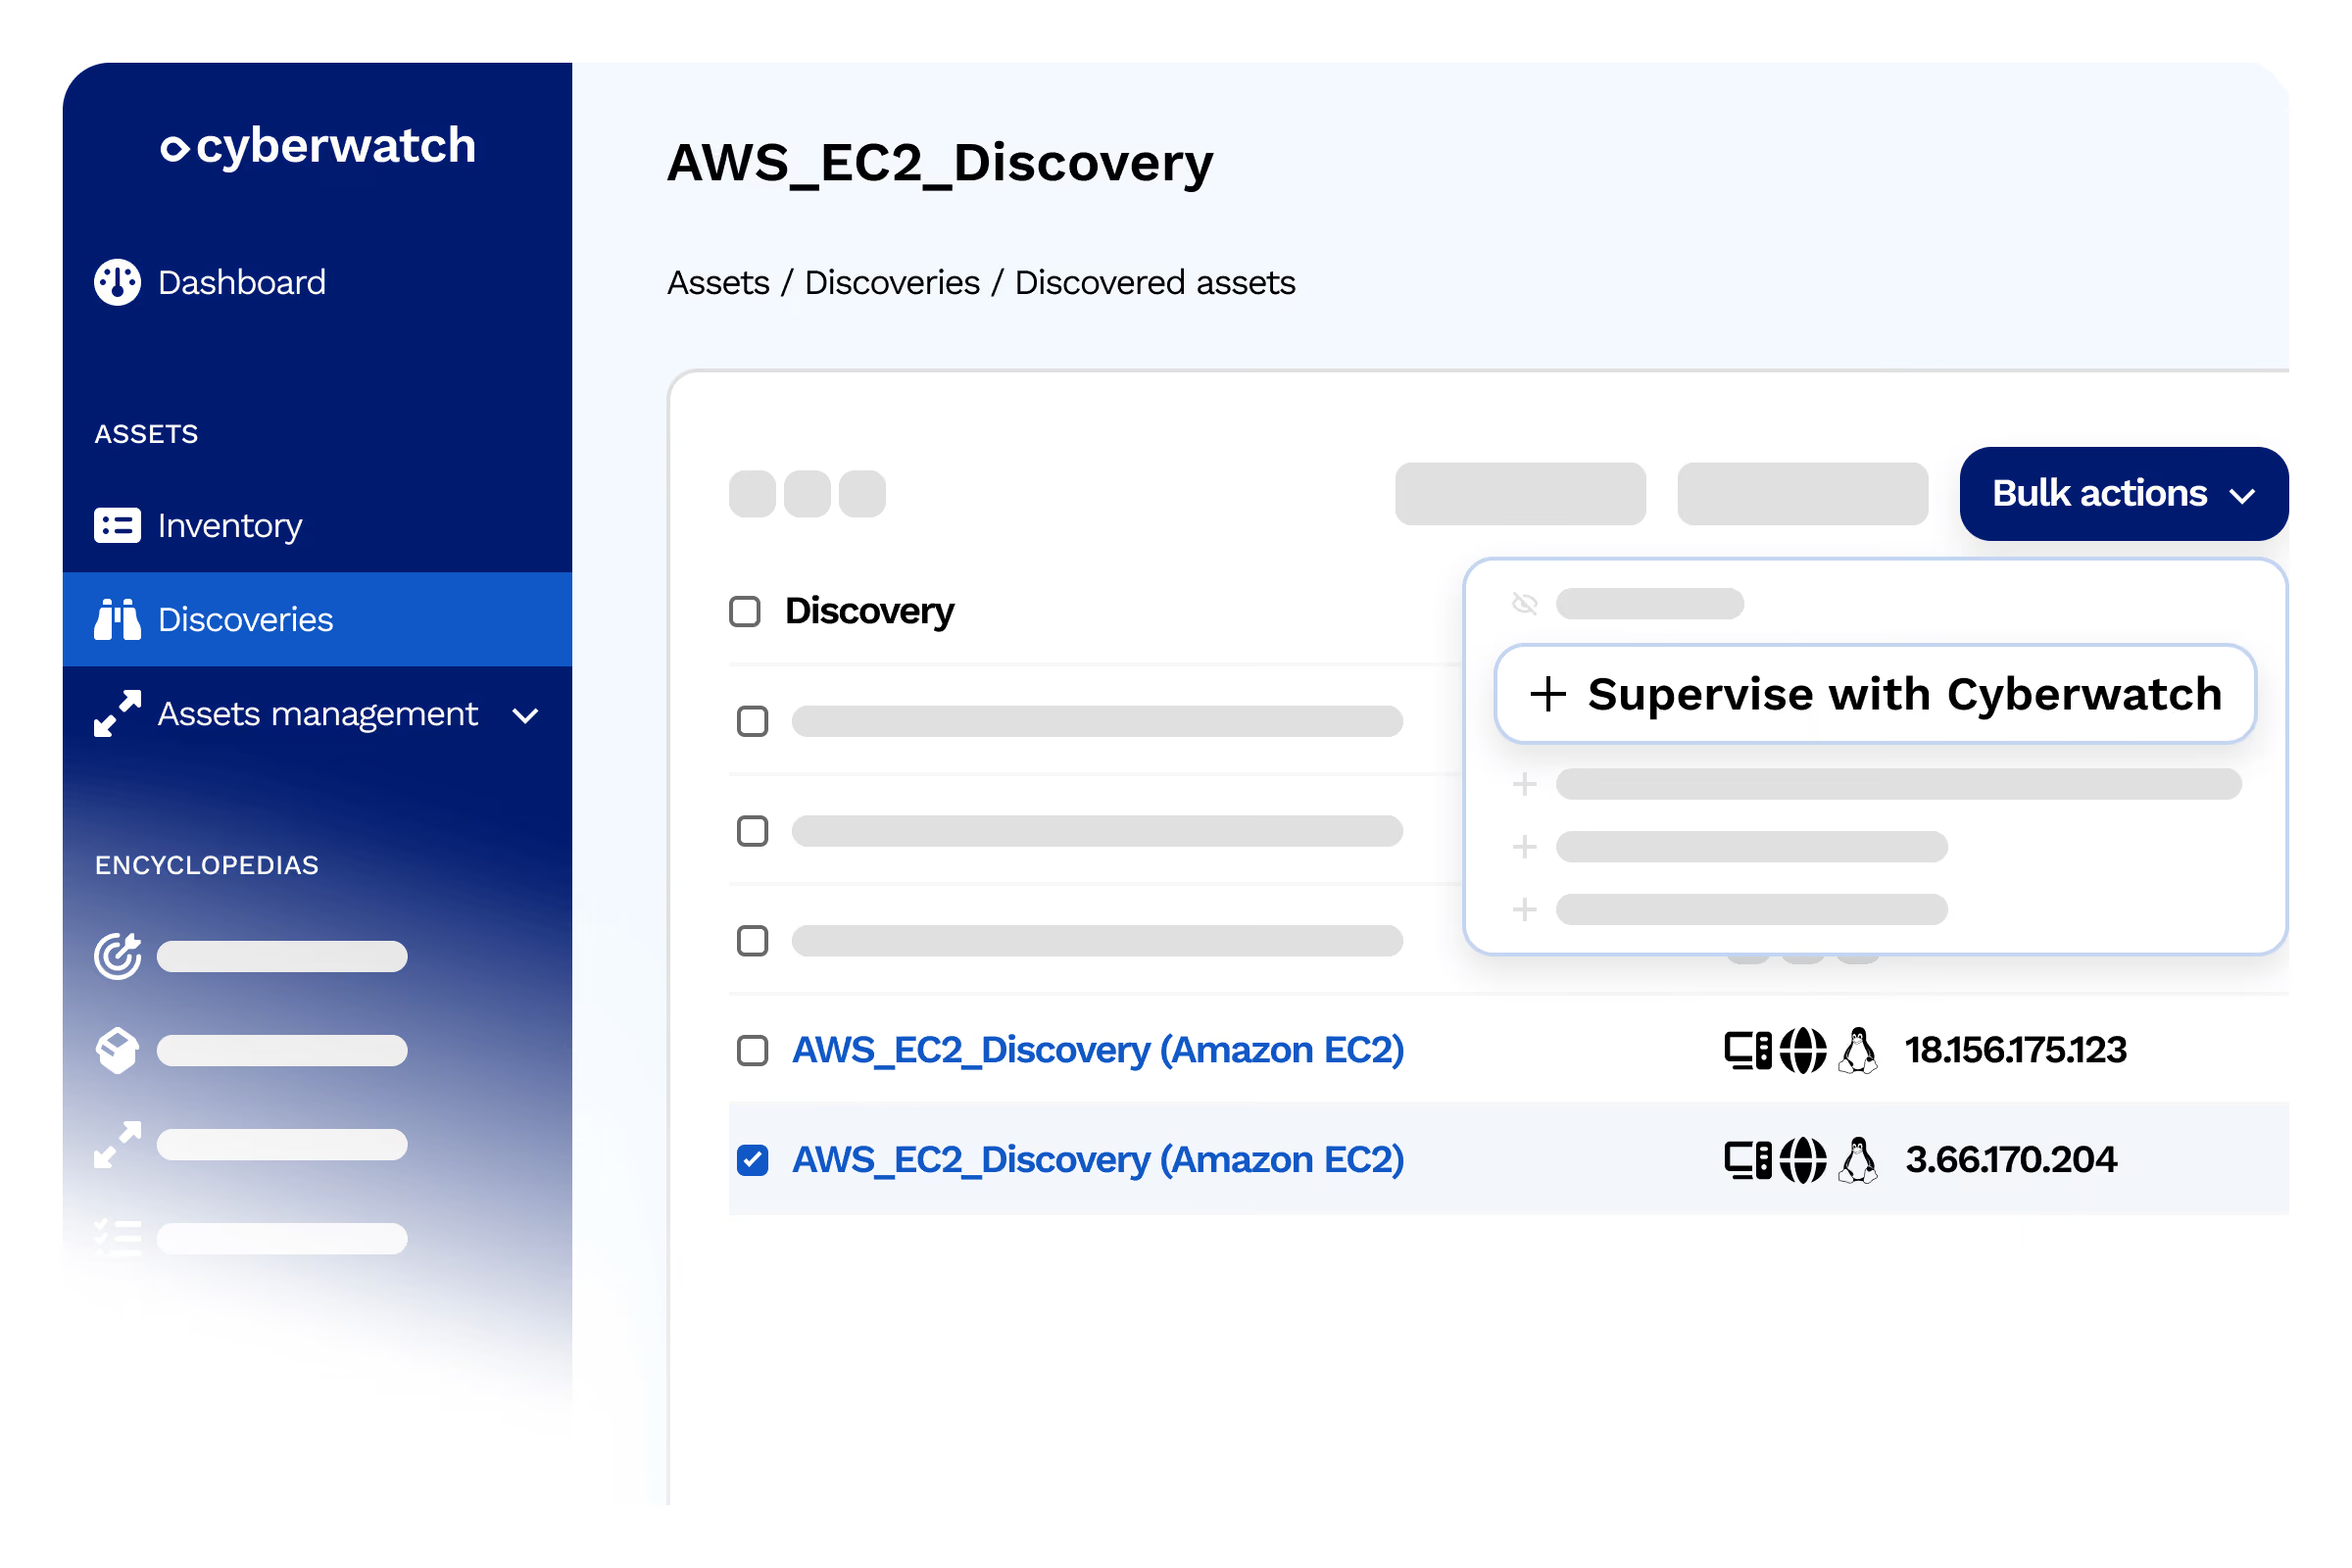
Machines virtuelles
Agents sans installation
Accès natif via les API AWS, Azure et GCP
- Item 1
- Item 2
- Item 3
Inventaire complet
Dépendances, OS, services et versions logicielles
- Item 1
- Item 2
- Item 3
Reporting détaillé
Recommandations de correctif par VM
- Item 1
- Item 2
- Item 3
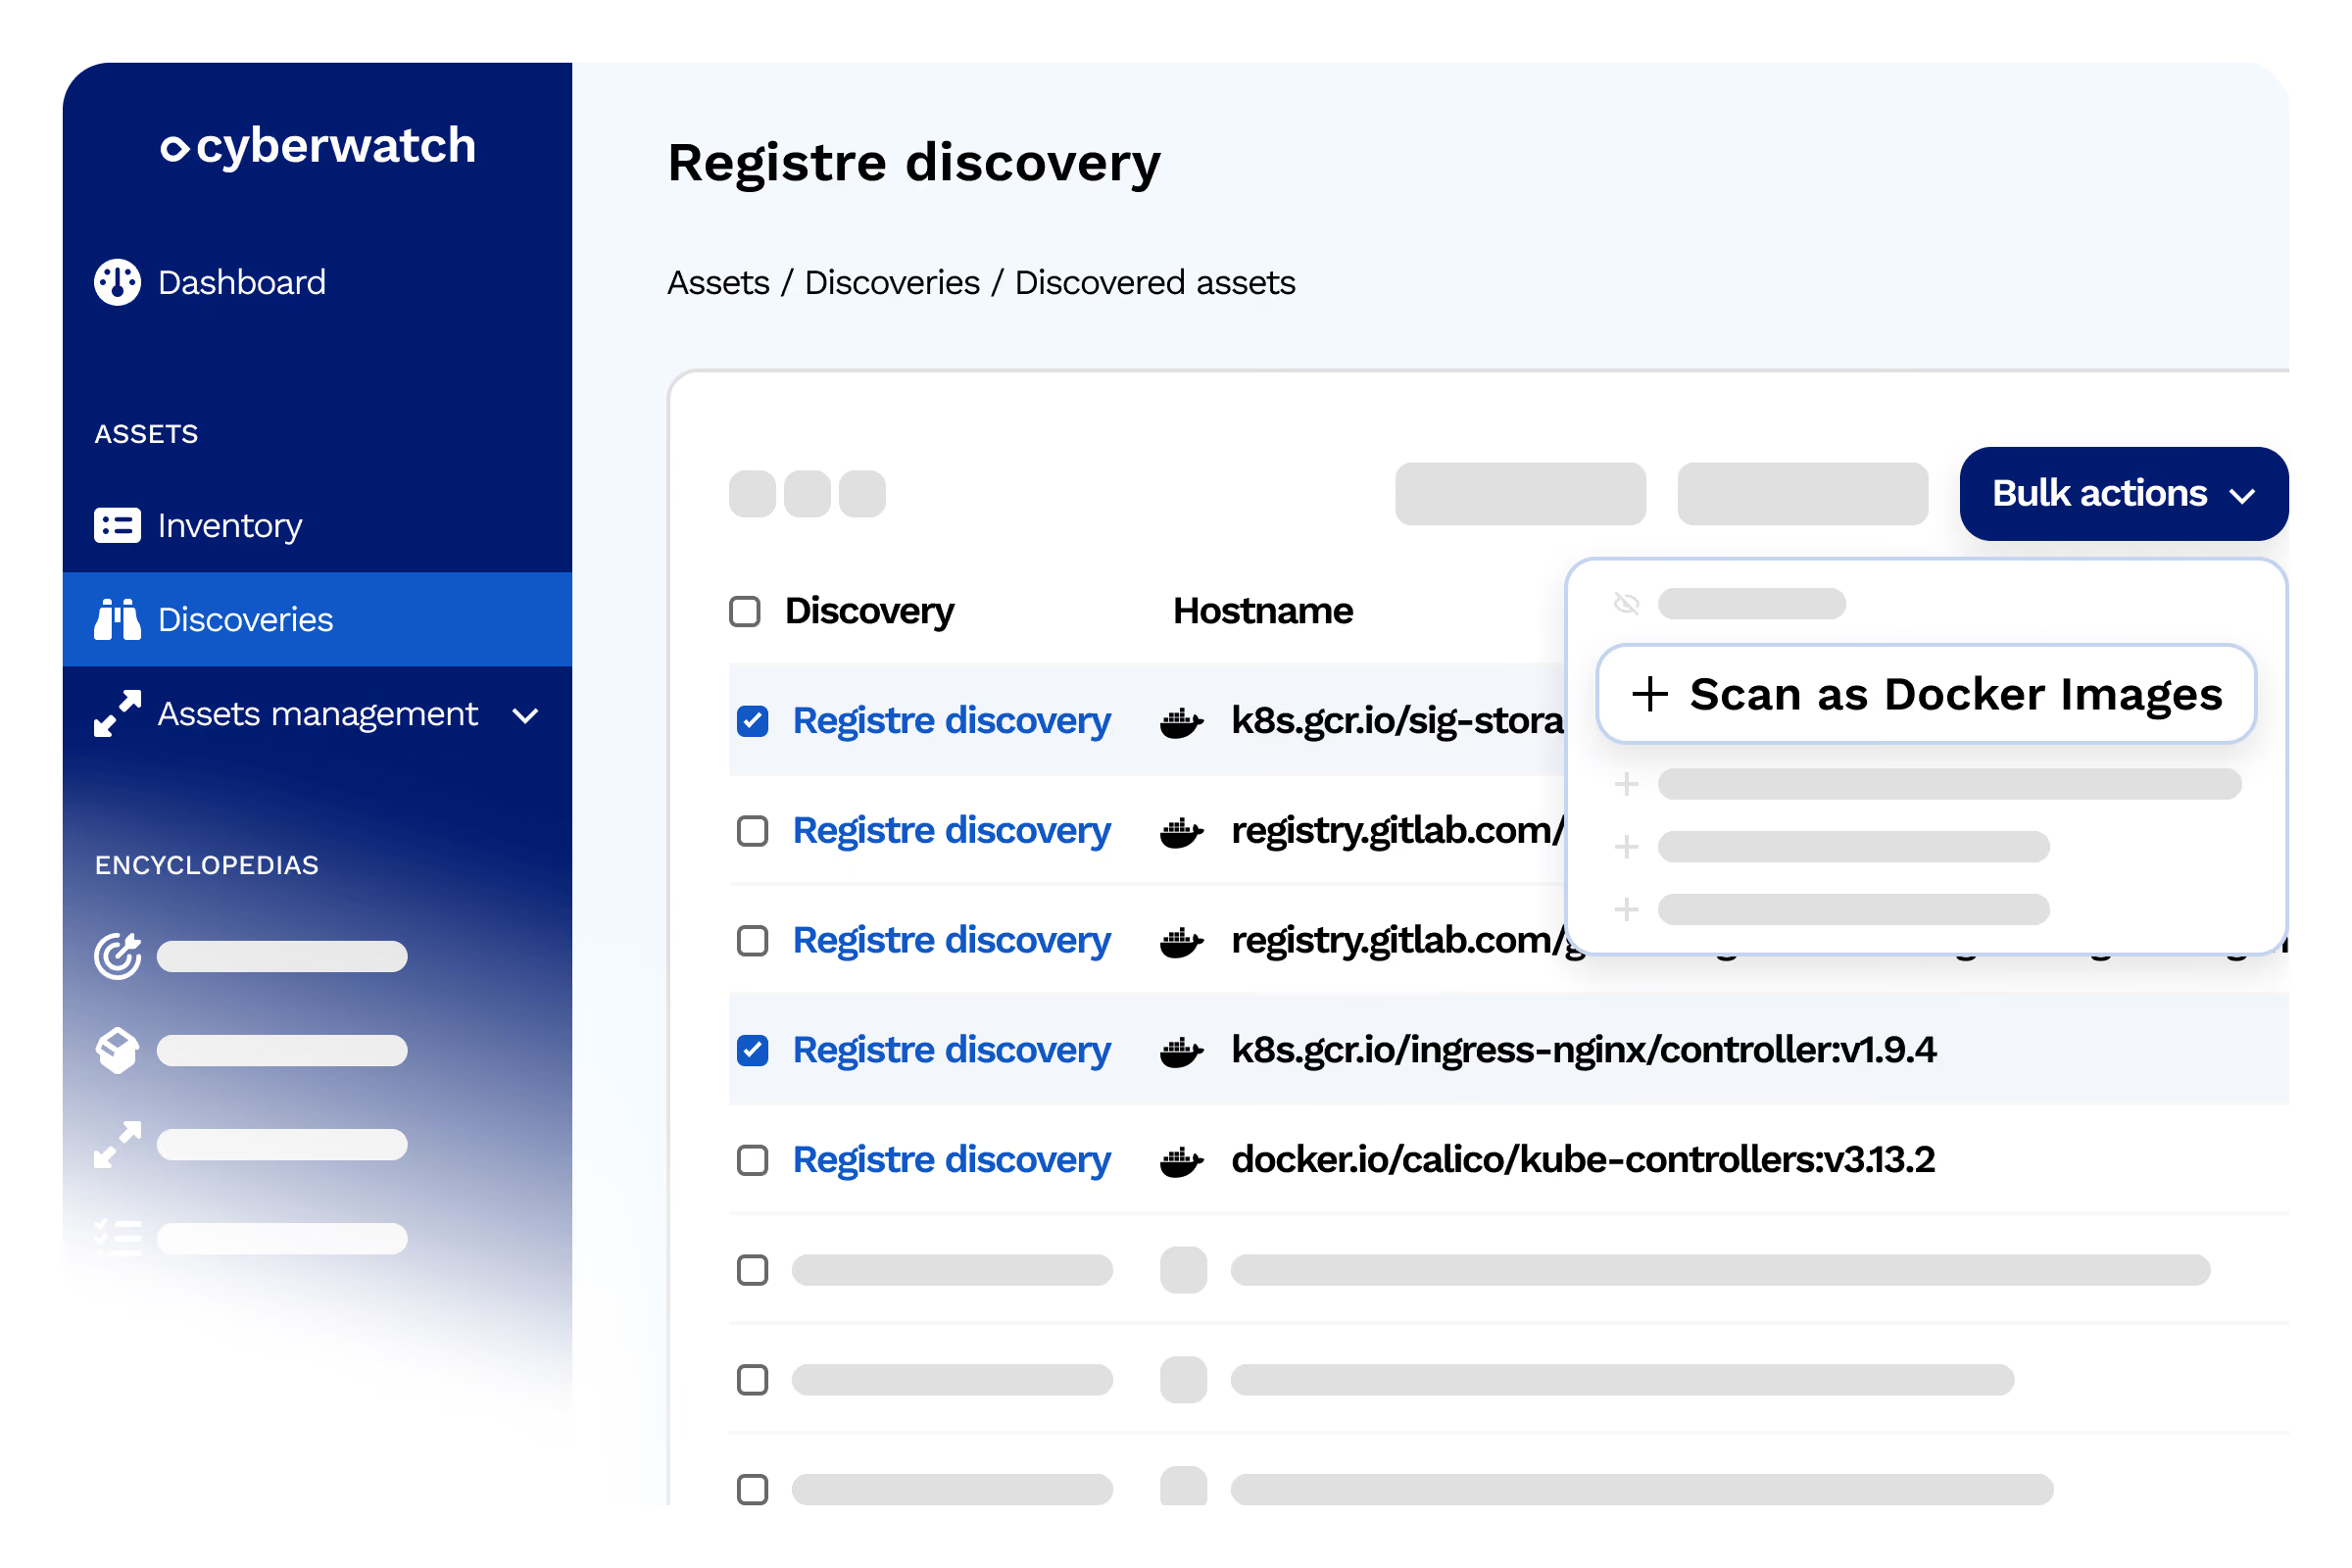
Conteneurs en registre
Intégration registre
Support natif ECR, ACR, GCR et Docker Hub
- Item 1
- Item 2
- Item 3
Blocage des déploiements
Politiques seuil de vulnérabilité
- Item 1
- Item 2
- Item 3
SBOM automatique
Inventaire des dépendances des images
- Item 1
- Item 2
- Item 3
Testimonials
FAQ
De la cartographie de vos actifs à la correction automatisée.
Qu'est-ce que le CSPM (Cloud Security Posture Management) ?
Le CSPM est une approche qui détecte automatiquement les mauvaises configurations et les dérives de sécurité dans vos environnements cloud, en les comparant aux benchmarks CIS et aux bonnes pratiques reconnues. Plutôt qu'un audit ponctuel, le CSPM surveille en continu la posture de sécurité de vos ressources AWS, Azure, Google Cloud ou OpenStack.
Cyberwatch fonctionne-t-il sur plusieurs fournisseurs cloud à la fois ?
Oui, Cyberwatch couvre nativement AWS, Azure, Google Cloud et OpenStack via leurs API respectives. La plateforme centralise l'inventaire et la posture de sécurité de tous vos environnements dans une vue unique, éliminant la fragmentation des outils et les standards divergents propres à la gestion multi-cloud traditionnelle.
Quelle est la différence entre scan d'une VM cloud et un scan de serveurs on-premise ?
Cyberwatch applique la même qualité de scan de vulnérabilités aux machines virtuelles cloud qu'aux serveurs on-premise, sans compromis sur la profondeur d'analyse. La découverte et la collecte de données s'appuient sur les API cloud natives plutôt que sur des agents traditionnels, ce qui simplifie le déploiement à grande échelle.
Comment Cyberwatch sécurise-t-il les conteneurs et Kubernetes ?
Cyberwatch analyse les images de conteneurs depuis vos registres et vos environnements d’exécution, avant comme après déploiement, afin d’identifier les vulnérabilités logicielles et de suivre les composants embarqués. La plateforme étend cette analyse aux workloads, clusters Kubernetes et environnements cloud pour détecter les risques de sécurité, les écarts de configuration et les vulnérabilités sur l’ensemble de votre infrastructure.
Le CSPM remplace-t-il un scanner de vulnérabilités classique ?
Non, les deux approches sont complémentaires. Le CSPM se concentre sur l’identification des mauvaises configurations, des écarts de conformité et des risques liés à la posture de sécurité cloud. Le scan de vulnérabilités, lui, détecte les failles logicielles connues, notamment les CVE, présentes sur les systèmes, machines virtuelles, images de conteneurs et workloads. Cyberwatch combine ces capacités au sein d’une même plateforme pour offrir une vision unifiée des risques cloud et faciliter leur priorisation.
Comment le CSPM s'intègre-t-il avec les autres modules Cyberwatch ?
Les ressources cloud découvertes par le CSPM sont intégrées à l’inventaire centralisé Cyberwatch, aux côtés des endpoints, actifs exposés sur Internet, applications web, SBOM et dépendances applicatives. Cette approche permet de corréler configurations cloud, vulnérabilités, expositions externes et risques applicatifs dans une vue unifiée, tout en facilitant le suivi des exigences liées à NIS2, DORA, CRA ou ISO 27001.