
Détection des erreurs de configuration et conformité CIS Benchmarks
Les erreurs de configuration sont le vecteur d'attaque le plus fréquent et le plus sous-estimé. Cyberwatch audite en continu la conformité de vos systèmes par rapport aux référentiels de durcissement CIS Benchmarks, ANSSI, CERT nationaux et à vos propres politiques de sécurité.
Les configurations par défaut sont rarement sécurisées
Un serveur fraîchement installé contient des dizaines de configurations par défaut qui facilitent le travail des attaquants : services inutiles activés, protocoles obsolètes, permissions trop larges, journalisation désactivée, politique de mots de passe faible.
Ces défauts de configuration ne sont pas des CVE. Ils ne sont pas détectés par les scanners de vulnérabilités classiques. Pourtant, ils représentent des portes d'entrée directes pour les attaquants et les ransomwares.
Shadow IT / OT

Des équipements non répertoriés, connectés au réseau sans supervision, représentent des portes d'entrée invisibles pour les attaquants.
Inventaires manuels obsolètes

Les fichiers Excel et inventaires déclaratifs ne reflètent jamais la réalité du terrain. Les écarts se creusent avec chaque intervention de maintenance.
Réglementations exigeantes

NIS2, LPM, IEC 62443 : les réglementations imposent un inventaire à jour des actifs industriels critiques, avec traçabilité et preuves d'audit.
audit continu
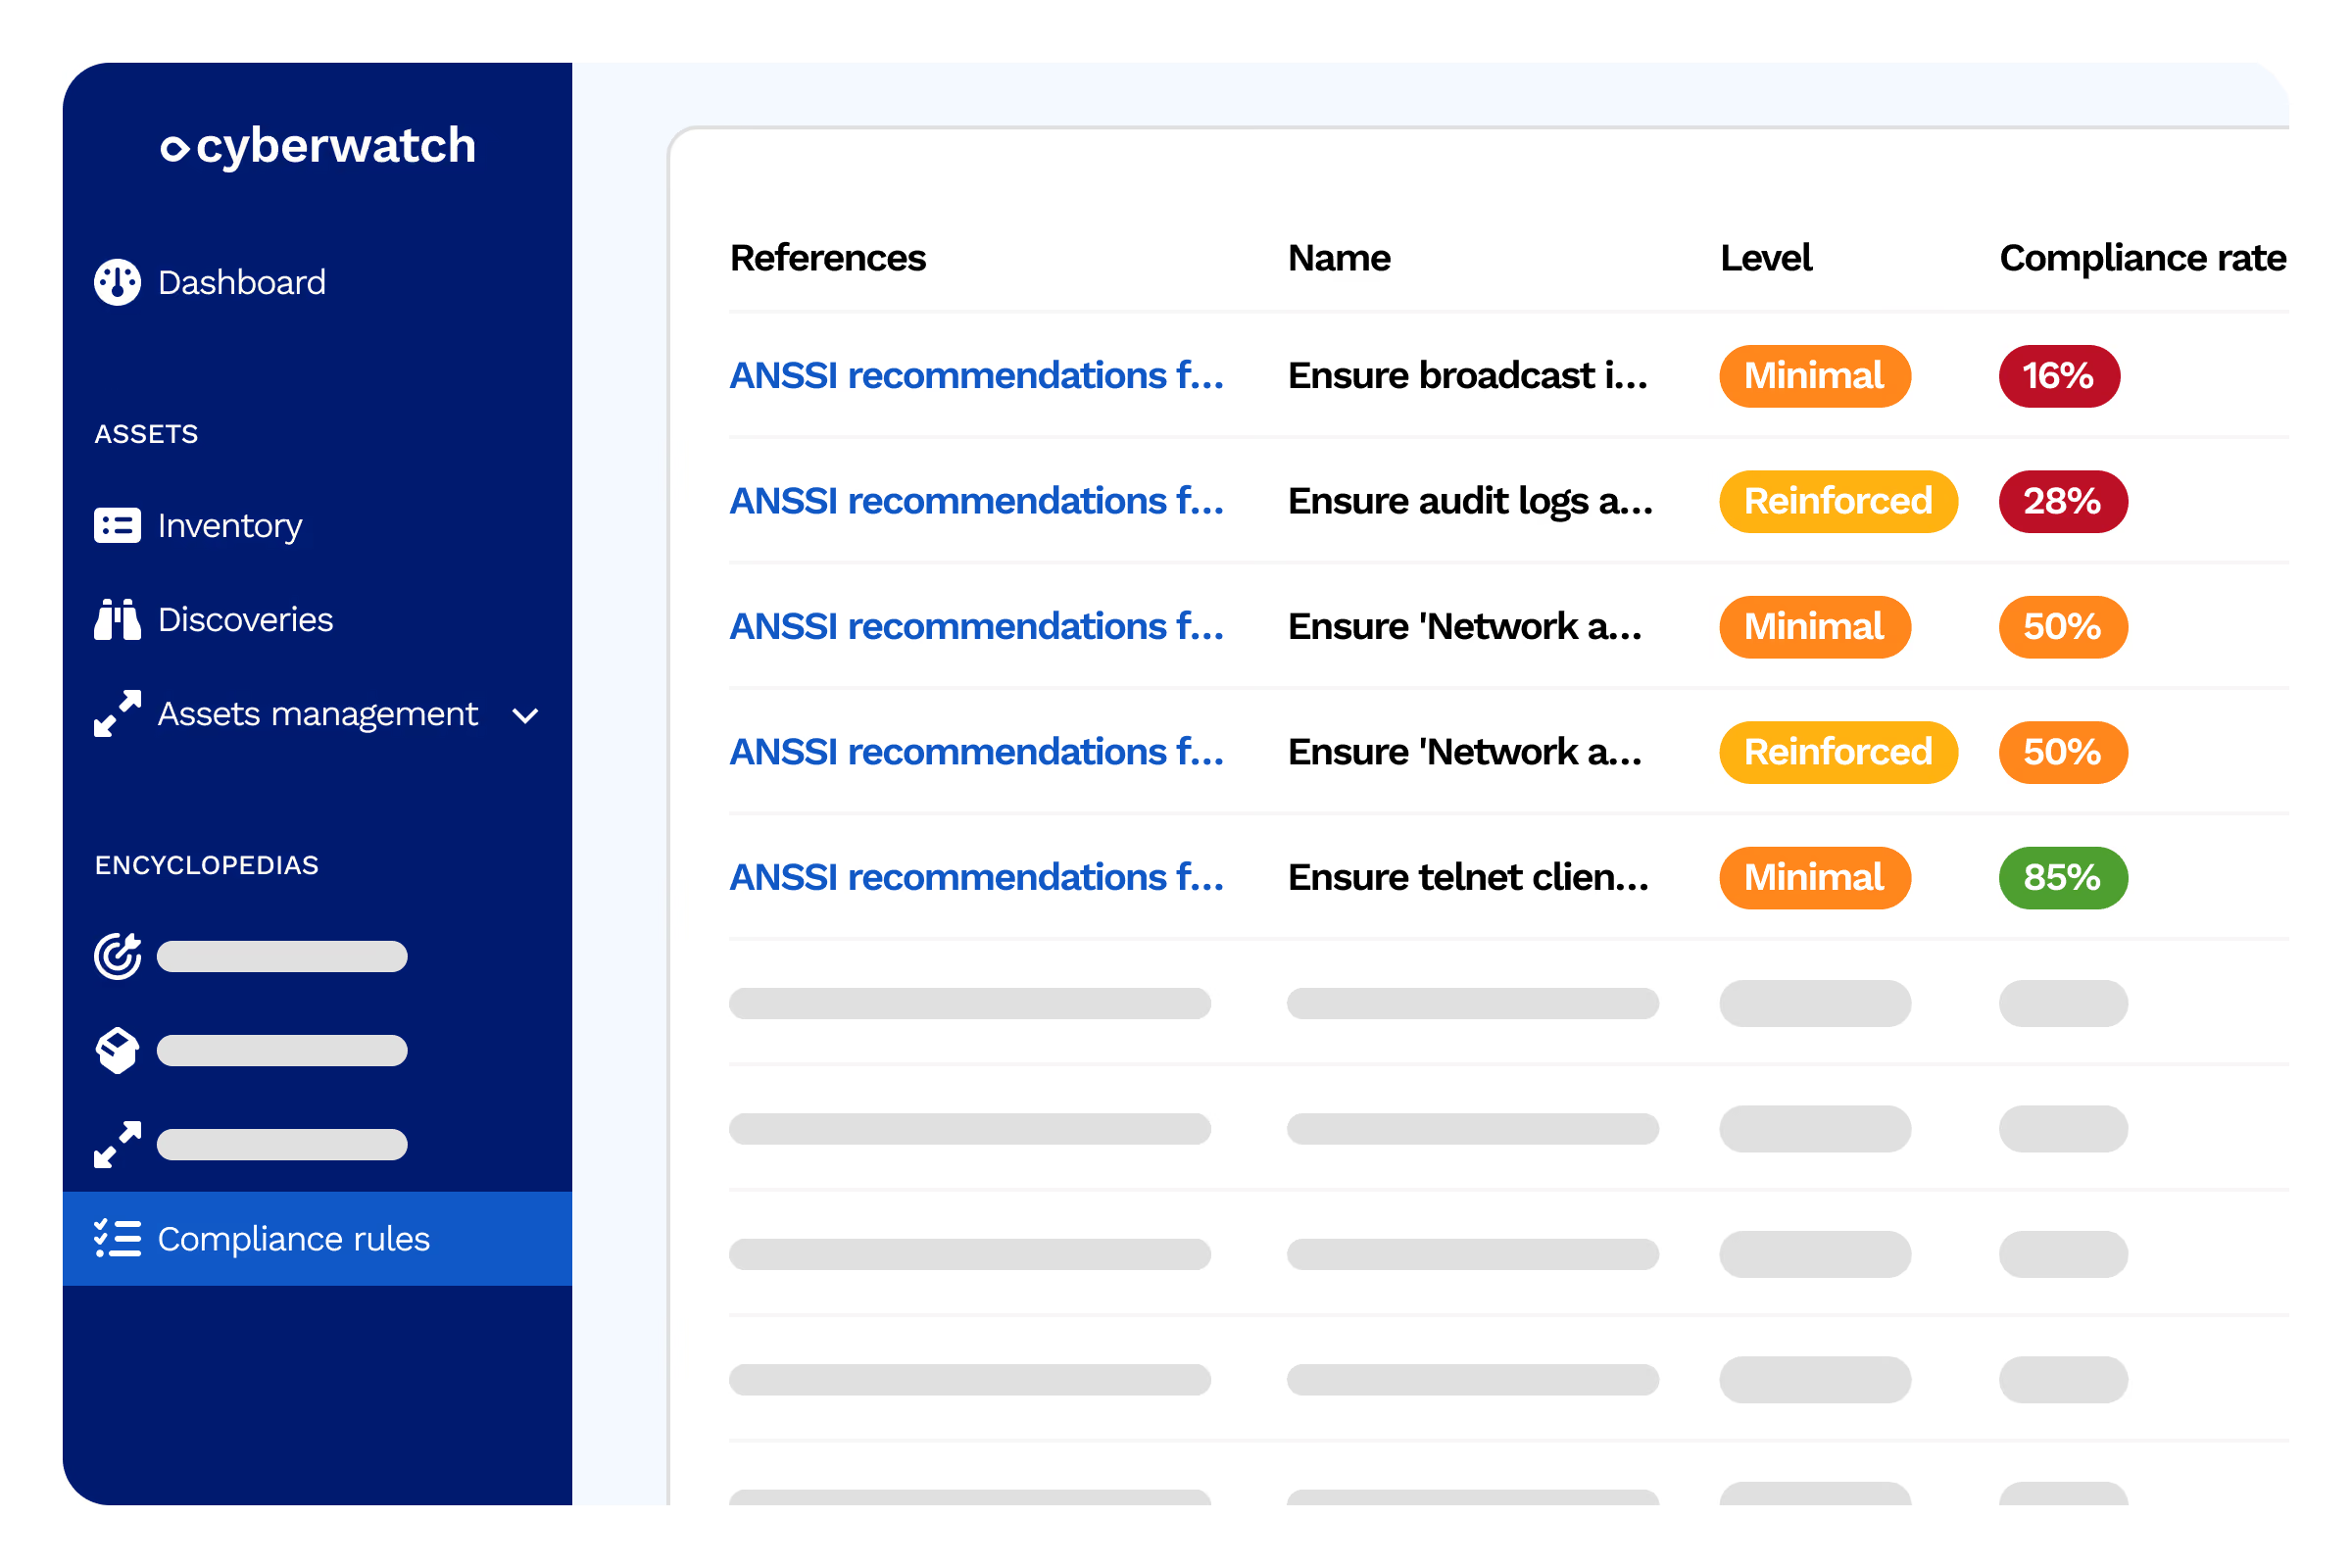
Audit continu sur les référentiels reconnus
CIS Benchmarks
Audit automatisé sur l'ensemble des CIS Benchmarks : Windows Server, Linux (Ubuntu, RHEL, Debian), VMware, Docker, Kubernetes, AWS, Azure, Microsoft 365. Couverture de plus de 200 référentiels.
ANSSI
Guides de durcissement ANSSI intégrés : recommandations pour Active Directory, Linux, Windows, GPO. Conformité aux recommandations des autorités françaises.
Référentiels personnalisés
Créez vos propres règles de conformité adaptées à votre politique de sécurité interne. Importez des référentiels au format OVAL, XCCDF ou définissez vos contrôles sur mesure.
CSPM
Cyberwatch contrôle sur vos systèmes
Politique de mots de passe
Complexité, expiration, historique, verrouillage de comptes
- Item 1
- Item 2
- Item 3
Services et protocoles
Services inutiles activés, protocoles obsolètes (SMBv1, TLS 1.0, NTLMv1)
- Item 1
- Item 2
- Item 3
Permissions et accès
Fichiers critiques, registre, droits d'administration locale
- Item 1
- Item 2
- Item 3
Journalisation et audit
Politique d'audit Windows, syslog Linux, rétention des logs
- Item 1
- Item 2
- Item 3
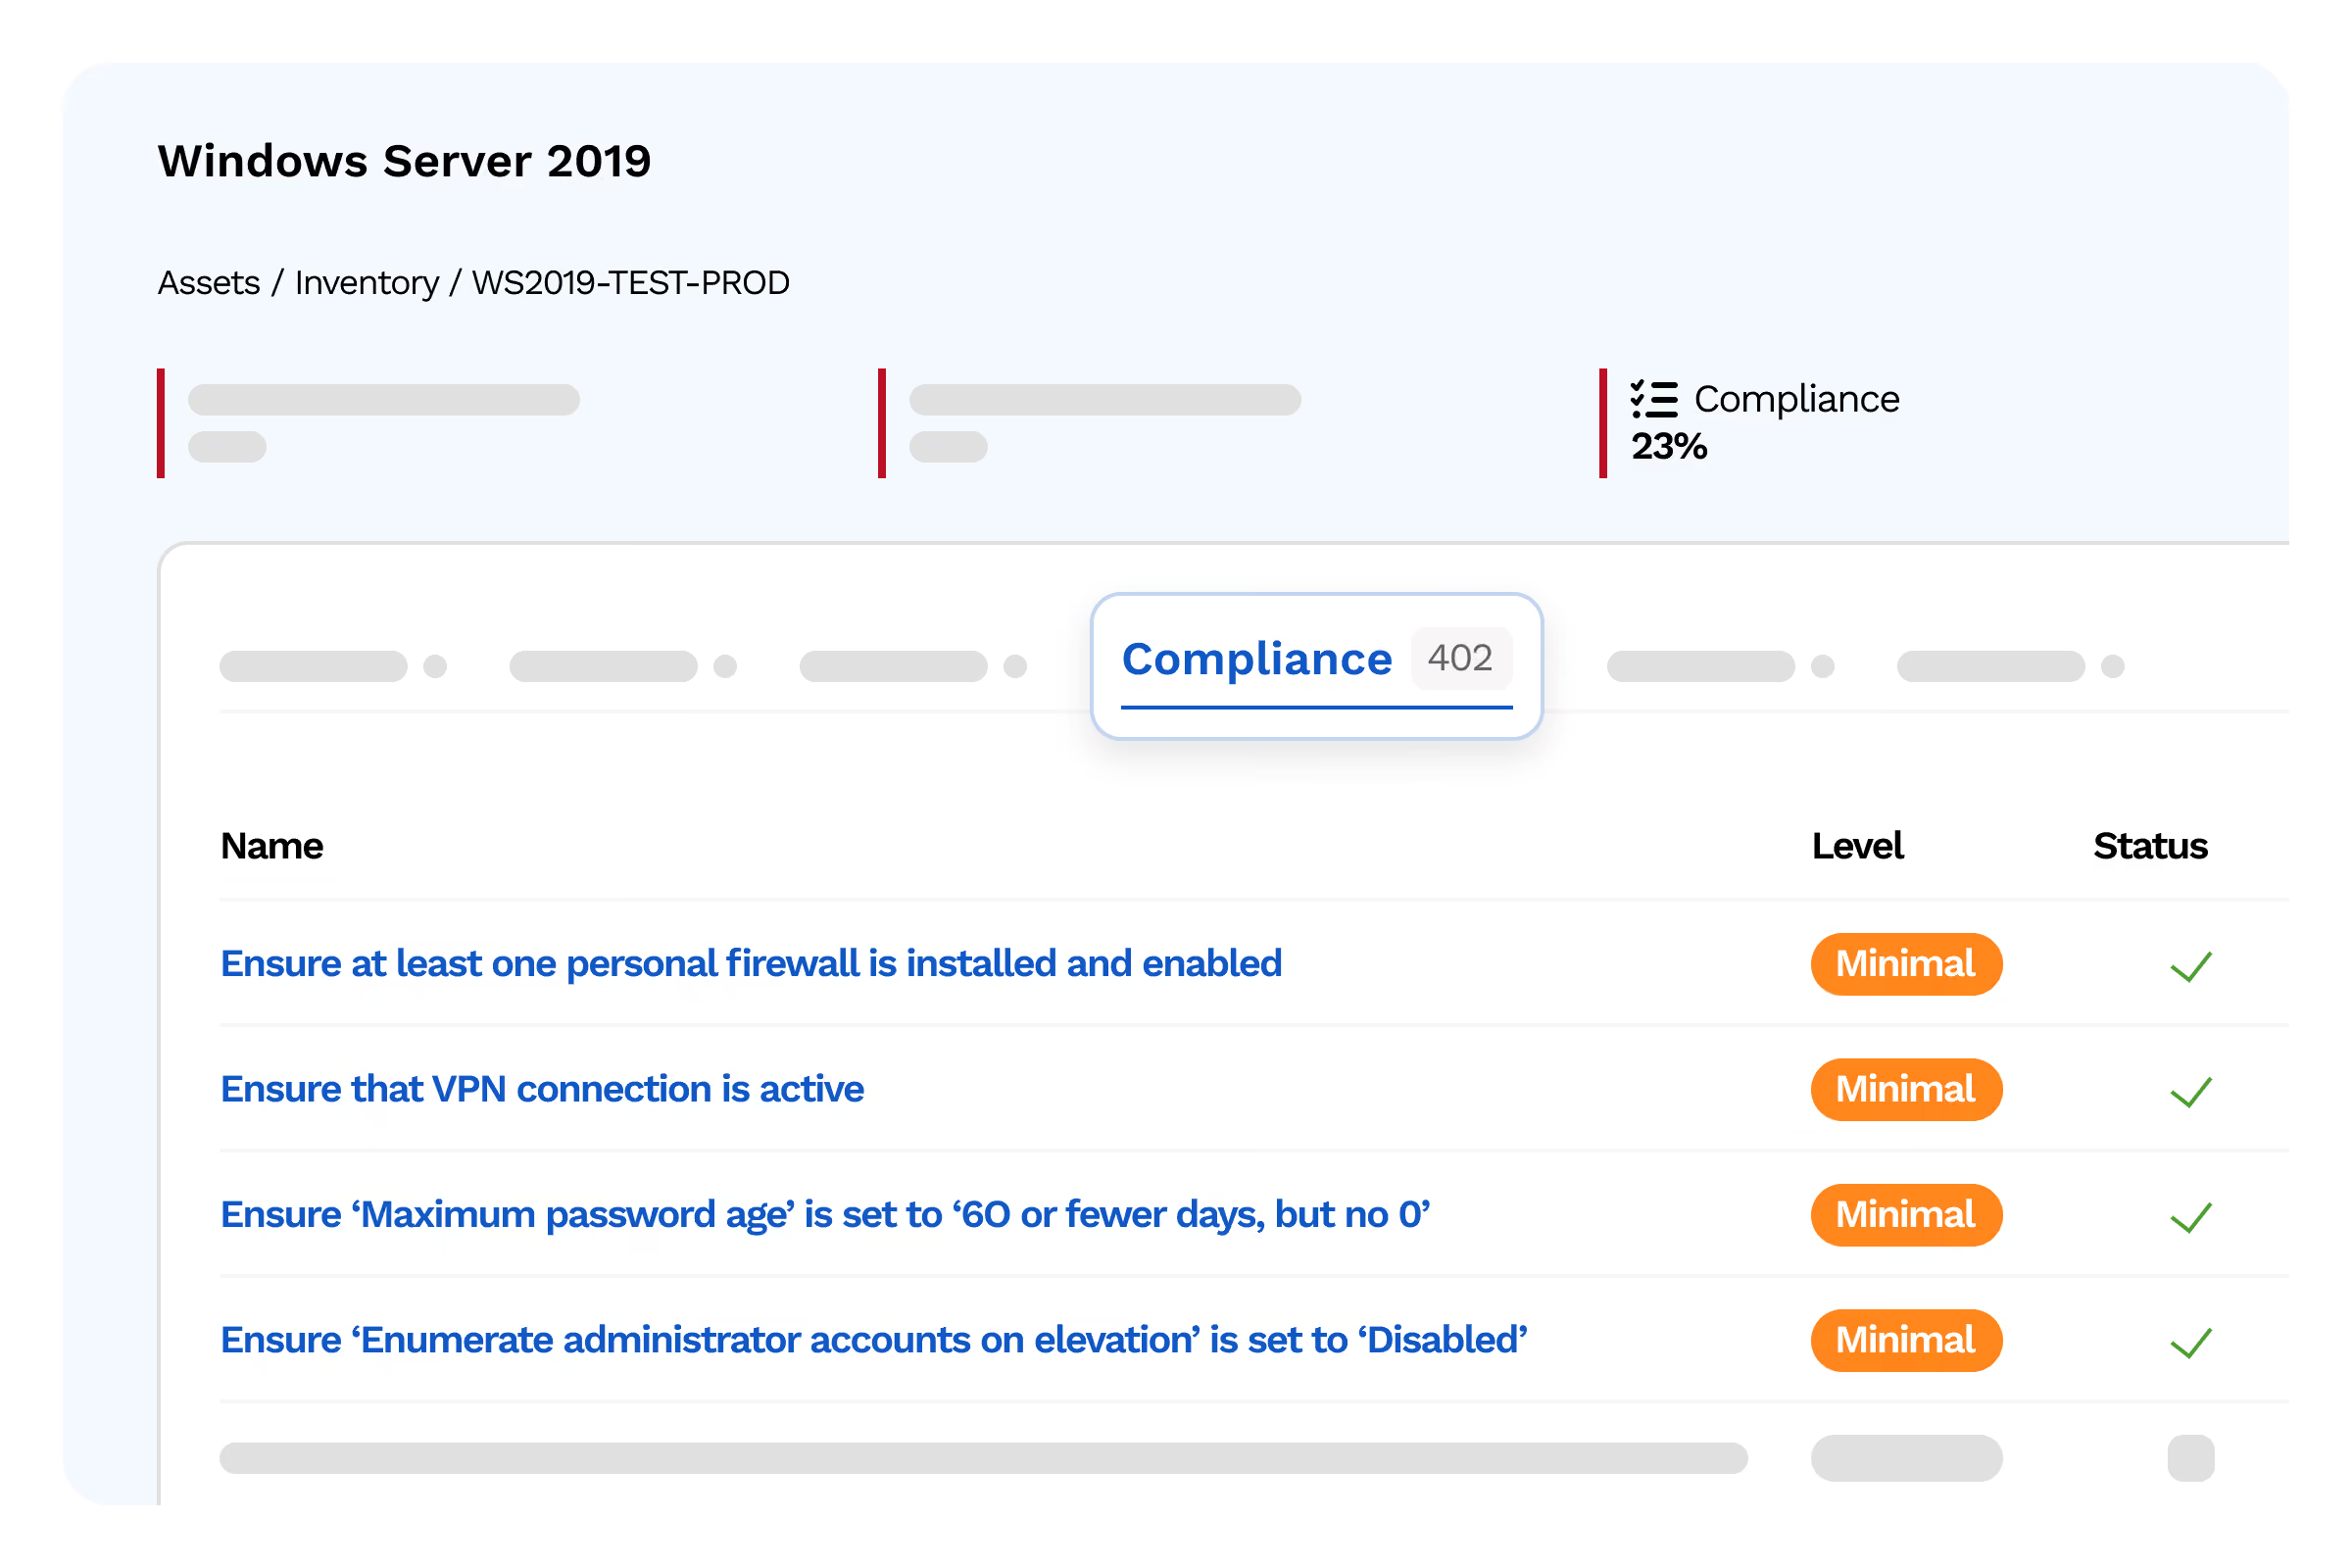
Pare-feu et réseau
Règles de pare-feu local, ports ouverts, segmentation réseau
- Item 1
- Item 2
- Item 3
Chiffrement
BitLocker/LUKS activé, certificats SSL/TLS valides, suites cryptographiques
- Item 1
- Item 2
- Item 3
Configuration cloud
Buckets S3 publics, groupes de sécurité trop permissifs, chiffrement des volumes, journalisation CloudTrail
- Item 1
- Item 2
- Item 3
Conformité CIS
Les règles du dernier référentiel CIS Benchmark
- Item 1
- Item 2
- Item 3
remédiation
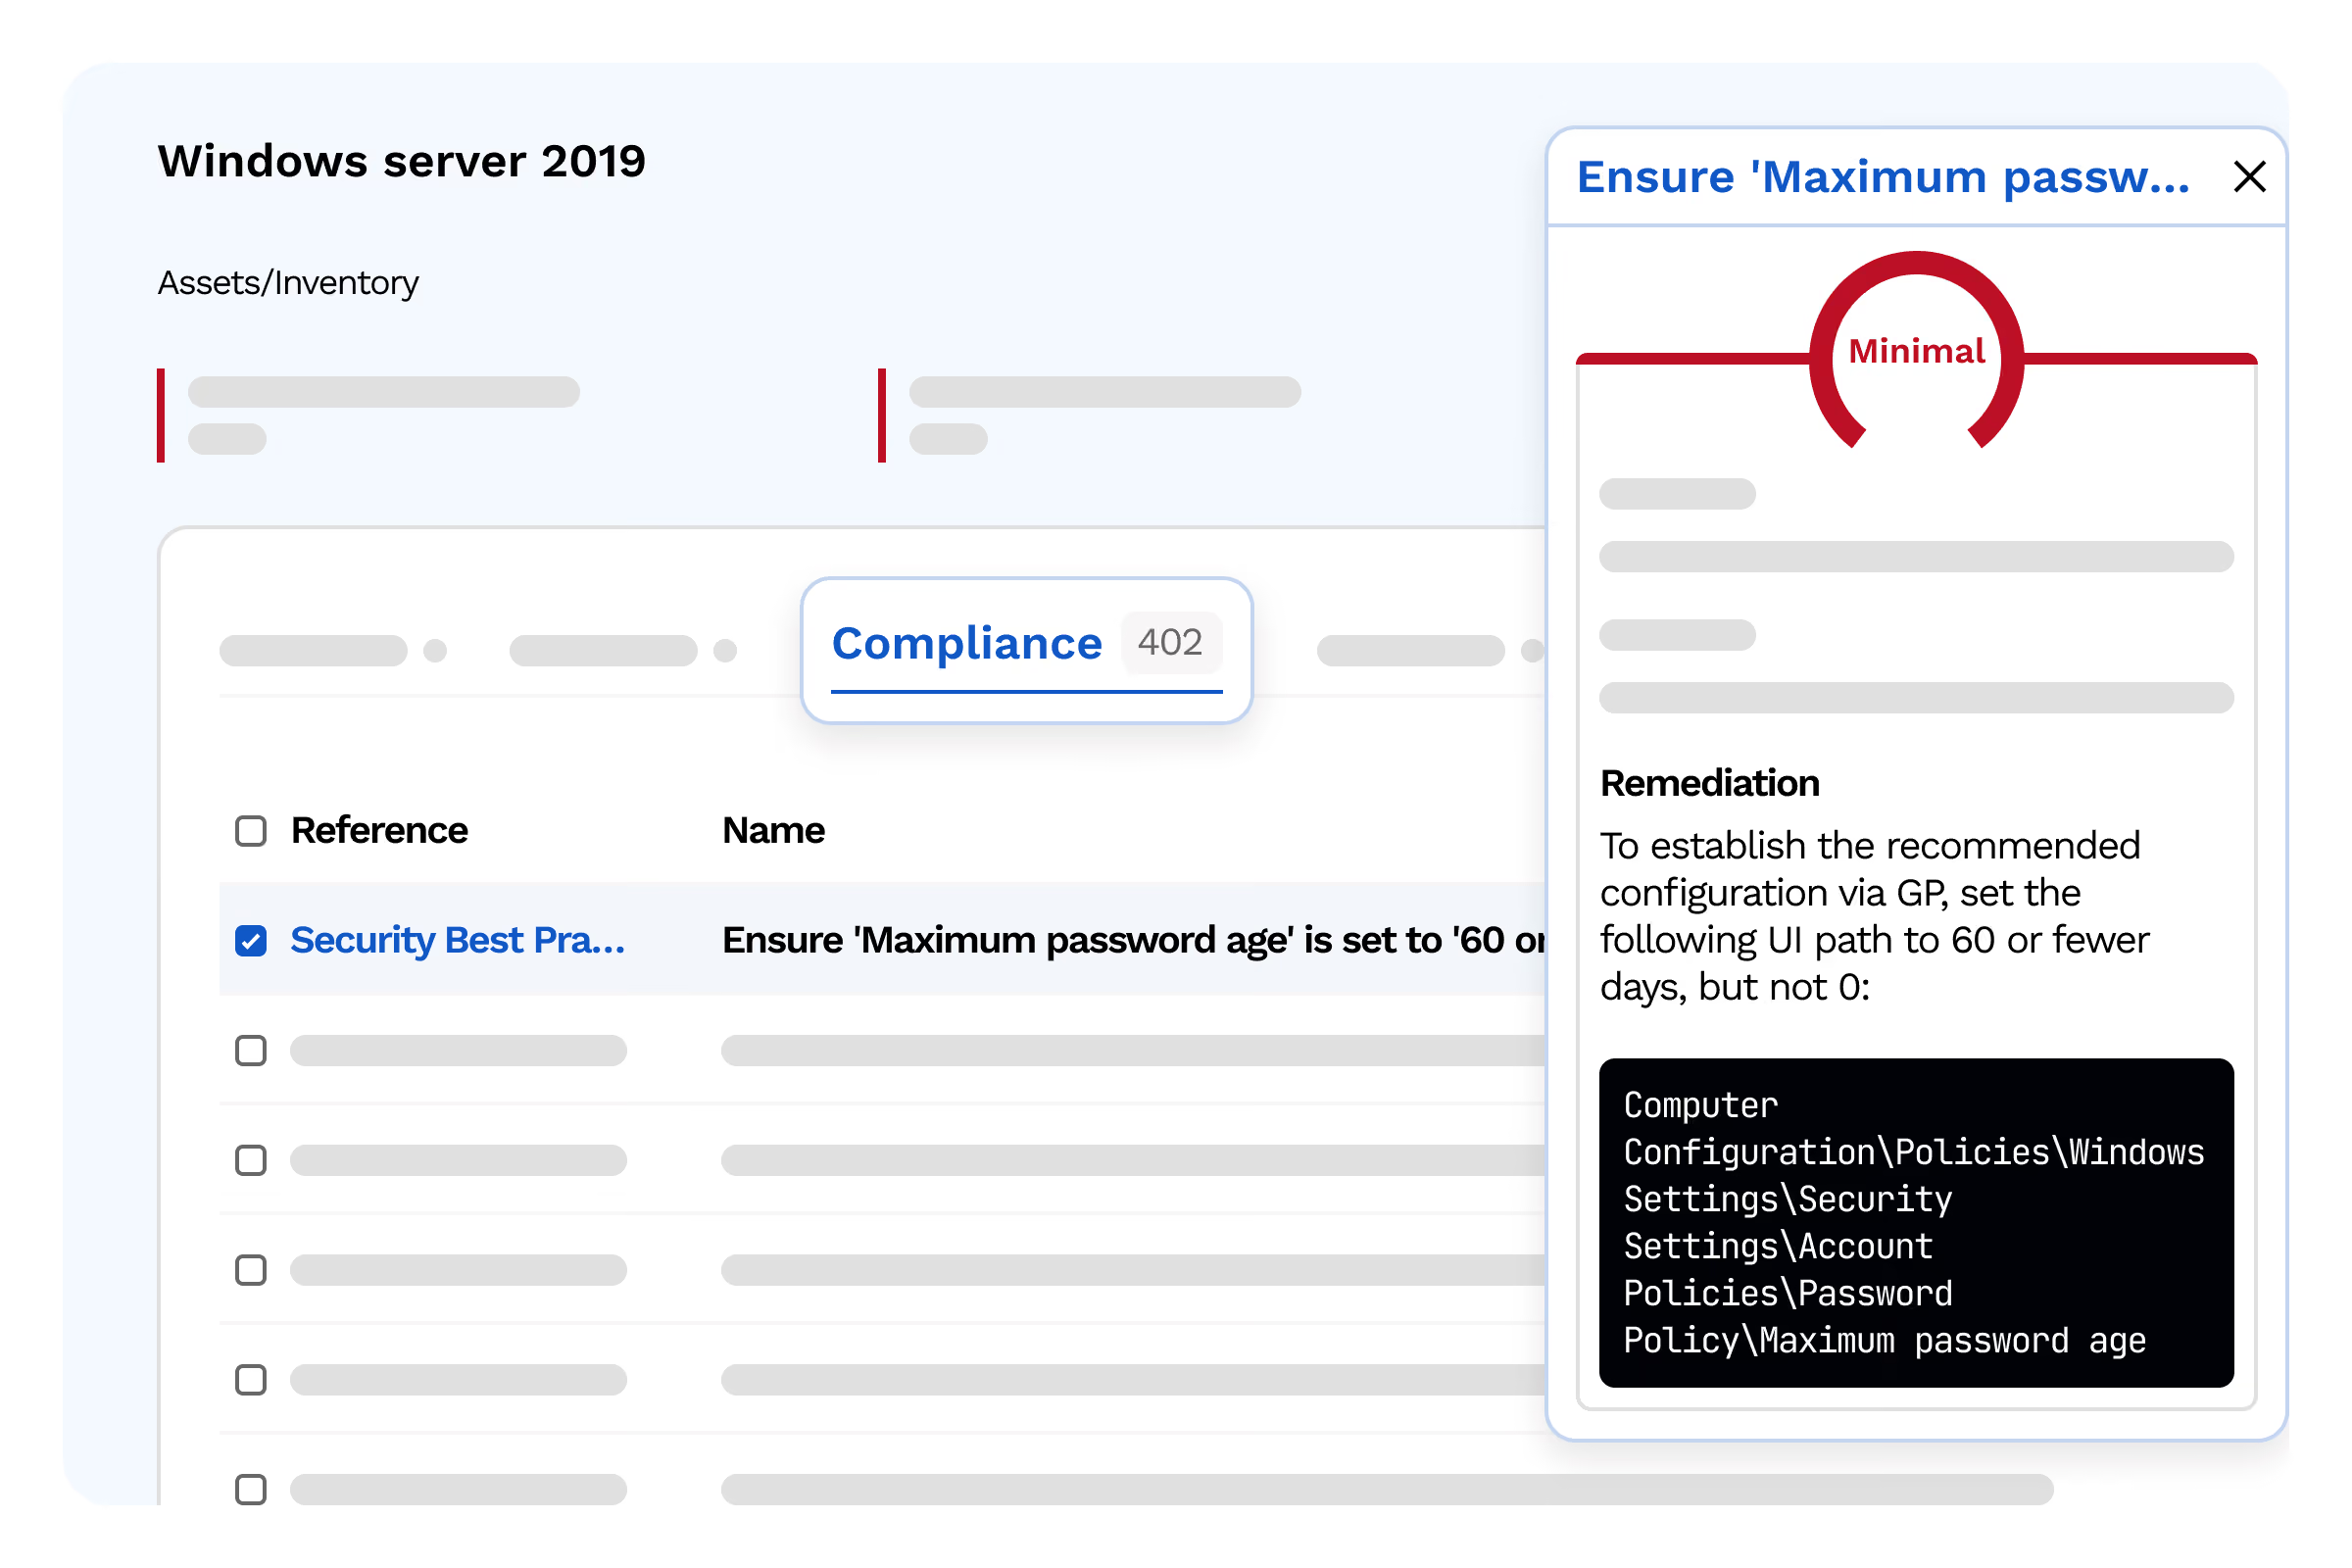
Remédiation guidée et automatisée
Pour chaque écart de configuration détecté, Cyberwatch fournit la procédure de correction détaillée et, quand c'est possible, un script de remédiation automatisable.
Procédure de correction pas-à-pas pour chaque contrôle en échec
- Item 1
- Item 2
- Item 3
Scripts de remédiation PowerShell / Bash exportables
- Item 1
- Item 2
- Item 3
Suivi de la progression du durcissement dans le temps
- Item 1
- Item 2
- Item 3
Rapports de conformité automatisés pour vos audits internes
- Item 1
- Item 2
- Item 3
Le durcissement des configurations complète la gestion des vulnérabilités : les deux ensemble réduisent drastiquement votre surface d'attaque exploitable.
Testimonials
Le scoring contextuel nous aide à concentrer nos équipes sur les vulnérabilités qui présentent un risque réel pour nos installations, plutôt que de traiter des milliers de CVE sans distinction.

Exemple à remplacer — Responsable cybersécurité, énergie
Responsable cybersécurité

FAQ
De la cartographie de vos actifs à la correction automatisée.
Qu'est-ce que les CIS Benchmarks ?
Les CIS Benchmarks sont des référentiels de bonnes pratiques de sécurité élaborés par le Center for Internet Security. Ils définissent les paramètres de configuration à appliquer pour réduire la surface d'attaque exploitable de plus de 200 technologies (Windows Server, Linux, VMware, Docker, Kubernetes, AWS, Azure, Microsoft 365…).
Puis-je définir mes propres règles de conformité au-delà des référentiels standards ?
Oui, Cyberwatch permet de créer des règles de conformité sur mesure, alignées avec votre politique de sécurité interne. Vous pouvez importer des référentiels existants ou définir vos propres contrôles spécifiques pour couvrir des exigences propres à votre secteur ou à votre organisation, au-delà des référentiels standards.
Pourquoi faut-il auditer les configurations des systèmes ?
Il faut auditer les configurations parce qu’un système peut être vulnérable à cause de mauvais réglages : paramètres par défaut, droits excessifs, mot de passe faible, services inutiles activés, etc. L’audit permet de vérifier que les configurations respectent le niveau de durcissement recommandé par l’ANSSI, les CIS Benchmarks ou les politiques de sécurité internes. Il aide à détecter les écarts avant qu’ils ne soient exploités, à prioriser les corrections et à prouver le niveau de conformité.
Comment Cyberwatch aide-t-il à corriger les configurations non conformes ?
Cyberwatch automatise la détection des configurations non conformes, en s’appuyant sur différents référentiels (CIS Benchmarks, ANSSI, politiques internes…) et indique les actifs IT concernés et les remédiations à réaliser. Vos équipes disposent d’un diagnostic précis pour ajuster les paramètres, éliminer les mauvaises pratiques et renforcer le durcissement. La plateforme permet aussi de prioriser les actions selon le niveau de risque, de suivre leur avancement et de relancer un contrôle après correction.