
Audit continu et durcissement de vos annuaires Active Directory / Entra ID
Auditez et durcissez en continu la sécurité de vos annuaires. Active Directory, Entra ID et Microsoft 365 centralisent les identités et les accès critiques de votre organisation : leur compromission donne un accès complet au système d'information. Cyberwatch détecte les configurations à risque, les comptes à privilèges excessifs et les faiblesses exploitables.
Pourquoi sécuriser vos annuaires est devenu critique
Active Directory et Microsoft 365 / Entra ID sont les cibles prioritaires des cyberattaquants. Les identités compromises, les comptes à privilèges mal gérés et les configurations incorrectes sont autant de portes d'entrée exploitées quotidiennement.

Comptes à privilèges exposés
Administrateurs trop nombreux, mots de passe faibles, comptes vulnérables : autant de vecteurs d'élévation de privilèges.

Configurations GPO et délégations incorrectes
GPO mal configurées, délégations non contraintes et ACL dangereuses facilitent les mouvements latéraux vers les ressources critiques.

Exposition des outils collaboratifs
Partages excessifs sur SharePoint, Teams ou OneDrive et configurations Exchange à risque exposent vos données sensibles.
Active directory
Active Directory on-premise
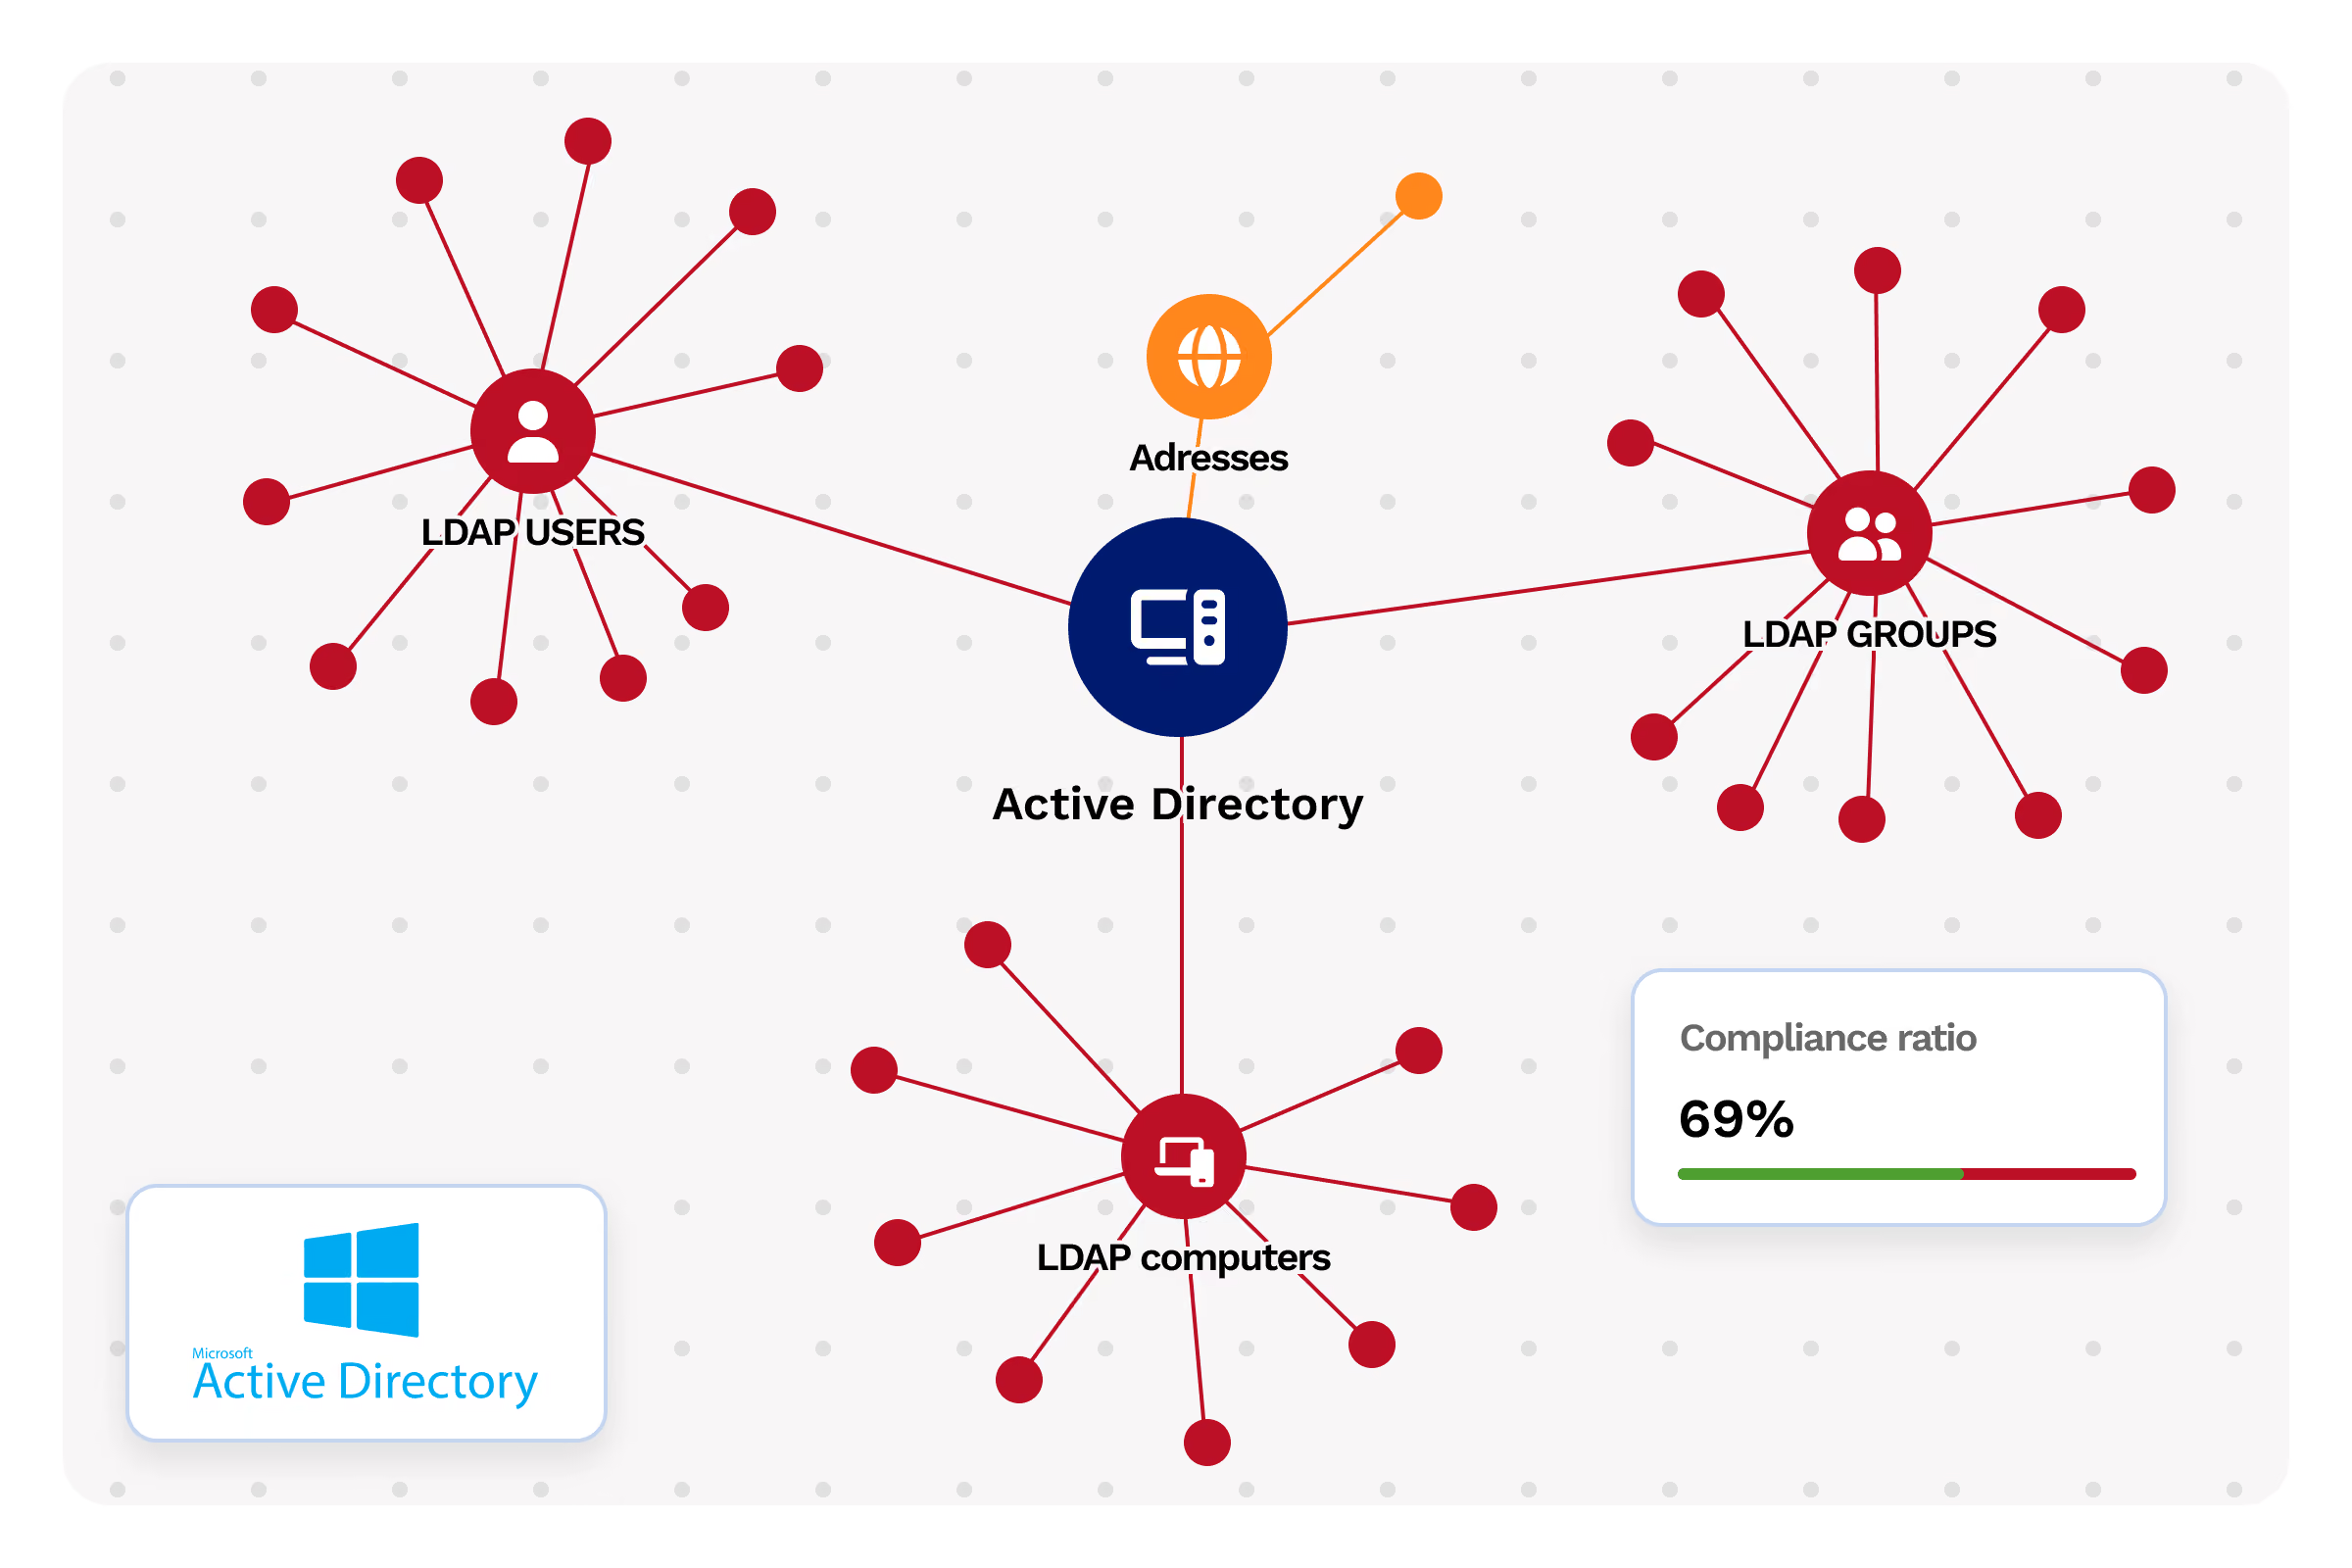
Auditez et corrigez les vulnérabilités de votre Active Directory en continu
Cyberwatch détecte les vulnérabilités critiques et les mauvaises configurations sur vos contrôleurs de domaine et vos environnements multi-domaines.
Contrôleurs de domaine
Services exposés et configuration TLS/SSL
- Item 1
- Item 2
- Item 3
Comptes à privilèges
Gestion des mots de passe, exposition et périmètre de délégation des administrateurs
- Item 1
- Item 2
- Item 3
Comptes utilisateurs
Comptes obsolètes, mots de passe faibles, comptes vulnérables
- Item 1
- Item 2
- Item 3
Droits d'accès et délégations
Délégations non contraintes, ACL dangereuses, membres des groupes critiques
- Item 1
- Item 2
- Item 3
GPO
Politiques mal configurées ou exploitables
- Item 1
- Item 2
- Item 3
Conformité CERT-FR pour Active Directory et guides de durcissement ANSSI intégrés.
microsoft 365
Microsoft 365 et Entra ID
Auditez en continu la sécurité de votre tenant Microsoft 365
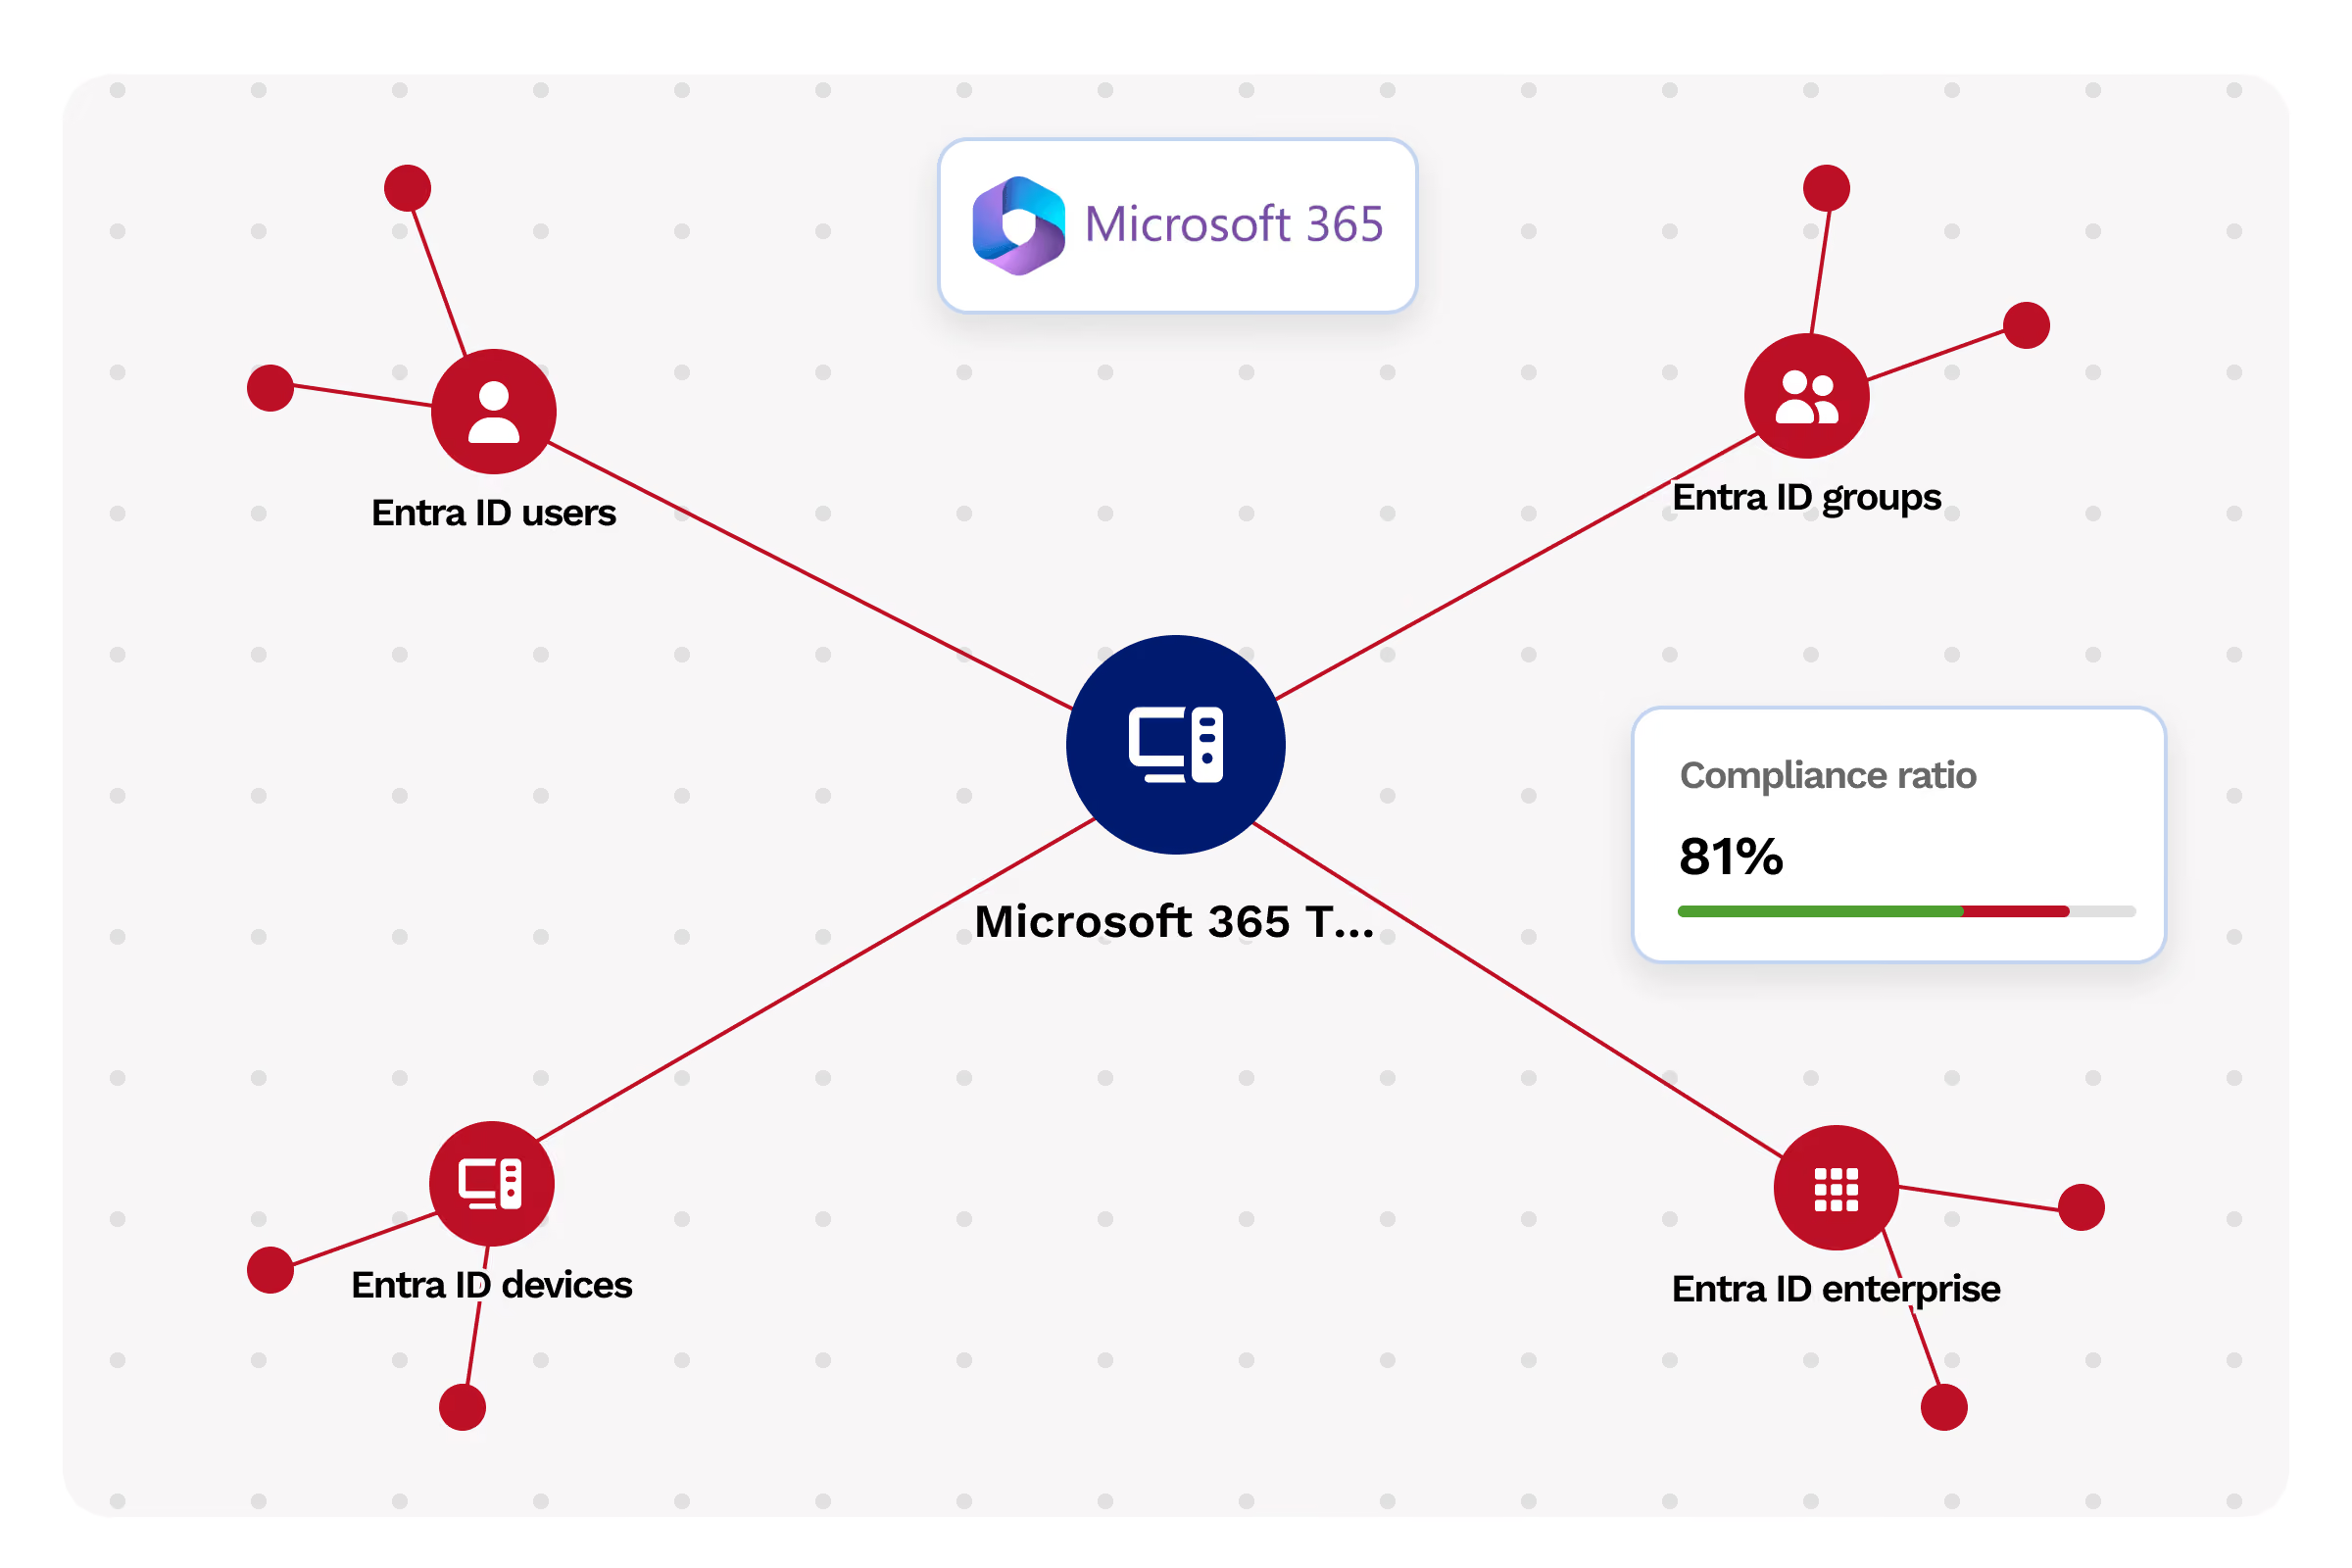
Cyberwatch analyse la configuration de votre environnement Microsoft 365 sur trois axes critiques : identités (Entra ID), outils collaboratifs et messagerie. Identifiez les vulnérabilités et mauvaises configurations avant qu'elles ne soient exploitées.
Couverture :
Identités (Entra ID)
Politiques d'accès conditionnel, MFA, gestion des invités, comptes à privilèges
- Item 1
- Item 2
- Item 3
Outils collaboratifs
SharePoint, Teams, OneDrive : partages excessifs et configurations à risque
- Item 1
- Item 2
- Item 3
Messagerie Exchange
Configuration anti-phishing et anti-spam
- Item 1
- Item 2
- Item 3
TITLE
Nozomi Networks
mport d'inventaire depuis les sondes Nozomi déjà déployées sur vos réseaux industriels
- Item 1
- Item 2
- Item 3
Allentis (filiale Framatome)
Connecteur natif avec les sondes NDR Allentis, qualifiées ANSSI, pour une cartographie IT/OT unifiée
- Item 1
- Item 2
- Item 3
Seckiot
Intégration avec les sondes Seckiot pour enrichir l'inventaire OT
- Item 1
- Item 2
- Item 3
Seckiot
Corrélation entre les données réseau (sondes) et les données système (Safe Query) pour un inventaire complet et dédupliqué
- Item 1
- Item 2
- Item 3
CIS Benchmarks Azure, Microsoft 365, et conformité NIS2 / DORA / ISO 27001.
pilotage reporting
Pilotage et reporting
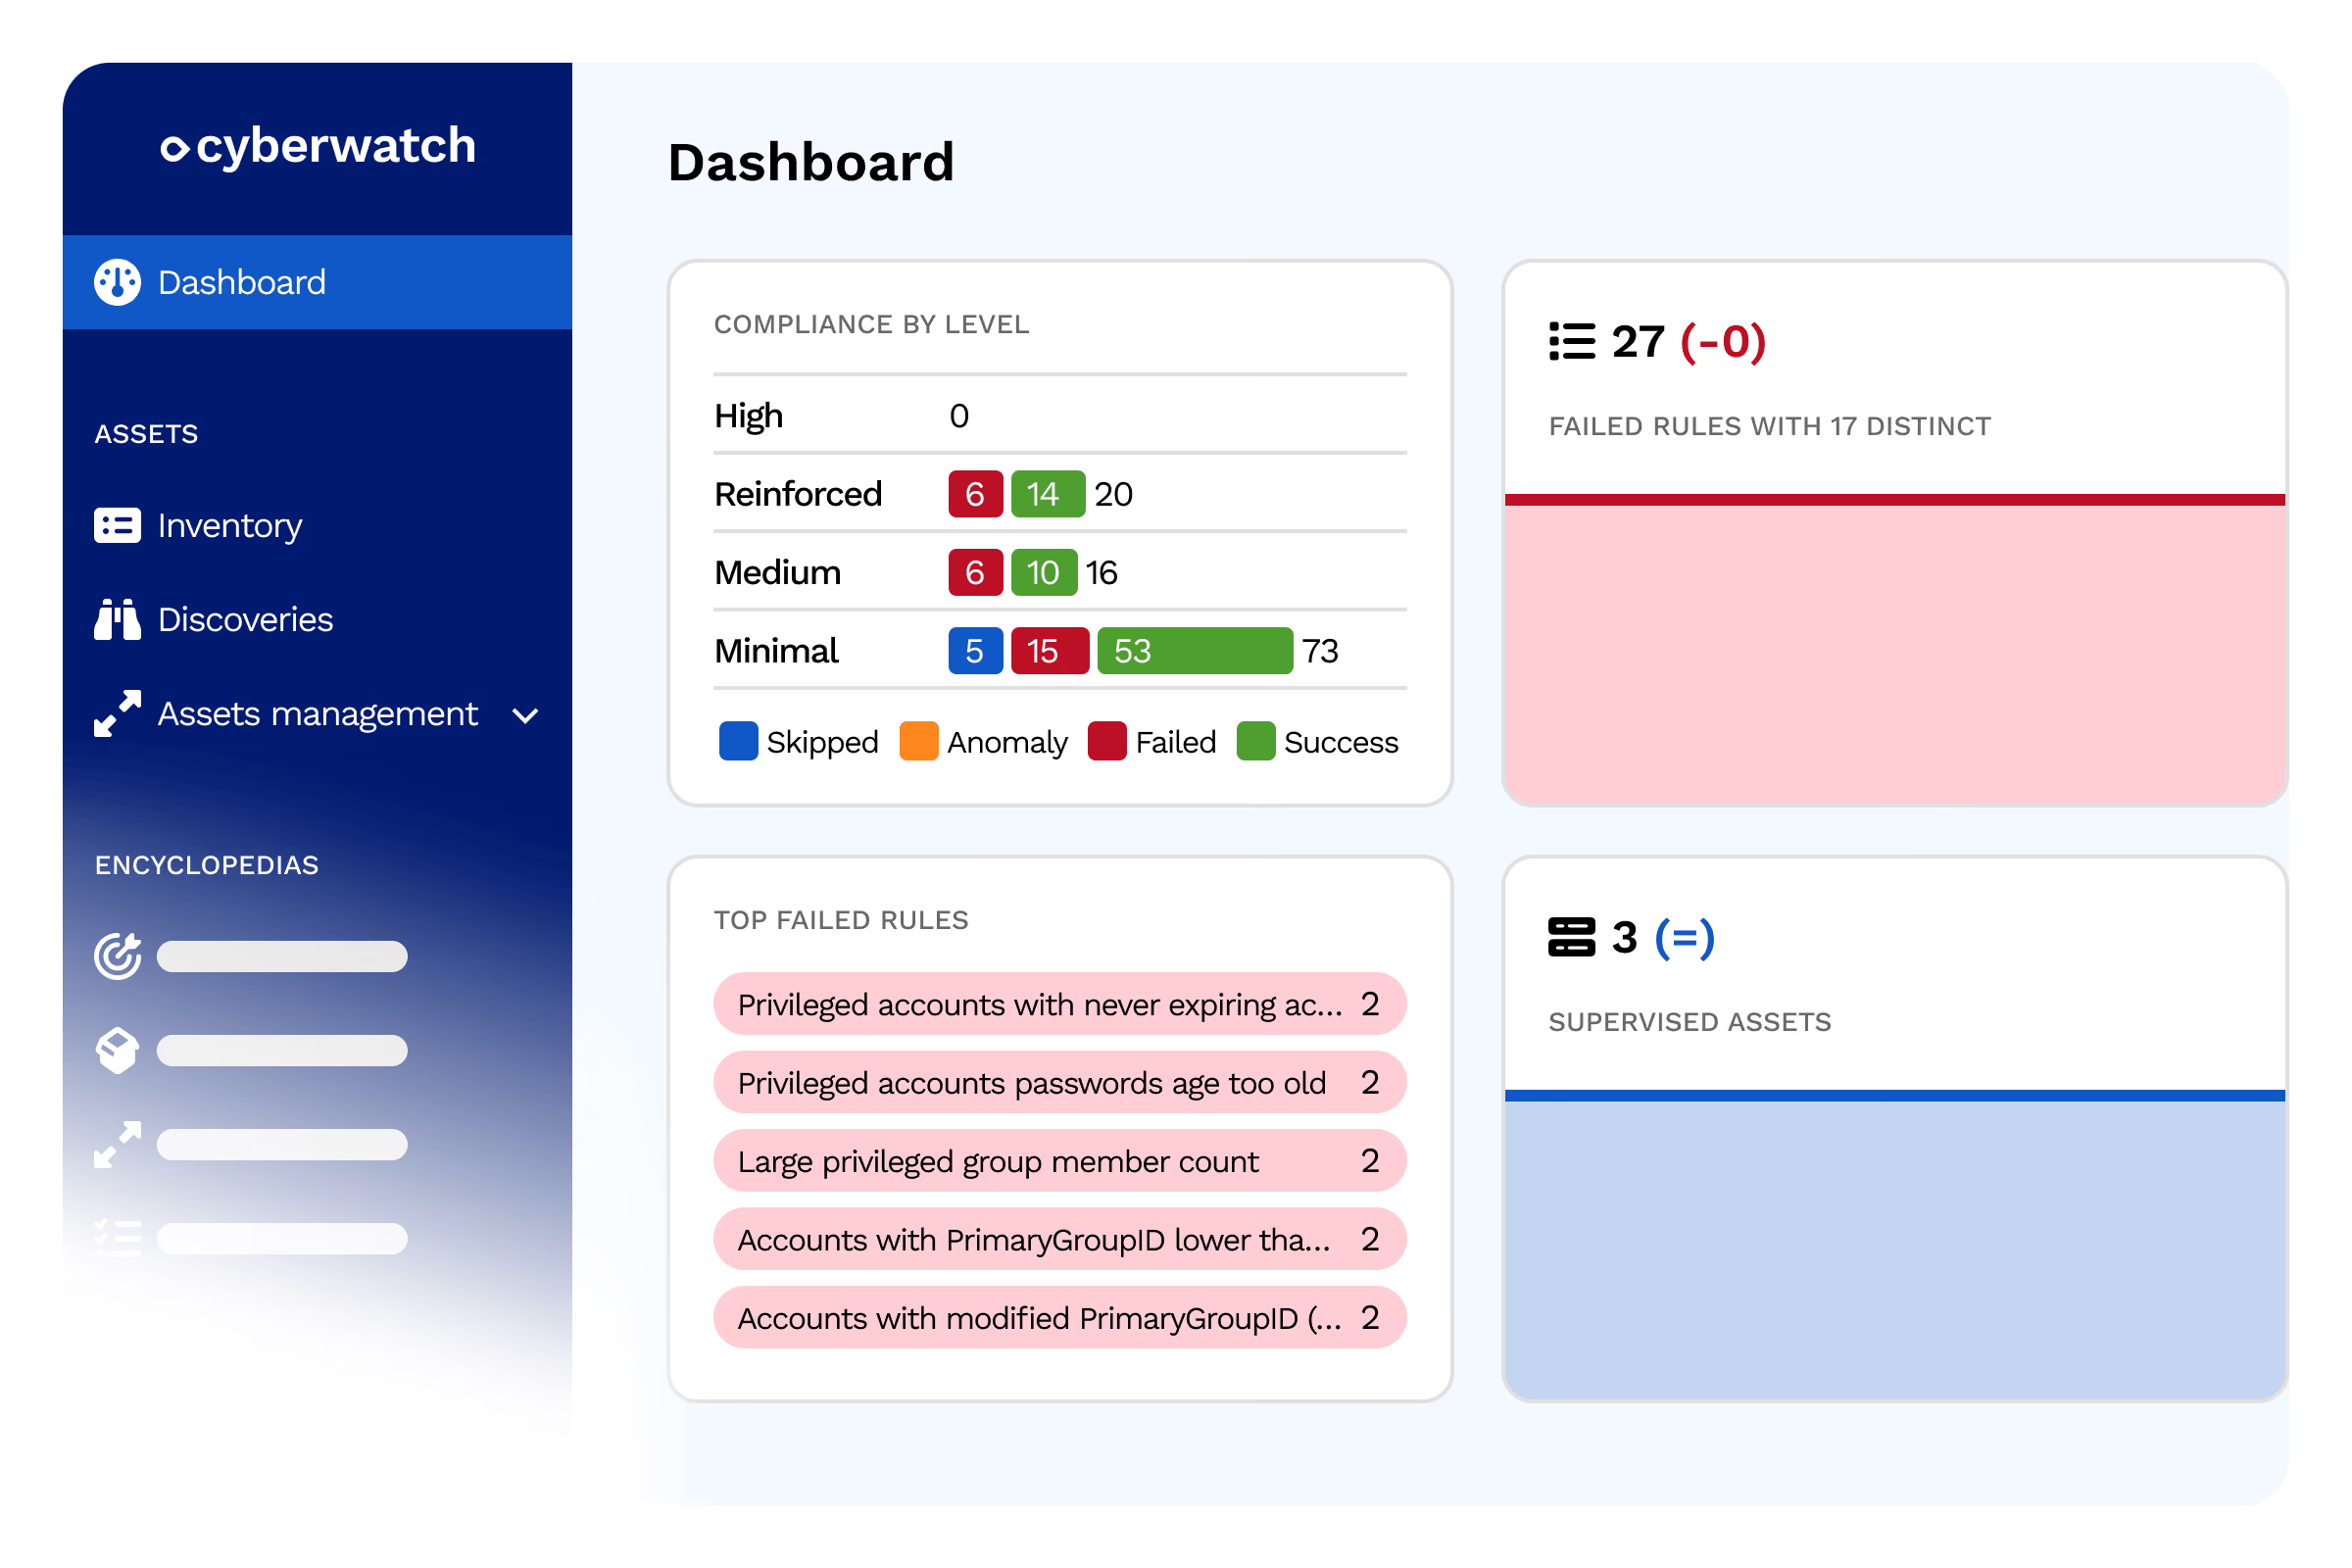
Pilotez la sécurité de vos annuaires avec des scores, des rapports et des recommandations actionnables
Scores de conformité par annuaire
Mesurez la maturité de sécurité de chaque Active Directory et tenant Microsoft 365
- Item 1
- Item 2
- Item 3
Recommandations de remédiation priorisées
Chaque écart est associé à une action concrète avec son niveau de criticité
- Item 1
- Item 2
- Item 3
Rapports automatiques
Rapports exécutifs et techniques exportables pour vos audits de conformité
- Item 1
- Item 2
- Item 3
Suivi dans le temps
Suivez l'évolution de votre posture et validez la correction des écarts
- Item 1
- Item 2
- Item 3
Environnements multi-domaines
Vue consolidée pour les groupes, holdings et environnements multi-forêts
- Item 1
- Item 2
- Item 3
Testimonials
Le durcissement de nos configurations selon les CIS Benchmarks nous a permis de fermer des portes d'entrée que nous ne soupçonnions pas, sans interrompre notre production.

Administrateur systèmes, industrie
Administrateur systèmes et réseaux

L'audit continu de notre annuaire Active Directory a révélé plusieurs comptes à privilèges mal maîtrisés que nous avons pu corriger rapidement.
RSSI, santé
RSSI
FAQ
De la cartographie de vos actifs à la correction automatisée.
Pourquoi Active Directory est-il une cible prioritaire des cyberattaquants ?
Active Directory centralise les identités et les accès de l'ensemble de votre système d'information. Sa compromission donne souvent un accès complet aux ressources critiques de l'organisation, via une élévation de privilèges ou un mouvement latéral. C'est pourquoi les attaquants ciblent en priorité les comptes administrateurs, les GPO mal configurées et les délégations non contraintes.
Qu'est-ce qu'une délégation non contrainte et pourquoi est-elle dangereuse ?
Une délégation non contrainte permet à un compte ou un service d'agir au nom de n'importe quel utilisateur du domaine, y compris des administrateurs, sans restriction de portée. Mal configurée, elle ouvre la voie à des attaques de mouvement latéral et d'élévation de privilèges, permettant à un attaquant ayant compromis un compte limité d'usurper des identités plus critiques.
Cyberwatch peut-il auditer un environnement Active Directory multi-domaines ?
Oui, Cyberwatch détecte les vulnérabilités critiques et les mauvaises configurations sur l'ensemble de vos contrôleurs de domaine, y compris dans des architectures multi-domaines ou multi-forêts. L'audit s'appuie sur les guides de durcissement ANSSI et les alertes CERT-FR spécifiques à Active Directory.
Quels risques Cyberwatch détecte-t-il sur Microsoft 365 et Entra ID ?
Cyberwatch analyse votre tenant Microsoft 365 sur trois axes : les identités Entra ID (comptes à privilèges et authentification), les outils collaboratifs (SharePoint, Teams et OneDrive) et la messagerie Exchange. L'audit s'appuie sur les CIS Benchmarks Azure et Microsoft 365 pour identifier les configurations à risque avant qu'elles ne soient exploitées.
Comment un compte à privilèges devient-il un risque pour l'organisation ?
Un compte à privilèges représente un risque lorsqu'il est trop largement attribué, protégé par un mot de passe faible, ou laissé actif sans surveillance après un changement de poste. Ces comptes mal gérés sont une cible directe pour les attaquants cherchant une élévation de privilèges rapide vers les ressources les plus critiques de l'annuaire.
Le durcissement des annuaires contribue-t-il à la conformité réglementaire ?
Oui, l'audit continu d'Active Directory, Entra ID et Microsoft 365 alimente directement vos démarches de conformité NIS2, DORA et ISO 27001, qui exigent une gestion rigoureuse des identités et des accès. Cyberwatch génère automatiquement des scores et des rapports d’audit pour faciliter la preuve de conformité auprès de vos auditeurs.