
Test d'intrusion (Pentest)
Simulez des attaques réelles pour révéler les failles avant les attaquants. Nos experts en cybersécurité évaluent le niveau réel de sécurité de votre infrastructure, identifient les vulnérabilités exploitables et vous accompagnent dans leur correction.
01
Objectifs du pentest
Une simulation d'attaque informatique réelle, réalisée par des experts en cybersécurité, pour identifier les failles exploitables avant les attaquants.
Identifier les vulnérabilités
Détecter les failles techniques présentes dans vos systèmes et applications avant qu'elles ne soient exploitées.
Évaluer votre niveau de sécurité
Mesurer votre résistance réelle face aux cyberattaques et tester l'efficacité des protections en place.
Prioriser les correctifs
Classer les vulnérabilités par niveau de criticité pour concentrer vos efforts sur les risques les plus élevés.
Réduire la surface d'attaque
Minimiser les points d'entrée potentiels pour les attaquants et renforcer votre posture de sécurité.
02
Types de pentests proposés
Applicatif (Web / API)
Analyse des vulnérabilités applicatives de vos sites web, applications métiers et API exposées.
Infrastructure
Évaluation de la sécurité de vos environnements IT : serveurs, réseaux, Active Directory, Cloud.
Interne / Externe
Simulation d'un attaquant interne (collaborateur malveillant) ou externe (attaquant depuis Internet).
Red Team
Simulation d'attaques réalistes avec objectifs définis, combinant techniques sociales, physiques et numériques.
03
Trois approches selon votre niveau d'information
Boîte noire (Black Box)
Le pentester ne dispose d'aucune information préalable sur la cible. Il agit comme un attaquant externe réel qui découvre votre système d'information depuis zéro. Cette approche teste votre exposition réelle face à une menace opportuniste.
Boîte grise (Grey Box)
Le pentester dispose d'informations partielles : un compte utilisateur, une documentation technique partielle ou un accès limité. Cette approche simule un attaquant ayant déjà un pied dans votre SI (ex : prestataire, collaborateur avec droits limités).
Boîte blanche (White Box)
Le pentester a un accès complet : code source, architecture réseau, comptes administrateurs, documentation. Cette approche permet l'analyse la plus exhaustive et identifie les vulnérabilités profondes invisibles depuis l'extérieur.
04
Notre méthodologie en 5 phases
Basée sur les référentiels reconnus : NIST Cybersecurity Framework, PTES (Penetration Testing Execution Standard) et OWASP.
Cadrage
Définition du périmètre, règles d'engagement, objectifs business et contraintes légales.
Reconnaissance
Collecte d'informations passives et actives. Footprinting, OSINT, analyse des surfaces d'attaque.
Exploitation
Tentatives d'exploitation des vulnérabilités identifiées. Obtention d'un premier accès au système.
Analyse
Mouvement latéral, persistance, évaluation de la valeur des accès obtenus et analyse des impacts.
Rapport
Rapport détaillé avec recommandations de remédiation et synthèse non technique pour le management.
05
Livrables
Des résultats directement exploitables, au-delà du simple rapport
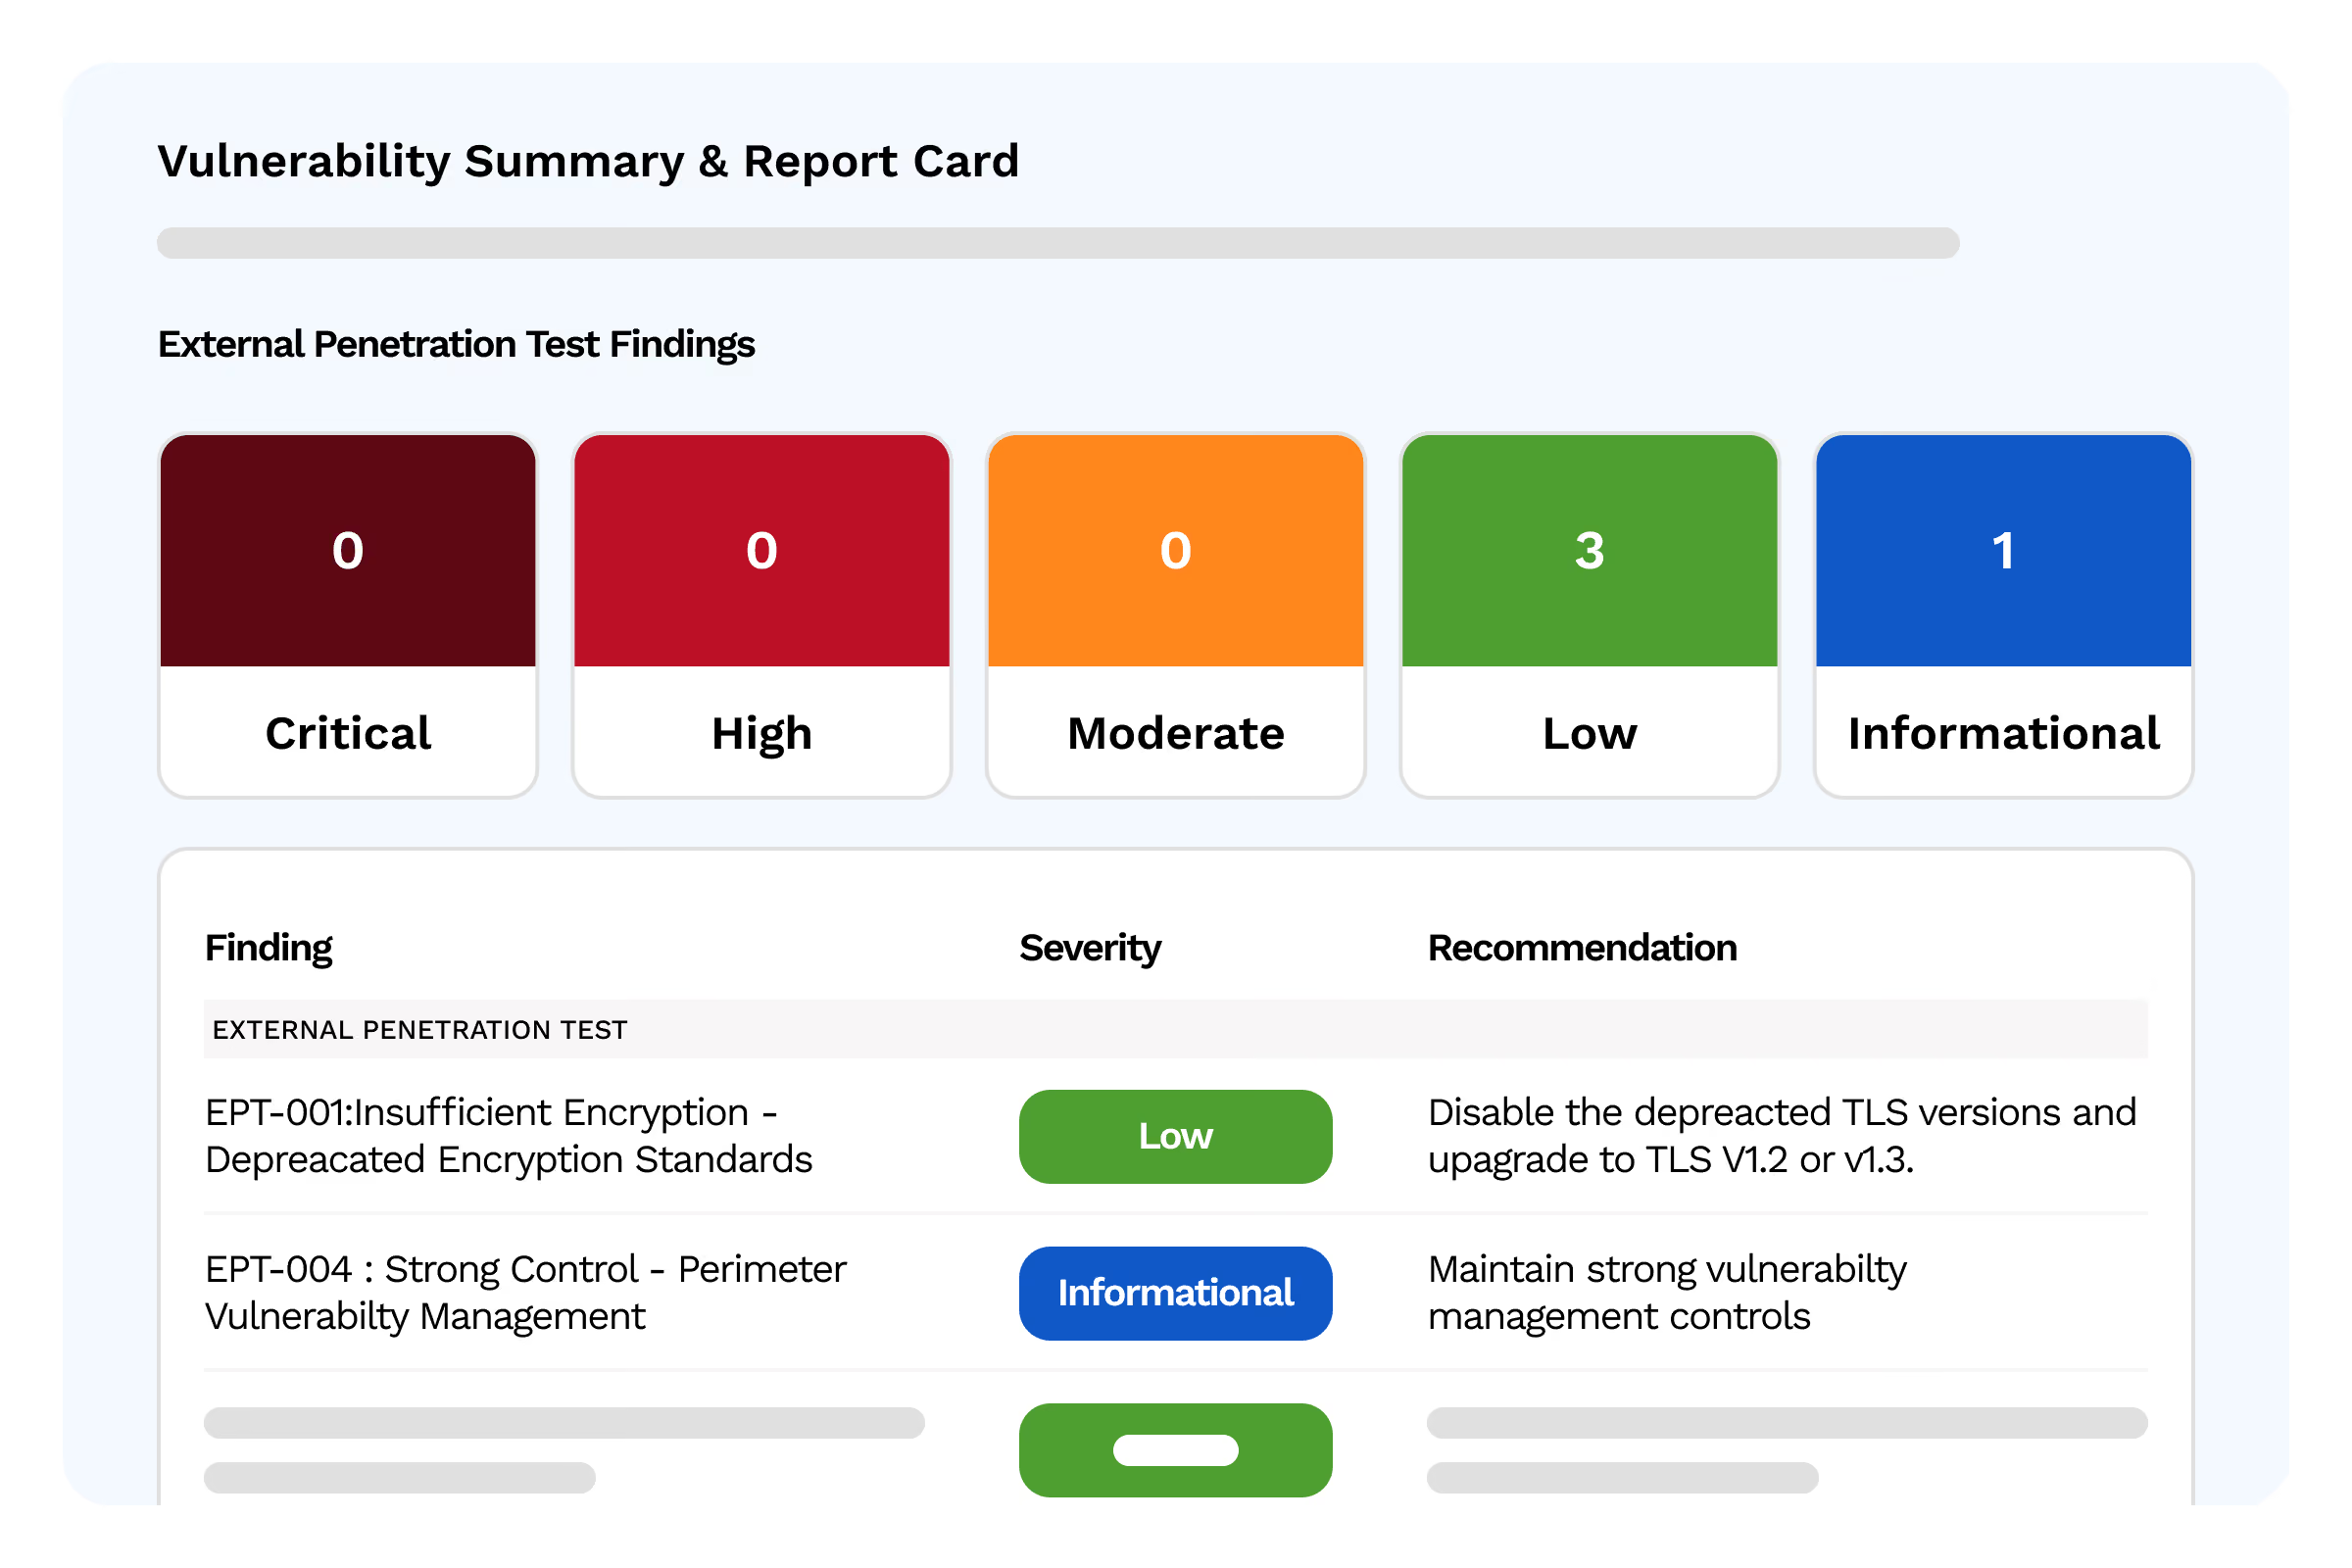
Rapport détaillé des vulnérabilités
Chaque faille découverte avec son niveau de criticité, les conditions d'exploitation et les preuves techniques
- Item 1
- Item 2
- Item 3
Preuves de concept (PoC)
Démonstration technique de l'exploitabilité réelle des failles identifiées
- Item 1
- Item 2
- Item 3
Priorisation des risques
Classement par impact et probabilité d'exploitation pour cibler les corrections les plus urgentes
- Item 1
- Item 2
- Item 3
Recommandations de remédiation
Actions correctives concrètes, priorisées et directement applicables par vos équipes
- Item 1
- Item 2
- Item 3
Synthèse managériale
Résumé non technique pour la direction, avec le niveau de risque global et les actions clés à engager
- Item 1
- Item 2
- Item 3
06
Pourquoi Cyberwatch ?
Expertise cybersécurité
+10 ans d'expérience en gestion des vulnérabilités informatiques. Filiale de Framatome depuis 2022.
Méthodologies éprouvées
NIST, PTES, OWASP pour des résultats fiables et reproductibles, alignés sur les standards internationaux.
Approche orientée remédiation
Des recommandations actionnables, pas juste un rapport. Nous vous accompagnons dans la mise en œuvre des correctifs.
Continuité avec la plateforme
Les résultats du pentest alimentent directement Cyberwatch pour un suivi continu des vulnérabilités et de leur remédiation.
07
La valeur pour votre organisation
Un investissement mesurable pour renforcer votre posture de sécurité
Vision réaliste
Obtenez une évaluation objective du niveau de sécurité réel de votre infrastructure, au-delà des scans automatisés
- Item 1
- Item 2
- Item 3
Amélioration continue
Améliorez votre posture de cybersécurité au fil du temps grâce à des pentests réguliers et au suivi des corrections
- Item 1
- Item 2
- Item 3
Conformité réglementaire
Répondez aux exigences ISO 27001, NIS2, DORA, PCI-DSS et autres normes imposant des tests d'intrusion réguliers
- Item 1
- Item 2
- Item 3
Protection des données
Protégez les données et les systèmes critiques de votre entreprise en identifiant les chemins d'accès exploitables
- Item 1
- Item 2
- Item 3
08
Combinez pentest et EASM
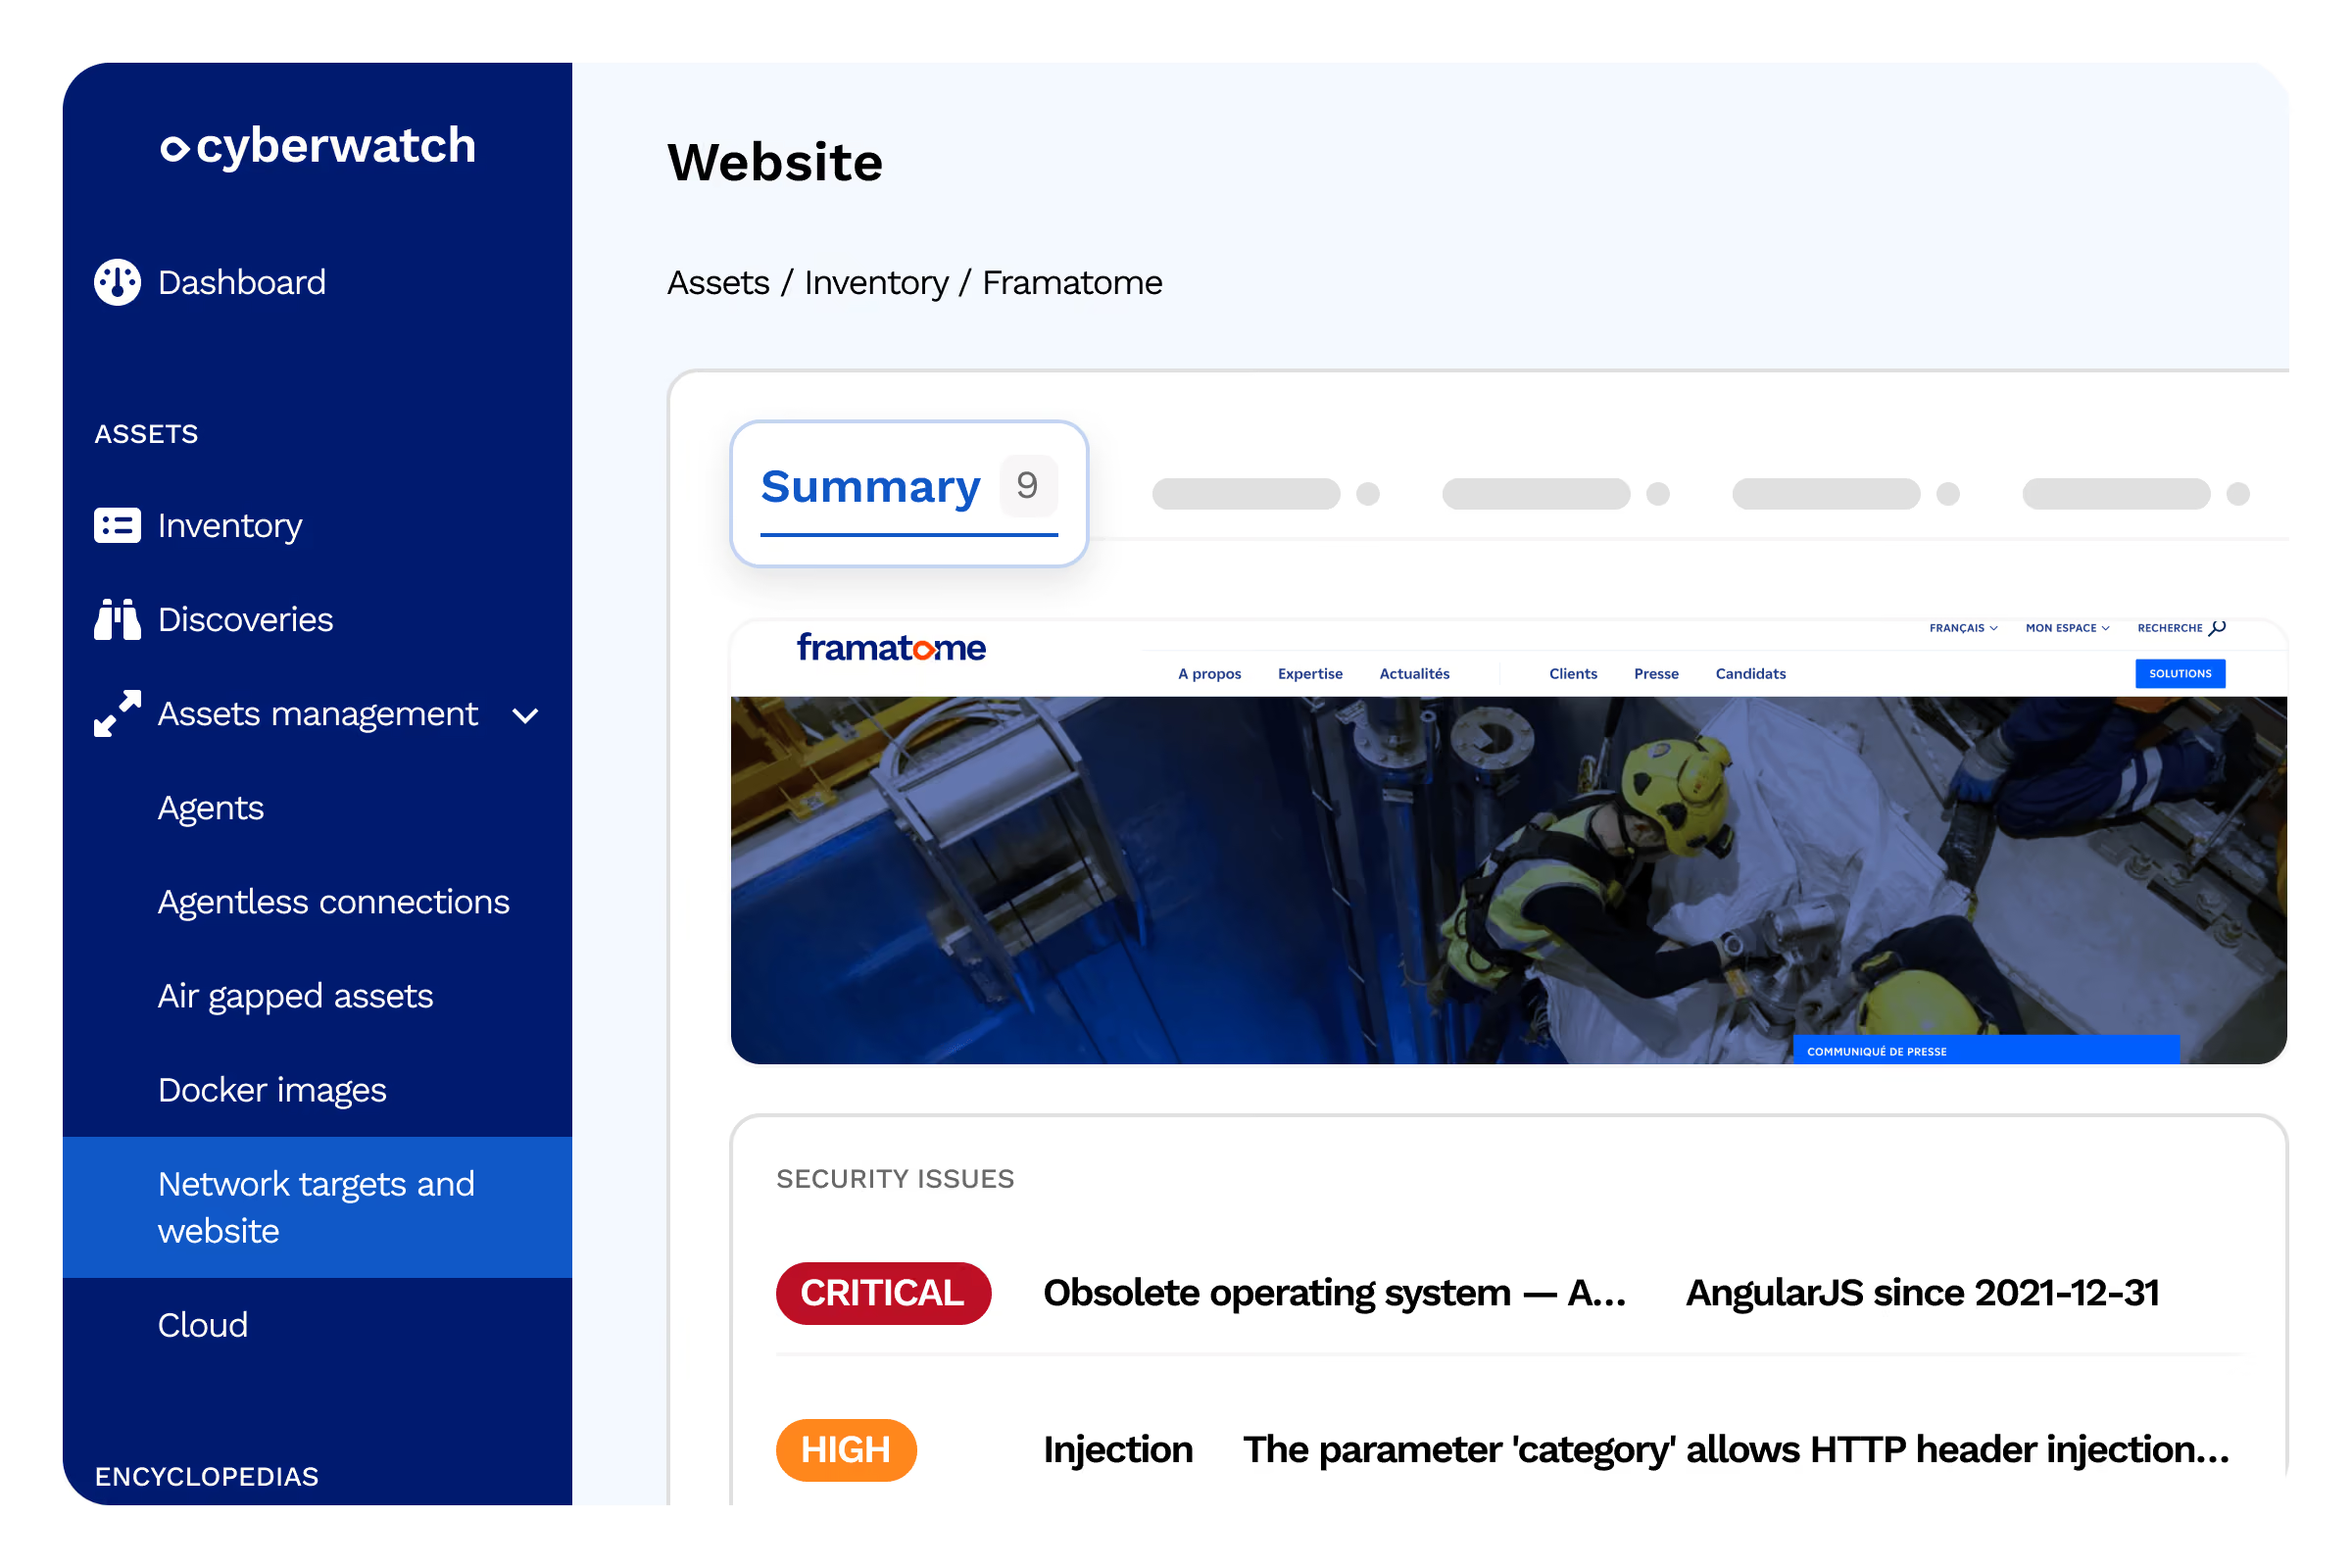
L’EASM surveille en continu votre surface d’attaque. Le pentest valide l'exploitabilité des vulnérabilités.
Nos tests d'intrusion sont naturellement complémentaires de notre solution EASM (External Attack Surface Management). L'EASM cartographie et surveille votre surface d'attaque externe 24/7. Le pentest valide manuellement l'exploitabilité des failles les plus critiques découvertes et identifie les vulnérabilités logiques que seule une expertise humaine peut révéler.
Testimonials
La plateforme centralise à la fois notre conformité PCI sur nos activités de facturation en ligne et notre gestion des vulnérabilités IT plus large, ce qui simplifie notre pilotage sécurité.

RSSI, énergie
RSSI

Les scans ASV trimestriels et le pentest complémentaire nous donnent une vision complète de notre conformité PCI DSS, avec des rapports directement exploitables par nos auditeurs QSA.
Responsable sécurité paiement, finance
Responsable sécurité paiement
Le durcissement de nos configurations selon les CIS Benchmarks nous a permis de fermer des portes d'entrée que nous ne soupçonnions pas, sans interrompre notre production.
Administrateur systèmes, industrie
Administrateur systèmes et réseaux
L'audit continu de notre annuaire Active Directory a révélé plusieurs comptes à privilèges mal maîtrisés que nous avons pu corriger rapidement.
RSSI, santé
RSSI
Pouvoir déployer une console complète isolée d'Internet, avec mise à jour manuelle de la base de vulnérabilités, était un prérequis pour certains de nos environnements les plus critiques.
Exemple à remplacer — Responsable sécurité, secteur public
Responsable sécurité des systèmes d'information
Le mode air-gap totalement déconnecté correspond exactement à nos exigences de sécurité pour les systèmes les plus sensibles, sans compromis sur la qualité de la détection.
Exemple à remplacer — Responsable SSI, défense
Responsable de la sécurité des systèmes d'information
Le suivi de notre conformité NIS2 est désormais centralisé et actualisé en continu, ce qui simplifie considérablement nos rapports aux autorités compétentes.
Exemple à remplacer — RSSI, énergie
RSSI
La génération automatisée de preuves d'audit nous fait gagner un temps précieux lors de nos revues de conformité DORA et de nos échanges avec nos auditeurs.
Exemple à remplacer — Responsable conformité, finance
Responsable conformité
La formation Cyberwatch Certified Professional a permis à nos équipes de monter en compétence rapidement et d'exploiter pleinement les fonctionnalités de remédiation de la plateforme.
Exemple à remplacer — Responsable IT, industrie
Responsable infrastructure IT
Le patch management intégré et les tickets générés automatiquement dans notre outil ITSM ont nettement réduit nos délais de correction.
Exemple à remplacer — DSI, secteur public
DSI
Avec des centaines de dispositifs médicaux à surveiller, la priorisation par criticité métier nous permet de ne pas nous disperser tout en respectant la continuité des soins.
Exemple à remplacer — RSSI, santé
RSSI
Le scoring contextuel nous aide à concentrer nos équipes sur les vulnérabilités qui présentent un risque réel pour nos installations, plutôt que de traiter des milliers de CVE sans distinction.
Exemple à remplacer — Responsable cybersécurité, énergie
Responsable cybersécurité
Pouvoir cartographier nos environnements sensibles sans connexion réseau permanente était une exigence non négociable. Cyberwatch répond à cette contrainte tout en gardant un inventaire à jour.
Exemple à remplacer — Officier sécurité, défense
Officier de sécurité des systèmes d'information
La cartographie automatique de nos actifs nous a permis de découvrir des serveurs oubliés que nos audits précédents n'avaient jamais identifiés. C'est un vrai gain de visibilité sur notre Shadow IT.
Exemple à remplacer — Responsable sécurité, finance
Responsable sécurité IT
L'accompagnement de l'équipe Cyberwatch a été déterminant pour déployer la plateforme sur nos sites de production sans perturber nos lignes. Le support dédié répond vite et comprend nos contraintes industrielles.
Exemple à remplacer — DSI, industrie
DSI
Avec Cyberwatch, nous avons enfin une vue exhaustive de notre parc informatique et pouvons prioriser nos actions de remédiation selon un risque réel plutôt qu'une simple liste de CVE. La plateforme s'intègre bien à nos contraintes de souveraineté.
Exemple à remplacer — RSSI, secteur public
RSSI
FAQ
De la cartographie de vos actifs à la correction automatisée.
Qu'est-ce qu'un pentest et à quoi ça sert ?
Un pentest (test d'intrusion) est une simulation d'attaque informatique réalisée par des experts en cybersécurité pour identifier les vulnérabilités exploitables de votre système d'information. Contrairement à un scan automatisé, il reproduit les techniques réelles d'un attaquant pour évaluer concrètement votre niveau de sécurité et prioriser les correctifs avant qu'une faille ne soit réellement exploitée.
Quelle est la différence entre pentest en boîte noire, grise et blanche ?
Ces approches définissent le niveau d'information transmis aux pentesters. En boîte noire, ils n’ont aucune information interne. Ils se placent dans la position d’un attaquant externe et découvrent la cible par eux-mêmes. En boîte grise, ils disposent d’informations partielles : compte utilisateur, documentation limitée, architecture partielle ou périmètre précisé. En boîte blanche, ils ont un accès complet aux informations techniques : code source, architecture, comptes, configurations ou documentation détaillée.
Combien de temps dure un test d'intrusion ?
La durée varie selon le périmètre et le type de pentest, généralement entre une et trois semaines. Un pentest applicatif ciblé peut être réalisé en quelques jours, tandis qu'un audit d'infrastructure complet nécessite plusieurs semaines, incluant la phase de cadrage et la définition du périmètre, la réalisation des tests, la rédaction du rapport et la restitution et les tests après correction des vulnérabilités, si inclus dans le contrat.
Quelle est la différence entre un pentest et un scan de vulnérabilités ?
Un scan de vulnérabilités est une analyse automatisée qui identifie des failles connues sur des systèmes, applications ou réseaux, sans les exploiter. Il fournit surtout une liste de points à vérifier. Un pentest est une évaluation plus poussée, menée par un expert, qui tente d’exploiter ces failles pour mesurer leur impact réel. Le scan détecte des risques potentiels. Le pentest valide les scénarios d’attaque, les chemins d’exploitation et les conséquences métier.
Quel est le livrable d'un test d'intrusion ?
Le livrable principal d’un test d’intrusion est un rapport détaillé présentant les vulnérabilités identifiées, leur niveau de criticité, les preuves d’exploitation, les impacts potentiels et les recommandations de correction. Il inclut souvent une synthèse exécutive pour les décideurs, une partie technique pour les équipes IT, ainsi qu’un plan de remédiation priorisé. Une restitution orale et un rapport de contre-test peuvent compléter le livrable.
Pentest et EASM : faut-il choisir entre les deux ?
Non, ces approches sont complémentaires. L'EASM surveille en continu votre surface d'attaque externe et votre niveau d’exposition (domaines, sous-domaines, services exposés, certificats, erreurs de configuration, actifs oubliés ou nouveaux points d’entrée…). Le pentest, lui, confirme l'exploitabilité réelle des failles critiques et révèle les vulnérabilités logiques qu'aucun outil automatisé ne peut détecter. L’approche la plus efficace consiste à utiliser l’EASM pour la visibilité continue et le pentest pour la validation technique ponctuelle et approfondie.