
Scanner de vulnérabilités & Patch Management
Scanner de vulnérabilités et gestion de la conformité pour vos serveurs, postes de travail et machines virtuelles (VM). Scan avec ou sans agent, évaluation de la conformité selon les CIS Benchmarks et patch management intégré. Déploiement on-premise ou SaaS.
Le défi : gérer l'hétérogénéité

Hétérogénéité du parc
Des centaines de technologies à inventorier et à sécuriser : serveurs Windows et Linux, postes de travail, équipements réseau, hyperviseurs, bases de données, middlewares...

Silos technologiques
Outils disparates (SIEM, EDR, configuration management) sans visibilité transversale. Aucune corrélation entre vulnérabilités et configuration réelle.

Temps perdu
Remontées manuelles des données, rapprochement d'informations fragmentées et audits fastidieux. Les risques évoluent plus vite que votre capacité à réagir.
surface d’attaque
Gestion de la surface d'attaque
Découvrez automatiquement tous vos actifs informatiques grâce à plus de 50 connecteurs spécialisés.
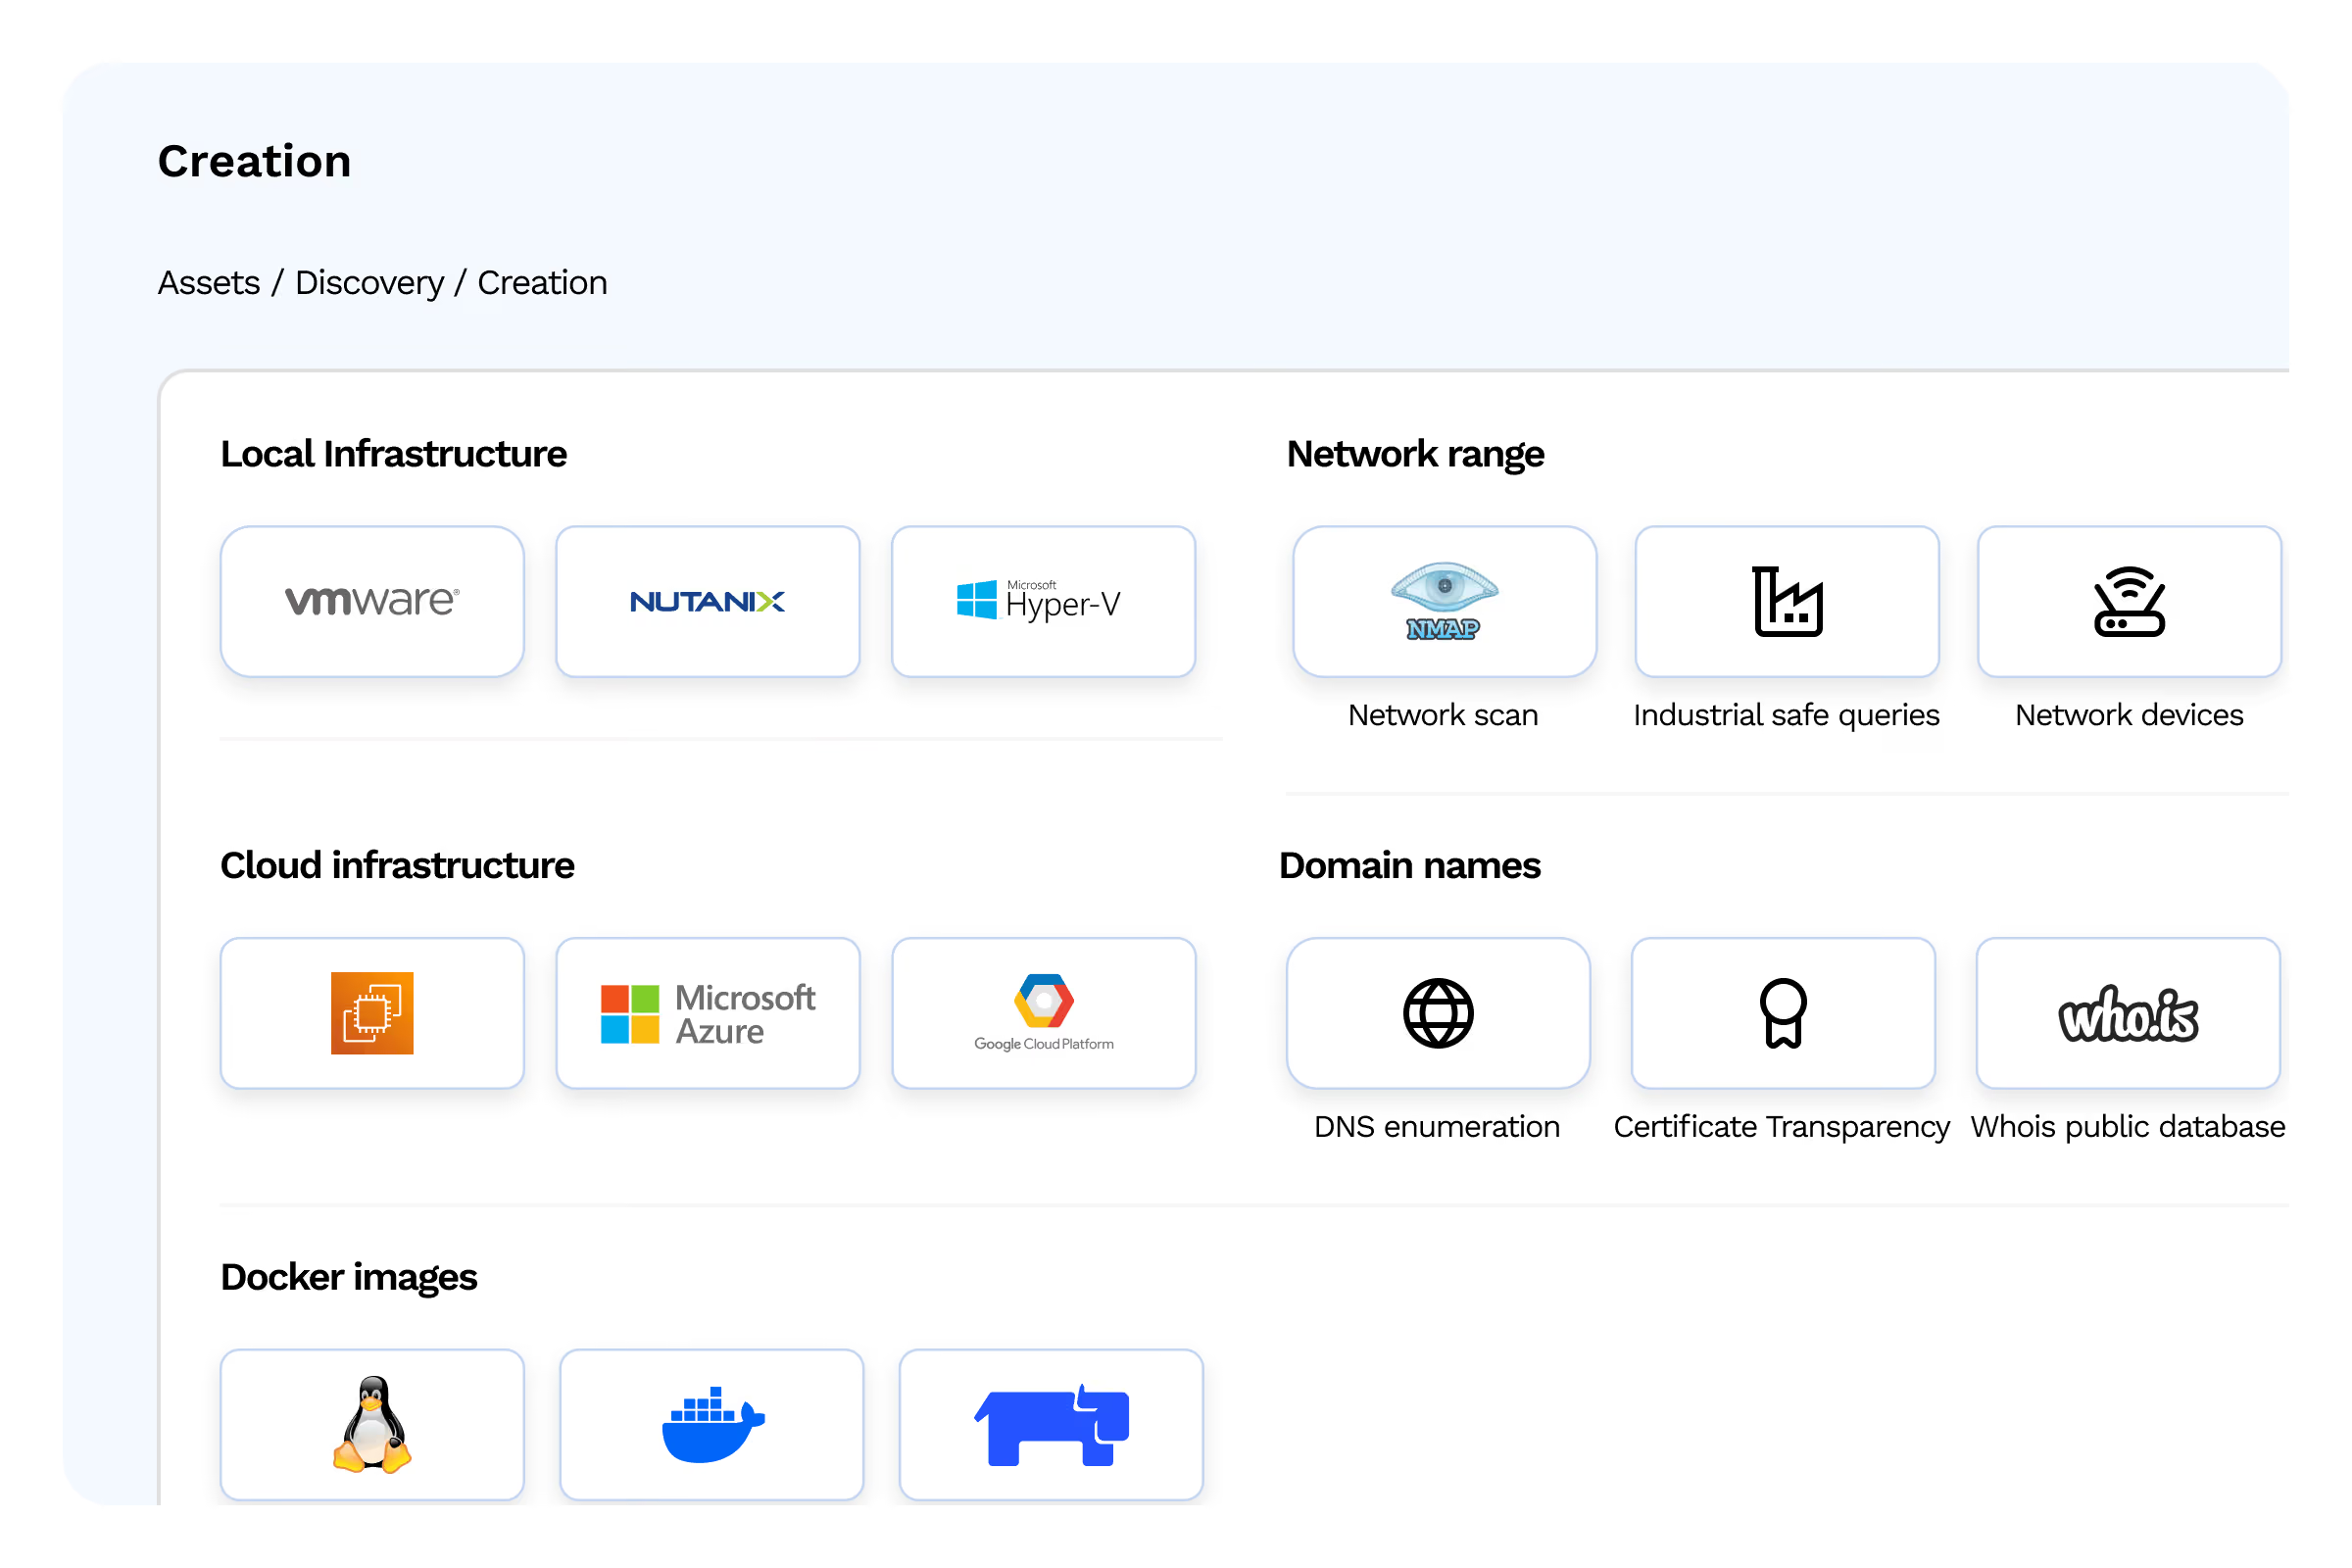
Mode agent
Déploiement sur chaque poste pour une visibilité complète et des données en temps réel
- Item 1
- Item 2
- Item 3
Mode sans agent
Scan authentifié par WinRM/SSH/SNMP pour les équipements sensibles, réseaux ou éphémères
- Item 1
- Item 2
- Item 3
Mode déconnecté
Import via fichiers CSV/JSON pour actifs isolés ou air-gapped
Import via fichiers SBOM CycloneDX/SPDX
- Item 1
- Item 2
- Item 3
Couverture complète
Serveurs, postes de travail, hyperviseurs, bases de données, middlewares, équipements réseaux
- Item 1
- Item 2
- Item 3
Fondation solide pour tous vos processus de sécurité downstream.
Vulnérabilités
Gestion des vulnérabilités
Détection des CVE en continu, priorisation des vulnérabilités selon leur niveau de risque et alertes en temps réel sur les failles critiques.
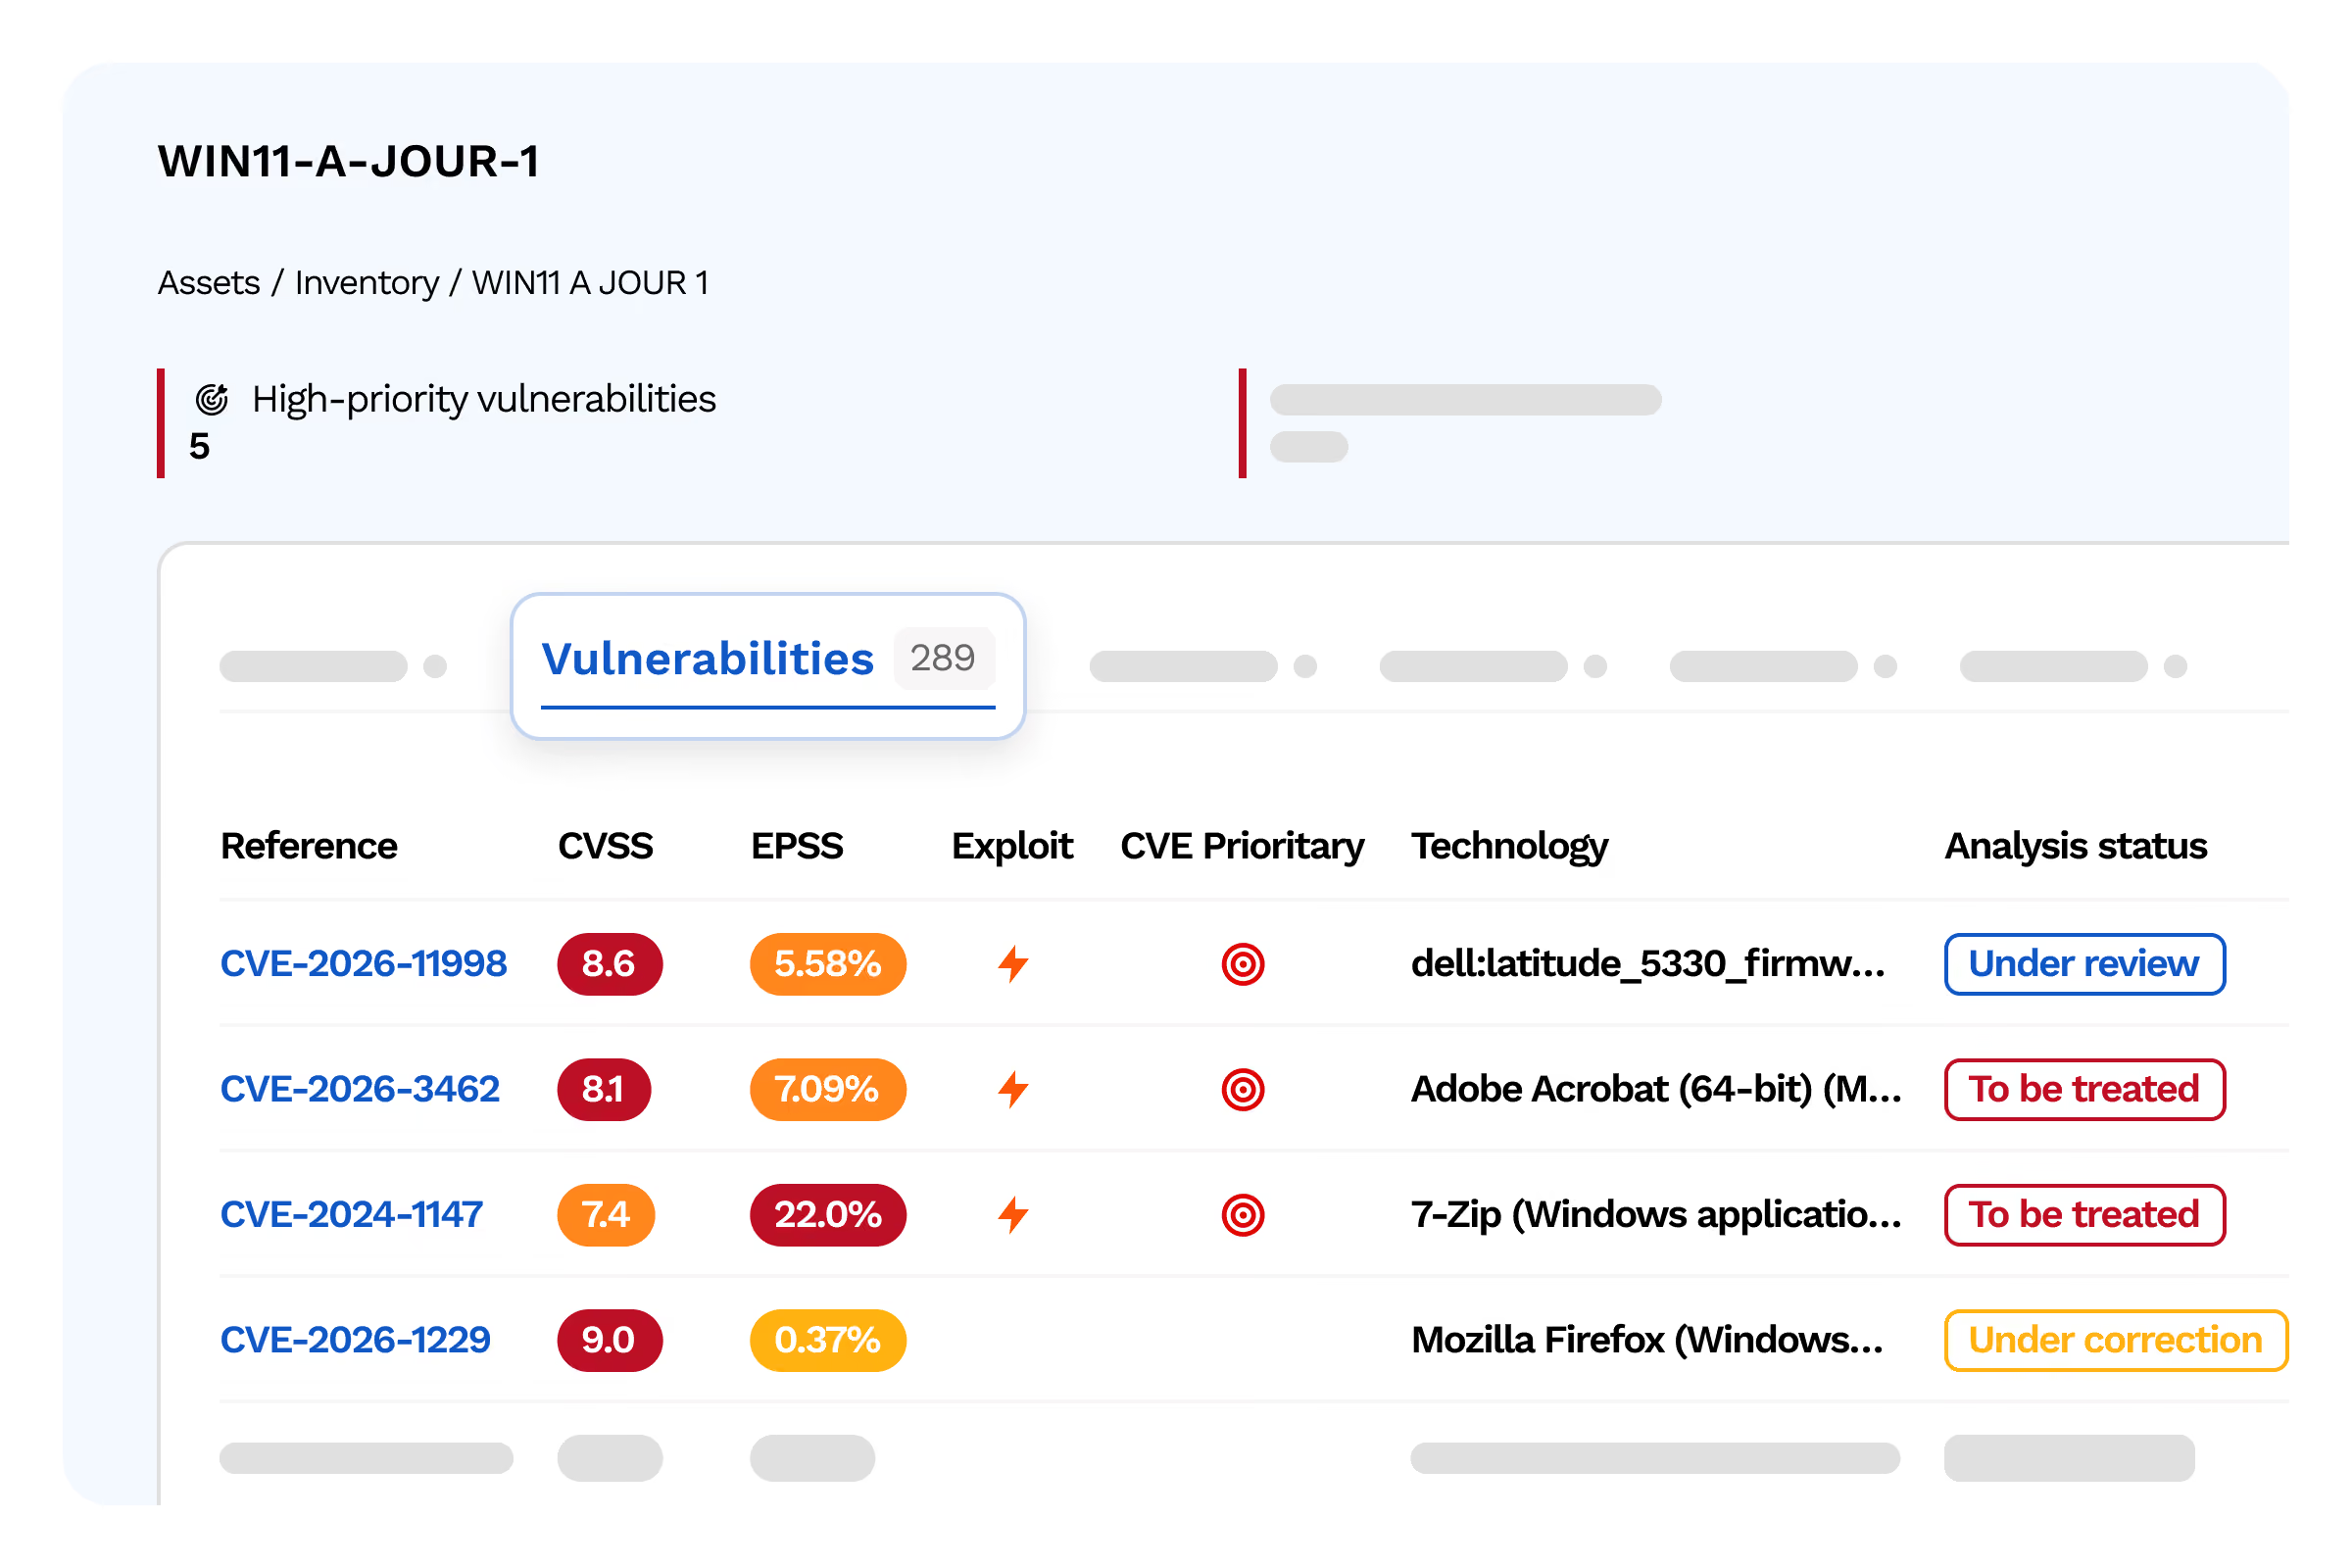
Mise à jour CVE
Flux horaire des nouvelles vulnérabilités, MTTD < 1 heure
- Item 1
- Item 2
- Item 3
Prioritisation CVSS-BTE + EPSS
Au-delà du score CVSS : intégrez le contexte opérationnel et les probabilités d'exploitation
- Item 1
- Item 2
- Item 3
Alertes CERT
Notifications immédiates sur vulnérabilités critiques (CISA KEV, CERT-FR)
- Item 1
- Item 2
- Item 3
Corrélation contextuelle
Liez chaque CVE à vos actifs et configurations exposées
- Item 1
- Item 2
- Item 3
Passez du bruit au signal : ne patchez que ce qui compte.
Conformité
Gestion des configurations
Évaluez en continu votre conformité avec les référentiels de sécurité et de durcissement, vos politiques internes et les normes propres à votre secteur d’activité.
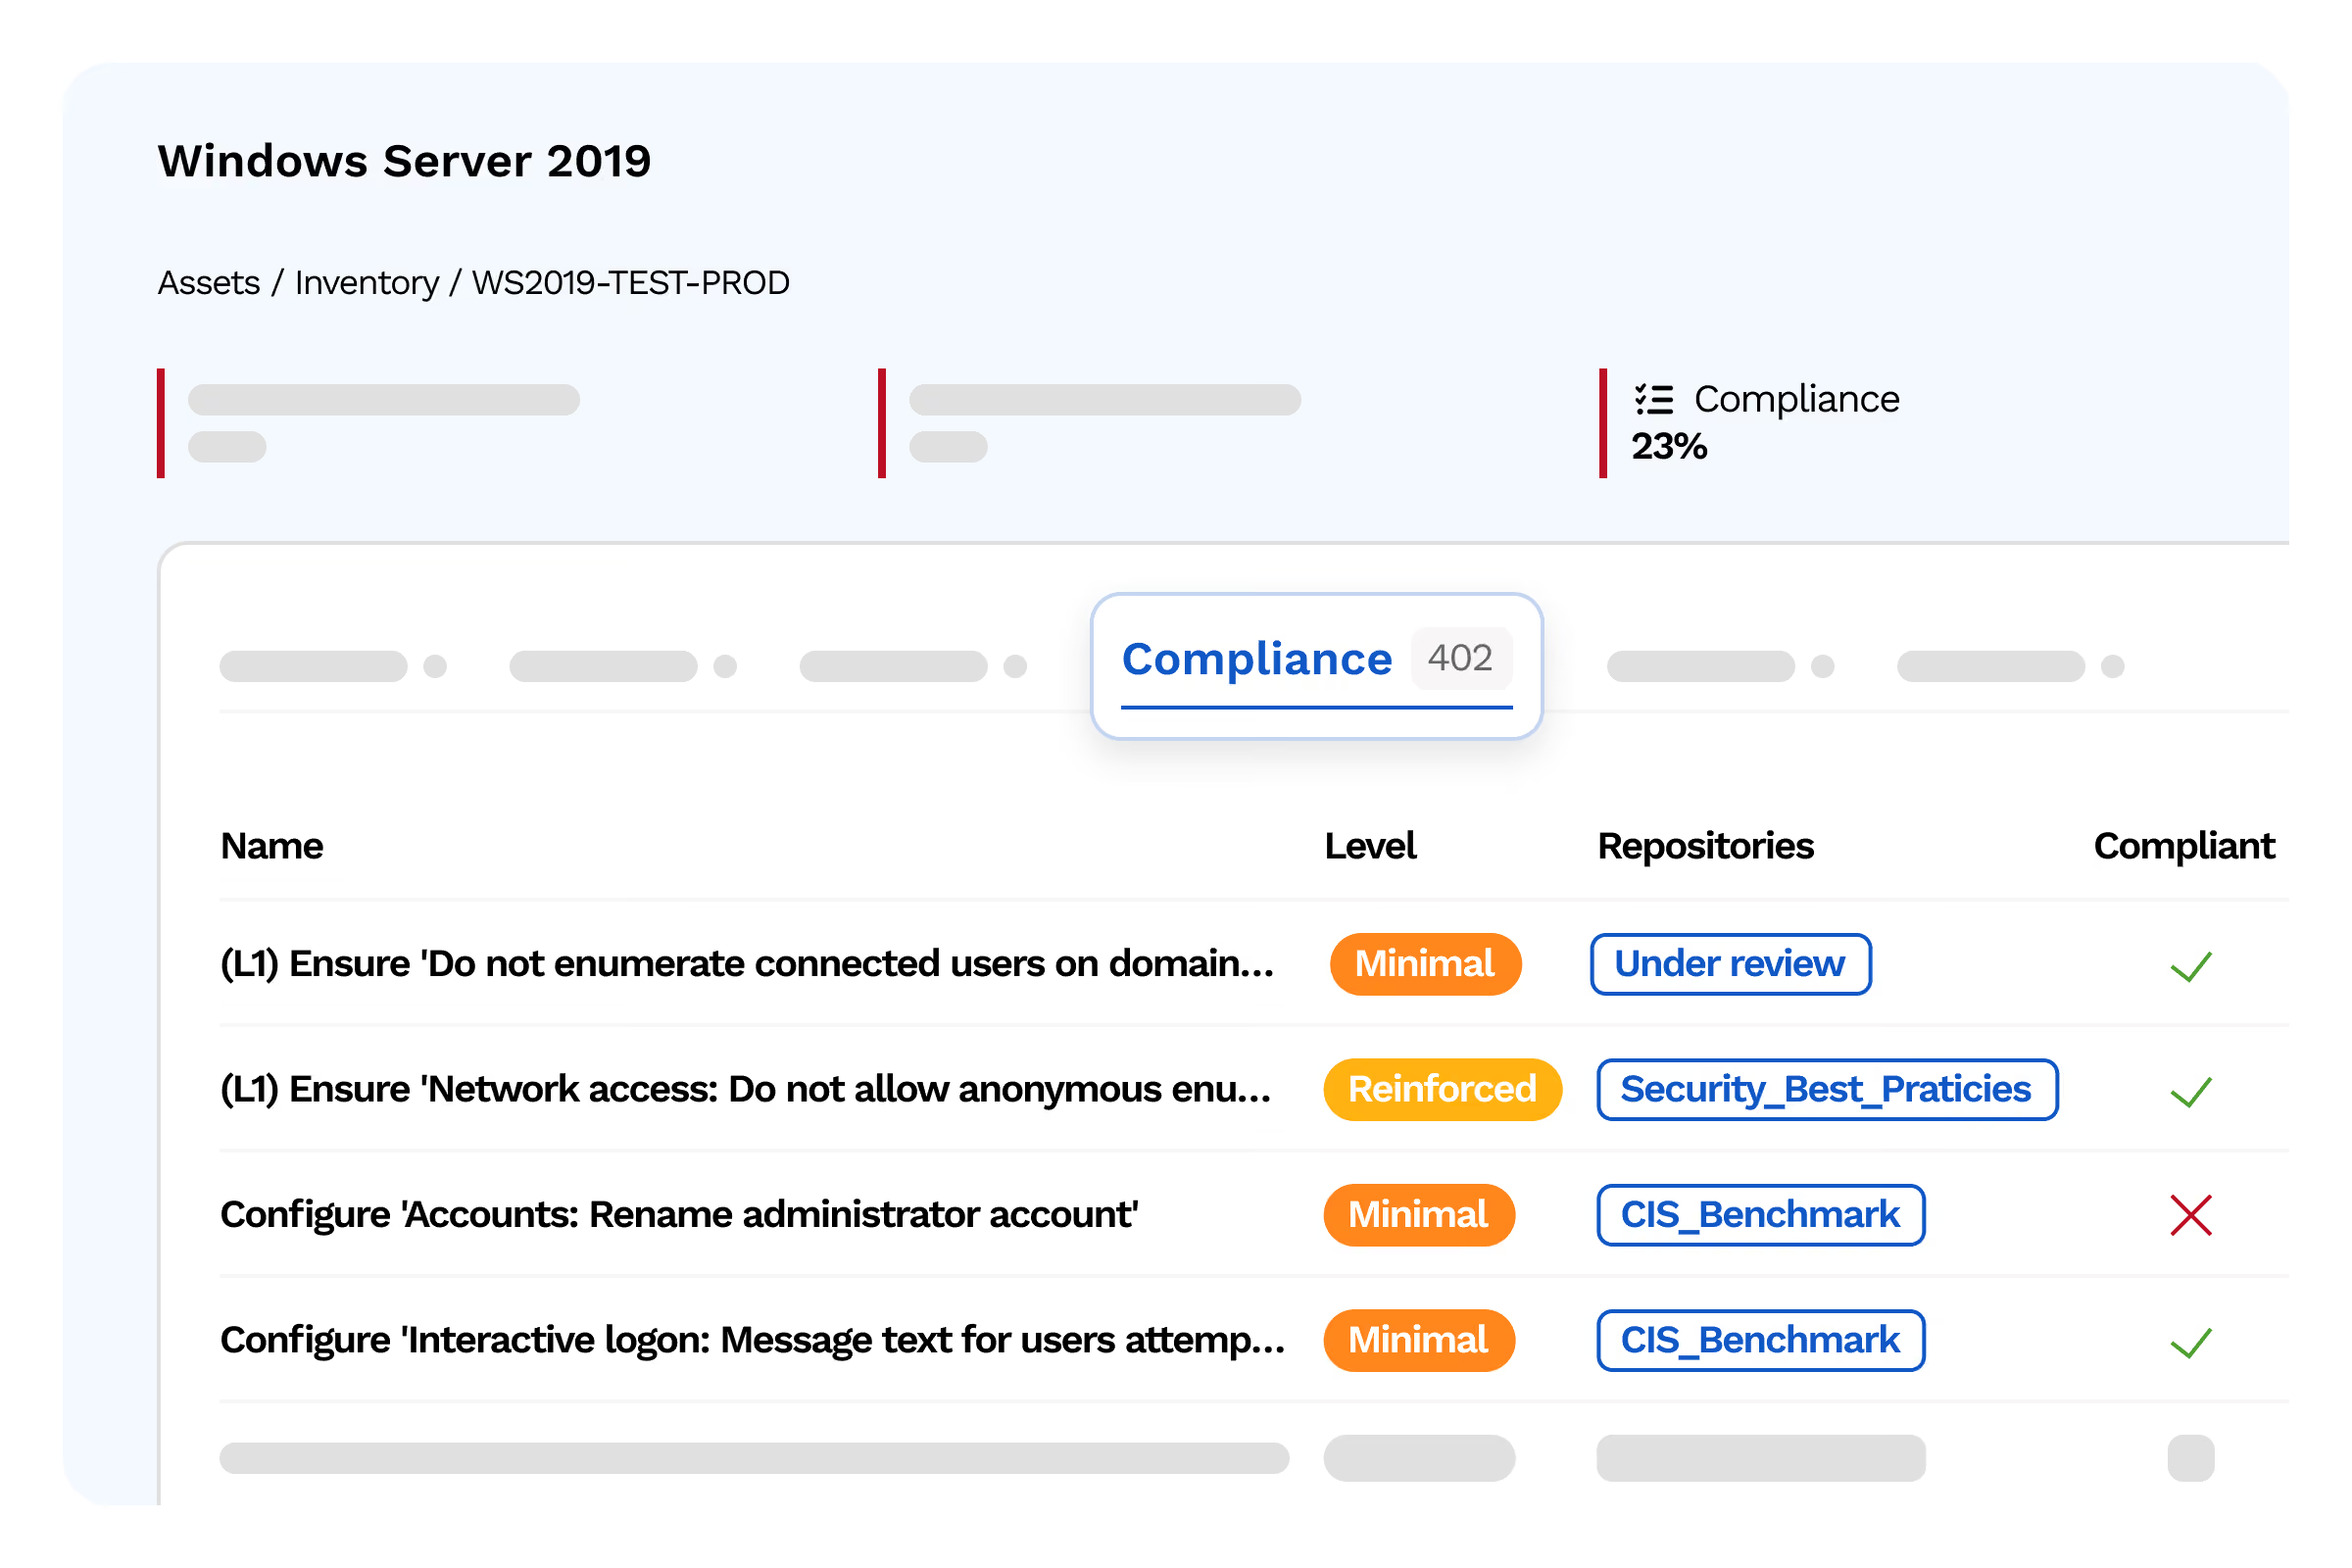
CIS Benchmarks
Contrôles CIS pour Windows, Linux et services cloud
- Item 1
- Item 2
- Item 3
Guides ANSSI/CERT-FR
Applicabilité française : recommandations sectorielles et risques géopolitiques
- Item 1
- Item 2
- Item 3
Règles personnalisées
Intégration de vos standards internes et vos normes métier (PCI-DSS, HIPAA, etc.)
- Item 1
- Item 2
- Item 3
Scoring de conformité continu
Dashboard en temps réel avec détection automatique des écarts à la baseline validée
- Item 1
- Item 2
- Item 3
La configuration est votre défense passive : gardez-la serrée.
microsoft 365
Microsoft 365 / Entra ID
Auditez les identités, les accès et le partage de données au cœur de votre écosystème Microsoft.
Accès conditionnel
Analyse des politiques et risque d'usurpation d'identité
MFA & guest management
Couverture MFA, audit des accès externes, risques de contournement
Partage SharePoint/Teams/OneDrive
Détectez les partages publics accidentels et contrôles d'accès défaillants
Exchange anti-phishing
Politiques d'anti-phishing, règles de transport, conformité des journaux
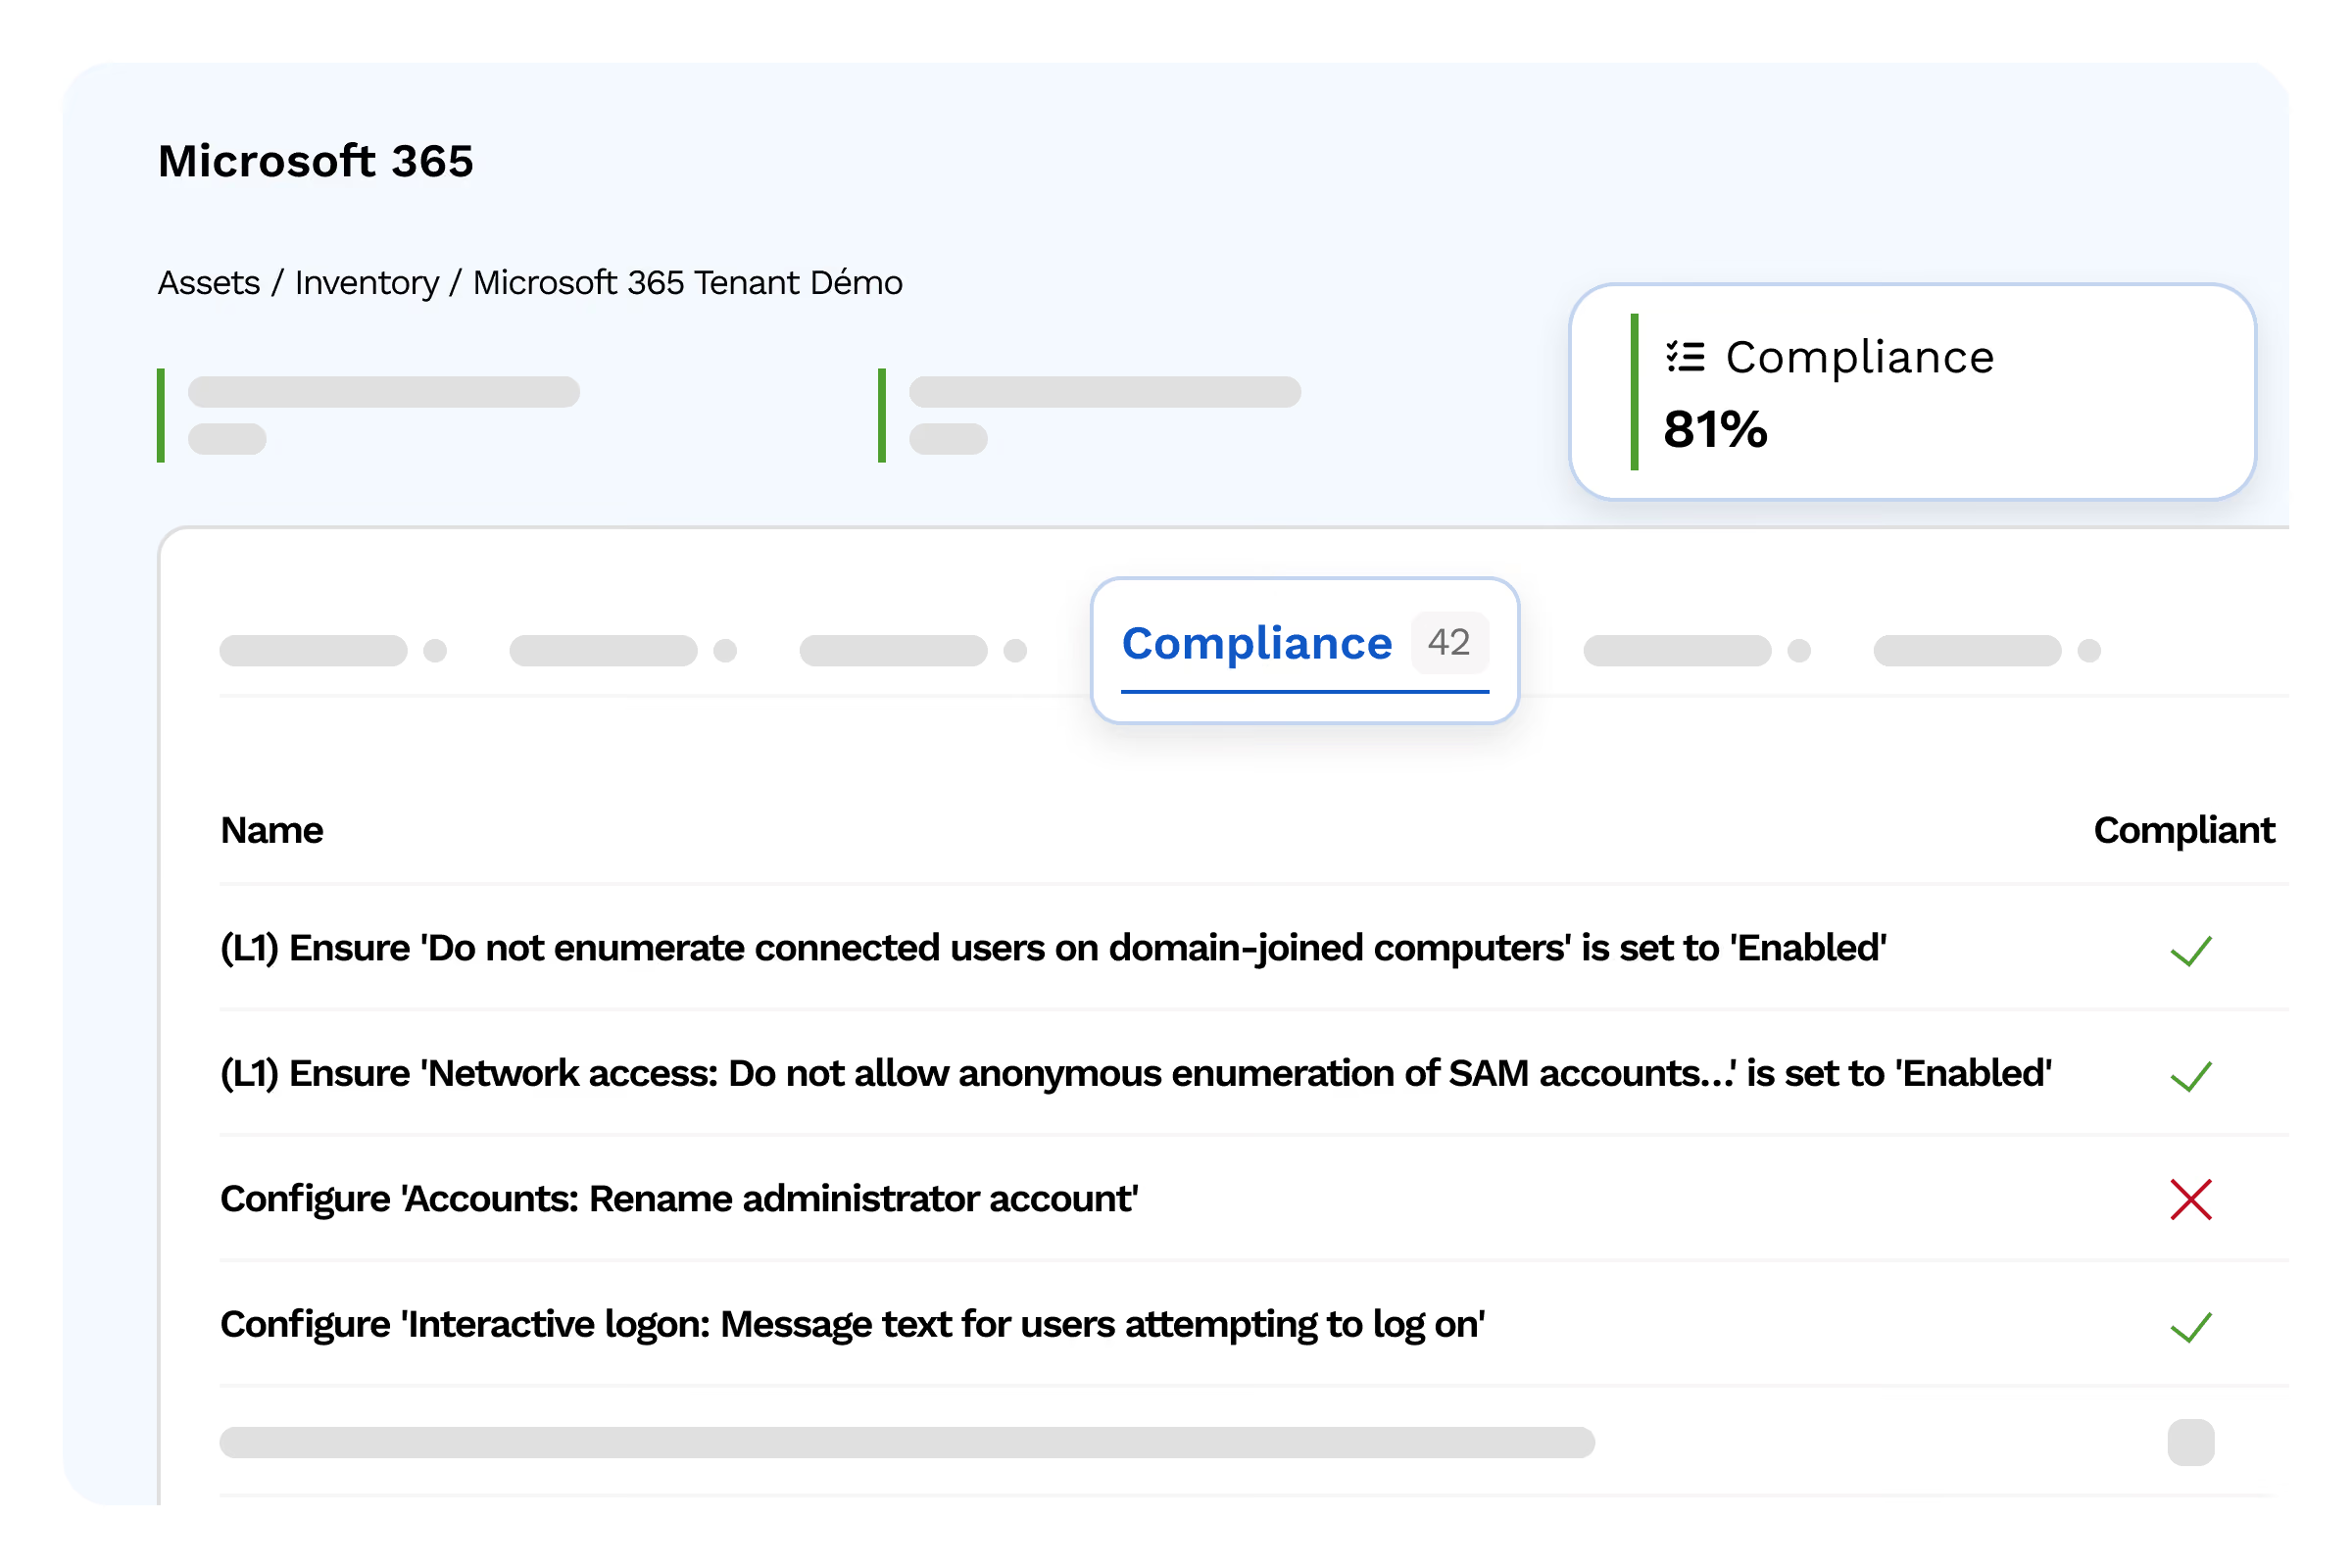
Visibilité complète sur les risques liés à vos identités Microsoft.
patch management
Patch Management
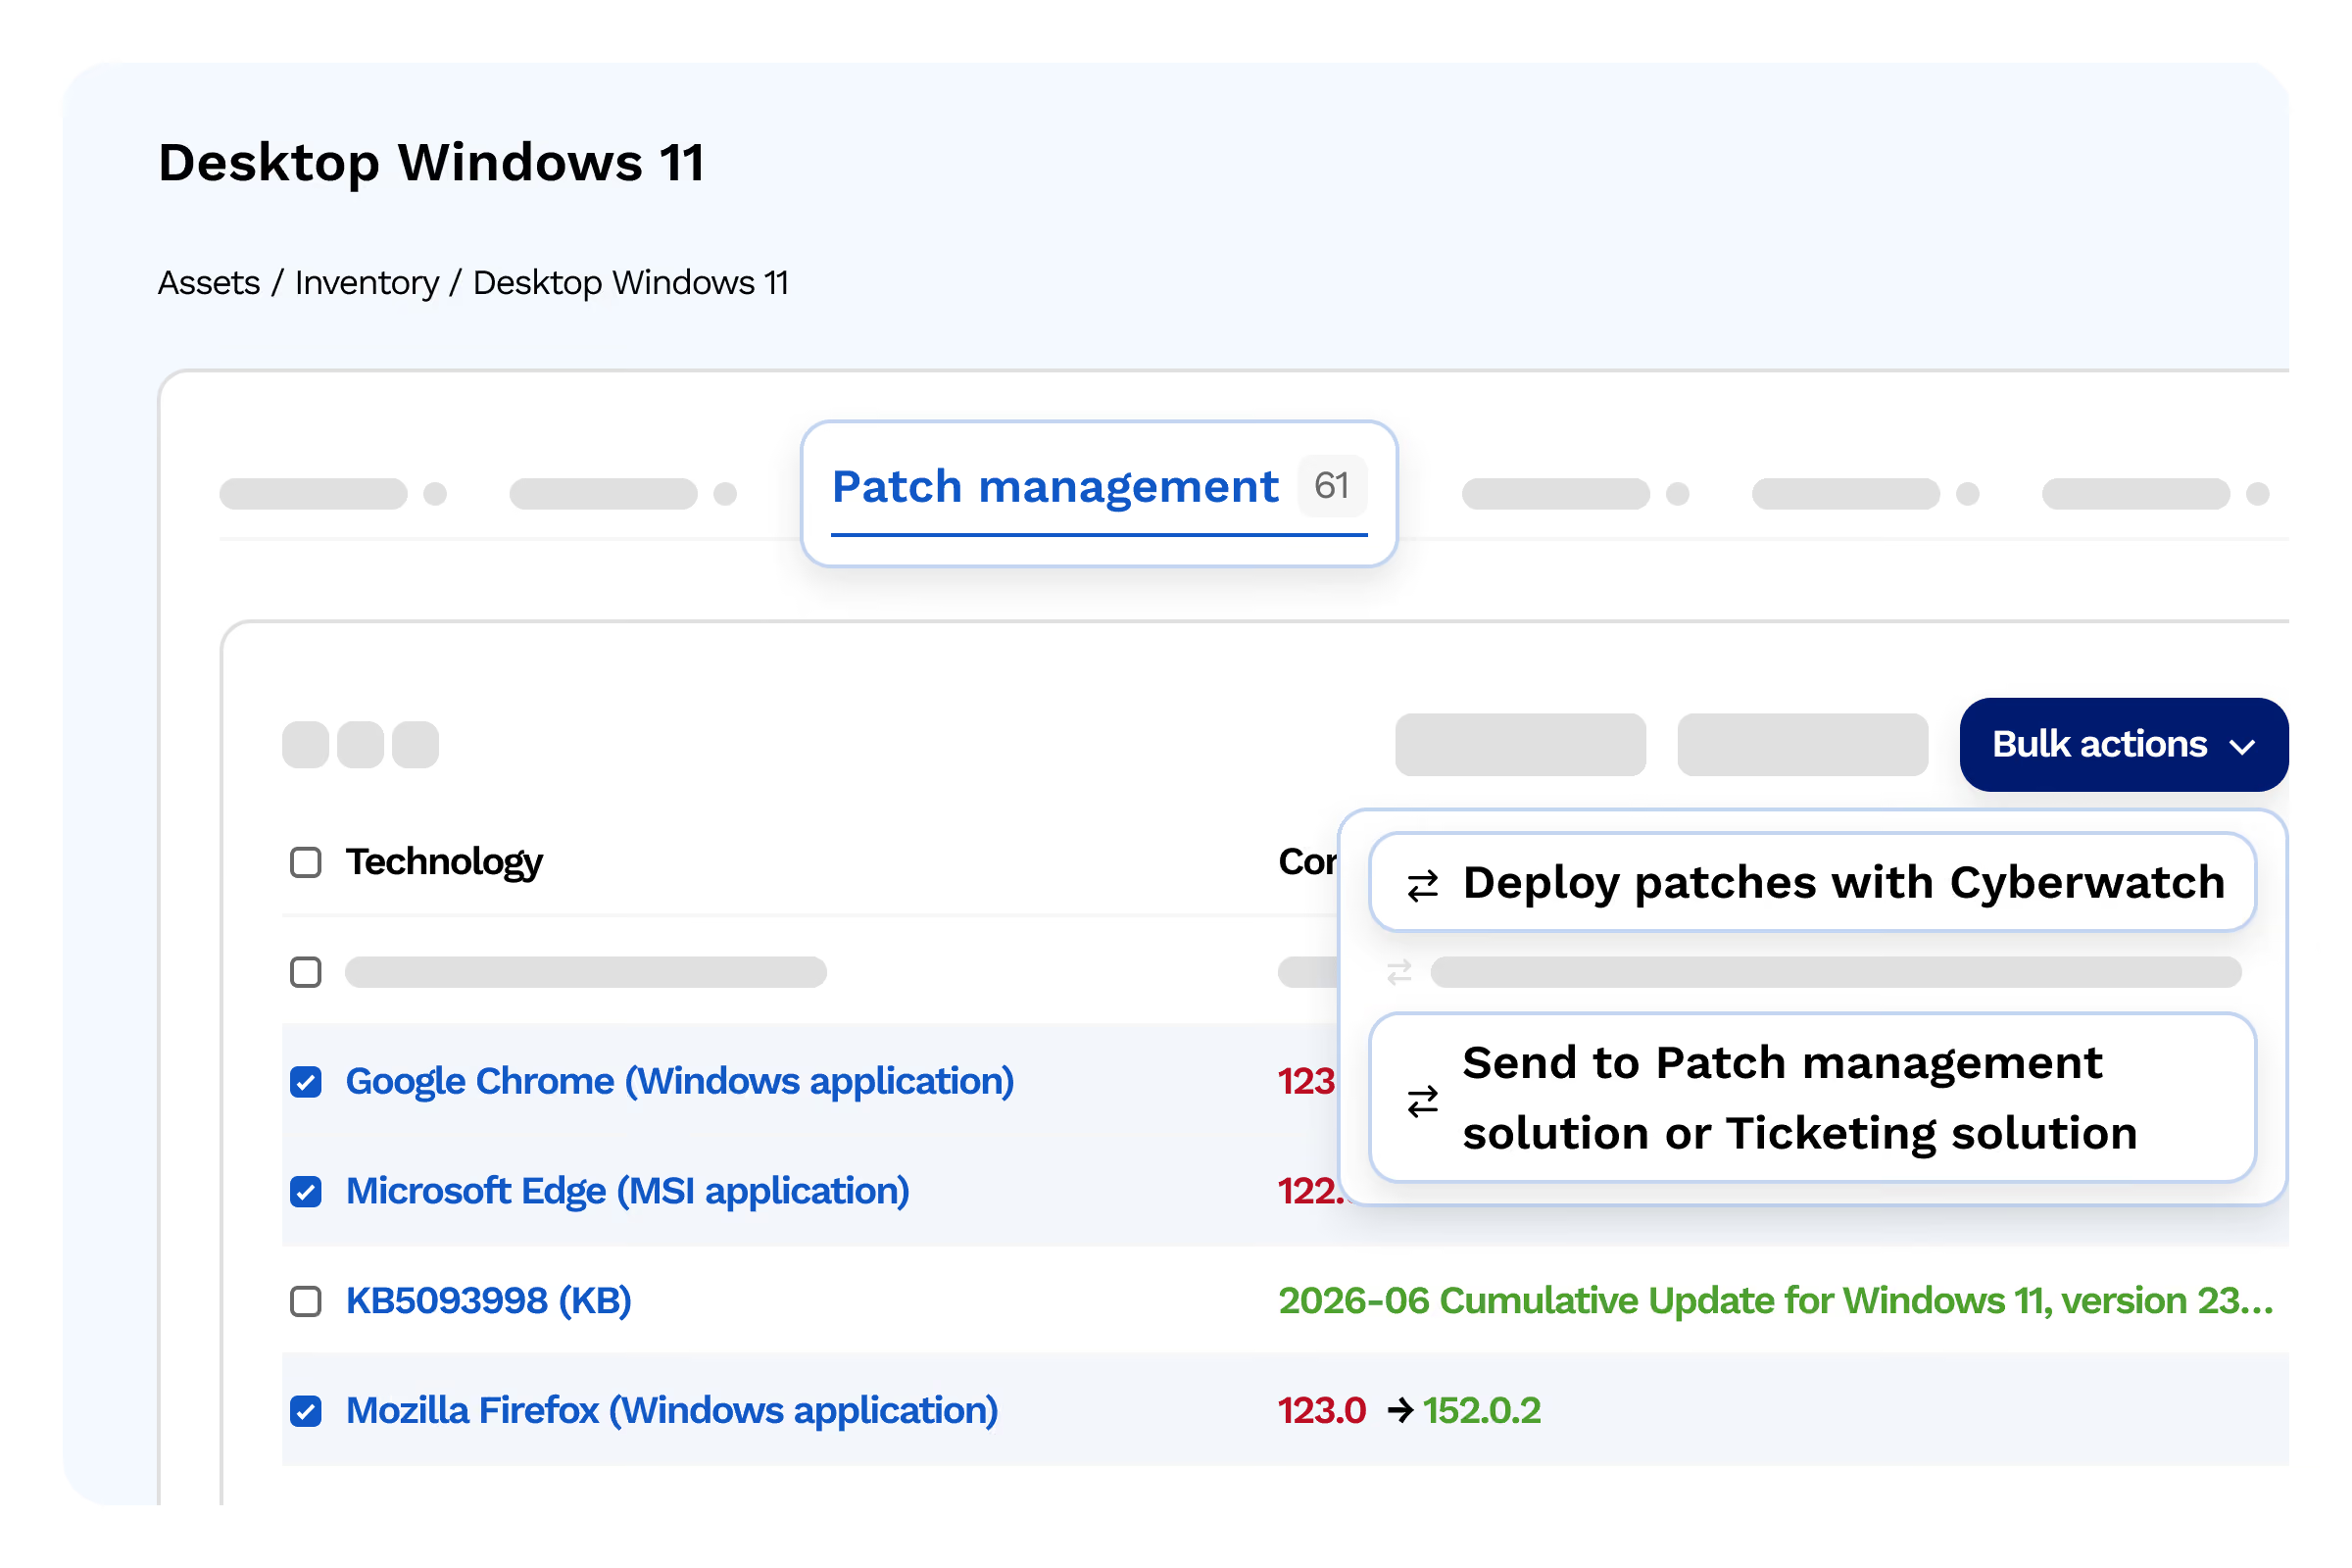
Orchestrez les correctifs nativement et intégrez vos outils existants : ServiceNow, Jira, GLPI, WAPT, Ivanti.
Patching natif Windows + Linux
Déploiement direct via Windows Update, YUM, APT avec planification granulaire
- Item 1
- Item 2
- Item 3
Connecteurs outils de patch
Synchronisation bidirectionnelle avec WAPT, CoreUpdate, Ivanti, ...
- Item 1
- Item 2
- Item 3
Intégration ITSM
Connecteurs ServiceNow, Jira, GLPI pour traçabilité des changements et approbations
- Item 1
- Item 2
- Item 3
Adaptation au contexte métier
Windows Patch Tuesday, calendriers métier, gel lors de périodes sensibles
- Item 1
- Item 2
- Item 3
De la détection au déploiement, sans changer d'outil.
Testimonials
La plateforme centralise à la fois notre conformité PCI sur nos activités de facturation en ligne et notre gestion des vulnérabilités IT plus large, ce qui simplifie notre pilotage sécurité.

RSSI, énergie
RSSI

Les scans ASV trimestriels et le pentest complémentaire nous donnent une vision complète de notre conformité PCI DSS, avec des rapports directement exploitables par nos auditeurs QSA.
Responsable sécurité paiement, finance
Responsable sécurité paiement
Le durcissement de nos configurations selon les CIS Benchmarks nous a permis de fermer des portes d'entrée que nous ne soupçonnions pas, sans interrompre notre production.
Administrateur systèmes, industrie
Administrateur systèmes et réseaux
L'audit continu de notre annuaire Active Directory a révélé plusieurs comptes à privilèges mal maîtrisés que nous avons pu corriger rapidement.
RSSI, santé
RSSI
Pouvoir déployer une console complète isolée d'Internet, avec mise à jour manuelle de la base de vulnérabilités, était un prérequis pour certains de nos environnements les plus critiques.
Exemple à remplacer — Responsable sécurité, secteur public
Responsable sécurité des systèmes d'information
Le mode air-gap totalement déconnecté correspond exactement à nos exigences de sécurité pour les systèmes les plus sensibles, sans compromis sur la qualité de la détection.
Exemple à remplacer — Responsable SSI, défense
Responsable de la sécurité des systèmes d'information
Le suivi de notre conformité NIS2 est désormais centralisé et actualisé en continu, ce qui simplifie considérablement nos rapports aux autorités compétentes.
Exemple à remplacer — RSSI, énergie
RSSI
La génération automatisée de preuves d'audit nous fait gagner un temps précieux lors de nos revues de conformité DORA et de nos échanges avec nos auditeurs.
Exemple à remplacer — Responsable conformité, finance
Responsable conformité
La formation Cyberwatch Certified Professional a permis à nos équipes de monter en compétence rapidement et d'exploiter pleinement les fonctionnalités de remédiation de la plateforme.
Exemple à remplacer — Responsable IT, industrie
Responsable infrastructure IT
Le patch management intégré et les tickets générés automatiquement dans notre outil ITSM ont nettement réduit nos délais de correction.
Exemple à remplacer — DSI, secteur public
DSI
Avec des centaines de dispositifs médicaux à surveiller, la priorisation par criticité métier nous permet de ne pas nous disperser tout en respectant la continuité des soins.
Exemple à remplacer — RSSI, santé
RSSI
Le scoring contextuel nous aide à concentrer nos équipes sur les vulnérabilités qui présentent un risque réel pour nos installations, plutôt que de traiter des milliers de CVE sans distinction.
Exemple à remplacer — Responsable cybersécurité, énergie
Responsable cybersécurité
Pouvoir cartographier nos environnements sensibles sans connexion réseau permanente était une exigence non négociable. Cyberwatch répond à cette contrainte tout en gardant un inventaire à jour.
Exemple à remplacer — Officier sécurité, défense
Officier de sécurité des systèmes d'information
La cartographie automatique de nos actifs nous a permis de découvrir des serveurs oubliés que nos audits précédents n'avaient jamais identifiés. C'est un vrai gain de visibilité sur notre Shadow IT.
Exemple à remplacer — Responsable sécurité, finance
Responsable sécurité IT
L'accompagnement de l'équipe Cyberwatch a été déterminant pour déployer la plateforme sur nos sites de production sans perturber nos lignes. Le support dédié répond vite et comprend nos contraintes industrielles.
Exemple à remplacer — DSI, industrie
DSI
Avec Cyberwatch, nous avons enfin une vue exhaustive de notre parc informatique et pouvons prioriser nos actions de remédiation selon un risque réel plutôt qu'une simple liste de CVE. La plateforme s'intègre bien à nos contraintes de souveraineté.
Exemple à remplacer — RSSI, secteur public
RSSI
FAQ
De la cartographie de vos actifs à la correction automatisée.
Qu'est-ce qu'un scanner de vulnérabilités avec ou sans agent ?
Un scanner de vulnérabilité avec agent installe un logiciel léger sur chaque serveur, application ou postede travail à analyser, y compris en mode déconnecté. Un scanner sans agent interroge les machines à distance, sans installation. Cyberwatch Endpoint propose les deux modes pour s'adapter à votre parc hétérogène et à vos contraintes opérationnelles.
Comment fonctionne le patch management chez Cyberwatch ?
Le patch management orchestre nativement le déploiement des correctifs identifiés par le scanner de vulnérabilités, sans rupture de processus. Cyberwatch s'intègre également à vos outils existants (ServiceNow, Jira, GLPI, WAPT, Ivanti) pour automatiser le cycle complet, de la détection de la faille jusqu'à la validation du déploiement, en réduisant les délais d'exposition.
Que sont les CIS Benchmarks et pourquoi les vérifier ?
Les CIS Benchmarks sont des référentiels de configuration sécurisée reconnus, couvrant systèmes d'exploitation, bases de données et middlewares. Cyberwatch évalue en continu la conformité de vos serveurs, postes et VM à ces standards d'hardening, afin de détecter les mauvaises configurations qui constituent souvent une porte d'entrée aussi critique qu'une vulnérabilité logicielle non patchée.
Cyberwatch Endpoint peut-il auditer Microsoft 365 et Entra ID ?
Oui, Cyberwatch audite les identités, les permissions et le partage de données au sein de votre écosystème Microsoft 365 et Entra ID. Cette visibilité complète sur les risques liés aux identités complète l'analyse technique des serveurs et postes, pour couvrir à la fois les vulnérabilités logicielles et les faiblesses d'accès ou de configuration cloud.
Cyberwatch Endpoint couvre-t-il aussi le cloud et la surface externe ?
Cyberwatch Endpoint se concentre sur les serveurs, postes et VM, mais s'intègre nativement aux autres modules de la plateforme Cyberwatch : CSPM et sécurité conteneurs pour le cloud, EASM et DAST pour la surface externe, SCA et SBOM pour le DevSecOps. Une seule plateforme centralise ainsi toute votre exposition cyber.