
«Ya gestionamos nuestras vulnerabilidades, realizamos escaneos de seguridad periódicos».
Si usted es CIO o CISO, es posible que haya dicho esta frase. Y es legítima: probablemente sus herramientas estén operativas, sus ciclos de análisis planificados y sus paneles de control actualizados. Aparentemente, todo está bajo control.
El problema es que, entre dos escaneos, su superficie de ataque sigue evolucionando. Y es posible que sus activos considerados seguros ya no lo sean.
Por lo tanto, el desafío ya no es solo detectar sus fallos a intervalos regulares, sino gestionar su exposición en tiempo real, en función de las amenazas, su contexto y su capacidad real de remediación.
Esa es precisamente la promesa del CTEM (Continuous Threat Exposure Management): pasar de una lógica de control periódico a una gestión continua y estructurada del riesgo.
En este artículo, descifraremos este enfoque que se ha vuelto indispensable, entenderemos cómo redefine la gestión de vulnerabilidades y cómo Cyberwatch le permite integrarlo concretamente en sus prácticas.
CTEM: un nuevo enfoque ante los límites de la gestión clásica de vulnerabilidades
Durante años, la gestión de vulnerabilidades (VM) y la seguridad de los sistemas de información se han basado en auditorías periódicas: un escaneo mensual, un test de intrusión trimestral, una auditoría de cumplimiento anual.
Pero este enfoque ya no está en sintonía con la realidad de los SI modernos. Y esto se debe a varias razones:
1) Infraestructuras cada vez más dinámicas y efímeras
El modelo tradicional de gestión de vulnerabilidades se basa en un principio simple: fotografiar el estado de seguridad del SI en un momento dado, analizar los resultados y luego corregir los problemas identificados.
El problema es que, en la era del cloud y los despliegues continuos, esa fotografía queda obsoleta en el mismo instante en que se toma.
Imagine un ciclo de escaneo mensual que se ejecuta el día 1 de cada mes. El día 3, su equipo de DevOps despliega un microservicio con una dependencia vulnerable. El día 7, se publica una CVE crítica en un componente presente en el 30% de su infraestructura. El día 15, un becario lanza una instancia EC2 para probar un POC y olvida desactivarla.
Su próximo escaneo descubrirá estos problemas con un retraso de 2 a 4 semanas, en el mejor de los casos.
Este escenario no es hipotético. En las arquitecturas modernas, con entornos híbridos multicloud, miles de microservicios, contenedores orquestados por Kubernetes, funciones serverless o incluso API expuestas públicamente, su superficie de ataque se multiplica y los cambios en su infraestructura son constantes.
La consecuencia es inmediata: el mapa de activos en el que se basa su análisis queda rápidamente obsoleto, y algunos activos escapan a su supervisión.
2) Un volumen de vulnerabilidades que se dispara
Más allá de estos puntos ciegos en la supervisión de activos, el volumen de vulnerabilidades que hay que gestionar aumenta a un ritmo sin precedentes.
Según las cifras del FIRST (Forum of Incident Response and Security Teams), en 2025 se registraron cerca de 50 000 CVE. Esto supone un aumento de aproximadamente el 21% en un año, tras un incremento ya estimado del 39% entre 2023 y 2024.
A esta avalancha de vulnerabilidades se suma una aceleración en los tiempos de explotación: los atacantes están industrializando la explotación de fallos críticos, y para las vulnerabilidades más mediáticas (como Log4Shell hace unos años), el plazo entre la publicación y los primeros ataques a veces se reduce a menos de 24 horas.
El resultado es que la ventana de remediación se reduce drásticamente, lo que acentúa aún más el desfase con los ciclos de análisis periódicos.
3) Una priorización todavía demasiado desconectada del riesgo real
En este contexto, ya no puede ocuparse de todo: debe saber qué corregir con prioridad y en qué plazos.
Sin embargo, en los enfoques tradicionales, la priorización sigue basándose en gran medida en puntuaciones técnicas genéricas (CVSS), sin tener en cuenta:
- La exposición real del activo,
- Su criticidad para el negocio,
- La existencia de exploits activos,
- Ni su capacidad operativa de remediación.
Resultado: sus equipos acumulan miles de vulnerabilidades sin poder identificar claramente cuáles deben tratarse primero.
Por tanto, pueden pasar varias semanas (a veces meses) entre la detección de una vulnerabilidad crítica y su remediación efectiva.
Este desfase es aún más problemático a medida que aumenta la presión normativa. La directiva NIS2 (aplicable desde octubre de 2024) impone obligaciones reforzadas de gestión de riesgos cibernéticos, con sanciones que pueden alcanzar hasta el 2% de la facturación mundial.
Para responder a todos estos retos, ya no basta con mejorar los escaneos: hay que cambiar de enfoque. Ese es precisamente el objetivo del CTEM.
El CTEM bajo la lupa: definición y principios clave de la Gestión Continua de la Exposición a las Amenazas
Un concepto popularizado por Gartner
El término CTEM (Continuous Threat Exposure Management) fue introducido por la empresa de investigación y consultoría Gartner en 2022, dentro de sus trabajos sobre la «gestión de la exposición».
Gartner lo define como un conjunto de procesos y capacidades organizados en cinco fases (que detallaremos a continuación), que permite evaluar de forma continua la accesibilidad, la exposición y la explotabilidad de los activos digitales y físicos.
Dos elementos son fundamentales en esta definición:
- En primer lugar, el CTEM no es una simple herramienta. Es un marco metodológico integral, que estructura la forma en que la organización mide su exposición real, prioriza sus acciones de seguridad y reduce concretamente el riesgo de compromiso.
- En segundo lugar, el enfoque está claramente orientado a la explotabilidad y al impacto en el negocio, y ya no solo a la detección de vulnerabilidades. Ya no se trata solo de saber cuántas fallas existen en el sistema de información, sino cuáles pueden ser realmente explotadas, en qué activos críticos y con qué consecuencias para la organización.
El objetivo es claro: reducir de manera sistemática y medible la exposición a las amenazas mediante un ciclo continuo.
Las 5 fases del marco CTEM
El marco CTEM se articula en torno a cinco fases :
Estas cinco fases forman un bucle continuo, y es precisamente lo que las distingue de una secuencia clásica de acciones de seguridad.
- Discovery : todo comienza con una visión fiable y actualizada de la superficie de ataque. Esta fase consiste en identificar los activos, los servicios expuestos, las identidades y los recursos en el cloud, incluidos aquellos que escapan a los inventarios tradicionales.
- Scoping : una vez obtenida esta visibilidad, el reto es definir el perímetro realmente prioritario. El análisis se centra en los activos críticos y en los escenarios de compromiso con un alto impacto en el negocio, en lugar de tratar todo el sistema de información de manera uniforme.
- Priorización : en un contexto donde no todo puede corregirse de inmediato, esta etapa permite clasificar las vulnerabilidades según el riesgo real. A diferencia de los enfoques tradicionales basados únicamente en la puntuación CVSS, la priorización integra aquí criterios contextuales: la existencia de exploits activos, la probabilidad de explotación (mediante puntuaciones como EPSS) o el nivel de exposición de red del activo afectado.
- Validación : antes de movilizar a los equipos, se trata de confirmar que el riesgo es concreto. El análisis de las rutas de ataque o las simulaciones permiten identificar las fallas realmente explotables y descartar aquellas que no constituyen una amenaza inmediata.
- Movilización : la fase final transforma la priorización en acciones de remediación planificadas y gestionadas en el tiempo, teniendo en cuenta las limitaciones operativas y la capacidad real de los equipos para corregir.
Queda entonces una pregunta clave: ¿cómo industrializar este ciclo e integrarlo realmente en sus operaciones de seguridad?
Aquí es donde interviene Cyberwatch, nuestra plataforma de gestión de vulnerabilidades y de gestión del cumplimiento: no como un componente adicional en su stack de seguridad, sino como la plataforma que operacionaliza cada etapa del ciclo CTEM.
Implementar el CTEM con Cyberwatch, paso a paso
1) Discovery: construir un inventario fiable y dinámico de sus activos
Sin un inventario exhaustivo y actualizado, no es posible aplicar el CTEM.
Es por eso que Cyberwatch se apoya en un amplio abanico de mecanismos de descubrimiento para identificar automáticamente los activos de su infraestructura, ya sean locales, en el cloud, contenerizados o externos.
Los principales mecanismos de descubrimiento:
- Infraestructura local : escaneos de red y descubrimientos dirigidos para detectar máquinas no registradas, seguidos de integración (posible en modo sin agente), organización por grupos y seguimiento a lo largo del tiempo mediante ejecuciones recurrentes.
- Cloud (AWS, Azure, GCP, OpenStack…) : consulta de APIs para mapear máquinas virtuales y recursos asociados (ej. Microsoft Entra ID), con cobertura multiproyecto / multirregión y actualizaciones recurrentes.
- Docker y Kubernetes (EKS/AKS/OpenShift…) : inventario de imágenes (registros y/o imágenes realmente desplegadas) con adición automática para su análisis.
- Exposición externa (IP / DNS / WHOIS / Certificate Transparency) : escaneo de rangos de IP e inventario de dominios, detección de dominios vinculados (marcas, filiales, dominios olvidados) e identificación de subdominios mediante registros públicos de certificados TLS (Certificate Transparency), incluidos aquellos que escapan a los enfoques DNS clásicos.
Al final, cada nuevo activo detectado se integra automáticamente y los activos retirados salen del inventario: usted dispone de una visión fiable y continua de su superficie de exposición.
2) Alcance: definir un perímetro alineado con sus objetivos de negocio
Una vez que el inventario se ha consolidado mediante la fase de descubrimiento, el reto ya no es analizar todo de la misma manera, sino adaptar el nivel de exigencia al nivel de riesgo.
Un activo crítico, como un servidor ERP expuesto a Internet, debe ser objeto de un seguimiento prioritario, mientras que un activo con baja exposición, como un entorno de desarrollo aislado, tiene una prioridad menor.
El alcance consiste precisamente en organizar su superficie de ataque en perímetros coherentes para evitar el ruido y concentrar sus esfuerzos donde el impacto en el negocio es real.
Con Cyberwatch, esta lógica se materializa mediante la organización de los activos en proyectos o en grupos correspondientes a sus entornos (Producción, DMZ, servidores web, pruebas…).
Cada perímetro puede disponer entonces de sus propias reglas : frecuencia de escaneo, umbrales de alerta, criterios de priorización o derechos de acceso.
Por ejemplo:
Proyecto «Producción»
├─ Frecuencia de escaneo: diaria
├─ Umbral de alerta: CVSS ≥ 9.0 (notificación inmediata)
└─ Acceso: DSI + RSSI
Esta segmentación evita sobrevalorar riesgos poco realistas, al tiempo que aplica un nivel de exigencia más elevado a los recursos críticos.
3) Priorización: pasar del volumen de CVE al riesgo realmente crítico
Una vez controlado el inventario y definido el perímetro, el objetivo es claro: determinar qué debe corregirse con prioridad.
En términos prácticos, se trata de transformar una lista de miles de vulnerabilidades en una cola de tareas corta, contextualizada y alineada con sus objetivos de negocio.
En Cyberwatch, esta priorización se basa primero en la definición de una política de criticidad para cada activo. A cada perímetro se le asignan requisitos de Confidencialidad, Integridad y Disponibilidad (CIA) que permiten recalcular una puntuación CVSS contextual: el CVSS-BTE.
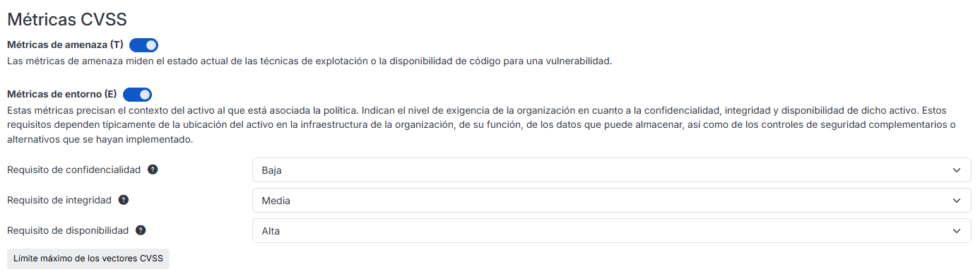
Esta puntuación tiene en cuenta su realidad técnica: por ejemplo, un servidor totalmente aislado de la red puede definirse como accesible únicamente de forma local. De este modo, la criticidad de las vulnerabilidades explotables de forma remota se reduce automáticamente. Por el contrario, un fallo que afecte a un sistema expuesto en producción mantendrá un nivel de prioridad elevado.
A esta contextualización se añade una análisis basado en amenazas. Las vulnerabilidades priorizadas son aquellas que combinan:
- Un umbral CVSS a partir del cual una vulnerabilidad debe ser tratada,
- La puntuación EPSS, que refleja la probabilidad de explotación en el mundo real,
- La presencia en catálogos de referencia como el CERT-FR ALE, el CISA KEV o las listas mantenidas por Cyberwatch.
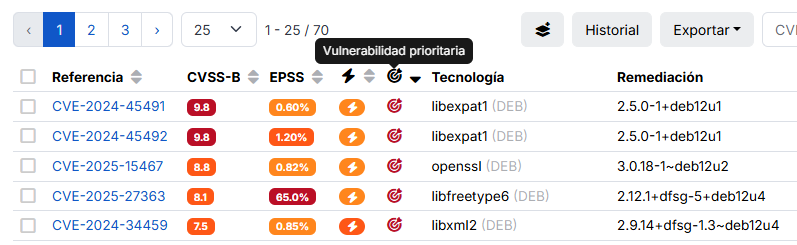
Ya no razonamos en términos de severidad teórica global, sino de riesgo real para un activo determinado.
La priorización se vuelve así directamente ejecutable por los equipos: los esfuerzos se concentran en las vulnerabilidades críticas, expuestas y susceptibles de ser explotadas, en lugar de en un backlog de CVE sin jerarquización.
4) Validación: verificar la explotabilidad y medir la eficacia de los parches
Tras definir las vulnerabilidades que deben tratarse con prioridad, la fase de validación consiste en medir la eficacia de las decisiones tomadas respondiendo a dos preguntas clave:
- ¿Es la amenaza realmente tangible en su contexto?
- ¿Las acciones de remediación han eliminado efectivamente el riesgo?
El objetivo es pasar de una decisión teórica a una reducción medible de la exposición.
En Cyberwatch, esta validación comienza con la contextualización de cada CVE: la enciclopedia de vulnerabilidades centraliza, para una misma falla, la severidad técnica (CVSS y CVSS-BTE), los parches disponibles y, sobre todo, la existencia de exploits públicos o herramientas de ataque conocidas.
Al cruzar esta información con la puntuación EPSS y la pertenencia a catálogos de referencia (CERT-FR, CISA KEV…), es posible identificar de inmediato las vulnerabilidades explotadas activamente, fáciles de industrializar en campañas de ataque y reconocidas como críticas por las autoridades de referencia.
Por el contrario, una vulnerabilidad severa pero sin exploit conocido y con baja probabilidad de explotación puede ser reclasificada objetivamente.
La validación también se centra en la eficacia de las correcciones. Tras el despliegue de un parche, un cambio de configuración o la eliminación de un servicio, Cyberwatch relanza automáticamente los análisis en los activos afectados. Se verifica la desaparición efectiva de la CVE, se historizan las fechas de detección y corrección, y se calcula el tiempo de exposición.
Ya no se limita a declarar que un parche ha sido desplegado: demuestra que el riesgo ha sido eliminado, detecta los fallos en la remediación e identifica posibles regresiones.
Estos indicadores alimentan directamente la gestión CTEM al proporcionar una medida objetiva de la eficacia de las acciones realizadas.
5) Movilización: orquestar la remediación y gestionar la reducción del riesgo
Una vez validadas las vulnerabilidades, el reto es pasar a la ejecución: corregir, seguir el progreso y demostrar que el riesgo disminuye realmente. Este es el papel de la fase de movilización, donde Cyberwatch se convierte en el punto de convergencia entre los equipos de seguridad, las operaciones de TI y la dirección.
Se basa concretamente en tres dimensiones:
Orquestar la remediación técnica con la gestión de parches
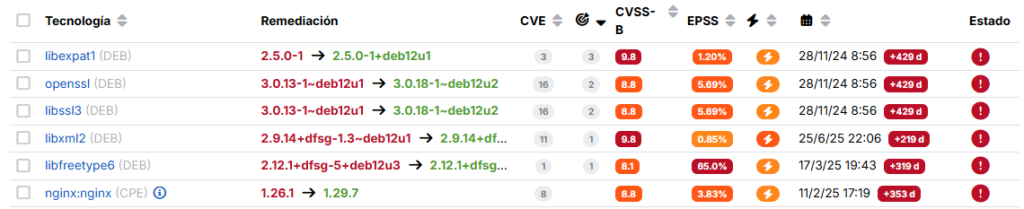
La vista gestión de parches establece un vínculo directo entre una vulnerabilidad prioritaria y la acción a realizar. Para cada activo, centraliza las CVE, los parches asociados y las operaciones posibles.
Los parches pueden desplegarse automáticamente en entornos Windows y Linux, con gestión de dependencias e integración con herramientas existentes como WSUS o Red Hat Satellite. Cuando un software es el origen del riesgo, su desinstalación puede activarse desde la plataforma.
Cyberwatch ya no se limita a identificar fallos: proporciona un plan de acción técnico trazable, vulnerabilidad por vulnerabilidad.
Integrarse en los flujos de trabajo de TI mediante ITSM
Movilizar también significa alinearse con los procesos de los equipos encargados de la remediación.
Las integraciones ITSM (ServiceNow, Microsoft Teams, GLPI, Jira…) permiten transformar automáticamente una vulnerabilidad validada en un ticket prellenado con todo el contexto: activo afectado, nivel de criticidad y parche recomendado.
Los equipos de seguridad gestionan desde Cyberwatch y los equipos de TI trabajan en su herramienta habitual, pero la cadena permanece continua y sincronizada.
Gestionar la remediación a lo largo del tiempo
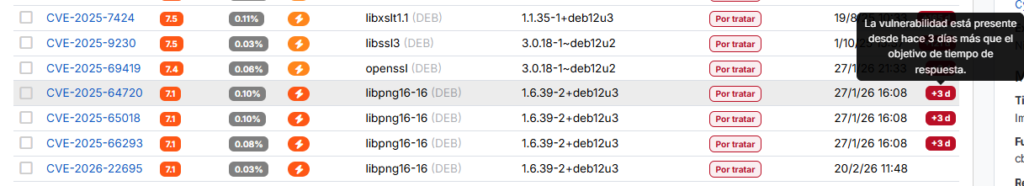
La movilización solo es sostenible si se puede medir. Cyberwatch registra el historial de las fechas de detección y corrección de cada vulnerabilidad y calcula los tiempos de procesamiento.
Estos datos alimentan los paneles de control : vulnerabilidades críticas por perímetro, tiempo medio de remediación, cumplimiento de los SLA y cobertura de los escaneos.
El módulo de alertas activa automáticamente notificaciones o integraciones cuando se alcanza un umbral: nueva CVE crítica, sistema obsoleto o plazo de corrección superado.
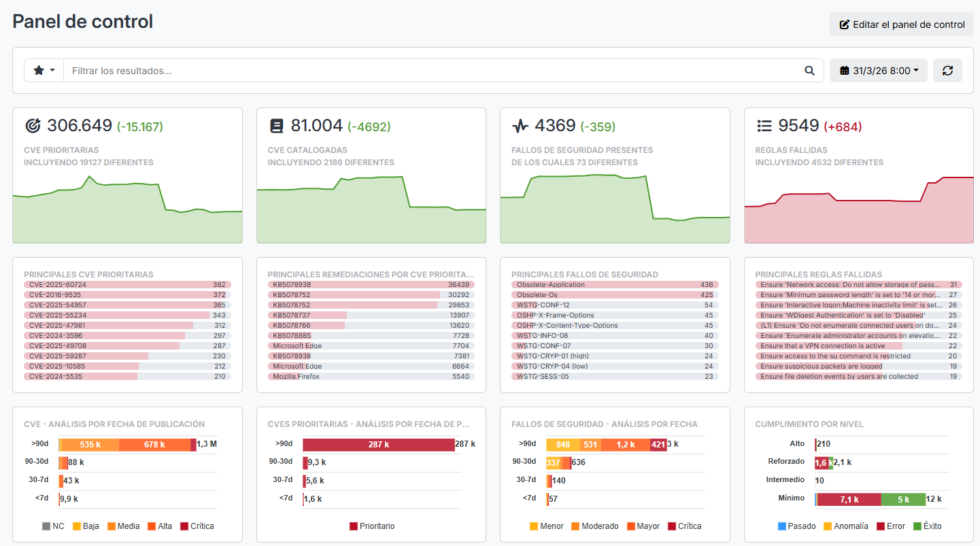
Ya no solo realiza un seguimiento de los parches implementados, gestiona objetivos de reducción de riesgos a largo plazo.
Esta trazabilidad permite alimentar los comités de dirección, demostrar el cumplimiento normativo (especialmente NIS2) y basar las decisiones en indicadores reales obtenidos sobre el terreno.
CTEM: puntos clave a recordar
Implementar un programa CTEM supone, en última instancia, un cambio de postura: pasar de una gestión puntual de las vulnerabilidades a una gestión continua de la superficie de exposición.
Con Cyberwatch, este enfoque se vuelve muy concreto, ya que cada etapa del ciclo encuentra su traducción operativa en la plataforma:
- Un inventario fiable y dinámico de todos sus activos, incluidos aquellos que escapan a los enfoques tradicionales
- Una segmentación de su superficie de ataque alineada con sus objetivos de negocio y niveles de criticidad
- Salir del «backlog infinito» para concentrar el esfuerzo en las vulnerabilidades explotables, efectivamente dirigidas y críticas para su contexto
- El paso de la CVE abstracta a la exposición probada, con reescaneo sistemático y catálogos de referencia
- Una remediación orquestada y trazable, desde el parche desplegado hasta la demostración de la reducción del riesgo
Es esta continuidad entre detección, decisión y acción la que permite responder concretamente a los desafíos actuales: resiliencia operativa, cumplimiento normativo (NIS2) y transparencia ante su gobernanza.
¿Desea ver cómo se traduce este enfoque en un entorno real? Solicite una demo de Cyberwatch.
FAQ CTEM
¿Qué es la Gestión Continua de la Exposición a las Amenazas (CTEM)?
El CTEM es un marco definido por Gartner para identificar continuamente los activos expuestos, priorizar las vulnerabilidades explotables y reducir concretamente el riesgo de compromiso.
¿Es el CTEM una herramienta o una metodología?
El CTEM es una metodología que se apoya en herramientas de descubrimiento, análisis y remediación para gestionar la reducción del riesgo.
¿Por qué el CTEM se ha convertido en un enfoque de referencia en ciberseguridad?
Se ha consolidado principalmente porque permite adaptar la ciberseguridad a entornos en el cloud e híbridos donde la superficie de ataque evoluciona constantemente.
¿Cuáles son las 5 fases del CTEM?
El marco CTEM definido por Gartner sigue un ciclo continuo: Discovery → Scoping → Prioritization → Validation → Mobilization.
¿Cuál es la relación entre CTEM y NIS2?
El CTEM facilita el cumplimiento de la directiva NIS2 al proporcionar una visión continua del riesgo, junto con el seguimiento de las correcciones y los indicadores de rendimiento.
