
¿Cree que controla su ciberseguridad gestionando su infraestructura interna? Es un buen comienzo, ¡pero está lejos de ser suficiente!
Según un estudio reciente, cerca del 79% de los riesgos cibernéticos se encuentran fuera de su perímetro informático interno, especialmente en Internet (servicios en el cloud, API expuestas, infraestructuras externalizadas, etc.).
Un punto ciego masivo que no deja de crecer y que representa numerosas puertas de entrada potenciales para los ciberdelincuentes.
Entonces, ¿cómo retomar el control? Ese es precisamente el objetivo del EASM (External Attack Surface Management), un enfoque dedicado a la gestión de su superficie de ataque externa.
Descubra en qué consiste, por qué se ha vuelto indispensable y cómo Cyberwatch le ayuda a mapear, analizar y supervisar su superficie de ataque externa.
¿Qué es la gestión de la superficie de ataque externa (EASM)?
Definición y principios clave
El EASM es un enfoque de ciberseguridad que consiste en identificar, analizar y supervisar continuamente todos los activos digitales de una organización expuestos en Internet, para protegerlos antes de que un posible actor malintencionado los explote.
El principio es sencillo: adoptar el punto de vista del atacante.
En términos prácticos, consiste en escanear Internet para detectar todo lo que sea visible y accesible en nombre de su organización: servidores mal configurados, certificados caducados, API abiertas... y, posteriormente, corregir estas vulnerabilidades de forma proactiva.
¿Qué abarca la superficie de ataque externa de una organización?
La superficie de ataque externa corresponde al conjunto de puntos de exposición digitales a través de los cuales su organización es visible (y potencialmente vulnerable) desde Internet. Entre ellos se incluyen:
- Dominios y subdominios: sitios web corporativos, portales de clientes, extranets, entornos de prueba, preproducción, micrositios de marketing, dominios adquiridos o abandonados pero que siguen activos...
- Servidores e infraestructuras expuestos: servidores web, VPN, pasarelas de acceso remoto, bastiones, dispositivos de seguridad...
- Servicios en el cloud y entornos externalizados: instancias en el cloud, almacenamiento público, servicios SaaS mal configurados, buckets expuestos, entornos IaaS o PaaS abiertos por defecto...
- API y servicios de aplicaciones: API públicas, endpoints sin autenticar, servicios empresariales expuestos para integraciones con socios o dispositivos móviles...
- Puertos y servicios de red accesibles: protocolos obsoletos, servicios innecesarios que permanecen abiertos, interfaces de administración expuestas...
- Certificados, identidades y dependencias técnicas: certificados caducados, mal configurados o comprometidos, dependencias de software vulnerables, componentes técnicos sin mantenimiento...
Por lo tanto, la superficie de ataque externa engloba una multitud de activos, a menudo dispersos, a veces mal documentados y frecuentemente olvidados.
Por qué la EASM es esencial en las estrategias de ciberseguridad de las organizaciones
Un enfoque respaldado por el reconocimiento de los analistas y el mercado
El concepto de External Attack Surface Management (EASM) fue introducido por Gartner en 2021 en su informe Hype Cycle for Security Operations. Al año siguiente, la consultora situó a la EASM en la categoría de «Innovation Trigger», anticipando una adopción progresiva en un plazo de 5 a 10 años y subrayando la necesidad de que las organizaciones desarrollen nuevas competencias para aprovechar al máximo estos enfoques.
Sin embargo, la realidad del terreno ha acelerado considerablemente esta trayectoria.
En 2024, Gartner ya confirma la EASM como un pilar de la ciberseguridad moderna.
La EASM está ahora plenamente integrada en el enfoque de Continuous Threat Exposure Management (CTEM) recomendado por Gartner. Constituye su primer bloque: antes de gestionar las amenazas, primero hay que saber exactamente qué es lo que está expuesto.
Una adopción acelerada por la explosión de la superficie de ataque externa
Si la EASM se ha impuesto tan rápidamente en las estrategias de ciberseguridad, es ante todo porque el sistema de información de las organizaciones ha cambiado profundamente. En pocos años, la superficie de ataque externa ha aumentado considerablemente debido a varias evoluciones importantes:
- El cloud ha multiplicado los puntos de exposición: servicios SaaS, instancias AWS, Azure o GCP, entornos creados al vuelo, a menudo sin un inventario centralizado.
- El teletrabajo ha abierto nuevos accesos críticos: VPN desplegadas de urgencia, aplicaciones empresariales expuestas, accesos remotos extendidos.
- El Shadow IT sigue escapando al control de los equipos de seguridad: herramientas en el cloud utilizadas por las áreas de negocio, subdominios de marketing, plataformas colaborativas no registradas.
Resultado: una superficie de ataque cambiante, fragmentada, difícil de cartografiar… y llena de zonas oscuras. Es precisamente este vacío operativo el que la EASM viene a cubrir.
Los beneficios concretos de la EASM
El éxito de la EASM en las organizaciones se explica, finalmente, por sus beneficios concretos e inmediatamente medibles:
- Una visibilidad completa de su exposición real: identifica todos sus activos visibles en Internet, incluidos aquellos olvidados o desconocidos.
- Una reducción proactiva del riesgo: detecta y corrige las vulnerabilidades antes de que sean explotadas.
- Mejor cumplimiento normativo: cumplirá más fácilmente con los requisitos de NIS2, DORA, ISO 27001 y otros marcos de referencia.
Las organizaciones que han adoptado EASM refuerzan su postura de seguridad y ganan en resiliencia.
EASM en la práctica
Las 3 etapas clave de EASM
EASM se basa en un ciclo operativo continuo de tres etapas:
- Descubrimiento: las herramientas EASM escanean Internet tal como lo haría un atacante para identificar todos los activos expuestos: dominios, subdominios, direcciones IP, servicios de red, certificados, instancias en el cloud, API, entornos olvidados o Shadow IT.
- Análisis y evaluación de riesgos: cada activo se analiza para detectar fallos explotables: configuraciones incorrectas, software obsoleto, vulnerabilidades conocidas, puertos abiertos innecesariamente o interfaces de administración expuestas. Los riesgos se califican y priorizan según su impacto real.
- Monitoreo continuo: la superficie de ataque evoluciona constantemente. EASM supervisa los cambios, detecta nuevas exposiciones y alerta en tiempo real ante cualquier desviación.
Estas tres etapas funcionan en un ciclo: es este enfoque dinámico y continuo lo que distingue a EASM de una auditoría puntual o de un simple escaneo de vulnerabilidades.
Herramientas para gestionar su superficie de ataque externa
EASM es un enfoque integral que combina procesos, tecnologías y servicios. Pero en la práctica, la tecnología constituye su base operativa. Sin una plataforma capaz de observar Internet a gran escala, mapear automáticamente sus activos y analizar continuamente su exposición, es simplemente imposible controlar su superficie de ataque externa.
Las soluciones EASM modernas se basan en plataformas dedicadas, generalmente implementadas en modo SaaS para una puesta en marcha rápida y una cobertura extensa, o bien on-premise para cumplir con los requisitos de seguridad, cumplimiento y soberanía más estrictos.
Sin embargo, no todas las plataformas EASM son iguales; su eficacia depende directamente de la profundidad del descubrimiento, la calidad del análisis y la capacidad para priorizar los riesgos.
Es precisamente en estos aspectos donde se posiciona Cyberwatch, nuestra plataforma de gestión de vulnerabilidades y de gestión del cumplimiento, que integra de forma nativa capacidades de gestión de la superficie de ataque externa (EASM).
Cómo le ayuda Cyberwatch a controlar su superficie de ataque externa
Mapee automáticamente sus activos expuestos
Cyberwatch utiliza un potente motor de descubrimiento (asset discovery), capaz de identificar automáticamente los activos de su organización accesibles a través de Internet.
Los activos identificados se integran posteriormente en un inventario centralizado, lo que permite supervisarlos, analizarlos y realizar un seguimiento de los mismos a lo largo del tiempo.
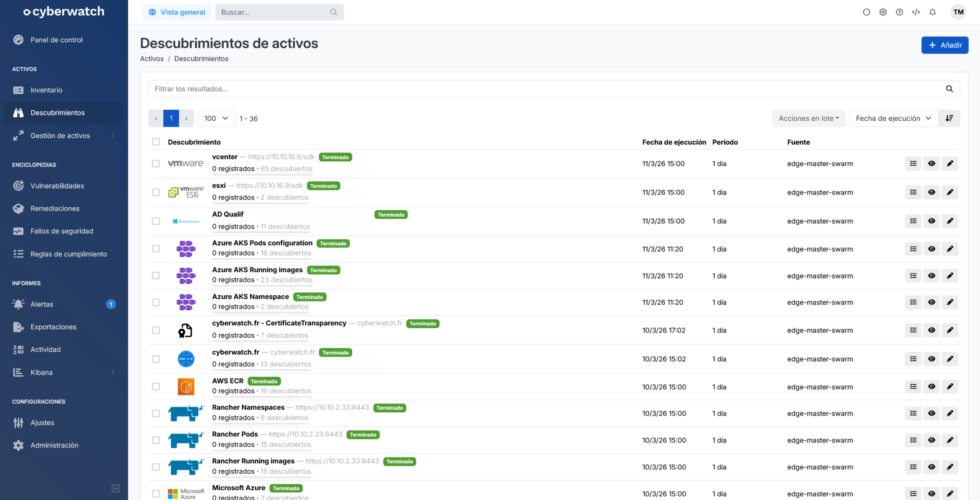
Para construir este mapa, Cyberwatch emplea varios métodos complementarios:
Mapeo de nombres de dominio y subdominios
Cyberwatch implementa diversas técnicas de identificación:
- Los descubrimientos WHOIS : el análisis de las bases de datos de registro de nombres de dominio permite identificar los dominios que pertenecen a la organización, a sus filiales o a sus proveedores. Esta etapa constituye el punto de partida del perímetro de referencia.
- Los descubrimientos de enumeración DNS : una vez identificados los dominios, Cyberwatch busca automáticamente los subdominios asociados a ellos (por ejemplo: www, api, admin, dev). Este método permite mapear las interfaces web y los servicios asociados.
- Los descubrimientos mediante Certificate Transparency : Cyberwatch consulta los registros públicos de emisión de certificados TLS para identificar los subdominios para los cuales se ha emitido un certificado HTTPS. La presencia de un certificado indica una intención de exposición pública y permite validar la exposición real de los servicios.
La combinación de estos tres enfoques ofrece una cobertura exhaustiva de su espacio de nombres de dominio. Esta correlación de múltiples fuentes permite, además, priorizar los controles de seguridad en los activos cuya exposición está confirmada por varios indicadores.
Mapeo de infraestructuras en el cloud
Cyberwatch también ofrece varios mecanismos de identificación que permiten inventariar los recursos presentes en las infraestructuras en el cloud:
- AWS (especialmente EC2)
- Microsoft Azure
- Google Cloud Platform
- OpenStack
Al consultar directamente las API de estas plataformas, la solución inventaría automáticamente las instancias, máquinas virtuales, direcciones IP públicas y otros recursos activos.
Este enfoque responde a un desafío importante: los entornos multicloud, a menudo gestionados por varios equipos, facilitan la pérdida de trazabilidad y la proliferación de la TI en la sombra (shadow IT).
Los descubrimientos en el cloud permiten así detectar estos activos antes de que se conviertan en vectores de ataque, y priorizar los controles de seguridad en los recursos realmente expuestos a Internet.
Mapeo de rangos de red públicos
Cyberwatch permite finalmente identificar las máquinas accesibles en rangos de direcciones IP públicas (centros de datos, entornos en el cloud, filiales, proveedores de alojamiento) mediante escaneos de red (Nmap).
Esta etapa permite establecer el mapeo real del perímetro de red externo y disponer de una visión fiable de los hosts accesibles desde Internet.
Analice la superficie expuesta e identifique los puntos de entrada
Una vez descubiertos los activos, Cyberwatch permite analizar su exposición real e identificar los posibles puntos de entrada para un atacante.
Los escaneos de red y web permiten, entre otras cosas:
- Confirmar que un servicio está activo y responde
- Identificar qué puertos están abiertos
- Determinar qué servicios se ejecutan en una IP o un subdominio
- Detectar las tecnologías utilizadas
- Detectar fallos de configuración visibles
Este análisis de superficie permite distinguir un activo teórico de un punto de entrada realmente explotable, y concentrar los controles en los recursos efectivamente accesibles desde Internet.
Gestione su superficie de ataque mediante paneles de control e informes
Cyberwatch pone a su disposición paneles de control y módulos de informes que permiten seguir la evolución de su superficie de ataque externa a lo largo del tiempo.
La plataforma permite, en particular:
- Generar una exportación de la lista de activos descubiertos (Cloud, DNS, WHOIS, Certificate Transparency, redes),
- Visualizar los activos más vulnerables o que no cumplen con las buenas prácticas de seguridad,
- Seguir la evolución de la exposición mediante indicadores sintéticos.
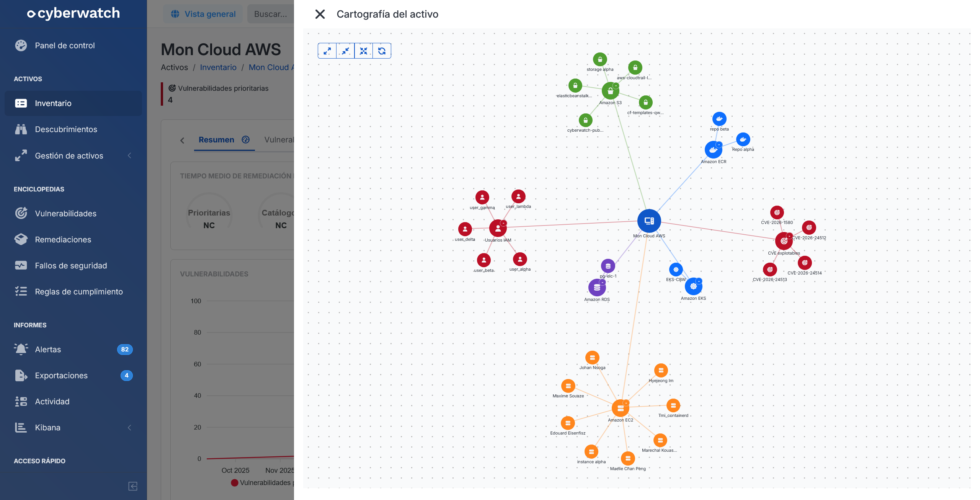
Los mapas visuales también permiten representar gráficamente los activos expuestos, los puertos abiertos, las vulnerabilidades (CVE), los servicios web alojados, así como las fuentes de descubrimiento asociadas.
Priorice sus vulnerabilidades según su contexto real de exposición
Identificar vulnerabilidades no es suficiente. El reto es saber cuáles representan un riesgo real.
Por eso, Cyberwatch le ayuda a jerarquizar sus vulnerabilidades en función de su contexto de exposición y de la criticidad de sus activos, para que pueda concentrar sus esfuerzos de remediación donde tengan mayor impacto.
La plataforma le permite, entre otras cosas:
- Calificar la criticidad técnica y de negocio de sus activos,
- Definir reglas de priorización adaptadas a su entorno,
- Destacar prioritariamente las vulnerabilidades explotables desde redes públicas.
De este modo, pasará de una gestión volumétrica de vulnerabilidades a un enfoque basado en el riesgo, fundamentado en la exposición real y en escenarios de ataque.
Integre su estrategia EASM en un proceso CTEM completo
Para ir más allá y superar la simple cartografía de su superficie de ataque, Cyberwatch le permite integrar su estrategia EASM en el marco CTEM (Continuous Threat Exposure Management) mediante:
- Un control de cumplimiento de las plataformas en el cloud accesibles públicamente
- Escaneos OWASP de sitios web y servidores expuestos
- Escaneos de aplicaciones autenticados para identificar las aplicaciones instaladas en los servidores expuestos
- Mecanismos avanzados de priorización basados en la criticidad de los activos y su exposición a la red
Estas capacidades permiten calificar los riesgos con precisión, limitar el Shadow IT y priorizar las vulnerabilidades realmente explotables desde redes públicas.
Puntos clave
El 79% de los riesgos cibernéticos se encuentran fuera de su perímetro interno. EASM le permite retomar el control identificando automáticamente todos sus activos expuestos en Internet (dominios olvidados, servicios en el cloud, API abiertas), detectando fallos explotables y supervisando los cambios de forma continua.
Con Cyberwatch, transforma esta visibilidad en acciones concretas: cartografía automática, análisis de riesgos reales, priorización inteligente según su contexto de exposición y gestión a largo plazo mediante paneles de control dedicados.
Solicite una demostración gratuita ¡y descubra por fin sus verdaderas zonas de exposición en Internet!
Preguntas frecuentes
¿Cuál es la diferencia entre EASM y la gestión de vulnerabilidades tradicional?
La EASM adopta la perspectiva del atacante al escanear Internet para descubrir todos sus activos expuestos (incluidos aquellos que desconoce), mientras que la gestión de vulnerabilidades tradicional se centra en analizar su infraestructura interna ya inventariada.
¿Está la EASM reservada solo para grandes empresas?
No. Cualquier organización expuesta a Internet puede beneficiarse de ella. Las pymes, que a menudo cuentan con equipos de seguridad reducidos, obtienen una ventaja particular al automatizar lo que sus equipos no pueden supervisar manualmente.
¿Sustituye la EASM a las pruebas de intrusión?
No, son enfoques complementarios. La EASM proporciona una supervisión continua y automatizada de sus exposiciones, mientras que las pruebas de intrusión validan de forma puntual la explotabilidad real de las vulnerabilidades.
¿Cuál es la diferencia entre la EASM y el CTEM?
La EASM se centra en el descubrimiento y la supervisión de su superficie de ataque externa. El CTEM es un marco de trabajo más amplio que engloba la EASM y añade la gestión de amenazas internas, la validación de la explotabilidad y la medición continua de la eficacia.
