
El 9 y 10 de diciembre de 2021, Julien, administrador de seguridad en una pyme de comercio electrónico, preparaba la puesta en producción de una nueva aplicación prevista para después del fin de semana. Al regresar el 13 de diciembre de 2021, descubrió demasiado tarde que Log4Shell, revelada el 9 de diciembre, ya había sido explotada en sus servidores.
Un simple parche publicado el 10 de diciembre habría evitado el ataque, pero al no estar informado, se produjo una filtración de datos y el sistema quedó comprometido.
En ciberseguridad, cada hora cuenta. Por eso, Cyberwatch le permite recibir notificaciones nativas en menos de una hora sobre las CVE consideradas críticas por las autoridades CISA-KEV y CERTFR que afecten a sus activos.
De este modo, Julien habría recibido un correo electrónico informándole de la presencia de Log4Shell en su sistema de información, evitando así los daños sufridos.
Las alertas de Cyberwatch le permiten optimizar su tiempo
En un entorno donde la seguridad informática es una prioridad, es crucial saber cuándo y cómo reaccionar ante nuevas vulnerabilidades y estar atento a los activos que escapan a cualquier supervisión.
Cyberwatch, desde su versión 14.0 (septiembre de 2024), ha introducido una funcionalidad de alertas que permite a los usuarios recibir notificaciones personalizadas para gestionar su infraestructura informática de forma más proactiva.
En este artículo, le presentamos casos de uso concretos de las alertas, le explicamos cómo configurarlas, cómo funcionan y cómo adaptarlas a sus necesidades específicas. A través de un tutorial paso a paso, podrá implementar alertas que le mantendrán informado sobre los riesgos y el estado de su sistema de información.
¿Por qué utilizar las alertas de Cyberwatch?
Las alertas de Cyberwatch son una excelente forma de recibir notificaciones en tiempo real sobre elementos críticos de su sistema, como nuevas vulnerabilidades, fallos de seguridad o activos sin supervisión.
En lugar de consultar la herramienta constantemente, puede confiar en estas notificaciones para reaccionar ante cualquier cambio en su infraestructura.
Los diferentes canales de notificación
Las alertas pueden enviarse a través de distintos canales para que no se pierda ninguna información importante; aquí tiene algunos ejemplos:
- Notificaciones en la interfaz de Cyberwatch
- Correo electrónico
- Canales de comunicación de equipo
- Servicio de ticketing
¿Cómo funcionan las alertas de Cyberwatch?
1. Creación de la alerta (el filtro)
El primer paso consiste en crear la alerta en Cyberwatch. Esto se realiza desde la sección Ajustes > Alertas. Cyberwatch le permite elegir exactamente qué desea supervisar.
Por ejemplo, puede definir una alerta para recibir una notificación cuando se detecte una vulnerabilidad en sus activos, cuando un sistema operativo quede obsoleto o cuando un servidor no reciba la supervisión necesaria.
2. Configuración de la integración (el formato de la alerta)
Las alertas por sí solas no son suficientes. Para poder visualizarlas, debe configurar una integración. Esto se hace desde el menú Administración. Cyberwatch admite de forma nativa los protocolos HTTP y SMTP. Estas integraciones le permiten enviar alertas a diferentes sistemas, como correos electrónicos o mensajes a webhooks de cualquier aplicación que disponga de una API REST.
3. Las alertas solo se activan con información nueva
Para evitar recibir un exceso de información repetitiva, Cyberwatch solo activa las alertas cuando hay información nueva o un cambio en su infraestructura. Esto le permite mantenerse al tanto de las novedades sin perder tiempo.
Es su turno: ¡cree una alerta de Cyberwatch!
Ahora que hemos visto los fundamentos del funcionamiento de las alertas, profundicemos en la creación de ejemplos concretos.
Caso 1: recibir un correo electrónico si el certificado de un servidor está por caducar
La expiración de un certificado TLS es como abrir una brecha enorme en su fortaleza digital. Sin esta clave de seguridad, sus datos se convierten en un blanco fácil para los ciberdelincuentes. Imagine las consecuencias: interceptación de datos confidenciales, suplantación de identidad y una mayor vulnerabilidad ante ataques. Estar informado y actuar a tiempo es el escudo que protege a su empresa de las amenazas invisibles.
A continuación, encontrará nuestro protocolo para recibir alertas por correo electrónico cuando sus certificados estén a punto de caducar:
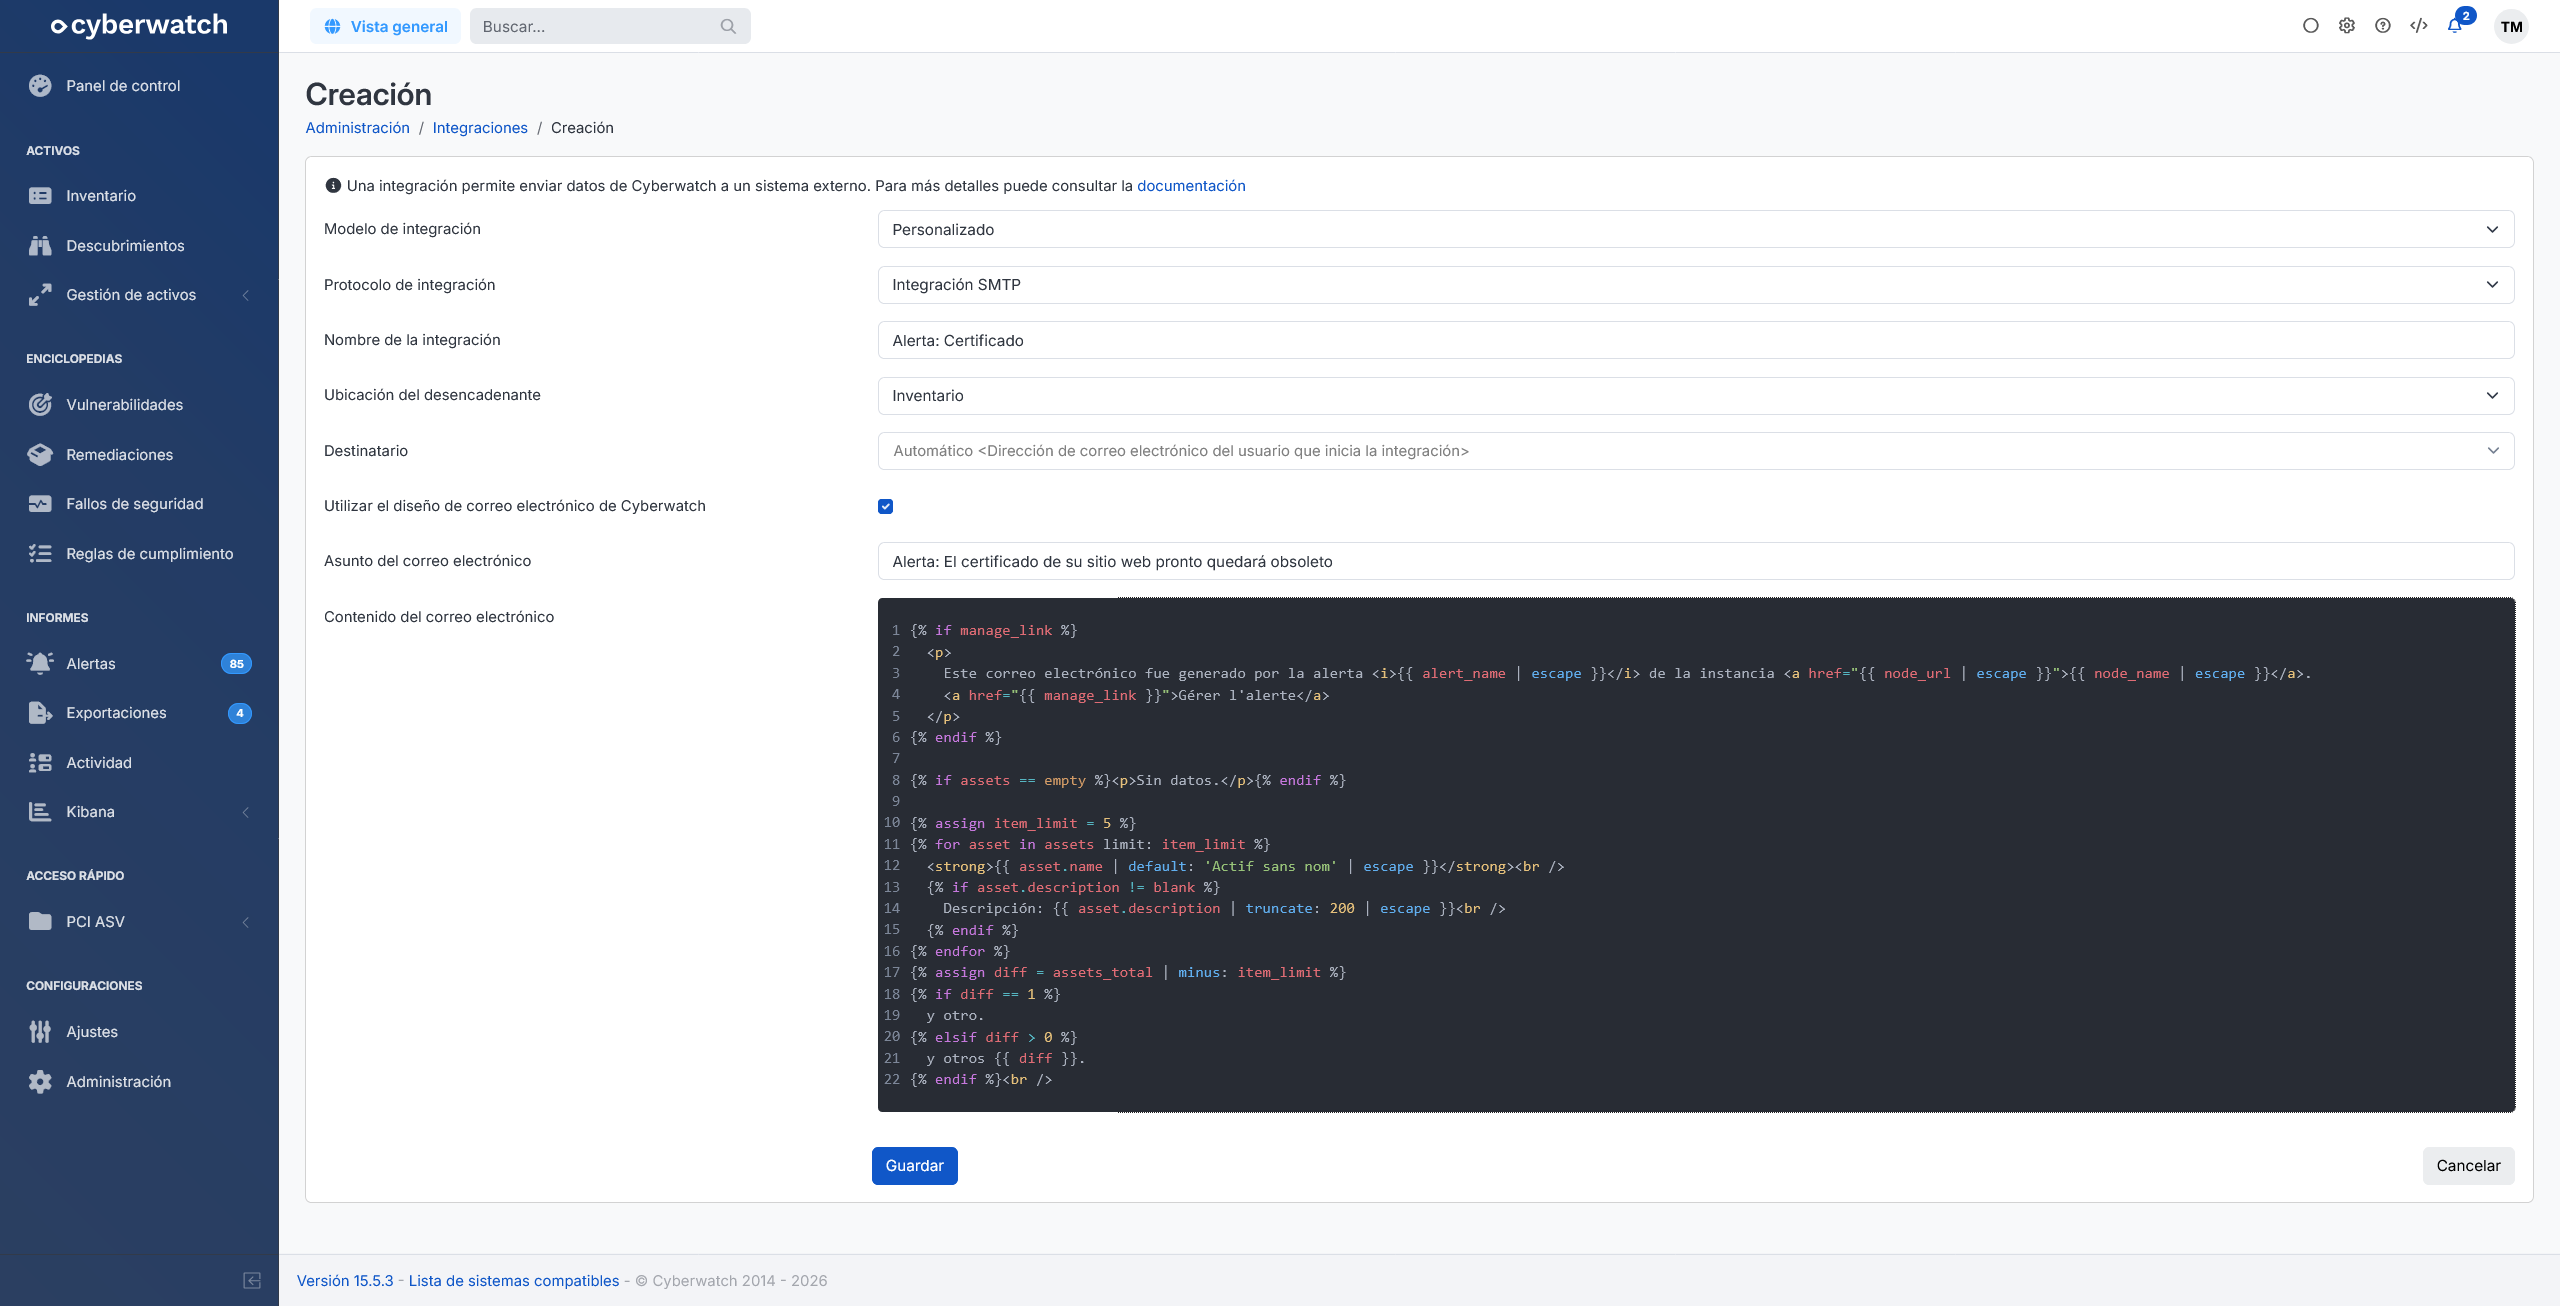
Paso 1: creación de la integración SMTP
- Vaya a Administración > Integraciones y haga clic en Añadir.
- Seleccione SMTP como protocolo y utilice el código Liquid que aparece a continuación para dar formato al correo:
El resultado será similar a:
Paso 2: configuración de la alerta programada
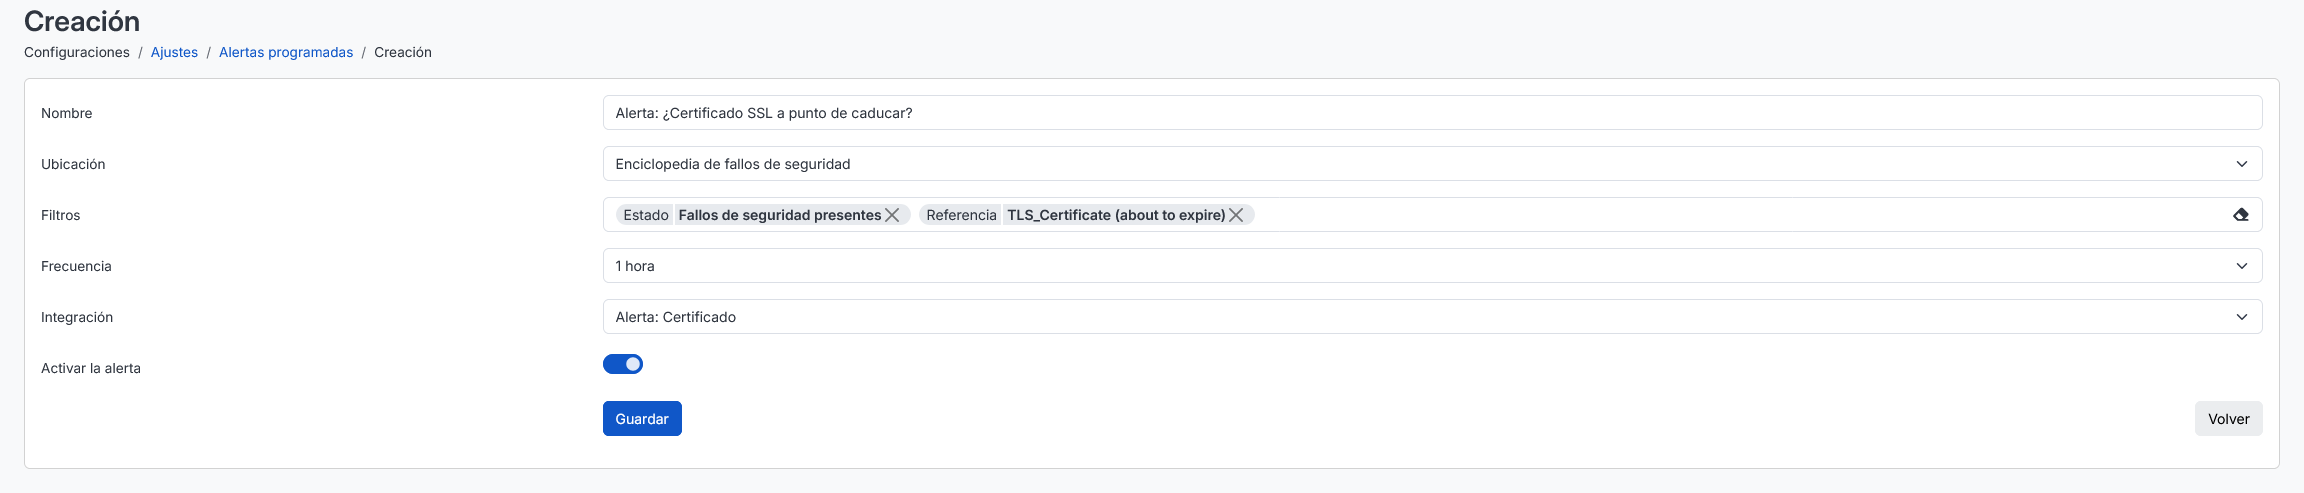
- Vaya a Ajustes > Alertas programadas > Añadir.
- Seleccione la ubicación de la alerta «Enciclopedia – Fallos de seguridad».
- Filtre por el fallo de seguridad deseado (en este caso, «TLS Certificate (about to expire)»).
- Asócielo a la integración SMTP que acaba de configurar.
El resultado será similar a:
Caso 2: recibir una alerta en Teams si un servidor de su entorno Azure no está supervisado
La falta de supervisión de un activo por parte de Cyberwatch, incluidos los desplegados en Azure, crea un punto ciego peligroso en su estrategia de seguridad.
En un entorno en el cloud como Azure, donde los recursos son dinámicos y escalables, esta carencia es especialmente preocupante.
Sin la supervisión continua de Cyberwatch, las posibles vulnerabilidades de estos activos de Azure permanecen sin detectar, lo que expone a su organización a un mayor riesgo de ataques. Recibir alertas sobre la falta de supervisión de estos activos permite actuar con rapidez para integrarlos en el sistema de vigilancia, reforzando así la postura global de ciberseguridad de su organización.
A continuación, encontrará el protocolo para recibir alertas en caso de Shadow IT en sus descubrimientos:
Requisitos previos
- Haber configurado un descubrimiento de Azure con una recurrencia
- Tener los permisos necesarios en Teams para crear un canal y añadir una aplicación
Paso 1: configurar Microsoft Teams
- Cree un equipo dedicado a Cyberwatch en Teams.
- A continuación, cree un canal específico para recibir las alertas sobre Shadow IT.
- Añada un conector de Teams (Incoming Webhook).
- En su canal de Teams, añada un conector «Incoming Webhook» y configúrelo para recibir mensajes.
Paso 2: crear la integración HTTP
- Vaya a Administración > Integraciones y haga clic en Añadir.
- Seleccione HTTP como protocolo y utilice el código Liquid que aparece a continuación para dar formato al mensaje.
Paso 3: configuración de la alerta programada
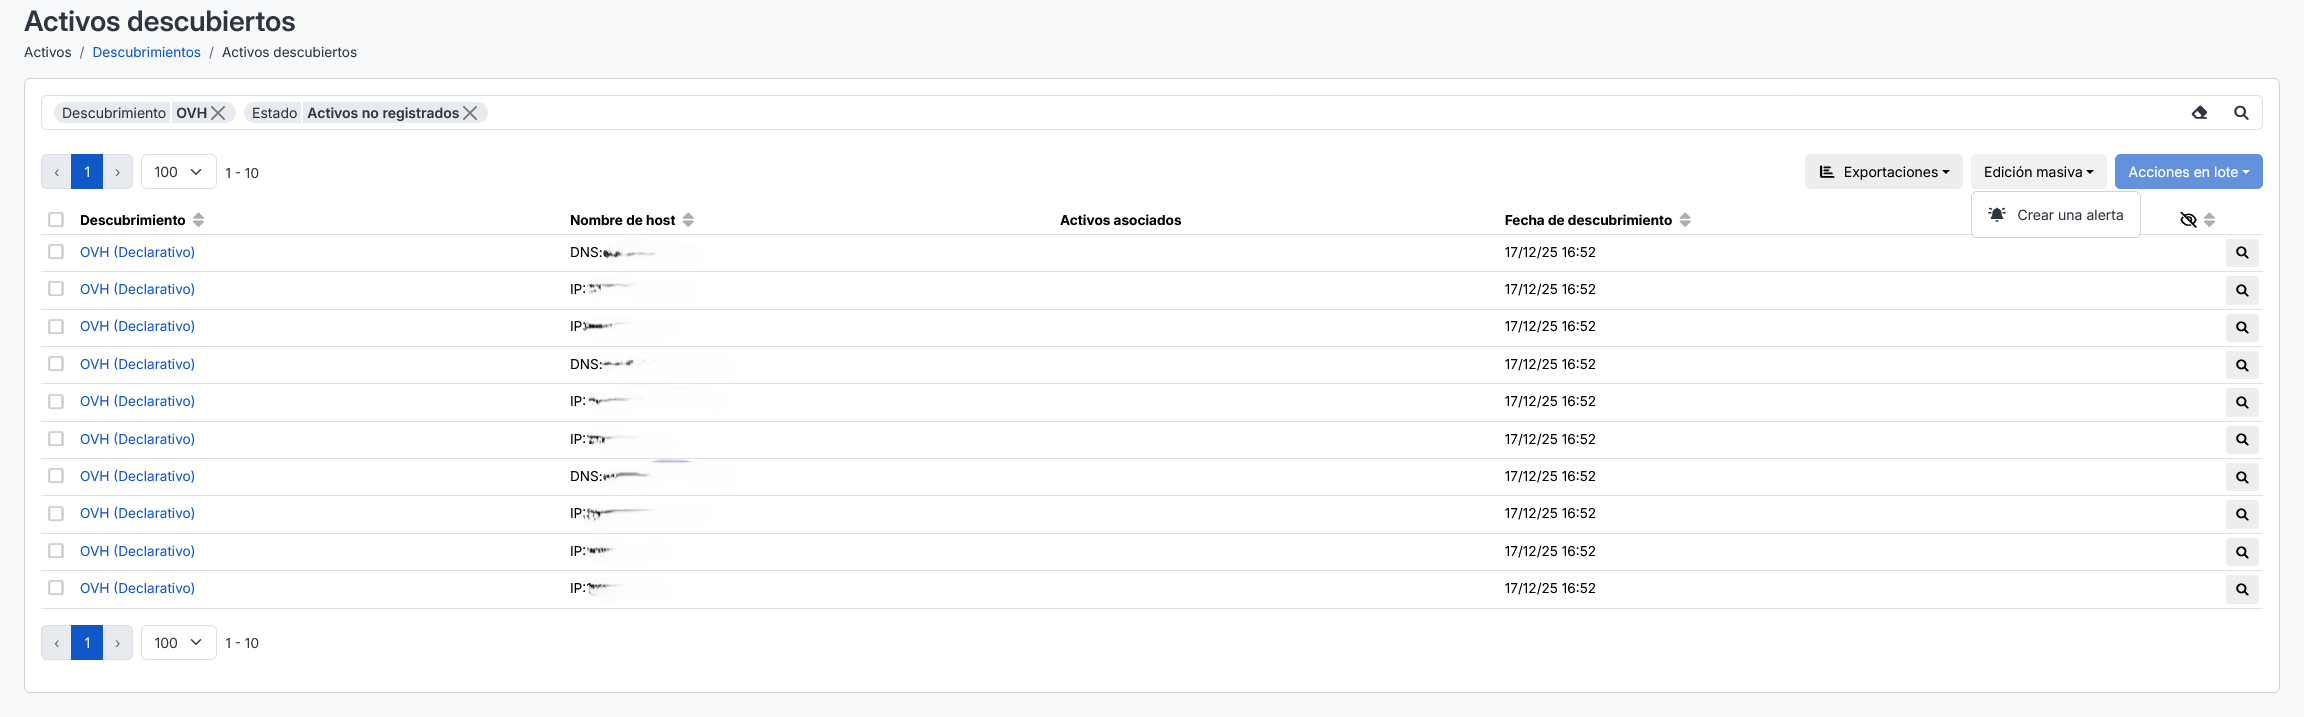
a) Cree la alerta directamente desde una búsqueda de Cyberwatch.
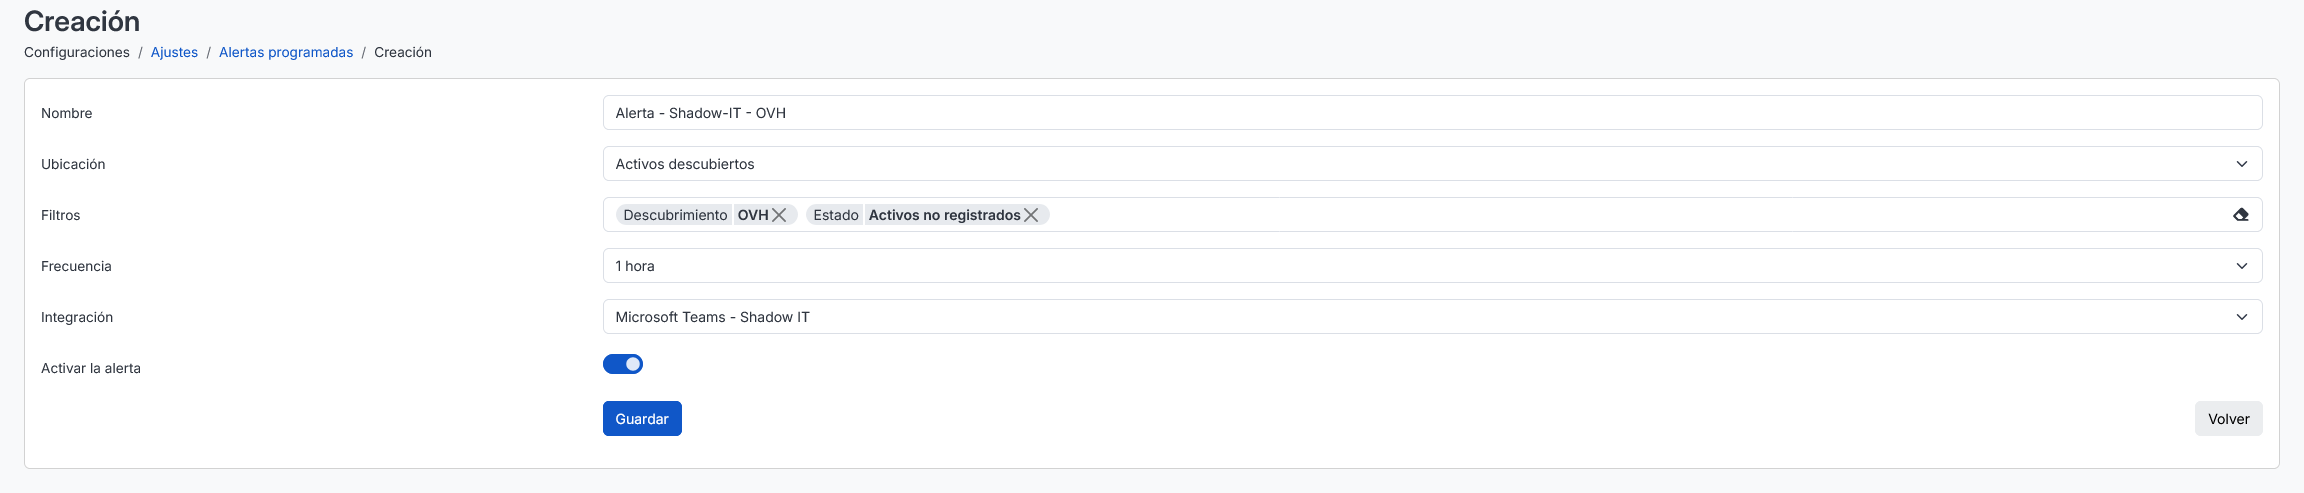
b) Configure la recurrencia de la alerta y elija la integración creada anteriormente.
Ideas de alertas para optimizar la gestión de su parque informático
Las alertas de Cyberwatch son extremadamente flexibles y pueden adaptarse a sus necesidades específicas. Aquí tiene algunos escenarios de alertas que puede implementar para gestionar mejor su infraestructura:
- Su empresa utiliza un servidor expuesto a Internet. Se publica una nueva CVE crítica con un exploit activo. Gracias al sistema de alertas de la plataforma Cyberwatch, recibe una notificación inmediata y se crea automáticamente un ticket en Jira, ServiceNow, GLPI o incluso Hackuity. Su equipo de ciberseguridad recibe la información y puede reaccionar rápidamente para aplicar un parche antes de que ocurra un ataque.
- Su equipo de ciberseguridad sigue de cerca las amenazas emergentes. Se detecta una nueva incorporación en la base CERTFR ALE o CISA KEV. Recibe automáticamente un correo electrónico informándole de esta nueva vulnerabilidad crítica. Esto permite a su equipo evaluar rápidamente el impacto potencial y anticipar las medidas de protección necesarias.
¡Manténgase informado sin esfuerzo!
Con las alertas de la plataforma Cyberwatch, supervise en tiempo real los riesgos y el estado de salud de su infraestructura. Intégrelas fácilmente en Microsoft Teams o por correo electrónico para recibir información crítica al instante. Olvídese de la supervisión manual y céntrese en lo esencial.
Active sus alertas ahora mismo y asegure su parque informático.
¿Necesita ayuda? ¡Nuestro equipo de soporte está aquí para acompañarle!
