
CVE-2025-55182 React2Shell: una vulnerabilidad de ejecución remota de código que afecta al software React y Next.js
Esta falla, registrada bajo la CVE-2025-55182, afecta a componentes de React.js utilizados en el framework Next.js, así como en otros entornos, y representa un riesgo importante para las aplicaciones web.
La vulnerabilidad fue divulgada de manera responsable por Lachlan Davidson el 29 de noviembre de 2025 al equipo de Meta.
El 3 de diciembre de 2025, los equipos de React y Vercel publicaron la CVE-2025-55182, una falla crítica de ejecución remota de código (RCE) no autenticada que afecta a los React Server Components (RSC), y pusieron a disposición el parche correspondiente.
React.js es una biblioteca de JavaScript de código abierto desarrollada por Meta, ampliamente utilizada para crear interfaces de usuario dinámicas y de alto rendimiento.
Next.js, por su parte, es un framework basado en React, diseñado por Vercel, que aporta funcionalidades avanzadas como el renderizado del lado del servidor (SSR) y la optimización del rendimiento para aplicaciones web modernas.
Esta vulnerabilidad también es objeto de la alerta CERTFR-2025-ALE-014 y está incluida en el CISA Known Exploited Vulnerability Catalog.
¿Cuáles son los sistemas afectados por la CVE-2025-55182?
La vulnerabilidad está presente en las versiones 19.0, 19.1.0, 19.1.1 y 19.2.0 de los siguientes paquetes:
- react-server-dom-webpack
- react-server-dom-parcel
- react-server-dom-turbopack
Estos paquetes se utilizan cuando su aplicación implementa React Server Components o si es compatible con esta funcionalidad.
Además de estos paquetes, varios frameworks y bundlers basados en React o compatibles con React Server también son vulnerables. Esta es la lista: next, react-router, waku, @parcel/rsc, @vitejs/plugin-rsc, y rwsdk.
Esta amplia superficie de exposición, combinada con la popularidad de estas herramientas, aumenta el riesgo de explotación masiva.
Cabe destacar que nuestra aplicación no utiliza estos componentes vulnerables, por lo que no se ve afectada por la CVE-2025-55182.
Impacto y riesgos asociados a la vulnerabilidad React2Shell
La explotación de esta vulnerabilidad permite a un atacante ejecutar código en el servidor sin necesidad de autenticación previa. Esta capacidad abre la puerta a una lista no exhaustiva de escenarios especialmente peligrosos, tales como:
- Exfiltración de datos confidenciales: acceso a secretos, credenciales e información de usuarios.
- Persistencia: despliegue de puertas traseras o web shells para mantener un acceso prolongado.
- Movimiento lateral: salto a sistemas internos para ampliar la brecha de seguridad.
- Despliegue de ransomware: cifrado de datos con fines de extorsión.
Además, un gran número de pruebas de concepto (PoC) públicas ya están disponibles.
El ataque se basa en la creación de una solicitud HTTP maliciosa hacia un endpoint que expone una Server Function, una vez deserializada por React. Esto permite la ejecución remota de código en el servidor.
La ausencia de autenticación, la posibilidad de explotación remota y la amplia adopción de React y Next.js crean un riesgo extremo, confirmado por la puntuación CVSS máxima. Este tipo de ataque puede automatizarse y utilizarse para escanear Internet en busca de servidores vulnerables, lo que aumenta considerablemente el potencial de abuso.
¿Por qué dos CVE para la misma vulnerabilidad?
Aunque el identificador CVE-2025-55182 se asignó a la falla React2Shell y a la tecnología React, se publicó una segunda vulnerabilidad, la CVE-2025-66478, sobre esta misma exposición, la cual está marcada como duplicada en el sitio del NVD. Este segundo identificador concierne a Next.js debido a una particularidad: React no se incluye como una dependencia clásica, sino que está integrado directamente («vendored»). Este enfoque impide que muchas herramientas de gestión de dependencias detecten automáticamente la vulnerabilidad. La creación de un CVE específico garantiza que los usuarios de Next.js sean alertados y puedan aplicar los parches necesarios.
¿Cómo detectar la CVE-2025-55182?
Los usuarios de Cyberwatch Vulnerability Manager pueden detectar esta vulnerabilidad desde el 3 de diciembre de 2025. No dude en contactar a nuestro equipo para cualquier solicitud de información al respecto.
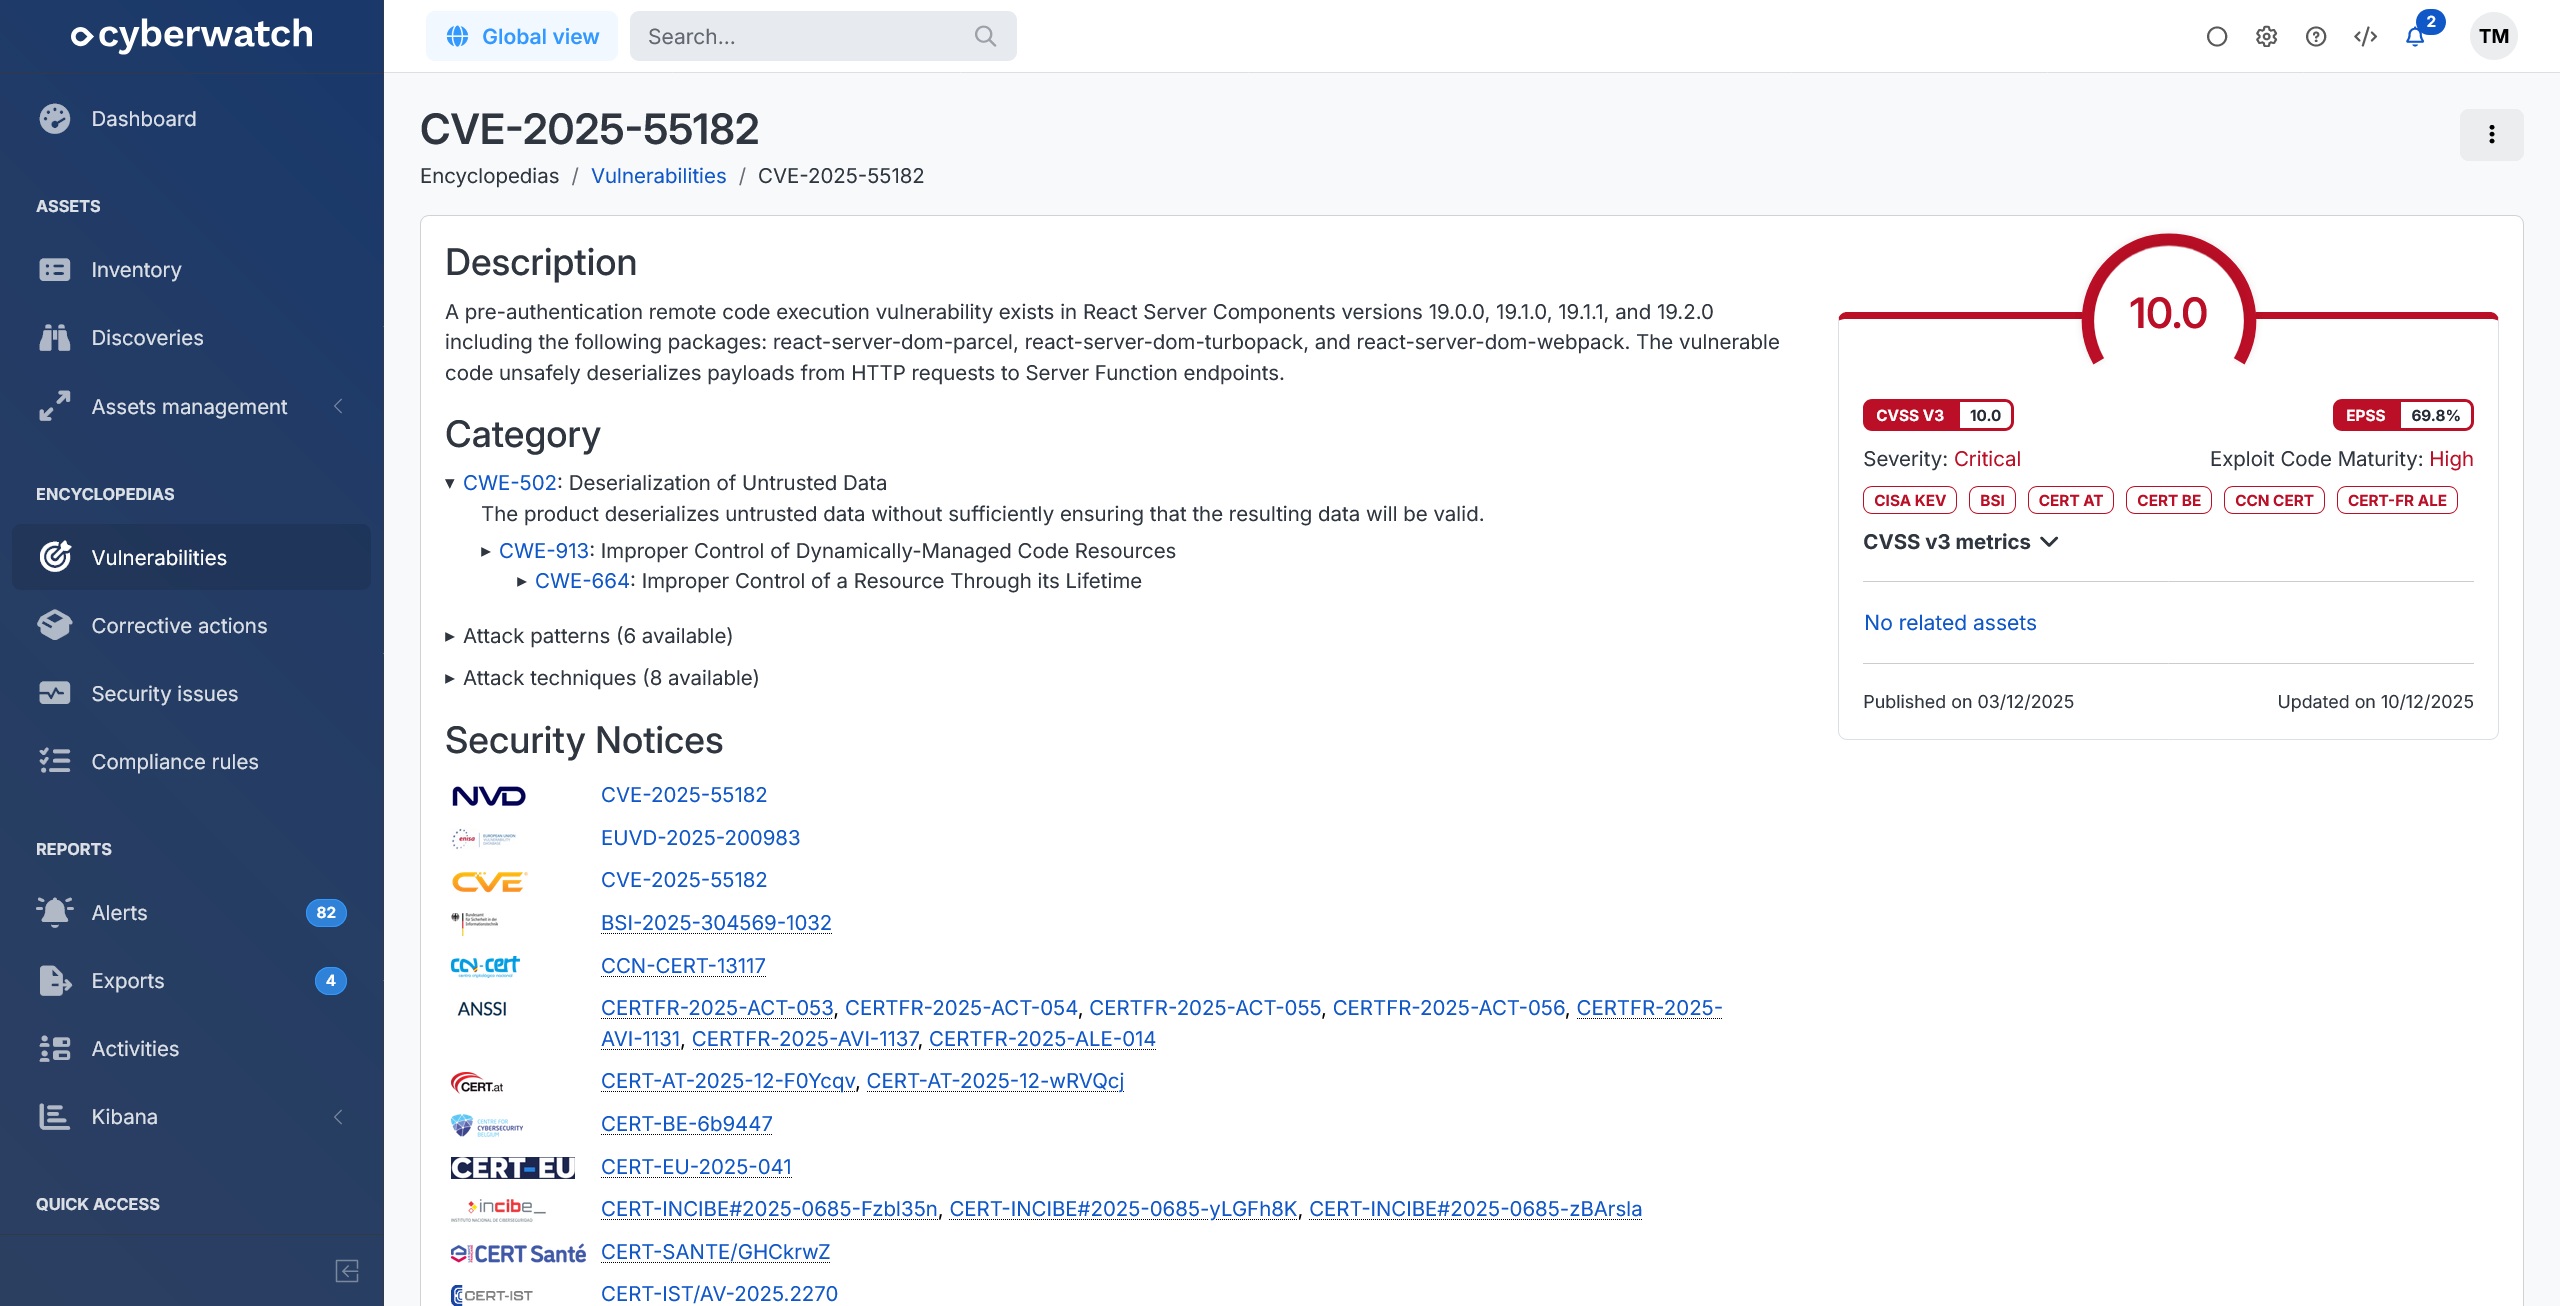
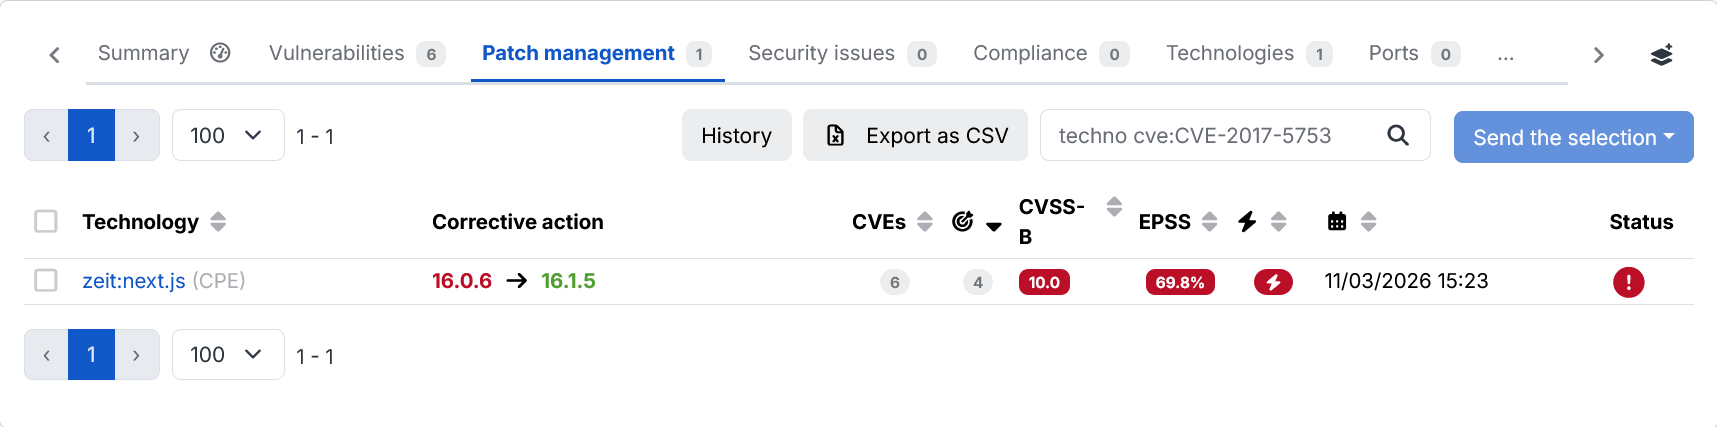
Gracias a sus herramientas de escaneo de red y sitios web, Cyberwatch le permite verificar si sus servidores utilizan versiones vulnerables de React o Next.js directamente a través de nuestros escaneos externos.
Sin embargo, la identificación de la tecnología y su versión puede depender de las configuraciones implementadas y de la ofuscación de esta información, algo frecuente en entornos de producción de React.
En una instalación de Next.js, React sigue utilizándose, aunque no siempre esté declarado como dependencia en el archivo package.json. Por ejemplo, con el App Router, Next.js integra directamente una versión de React, lo que puede alterar los métodos clásicos de detección basados en su presencia explícita.
Al analizar la información proveniente de los dos CVE relacionados con react2shell y contrastarla con fuentes fiables como GitHub, Cyberwatch le ofrecerá una detección optimizada y un parche adaptado a las tecnologías detectadas en sus activos.
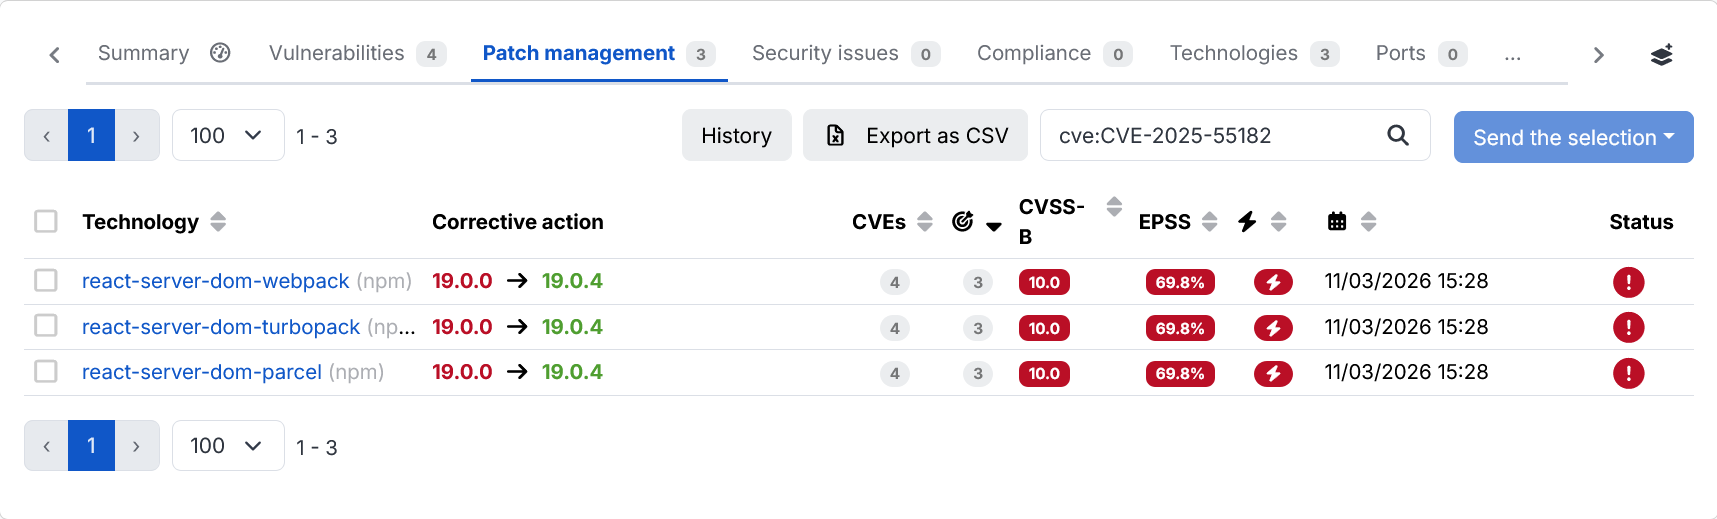
Nuestra herramienta también le permite realizar un escaneo autenticado en sus máquinas, el cual audita el servidor con mucha mayor precisión y es capaz de detectar directamente los paquetes de React que originan la vulnerabilidad para poder parchearlos más rápidamente.
A continuación, un ejemplo de los comandos utilizados por Cyberwatch para extraer los paquetes desde package-lock.json:
jq -r '

  .packages

  | to_entries[]

  | select(.key | startswith("node_modules/"))

  | "\(.key)\t\(.value.version)"

' package-lock.json
Este comando enumera todos los módulos instalados junto con su versión, lo que permite verificar si React o Next.js están presentes y son vulnerables. Puede activar el script de análisis desde la interfaz de configuración de la aplicación Cyberwatch, en la sección Política de análisis, y añadir el escaneo titulado «Escaneo de paquetes de aplicaciones Linux».
Cyberwatch le propondrá a continuación las acciones correctivas adecuadas.
¿Cómo neutralizar esta vulnerabilidad?
Se ha introducido un parche en las versiones 19.0.1, 19.1.2 y 19.2.1 de los paquetes afectados que se indican a continuación:
- react-server-dom-webpack
- react-server-dom-parcel
- react-server-dom-turbopack
La prioridad es auditar la presencia de estas dependencias y actualizar estos paquetes de inmediato.
Para los frameworks y bundlers basados en React (como next, react-router, waku, @parcel/rsc, @vitejs/plugin-rsc y rwsdk), es imperativo actualizar el framework completo, ya que React está integrado directamente y no como una dependencia clásica. Una simple actualización de los paquetes RSC no es suficiente. Puede encontrar en el sitio web de React la lista de todos los comandos necesarios para realizar estas actualizaciones.
Utilice nuestro producto para identificar eficazmente la presencia de las vulnerabilidades CVE-2025-55182 y CVE-2025-66478, y desplegar sus acciones correctivas lo antes posible. Si tiene alguna pregunta sobre estas detecciones, contacte con nuestro equipo en support@cyberwatch.com o solicite una demostración a través del formulario dedicado.
