
Este protocolo, considerado poco seguro desde hace una década, vuelve a estar en el punto de mira tras la publicación por parte de Mandiant, una filial de Google, de una tabla arcoíris diseñada específicamente para atacar el hash de Net-NTLMv1.
En resumen, esta tabla permite descifrar las claves NTLMv1 utilizadas en menos de 12 horas empleando hardware comercial de menos de 600 $, lo que convierte a cualquier servidor Windows afectado en un sistema vulnerable en menos de un día.
¿Cómo podemos protegernos? ¿Y cómo puede ayudarle Cyberwatch a conseguirlo?
Net-NTLMv1: contexto de la publicación y remediación
En primer lugar, analicemos esta publicación. El 15 de enero, Mandiant publicó una tabla arcoíris. Se trata de una tabla precalculada que permite almacenar en caché los resultados de una función de hash criptográfica, generalmente con el objetivo de descifrar hashes de contraseñas.
El objetivo de esta publicación era subrayar la urgencia de migrar a un protocolo distinto a este, que ya ha quedado obsoleto. De hecho, aunque Net-NTLMv1 (también conocido como NT LAN Manager) es obsoleto y se sabe que es inseguro desde hace décadas, los consultores de Mandiant siguen detectando su uso en entornos activos.
Aunque Net-NTLMv1 no se utilice en su entorno, es fundamental desactivar esta funcionalidad cuanto antes para evitar que servidores antiguos abandonados sirvan como puerta de entrada a su infraestructura informática.
Net-NTLMv1 ya no está presente por defecto en los entornos Windows 11 24H2, Windows Server 2025 y versiones posteriores.
Como siempre, el mejor enfoque es localizar los activos obsoletos; de hecho, Cyberwatch le permite descubrirlos y listarlos para proceder a su migración o retirada.
Por tanto, es importante asegurarse de desactivarlo en los entornos más antiguos o que no se hayan actualizado. Afortunadamente, Windows permite verificar esta configuración y Cyberwatch puede hacerlo automáticamente.
Utilizar Cyberwatch para verificar la desactivación
El módulo de cumplimiento de Cyberwatch permite garantizar su desactivación mediante el uso de directivas de grupo (GPO).
Para solucionar este problema, el siguiente parámetro debe configurarse con el valor «Send NTLMv2 response only. Refuse LM & NTLM»:
Computer Configuration\Windows Settings\Security Settings\Local Policies\Security Options\Network security: LAN Manager authentication level
La regla «Set 'Network security: LAN Manager authentication level' to 'Send NTLMv2 response only. Refuse LM & NTLM'» ya está incluida en el repositorio CIS_Benchmark y permite verificar este parámetro:
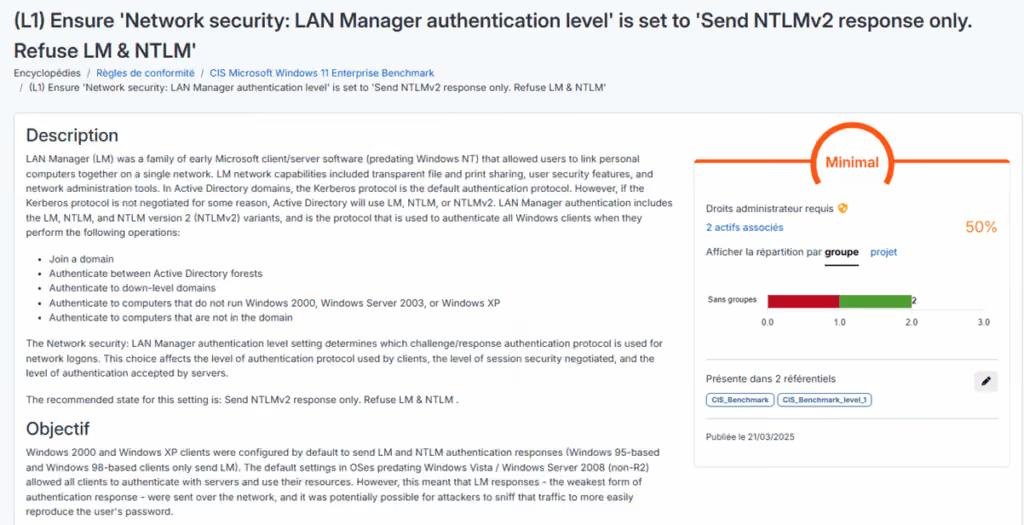
Una vez que el repositorio (CIS_Benchmark o repositorio personalizado) se haya añadido a sus activos, si aún no lo ha hecho, solo tiene que dirigirse a la página de la regla para comprobar qué máquinas no cumplen con los requisitos.
Además, puede verificar directamente en los registros de eventos de las máquinas si se ha utilizado Net-NTLMv1.
Para ello, puede buscar el ID 4624: « An Account was successfully logged on. » > « Detailed Authentication Information » > « Authentication Package » > « Package Name (NTLM only) ». Si el atributo es « LM » o « NTLMv1 », significa que se ha utilizado LAN Manager o Net-NTLMv1.
No lo dude más: utilice Cyberwatch para identificar los activos obsoletos y mal configurados y así acelerar la remediación.
