
El Exploit Prediction Scoring System (EPSS) ofrece una solución de priorización al calcular la probabilidad de que cada vulnerabilidad sea realmente explotada en los próximos 30 días. Aunque la escala temporal de esta probabilidad se ha ajustado para adaptarse al calendario de remediación de las organizaciones, su precisión también sigue aumentando. La versión 4 del EPSS llegará el 17 de marzo de 2025, pero ¿qué impacto cabe esperar?
Veamos cuáles han sido los cambios introducidos en la versión 4 y sus resultados.
Las fuentes de información y las puntuaciones de las CVE han evolucionado
Los datos que se tienen en cuenta para el cálculo de la puntuación del Exploit Prediction Scoring System provienen de una amplia gama de fuentes.
El último artículo publicado por Jay Jacobs, Sasha Romanosky, Octavian Suciu, Benjamin Edwards y Armin Sarabi en 2023 presenta la tercera iteración del modelo EPSS y menciona las siguientes fuentes de información:
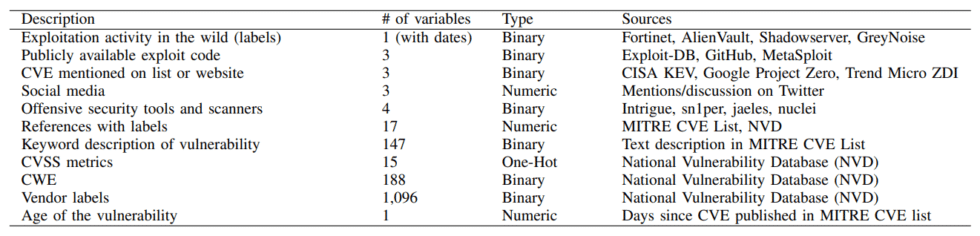
El modelo EPSS tiene en cuenta, entre otros factores, el historial de explotación de las vulnerabilidades, las menciones de la CVE en el catálogo CISA-KEV y otros sitios, en las redes, así como datos sobre los exploits disponibles o los proveedores afectados.
¿Qué ajustes se han realizado en estas variables?
La puntuación EPSS inicia así su cuarta iteración, propuesta esta vez por Empirical Security (empresa fundada por Jay Jacobs) en acuerdo con el Cyentia Institute.
Con la versión 4 del EPSS, se prevén, entre otros, los siguientes cambios:
- Mejora en la ingesta, el procesamiento y la supervisión de datos;
- Inclusión de la actividad de software malicioso y de la detección en endpoints dentro de la actividad de explotación de una vulnerabilidad;
- Adición de datos procedentes de menciones en RSS/web de un centenar de fuentes;
- Enriquecimiento de los datos del NVD con cve.org como respaldo;
- Adición de las CVE escaneadas por Shodan y de los informes Hacktivity de HackerOne;
- Eliminación de varias fuentes que ya no se actualizan.
Estos cambios se centran, por tanto, en la incorporación de datos sobre CVE como complemento a la información del NVD, en nuevas menciones en informes y en la web, así como en nuevas consideraciones sobre la actividad de explotación.
Cuanto más completa sea la información recopilada sobre una CVE, mejor podrá el EPSS calcular su probabilidad de explotación. Por ello, es lógico que el mantenimiento de estas fuentes represente una parte importante de las modificaciones introducidas en esta versión.
¿Aportan los puntajes del Exploit Prediction Scoring System v4 (EPSS v4) una nueva tendencia a las puntuaciones?
Veamos primero si se observan cambios al comparar los datos completos de las versiones EPSS v3 y v4.
Se observa que las CVE en las que no se ha detectado ninguna actividad, y que con el EPSS v3 tenían una puntuación limitada, presentan una curva de distribución más suave con el EPSS v4.
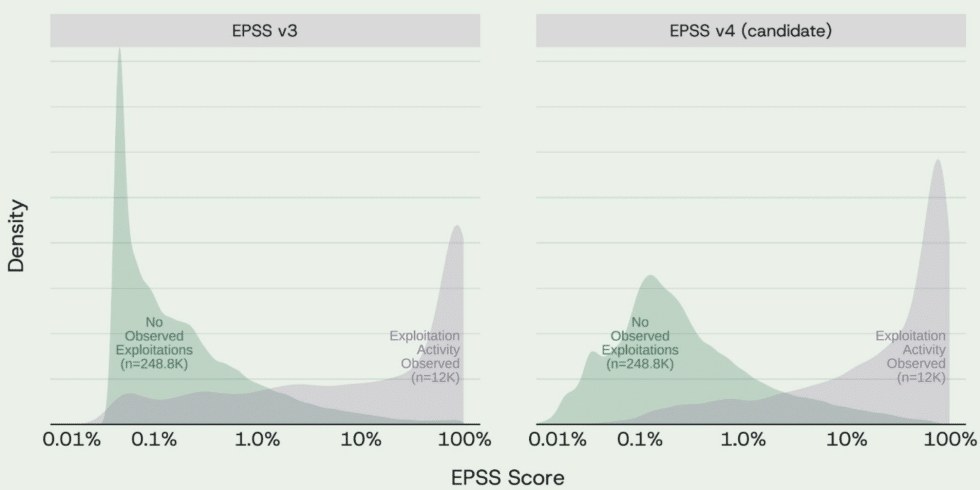
Se observa que las CVE en las que no se ha observado ninguna actividad y que, con el EPSS v3, tenían una puntuación limitada, presentan una curva de distribución más suave con el EPSS v4.
Con estos cambios, la distribución de las puntuaciones del EPSS se ha ampliado hacia las puntuaciones de baja probabilidad, lo que ajusta la pertinencia de la puntuación del EPSS asignada a las CVE.
Las puntuaciones de las CVE en las que se ha observado actividad también se desplazan hacia probabilidades elevadas. Dado que una puntuación alta representa una mayor probabilidad de que la CVE sea explotada, esto acentuará su priorización.
Este cambio también se aprecia en la curva de distribución de las puntuaciones, esta vez en forma de percentil en el siguiente gráfico, donde se observa el aplanamiento de las puntuaciones del EPSS v4 para las probabilidades bajas.
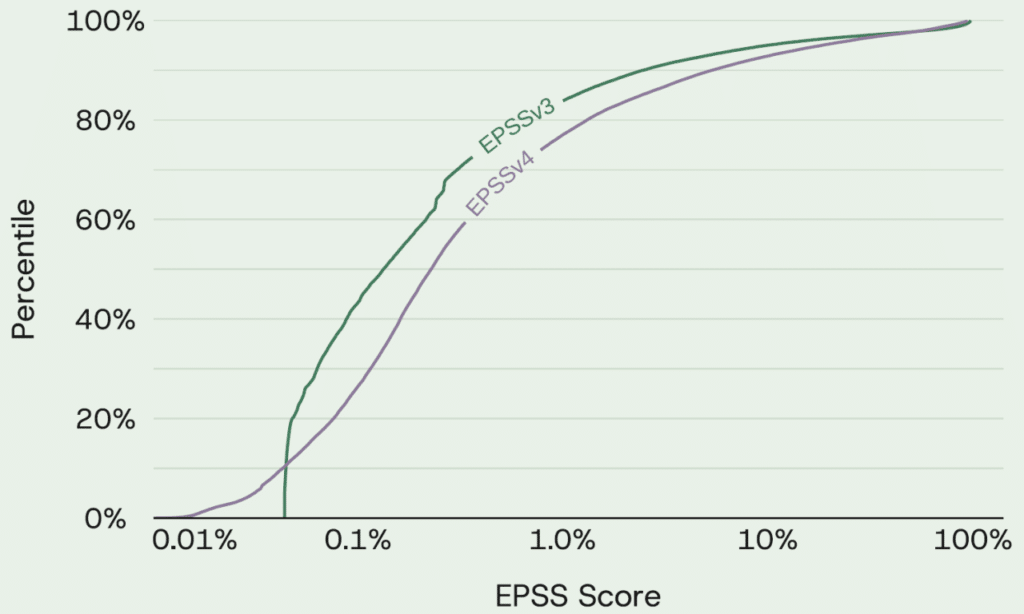
De nuevo, las puntuaciones bajas de EPSSv4 están más dispersas, lo que indica que no se han encontrado pruebas sólidas de explotación para dichas CVE. En términos generales, el número de CVE con una puntuación EPSS v4 elevada es menor en comparación con la puntuación EPSS v3 para un mismo valor de EPSS.
Esto se distingue claramente en las CVE con una puntuación inferior al 0,1%, debido también a la escala logarítmica utilizada.
Este dato debe relacionarse con el esfuerzo de predicción de la puntuación EPSS, que permite determinar la urgencia de corregir una vulnerabilidad.
¿Puede el EPSS v4 predecir la explotación de las CVE?
La puntuación EPSS, que se genera diariamente, ofrece una probabilidad de explotación de la vulnerabilidad en los próximos 30 días. ¿Refleja esta puntuación la realidad?
La mejor manera de determinar la eficacia de la probabilidad proporcionada por la puntuación EPSS v4 es comparar la predicción con la observación real de las actividades de explotación de la CVE.
Para ello, podemos remitirnos al gráfico propuesto por Empirical Security, que presenta una curva de la proporción de CVE explotadas en función de su puntuación EPSS v4, sobre 9218 CVE con actividad en un periodo de 30 días.
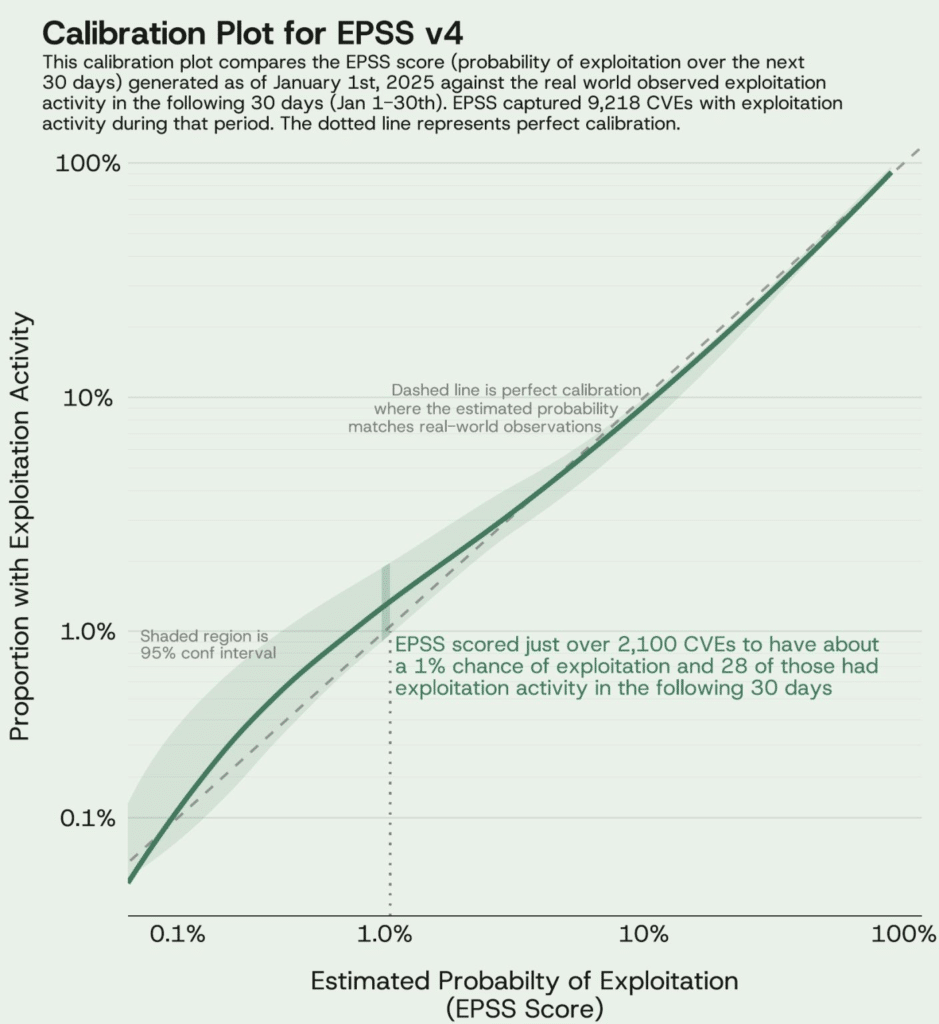
La curva de probabilidades proporcionada por el EPSS v4 sigue, aun así, la curva ideal del modelo, donde la proporción observada es igual a la probabilidad asignada a las CVE.
En el ejemplo dado, el EPSS estima una probabilidad del 1% de riesgo de explotación para 2100 CVE. La situación real observada muestra que 28 de esas CVE fueron explotadas.
Esto representa, por tanto, una proporción del 1,33%. La diferencia entre la probabilidad del EPSS y la proporción parece significativa, pero se mantiene dentro del intervalo de confianza del 95%.
La idea tampoco es tanto predecir la explotación de la CVE, sino evaluar la urgencia de su corrección. De hecho, entre dos CVE con puntuaciones CVSS equivalentes y que sean ambas críticas, la puntuación EPSS permite clasificarlas en las categorías de «Importante y no urgente» e «Importante y urgente», ya que, dado que el número de CVE con puntuaciones CVSS importantes es elevado (aproximadamente el 20% de las CVE críticas publicadas en 2025 hasta la fecha), es necesaria una priorización en estos casos.
Puntuaciones EPSS v3 y v4: ¿qué impacto inmediato tienen en las puntuaciones?
La puntuación EPSS de una CVE evoluciona constantemente en función de los nuevos datos a tener en cuenta (exploits publicados, información sobre los CPE afectados, etc.), pero la evolución de los modelos utilizados modifica de golpe casi todas las puntuaciones asignadas.
Sorprendentemente, el número de CVE con una puntuación superior al 90% cayó de 2600 a 956. Este movimiento puede estar relacionado con el ajuste realizado en el cálculo, que reclasificaría las CVE con puntuaciones EPSS muy elevadas —y, por tanto, difíciles de comparar— a puntuaciones más bajas.
Bajo esta lógica, estas bajadas son tranquilizadoras, ya que menos CVE son susceptibles de ser explotadas en los próximos días. Esto también permite cuantificar mejor la urgencia de la situación.
Al analizar las diferencias en las puntuaciones de los CVE clasificados por año de publicación, se observan los siguientes cambios:
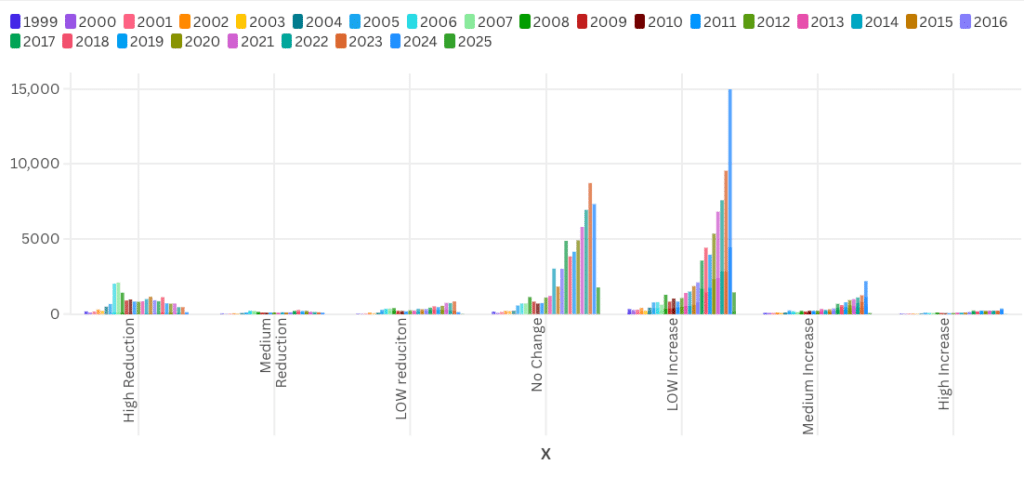
Al observar las diferencias de puntuación para las CVE clasificadas por año de publicación, se constata que las CVE publicadas en 2024 experimentan un aumento general en su puntuación al pasar a la EPSS v4. El año 2024 fue aquel en el que el NVD experimentó grandes dificultades en el procesamiento de vulnerabilidades. Además, al ser las CVE más recientes junto con las de 2025, no cuentan con un historial de explotación tan largo como las demás.
La incorporación de fuentes complementarias al NVD, así como su reciente fecha de publicación, pueden explicar este fenómeno.
El modelo de la EPSS v3 parece encontrar limitaciones a la hora de clasificar las últimas CVE.
Entre las CVE reclasificadas, vulnerabilidades conocidas como la CVE-2024-6387 regreSShion y la CVE-2024-3094 en XZ Utils han visto dispararse su puntuación EPSS.
Para la CVE-2024-6387, su puntuación EPSS v3 era del 0,28% y se situaba en el percentil 68,8%, pero con la puntuación EPSS v4, esta asciende al 86% (por encima del umbral del 0,5% considerado importante) y se sitúa ahora en el percentil 99,4%.
Del mismo modo, la CVE-2024-3094 poseía una puntuación EPSS v3 del 34,4% y ya formaba parte de las CVE con mayor puntuación en el percentil 97%, pasando ahora a una puntuación del 91,9% en el percentil 99,7%.
La tendencia de tal reclasificación parece confirmarse para estas CVE ya conocidas.
¿Qué debemos preparar entonces?
El refinamiento y la reclasificación de las puntuaciones EPSS influyen en las categorías de riesgo asignadas a las CVE y, por tanto, potencialmente en las estrategias y plazos de remediación, especialmente para las fallas que superen el umbral de un EPSS «urgente» (por defecto, este se sitúa en el 0,5% para las vulnerabilidades en Cyberwatch).
El nuevo enfoque de la EPSS v4 y los cambios inducidos merecen atención tras su llegada el 17 de marzo, para que los elementos de alto riesgo sigan siendo visibles y las amenazas recientemente degradadas no reciban una atención excesiva.
¡Ahora tiene todas las claves para preparar la llegada de la EPSS v4 a Cyberwatch!
