
Históricamente, DevOps es un enfoque que busca mejorar la colaboración entre desarrolladores para acelerar los ciclos de desarrollo, despliegue y mantenimiento de aplicaciones. Se basa en la automatización, la integración continua (CI) y el despliegue continuo (CD) para garantizar una entrega de software rápida y eficiente. Hoy en día, DevSecOps (Desarrollo, Seguridad y Operaciones) constituye una evolución natural de DevOps, cada vez más adoptada. Este enfoque permite integrar la seguridad como un elemento central del ciclo de vida del desarrollo de software, asegurando que se tenga en cuenta desde la fase de diseño.
Principios clave del DevSecOps:
- Integración continua de la seguridad: este pilar busca incluir la seguridad desde el inicio del desarrollo mediante la integración de pruebas y análisis automatizados en el pipeline CI/CD, garantizando así una detección temprana de vulnerabilidades.
- Automatización de los controles de seguridad: la automatización permite identificar y corregir vulnerabilidades rápidamente reduciendo la intervención humana, lo que garantiza un despliegue de aplicaciones más fluido y seguro.
- Colaboración permanente entre desarrolladores, operaciones y equipos de seguridad: un enfoque DevSecOps exitoso se basa en una cultura de colaboración donde cada actor del desarrollo tiene en cuenta la seguridad, fomentando así una comunicación eficaz y una responsabilidad compartida.
Cómo puede Cyberwatch acompañarle en el ciclo DevSecOps de sus entornos
Durante la fase de build / CI
La fase de build corresponde a la etapa en la que el código fuente de un proyecto se transforma en un elemento ejecutable, a menudo en forma de imagen Docker. Esta fase es crítica para integrar controles de seguridad desde el principio y evitar la propagación de vulnerabilidades en los entornos de producción.
Cyberwatch interviene desde esta etapa como un escáner externo para analizar las imágenes Docker e identificar sus vulnerabilidades directamente desde una cadena de integración continua (CI), ya sea con GitLab CI/CD o GitHub Actions.
¿Por qué integrar un escaneo de vulnerabilidades desde la fase de build?
- Detección anticipada de fallos: las imágenes se escanean desde su creación, limitando así la difusión de vulnerabilidades en los entornos posteriores.
- Automatización de los controles: cada pipeline activa un análisis sin intervención manual, garantizando un seguimiento continuo.
- Bloqueo de imágenes de riesgo: en caso de detectar vulnerabilidades críticas, es posible impedir el despliegue de imágenes no conformes.
El escaneo de registros Docker
Una vez que las imágenes se han construido y validado, se almacenan, comparten y despliegan desde registros Docker. Estos registros, ya sean privados o públicos, facilitan la gestión, el seguimiento y el despliegue de las imágenes en los diferentes entornos.
Sin embargo, pueden aparecer vulnerabilidades con el paso del tiempo en imágenes que inicialmente eran conformes y que se utilizan actualmente en producción. Para anticiparse a estos riesgos, Cyberwatch garantiza un seguimiento continuo y realiza escaneos regulares de sus imágenes, permitiendo detectar cualquier nueva vulnerabilidad que no cumpla con sus políticas de seguridad.
Gracias a este seguimiento automatizado, recibirá una alerta inmediata en caso de que se descubra una vulnerabilidad crítica, lo que le permitirá actuar rápidamente para aplicar las medidas correctivas necesarias.
Desde Cyberwatch, es posible:
- Listar de forma continua las imágenes presentes en su registro de Docker;
- Eliminar automáticamente las imágenes que ya no están referenciadas en su registro;
- Añadir y escanear continuamente las nuevas imágenes detectadas para identificar posibles vulnerabilidades;
- Recibir alertas basadas en sus criterios de seguridad, informándole de inmediato si aparecen vulnerabilidades críticas.
Taller: Cómo realizar un escaneo de registro de Docker desde Cyberwatch
Imaginemos un registro de Docker muy utilizado, como Harbor, donde se almacenan todas las imágenes de su organización. Con Cyberwatch, puede iniciar un descubrimiento específico en Harbor o en cualquier otro registro:
Al configurar un descubrimiento, puede definir el registro de Docker que desea analizar y activar el registro automático de las imágenes detectadas.
Además, Cyberwatch permite eliminar automáticamente los activos en Cyberwatch que correspondan a imágenes que ya no están presentes en el registro, garantizando así un inventario siempre actualizado.
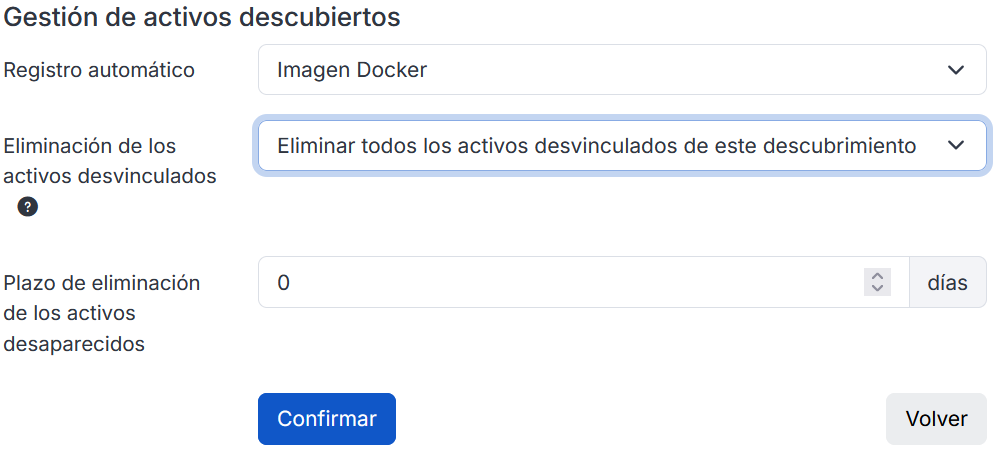
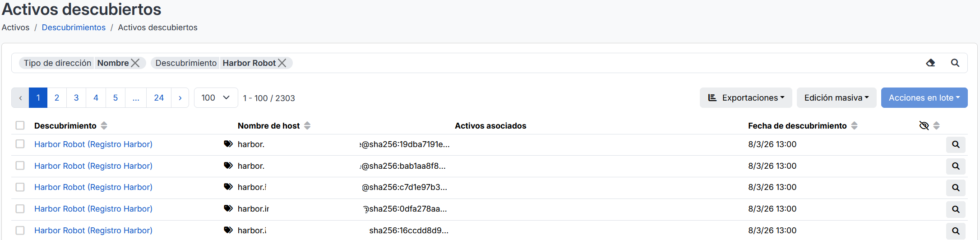
Una vez finalizado el descubrimiento, si se ha activado la opción de registro automático, las imágenes detectadas se añadirán directamente a Cyberwatch, donde serán analizadas para identificar posibles vulnerabilidades. Este descubrimiento puede realizarse periódicamente mediante Cyberwatch, que se asegurará de mantener el inventario conforme al estado real del registro y de informar sobre las vulnerabilidades presentes.
Para mantenerse al tanto de las nuevas vulnerabilidades derivadas de estos análisis, también se recomienda configurar alertas, que pueden definirse para el ámbito de las imágenes de Docker y que le enviarán por correo electrónico la lista de vulnerabilidades relevantes según sus criterios de priorización.
El escaneo de Harbor
En la sección anterior, exploramos cómo supervisar un registro de Docker directamente desde Cyberwatch. Sin embargo, en el caso de Harbor, el tema puede abordarse a la inversa, escaneando las imágenes de Docker directamente desde Harbor utilizando Cyberwatch como escáner de vulnerabilidades externo.
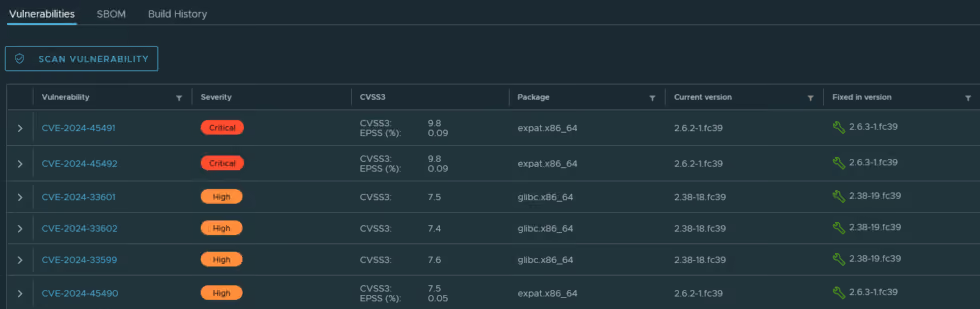
En concreto, podrá ejecutar un escaneo de vulnerabilidades y visualizar el resultado directamente desde la interfaz de Harbor. Esta configuración permite mejorar la automatización y el análisis de seguridad de las imágenes, siempre con el objetivo de detectar vulnerabilidades rápidamente.
Taller: Cómo añadir Cyberwatch como escáner de vulnerabilidades externo
El procedimiento presentado se describe detalladamente en la documentación.
El primer paso consiste en configurar Cyberwatch como escáner de vulnerabilidades en Harbor. Los elementos de configuración, incluidas las claves de API y de autenticación necesarias, pueden obtenerse en la sección de administración de Cyberwatch.
Una vez configurado el escáner, será posible seleccionarlo como predeterminado:

De esta forma, siempre desde la interfaz de Harbor, podrá ejecutar un análisis de vulnerabilidades en las imágenes que desee y obtener los resultados directamente.
Intercambio de información, exportaciones y métricas
En un enfoque DevSecOps, la gestión, el procesamiento y el intercambio pertinente de información son tan importantes como el análisis de riesgos y vulnerabilidades.
De hecho, un análisis, por muy óptimo que sea, solo es eficaz si la información se difunde correctamente a las partes interesadas. La capacidad de extraer, estructurar y explotar los resultados de los análisis permite optimizar la remediación de vulnerabilidades y garantizar un seguimiento eficaz de las medidas de seguridad implementadas.
Para facilitar esta gestión, Cyberwatch ofrece varios mecanismos de recuperación y visualización de datos:
- Generación de exportaciones: desde Cyberwatch se pueden generar diferentes tipos de exportaciones, como resúmenes ejecutivos, informes técnicos detallados o informes de datos brutos sobre un activo, un perímetro de activos o todo el parque informático.
- Configuración de alertas: es posible recibir notificaciones automáticas por correo electrónico, a través de un webhook o directamente en Teams en caso de detección de vulnerabilidades críticas y/o según sus propios criterios;
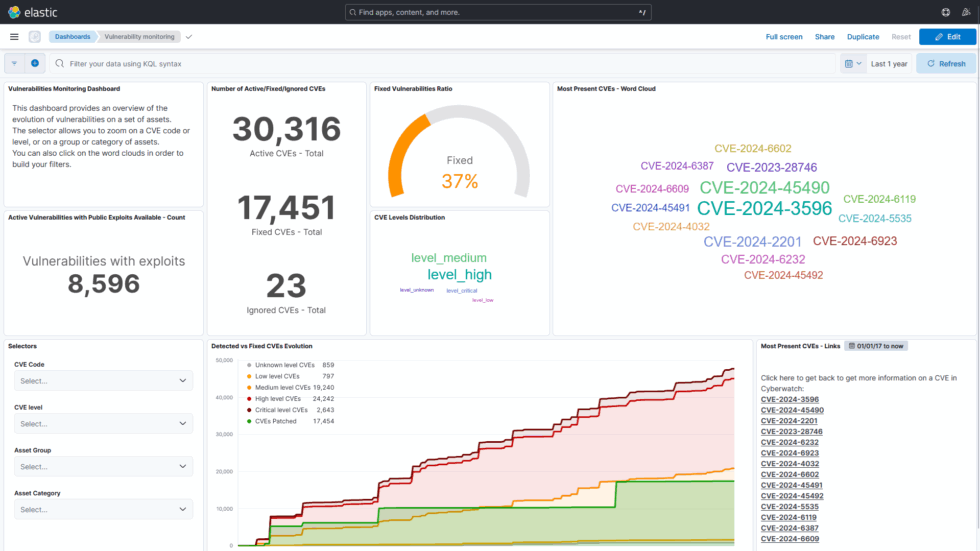
- Kibana: la herramienta Kibana está integrada automáticamente en Cyberwatch, con paneles preconfigurados y personalizables que permiten realizar un seguimiento de las métricas de seguridad.
Para ir más allá
¿Desea escanear sus imágenes Docker incluso antes de que se desplieguen en su registro?
Próximamente publicaremos un artículo para mostrarle cómo integrar el escaneo de vulnerabilidades de Cyberwatch en un pipeline CI/CD, ¡con el fin de identificar las vulnerabilidades desde la fase de compilación!
